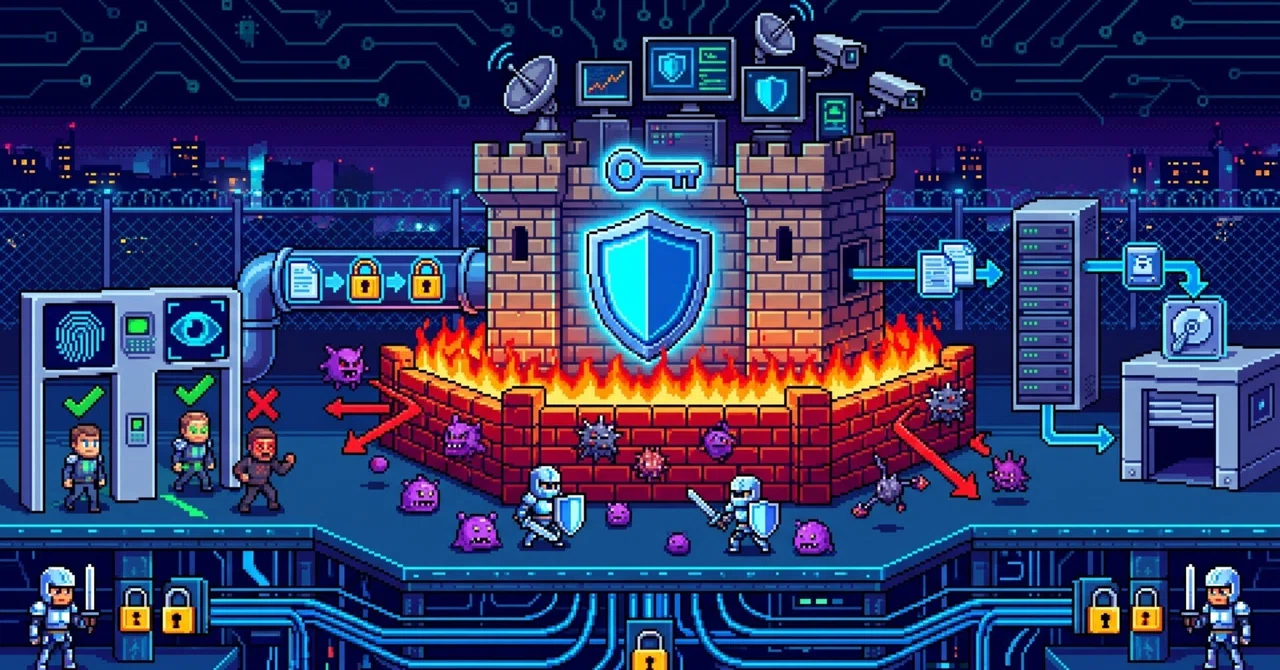
セキュリティ対策のためのファイルレス攻撃と環境寄生型攻撃入門:侵入のメカニズムと防衛戦略

序論:マルウェアの終焉と新たな支配的脅威の台頭
サイバーセキュリティの歴史において、防御側の基本的な戦術は長らく「悪意のあるソフトウェア(マルウェア)」を検知し、隔離することにありました。
ネットワークの境界にファイアウォールを設置し、各コンピュータにウイルス対策ソフトウェアを導入して、外部から持ち込まれる不審なファイルを見つけ出すというアプローチです。
しかし、今日におけるサイバー攻撃の現実は、この古き良き防衛パラダイムが完全に崩壊したことを示しています。それは、攻撃者がもはやマルウェアを使用しなくなっているからです。
最新の脅威動向をまとめたCrowdStrikeの2025年グローバル脅威レポートのエグゼクティブサマリーによると、2024年に観測されたすべてのサイバー攻撃検知のうち、実に79%が一切のマルウェアを含んでいませんでした。
この数字の重みを正確に理解することが極めて重要です。
マルウェアを含まない攻撃は、全体の10%という例外的な事象ではありません。30%という一部のトレンドでもありません。
79%という圧倒的な多数を占めているのです。
これはすなわち、マルウェアを使用しない攻撃手法が、現代において完全に支配的なサイバー攻撃の手法へと変貌を遂げたことを意味しています。
このマルウェアを使用しない攻撃手法は、専門用語で「リビング・オフ・ザ・ランド(Living Off the Land:環境寄生型攻撃)」、あるいはその実行ツールを指して「LOLBins(Living Off the Land Binaries)」、そして現象面から「ファイルレス攻撃」と呼ばれています。
本記事では、この攻撃手法がいかにして成立するのか、なぜ従来のウイルス対策ソフトウェアでは太刀打ちできないのか、そして国家支援型の高度な攻撃グループがどのようにこの手法を駆使して重要インフラの深部に潜伏しているのかについて、極めて詳細かつ丁寧に解説してまいります。
環境寄生型(Living Off the Land)攻撃の概念と直感的な理解
環境寄生型攻撃、すなわちリビング・オフ・ザ・ランド(LOTL)とは、攻撃者が標的のネットワークに侵入した際、外部から独自の悪意あるツールやマルウェアを持ち込むのではなく、そのネットワークやオペレーティングシステムに最初から備わっている正規の管理ツールを悪用して目的を達成する手法を指します。
厳重な要塞と手ぶらのスパイ:物理的空間への例え
この手法の仕組みをより深く理解していただくために、物理的な要塞に潜入するスパイの例え話を用いて解説いたします。
従来のマルウェアを用いたサイバー攻撃は、重武装したスパイが外部から強力な武器や特殊な通信機器を隠し持って、厳重に警備された軍事要塞に侵入しようとする行為に似ています。
要塞の入り口には金属探知機やX線検査装置が設置されており、これがネットワークの境界を守るファイアウォールやウイルス対策ソフトウェアに相当します。
スパイが持ち込もうとした未知の武器(マルウェアの実行ファイル)は、これらの検査装置によって即座に異常として検知され、警報が鳴り響き、スパイは捕縛されます。
一方、リビング・オフ・ザ・ランド攻撃を行う現代の洗練されたスパイは、一切の武器を持たずに、完全に手ぶらで要塞のゲートに現れます。
手荷物がないため、入り口の金属探知機(ウイルス対策ソフトウェア)は全く反応せず、スパイは極めて容易に内部へと潜入します。
内部に入り込んだスパイは、要塞の調理室へと向かい、そこに置かれている正規の備品である「包丁」を手に取ります。
そして、機密情報が保管されている部屋の扉をこじ開けるために、施設を管理する用務員室から正規の「バール」を借用します。
外部に情報を送信する際には、持ち込んだ特殊な無線機ではなく、要塞の警備員たちが日常業務で使用している正規の「内線電話」や「トランシーバー」をそのまま使用します。
要塞の至る所に設置されている監視カメラ(システムのイベントログ)の映像には、「調理室の包丁が取り出された」「用務員のバールが持ち出された」「内線電話が使用された」という記録が残ります。
しかし、監視カメラの映像を見ている警備員(セキュリティ担当者や従来の検知システム)にとっては、それらはすべて要塞の正規の備品が使用されているだけの「日常風景」にすぎません。
道具そのものに悪意の痕跡がないため、それが攻撃であると認識できないのです。これが、環境寄生型攻撃が極めて発見困難である最大の理由です。
免疫疾患としてのサイバー攻撃:自己組織への攻撃
もう一つの例えとして、人間の身体における「自己免疫疾患」を想像していただくとわかりやすいかもしれません。
自己免疫疾患では、外部からのウイルスや細菌(マルウェア)が身体を直接攻撃するのではなく、本来は身体を守り、正常に機能させるために存在しているはずの自分自身の免疫細胞(システム管理ツール)が、何らかの理由で自分自身の組織を攻撃し始めます。
外部からの明確な異物であれば、身体の防御システムは容易にそれを識別して排除できますが、攻撃を仕掛けているのが「自分自身の細胞」である場合、身体はそれを異物として認識できず、防御のメカニズムが機能不全に陥ります。
攻撃者は、組織が日常的にシステムを管理・保守するために導入している正規のツールを、組織自身に対する武器として巧みに転用するのです。
ディスクからメモリへ:ファイルレス攻撃の技術的メカニズム
環境寄生型攻撃が従来の防御網をすり抜けるもう一つの重要な要素が、「ファイルレス(ディスクにファイルを書き込まない)」という技術的特性です。
この仕組みを理解するためには、コンピュータの記憶領域である「ハードディスク(またはSSD)」と「メモリ(RAM)」の違いを把握する必要があります。
従来のウイルス対策ソフトウェアは、主にハードディスクの監視に特化して設計されています。
外部から新しいファイルがダウンロードされ、ハードディスクに書き込まれようとした瞬間、ソフトウェアはそのファイルのデジタル的な指紋(シグネチャ)を計算し、既知のマルウェアのデータベースと照合します。
悪意のある特徴が見つかれば、その実行を阻止してファイルを隔離します。
しかし、ファイルレス攻撃では、攻撃者はこのハードディスクへの書き込みというステップを完全に省略します。
攻撃者は、オペレーティングシステムに標準搭載されているツールに対して、インターネット上の悪意のあるサーバーから指令(コード)を直接読み込み、それをハードディスクに保存することなく、一時記憶領域であるメモリ(RAM)上でのみ展開して実行するように命令します。
ハードディスク上に不審な「ファイル」という物理的な証拠(アーティファクト)が存在しないため、ウイルス対策ソフトウェアのディスクスキャン機能はそもそも作動しません。
実行されているプロセス自体は、Microsoftによってデジタル署名された正規のシステムツールであるため、プロセス監視の観点からも完全に正当な活動として処理されてしまいます。
さらに、メモリ(RAM)は電源を切るとデータがすべて消去される揮発性の記憶領域であるため、システムが再起動されたり、該当のプロセスが終了したりすると、悪意のあるコードは痕跡を一切残さずに虚空へと消え去ります。
これにより、事後的なフォレンジック調査(デジタル鑑識)において、攻撃の手口や全容を解明することが極端に困難になるのです。
攻撃者の武器庫:悪用される正規の組み込みツール(LOLBins)
あなたのオペレーティングシステム(特にWindows環境)には、システムを効率的に管理し、ネットワークを円滑に運用するための強力な組み込みツールが標準で搭載されています。
これらはITチームが日々の保守作業で頻繁に使用する正当なユーティリティであり、Microsoftによる正規のデジタル署名が付与されています。
攻撃者は、これらのツールが持つ本来の強力な機能を、悪意のある目的のために逆用します。ここでは、代表的なツールがどのように悪用されるのかを丁寧に解説いたします。
PowerShell:メモリ上での直接実行と高度な自動化
PowerShellは、Windowsシステムの管理タスクを自動化するためにMicrosoftが開発した、極めて強力なコマンドラインシェルおよびスクリプト言語です。
IT管理者は毎日、PowerShellを使用してソフトウェアの一括展開、システム構成の変更、ログの収集などを行っています。
その強力な機能ゆえに、PowerShellは攻撃者にとって最も重宝される武器となっています。
攻撃者がPowerShellを悪用する際の最大の特徴は、コードをインターネットから直接メモリにダウンロードして実行できる点です。
たとえば、PowerShellの「Invoke-WebRequest」というコマンドレットを使用すれば、外部のサーバーから悪意のあるスクリプトを読み込むことができます。
そして、読み込んだ内容をそのまま「Invoke-Expression」というコマンドに渡すことで、ディスクに何も書き込むことなく、メモリ上で直接スクリプトを実行させることが可能です。
あなたのウイルス対策ソフトウェアは、システム上でPowerShellが実行されているのを見ます。
しかし、PowerShellはIT部門によって毎日実行されているものです。ツール自体は完全に正当であり、Microsoftによって署名されています。
ウイルス対策ソフトウェアにとって、そこでフラグを立てるべき理由は何もありません。悪意のあるスクリプトは、正規の皮を被ったPowerShellの内部(メモリ上)でひっそりと活動を開始するのです。
certutil.exe:証明書管理ツールに偽装したダウンローダー
certutil.exeは、本来Windowsの証明書サービスの一部として提供されているツールです。
デジタル証明書の情報を表示したり、認証局の構成をバックアップしたりするための、非常に専門的で正当なコマンドラインユーティリティです。
しかし、このツールには、証明書の失効リストなどを外部から取得するために、インターネットからファイルをダウンロードしてキャッシュする機能(-urlcache)が備わっています。
攻撃者はこの機能に目をつけ、certutil.exeをマルウェアや悪意のあるペイロードの「ダウンローダー」として悪用します。
攻撃者は、コマンドラインからcertutil.exeを呼び出し、自らが用意した悪意のあるサーバーのURLを指定します。するとcertutil.exeは、インターネット上のそのURLからファイルをダウンロードしてきます。
この通信は、企業のファイアウォールやプロキシサーバーの監視網を容易にすり抜けます。
なぜなら、監視機器の目には「Microsoftの正規の証明書管理ツールが、何らかの正当な目的でインターネットと通信を行っている」ようにしか見えないからです。ツールが正当であるがゆえに、その通信経路も無条件に信頼されてしまうという盲点を突いた攻撃です。
Windows Management Instrumentation (WMI):ネットワーク全体を掌握する見えない手
Windows Management Instrumentation(WMI)は、Windows環境においてネットワーク上のコンピュータやシステムコンポーネントを一元的に管理・監視するための基盤技術です。
IT管理者はWMIを使用することで、ネットワーク内にある何百台もの遠隔マシンの情報を取得したり、ソフトウェアをインストールしたりすることができます。
攻撃者がネットワークの一部に侵入した後、自らの支配領域を広げていく「水平展開(ラテラルムーブメント)」の段階において、WMIは極めて強力な威力を発揮します。
攻撃者は「wmic」というコマンドラインツールなどを使用し、自らが作成した悪意のあるプロセスを、ネットワーク全体の遠隔マシン上で静かに起動させることができます。
この遠隔操作は、オペレーティングシステムの正規の管理通信プロトコルとして実行されるため、ネットワーク上に不審なトラフィックが発生しません。
カスタムメイドの遠隔操作型トロイの木馬(RAT)などを個別のマシンにインストールする必要は一切なく、攻撃者はすでにネットワーク内に張り巡らされているWMIという「正当なインフラ」をそのまま利用して、組織全体を意のままに操ることができるのです。
mshta.exeとrundll32.exe:プロキシ実行によるプロセスの隠蔽
mshta.exeは、Microsoft HTML Application(HTA)という形式のファイルを実行するための正規のユーティリティです。
また、rundll32.exeは、WindowsのシステムファイルであるDLL(Dynamic Link Library)ファイル内に含まれる関数を呼び出して実行するためのツールです。
攻撃者はこれらのツールを、自らの悪意あるスクリプトやコードを代理で実行させる「プロキシ実行」の隠れ蓑として使用します。
たとえば、悪意のあるVBScriptやJavaScriptを直接実行するのではなく、mshta.exeの引数として渡すことで実行させます。
これにより、システムのプロセス監視ログには「mshta.exeが起動した」という正規ツールの実行履歴だけが残り、その背後で実際にどのような悪意ある処理が行われているのかが隠蔽されます。
これもまた、正当なツールを用いて自身の活動を覆い隠す、巧妙なリビング・オフ・ザ・ランドの手法です。
攻撃のライフサイクル:マルウェアに触れない完全な侵入シナリオ
これら強力な組み込みツール群を駆使した攻撃は、実際にはどのような手順で進行するのでしょうか。
攻撃者が最初の一歩を踏み出してから目的を達成するまでのライフサイクルを、マルウェアが一切介在しないという点に留意しながら追いかけてみましょう。
すべての始まりは「初期アクセス」です。
攻撃者は、ゼロから自力でファイアウォールを突破しようとはしません。現代のサイバー攻撃において、アイデンティティ(認証情報)こそが新たなセキュリティの境界線(ペリメーター)となっており、攻撃者もその事実を熟知しています。CrowdStrikeの報告によれば、検知された脆弱性の52%がこの初期アクセスに関連するものでした。
攻撃者は、巧妙なフィッシングメールを従業員に送りつけてログインパスワードを騙し取ったり、ダークウェブのアンダーグラウンド市場で販売されている盗まれた認証情報を購入したりします。
あるいは、セキュリティパッチが適用されていない脆弱なVPN(仮想プライベートネットワーク)アプライアンスを侵害して、ネットワークへの入り口を確保します。この初期アクセスの段階を通過した時点で、攻撃者はすでに「正規のユーザー」としてネットワークの内部に存在しています。
驚くべきことに、攻撃者が侵入を果たしてから内部で次の行動を起こすまでのブレイクアウトタイムは、最速でわずか51秒という驚異的な短さに達しています。
そして重要なことは、この初期アクセスを得て内部に侵入して以降、攻撃者は二度とマルウェアのファイルに触れないということです。外部から用意した不正なプログラムをダウンロードしたり、インストールしたりする作業は一切行いません。
代わりに、攻撃者は「あなた自身のツールをあなた自身に対して使う」というフェーズに移行します。前述したPowerShellを起動し、メモリ上でスクリプトを実行して永続的なアクセス権を確立します。
次に、ntdsutil.exeのようなActive Directory管理ツールを悪用して、ネットワーク全体のユーザーアカウントとパスワードのデータベースを根こそぎ抽出します。さらに、WMIやRDP(リモートデスクトッププロトコル)といった正規の通信手段を用いて、重要情報が保管されているサーバーへと水平展開(ラテラルムーブメント)を行います。
機密データを外部に持ち出す際も、専用のデータ窃取マルウェアは使いません。Windowsに標準搭載されているファイル転送コマンドや、企業のIT部門が日常的に使用している正規のクラウドストレージ同期ツールなどを悪用して、データを静かに外部へと送り出します。
侵入から目的達成に至るまでのすべてのプロセスが、ITチームが毎日行っているシステム管理作業と全く同じ外観を持っているため、従来型のセキュリティ監視網には一切の警報が鳴らないのです。
実世界の脅威事例:Volt Typhoon(ボルト・タイフーン)の真実
このマルウェアを使用しない環境寄生型攻撃がいかに現実的で、かつ国家安全保障を揺るがすほどの深刻な脅威であるかを示す最も顕著な例が、「Volt Typhoon(ボルト・タイフーン)」と呼ばれるサイバー攻撃グループの活動です。米国や国際的なサイバーセキュリティ機関(米サイバーセキュリティ・インフラストラクチャセキュリティ庁:CISA、国家安全保障局:NSA、連邦捜査局:FBIなど)が共同で発出した勧告により、その恐るべき全貌が明らかになりました。
国家支援型グループと重要インフラへの長期間の潜伏
Volt Typhoonは、中華人民共和国(PRC)の国家支援を受けていると見られる高度なサイバー脅威グループです。
彼らの活動は遅くとも2021年半ばから活発化しており、米国の極めて重要なインフラストラクチャ(電力網、水道システム、通信ネットワーク、交通機関など)を主要な標的としています。
FBIやNSAの分析によれば、Volt Typhoonの行動パターンは、他国の機密情報を盗み出すことを目的とした従来のサイバーエスピオナージ(スパイ活動)や、金銭を要求するランサムウェア攻撃とは根本的に異なります。
彼らの真の目的は、将来的に米国と中国の間で大規模な軍事衝突や地政学的な危機が発生した際に、即座に米国の重要インフラの機能を破壊・混乱させることができるよう、あらかじめシステム内部に深く潜伏し、アクセス権を維持して事前配置(プレポジショニング)しておくことにあると結論付けられています。
カスタムマルウェアは一切なし:純粋なLOLBins戦術
Volt Typhoonが何年もの長きにわたり、世界最高峰のセキュリティ監視網を逃れて米国の重要インフラの内部で過ごすことができた最大の理由が、極端なまでに徹底された環境寄生型(LOTL)戦術の採用です。
CISAが確認した驚くべき事実は、Volt Typhoonが標的のネットワーク内部において、カスタムメイドのマルウェアを一切使用していなかったということです。
彼らは自ら開発したハッキングツールを持ち込むリスクを完全に排除し、Windowsオペレーティングシステムに標準搭載されたツールだけを使用してすべての工作活動を行っていました。
彼らは、侵害したルーターやVPN機器を足場とし、盗み出した有効な管理者アカウントの認証情報を使用してログインしました。
そして、本記事で解説してきた通りのツール群を駆使しました。「wmic」を使用して遠隔のマシンでコマンドを実行し、「ntdsutil」を使用してActive Directoryのデータベースから認証情報をダンプし、「netsh」を使用してネットワークのポート転送ルールを改ざんし、「PowerShell」を使用してメモリ上でスクリプトを走らせ、「RDP」を使用して他のシステムへと静かに移動していきました。
証拠が消失するフォレンジックの悪夢
Volt Typhoonの事案において、侵入の事実が発覚した後に事後調査を行うフォレンジックチームは、分析すべき痕跡がほとんど残されていないという絶望的な状況に直面しました。
攻撃者がマルウェアの実行ファイルをディスクに書き込まず、すべてをメモリ上で処理していたため、システムが再起動されたり、不正なプロセスが終了したりした時点で、攻撃の証拠となるコードはメモリ上から完全に消え去ってしまいました。
さらに、CISAはLOTL手法が意図的に「ログに記録される活動を制限する」ものであると指摘しています。多くの組織で採用されているデフォルトのWindowsログ設定では、「プロセスが起動した」という事実のみが記録され、そのプロセスに具体的にどのような引数(コマンドの内容)が渡されたのか、あるいはプロセスの親子関係の連鎖に関する詳細な情報は保存されません。
そのため、フォレンジックチームがログを遡っても、「ある日時に管理者アカウントでPowerShellが実行された」という、日々のIT業務と区別のつかない無害に見える記録しか発見できなかったのです。証拠がメモリのクリアとともに消滅し、ログには正規ツールの実行履歴しか残らない。これが、彼らが何年にもわたって発見されずに潜伏し続けられた理由です。
防御のパラダイムシフト:行動検知(Behavioral Detection)への移行
マルウェアのファイル自体を検知することが不可能であり、使用されているツールがすべてMicrosoftによって署名された正当なものである以上、防御のアプローチは根本的なパラダイムシフトを遂げなければなりません。
従来のセキュリティが「何が実行されるか(What)」という物理的なファイルやシグネチャを監視対象としていたのに対し、これからの防御策は「行動検知(Behavioral Detection)」に重点を置く必要があります。すなわち、その正当なツールが「どうやって(How)」、「なぜ(Why)」実行されているかという、コンテキスト(文脈)と振る舞いを監視することです。
「コンテキストの崩壊」を乗り越える
環境寄生型攻撃を防ぐ上で最大の壁となるのが、「コンテキストの崩壊」と呼ばれる現象です。大規模なネットワークにおいて、ITチームは毎日大量のPowerShellコマンドやWMIスクリプトを実行しています。単一の実行ログを見ただけでは、それが正規のパッチ適用作業なのか、攻撃者による情報探索なのかを判別することは不可能です。
しかし、単一のツールではなく「行動の連鎖」として捉えることで、そこに潜む悪意をあぶり出すことができます。ツールそのものは正当であっても、その振る舞いのコンテキストが攻撃であることを示唆するのです。
たとえば、次のような行動は極めて異常と言えます。
普段、プログラミングやシステム管理の業務を一切行わない経理部門のユーザーのアカウントが、深夜の午前3時に突然PowerShellを実行し、高度なコマンドを連続して処理し始めた場合、それは明らかに異常な行動です。ユーザーの役割、実行された時間帯、実行されたツールの組み合わせというコンテキストが、クレデンシャル(認証情報)の侵害と環境寄生型攻撃の発生を強く示唆しています。
あるいは、証明書の管理ツールであるはずのcertutil.exeが、社内の認証局サーバーではなく、過去に一度もアクセスしたことのない外国の未知のIPアドレスに対して通信を確立し、大容量のファイルをダウンロードしようとしている場合。certutilというツール自体は正当ですが、外国のIPからファイルをダウンロードするという「行動」そのものが攻撃を意味しています。
具体的な監視と防御の戦略
このような異常な行動を的確に検知し、攻撃を封じ込めるために、CISAをはじめとする国際的なセキュリティ機関は、以下のような実践的な戦略の導入を強く推奨しています。
第一に、可視性の劇的な向上と詳細なログの取得です。
デフォルトのログ設定では不十分であるため、オペレーティングシステムの設定を変更し、プロセスの実行に関する極めて詳細なログを取得する必要があります。具体的には、「コマンドライン引数を含めたプロセス作成の監査(イベントID 4688)」を有効にすることで、certutilにどのようなURLが渡されたかを記録します。また、「PowerShellスクリプトブロックのログ記録(イベントID 4104)」を有効にし、難読化が解除された状態の実際のスクリプト内容を記録します。さらに、WMIを通じた遠隔操作の痕跡を捉えるために「WMIアクティビティログ(イベントID 5857〜5861)」を収集します。これらのログは、攻撃者による消去を防ぐため、中央のセキュリティ情報イベント管理(SIEM)システムに安全に集約されなければなりません。
第二に、アイデンティティ(認証基盤)の厳格な保護です。
攻撃者は有効なアカウントを使用して侵入してくるため、パスワードの強度だけに依存する防御はもはや意味を持ちません。特権アカウントだけでなく、すべてのユーザーに対して「フィッシング耐性のある多要素認証(MFA)」の適用を強制し、一度認証を通過した後も動的にリスクを評価し続ける「ゼロトラスト・アーキテクチャ」を実装することが不可欠です。
第三に、システムの堅牢化とツールの制限です。
ITチームの業務を阻害しない範囲で、正当なツールの悪用を困難にする設定を行います。たとえば、PowerShellの「制約付き言語モード(Constrained Language Mode)」を適用し、未署名のスクリプトが高度なシステムAPIにアクセスできないように制限します。また、インターネットに面したVPN機器やアプライアンスの既知の脆弱性に対しては、ベンダーのサポートライフサイクルに注意を払いながら、いかなる遅滞もなくパッチを適用し続ける必要があります。
結論:非対称な戦いを制するために
2024年における攻撃の79%がマルウェアを含んでいなかったという事実は、サイバーセキュリティの歴史における不可逆的な転換点を示しています。私たちはもはや、「ネットワークの中に悪意のあるソフトウェアが潜んでいないか」を探す時代を終え、「正規のツールが、悪意のある意図を持って使われていないか」を監視しなければならない時代を生きています。
あなたのオペレーティングシステムに組み込まれたPowerShell、WMI、certutil.exeといったMicrosoft署名のユーティリティは、システムを支える強力な味方であると同時に、攻撃者にとっては完璧な隠れ蓑となります。Volt Typhoonの事例が明確に示したように、高度な攻撃グループは一切のマルウェアをインストールすることなく、あなたが毎日使用しているのと同じツールだけを用いて、国家の重要インフラの深部に何年にもわたって密かに潜伏し続けることが可能です。彼らが初期アクセスを得て内部に侵入した瞬間から、メモリ上で静かに実行されるファイルレス攻撃の証拠は、システムが再起動されるたびに幻のように消え去っていきます。
この見えない脅威に対する唯一の対抗策は、「行動(Behavior)」に焦点を当てることです。ツールが正当であるからといって、その行動が正当であるとは限りません。「普段使わないユーザーが午前3時にPowerShellを実行する」「certutilが外国のIPからファイルをダウンロードする」。これらの振る舞いは、使われている道具が正規のものであっても、その背後にある意図が明確なサイバー攻撃であることを雄弁に物語っています。
防御側のセキュリティチームは、「アラートが鳴らないことを、システムが安全であることの証明として扱ってはいけない」という極めて重要な教訓を胸に刻む必要があります。攻撃者はすでに内部にいるという前提に立ち、詳細なプロセス実行履歴やスクリプト内容のログを漏れなく収集し、アイデンティティに基づく厳格なアクセス制御を敷き、行動のコンテキストを動的に分析し続けること。それこそが、マルウェアなきサイバー攻撃という、現代において最も支配的かつ洗練された脅威から組織を守り抜くための、唯一にして最大の防衛戦略となります。
引用文献
CrowdStrike 2025 Global Threat Report: Executive Summary, https://www.crowdstrike.com/en-us/resources/reports/global-threat-report-executive-summary-2025/
Detect and Defeat Insider Threats Before They Strike | CrowdCast - CrowdStrike, https://www.crowdstrike.com/en-us/resources/crowdcasts/detect-and-defeat-insider-threats/
Demo Showcase: Stopping BLOCKADE SPIDER with Falcon Next-Gen Identity Security, https://go.crowdstrike.com/demo-showcase-blockade-spider.html?utm_medium=evt&utm_source=webs&utm_campaign=demoshowcase&utm_content=globalhub&utm_language=en-us
Living Off the Land (LOTL) Attacks: Detection and Prevention Guide - SentinelOne, https://www.sentinelone.com/cybersecurity-101/endpoint-security/living-off-the-land/
Security advisory - Volt Typhoon on the rise due to "living-off-the-land" attacks - Gatewatcher, https://www.gatewatcher.com/en/lab/security-advisory-volt-typhoon-on-the-rise-due-to-living-off-the-land-attacks/
People's Republic of China State-Sponsored Cyber Actor Living off the Land to Evade Detection | CISA, https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-144a
“Volt Typhoon” Cybersecurity Threat Warning for Financial Institutions - DFPI, https://dfpi.ca.gov/regulated-industries/important-notices/volt-typhoon-cybersecurity-threat-warning-for-financial-institutions/
Living off the land: CISA issues guidance on detection | Barracuda Networks Blog, https://blog.barracuda.com/2024/03/21/living-off-the-land--cisa-issues-guidance-on-detection
Joint Cybersecurity Advisory People's Republic of China State-Sponsored Cyber Actor Living off the Land to Evade Detection, https://media.defense.gov/2023/May/24/2003229517/-1/-1/0/CSA_Living_off_the_Land.PDF
CISA and Partners Release Advisory on PRC-sponsored Volt Typhoon Activity and Supplemental Living Off the Land Guidance, https://www.cisa.gov/news-events/alerts/2024/02/07/cisa-and-partners-release-advisory-prc-sponsored-volt-typhoon-activity-and-supplemental-living-land
NSA and Partners Spotlight People's Republic of China Targeting of U.S. Critical Infrastructure > National Security Agency/Central Security Service > Press Release View, https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3669141/nsa-and-partners-spotlight-peoples-republic-of-china-targeting-of-us-critical-i/
いいなと思ったら応援しよう!
 あなたの温かいサポートが日々の活動の大きな原動力になります。いつも本当にありがとうございます!
