【解説】OSSの脆弱性を業界規模で発見して修正する取り組み「Project Lightwell」

1. AI時代のOSSセキュリティ:Project Lightwellの始動
50億ドル規模の巨額投資と2万人のエンジニア
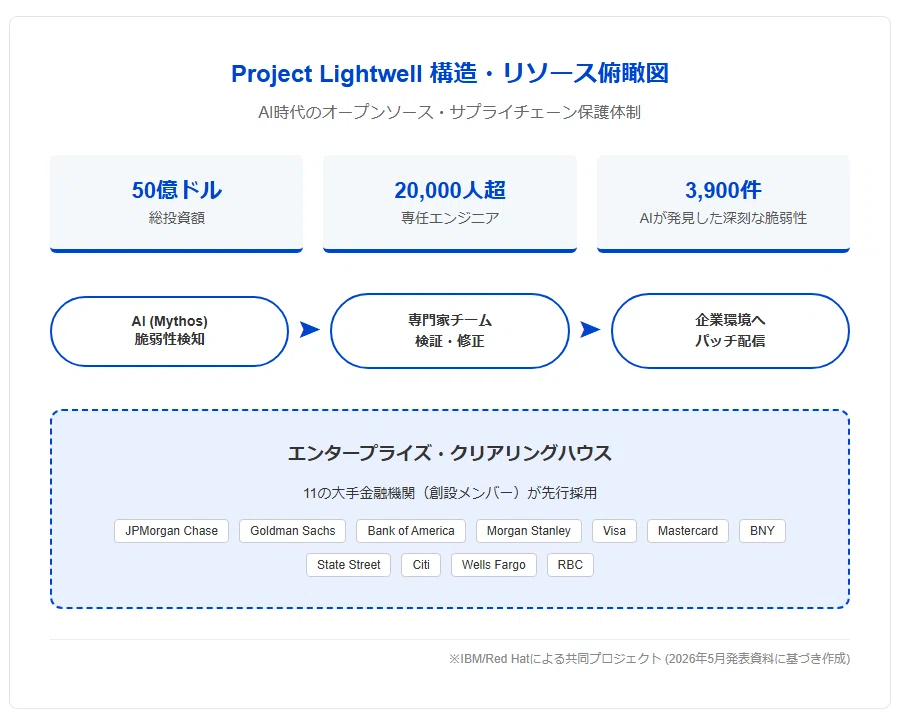
2026年5月28日、IBMと傘下のRed Hatは、OSSのセキュリティを業界規模で強化するための戦略的イニシアチブ「Project Lightwell」を立ち上げました。このプロジェクトには、総額50億ドル(約7,700億円)という巨額の資金が投入され、2万人を超えるエンジニアが動員される計画です。現代の企業のデジタルインフラの90%以上がOSSに依存しているという現状があり、その供給網(サプライチェーン)全体の安全性を確保することが急務となっています。IBM自身も社内で62,000以上のOSSパッケージを利用しており、自らが最大の利用者であると同時に、サービス提供者としての役割も担うことになります。この取り組みの中核となるのは、エンタープライズ・クリアリングハウスと呼ばれる集中処理基盤であり、個別の企業やプロジェクトでは対応困難な大規模な脆弱性管理を代行する仕組みを構築します。以下の図を参照してください。
きっかけとなったAIによる脆弱性発見の「加速」
本プロジェクト発足の直接的な引き金となったのは、Anthropic社の最先端AIモデル「Mythos Preview」が示した驚異的な能力です。このAIモデルは、概念実証段階において、OSSのコードベースから3,900件近くの「高」または「緊急」レベルの脆弱性を瞬時に特定しました。2021年頃には脆弱性の発見から悪用までの期間は約1年もありましたが、2026年現在、AIの進化によりその猶予はわずか1日強にまで短縮されています。AIはわずか10〜15分で動作する攻撃コード(エクスプロイト)を生成できるまでになっており、ボランティア中心のOSS開発コミュニティがこれに対抗するのは物理的に不可能な状況です。IBMのアービンド・クリシュナCEOは、AIによる脆弱性発見が「カテゴリーレベルの強制力」として機能する転換点に達したと述べています。
2. 業界を革新する「バックポート」と信頼の枠組み
脆弱性修正を容易にするクリアリングハウスの役割
Project Lightwellが提供する「クリアリングハウス」は、脆弱性の特定から修正、検証までを一元管理するセキュリティ調整層として機能します。参加企業は機密性を保ったまま脆弱性を報告でき、AIと2万人のエンジニアによって検証された安全なパッチを受け取ることができます。特筆すべきは、修正された成果物がOSSコミュニティへも還元(アップストリームへの開示)される点であり、業界全体のレジリエンス向上を目指しています。これまでのセキュリティモデルでは、脆弱性の発見速度に修正作業が追いつかないという致命的な課題がありました。Project Lightwellは、AIによる自動化されたトリアージと、人間の専門知識による厳格な検証を組み合わせることで、この「エンジニアリング能力の欠如」というギャップを埋めることを狙っています。
既存環境を壊さない「バックポート」モデルの採用
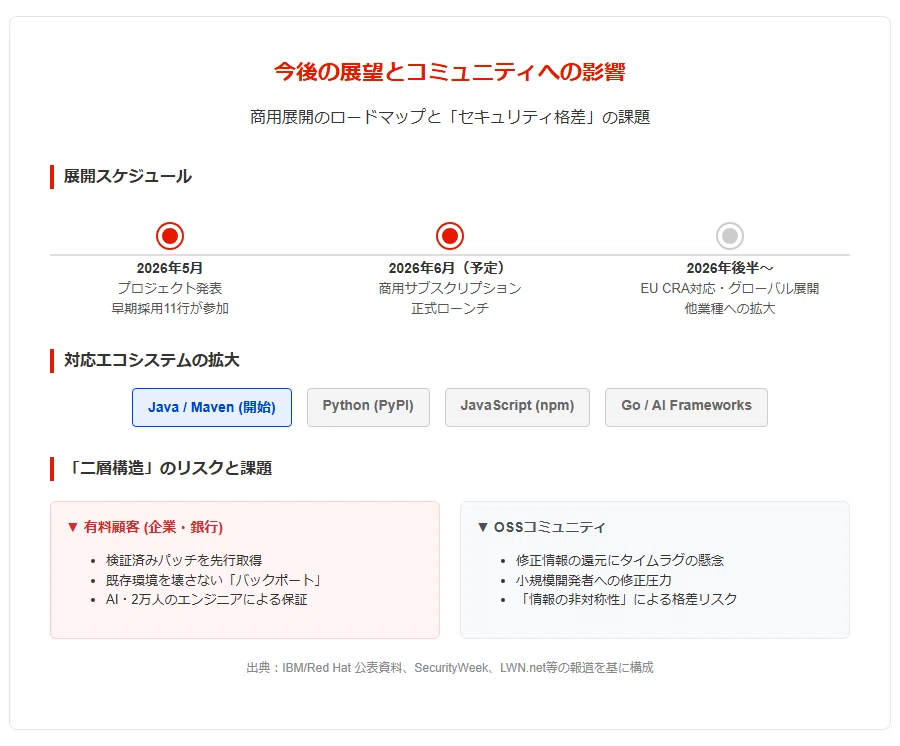
企業のIT現場において最大の障壁となっているのは、脆弱性を修正するためにライブラリのバージョンを上げると、既存のシステムが正常に動作しなくなる「破壊的変更」のリスクです。Project Lightwellはこの課題に対し、特定の古いバージョンを維持したままセキュリティ修正のみを適用する「バックポート」モデルを採用しました。開発者は、ソースコードを大幅に変更することなく、Red Hatが提供する安全なレジトリからパッチ適用済みの成果物を取得するだけで修正を完了できます。当初はJavaおよびMaven環境のサポートから開始され、順次PyPI(Python)、npm(JavaScript)、Goといった主要なエコシステムへと拡大される予定です。この仕組みにより、金融機関のように複雑な依存関係を持ち、頻繁なバージョンアップが困難な規制業界でも、迅速なセキュリティ対策が可能となります。
3. 金融大手の先行採用と今後の展望
11の大手金融機関が創設メンバーとして参画
Project Lightwellには、その重要性を反映して、米国の主要な金融機関11社が創設サブスクライバーとして名を連ねています。参画しているのは、JPMorgan Chase、Goldman Sachs、Bank of America、Morgan Stanley、Visa、Mastercard、Wells Fargo、Citi、BNY、State Street、Royal Bank of Canadaといった世界的な大手企業です。金融業界は未修正の依存関係に対して最も耐性が低く、同時に規制対応のために高い安全性が求められる分野です。これらの銀行は、サービスが正式に商用化される前の段階から協力しており、実際の運用環境に基づいた脆弱性の特定や修復手法の構築に貢献しています。この銀行グレードのバックアップがあることは、このプロジェクトが単なる研究開発ではなく、実用的なエンタープライズインフラであることを示しています。
今後の展開とOSSコミュニティへの影響
本プロジェクトは、2026年5月の発表から30日以内に商用サブスクリプションとして正式にローンチされる予定です。短期的には、EUのサイバーレジリエンス法(EU Cyber Resilience Act)への対応を迫られる欧州市場などへの進出も視野に入れています。一方で、OSSコミュニティからは懸念の声も上がっています。特定の有料顧客にのみ先に修正パッチが提供され、一般のOSS開発者に還元されるまでにタイムラグが生じることで、二層構造のセキュリティ格差が生まれるリスクが指摘されています。IBMはコミュニティとの協調を強調していますが、巨額の投資を回収するためのビジネスモデルと、OSSの「誰でも平等に恩恵を受けられる」という哲学をどう両立させるかが、今後の大きな注目点となるでしょう。以下の図を参照してください。
#オープンソース #サイバーセキュリティ #AI #IBM #ProjectLightwell #RedHat #脆弱性 #ITインフラ

