今回は「JRE POINT連携機能の確認通知」というメールについて確認してみます。
メール本文では、
「最終ログインから1年以上経過」
「ポイント付与手続きが保留」
「6,587 JRE POINTが失効予定」
「会員情報の更新が必要」
など、不安をあおるような内容が記載されていました。
特に「ポイント失効」や「手続き保留」という表現は、思わずリンクを押してしまいそうになる内容です。
今回は実際のメール内容や送信元、メールヘッダなどを確認しながら、このメールが正規のものなのかを調べてみました。
<メールのFromおよび件名>
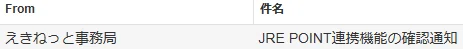 Fromには「えきねっと事務局」、件名には「JRE POINT連携機能の確認通知」と記載されており、一見すると正規の案内メールにも見えます。 しかし、メールの表示名や見た目だけで本物だと判断するのは危険です。 今回もまずは、差出人メールアドレスの「@」以降にあるドメイン名を確認していきます。
<メールの送信元アドレス>
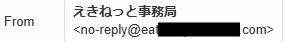 差出人メールアドレスのドメインについても確認してみました。 今回使用されていたドメインは、約1年前から存在している比較的新しいドメインでした。 一方で、表示名には「えきねっと事務局」と記載されていましたが、実際のドメイン名は「eat」から始まるもので、一部には旅行関連を連想させるような単語も含まれていました。 ドメイン自体は実在していましたが、JRE POINTやえきねっととの関連性は分かりづらく、個人的には少し違和感を覚えました。 私自身は、このドメイン名を確認した時点で、正規サービスとの関連性に疑問を感じたため、不審なメールではないかと判断しました。 大手サービスの正規メールでは、企業名やサービス名に関連したドメイン名が使用されていることも多いため、表示名と実際のドメイン名が大きく異なる場合は注意が必要だと感じます。 普段あまりメールヘッダを確認しない場合でも、「@」以降のドメイン名を見るだけで、不審なメールに気づけることがあります。 少しでも違和感がある場合は、メール内のリンクを直接開かず、公式サイトや公式アプリなどから確認することが大切だと感じました。
<メール本文>
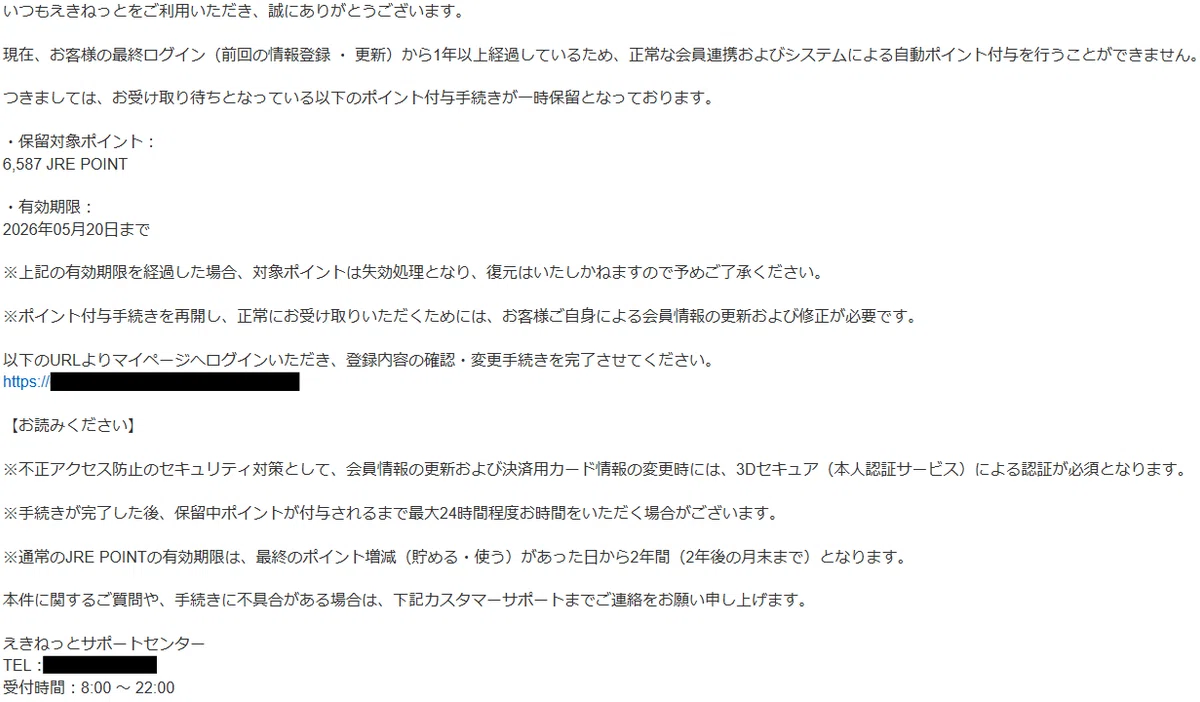 メール本文には、最終ログインから1年以上経過しており、自動ポイント付与ができない旨が記載されていました。 また、具体的なポイント数も記載されており、「このまま失効するのは勿体ない」と感じてしまうような数値になっています。 さらに、有効期限もメール受信日から数日後に設定されており、受信者を焦らせるような内容になっていました。 本文には「不正アクセス防止のセキュリティ対策」や「3Dセキュア認証」といった記載もあり、一見すると正規の案内メールのように見える工夫がされている印象を受けます。 このようなメールでは、本文内のURLから偽サイトへ誘導し、ログイン情報やクレジットカード情報などの個人情報を入力させようとするケースもあるため注意が必要です。 このように、フィッシングメールでは「ポイント失効」「期限間近」「セキュリティ確認」といった不安をあおる表現が使われることも多く、少しでも違和感がある場合は、メール内リンクを直接開かず、公式サイトや公式アプリから確認することが大切だと感じました。
<認証情報>
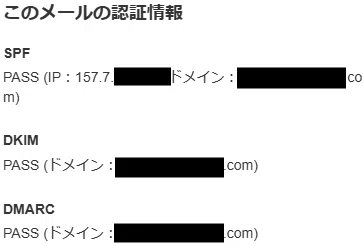 認証情報についても確認してみました。 今回のメールは、SPF・DKIM・DMARC のすべてで PASS となっていました。 一見すると「認証に成功しているため安全なメール」にも見えますが、今回は認証に使用されているドメイン自体が、えきねっとやJRE POINTの正規ドメインとは異なっていました。 つまり、「そのドメインの持ち主として送信されていること」は確認できても、「本当に正規サービスから送信されたメールかどうか」は別の話になります。 そのため、SPF・DKIM・DMARC がすべて PASS になっていたとしても、それだけでメールを信用してしまうのは危険だと感じました。 フィッシングメールでも、メール送信者自身が管理しているドメインを使用することで、認証結果だけは正常に見せているケースがあるため注意が必要です。
<メールヘッダー情報の違和感>
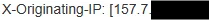 X-Originating-IP は、メール送信元の情報として使用されることがあるヘッダの一つで、最初にメールを送信したサーバのIPアドレスが記録される場合があります。 今回も Whois 情報を確認してみましたが、以前確認したような大手クラウドサービス関連のIP帯ではありませんでした。 ただし、Whois 情報だけでは実際の利用者や運営者までは分からず、それ以上の詳細な情報は確認できませんでした。
今回のメールは、これまで確認してきたフィッシングメールと比較すると、メール認証や送信環境が比較的しっかり構築されている印象を受けました。
SPF・DKIM・DMARCはいずれもPASSとなっており、送信ドメインと認証情報にも整合性がありました。また、名前解決や逆引き設定も行われており、一般的なメールサーバとしては比較的自然な構成にみえました。
一方で、使用されているドメイン名からは、えきねっとやJRE POINTとの直接的な関連性は確認できませんでした。
<最後に>
最近のフィッシングメールは、本物と見分けがつきにくいものも増えてきています。
メールヘッダーの情報には、偽装可能なものもあります。
また、SPF・DKIM・DMARC といった送信ドメイン認証技術が PASS していたとしても、それだけで完全に安全とは言い切れないケースもあります。
また、企業のメール環境そのものが悪用され、正規メールを装って送信されるケースも存在します。
だからこそ、
「本当に心当たりがあるか」
「送信元ドメインに違和感はないか」
「必要以上に急かしていないか」
を、一度立ち止まって確認することが大切だと感じました。
少しでも不安を感じた場合は、メール内のリンクではなく、公式サイトや公式窓口から確認することをおすすめします。