「フィッシングメール、ほんとに増えてる?」だれでもできる簡単な対策をご紹介

こんにちは!記事を読んでいただきありがとうございます!
今日はちょっと素朴な疑問について書いてみようと思います。
それは、「フィッシングメールって、ほんとに増えてるの?」という話です。
最近、「証券口座が不正利用された」とか、「多要素認証でも突破された」とか、ニュースでよく目にします。
フィッシング詐欺に注意しましょう、という記事もたくさんあります。
でも、正直に言うと、私はGmailを使っていて、いわゆる怪しいメールをあまり見ていません。
受信トレイにはまったく届かないし、迷惑メールフォルダに月1件くらい入っている程度です。
そこでふと、こんな疑問が湧きました。
本当にたくさん届いてるの?
自分だけ運がいいのか?
それとも、受信しているけど気づいてないだけなのか?
そんなことが気になりましたので、今日はフィッシング被害について考えてみたいと思います。
2024年の被害件数
日本では、1年で170万件以上のフィッシングが報告されている
フィッシング対策協議会の年次レポートによると、報告件数ベースで、
2024年の日本国内のフィッシング報告件数は1,718,036件。
これは過去最多の件数で、2023 年と比較して約 1.44 倍となったようです。
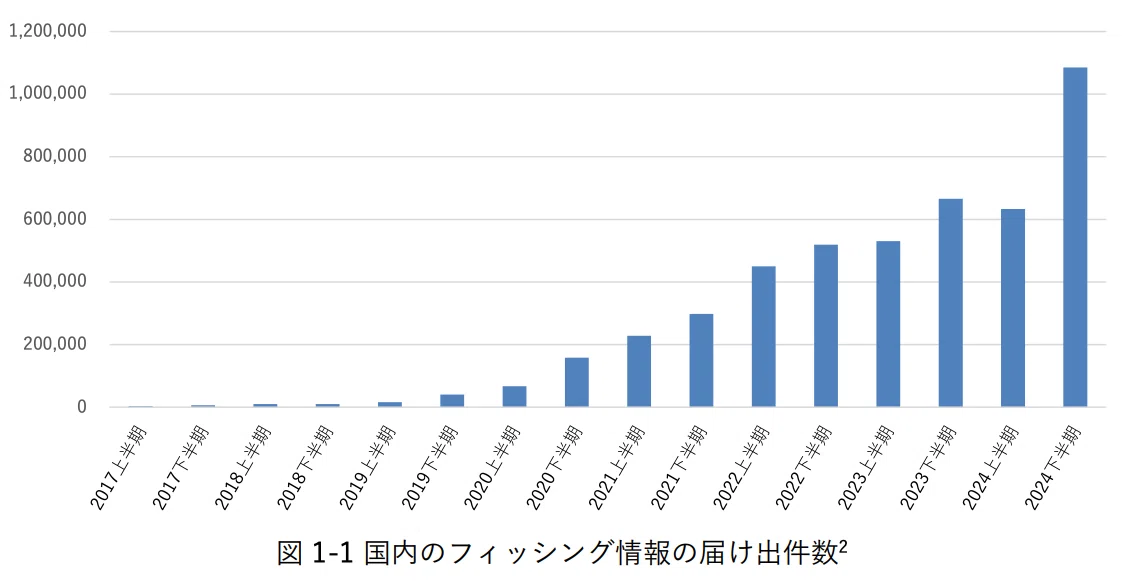
この数字を見て、「私の元に来ていないはGmailのおかげで、守られていたんだな」と改めて感じました。
他のメールサービスを私はあまり利用しないので肌感覚がわかりませんが、Yahooメールやキャリアメール(docomoやau、ソフトバンクなどのメール)ではどうなんでしょうね。
使っていらっしゃる方の意見を聞いてみたいです。
ここからもう少しフィッシングというものを深く見ていきたいと思います。
実際に届いたフィッシングメール
これは、私の迷惑メールフォルダに入っていた1通のフィッシングメールです。
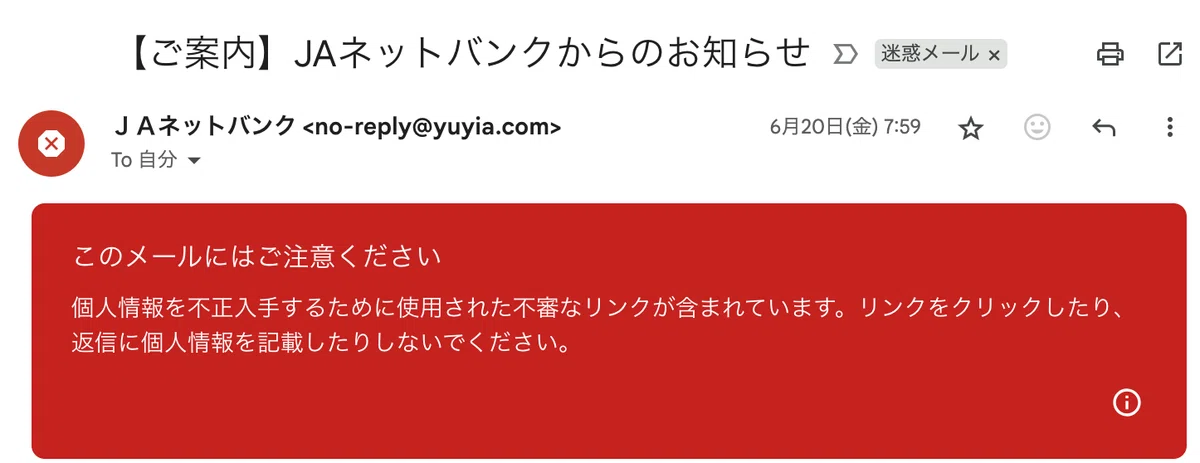
ぱっと見は「JAバンク」からのお知らせのように見えるのですが、送信元のメールアドレスをよく見ると、
まったく関係ない、見知らぬドメイン(メールアドレスの@以降)が使われていました。
つまり、JAバンクになりすましているだけの“偽物”ということです。
よくあるなりすましのパターン
このようなフィッシングメールでよくある手口として、
「rakuten(本物)」→「rakulen(偽物)」と1文字だけ変える
本物そっくりのロゴや本文を流用してくる
本文のリンク先も、「そっくりなURL」に見えるだけで実際は全然違う
どれも、一瞬の油断を突くようにできていて、目の前のメールが本物かどうかを見分けるのは意外と難しいです。
自分の“気づける力”を支える工夫
100%Googleがフィッシングメールを防いでくれる!
Gmailを使っておけば安全!
ということはありません。
必ずすり抜けてくるフィッシングメールはあります。
そこで、私がやっている「気づける仕組み」の一つをご紹介したいと思います。
いちばん簡単で効果的なのが、送信元のドメイン(@以降の部分)でラベルをつけておくことです。
たとえば、Gmailであればこんなルールが作れます。
・Fromが "no-reply@rakuten-card.co.jp" と一致する →「楽天カード」
・From に "digital-no-reply@amazon.co.jp" と一致する →「Amazon」
このように、「送信元のドメインによって振り分ける」ということです。
これにより、本物から来たメールだけ振り分けられるのです。
「え、これだけ?」
「こんなこと私もやってるよ。」
という方が多いと思います。
ですが、振り分けをする際に、こういう設定をされている方がいるんです。
やってしまいがちなNG設定
❌ 1. 件名 に "楽天カード" を含む → ラベル「楽天カード」
❌ 2. From に "amazon" を含む → ラベル「Amazon」
これの何がダメかわかりますか?
❌ 1. 件名 に "楽天カード" を含む → ラベル「楽天カード」
→これだと、フィッシングメールの件名にも「楽天カード」と書かれていたら本物メールと混じってしまいます。
❌ 2. From に "amazon" を含む → ラベル「Amazon」
→こっちの場合は、「⚫︎⚫︎⚫︎amazon」のように前や後ろに文字を付け足したメールアドレスも正規メールと混じってしまいます。
ポイントは「書き換えられないもの」で判断する
メールの件名や本文は、誰でも自由に書けるので、そこを信用してはいけません。
でも、ドメイン(例:@rakuten-card.co.jp)は、楽天カードしか使えないもの。
ここに注目すれば、フィッシング詐欺かどうかを見分ける精度がグッと上がります。
まとめ:だれでもできる、でも効果の高い対策
まとめです!ぜひ皆さんご自身の設定も見直してみてください!
どんなメールサービスでも、「絶対安全」ではないことも知っておく
送信元のメールアドレスを使って振り分ける
件名や本文は信用せず、「変えられない情報」で判断する
こんな小さな工夫でも、「あれ?」と気づける瞬間が生まれます。
それだけで、被害を避けられることもある。
セキュリティの高いサービスを使うということも大事ですが、自分でもできる対策をやるというのも同じぐらい大事ですね!
セキュリティの世界には、これをやれば完璧!というものは無いので、常に疑いを持つことが重要です!
最後まで読んでいただきありがとうございました!
それではまた!
▶︎ 他の記事もぜひ!
いいなと思ったら応援しよう!
 ありがとうございます!いただいたチップはクリエイターとしての活動費に使わせていただきます!
