
WordPress運用者が押さえておくべきセキュリティアップデートまとめ + KUSANAGI最新アップデート(2026年8月版)

こんにちは。GMOプライム・ストラテジーの穂苅です。
私たちは普段、LinuxOS、Nginx/Apache、PHP、MariaDB、WordPressなどで構成される、WordPress最適化OSであり基盤である「KUSANAGI」を開発・提供する立場から、これらのミドルウェアの脆弱性情報を追いかけ、修正パッケージを提供しています。
KUSANAGIについての詳細資料は、本コラムの最後にご案内を入れております。ぜひご覧ください。
今回は、KUSANAGIを使っているかどうかに関わらず、WordPressでサイトを運用している方に関わる内容を整理しました。
あわせてWordPress本体でも画像処理まわりの重大な脆弱性が報告されており、KUSANAGIチームでも月間で6件のSecurity Advisoryと、パッケージリリース計46件で対応しています。順を追って見ていきます。
WordPress本体:画像処理まわりの脆弱性に注意
8月12日、WordPressコア(4.7〜7.0系)において、画像処理時の検証不足に起因する、リモートでコードを実行されうる重大な脆弱性が報告されました。
ImagickおよびGhostscriptを使用しているサイトが対象です。該当する構成で運用している場合は、修正バージョンへのアップデートを急いでください。
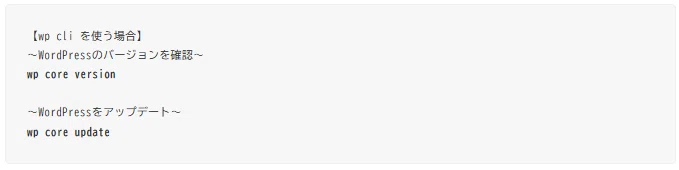
自社のサイトがImagick・Ghostscriptを使う構成になっているかどうか分からない場合は、契約しているサーバー会社や制作会社に一度確認しておくと安心です。
主要プラグイン・テーマもあわせてチェックを
コア以外にも、アクティブインストール数10万以上・日本語対応の主要プラグインで、高深刻度の脆弱性がいくつか報告された月でした。
Forminator Forms
All-in-One WP Migration and Backup
Ultimate Member
Kirki
これらを利用している場合は、各修正バージョンへのアップデートを確認してください。
私たちも毎週この手の情報を「Security Advisory for WordPress」として棚卸しして発信していますが、管理画面の更新通知だけに頼らず、自分の環境で使っているものが含まれていないか一度目を通しておくのがおすすめです。
KUSANAGIの開発元としての8月の動き
せっかくなので、私たちが実際にどう動いたかも共有しておきます。
PHP 8.2〜8.5の全系統、OpenSSL、apr-utilに対して、深刻度「緊急」または「重要」のSecurity Advisoryを計6件公開し、修正パッケージを提供しました。SQLインジェクションにつながりうる不具合や、特定条件下でのクラッシュ、認証処理のタイミング攻撃への対応など、内容は多岐にわたります。
KUSANAGI本体は8月中に7回バージョンアップしました(9.10.5-1から9.11.3-1まで)。
KUSANAGI Security Editionも同じタイミングで並行してリリースしています。
それとは別に、Nginx・OpenLDAP・Pythonといった、日々の運用に関わるモジュール更新も行っており、セキュリティ修正とあわせると、8月の対象モジュールは13種・リリース件数は計20件です。
加えて、KUSANAGI専用プラグインにも新機能を2回に分けて追加しました。
KUSANAGI専用プラグインの新機能(2026年8月)
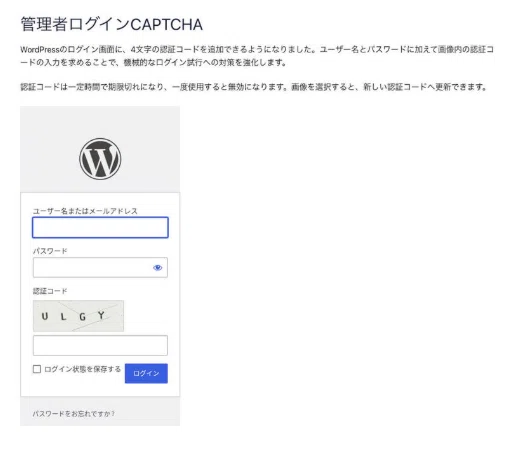
管理者ログインCAPTCHA(全エディション対応)
WordPressのログイン画面に4文字の認証コードを追加し、機械的なログイン試行への対策を強化します。
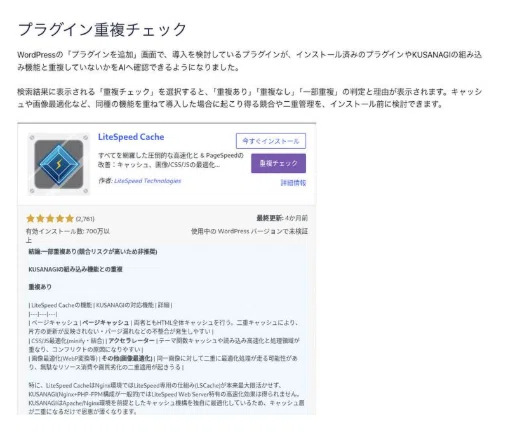
プラグイン重複チェック(Business Edition/Premium Edition)
導入を検討しているプラグインが、既存プラグインやKUSANAGIの組み込み機能と重複していないかをAIに確認できる機能です。
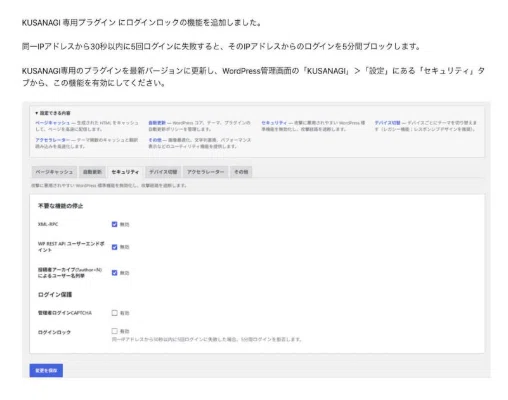
ログインロック機能
同一IPアドレスから短時間に複数回ログインに失敗した場合、そのIPからのログインを一定時間ブロックします。
脆弱性への対応は、検知してから修正を届けるまでのリードタイムをどれだけ縮められるかが勝負だと考えています。これは規模の大小を問わず、運用者全員に共通する課題だと考えています。
よくある質問
Q.今回紹介した脆弱性は、KUSANAGIを使っていないと対応できませんか?
A.いいえ。WordPress本体やプラグインのアップデートは、KUSANAGIの利用有無に関わらずご自身の環境で確認・適用が可能です。KUSANAGIは、WordPressの基盤ミドルウェアの検証・修正パッケージ提供を、開発元として日常的に行っている、という位置づけです。
Qこうした脆弱性対応を自動化する方法はありますか?
A.手動でCVE情報を追いかけてその都度パッチを当てるのは骨が折れる作業です。KUSANAGIをお使いの方は、KUSANAGI Security Editionのautoupdate機能(自動アップデート)で自動化する方法もあります。お使いでない方も、まずは自分の環境が今どのバージョンで動いているか確認するところから始めてみてください。
KUSANAGIの詳細資料はこちらから!
10月22日に Web制作者・Web担当者向けのWordPress関連イベントを開催します
WordPressの制作・運用を、もっとアップデート。
セキュリティ・AI活用・Web制作・ビジネスの今を学ぶ。
Web制作者・Web制作会社・企業のWeb担当者など、WordPressに携わる方のためのオンラインイベントです。
こんな方におすすめです
Web制作者・Web制作会社の方
WordPress案件をもっと増やしたい
AIをWeb制作に取り入れたい
WordPressのセキュリティを改めて学びたい
制作後の保守・運用まで仕事につなげたい
今後のWeb制作に必要な知識を知りたい
企業のWeb担当者の方
自社のWordPressサイトを安全に運用したい
AIをWebサイト制作・運用に活用したい
制作会社とのやり取りに必要な知識を身につけたい
WordPressサイトの保守・運用について整理したい
今後のWebサイト制作・運用の変化を知りたい
======
【この記事の著者】
GMOプライム・ストラテジー株式会社 AIマーケティング推進課 課長
穂苅 智哉
X: @tomoyanhokarin
主な著書:WordPressの教科書5.x対応版、WordPressの教科書6.x対応版, Webガバナンスガイドライン
======
