CompTIA SecurityX (CAS-005) 合格体験記

はじめに:なぜこの記事を書くのか
2026年6月、CompTIA SecurityX (CAS-005) に合格しました。
CompTIA SecurityX は、2024年12月に登場した比較的新しい上級資格です。
旧 CASP+(CompTIA Advanced Security Practitioner)から名称が変わったもので、試験コードも CAS-004 から CAS-005 になりました。CompTIA の公式ブログでも「CASP+ is now the new CompTIA SecurityX」と説明されています。
なお、すでに CASP+ を保有している人は、資格の状態も継続教育の要件も影響を受けません(新しい SecurityX のバッジがダウンロードできるようになります)。名前が変わっただけで取り直しが必要になる、といったことはありません。
出典:Introducing SecurityX: CASP+ Gets an Update and Rebrand|CompTIA
ただ、CISSP の体験記は日本語で大量に見つかるのに対し、SecurityX (CAS-005) の体験記は CISSP に比べると圧倒的に少ない のが現状です。
受験を検討している人にとって、情報が少ないのは結構な不安要素になります。
私自身も、受験前に体験記を探しまわって苦労した側です。
そこで、自分が受けてきた一次情報を、できるだけ詳しく残しておこうと思いました。
筆者プロフィール
ざっと自己紹介しておきます(受験当時・2026年6月時点)。
中堅セキュリティエンジニア
保有資格:情報処理安全確保支援士 / CompTIA PenTest+ / CISSP Associate
本業と育児の合間で勉強して SecurityX を受験 → 合格
SecurityX (CAS-005) とは
まず、試験の基本情報を整理しておきます。
試験コード:CAS-005
リリース:2024年12月(旧 CASP+ / CAS-004 から名称変更)
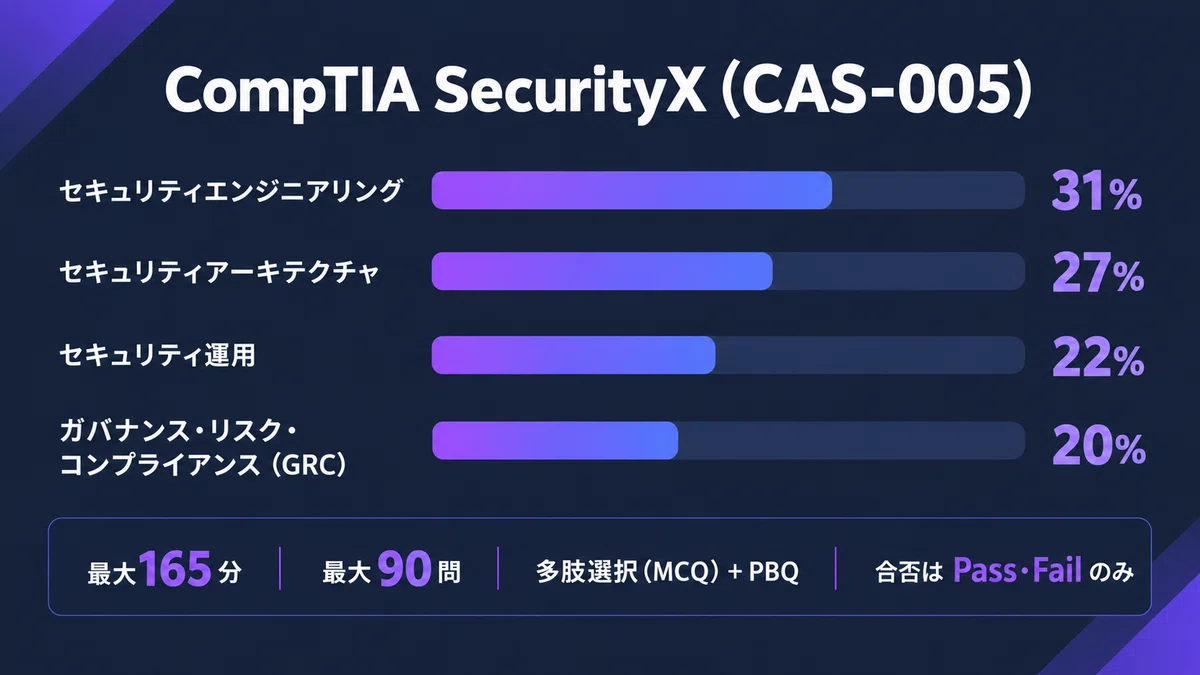
試験時間:最大 165分(2時間45分)
問題数:最大 90問
出題形式:多肢選択(MCQ)+ PBQ(パフォーマンスベース問題)
合否表示:Pass / Fail のみ(数値スコアなし)
受験料:72,278円(2026年8月時点、CompTIA公式サイトの日本向け表示価格。再受験保証付きのバウチャーは 94,210円)
⚠️ 表示価格に消費税は含まれていません。私が購入したときの明細では、本体価格に消費税10%が別途加算されていました。予算を組むときは1割上乗せして考えたほうが安全です
価格はタイミングによって割引が適用されることもあり、購入経路や時期でも変わります。最新は公式でご確認ください
有効期限:取得から3年
ドメインは4つです。
ガバナンス、リスク、コンプライアンス(GRC) - 20%
セキュリティアーキテクチャ - 27%
セキュリティエンジニアリング - 31%
セキュリティ運用 - 22%
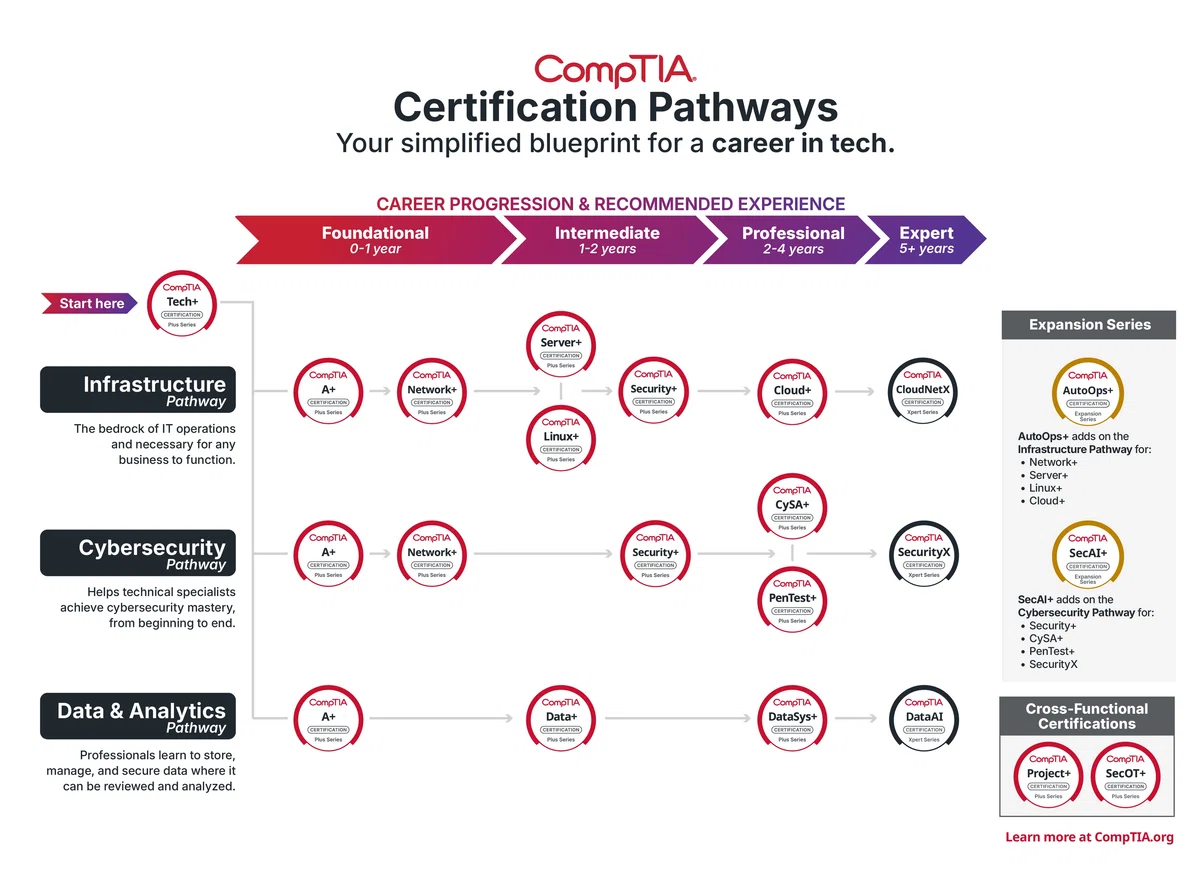
CompTIA の上級資格にあたります。
CompTIA の「Cybersecurity Pathway(認定キャリアパス)」では、Security+ → CySA+ / PenTest+ の延長線上に SecurityX が位置付けられています。
CISSP との立ち位置の違い:設計・実装 vs リード
この違いは、それぞれの公式ページが「誰向けか」をどう書いているかを見ると、はっきりします。
CompTIA は SecurityX をこう説明しています。
SecurityX is an advanced cybersecurity certification for security architects and senior security engineers.
(SecurityX は、セキュリティアーキテクトおよびシニアセキュリティエンジニアのための上級認定資格です)
対象職務として挙げられているのも、security architect、systems requirements planner、security control assessor など、手を動かして設計・評価する側の役割が並びます。推奨される経歴は「IT実務10年以上、うちセキュリティ実務5年以上」です。
出典:CompTIA SecurityX 公式ページ
一方、ISC2 は CISSP をこう説明しています。
The CISSP is ideal for experienced security practitioners, managers and executives...
(CISSP は、経験豊富なセキュリティ実務者、管理職、経営幹部に適しています)
さらに、CISSP を持つ人を「組織の情報セキュリティプログラムをリードする知識・スキル・能力を持つ専門家」として位置付けています。対象職務にも CISO・CIO・Director of Security といった役職が並びます。
出典:CISSP|ISC2
つまり、公式の説明の時点で、想定している立ち位置が違います。
SecurityX … アーキテクト・シニアエンジニア向け。設計し、実装する側
CISSP … 実務者に加えて管理職・経営幹部も対象。プログラムをリードする側
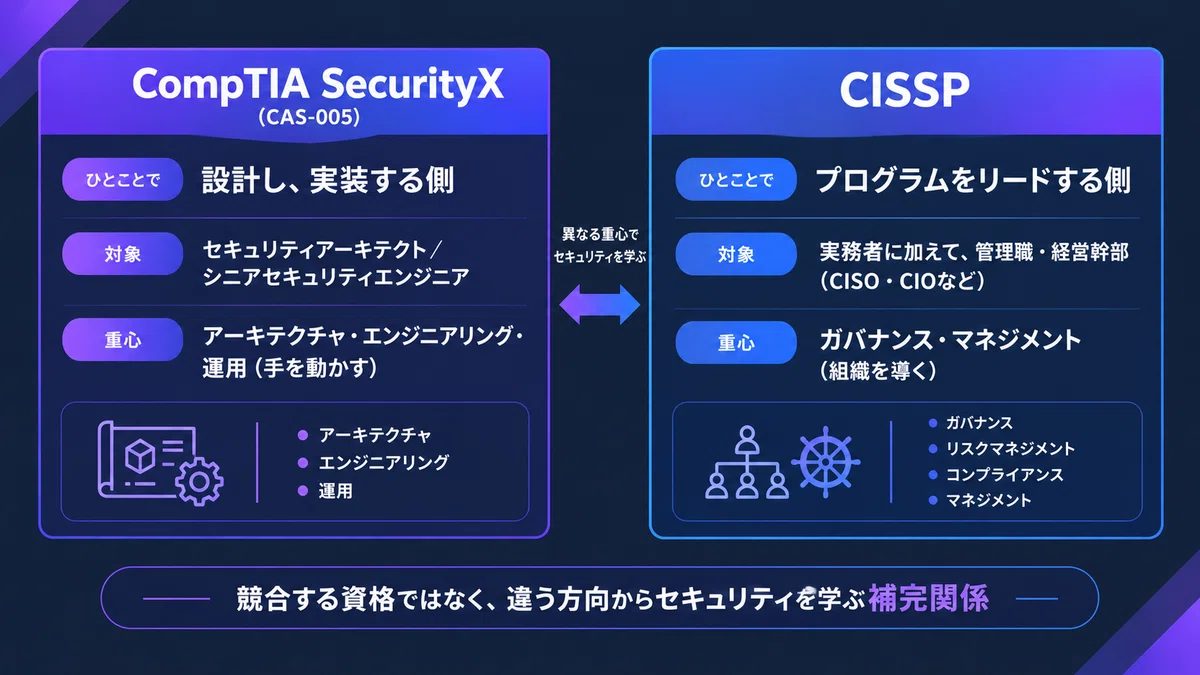
ただし、どちらも相手の領域を扱わないわけではありません。CISSP にも技術的な知識は出てきますし、SecurityX にも GRC のドメインがあります。どこに重心が置かれているかの違いです。
私自身は、競合する資格というより、違う方向からセキュリティを学ぶ補完関係の資格だと感じています。実際、シニアレベルになると両方を持っている人も少なくありません。
なお、その CISSP をフル認定に切り替えたときの話は別に書きました。Associate から本認定へ進む際の手続きは情報が少なく、初回申請とは勝手が違ったので、差分だけ書き残してあります。
出典:CISSP Associate からフル認定へ。「初回申請」との差分だけ書き残す
私が SecurityX を受けた3つの理由
立ち位置の違いを踏まえて、私が SecurityX を受けた理由は、3つあります。
① CISSP(管理側)に加えて、実装側も勉強したかった
CISSP を取得した時点で、「管理・ガバナンスの言語」は持てたと感じていました。
ただ、現場で日々動いている 実装側の体系(アーキテクチャ・エンジニアリング・運用)を、もう一度フレームワークとして整理し直したかった、というのが一番大きい動機です。
業務で個別に触れている知識を、CompTIA の上級資格の体系に沿って整理し直す。
これは中堅エンジニアにとって、地味だけど効く投資だと思っています。
② CISSP の業務要件を1年短縮できる
CISSP のフル認定には、通常 5年以上の実務経験 が必要です。
ただし、ISC2 が公式に指定する関連資格を保有していると、この要件が 1年短縮 されます。
CompTIA SecurityX(旧 CASP+)は、この1年免除の対象資格として ISC2 公式リストに含まれています。
つまり、SecurityX を取得すると、CISSP 認定に必要な実務経験が 5年 → 4年 に短縮されます。
私は CISSP Associate(合格済み・実務経験を積みながらフル認定を待つ状態)でした。
SecurityX を取ることで、必要な実務経験が1年分免除されるのは、わかりやすく実利的なメリットです。「取得から1年で認定される」という意味ではなく、あくまで要求される経験年数が5年から4年になる、ということです。
出典:CISSP Experience Requirements|ISC2
③ PenTest+ の自動更新を狙えた
最後の理由は、もっと実利的なところです。
私はすでに CompTIA PenTest+ を保有していて、有効期限が近づいていました。
CompTIA には Stackable Certifications という仕組みがあり、上位資格を取得すると下位資格の継続教育要件が自動でカバーされ、有効期限が3年延長されます。
つまり、SecurityX を取れば、PenTest+ も同時に3年延長できる。
ひとつ受けて複数の資格を維持できる、わかりやすくコスト効率の良い投資です。
私の場合は この自動更新を狙って SecurityX の受験を決めた ところもあります。
実際、合格翌日に CompTIA から「PenTest+ の有効期限を3年延長した」という通知が届きました。申請も追加費用も不要で、知らないと取りこぼします。CompTIA 資格を複数持っている方は、一度確認してみてください。
出典:SecurityX に合格したら PenTest+ が勝手に3年延長されていた話
勉強プラン
本格的な集中は試験 1ヶ月前 から。やったことはシンプルで、次の3ステップを回しただけです。
Step 1: CrucialExams の問題を「1日20問ずつ」回す
教材は CrucialExams 1つに絞りました。
CrucialExams を選んだ理由のひとつは、CompTIA Authorized Partner(公式認定パートナー)であること でした。公式の試験範囲を意識した教材だったので、独学用として使いやすいと判断しました。
価格: 私が契約したプランは $20/月 でした
私の契約は1ヶ月のみ(試験までの集中期間だけ)
4つのドメイン(GRC・アーキテクチャ・エンジニアリング・運用)を、平日に1日20問ずつ進める
4日で80問(4ドメイン分)解いたら、週末に Step 2・Step 3 をまとめてやる
このスタイルで1周目・2周目を回しました。
公式テキストや書籍は購入していません。
出典:CrucialExams
Step 2: 間違えた問題を暗記アプリで反復
CrucialExams で間違えた問題を、暗記アプリ(Anki)にカードとして登録しました。
スマホに入れておけば、通勤や育児のちょっとした隙間時間でも復習できる状態になります。
ここで地味に効いたのが、Anki にインポートするデータの整形を生成 AI に任せた ことです。
これまでなら、問題と答えを手動で1枚ずつカード化していくところを、生成 AI に「この間違えた問題群を Anki のインポート形式に整形して」と指示するだけで、一気に完成形が出てきます。
CrucialExams の周回ペースを落とさずに、暗記アプリへの反映までスムーズにつながりました。
Step 3: 理解が足りないところは AI に詳細レポートを書かせて読み込む
CrucialExams と暗記アプリだけだと、「概念は分かるけど 深さが足りない」トピックが必ず出てきます。
そこは AI に 詳細な解説レポートを作らせて読み込む ことで、自分の言葉で説明できる状態まで持っていきました。
実際にレポート化して読んだトピックの例:
Trusted Computing(TPM / Secure Boot / Measured Boot / vTPM)
Post-Quantum Cryptography(ML-KEM / ML-DSA / 格子暗号)
AI に「比較表を入れて」「具体例も出して」「練習問題も用意して」と指示すると、自分専用の教材ができあがります。
表面的な暗記ではなく、「人に説明できる理解」 に変換できたのは、この AI レポート読み込みの効果が大きかったです。
このうち Post-Quantum Cryptography については、試験のあとに改めて調べ直して1本の記事にまとめました。ML-KEM や ML-DSA が何をしているのか、なぜ今から備えておく必要があるのかを、前提知識なしで読める形で整理しています。
関連記事:量子コンピュータが今の暗号を壊す日に備えて、PQC(耐量子暗号)を調べてみた
時系列で見ると
CrucialExams は、各ドメインの問題を20問ずつ小分けにして消化し、最後に90問の通しリハーサルを1回やりました。合計するとおおよそ3周分に相当する量です。
3〜2週間前:CrucialExams 契約・全4ドメインを20問ずつ消化(計80問)
2〜1週間前:GRC・アーキ・エンジの3ドメインを追加で20問(運用は仕事が忙しく断念)
試験 前々日:90問通し・本番想定リハーサル(165分)
試験 前日:過去全間違い問題の総復習 + 簡易ノート流し読み
試験 当日:受験
最後まで全部やり切る、ではなく、現実的にできる範囲で進める スタンスでした。
2周目の「運用」を断念したのは、本業が立て込んだ週があったから。完璧主義を捨てて「ここまでやれば合格圏」というラインを意識して仕上げました。
平日に小分けで知識を入れて、週末にまとめて深掘りする——というリズム。
本業と育児の中ではまとまった時間が取れないので、結果的にこのスタイルになりました。
ただ、これが 分散学習との相性が良かった と思っています。
一度に詰め込むより、間隔を空けて何度も触れる方が記憶は定着しやすい——というのは学習科学でも言われている話で、忙しい中堅エンジニアにとってはむしろ有利な構造でした。
そんなに時間をかけたわけではないと思います。
CISSP・PenTest+ の土台があるので、ゼロから始めた場合より大幅に短縮できているのだと思います。
試験当日のリアル
NDA があるので具体的な問題内容は書けませんが、当日の体験を許される範囲で書いておきます。
PBQ は冒頭に出た
これから受ける人に伝えておきたいのは、私が2026年6月に受験した際には、冒頭に PBQ(パフォーマンスベース問題)が出題された ということです。出題のされ方は受験回によって変わる可能性があるので、あくまで一例として読んでください。
画面いっぱいに大きく表示され、その1画面の中に設問が2つ入っている形式でした。設問はどちらも選択式で、「該当するものをすべて選ぶ」タイプが含まれます。
私自身はPBQの事前情報をほとんど持たずに臨みました。
ただ、CrucialExams の中に1問だけ PBQ の練習問題があったので、そこで形式だけは確認した状態で当日を迎えています。
当日は「最初に PBQ が来るんだな」と思った程度で、1画面にまとまっていたこともあり、特に動揺はありませんでした。
これは私が受けたときの話なので、出題のされ方は変わりえます。それでも PBQ がどんな見た目で出てくるかを一度イメージしておく だけで、当日の動揺はかなり減ると思います。
練習問題より本番のほうが難しかった
率直に言うと、私が受験した際には、CrucialExams より本番のほうが体感の難易度は上 でした。
特に印象に残ったのが、CrucialExams ではあまり出題されなかったタイプの問題が、本番ではいくつか出てきたことです。
具体的には、ログ等の情報を読み解いて「何が起きていると言えるか」「次にどう動くべきか」を判断させるタイプの問題 です。
少なくとも私が解いた範囲の CrucialExams では、この方向の問題はほぼ見当たりませんでした。比較的シンプルな四択が中心でした。
使用した教材の範囲外だったのか、解いた問題にたまたま含まれていなかっただけなのかは分かりません。ただ、体感としてこの領域は手薄でした。
総じて、机上の知識だけでなく、技術的な状況を読み取って適切な対策を判断する力が求められる試験だ、というのが私の受けた感想です。
序盤の「やばい」と、中盤からの立て直し
最初の20問くらいは「やばい」と思いました。CrucialExams では取れていたのに、本番のほうが難しい。
「こんな問題が出るのか」と戸惑いながら解いていた感覚です。
ただ、出題パターンに慣れてくると、落ち着いて丁寧に考えながら解き進められるようになり、ペースが戻りました。
40分残しで全問見直し
全問解き終わった時点で 40分 残っていたので、その時間を丸ごと見直しに使いました。
試験中は迷った問題にフラグを立てられるので、まず解答漏れがないか全体を確認してから、フラグをつけた問題を集中的に見直すという流れです。
フラグ箇所は特に注意深く再検討しました。
終わり方が「拍子抜け」
試験が終わると、試験時間とは別に簡単なアンケート画面 が出てきます。
それを答え終わると、画面に 「合格」表示 が出ました。
CISSP のときは、紙の仮合格通知が手渡される瞬間に合否がわかるという体験でした。CompTIA もそういうものだと思っていたので、画面にそのまま結果が表示されたときは少し拍子抜けでした。「あ、これで終わりか」という感じです。
なお、私が受験した会場では、そのあとに紙の結果も渡されました。
まとめ
これから SecurityX (CAS-005) を受ける人に向けて、3点だけ伝えておきます。
技術・実装寄りの上級試験:ガバナンス寄りの CISSP とは補完関係。実務経験がある人ほど有利に働く試験です。
勉強は CrucialExams・暗記アプリ・AIレポートの組み合わせが使える:1ヶ月の集中期間でまとめた方法です。
アンケートを答え終わると、画面で結果がわかる:私の場合はその後に紙も渡されましたが、合否は画面で先に表示されました。CISSP のような「紙を受け取る瞬間のドキドキ」は最初からないので、知っておくと心の準備になります。
日本語の体験記が少ない試験なので、受験を考えている人の参考になれば嬉しいです。
資格の勉強と仕事の両立で試行錯誤している話を、ほかにも書いています。同じように悩んでいる方の参考になれば嬉しいです。フォローしてもらえると、次を書く励みになります。
いいなと思ったら応援しよう!
 記事が役に立ったら、応援してもらえると次を書く励みになります!いただいたチップは、書籍代や受験料にあてさせてもらいます!
