新AI壁打ち:AIが書いた文章を、なぜ見分けたいのか 電子透かしより先に決めること

1分サマリ
AIが書いた文章を識別できれば、偽情報や不正利用を減らせる。その期待から、テキスト電子透かしやAI文章検出器が注目されています。しかし3つの生成AIに考察させると、Geminiは「識別しても責任は証明されない」、Claudeは「検出ありと検出なしでは情報量が非対称」、ChatGPTは「結果の証拠能力を用途別に制限すべき」と、異なる入口から同じ警告へ収束しました。透かしが見つかっても、AIが全面執筆したとは限らない。見つからなくても、人間だけで書いた証明にはならない。さらに、来歴が正しくても内容が真実とは限りません。本稿では、四つの異なる識別技術、一般事業者のメリットと代償、QRコードとは異なるセキュリティリスクを整理します。技術を導入する前に問うべきなのは検出精度ではなく、検出後に誰へ何を判断し、誤ったとき誰が救済するかです。
今回、3AIはここで分かれた
今回の3AIは、「電子透かしは補助信号であり、真実や不正を判定する道具ではない」という点で収束しました。ただし、問題の中心は異なります。
Geminiは、識別技術が責任を証明してくれるという期待そのものを問題視しました。技術が示せるのは生成経路の一部であり、最終的な編集責任は事業者から消えません。
Claudeは、検出結果の非対称性に注目しました。透かしが見つかれば特定モデルの関与を疑えますが、見つからない理由は短文、校正、改稿、別モデルなど多数あります。「非検出」を潔白の証明にしてはいけません。
ChatGPTは、検出結果を証拠としてどこまで使うかを中心にしました。広報の補助確認と、採用・成績・懲戒の判断では、必要な証拠強度と救済手続きが違います。
三者を重ねると、問いは「AI文章を見破れるか」から、こう変わります。
その識別結果に、どの判断まで任せてよいのか。
この記事のお勧めの読者タイプ
パターン1:この考察が参考になる読者
社内文書、広報、採用課題、教育、審査でAI利用ルールを作る方
AI文章検出器や来歴確認サービスの導入を検討する経営、法務、DX、セキュリティ担当者
AIを文章作成へ使いながら、どの工程まで開示すべきか迷う方
パターン2:身近に識別への期待や不安が強い人がいる読者
「検出器を入れればAI利用を確実に見破れる」と考える上司、教師、顧客と向き合う方
AIと誤判定されることを恐れる学生、社員、ライターを支援する方
AI利用を隠したい人と、すべての利用を表示させたい人の間を調整する方
今回のテーマ
きっかけは、Claudeのテキスト電子透かしを解説したZennの記事でした。
文章へ見えない文字を加えるのではなく、AIが次の単語を選ぶときの確率的な選択へ、後から検出できるパターンを持たせる。意味や読みやすさを大きく変えず、AIの関与を調べられるという仕組みです。
これは便利そうです。一方で、一般事業者が使う場面を考えると、疑問が生まれます。
AIが下書きし、人が全面的に書き直した文章は誰の文章か
人が書き、AIが誤字だけ直した文章はAI文章なのか
AIによる翻訳や要約は、どのように表示すべきか
透かしが見つかったことを、採否や成績の判断に使ってよいのか
識別基盤そのものが、新しい追跡や攻撃の入口にならないか
私たちが知りたいのは、本当に「AIか人間か」なのでしょうか。それとも、「どの工程にAIが関与し、誰が内容を確認し、誰が責任を負ったか」なのでしょうか。
最初に、四つの仕組みを分ける
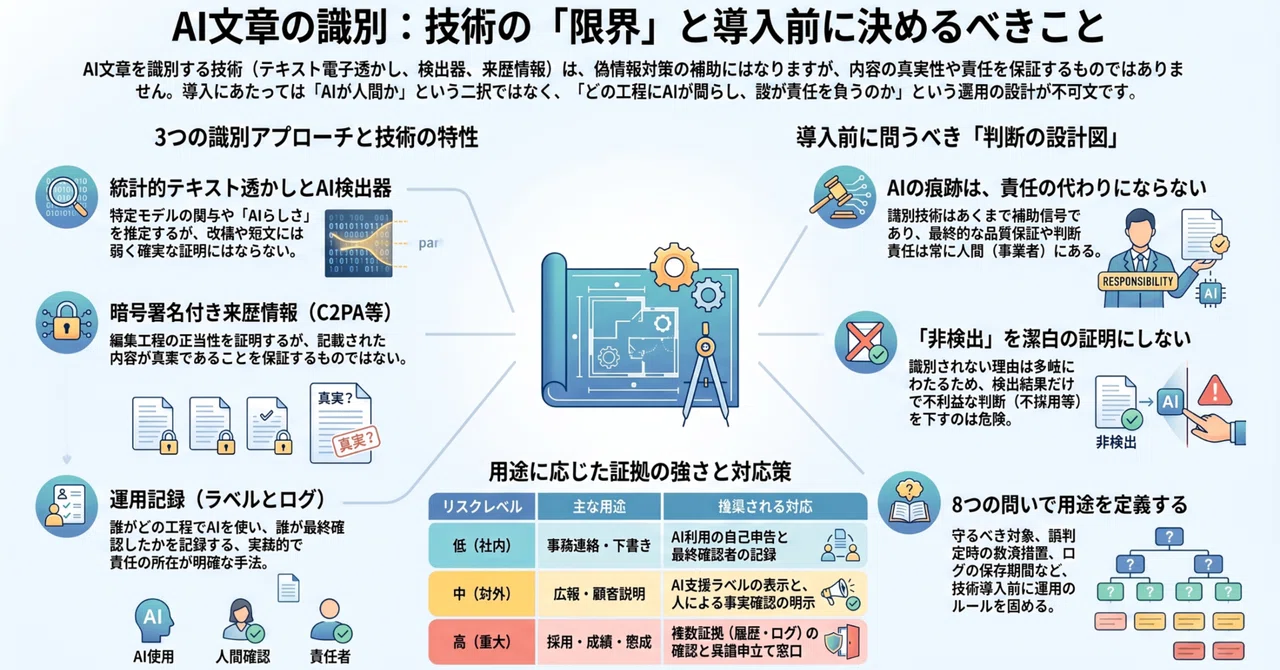
「AI文章を見分ける技術」と一括りにすると、できることを誤解します。少なくとも四つを分ける必要があります。
生成時の統計的テキスト透かし
AIが文章を生成する際、候補となる単語やトークンの選択へ、鍵に基づく統計的なパターンを持たせます。Anthropicは、Claudeの方式をGoogle DeepMindのSynthID-Textを基礎とするものと説明しています。
ここで検出できるのは、特定の生成系が文章へ関与した可能性です。隠し文字、利用者名、チャットIDを文章へ埋め込む方式ではありません。
事後的なAI文章検出器
完成した文章の語彙、文体、予測しやすさなどを調べ、「AIらしさ」を推定します。生成時に鍵付き信号を入れる透かしとは別物です。
モデル、言語、文書の種類、文章量が変われば性能も変わり得ます。作者や生成経路を直接証明するものではありません。
暗号署名付きの来歴情報
C2PA Content Credentialsのように、どの機器やソフトウェアが、どの作成・編集工程を主張したかを署名付きで記録します。
検証できるのは、来歴の主張が対象コンテンツと結びつき、改ざんされていないかです。C2PA仕様も、来歴データが「良いか悪いか」を判断するものではないと明記しています。署名が正しくても、文章の内容が真実とは限りません。
表示ラベルと社内ログ
「AI支援あり」「人による確認済み」と表示し、利用モデル、担当者、AIへ任せた工程、最終承認者を記録します。
暗号技術ほど華やかではありません。しかし一般事業者が説明したいのが「誰が責任を持ったか」なら、この運用記録の方が目的へ直接届く場合があります。
Gemini:識別できても、責任は証明されない
Geminiが中心に置いたのは、識別技術と責任の間にある構造的な空白です。
透かしや来歴情報が示すのは、特定モデルや制作工程が関与した可能性です。文章が正しいか、権利侵害がないか、安全か、誰が公開判断をしたかまでは示しません。それにもかかわらず、企業が「AI判定済み」「来歴確認済み」という表示を、品質保証や免責へ読み替える危険を指摘しました。
一般事業者にとって、識別にはトレーサビリティ、顧客説明、インシデント調査というメリットがあります。一方、判定の問い合わせ、異議申立て、鍵管理、社員教育など、費用の多くは導入後の運用に発生します。監視色が強くなれば、社員は正当なAI利用まで隠し、シャドーAIを増やす可能性もあります。
Geminiの提案は、識別結果を単独の証拠にせず、重要文書では作業ログ、専門家の確認、最終責任者の承認と組み合わせることです。弱点は、あらゆる高リスク文書で多層確認を行えば運用負荷が重くなり、中小事業者の費用対効果が見えにくい点です。それでも、技術が責任を肩代わりしないという警告は、今回の土台になります。
検出できない場面を含め、最後まで事業者が判断責任を持つ設計です。
Claude:陽性は弱い証拠、陰性はほぼ無情報
Claudeの独自性は、検出ありと検出なしの情報量が釣り合わない点を、記事の中心に置いたことです。
透かしが検出されれば、そのモデルが何らかの形で関与した可能性は高まります。しかし、全面執筆なのか、大幅な編集なのかは区別できません。反対に、検出されない理由は一つではありません。文章が短い、正しい語句の選択肢が少ない、校正だけを頼んだ、強く書き換えた、別のモデルを使った、といった場合も非検出になり得ます。
この非対称性を無視して「透かしなし」をAI不使用の証明にすると、真面目に申告する人だけを捕捉し、隠す意思のある人は言い換えなどで回避する逆選択が起こります。Claudeはこのため、識別結果を合否のゲートではなく、追加確認を始めるフラグとして使うべきだと提案しました。
使いやすいのは、インシデント調査や自主表示の裏づけなど、判定が誰かの不利益へ直結しない用途です。危険なのは、採用、学業評価、納品検収、契約上のAI不使用証明へ単独利用することです。ただし、現実にはAI不使用を求める契約もあり、「ゲートにするな」だけでは市場からの要求を解けないという弱点を、Claude自身も残しています。
ChatGPT:問題は検出精度より、証拠能力である
ChatGPTは、識別結果が何を証明できるかを、用途ごとに制限する考え方を中心にしました。
低リスクな社内文章なら、AI支援の表示と最終確認者の記録で足りるかもしれません。対外発信では、表示に加えて編集責任と根拠確認が必要です。採否、成績、懲戒、取引停止など重大な判断では、一つの検出器ではなく、草稿、変更履歴、利用ログ、本人説明など複数の証拠が必要になります。
独自性が高かったのは、判定結果を「検出」「非検出」の二択ではなく、「判定不能」を加えた三状態にする提案です。さらに、AI関与も「下書き」「校正」「翻訳」「要約」「大幅改稿」と工程別に記録する。これなら、人とAIの共同制作を無理に作者判定へ変換せずに済みます。
ChatGPTは、来歴確認基盤のセキュリティも具体化しました。署名鍵の窃取、失効確認の不備、マニフェストの除去、外部参照による追跡、検証器への過大入力などです。AIエージェントが来歴情報を読む場合は、抽出した文字列を命令ではなく、信頼できないデータとして隔離する必要があります。弱点は、どの証拠を何件そろえれば十分かという実装基準が、業種ごとに残る点です。
一般事業者にとってのメリット
識別・来歴確認を否定する必要はありません。目的が明確なら価値があります。
顧客や監査人へ、AIの関与工程と人による確認を説明しやすい
正規コンテンツとなりすましを区別する補助材料になる
問題発生時に、利用モデル、作成者、承認者、影響範囲を追いやすい
規制や契約で求められる表示・記録へ対応しやすい
大量の生成物から、追加調査が必要な対象を絞り込める
ただし、これらはすべて「補助材料」です。識別だけで内容確認や権利確認を省略できる、というメリットではありません。
その代わりに増えるもの
技術を入れると、判定以外の仕事も増えます。
モデル更新、言語、文章量、編集量に応じた性能確認
判定理由、利用条件、しきい値の記録
誤判定への問い合わせと再審査
検証サービスへ送る原文の機密・個人情報管理
署名鍵、証明書失効、信頼リストの運用
ログの保存期間、閲覧権限、削除手続き
社員や委託先への説明と教育
もっとも見落としやすいのは、組織文化への影響です。「AIを使ったか」が人物評価へ直結すると、AI利用を正直に申告するほど不利になります。透明性を高める制度が、利用を隠す制度へ反転しかねません。
QRコードと同じ危険なのか
ここは明確に分けます。
QRコードは、URLなどのデータを格納する媒体です。読み取った先が偽サイトなら、認証情報の窃取やマルウェア配布につながります。FBIやFTCも、QRコードを使ったフィッシングを注意喚起しています。
一方、統計的テキスト透かしは単語列のパターンです。透かしの入った文章を読んでも、URLが開いたり、コードが実行されたりするわけではありません。
共通点は、機械可読であることそのものではなく、機械の読取結果を人や自動システムが過信する構造です。
危険が生まれるのは、その周囲です。
細工されたメタデータを読む検証器やパーサー
来歴情報から外部サイトへ接続する処理
正規表示に似せた偽の来歴画面
窃取された署名鍵や、失効を確認しない検証器
検証時刻、対象文書、利用者を外部へ伝える追跡
検出スコアだけで処理を分岐する自動ワークフロー
未検証の来歴情報を命令として読むAIエージェント
したがって、検証器は「信頼を確認する道具」だから安全なのではありません。外部から受け取った複雑なデータを処理するソフトウェアとして、更新、権限制限、入力制限、外部接続制御が必要です。
強い反論にも向き合う
「不完全でも、偽情報や不正が増えるなら義務化すべき」
一定の表示や機械可読化を求める合理性はあります。EUでも透明性義務が制度化されています。ただし、提供者が出力へ印を付けることと、一般事業者が検出結果で個人を処分することは別です。義務化するなら、対象、例外、精度だけでなく、誤判定時の救済まで設計する必要があります。
「自主申告では、隠す人を見つけられない」
その通りです。透かしや来歴は自己申告を補強できます。しかし回避可能性がある以上、技術だけでも隠す人を完全には見つけられません。申告、作業記録、技術信号、内容監査を組み合わせます。
「誤判定を恐れすぎると、何も対策できない」
誤判定ゼロを待つ必要はありません。重要なのは、用途に応じて誤りの許容度を変えることです。調査対象を絞る用途と、進路や雇用を左右する用途を同じ基準にしないことです。
「中小企業に来歴基盤は重すぎる」
すべての企業がC2PAや独自透かしを実装する必要はありません。AIの利用工程、確認者、公開責任者を記録するだけで目的を達成できる場面は多くあります。高度な技術は、なりすましや規制対応など、必要性が明確な領域へ限定できます。
「個人情報を入れない透かしなら、監視リスクは大げさ」
Anthropicが説明する透かし自体は、個人やチャットを識別しません。この方式を追跡技術と呼ぶのは不正確です。ただし、事業者が別の識別子や検証ログを組み合わせれば、社員や顧客の追跡は可能になります。方式固有の性質と、周辺運用のリスクを分けて考えます。
採用したこと、採用しなかったこと
3AIから採用したのは、次の考え方です。
「AIか人間か」ではなく、AIが関与した工程を記録する
検出結果はゲートではなく、追加確認のフラグとして使う
透かし、来歴、表示、作業ログを目的に応じて組み合わせる
重大な不利益へつながるほど、複数証拠、人の再確認、異議申立てを厚くする
検証基盤そのものを、セキュリティ管理の対象にする
一方、採用しないのは次の考え方です。
AI文章を完全に識別できる万能検出器が近く実現するという前提
透かしがなければ人間だけで作ったという判断
来歴情報が正しければ、内容も正しいという判断
すべてのAI利用を同じ表示と審査へ載せる全面運用
AI不使用を常に品質の高さと結びつける考え方
条件付きで採用するのは、自動検出と表示義務です。大量コンテンツの一次選別や規制対象の明示には役立ちます。しかし、人の権利や評価を左右する最終判断には使いません。
一般事業者が導入前に確認する8つの問い
何を守るために識別するのか。信頼、規制、契約、品質、不正対策のどれか
結果を誰のどの意思決定へ使うのか。調査開始か、公開判断か、処分か
AIのどの関与工程を記録・開示するのか。下書き、校正、翻訳、要約、改稿のどれか
非検出や判定不能をどう扱うのか。人間作成の証明にしていないか
誤判定で誰にどのような不利益が生じるか
人による再確認と異議申立てを、どこへ置くか
原文、プロンプト、編集履歴、判定ログを、誰がいつまで保存するか
検証器、外部参照、署名鍵、信頼リストを誰が守るか
用途別に、最小限から始める
低リスクな社内文章
AI利用方針、AIへ任せた工程、最終確認者を記録します。識別器は必須ではありません。
対外公開や顧客説明
必要に応じて「AI支援あり」と表示し、人による編集責任、事実確認、承認者を残します。なりすまし対策が必要なら署名付き来歴を追加します。
採否、成績、懲戒など重大な判断
一つの検出結果で決めません。草稿、変更履歴、利用ログ、本人説明など複数の材料を確認し、異議申立てと再審査を用意します。
報道、公式発表、高リスク情報
署名付き来歴だけでなく、情報源と内容の検証を行います。検証器は外部入力を扱うシステムとして安全に運用します。
持ち運べる知恵
AI文章を識別する仕組みは必要か。
答えは、目的によっては必要です。しかし、識別できることと、責任を判断できることは同じではありません。
覚えておきたいのは、この一文です。
AIの痕跡は、責任の代わりにはならない。
識別技術を入れる前に、識別後の判断を決める。
それが、透明性を監視や誤判定へ変えないための出発点です。
参考情報
Nature:Scalable watermarking for identifying large language model outputs
European Commission:Code of Practice on Transparency of AI-generated Content
#AI壁打ち #生成AI #AI活用 #AI文章 #電子透かし #AIガバナンス #コンテンツ来歴 #C2PA #情報セキュリティ #AIリテラシー

