
アサヒグループに対するQilinの攻撃対策を考えてみた

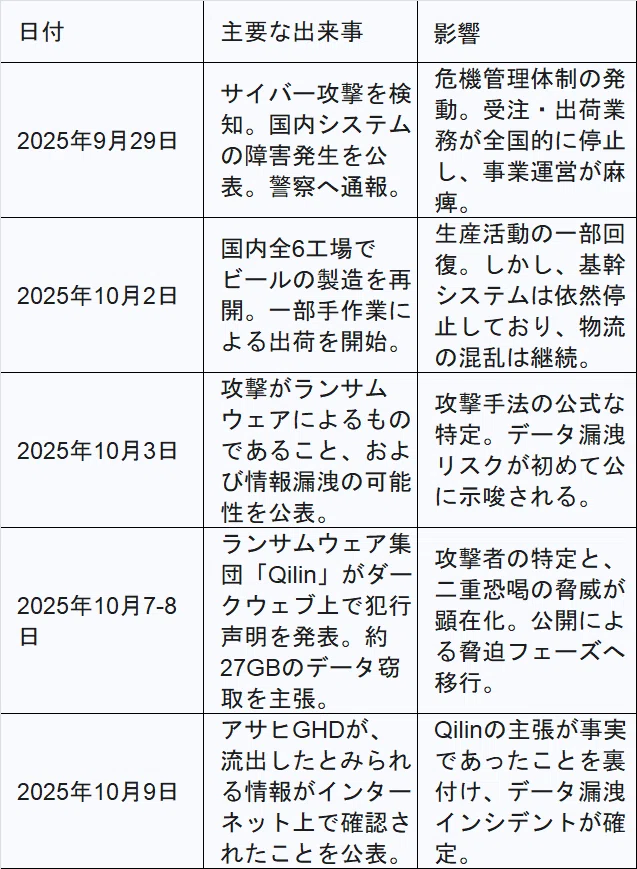
まずは、公開情報や公式発表を基に、アサヒGHDが経験したサイバー攻撃の全容を時系列に沿って詳細に分析し、その影響の深刻度を明らかにする。
1.1 初期侵入と業務の麻痺
時系列
アサヒGHDが社内システムへのサイバー攻撃を検知し、公に発表したのは2025年9月29日のことであった 。
事態を重く見た同社は、直ちに社内に緊急事態対策本部を設置し、インシデント対応を開始した 。
緊急の封じ込め措置
被害の拡大を阻止するため、アサヒGHDは影響を受けたシステムをネットワークから隔離するという迅速かつ適切な初動対応をとった。
しかし、この防御措置は、事業運営に壊滅的な連鎖反応を引き起こすことになった。
現代の製造業におけるITシステムは、単なる業務支援ツールではなく、生産から物流までを司る中枢神経系そのものである。
その中枢が遮断されたことで、物理的なオペレーションが即座に停止したのである。
オペレーションへの影響
システムの停止は、アサヒビール、アサヒ飲料、アサヒグループ食品など、国内グループ企業の受注・出荷業務を完全に停止させた。
コールセンターやお客様相談室といった顧客接点も機能不全に陥り、社外からのメール受信も不可能となった。
さらに、国内に6つあるビール工場すべてが一時的に生産停止に追い込まれ、同社の主力事業が根底から揺さぶられる事態となった。
復旧への道のり
10月2日にはビールの製造が再開されたものの、基幹となる受注・出荷システムは依然として停止したままであった。
同社は一部手作業による受注・出荷業務に切り替えることで対応を試みたが、これは明らかに通常の物量を捌くには不十分であり、復旧の目処が立たない状況が続いた。
この状況は、効率化を追求したITシステムへの深い依存が、一度停止した際に代替となる堅牢な手動プロセスを維持することの難しさを示している。
1.2 攻撃者の特定:Qilinの犯行声明とデータ漏洩
ランサムウェア攻撃の公式確認
インシデント発生から数日後の10月3日、アサヒGHDは、今回のサイバー攻撃がランサムウェアによるものであることを公式に確認した。
この時点で、不正なデータ転送の痕跡も確認されており、情報漏洩の可能性が示唆されていた。
Qilinによる犯行声明
そして10月7日から8日にかけて、事態は新たな局面を迎える。
サイバー犯罪集団「Qilin」が、ダークウェブ上の自身のリークサイトで犯行声明を発表したのである。
これは、データの暗号化解除に対する身代金要求に加え、窃取した情報を公開すると脅迫する「二重恐喝」の手口である。
セキュリティ専門家は、この公開という手段が、アサヒGHD側との直接交渉が決裂したか、あるいは同社が交渉を拒否したために、さらなる圧力をかける目的で行われた可能性が高いと指摘している。
犯行声明の詳細
Qilinは、約27ギガバイト、9300件以上のファイルを窃取したと主張した。
その主張の信憑性を高めるため、窃取したとされるデータの一部をサンプルとして公開した。
これは、被害企業にデータの重要性を再認識させ、交渉のテーブルに戻るよう促すための常套手段である。
アサヒGHDによる漏洩の確認
当初、アサヒGHDは犯行声明について「事実関係や内容を調査中」としていたが、10月9日には、自社から流出したとみられる情報がインターネット上で確認されたことを認め、データ漏洩が現実のものであったことを公式に発表した 。
これにより、攻撃がデータの暗号化と窃取の両方を含む複合的なものであったことが確定した。
1.3 データ漏洩:侵害された情報の分析
漏洩データの範囲
Qilinが窃取したと主張するデータには、企業の根幹を揺るがす極めて機密性の高い情報が含まれていた。
具体的には、財務文書、予算書、契約書、事業計画、そして将来の開発予測などである。
これらの情報が悪用されれば、競合他社に対する競争優位性を著しく損なう可能性がある。
個人情報
さらに深刻なのは、従業員の個人データが漏洩したことである。
公開されたサンプルデータからは、日本の社会保障・税番号制度の個人番号が記載された「マイナンバーカード」のコピーが含まれていることが確認された。
アサヒGHDは顧客情報の漏洩は確認されていないと発表しているが、従業員の最も機微な個人識別情報(PII)が侵害された事実は、プライバシー保護と情報管理体制における重大な不備を示すものである。
1.5 アサヒGHDの危機対応と復旧への道筋
広報対応
アサヒGHDは、9月29日の第1報、10月3日の第2報、10月8日の第3報と、段階的に情報を公開し、ステークホルダーへの説明責任を果たそうと努めた 。
これは、危機管理におけるコミュニケーション計画が一定程度機能していたことを示唆している。
専門家との連携
設置された緊急事態対策本部は、外部のサイバーセキュリティ専門家と連携し、システムの調査と復旧作業を進めた。
複雑化するサイバー攻撃に対して、内部リソースのみでの対応が困難であることを認識し、外部の知見を活用する判断は適切であったと言える。
法執行機関への通報
攻撃を検知した9月29日のうちに警察へ通報しており、法的な対応も迅速に行われた。
交渉スタンス
アサヒGHDは、Qilinとの交渉の有無や身代金を支払ったかどうかについて、「さらなる被害の拡大を防ぐため」として一切明らかにしていない。
しかし、前述の通り、攻撃からデータ公開までのタイムラグを考慮すると、何らかの交渉が行われたものの、最終的に決裂したか、あるいは同社が一貫して支払いを拒否した結果、攻撃者が圧力を強めるためにデータ公開に踏み切ったと考えるのが自然である。
これは、二重恐喝という攻撃手法の心理的・脅迫的な性質を如実に示している。
Qilinについては、以前の記事を参考にしてください。
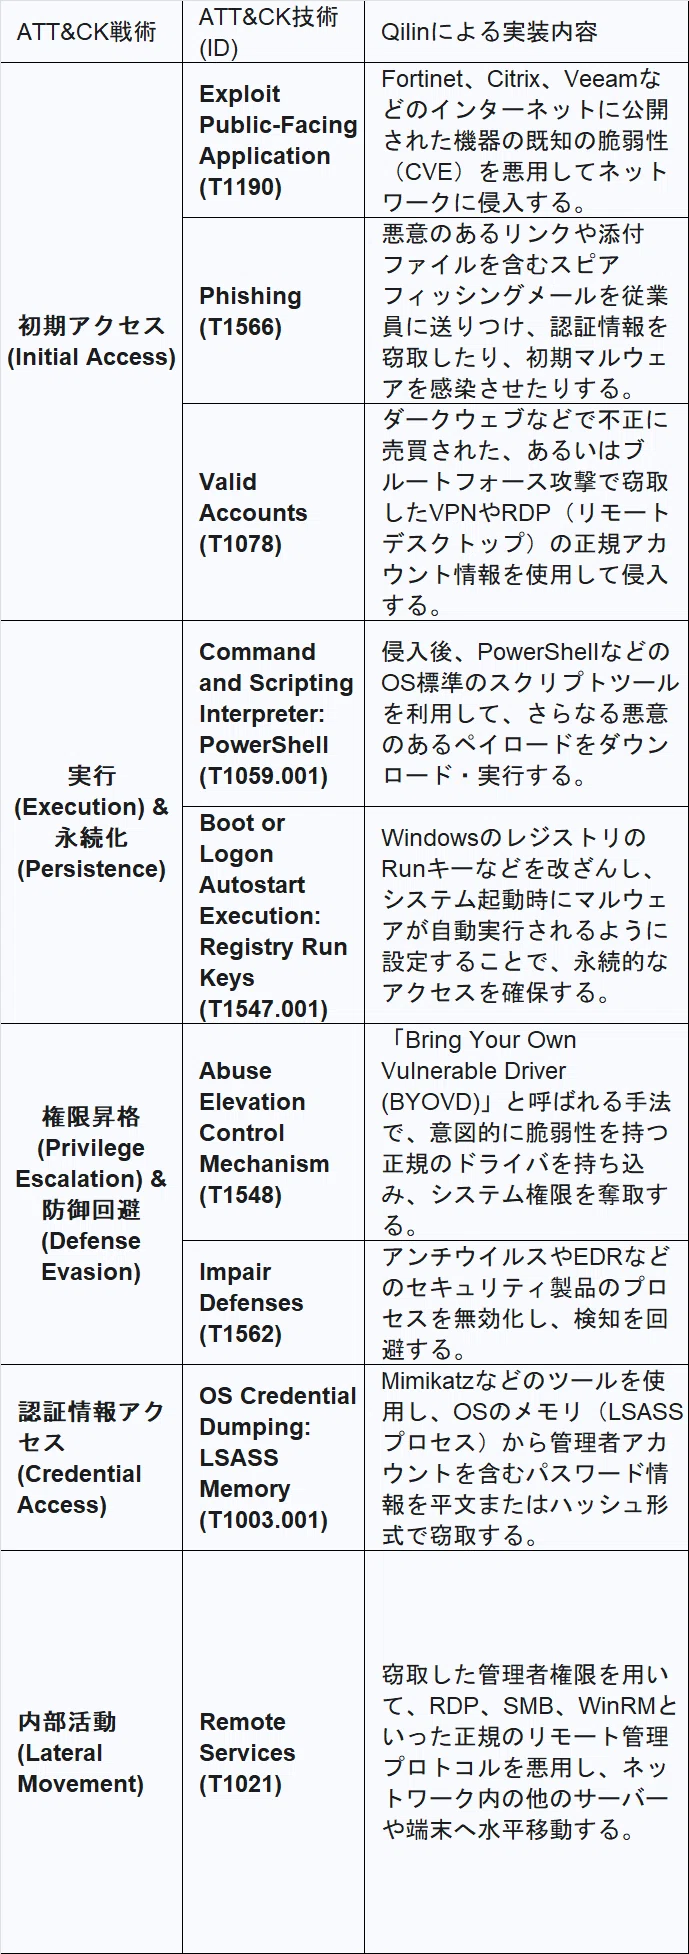
2.1 Qilinの攻撃手口:MITRE ATT&CK®フレームワークによる分析
Qilinの攻撃は、複数の段階を経て実行される。ここでは、サイバー攻撃者の戦術・技術を分類するための国際的な標準フレームワークであるMITRE ATT&CK®に基づき、その手口を解説する。
根本原因分析:なぜ防御は破られたのか
ここからが本題。
Qilinの攻撃手法とアサヒGHDが置かれていた状況を照らし合わせ、なぜこの大規模な攻撃が成功してしまったのか、その根本的な原因を探る。
3.1 攻撃経路の再構築:想定される初期侵入ベクトル
アサヒGHDへの具体的な侵入経路は公表されていないが、Qilinの常套手段と製造業が抱える一般的な脆弱性から、いくつかの有力な仮説を立てることができる。
脆弱なインターネット公開システム
最も可能性が高いシナリオの一つは、パッチが適用されていないインターネット公開システム(Public-Facing System)の脆弱性を悪用されたケースである。
Qilinは、VPN装置(Fortinet、Citrixなど)やバックアップソフトウェア(Veeam)の既知の脆弱性を悪用することで知られている 。
製造業は、国内外の拠点、従業員のテレワーク、さらにはサプライヤーとの連携のために多数のリモートアクセスポイントを設けていることが多く、これが広範な攻撃対象領域(アタックサーフェス)を生み出している。
これらの機器の一つでもセキュリティ更新が遅れていれば、そこが侵入の起点となり得る。
標的型フィッシング攻撃
従業員を狙った巧妙なスピアフィッシングメールも、依然として主要な侵入経路である。
業務に関連する内容を装ったメールで受信者を騙し、悪意のあるリンクをクリックさせたり、マルウェアが仕込まれた添付ファイルを開かせたりすることで、最初の足がかりを築く。
この手法で窃取された認証情報が、VPNなどを通じた正規のアクセスに悪用された可能性も考えられる。
サプライチェーン経由の侵害
アサヒGHDの強固なセキュリティを直接突破するのではなく、取引関係にあるセキュリティ対策が比較的脆弱な中小のサプライヤーや業務委託先企業を踏み台にする「サプライチェーン攻撃」も十分に考えられるシナリオである。
2022年にトヨタ自動車の主要部品サプライヤーである小島プレス工業がランサムウェア攻撃を受け、結果としてトヨタの国内全工場の稼働が停止した事例は、この種のリスクが現実のものであることを明確に示している。
信頼関係に基づいて接続されているサプライヤーのネットワークが、攻撃者にとっての「裏口」となるのである。
3.2 内部での拡散:不十分なネットワークセグメンテーションとアクセス制御が招いた結果
攻撃者が一度ネットワーク内部への侵入に成功した後、被害が国内グループ全体という広範囲に及んだ事実は、内部の防御態勢に課題があったことを示唆している。
フラットなネットワークアーキテクチャ
今回のインシデントでは、攻撃が特定の部署やシステムに限定されず、国内の事業全体に影響を及ぼした。
これは、ネットワークが適切に分割(セグメンテーション)されていなかった可能性が高いことを物語っている。
理想的なネットワークでは、情報システム(IT)部門と工場などの生産システム(OT)部門、あるいは部署ごとにネットワークが論理的に分離され、万が一あるセグメントが侵害されても、被害が他のセグメントに容易に拡大しないような設計がなされている。
アサヒGHDのケースでは、このような「防火壁」が不足していたか、あるいは機能していなかったため、攻撃者がネットワーク内を自由に移動(ラテラルムーブメント)し、被害を最大化できたと考えられる。
過剰な権限を持つアカウント
広範囲のシステムを暗号化するためには、ドメイン管理者(Domain Admin)のような極めて強力な権限が必要となる。
攻撃者がこのような権限を奪取できた背景には、推測しやすいパスワードの使用、重要なシステムにおける多要素認証(MFA)の未導入、あるいはQilinが得意とするメモリからの認証情報窃取(T1003)を防ぐ仕組みが不十分であったことなどが考えられる。
最小権限の原則(Principle of Least Privilege)が徹底されていなかったことが、被害の拡大を助長した可能性は高い。
被害範囲(ブラスト半径)の封じ込め失敗
インシデント発生後、国内事業全体が機能不全に陥ったという事実は、攻撃を初期段階で検知し、封じ込めることに失敗したことを意味する。
これは、インシデント対応計画の不備、攻撃者の内部活動をリアルタイムで検知するためのEDR(Endpoint Detection and Response)のようなソリューションの欠如または不適切な運用、そして最も重要なバックアップシステムがネットワークに常時接続されていたためにランサムウェアによって暗号化されてしまった、といった複数の要因が複合的に作用した結果である可能性を示唆している。
多層防御フレームワーク:企業レジリエンスに向けた能動的対策
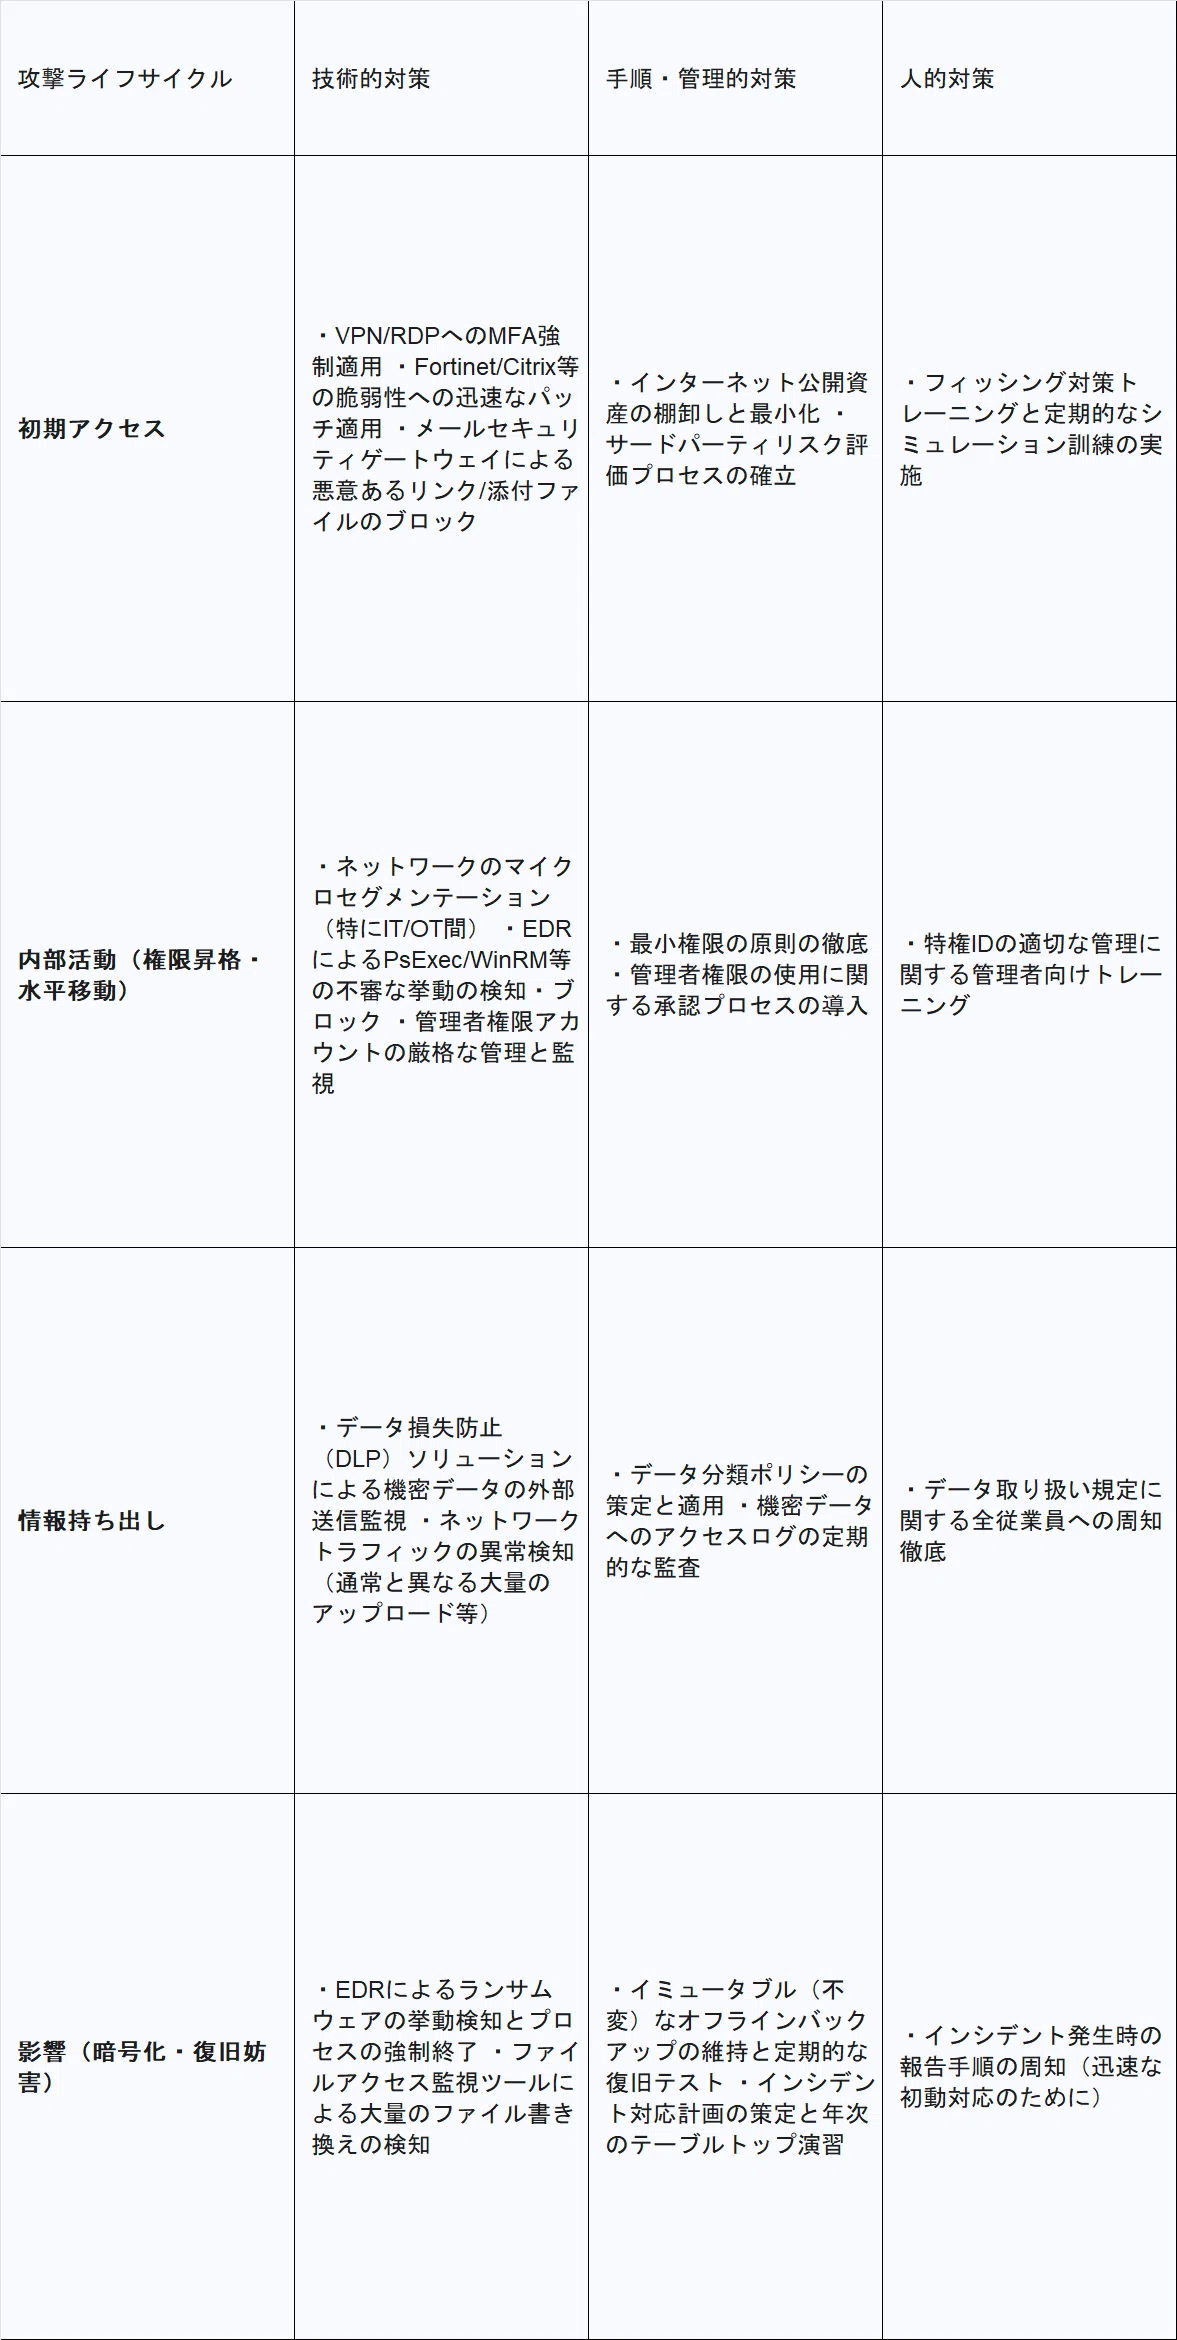
アサヒGHDの事例は、従来の受動的なセキュリティ対策の限界を露呈した。本章では、Qilinのような高度な脅威に対抗するために企業が構築すべき、技術的・組織的・人的側面を網羅した多層的な防衛フレームワークを提言する。
4.1 基礎的なセキュリティ:攻撃対象領域の縮小とID管理
積極的なパッチ・脆弱性管理
すべての防御の基本は、攻撃者に悪用される「穴」を塞ぐことである。
特に、VPN、ファイアウォール、リモートデスクトップ(RDP)など、インターネットに直接公開されているシステムは、攻撃の最初の標的となりやすい。
Qilinが悪用することで知られるFortinetやCitrixなどの製品の脆弱性については、ベンダーから修正パッチが公開され次第、最優先で適用する必要がある。
攻撃者はパッチ情報を分析して攻撃コードを開発するため、パッチ適用までの時間は非常に重要である。
堅牢なID・アクセス管理(IAM)
認証情報の窃取は、現代のサイバー攻撃における中核的な戦術である。
これに対抗するためには、以下の対策が不可欠である。
多要素認証(MFA)の徹底: すべてのリモートアクセス、管理者アカウント、そして重要な業務アプリケーションに対して、MFAを必須とすべきである。これにより、仮にパスワードが漏洩しても、不正アクセスを効果的に防ぐことができる。
最小権限の原則の適用: 従業員のアカウントには、業務遂行に必要な最低限のアクセス権限のみを付与する。特に、システム全体に影響を及ぼしうる管理者権限は厳格に管理し、その使用を常時監視する必要がある。
ネットワークのセグメンテーション
ネットワークを単一の広大な空間として扱うのではなく、機能や重要度に応じて小さな区画(セグメント)に分割する。
特に、情報システム(IT)ネットワークと工場の制御システム(OT)ネットワークの間に強固な境界を設けることは、製造業にとって極めて重要である。
これにより、万が一ITネットワークが侵害されても、その被害がOTネットワークに波及し、生産ラインが停止する最悪の事態を防ぐことができる。
4.2 高度な脅威検知と対応
エンドポイント検知・対応(EDR)
サーバーやPCといったすべてのエンドポイントにEDRソリューションを導入し、適切に運用することが求められる。
従来のアンチウイルスソフトが既知のマルウェアの「ファイル」を検知するのに対し、EDRはプロセスの挙動を監視する。
これにより、Qilinが行うようなセキュリティソフトの無効化、LSASSからの認証情報窃取、PsExecを用いた内部活動といった、攻撃の「兆候」をリアルタイムで検知し、自動的に隔離するなどの対応が可能となる。
ネットワーク監視と警告
ネットワーク上の通信を常時監視し、不審な活動を検知する仕組みを構築する。
例えば、通常ではありえないセグメント間の大量のデータ転送、既知の悪意あるIPアドレスへの通信、ネットワーク内部でのポートスキャン活動などを検知し、セキュリティ担当者に即座に警告を発する。
SIEM(Security Information and Event Management)
エンドポイント、サーバー、ファイアウォール、各種アプリケーションなど、組織内のあらゆるIT機器から出力されるログを一元的に収集・分析するSIEMを導入する。
これにより、個々のログだけでは見過ごしてしまうような、複数のシステムにまたがる巧妙な攻撃の連鎖を相関分析によって可視化し、脅威を早期に発見することが可能となる。
4.3 事業継続性の確保:不変バックアップとインシデント対応準備
3-2-1ルールとイミュータブル(不変)バックアップ
ランサムウェア攻撃に対する最後の砦は、信頼できるバックアップである。バックアップ戦略の基本は「3-2-1ルール」(データを3つコピーし、2種類の異なる媒体に保存し、そのうち1つはオフサイトで保管する)である。
さらに重要なのは、そのオフサイトのコピーを「イミュータブル(不変)」にすることである。
Qilinはネットワーク上のバックアップ(VSSなど)を意図的に削除するため、攻撃者によって変更・削除が不可能な状態で保管されたバックアップこそが、身代金を支払うことなく事業を復旧させるための生命線となる。
定期的な復旧テスト
バックアップは、実際に復旧できることを確認して初めて意味を持つ。
定期的に復旧テストを実施し、手順が正しく機能すること、そして事業継続計画(BCP)で定められた目標復旧時間(RTO)内にシステムを復旧できることを検証する必要がある。
インシデント対応(IR)計画の策定と演習
サイバー攻撃を受けた際に誰が何をすべきかを明確に定めたインシデント対応計画を策定し、それを形骸化させないことが重要である。
経営層から現場担当者までが参加する「テーブルトップ演習」などを通じて、ランサムウェア攻撃のシナリオをシミュレーションし、計画の実効性を試し、改善点を洗い出す作業を定期的に行うべきである。
4.4 システムリスクの軽減:サプライチェーンセキュリティへの能動的アプローチ
サードパーティリスク管理(TPRM)
自社のセキュリティを強化するだけでは不十分である。自社のネットワークにアクセスする重要なサプライヤーや業務委託先のセキュリティ体制を評価し、リスクを管理する必要がある。
契約において、MFAの導入やEDRの配備といった最低限のセキュリティ要件を義務付けることも検討すべきである。
サプライヤー向けのリモートアクセスの保護
サプライヤーにネットワークアクセスを提供する場合、永続的なVPN接続ではなく、必要に応じてアクセスを許可し、最小権限の原則を適用したセキュアなチャネルを通じて行う。
すべてのアクセスはログに記録し、常時監視する。
サプライチェーンのレジリエンス構築
トヨタと小島プレスの事例が示すように、単一のサプライヤーに依存することは大きなリスクを伴う。
重要な部品やサービスについては、サイバー攻撃による供給停止のリスクを評価し、可能であればサプライヤーを多様化することで、単一障害点(Single Point of Failure)をなくす努力が求められる 。
4.5 ヒューマンファイアウォール:セキュリティ意識の高い文化の醸成
継続的なセキュリティ意識向上トレーニング
すべての従業員に対し、フィッシングメールの見分け方、安全なパスワード管理、公共Wi-Fiの危険性といった基本的なサイバーハイジーン(衛生管理)に関するトレーニングを継続的に実施する。
フィッシングシミュレーション
定期的に模擬的なフィッシングメールを従業員に送信し、その反応を測定する。
これにより、組織全体の警戒レベルを把握し、繰り返し騙されてしまう従業員に対して追加の個別トレーニングを行うなど、的を絞った対策が可能となる。
明確なポリシーと徹底
私物端末の業務利用(BYOD)に関する明確なポリシーを定め、無許可のソフトウェアのインストールやUSBメモリの使用を制限・禁止するなど、従業員が遵守すべきルールを徹底する。
結論:主要な教訓と能動的サイバーレジリエンスの必要性
アサヒグループホールディングスが経験したサイバー攻撃は、単なる一企業のセキュリティインシデントに留まらない、日本の産業界全体に対する警鐘である。
この事例から我々が学ぶべき教訓は多岐にわたるが、特に以下の点が重要である。
第一に、ランサムウェアはもはや単なるITの問題ではなく、事業運営そのものを根底から揺るがす経営リスクであるという認識の徹底である。
生産ラインの停止、サプライチェーンの麻痺、ブランドイメージの毀損、そして巨額の復旧コストは、サイバー攻撃が企業の存続を脅かす現実的な脅威であることを示している。
経営層は、サイバーセキュリティをコストセンターとしてではなく、事業継続性を確保するための戦略的投資として位置づけ、リーダーシップを発揮する必要がある。
第二に、Qilinのような犯罪集団が示すサイバー犯罪の産業化という現実である。
RaaSモデルによって高度な攻撃ツールが広く利用可能となり、攻撃の量と質は飛躍的に向上している。
これに対抗するためには、個別の製品やソリューションを導入するだけの場当たり的な対策では不十分である。
攻撃者の戦術・技術(TTPs)を深く理解し、脅威インテリジェンスに基づいて自社の防御態勢を継続的に評価・改善していく、能動的でインテリジェンス主導のアプローチが不可欠となる。
第三に、サプライチェーン全体の脆弱性という視点である。
自社の防御が強固であっても、取引先や子会社のセキュリティが脆弱であれば、そこが侵入経路となり得る。
アサヒの事例では、競合他社までもが影響を受けるという形で、業界全体の相互依存性と脆弱性が露呈した。
今後は、自社だけでなく、サプライチェーン全体を一つのエコシステムとして捉え、そのレジリエンス(回復力)を高めていく取り組みが求められる。
アサヒGHDへの攻撃は、コンプライアンス遵守を目的とした受動的なセキュリティ対策が、今日の脅威の前ではいかに無力であるかを突きつけた。
未来の脅威に備える唯一の道は、能動的なサイバーレジリエンス戦略へと舵を切ることである。
それは、深い脅威インテリジェンスの活用、堅牢な技術的防御、厳格な計画と演習、そして組織全体に浸透したセキュリティ文化という4つの柱の上に成り立つ。
この痛みを伴う事例を、日本企業が真のサイバーレジリエンスを獲得するための強力な触媒としなければならない。
