【出題特集】暗号アルゴリズムとハッシュ関数を暗号スイートまで段階的に理解するゾイ٩( 'ω' )و
Iパス/SG/FE/AP/SCに出題された暗号/ハッシュ関数をまとめ、段階的に学ぶNoteです。
目次を見て頂ければ分かります。_(:3」∠)_
1ヶ月かかりました。よしなに。
>全Noteへのリンク
【NOTICE】著作権を侵害には即座に法的措置をしています。人格否定もブロックなどの自衛手段を行います。私は1個人であり、公人ではありません。プライベート時間の全てを費やして作成してきました。ご理解頂ける方のみ、ご活用されると嬉しいです🫠
暗号方式と暗号アルゴリズム
Iパス/SG/FEの段階で知っておくべき「暗号アルゴリズム」は下記。
公開鍵暗号方式:
「RSA(素因数分解)」素因数分解型(wikipedia)
「楕円曲線暗号(ECC)」楕円曲線上の離散対数問題を利用(ECC, ECHD, ECDSA)。
>共通鍵・公開鍵と秘密鍵Note(ITパスポート)
>応用情報H28春午前問37(過去問道場さん)
暗号化アルゴリズムの出題
>【SG】令和01年秋問17のNote
>【SG】平成31年春問27のNote
>【SG】平成30年秋問26のNote
>【SG】平成29年秋問23のNote
>【SG】平成28年春問28のNote
>【FE修了】令和05年06月問28のNote
暗号方式の特徴比較
共通鍵は速い/鍵輸送難, 公開鍵は遅い/鍵輸送易。
>【Iパス】令和06年問57のNote
ECDSA含めた出題実績
SC以外の方はスルーで。
>【SC】平成29年秋午後1問3設問3(2)補強の解説Note
>【SC】平成26年秋午後1問2設問1(2)補強の解説Note
>【SC】令和5年度春期午後2問2設問3(3)の解説Note
ハッシュ関数の特性/種類
ハッシュ関数は暗号化とは別。しかしセキュリティの至る所で活用されてます。
「ハッシュ関数」は出力値(ハッシュ値)から入力値の逆算推定が極めて困難な特性を持ちます(一方向)。電子署名でよく絡みます。>デジタル署名の学習のススメ(Iパス)
ハッシュ関数を通して得られるハッシュ値の特性。
❶入力値が少し違うだけで、全く違うハッシュ値が出力される
※同じ場合は「シノニム」と云い由々しき事態。❷入力値の長さに関係なく、一定の長さのハッシュ値が出力される
❸ハッシュ値から入力値の逆算推定は極めて困難である(一方向性)
※入力値が違うのに出力値が同じになっちゃう現象を「シノニム」と云います。使う方は困るし、攻撃者が逆算推定する手掛かりにもなります。
>【Iパス】令和08年問91のNote
>【SG】令和05年問05のNote
>【SG】令和01年秋問12のNote
>【SG】平成29年春問20のNote
>【AP】令和06年秋午後1問1設問1の解説Note
ハッシュ関数の種類。
SHA-256(SHA-2)とMD5(危険)を覚えます。
ハッシュ関数:
MD5:出力は128ビット。現在は安全性が疑われる
SHA-1:現在は安全性が疑われる
SHA-2:出力値のビット数で、SHA-224, 「SHA-256」, SHA-384, SHA-512など(wikipedia)。
ハッシュ関数は、色んな所で使われます。デジタル証明書を作る時、ファイルの魚拓を取る時、タイムスタンプを作るとき、HMACと作る時などなど。次節で1つ1つ見ていきます。
ハッシュ関数の用途❶アドレス「ハッシュ法」
ハッシュ関数の特性❶「入力値が少し違うだけで、全く違うハッシュ値が出力される」の活用「ハッシュ法」を学びます。
「ハッシュ法」は、ハッシュ関数が一発ドンで固有の値が求まる特性を利用して、データを記録するアドレス決めや、データベースの検索性を向上させる手法です。>【FE修了】令和05年07月問15のNote
簡単な数式で体験する問題が出ています。
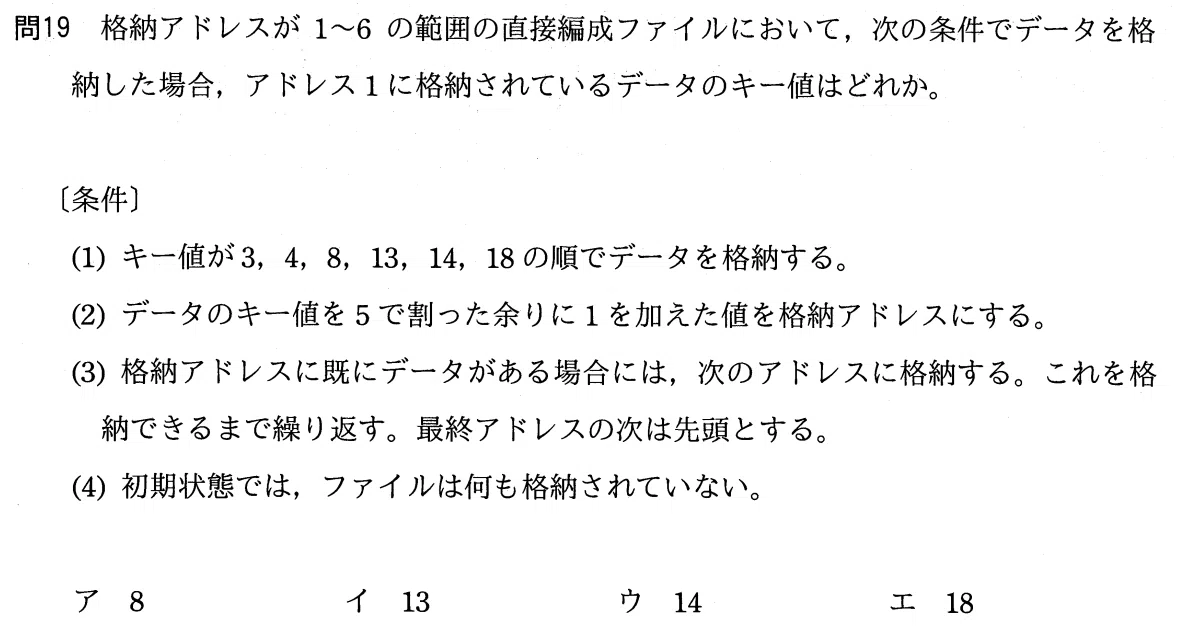
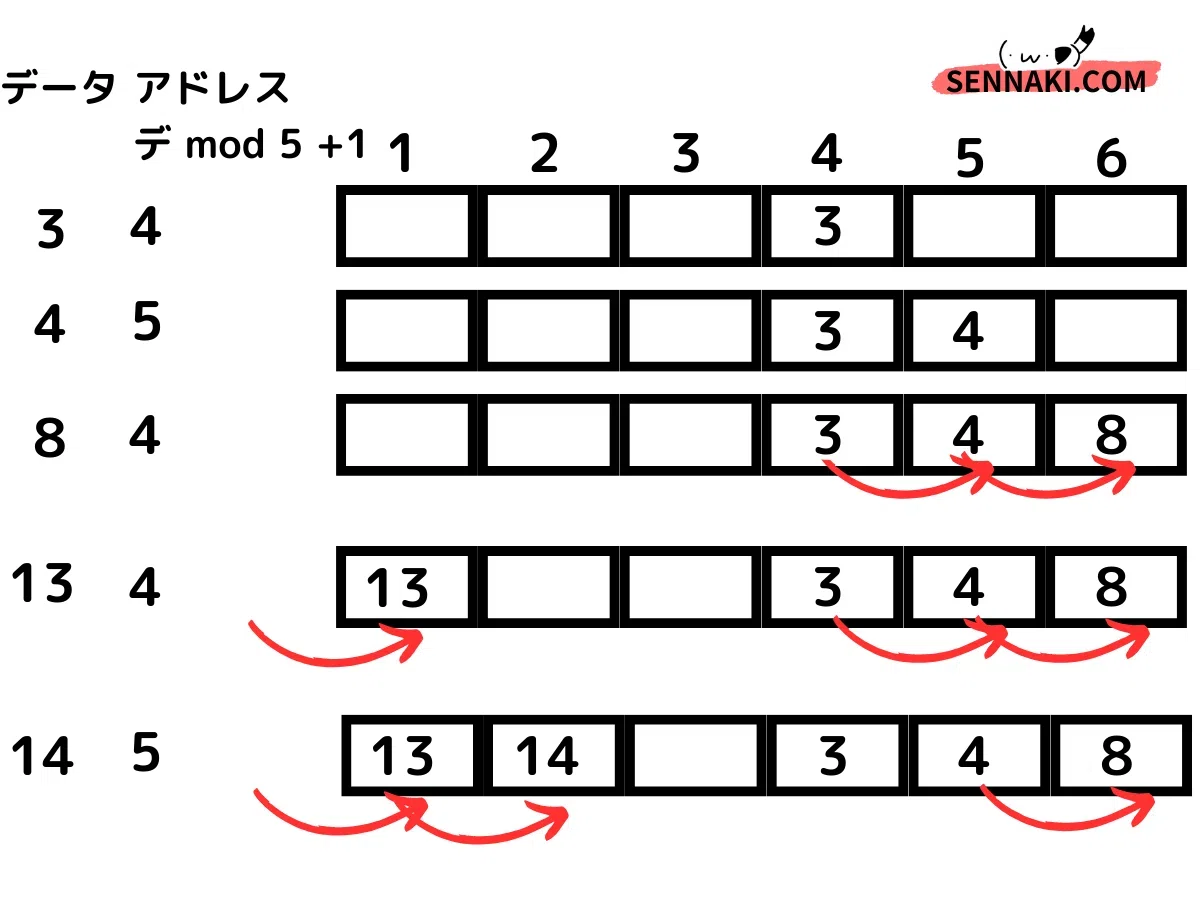
上図の赤矢印は「シノニム」が発生したので、記録場所を変えています。数式が簡単すぎますからね。>【FE計算➐】modのNote
>【FE修了】令和05年07月問15のNote
>【FE計算➐】modとハッシュのNote
>【AP計算❷】modとハッシュのNote
>【FEB】令和05年問04の解説Note
ハッシュ関数の用途❷魚拓的なやつ「コンペア法」
ハッシュ関数の特性❷「入力値の長さに関係なく、一定の長さのハッシュ値が出力される」を活用した、データの魚拓を学びます。
データ(ファイルも)は、改ざんされたり、マルウェアに感染したりすると困ります。
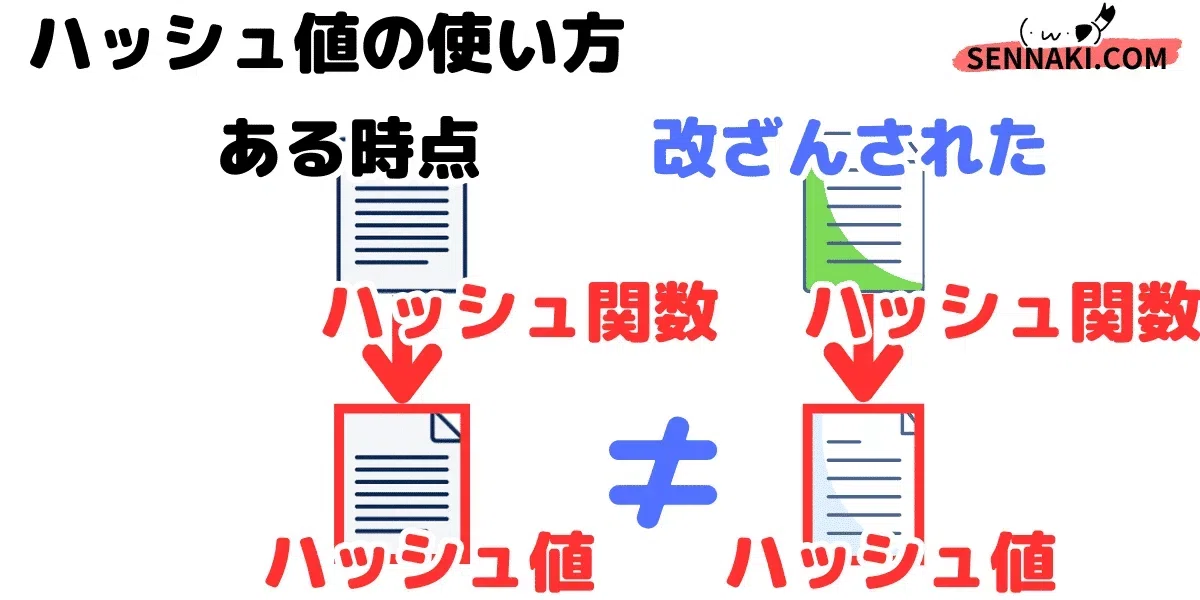
”当初オリジナルをハッシュ関数に通して得たハッシュ値”を保管しておいて。”現在のデータをハッシュ関数に通した得たハッシュ値”を、保管しておいたハッシュ値と比較して、同じだったら変更/改ざんはないと分かります。
「コンペア法」(ファイル改ざん, マルウェア検出, デジタルフォレンジックス)
>【SG】令和06年問03のNote(ア)
>【SG】サンプル(令和04年)問29のNote(ア)
>【SG】令和01年秋問22のNote(ア)
>【SG】平成30年春問16のNote(ア)
>【SG】平成30年春問23のNote(ア)
>【SG】平成28年春問16のNote
>【FE】サンプル問35のNote(ア, 準備中*)
>【SC】平成30年秋午後2設問3(6)lのNote
※下記はSC以外の方はスルー推奨。
ただし、ファイルが圧縮や暗号化されていると、ファイルサイズもハッシュ値も変わってしまうので、完璧ではないです。>【SC】令和4年度秋期午後2問2設問4(2)(3)(4)の解説Note
ハッシュ関数の用途❸デジタル署名/デジタル証明書
「ハッシュ関数」が初めて深く絡むのを見るのは、「デジタル署名」を学習する時ですね。公開鍵/秘密鍵が絡んで、分からなくなっちゃう、Iパスで捨てた方もいらっしゃるでしょう。
Iパスでは捨ててもどうにかなりますが。SG/FEでは必須なので必ず立ち向かってください。できるとこまでで構いません。
>【Iパス】公開鍵のNote
>【Iパス】デジタル署名の学習のススメ(Iパス)
デジタル署名の2機能
改ざん検知
送信者の正当性確認
「送信者が本人であるか」が「なりますまし防止」や「送信者の正当性確認」って言葉でも良くでます。なお、「改ざん検知」もよくでますが、「改ざん個所を特定する」は誤りなので注意しましょう。
プログラムの発行元確認なんて、ちょっとマイナーめな使い方も。
>【Iパス】令和06年問77のNote
デジタル署名の仕組み
「デジタル署名」は下図を描けるようになれば大分正解できます。描けず頭で考える/勘でやりすごす学生さんはずっとお正解できません。ポイントは「秘密鍵は絶対に作成者は手離さない(他の人が使うのはダメ)」。
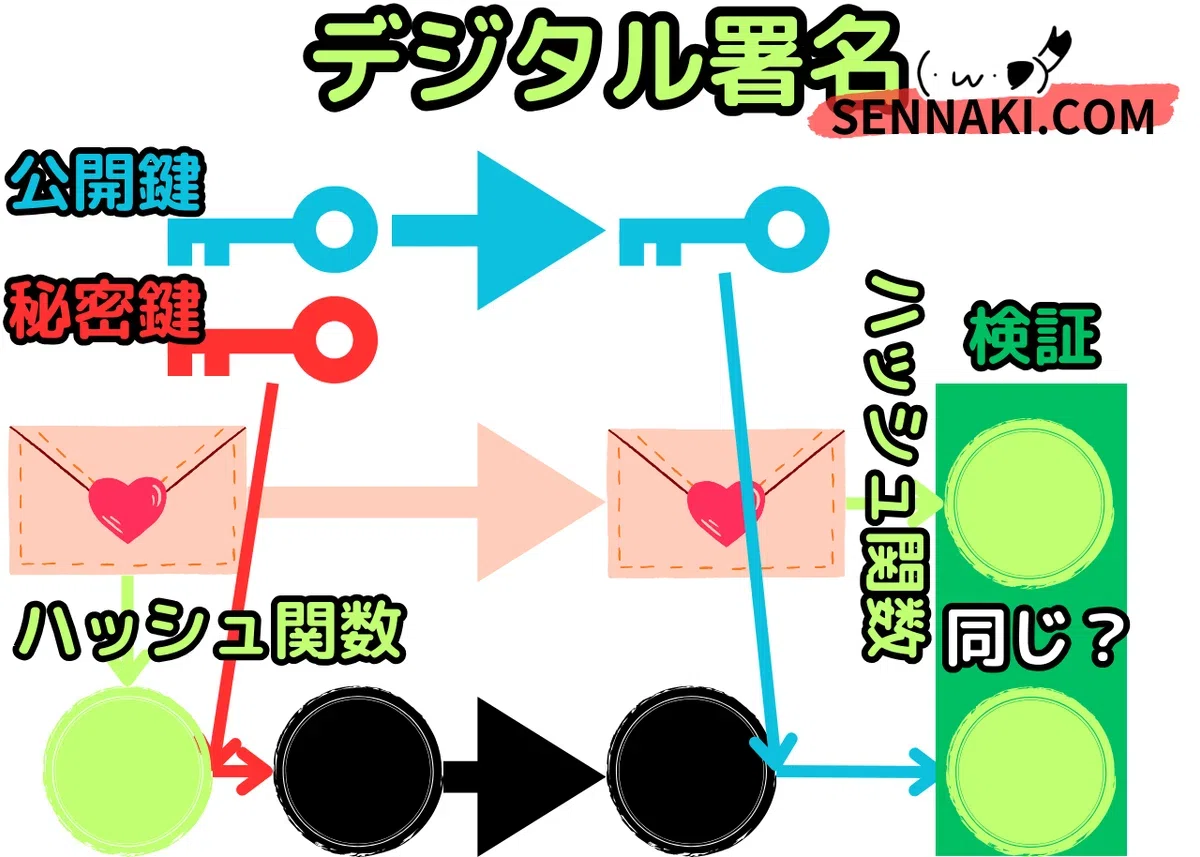
デジタル署名は、受信データの改ざん検知/送信者本人確認なので、メールや通信データのイメージが強いです。
トランザクション署名
銀行振込など重要取引で使われるデジタル署名は「トランザクション署名」とも云われます。
>【SG】令和01年秋問13のNote
>【SC】トランザクション署名のNote
※公開鍵を使う点はデジタル署名と同じ。なおOTP(ワンタイムパスワード)を使う場合もあり。「用途が取引に特化してるんだなぁ」ぐらいで。
電子証明書 | 鍵生成者, 用途を区別
電子署名で使う公開鍵を、受信者が安心して使えるか確認するのが「電子証明書(デジタル証明書)」です。
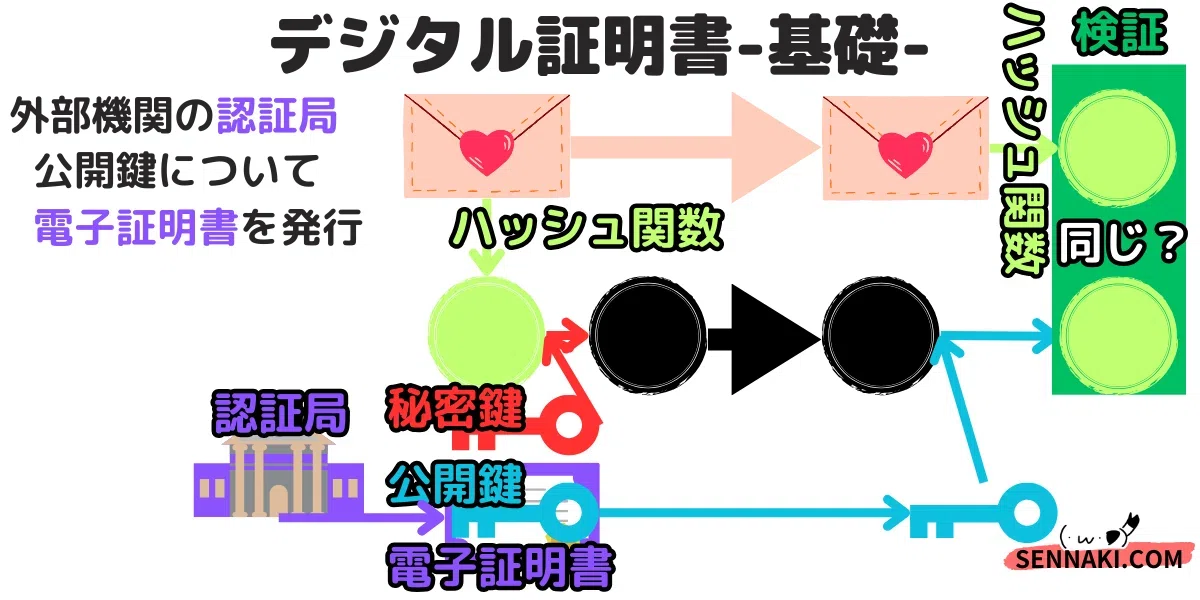
上図では省略してますが。電子証明書を作る/検証するには、”認証局の秘密鍵/公開鍵”を使います。図に書いてるのは”送信者の秘密鍵/公開鍵"。
送信者が認証局に"(送信者の)公開鍵の電子証明"をお願いしてるんです。
”認証局が作成した鍵”と”申請者が作成した鍵”を区別するのがポイントです。
Iパスでは「認証局(CA)」「CRL(証明書失効リスト)」の用語までは覚えて下さい。>【SC】PKIの構成要素
SG/FEからは、電子証明書の応用例「クライアント証明書」「サーバ証明書」が必須。前者は”利用者本人ですよ!”、後者は”本物のサーバですよ!”と相手に証明します。>【SC】デジタル証明書(CA)
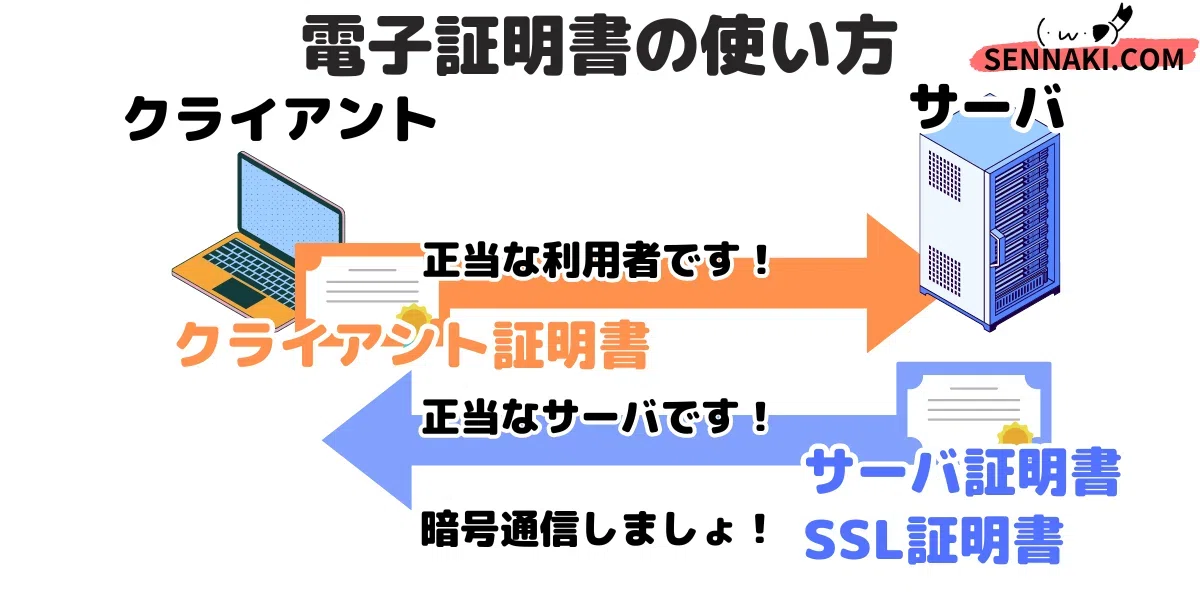
SCでは「ルート認証局」を自社に置く意味を理解します。>【SC】デジタル証明書(CA)
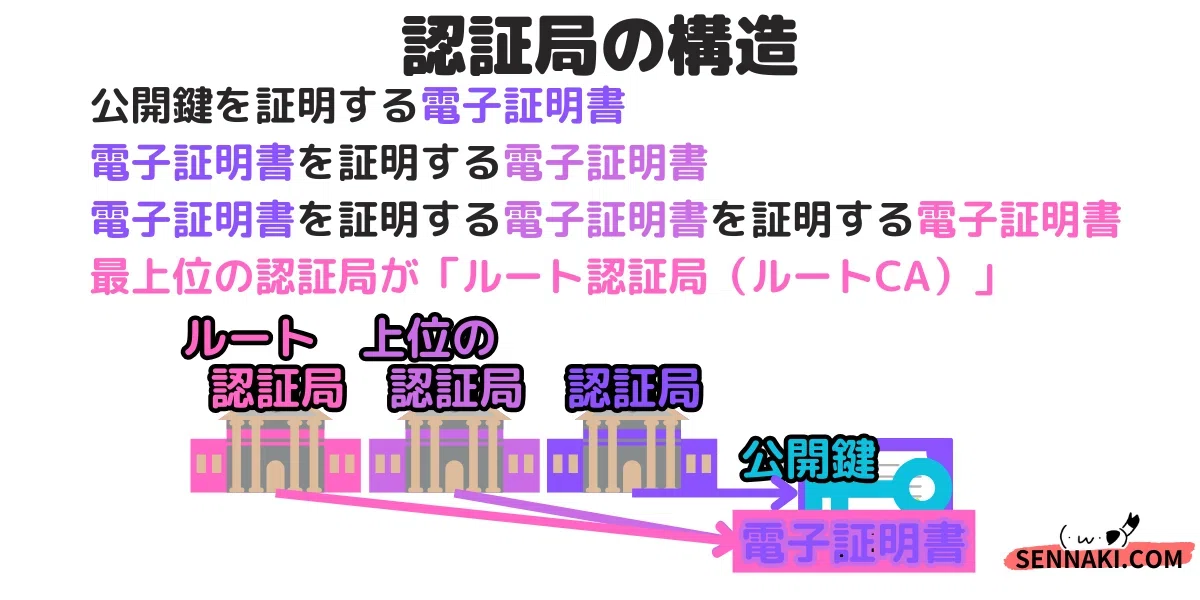
要は会社で「クライアント証明書」「サーバ証明書」を作って使いたいけど、イチイチ認証局に申請するのが現実的でない場合。自社で「ルート認証局」を立てます。
特に社内利用の場合”自社の認証局は信じてね!”と。
電子証明書周りは出題がめちゃ多いので、まずは基礎を段階的に学んで、問題演習の度に復習して対応幅を拡げるのがお薦めです。
❶公開鍵/秘密鍵の混乱を解く
>【Iパス】公開鍵のNote
❷デジタル署名の図を描く
>【Iパス】デジタル署名の学習のススメ(Iパス)
❸認証局の役割と署名/証明書の仕組みに広げる
>【SC】デジタル証明書(CA)
>【SC】PKIの構成要素
問題演習を通して、デジタル署名/証明書の違う呼ばれ方にも対応します。
何を証明したいのか注目します。
「クライアント証明書」:クライアント(利用者)
「サーバ証明書」:サーバー
「トランザクション署名」:取引内容
>【SG】令和01年秋問13のNote
>【SC】トランザクション署名のNote
サーバ証明書には3種類あり(DV, OV, EV)。
>【SC】平成29年秋午後1問3設問1(1)dのNote
ね。完璧な事前学習は無理ですよね。問題演習で遭遇してから、「次は狩られねぇからな!」の方が覚えますよ。身に染みて。
ハッシュ関数の用途❹「タイムスタンプ」
ハッシュ関数でメッセージダイジェストを作って、更に時刻符号追加して、秘密鍵で「デジタル署名」にしたのが「タイムスタンプ」です。※秘密鍵はTSA(時刻認証局)のですが、スルーOK。
「タイムスタンプ」は、時刻符号を追加したデジタル署名といえ、データがその時点以降に改ざんされていないことを確認できます。>【Iパス】デジタル署名の学習のススメNote
「タイムスタンプ」は、事実(操作や取引など)を後で"なかったことに"するのを防ぐ「否認防止」の実現手段です。
>【SG】令和元年秋問37のNote
>【SG】平成30年春問08のNote
>【SG】平成29年秋問38のNote
>【SG】平成29年春問10のNote
ハッシュ関数の用途❺「HMAC」
HMACは改ざん検知の技術で、電子署名に似ています。違いはハッシュ値に秘密鍵を施すか/共通鍵を施すか。
ハッシュ関数でメッセージダイジェストを作って、”共通鍵”で「HMAC」にして、「メッセージ認証符号」での改ざん検知に使います。デジタル署名は秘密鍵を使いましたが、HMACは共通鍵です。ややこい。
データをハッシュ値にして、鍵で暗号化。受信側でもデータをハッシュ値にして、HMACを復号し、両者を比較して検証。wikipedia
私なりですが体系化すると以下。
メッセージダイジェスト(MD):ハッシュ関数を使うだけ、なので改ざん後のMDを計算し易い。wikipedia
メッセージ認証コード(MAC):共通鍵暗号を使う。改ざん検知はできるが、送信者の正当性(本人か)は検証できない(共通鍵を持っていれば誰でも作れるため)wikipedia
電子署名(ディジタル署名):
公開鍵暗号を使う。改ざん検知も送信者の正当性確認もできる
(wikipedia)
覚える優先度は、電子署名>HMAC>MD。あとはCBCモードを聞いたことがあるなぁ程度で。
>【SC】令和2年秋午後1問1設問1(2)aの解説Note:HMACのシークエンス図
>【SC】平成31年春午後1問3設問1の解説Note:MAC3種類が選択肢問題
>【SC】平成29年秋午後1問3設問1(1)dの解説Note:HMACが選択肢で登場
>【SC】平成26年春午後1問3設問3(1)cdの解説Note
>【SC】平成25年秋午後1問2設問1(2)の解説Note
>【SC】平成24年春午後1問3設問1(1)の解説Note
問題演習やれば下図が理解するハメになりますよ…。
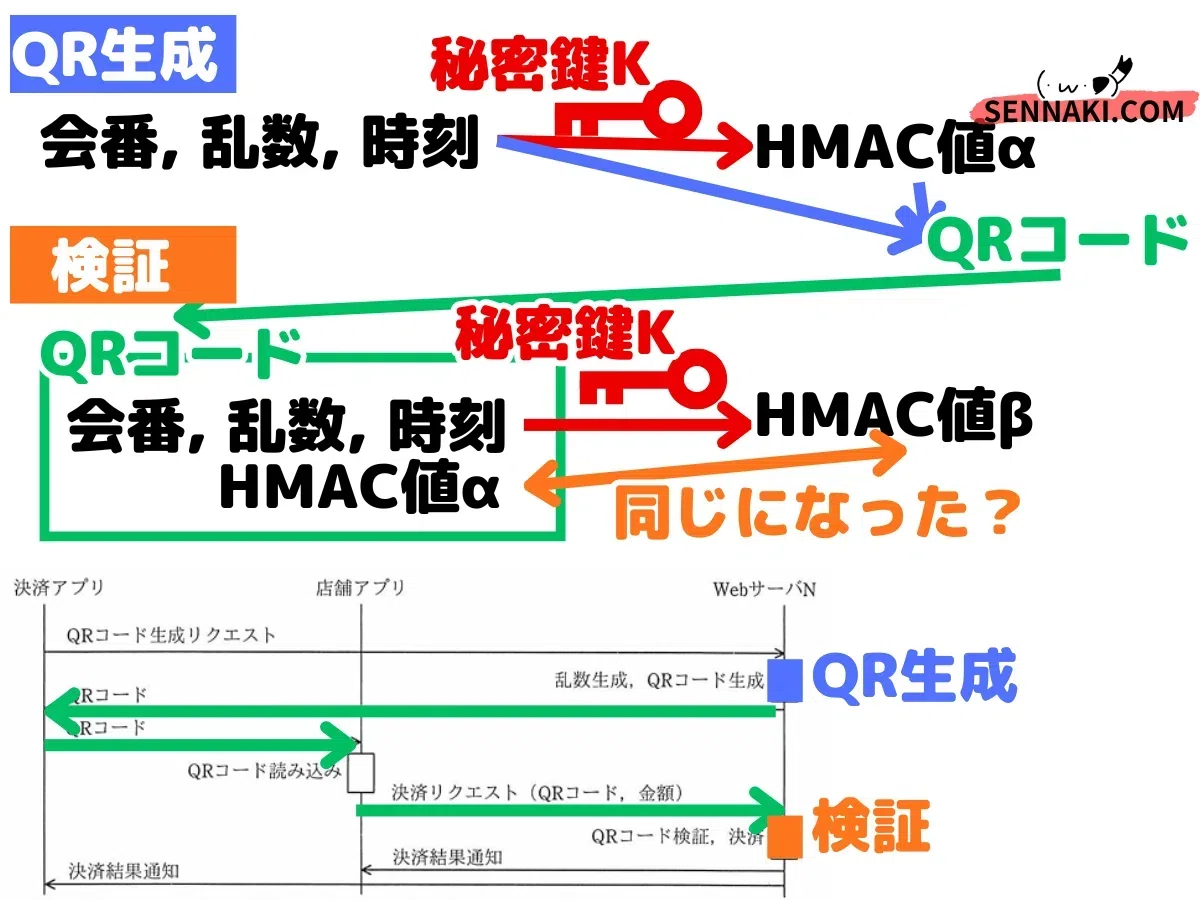
メッセージ認証符号(MAC)の出題
※FEまでは「メッセージダイジェスト(ハッシュ値)+鍵なんだな」程度の淡いイメージでOKです。
>【SG】サンプル令和04年問23のNote
>【SG】令和01年秋問23のNote
>【SG】平成31年春問26のNote
>【SG】平成30年春問24のNote
>【FE】サンプル問32のNote(準備中*)
SCでは具体的なシーケンス/種類まで出てきます。事前学習はヘヴィなので、問題演習で考え抜いて痛い目にあってから、復習(復讐)して下さい。
シークエンス図。
>【SC】令和2年秋午後1問1設問1(2)aの解説Note
MACの3種類。
>【SC】平成31年春午後1問3設問1の解説Note
>【SC】平成29年秋午後1問3設問1(1)dの解説Note
>【SC】平成26年春午後1問3設問3(1)cdの解説Note
>【SC】平成25年秋午後1問2設問1(2)の解説Note
>【SC】平成24年春午後1問3設問1(1)の解説Note
ハッシュ関数の用途❻「チャレンジレスポンス方式」
パスワード認証で、パスワード(のハッシュ値)を通信で送るのはリスクです。盗聴されますからね。
HTTPでの「ベーシック認証」はパスワードをそのまま(平文)で送ってますが、「ダイジェスト認証」ではハッシュ値にして送ってます。
>【FE】平成21年秋セキュリティ問4の解説Note
>【NW】午前2PPPの解説Note
>【NW】午前2HTTPの認証Note
でも、パスワードのハッシュ値を解読されたら、終わり。なので、”パスワードのハッシュ値そのもの”じゃないハッシュ値を送るのがチャレンジレスポンスです。
「チャレンジレスポンス方式」は、サーバからチャレンジ(乱数)を送信し、クライアントはパスワードとチャレンジを組み合わせたハッシュ値を計算して送信。サーバ側も同じように計算し、両者を比較。
>【SG】平成31年秋問21の解説Note
>【SG】平成30年秋問14のNote(ウ)
>【NW】CHAPのNote
チャレンジレスポンスは、FE/APから意識かな。難しめなので。>【FE】平成21年秋問4の解説Note
チャレンジレスポンス方式の良い点は、「パスワード+ランダムなチャレンジのハッシュ値」を通信するので、パスワードそのものが送られず、毎回違う値なので、盗聴されても特定が極めて困難。>【NW】CHAPのNote
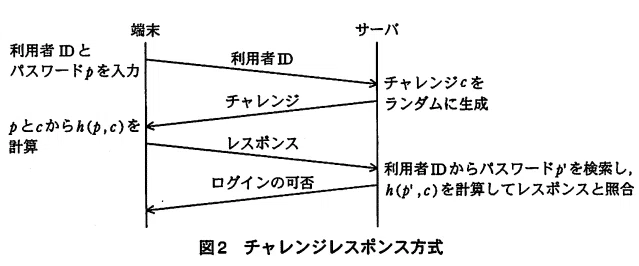
チャレンジレスポンス。
>【SG】平成31年秋問21の解説Note
>【SG】平成30年秋問14のNote(ウ)
>【FE】平成21年秋問4の解説Note
>【NW】CHAPのNote
ハッシュ値を送る「ダイジェスト認証」
>【FE】平成21年秋セキュリティ問4の解説Note
>【NW】午前2PPPの解説Note
>【NW】午前2HTTPの認証Note
ハッシュ関数の用途➐「ソルト」「ペッパー」
パスワードはサーバにそのままの形では保存しません。
もしハッキングされたらIDとパスワードが盗まれます(盗聴, 漏えい)。また、サーバ管理者にパスワードを悪用されるリスクも考えます(内部不正)。
パスワードはハッシュ値にして保存します。>【SG】平成29年秋問18のNote
ハッシュ値は逆算推定が極めて困難なので、もし窃取されてもまだ少し安心できます(推定される可能性はあります。「レインボーテーブル攻撃」や「誕生日攻撃」など)。>セキスペに出た73個の攻撃Note
しかし1つのハッシュ値が逆算推定されれば、同じハッシュ値(同じパスワード)の人も被害を受けます。
そこでパスワードが同じでも、サーバ内に保存するパスワードのハッシュ値を違うようにする工夫がされます。
ソルト | 利用者ごとにハッシュ値を変える
「ソルト」は、利用者ごとに異なる値。
パスワードにソルトを付けてハッシュ値にします。ソルトは利用者ごとに違う乱数なので、パスワードのハッシュ値を違えることができます。
しかし、利用者に紐づけたソルトを保存するので、利用者ID・パスワードハッシュ値と同じファイル/データベースに保存し勝ちなのが実状。
よってデータベースからID, ハッシュ値,ソルトも窃取されます。ソルトなしよりは逆算推定が困難ですが、解読のリスクは残ります。
ペッパー | パスワードと別々に保管
ソルトを別の場所に保存したら「ペッパー(orシークレットソルト)」と呼ばれます。
細かいですが、ソルトは利用者IDごとに異なる値ですが、ペッパーは全体で同じ値とのこと。参考web
パスワードのハッシュ値と全然違う場所に保存するので、同じでも良いのでしょう。結局パスワードが同じだとハッシュ値も同じになりますが、ペッパーを逆算推定するのがまた手間になりましたので。
ストレッチング | ソルト&ハッシュを繰り返す
+ソルトしてハッシュ化を繰り返すのを「ストレッチング」と云います。
パスワード+ソルト のハッシュ値1。
そのハッシュ値1+ソルトのハッシュ値2。
そのハッシュ値2+…って感じ。
>【SG】平成30年秋問24のNote
>【FE】平成30春問1セキュリティ設問3の解説Note
>【SC】令和4年度秋期午後2問1設問4(1)の解説Note
出題をまとめます。
パスワードのハッシュ値
>【SG】平成29年秋問18のNote
ソルトとペッパーは応用情報(AP)にすら出ました。セキスペでは常識レベル。
>【AP】令和6年秋午後問1セキュリティの解説Note
>【SC】平成26年秋午後1問3設問4(2)の解説Note
>【SC】平成27年春午後1問3設問1の解説Note
ソルトのストレッチングはおまけで。
>【SG】平成30年秋問24のNote
>【FE】平成30春問1セキュリティ設問3の解説Note
>【SC】令和4年度秋期午後2問1設問4(1)の解説Note
ソルトやDH鍵はFEでは出ますが、SGは今後の出題をみて対応するか判断します。
鍵/暗号方式/署名/証明書は段階的学習を
鍵や署名絡み。理解するには、段階が必要です。
Iパス/SG/FE/APの方。共通鍵→公開鍵→デジタル署名→デジタル証明書までは、頑張って理解して下さい。
SCの方は。さらにDH鍵→PFS(前方秘匿性)→ECDHEやECDSA→暗号スイートまで頑張ります。
一度に一気に学習できません。過去問演習と絡めて、その都度読み返して頂ければ嬉しいです。
共通鍵/公開鍵/ハイブリッド暗号方式
Iパスの方は、共通鍵→公開鍵+秘密鍵を用語として覚えます。できれば、2つの性能差まで。>【Iパス】令和06年問57のNote
図解でトントンと進めますね。
まずは共通鍵。送信者・受信者で同じ鍵を使う。
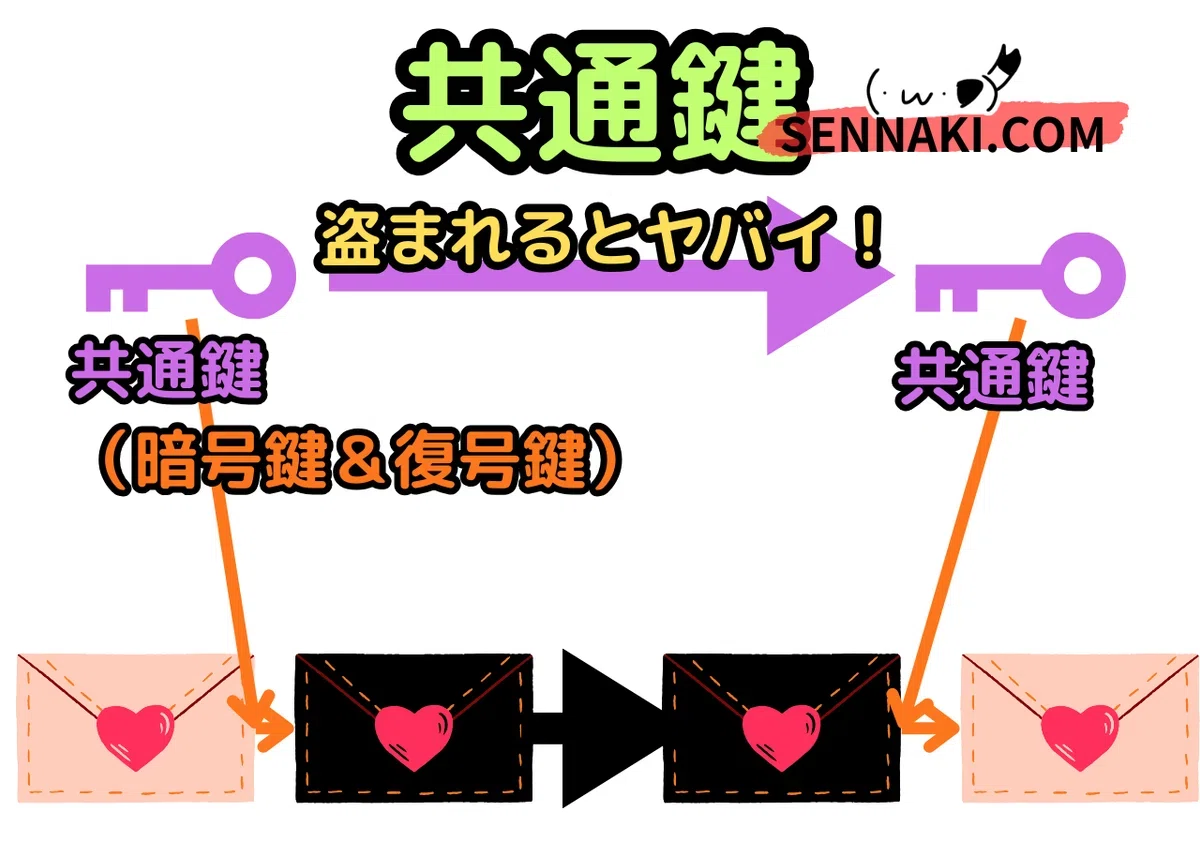
共通鍵暗号はシンプルで高速ですが、共通鍵の輸送(鍵交換)がリスク。一方、公開鍵暗号は公開鍵を送れば良いですが、共通鍵よりは低速。
>【Iパス】令和06年問57のNote
Iパス令和04年問60(過去問道場さん)
公開鍵と秘密鍵を使う方式。ここから混乱しますよね。
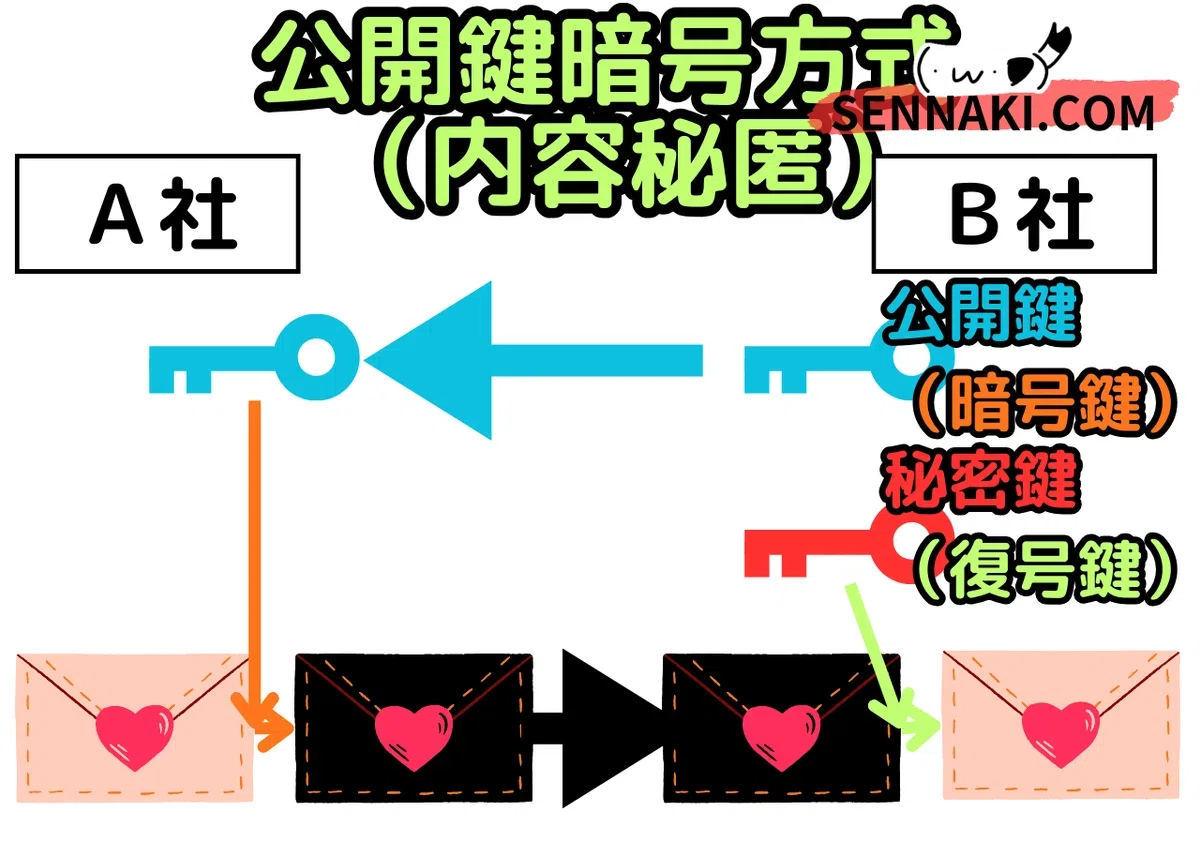
ポイントは「秘密鍵は絶対に作成者は手離さない(他の人が使うのはダメ)」。>【Iパス】公開鍵のNote
鍵ペア(公開鍵&秘密鍵)を、送信者が作るか/受信者が作るかの2パターン。用途が違います。
作り方は8パターンですが、なぜ2パターンなのか、根本的に丁寧に理解されたい方向けNoteを準備しました。>【完全理解】公開鍵が何故2パターンだけかNote
共通鍵は速いけど鍵輸送が心配。公開鍵は鍵輸送が安全だけど処理が遅い。>【Iパス】令和06年問57のNote
じゃぁ、秘密鍵方式と公開鍵方式を組合せちゃおうって話。
「ハイブリッド暗号方式」は、公開鍵暗号方式で共通鍵を輸送し、共通鍵で暗号化通信をする方式。HTTPSなどで使われています。
>【Iパス】令和05年問86(公開鍵のNote)
>【SC】平成29年秋午後1問3の解説
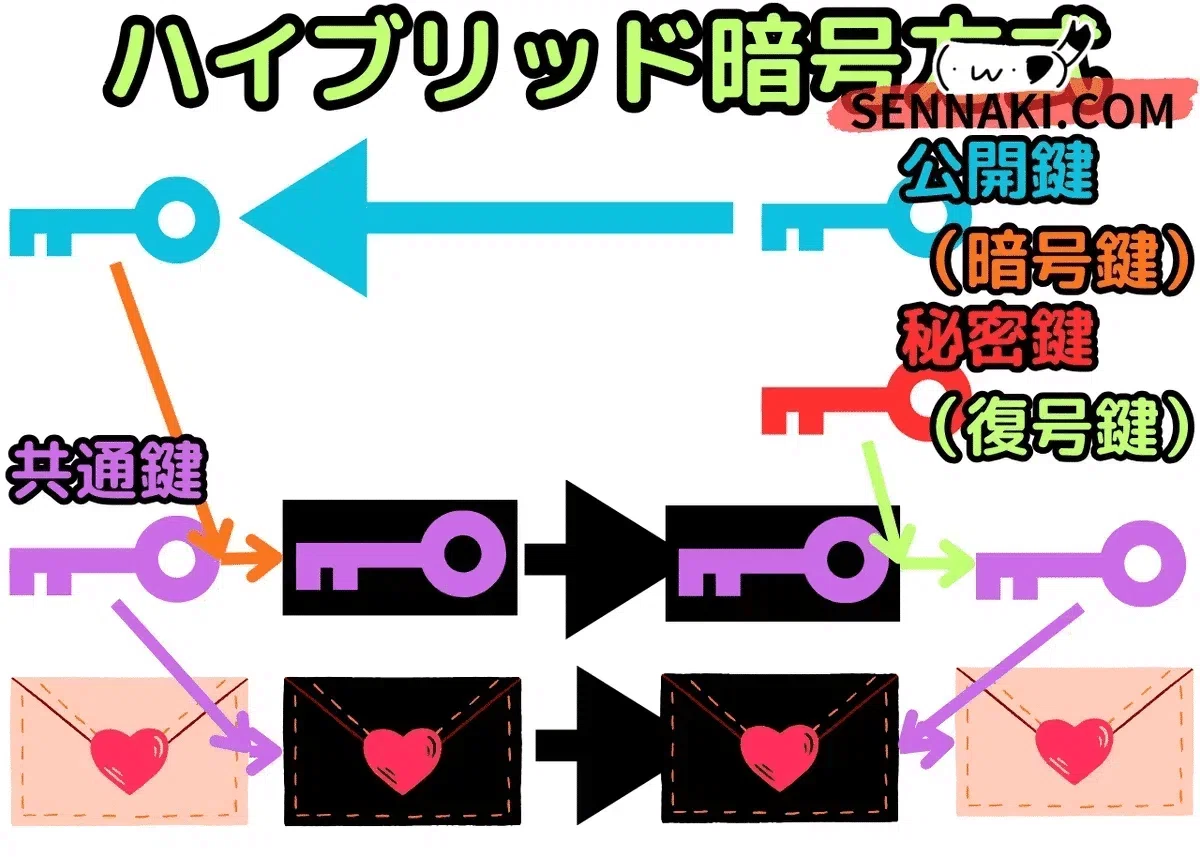
公開鍵方式で、共通鍵を安全に輸送して、以後の通信は共通鍵方式で速くできちゃうって話です。
出題と学習リンクまとめ。
>【Iパス】令和06年問57のNote
Iパス令和04年問60(過去問道場さん)
>【Iパス】公開鍵のNote
>【完全理解】公開鍵が何故2パターンだけかNote
>【Iパス】令和05年問86(公開鍵のNote)
>【SC】平成29年秋午後1問3の解説
「鍵輸送」 をもう少し考える
「共通鍵の輸送」をもっと考えます。
共通鍵暗号方式では「共通鍵」を相手に送る必要があります。それが難しいから、ハイブリッド暗号方式にて公開鍵暗号方式で共通鍵を暗号化して送ったんですね。
ハイブリッド暗号方式では、共通鍵を暗号化して、復号できる”受信者の秘密鍵”は受信者だけが持ってるので、共通鍵を安全に輸送できました。
でも、もし受信者の秘密鍵が漏えいしちゃったら、共通鍵を入手できます。過去の暗号通信も保存してたら複号できちゃいます。
「PFS(前方秘匿性)」は、鍵交換に用いた秘密鍵が漏えいしても、過去の暗号が解読されない性質です。
次節から、DH鍵/PFSの後にアルゴリズムを学習しています。最近SCで良く出る流行技術です…。
鍵を送らない「DH鍵」
DH鍵(Diffie-Hellman法)は、お互いに乱数だけを通信するだけで、共通鍵を生成できる不思議な手法。チャレンジレスポンス方式の次に覚えてください。SCでは両方必須です。
>【FE】平成25秋セキュリティの解説Note
DH鍵(Diffie-Hellman法)は、お互いに乱数だけを通信するだけで、共通鍵を生成できる不思議な手法(wikipedia)。
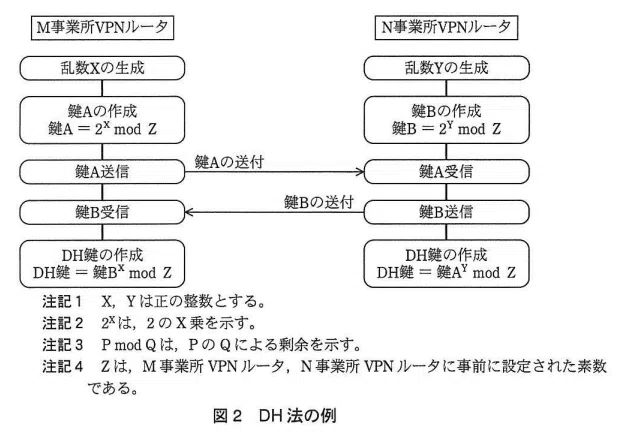
DH法は、お互いが生成した乱数X, Yを通信で渡さなくても、伝えちゃうスペシャルマジックです。
試しにXとYに適当な値入れて計算してみてください。
さらに鍵共有に乱数ではなく、楕円曲線暗号を用いたのがECDH。前節のECDHEとの絡みはwikipedia。もう嫌!ですね。
PFS(前方秘匿性)の鍵 | SCの最新傾向
PFS(前方秘匿性)とは、鍵交換に用いた秘密鍵が漏えいしても、過去の暗号が解読されない性質。お薦めのアルゴリズムが、DHEとECDHE。IPAの資料より
DHE:DH鍵。離散対数型。お互いに乱数だけを通信するだけで、共通鍵を生成できる。wikipediaより
DH鍵は。離散対数型。お互いに乱数だけを通信するだけで、共通鍵を生成できる。wikipediaより。FEにも出ました。とっくの昔に。>【FE】平成25秋セキュリティの解説NoteECDHE:DHEを楕円曲線暗号で実現。共通鍵をDH鍵で生成/輸送する。DH鍵に楕円曲線を導入(wikipedia)
※利用方法に違いがあるため名前を違えてる。IPA資料の20頁より
>【SC】平成29年秋午後1問3設問3(2)の解説Note
>【SC】平成29年秋午後1問3設問3(3)の解説Note
高度なデジタル署名 | SCの最新傾向
楕円曲線暗号(ECC)とエドワーズ曲線(楕円曲線の一種)をデジタル署名に導入した仕様も出ました。用語問題, 記号選択ですが複数解答で。>【SC】令和7年秋午後問2設問1の解説Note
ECDSA:公開鍵暗号の楕円曲線暗号(ECC)の1種。DSAに楕円曲線を導入。デジタル署名・サーバ証明書で使われる(IPA資料の表7と11と43頁)。(wikipedia)
EdDSA:エドワーズ曲線(楕円曲線の一種)を用いた方式。昨今の標準(wikipedia)。
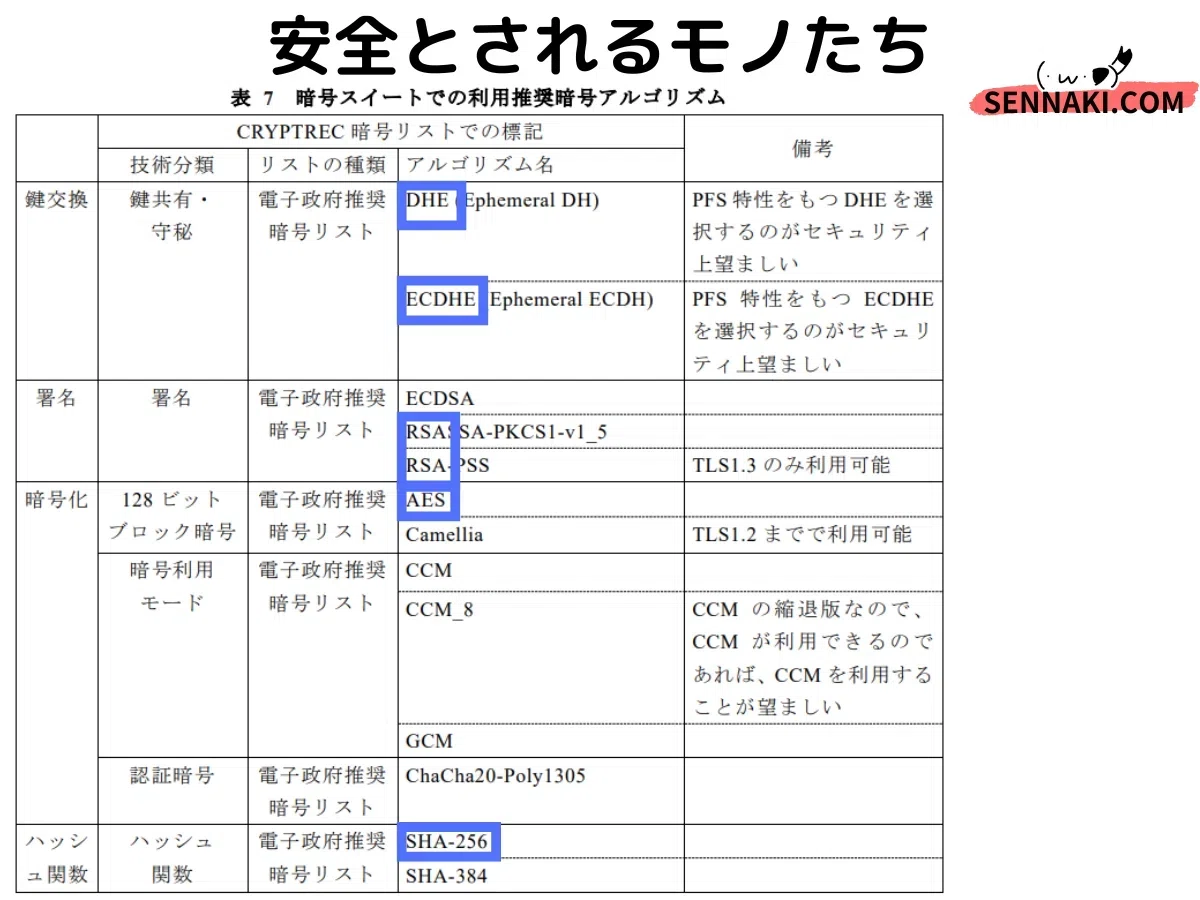
もうSCも仕様やガイドラインを見ないと不意打ちくらう時代になりました。「知らないと確実失点」なのは、私はちょっと…。
AES, RSA, ECDSAなどの出題実績
>【SC】令和7年秋午後問2設問1の解説Note
>【SC】令和5年度春期午後2問2設問3(3)の解説Note
>【SC】平成29年秋午後1問3設問3(2)補強の解説Note
>【SC】平成26年秋午後1問2設問1(2)補強の解説Note
暗号スイート | SCの最新傾向
最後に暗号スイート。最近のSCで、出題が増えてきました。仕様的なやつ。
「暗号スイート」は、どんなセキュリティ技術を使うかの組合せ。ハッシュ関数, デジタル署名, 暗号化方式などのどれを使うかのお品書きです。
「TLS_DHE_RSA_WITH_AES_128_GCM_SHA256」とか、くっそ長いですが、使う暗号化アルゴやハッシュ関数、鍵交換方式を明記します。>【SC】令和5年度春期午後2問2設問3(3)の解説Note
「暗号スイート」とは、暗号通信に用いる技術/設定の組合せのこと。「鍵交換_認証_WITH_暗号化_ハッシュ関数」で表記されます。
IPv6みたく省略書きもありますが、まぁ気にせず見て下さい。
安全なスイート。
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
DHE:鍵交換
RSA:認証
AES_128_GCM:暗号化
SHA256:ハッシュ関数
危険なスイート
TLS_RSA_WITH_RC4_128_MD5
RSA:鍵交換と認証
※同じだと1回だけ表記みたいですね
RC4_128:暗号化
MD5:ハッシュ関数
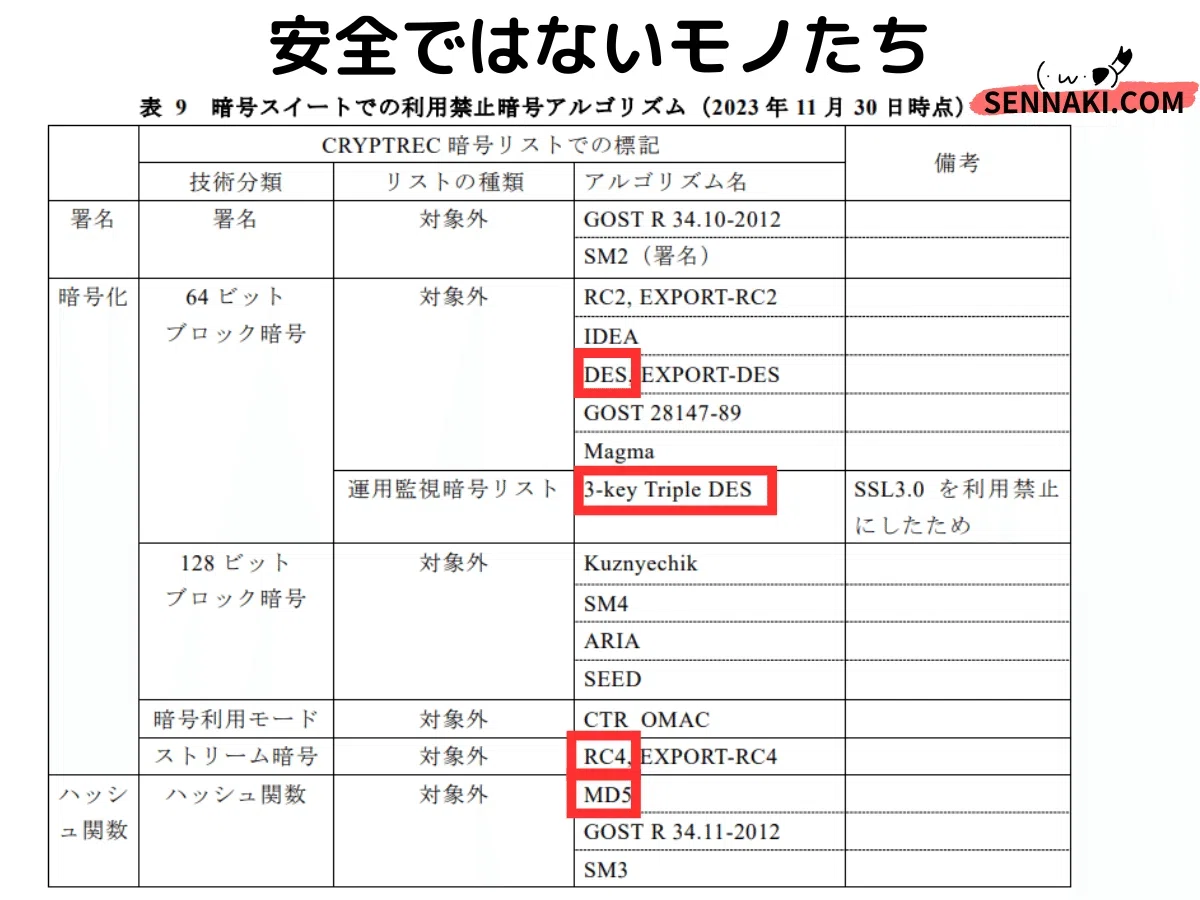
こういう問題増えてきました。覚えることが膨大で、なかなか先手で対策はできないので、出たら範囲広めで押さえるぐらいかなと。
他にも「CVSS」絡みは、>令和7年春午後問2の解説Note では「122頁の資料」を読む必要がありました。
暗号スイート絡みの出題。
>【SC】平成29年秋午後1問3設問3(2)補強の解説Note
>【SC】平成26年秋午後1問2設問1(2)補強の解説Note
>【SC】令和5年度春期午後2問2設問3(3)の解説Note
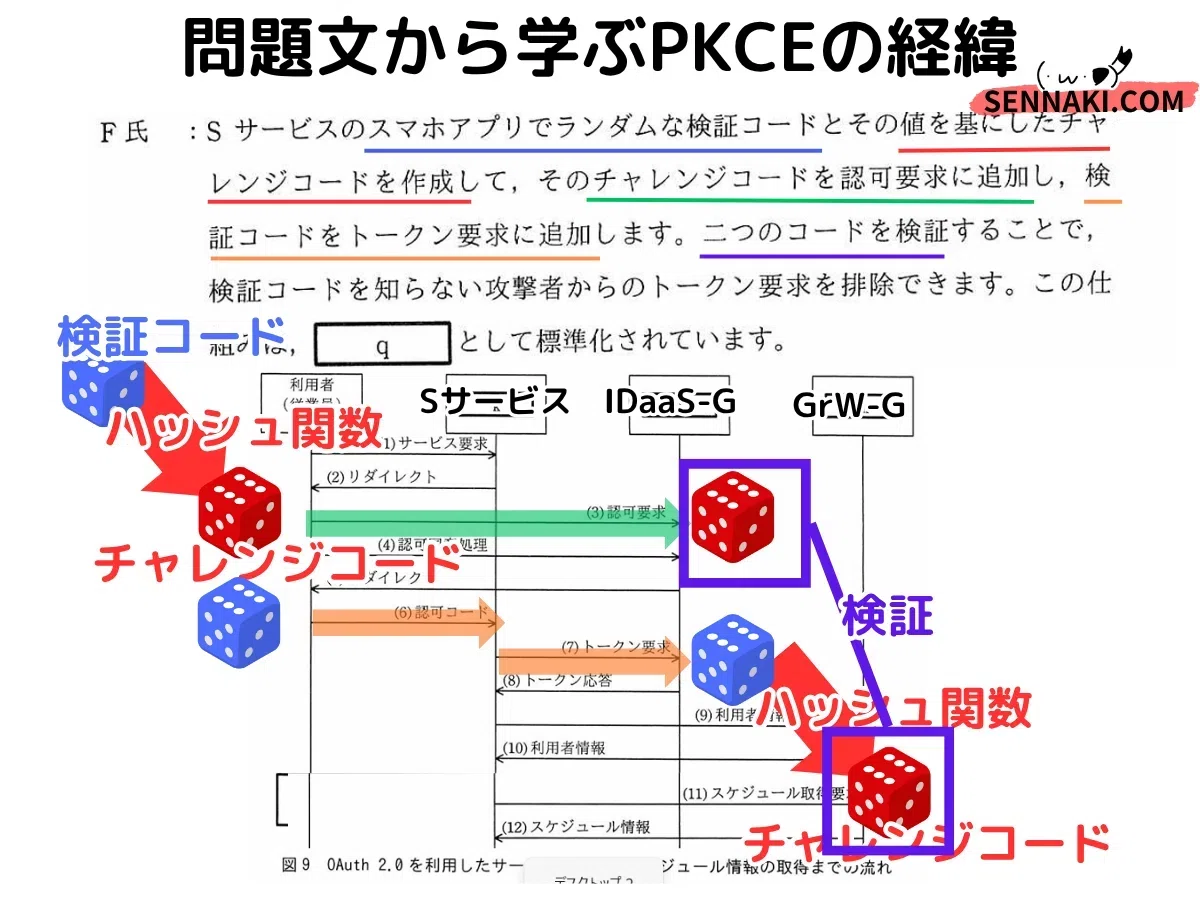
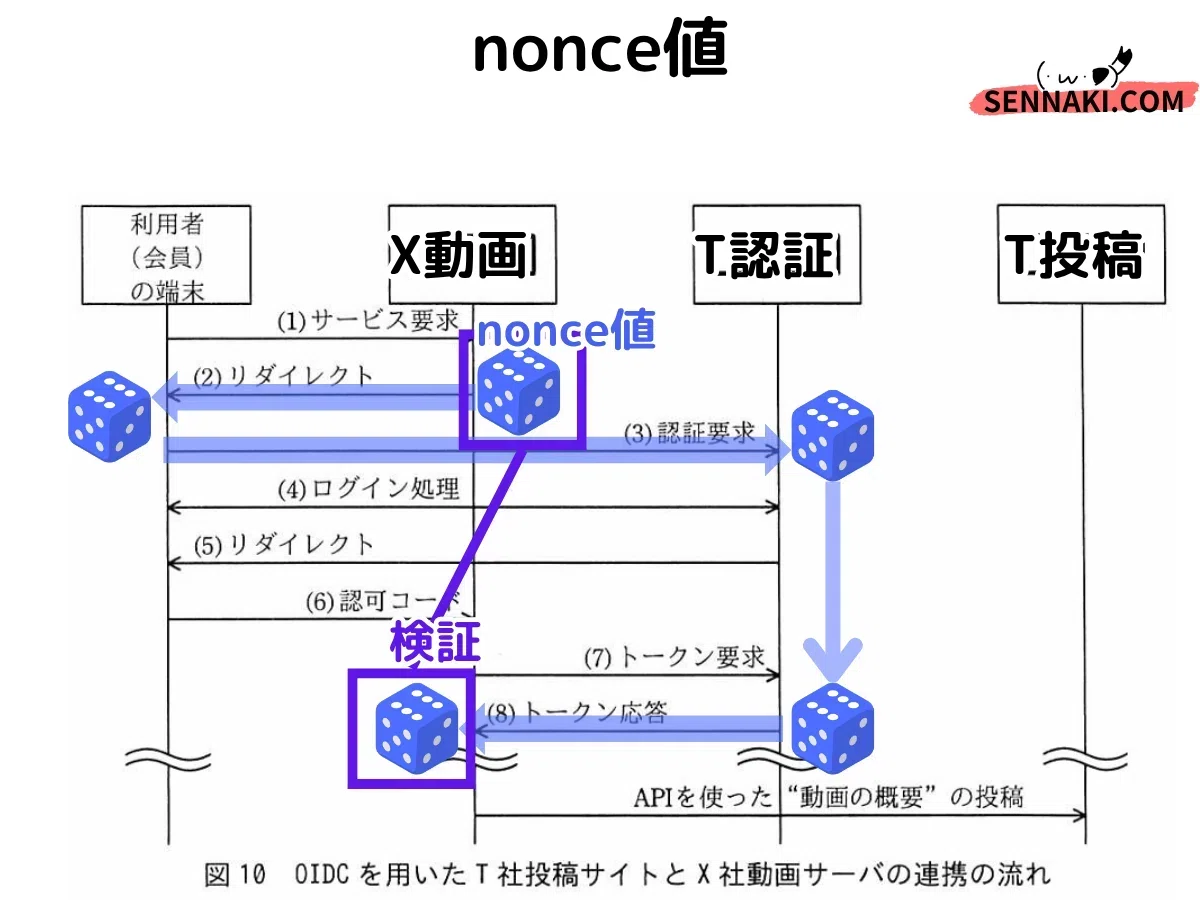
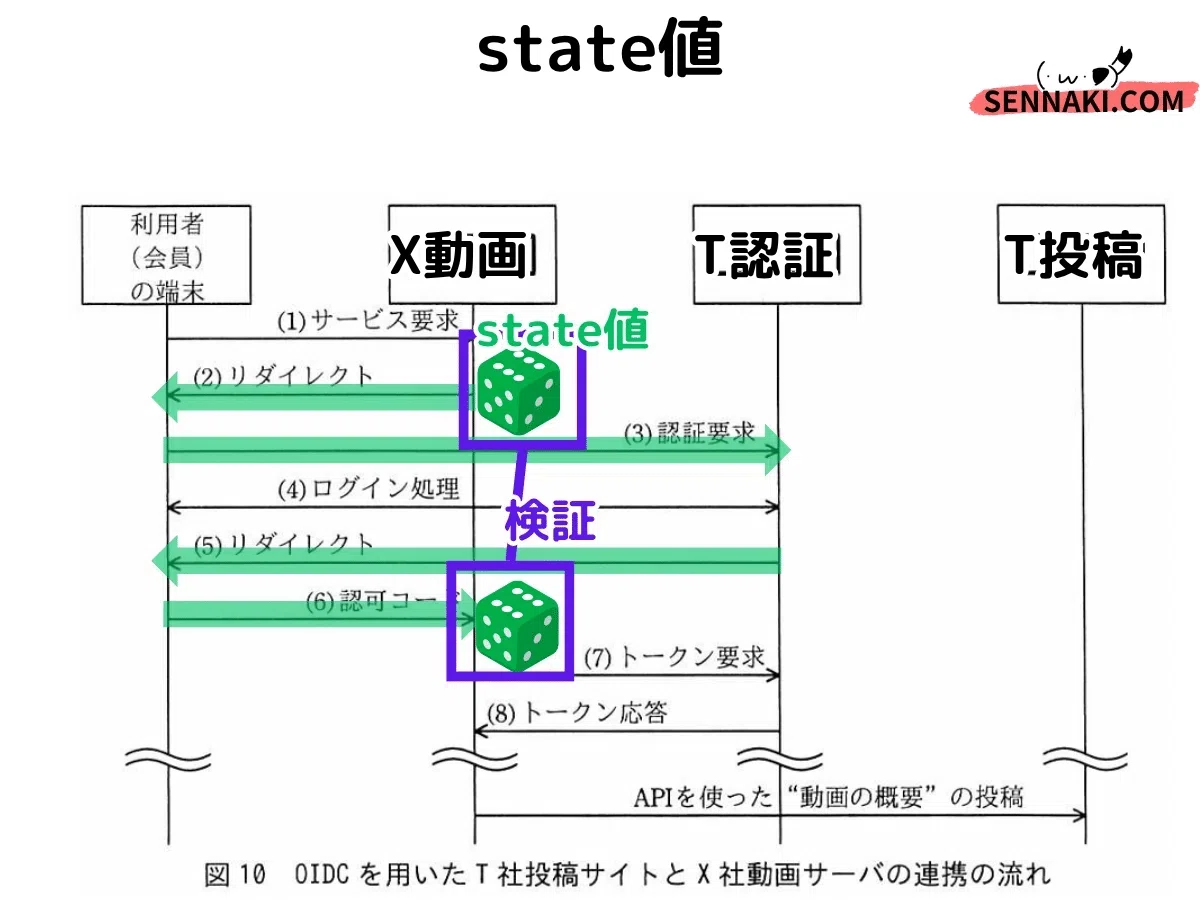
他技術はその場で対応 | PKCE, nonce値, state値
ハッシュ値、鍵(共通, 公開/秘密)は、大変有用なセキュリティ技術なので、色んな仕組み使われます。今回紹介したハッシュ関数の用途、各種署名、大変でしたよね。
でもまだまだ、私たちが知らない技術/仕組はたくさんあります。それを全部事前学習する余裕はありません。
そんな「知るわきゃねーよ技術」が出題された時は、必ず仕組みの説明や図解が添えてきます。その都度理解して解答するしかないです。また、簡単な設問とペアにして合計点のバランスを取ってる節があります。
例えば。PKCE, nonce, state。これはヘヴィでしたが、その場で理解して解答できました。>【SC】令和04年春午後2問2補強の解説Note
まとめ
お疲れ様でした!
うん。もう。やりたくないです(・ω・▼)、
これが私の夏休みでした。
学習や問題演習にお役立て頂ければ嬉しいです。>全Noteの目次
いいなと思ったら応援しよう!
 学習方法・問題特集のNoteは全て無料提供を続けます▼
もしご覧になったNoteが有益だったり、私の志に共感されたりしましたら、サポート頂けますと励みになります▼
もちろんコメントでも結構です(・ω・▼)ノシ
