【セキュマネ】平成28年度秋期科目Aの解説(情報セキュリティマネジメント試験, SG, 午前)
このNoteでは「情報セキュリティマネジメント試験(SG)」平成29年度秋期科目Aを解説します。徹底的に解説してます。
なかなか合格できない時、学習の姿勢を間違えてる可能性が高いです。
SGは、半年に1回の紙試験から、いつでも受験できるCBT試験になって、問題数が膨大になっています。用語を覚えるのは効果的ですが、過去問や事例は大量に作られているので、イントロクイズでは絶対に合格できません。
対して現在の問題公開は、1年に1回の20問未満だけ。旧SGの50問を大事に使って対策するしかありません。
このNoteでは、従来の「正解を理解する」「他選択肢も理解する」に加えて、問題の優先順・関連知識・解答を選ぶコツなどまで深く/広く解説しています。
圧倒的な情報量のNoteを作りました。1周目は正解だけ、2周目3周目で復習を深く広くしていってください。
私がIT専門学校で教えてきたノウハウを詰め込みました。長年の授業実績がある解説です。資格になかなか合格しない学生さんを沢山見てきました。このNoteは面倒ですが、何周もすることで「本質的な理解」「考える力」そして「学習してスキルアップする経験」を得られます。
今後のIT資格・他の資格・仕事のキャリアアップなど広く適用できるスキル/経験が積めるので、面倒でも「学習する姿勢」に真摯に向き合ってみてください。
このNoteが少しでもキッカケになったら嬉しいです。
SGはITパスポート(Iパス)と基本情報技術者(FE)の中間レベルです。
Iパス合格してSGを目指す方も多いかもですが、私のIT専門学校ではFEが主目的です。FE科目Aに合格できないならIパスから。Iパス合格してFE科目AorBに合格しなかったらSGへ。というキャリアプランです。
SGの問題を私なりに分類すると以下。
合格ラインは50問×60%=30問。「★必ず正解する」問題だけで23問。同じ問題が10問もでたので23+10=33>30問で合格。もし残り27問を4択勘だとしても27×25%=6.75なので、23+6.75=29.75<30問。若干足りないだけ。
★:23問:必ず正解する
☆:04問:正解できるようになる
同:10問:新しい問題に流用された
推:07問:覚えず消去法/推測で対応
捨:06問:対応しない/捨てる
捨てる問題が多めでしたね。いつもは3問もないのに。
今回でSG解説7回目。各問の補強で、関連問題のリストを付けました。かなり濃い復習ができます。不正解になった/自信がない問題の復習を念入りにして、頑丈にしていって下さいね。
>【SG】令和元年度秋期の解説Note
>【SG】平成31年度春期の解説Note
>【SG】平成30年度秋期の解説Note
>【SG】平成30年度春期の解説Note
>【SG】平成29年秋秋期の解説Note
>【SG】平成29年秋春期の解説Note
このNoteでは、Iパス/FEとのシナジーを大事に、知識の重要度まで言及してます。学習を無駄にしないし/させません。
それでは始めましょう!
私のNoteは500記事以上あります(2025/11/30)。
>全Noteへのリンク
>Iパスの無料51Note
>Iパスの過去問解説マガジン
>Iパスの法律20テーマ(メン限)
>FEの無料58Note
>FEの科目A過去問解説マガジン
>FEの科目Bマガジン(セキュリティ)
※このNoteは、いずれマガジンにすると考えています。その際に単品価格よりお得になることはご了承下さい。とはいえ、作成が大変で数溜めてマガジン化するまで時間がかかりそうです。当面は、メンシブの無料期間を使った閲覧がお薦めです。早期購入の方に損をさせたくありません。いつもご理解/応援ありがとうざいます。
問01推 | PIN/暗証番号, パスワード/パスフレーズ
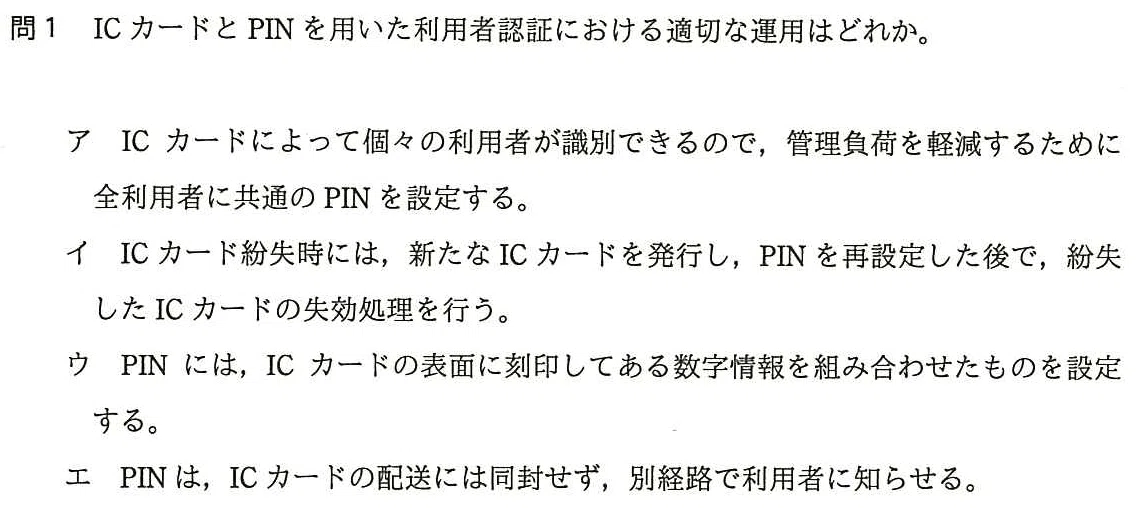
正答はエ。アとイで迷ってエを選びます。最悪イで間違えてもまぁOK。
PINは暗証番号と同じと思ってOK。たしか映画ターミネーター2でジョンがATMをハッキングするときに”ピンナンバー”と言ってました。
ア:社員さんはPIN知ってるので、他人のICカードを入手したら内部不正できちゃいますね。"銀行の暗証番号が全員一緒だったら…"と考えると想像し易いかと。
イ:これヒドイ文章。良さそうなんですが。紛失カードを失効してから(なるべく早く、なりすまし対策したい)、新しいICカードを発行(当該社員の業務再開)をして欲しいんでしょう。同時に全部やったら良いと思うんですが。
ウ:組合せの法則を見破られると、PINが手広く推測されます。
エ:適切。IDカードとPIN(≒暗証番号, PWD)が同封されてたら、もし紛失/盗難したら、なりすましログインされますね。
パスワード(PWD)や暗証番号はお馴染みですが、PINとかパスフレーズとか色々出てきます。違いを問われることはないでしょうが、整理しておきます。
ざっくりしたイメージで。
数字メイン:暗証番号=PINコード≒パスコード
文字数字記号:パスワード≒パスフレーズ
長め:パスフレーズ≒パスコード
>【SC】令和2年度秋期午後2問2の解説Note
暗証番号:数字のみ。銀行ATMなどで使う
PIN:数字中心だが文字も含める設定あるみたい。
パスコード:数字中心だが文字も含める設定あるみたい。PINコードより長めパスワードよりも短め
パスワード:数字も文字も。長く複雑にすると覚えられない。
パスフレーズ:パスワードよりも長いが、単語を組み合わせて覚えやすい。
パスキー:認証時の入力は簡単(PINや生体)。登録時に生体認証やデバイス認証やURLなどを含め、公開鍵基盤を使い厳重に保管される。
大事なのは"PIN、はいはい暗証番号ね"と流せること。慌てず慌てず。ざっくりで。>【SC】令和2年度秋期午後2問2の解説Note
問02★ | リスク対応4種→アセスメント3種
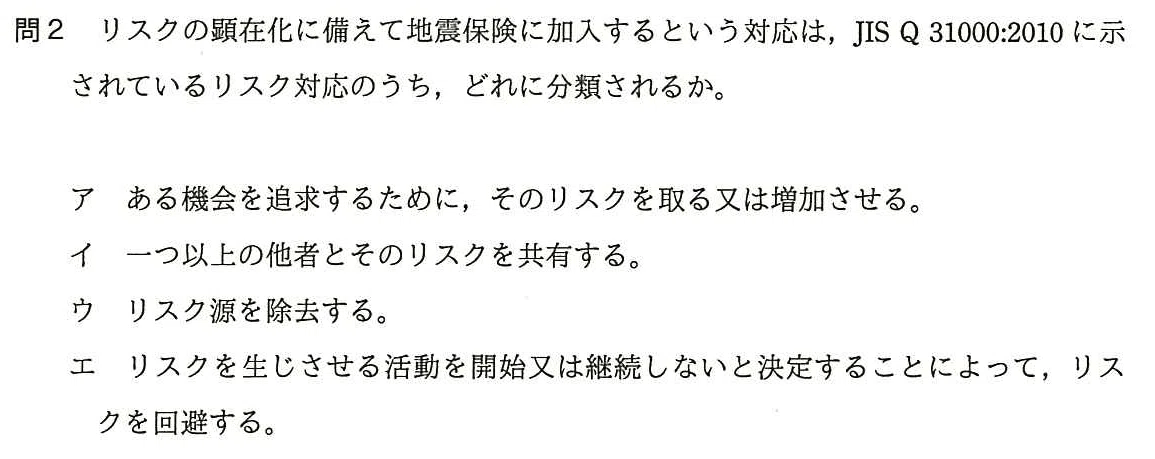
正答はイ。問題文の「保険」で「リスク共有(転嫁, 移転)」だと確定して大丈夫です。
リクス対応は4種類なので4択問題と相性抜群。>【Iパス】リスク対応のNote
低減(軽減)は、リスクが顕在化する確率・損害規模を小さくする対策です。
回避は、リスクを完全に回避します。個人情報漏えいを完全回避するには、個人情報を「取り扱わない」のが一番です。
共有(移転, 転嫁)は、保険加入などをして社外組織とリスクを共有・移転します。
保有(受容)では特に対策しません。発生確率や規模が小さい場合、判断します。
ア:よく分からないです。他選択肢を見ると、リスク受容かも(後で補強しますね)。
イ:正しい。「リスク共有(転嫁)」。設問文「共有」で判断。問題文の「保険」はキーワード。保険は資金確保なので「リスクファイナンシング」と云われることも。>【SG】平成31年春問05のNote
ウ:「リスク回避」。設問文「除去」で判断。エと比べると「リスク軽減」かも。複数あるリスク源をいくつか除去するなら発生確率0にはならないので。
エ:「リスク回避」。設問文「回避」で判断。
4用語って4択に1個ずつ配置することが多いので、アは「受容」・ウは「低減」かも。「リスク受容」は、"リスクが低確率or被害規模が小さいから、コスパ考えて敢えて事前対策せずその場で頑張る"イメージでしたが、設問文では事業/収益のために敢えてリスクを取っていくようなので、珍しいですね。
リスク対応はIパスから高度資格まで御用達のテーマです。
>【SG】平成31年春問05のNote
>【SG】平成29年秋問06のNote
>【SG】平成30年春問02のNote
リスク対応の後は、リスクアセスメントの学習をお願いします。
>【SG】令和元年秋問05のNote
>【SG】平成30年秋問07のNote
>【SG】平成30年春問03のNote
>【SG】平成29年秋問05のNote
>【SG】平成29年秋問07のNote
>【SG】平成29年秋問10のNote
>【SG】平成29年秋問06のNote
>【SG】平成29年秋問07のNote
さてJIS31000はSGで2回目の登場。とはいえ問われることはなく、問題文に登場しただけ。>【SG】平成29年秋問05のNote
私が覚えておきたい国際規格(ISO)をまとめます。
ISO27000:組織のISMS(情報セキュリティマネジメントシステム)
ISO14000:組織の環境マネジメント(エコマーク)
ISO15408:機器のセキュリティ設計
ISO15001:個人情報の管理(プライバシーマーク)
ISO9000:組織の品質マネジメント
問03☆ | 組織名の優先順
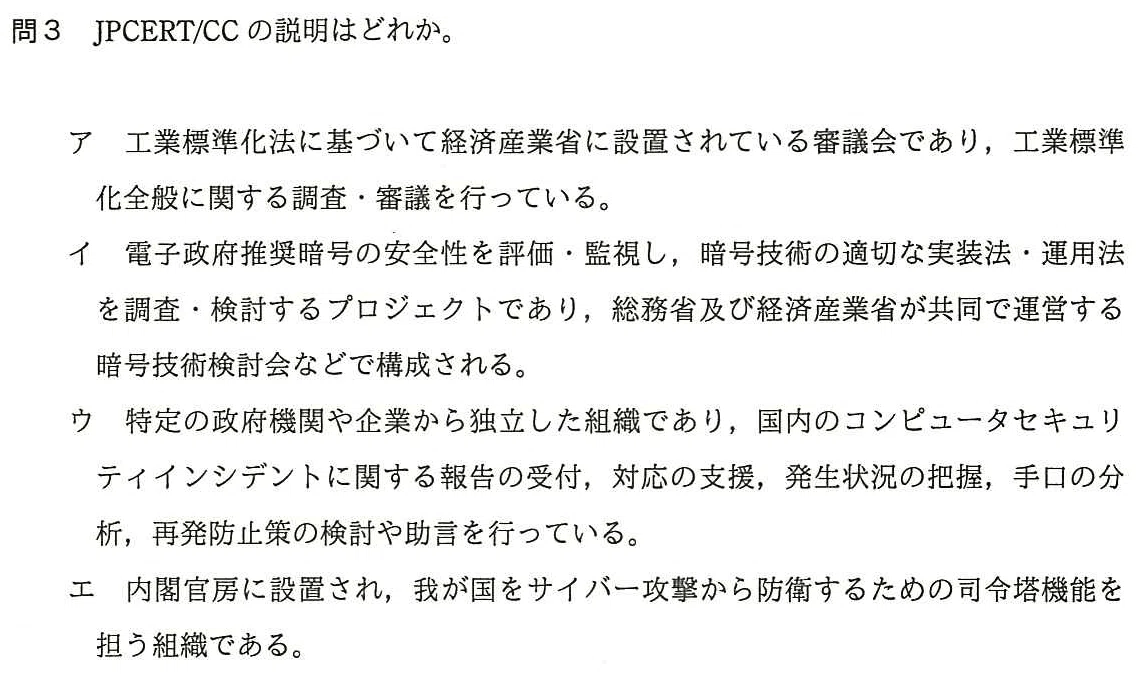
正答はウ。APでも使われてる問題です(平成27年春問40)。
JPCERT/CC:セキュリティ/インシデントの情報発信団体。>【SC】令和3年度春期午後2問1設問3(1)cの解説Note
イ>エ>ウ>アの順で重要。初見ならイエだけ。
ア:JISC(日本産業標準調査会)。「JIS」のための会議みたいな。JISマークは定規などにありますよね。
イ:「CRYPTREC」は、電子政府推奨暗号の安全性を評価/監視して、適切な実装/運用法調査/検討するプロジェクト。"この暗号はもう危ない"とか"この暗号がお薦め"などを提示しています。政府公式Web
>【SG】令和元年秋問02のNote
>【SG】平成31年春問03のNote
>【SG】平成29年秋問04のNote5ウ:正しい。「セキュリティインシデント~報告~発生状況の把握」などから判断。
JPCERT/CCは「CSIRTマテリアル」の作成と「JVN」の運営でも登場
>【SG】平成30年秋問01のNote
>【SG】平成30年秋問04のNote
>【SG】平成30年春問17のNote
>【SG】平成29年秋問03のNote
>【SG】平成29年秋問12のNoteエ:「内閣」と云えば、「NISC(内閣サイバーセキュリティセンター)」「サイバーセキュリティ戦略本部」。
>【SG】平成30年秋問31のNote
>【SG】平成30年春問01のNote
>【SG】平成29年秋問12のNote
なおNISCは、現在はNCO(国家サイバー統括室)とのこと(wikipedia)。組織名より前に法律を対策して下さい。「サイバーセキュリティ基本法」は、国/地方公共団体の責務を定めた法律。>【Iパス】法律➌:サイバーセキュリティ基本法Note
イ(CRYPTREC)が一番大事。SCでも書かせてきます。>【SC】令和3年度秋期午後2問2設問1(2)eの解説Note
エは「NISC」に絞りましょう。なんか知らない組織名/グループ名が出たら内閣府にしても良いかも。いっぱいありますからね。
ウを補強。「CSIRT」はセキュリティインシデントへの対応チーム。
>【SG】令和01年問02のNote
>【SG】平成31春問02のNote
>【SG】平成29秋問03のNote
問04★ | 2回目以降なら全対応すべき
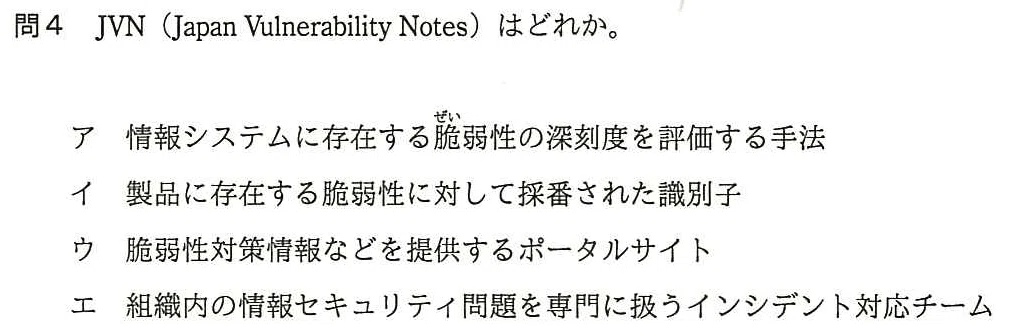
正答はウ。JVN一発正解引きでも良いですが、今回は消去法も有効。他選択肢が有名、むしろJVNより重要用語なので。
JVNは、脆弱性情報のポータルサイト。MyJVNは、情報を提供するサービス。APIなどあり。運営はIPAとJPCERT/CC。
>【SG】平成30年秋問04のNote
>【SG】平成30年春問17のNote
>【SG】平成29年春問12のNote
ア:「CVSS」。「深刻度」で判断。
イ:「CVE」。「識別」で判断。
ウ:正しい。「脆弱性」「ポータルサイト」で判断。
エ:「CSIRT」。「インシデント対応チーム」で判断。
優先度は、イ(CVE)=エ(CVSS)=CWE>エ(CSIRT)>ウ(JVN)。初見ならJVN斬り、でも2回目以降ならJVNにも対応して下さい。
脆弱性の3点セット。
>【SC】平成30年秋午後1問2設問1deの解説Note
>【SC】平成30年秋午後1問3設問2aの解説Note
>【SC】令和7年春午後問2の解説Note
CVE:脆弱性識別子。つまりID
CWE:脆弱性の種類。つまりカテゴリ
CVSS:脆弱性の深刻度
※4文字なので一番「深い」と覚えてます。
ここまでは、Iパス/SG/FEレベル。
最近CVSSだけ深堀されます(基本値, 現状値, 環境値)。SCでさえ難しいので、SGで出たけど捨てて良いんじゃないかなぁと。
>【SG】平成30年秋問28のNote
>【SC】令和7年春午後問2の解説Note
問05★ | CIAと対策
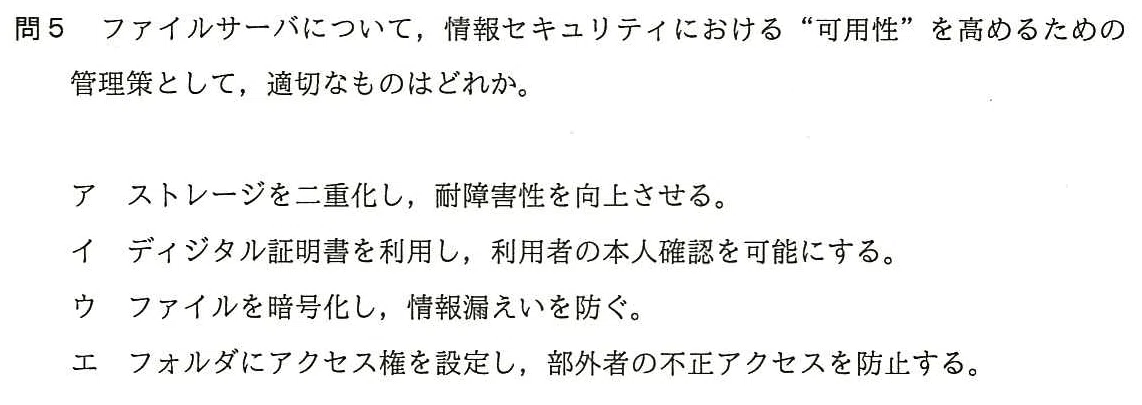
正答はア。Iパスレベルで超簡単ですね。
CIA(機密性, 完全性, 可用性)は、セキュリティの基礎オブ基礎なので、必ず全部理解。完全性Iが馴染みないので最後になるでしょう。>CIAのNote
機密性(C):アクセスすべき人だけがアクセスできる状態にする:アクセス管理、暗号化
完全性(I):データが正しいこと:改ざん検知など(デジタル署名, タイムスタンプ, ハッシュ値など)
可用性(A):いつでも使えること:機器の冗長化(多重にすること)
ア:正しい。機器やネットワークを二重化「冗長化」すると、1台/1系統に障害があっても大丈夫なので。
イ:「機密性C」。「本人確認」から、なりすまし防止と解釈できるので。
ウ:「機密性C」。「暗号化」で判断。
エ:「機密性C」。「アクセス権」で判断。
3用語(CIA)なのに全部出てこないとは珍しい。ただ、イ「デジタル証明書(電子証明書)」が絡む「デジタル署名」は「改ざん検知」できるので「完全性I」の代表例。
出題はCIAだけでは簡単すぎるのか、RASIS(信頼性R, 可用性A, 保守性S, 保全性/完全性I, 安全性/機密性S)と絡めてくる傾向あり。
>【SG】平成30年秋問36のNote
>【SG】平成30年春問08のNote
>【SG】平成29年秋問11のNote
>【SG】平成29年春問24のNote
問06捨 | 2回目を見たら対策するかな
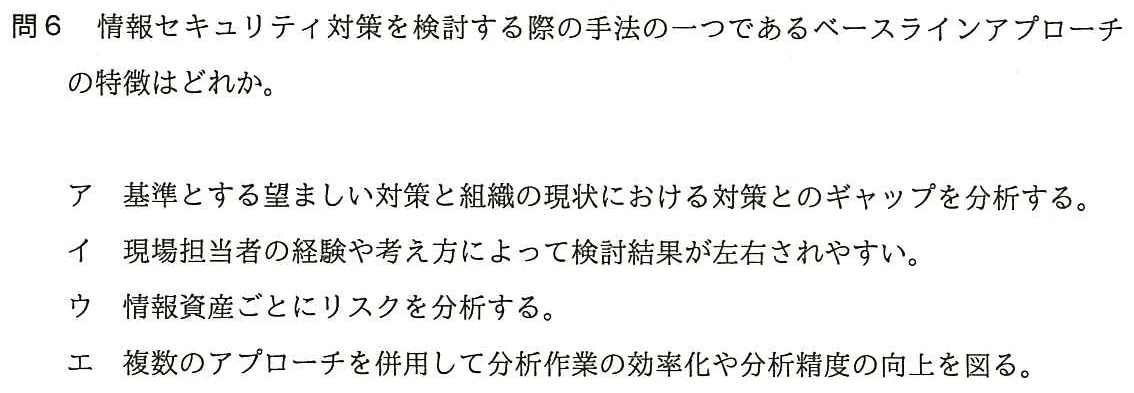
正答はア。私は当面は捨てるかな。これで解説した過去問は7回目ですが、出てませんので。
ベースラインアプローチは、公開されているガイドラインを参考にした手法。baselineは基盤とか基礎みたいなイメージ。
ア:正しい。ガイドは一般論であり、組織の現状とギャップが出るのは想像できます。
イ:公開されている手法に準じるので、実施する人に左右されません。
ウ:「リスク分析」かな。リスクアセスメント(特定→分析→評価)の一工程。>【Iパス】リスクアセスメントのNote
エ:「複数のアプローチ」を組み合わせてるので、組合せアプローチ。
この問題は「捨」と判定しました。他に出題はないし、重要用語は他にたくさんあるので。
問07推 | 退職者のID削除, 記録の突合
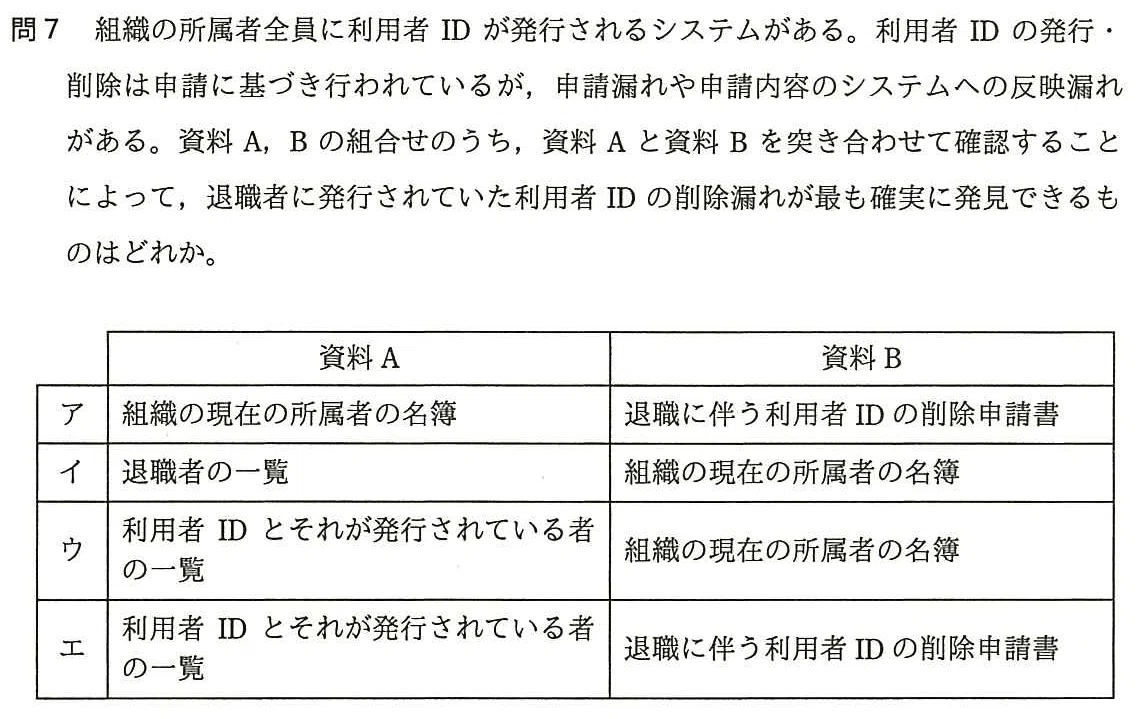
正答はウ。ウかエで迷えばOK。
「利用者IDの削除漏れ」を発見する方法だけに、キビシク注目します。"利用者IDの一覧"を調べるのが一番ですよね。
ア:「現在の所属者の名簿」に「IDの削除申請書」の名前があっても、名簿の削除漏れであって、利用者IDが残っているか/削除されたかは分かりません。
イ:アと同じ考え。退職者一覧や現所属者名簿を見ようが、IDの状況は分かりません。
ウ:適切。「利用者ID~の一覧」に「現在の所属者」以外が載ってたら削除漏れ発見。
エ:これ難しい。問題文「退職者に発行されていた利用者IDの削除漏れ」は、申請書を出してID消してない+申請書だし忘れててID消してないがあると解釈。よって申請書を出してない退職者のID削除漏れを発見できません。
退職者のID削除、守秘義務の問題も出ます。
>【SG】令和元年秋問04のNote1
>【SG】平成30年春問04のNote4
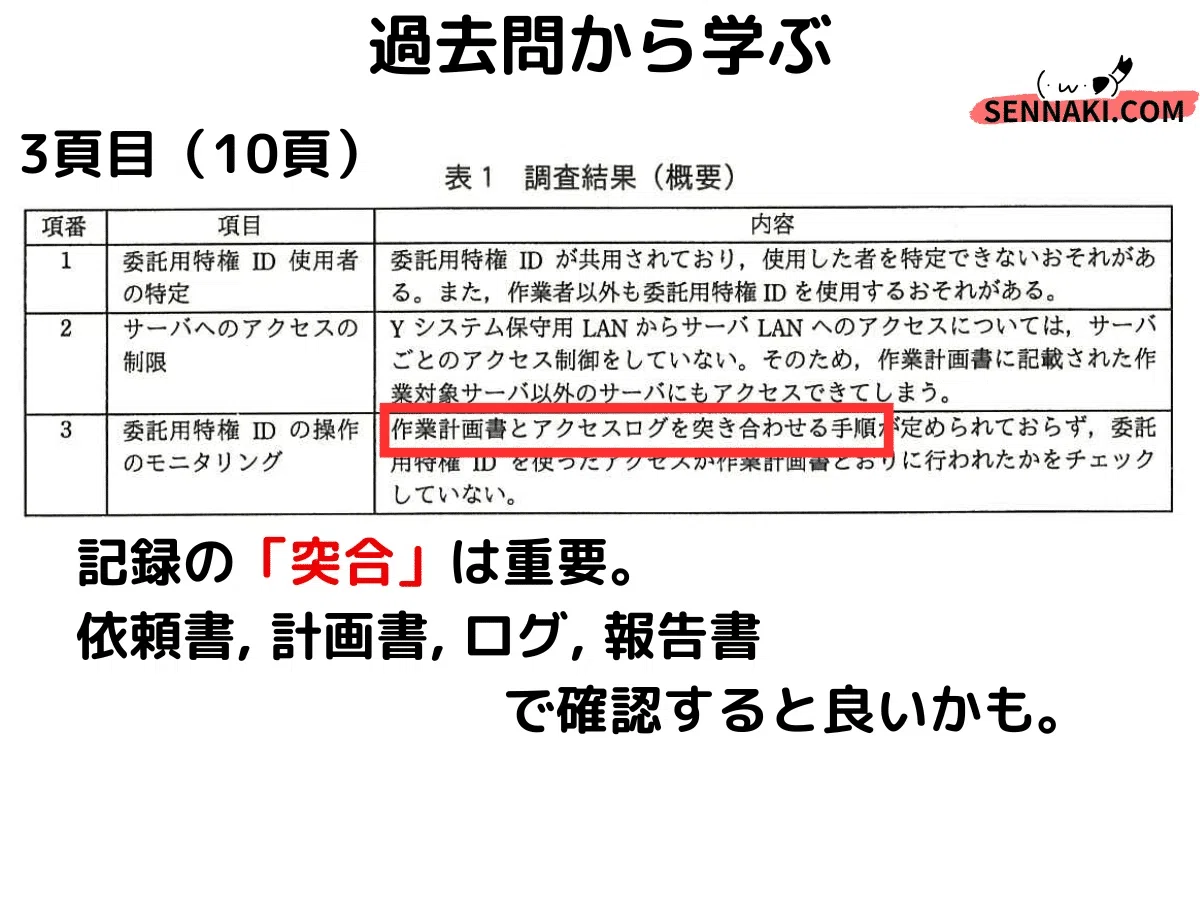
複数の記録を照合(突合)するのは、不正/ミスの発見に有効です。
異なる記録間でツジツマが合うか照合(突合)は有効です。例えば紙媒体の貸出/返却の事実/時間帯と、電子の利用ログの時間帯が一致していると良いですね。他にも原票(紙)と入力値(電子)、申請書(事前)とログ(事後)も。
>【SG】平成29年春問36のNote
>【SG】平成29年秋問37のNote
セキスペでも出てきますよ。
例えば、上司への利用申請と利用ログの突合。入退室記録簿と入退室ログ。事前申請と実際・物理(紙)と電子のようなペアが良く登場する印象です。
下図は、計画書とログの突合。>【SC】平成27年秋午後1問2の解説Note
問08★ | リスク評価 = レベルと基準を比較
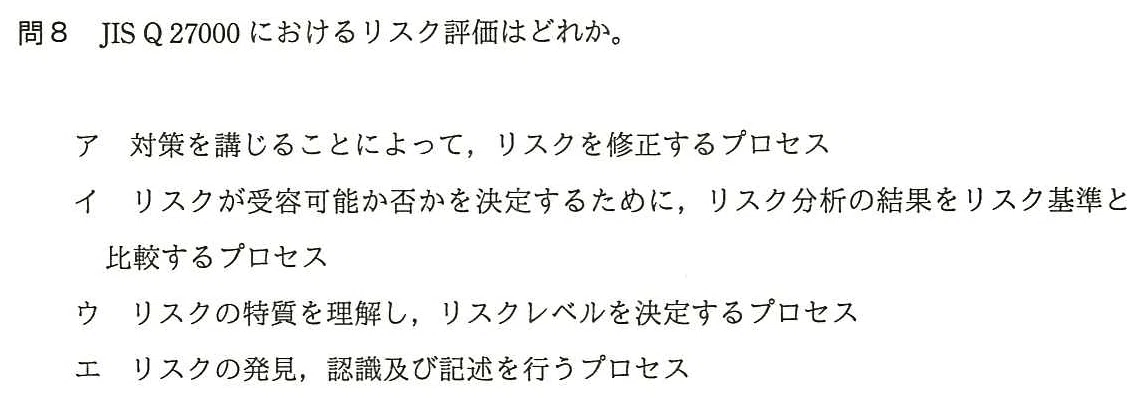
正答はイ。正答はイ。ほぼ同じ出題あり。
>【SG】平成30年秋問07のNote
>【SG】平成30年春問03のNote
「リスクアセスメント(特定→分析→評価)」は3工程。>【Iパス】リスクアセスメントのNote
リスク特定:リスクを発見して特定します
リスク分析:起こる確率や損害規模などを見積もる
リスク評価:分析結果から、事前に決めたリスク基準と比較して、優先順位をつける
ア:リスク対応。「対策を講じる」で判断。
イ:リスク評価。「リスク分析の結果をリスク基準と比較」で判断。リスク分析の次ですし。
ウ:リスク分析。「特質を理解」「リスクレベルを決定」で判断
エ:リスク特定。「発見」で判断。他にも「洗い出し」の旨の言葉も有効。
工程は、リスクアセスメント→リスク対応 の順。
学習順はリスク対応からがお薦め。よく出る方から。
>【Iパス】リスク対応のNote
>【Iパス】リスクアセスメントのNote
>【SG】令和01年秋問05のNote
>【SG】平成30年秋問07のNote
>【SG】平成30年春問03のNote
>【SG】平成29年秋問05のNote
>【SG】平成29年秋問07のNote
>【SG】平成29年春問07のNote
問題文の「JIS 27000 ≒ISO 27000」は問10で補強しますね。いまは"組織へのセキュリティ導入=ISMS"ぐらいのイメージでOK。
問09捨 | ISO15408 と ISO31000
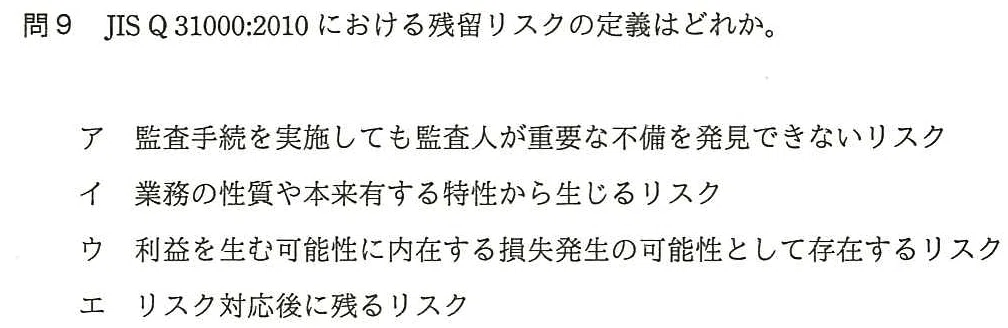
正答はエ。私は捨てるかなぁ。推測で正解できたし、今後の過去問に出てないので。
ア:発見リスクらしい。
イ:固有リスクらしい。
ウ:投機リスクらしい。
エ:正しい。残留リスク。
問8でリスク対応/アセスメントの基礎は紹介しました。
>【Iパス】リスク対応のNote
>【Iパス】リスクアセスメントのNote
ここではSGならではの出題を補強します。
「リスク対応」は、各リスクへの対策を4種類(低減, 回避, 移転, 受容)からの選択するのメイン工程>【Iパス】リスク対応のNote
SGでは「リスク対応」の更に内側が出題されました(対応策→宣言書→計画)。
>【SG】平成30年秋問06のNote
>【SG】平成29年春問11のNote
「適用宣言書」は、リスク対応の工程で作成する管理策のリスト。リスク対応の工程の1つ(対応策→宣言書→計画)。マイナーなので、覚えきれなくても良いです。
「リスク対応計画」は、情報セキュリティ方針にしたがって、リスクアセスメント(特定→分析→評価)をして、リスク対応の中で行います。
セキュリティ規格は「ISO 27000」が一番重要。前の問8で出て、次の問10で補強します。更にIパス/SGでは「ISO 15408」、SGでは「ISO 31000」も出てはきます。余裕があったら「ISO 15408」まで覚えておけば良いかと。
「ISO 15408」=機器のセキュリティ設計 は、27000の次に出てきます。今回は問30で登場。
「ISO 31000」=リスクマネジメント は今回の問2でSG2回目。とはいえ問われることはなく、問題文に登場しただけ。>【SG】平成29年秋問05のNote
問10推 | 改善が必要 = 悪いコト
正答はエ。推測で充分。
「改善が必要」なので、悪いことを探します。
ア:良き。受講状況から計画を見直し。
イ:良き。職務に応じた教育。
ウ:良き。出張者への教育漏れを埋め。
エ:要改善。「同様の業務」なら教育を実施したいですね。似た設問文がありました。>【SG】平成30年春問36のNote(ア)
重要なのは「ISO27000シリーズ」の基礎。
「ISO27000」は、組織におけるセキュリティの国際規格。
「ISO27001」は、守るべき「要求事項」。
「ISO27002」は、やってるのが望ましい「実践規範」。いわばお手本やテンプレ。
「JIS27000」は、ISO27000を基に日本版にアレンジした規格。「JIS」は定規にマークありますよね。
「ISO27017」「JIS27017」は、クラウドの普及に対応して制定(2015年)。
>【SG】令和元年秋問09のNote
>【SG】平成30年秋問03のNote
>【SG】平成29年秋問02のNote
問11推 | 不正のトライアングル
正答はエ。常識で考えれば正解できます。
不正のトライアングル:「機会」「動機」「正当化」が揃うほど不正が起こり易い、を知っておくと解き易いですね。
>【Iパス勉強法】3用語のNote
>【SG】平成30年秋問12のNote
>【SG】平成29年春問27のNote
ア:「会話・情報交換を制限」は、却って支障が出る方向かも。怪しい/気になることの共有が遅れるので、発見が遅れそう。
イ:「操作履歴を本人(=管理者)以外が閲覧~制限」は、管理者の不正を発見できません。
ウ:「休暇取得を制限」したら、ストレス/恨みに繋がり、内部不正になっていくかも。
エ:適切「単独作業を制限」し、複数人いれば内部不正はしにくいので。
単独作業は入退室管理でも出てきました。「TPMOR」は、在室人数1名を避け、2名以上でに保つ仕組み。相互牽制によって1名での不正を防ぎます。
>【SG】平成31年春問13のNote
>【SG】平成29年秋問15のNote
問12同 | 最近話題の「CDN」
正答はエ。全く同じ出題あり。>【SG】平成30年秋問14のNote
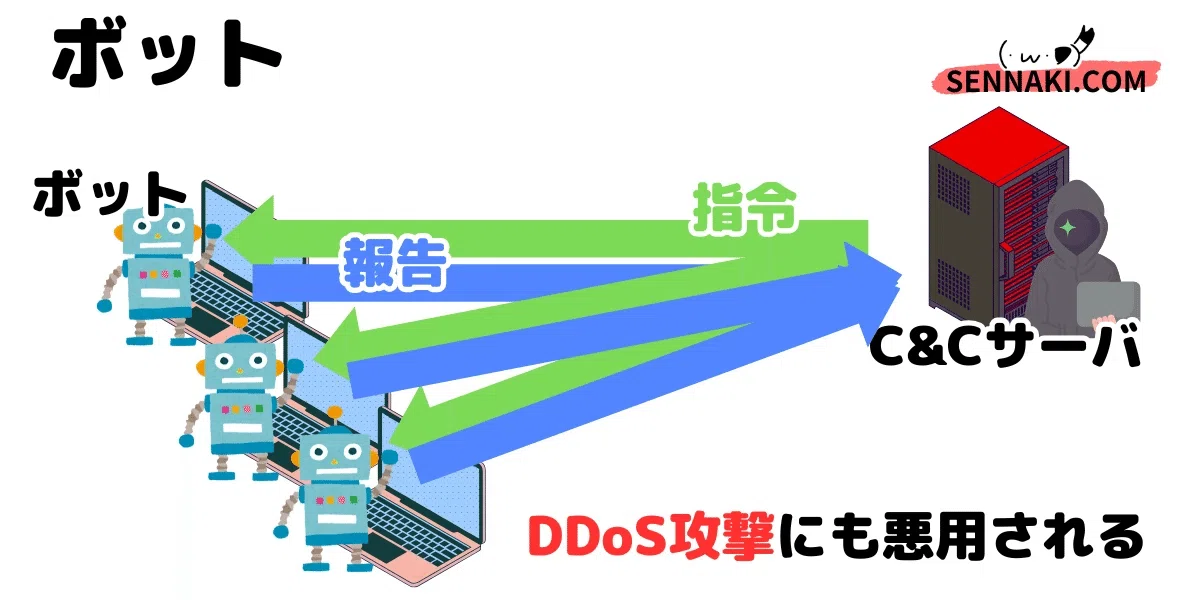
「ボットネット」は、ボットたち及びC&Cサーバからなる集まり。「C&Cサーバ」は攻撃者が用意したサーバ。「ボット」に指示を出したり、「マルウェア」からの報告を受けたりします。
>【SG】令和元年秋問15のNote
>【SG】平成31年秋問30のNote
>【SG】平成29年秋問21のNote
エ「C&Cサーバ」は基礎、ア「CDN」が最近重要です。
ア:「CDN」。CNDエッジサーバにコンテンツを保存して、ユーザーに近場のCDNにアクセスさせる仕組み。利用者の利便性を上げ、サーバ負荷を分散させつつ、ご本尊のWebサーバへの直接攻撃も防ぎます。2025年11月にでクラウドフレア社のシステム障害で、X(Twitter)などが使えなかったのは、CDNに障害が及んだため。SCでも詳しく取り上げられている話題の技術。>【SC】令和4年度春期午後2問2の解説Note
イ:利用者「認証」の話。「CHAP」はチャレンジレスポンス方式で、PWD+乱数のハッシュ値で送るプロトコル。通信盗聴によるPWD漏えいを防ぎます。>【NW】CHAPのNote
ウ:利用者「認証」の話。「チャレンジレスポンス方式」は、サーバからチャレンジ(乱数)を送信し、クライアントはパスワードとチャレンジを組み合わせたハッシュ値を計算して送信。サーバ側も同じように計算し、両者を比較。
>【SG】平成31年秋問21の解説Note
>【NW】CHAPのNote
「ワンタイムパスワード(OTP)」は、一度だけ使える「使い捨てのパスワード」。代表格は、生成に時刻を使う「TOTP」で、生成から一定時間だけ有効なOTP。エ:「C&Cサーバ」。「外部(インターネット)から命令(指示)」「(ボットからの)応答を受け取ったり」で攻撃者のサーバ「C&Cサーバ」だと判断。>【SG】令和元年秋問15の解説Note
「C&Cサーバ」は攻撃者が用意したサーバ。「ボット」に指示を出したり、「マルウェア」からの報告を受けたりします。「ボットネット」は、ボットたち及びC&Cサーバからなる集まり。
>【SG】令和元年秋問15の解説Note
>【SG】平成31年秋問30の解説Note
CDNでは、クライアントのアクセスを受けるのが「CDNエッジサーバ(キャッシュサーバ)」。ご本尊は「オリジンサーバ」と云います。>【SC】令和4年度春期午後2問2の解説Note
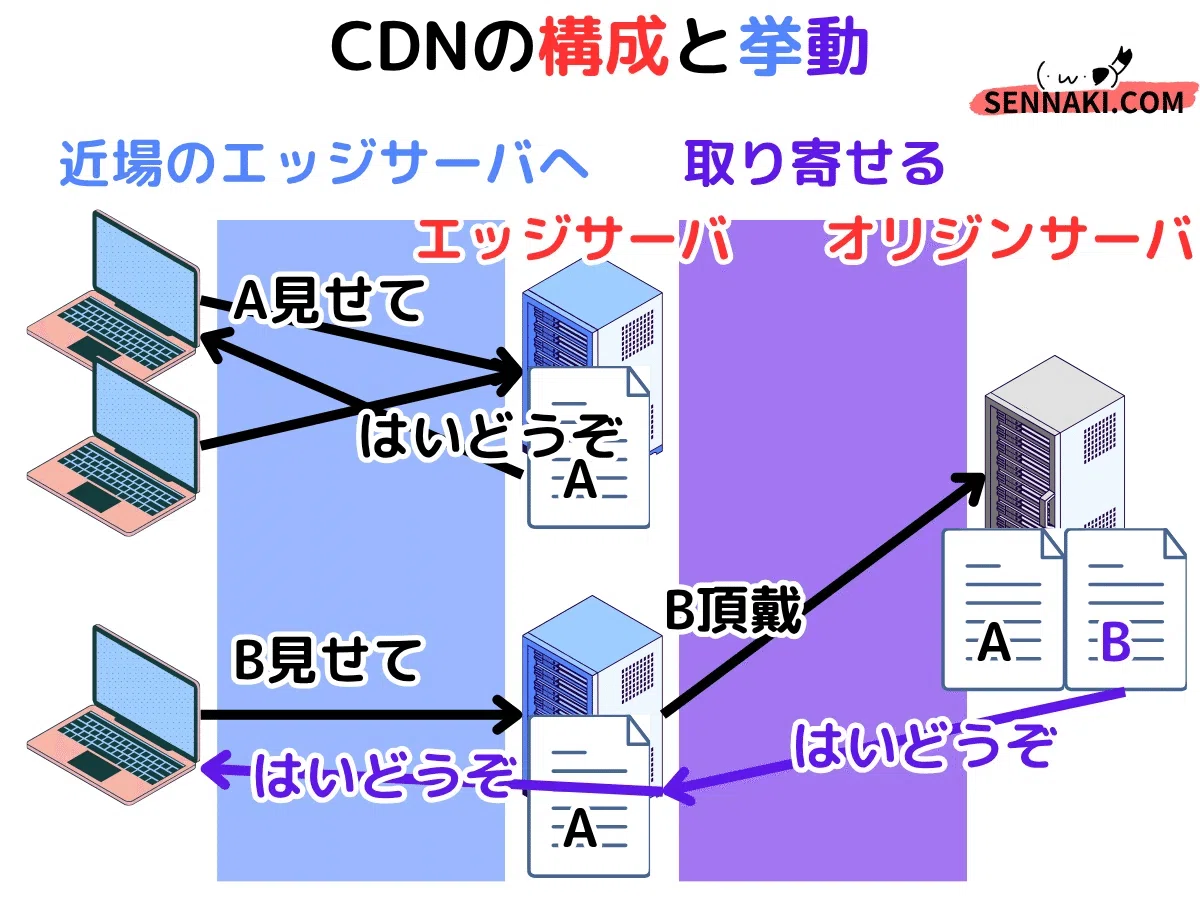
エッジサーバに要求されたコンテンツがキャッシュされていれば、エッジサーバが返します。キャッシュされてなければ、エッジサーバはオリジンサーバから取り寄せます。
チャレンジレスポンスは、難しいですね。FE/APから意識するでも良いかも。>【FE】平成21年秋問4の解説Note
チャレンジレスポンス方式の良い点は、「パスワード+ランダムなチャレンジのハッシュ値」を通信するので、パスワードそのものが送られず、毎回違う値なので、盗聴されても特定が極めて困難。>【NW】CHAPのNote
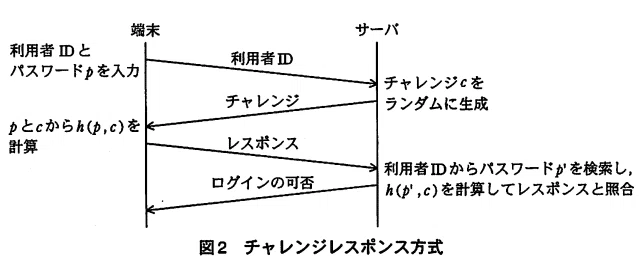
チャレンジレスポンス方式では、サーバからチャレンジ(乱数)を送信し、クライアントはパスワードとチャレンジを組み合わせたハッシュ値を計算して送信。サーバ側も同じように計算し比較します。>【NW】CHAPのNote
ソルトやDH鍵はFEでは出ますが、SGは今後の出題をみて対応するか判断hします。
問13★ | MDMとBYOD
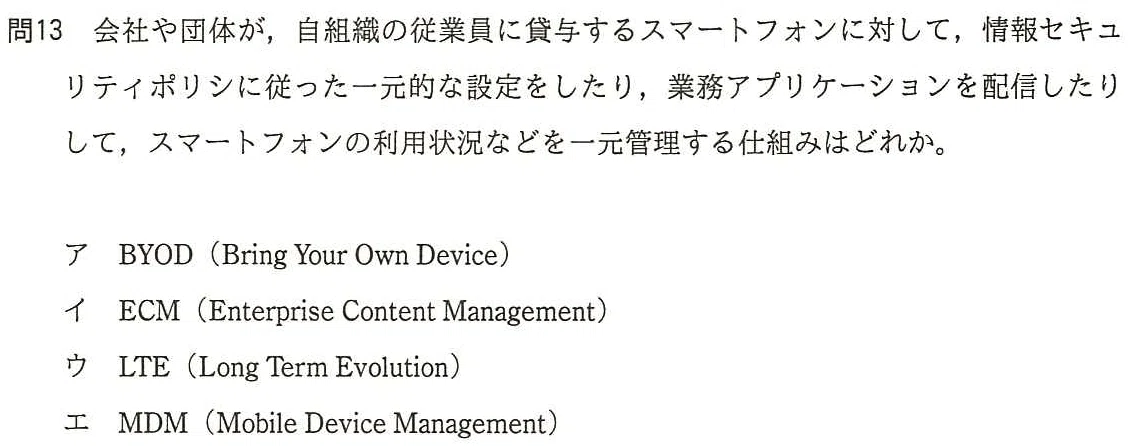
正答はエ。
スマートホンなどの持出し/形態端末へ、「会社や団体」が「一元的な設定」「一元管理」で、「MDM(モバイルデバイス管理)」と判断。
ア:「BYOD」は私物を業務に使用すること。組織が把握/管理してないと「シャドーIT」となり、情報漏えいや内部不正の原因になり得ます。
>【SG】令和元年秋問10のNote
>【SG】平成30年秋問16のNote
>【SG】平成29年秋問16のNoteイ:ECM:組織がコンテンツ(文書など)を一元管理すること。次に補強する用語が重要です(ERP, MRP, CRM, SCM)。
ウ:LTE:4Gのこと。今は5Gへの移行が進んでますね。スマホでお世話になっています。IoTでも使いますが、メインではないです。>【AP】プロトコルまとめNote
エ:「MDM(モバイルデバイス管理)」は、組織がモバイル端末を管理する仕組み。遠隔からロックできる機能など。BYODで私物だと抵抗感から導入ハードルは上がるかも。
MDMやECMが出たので、一元管理を補強します。
一元管理シリーズは、Iパスで最初に覚える用語。>【Iパス】令和7年の解説Note
ERP:経営資源(ヒト・モノ・カネ)を一括管理
MRP:材料/部品を一括管理
CRM:顧客データを一括管理
SCM:調達・製造・販売・配送まで一括管理
ERP/MRP/CRM/SCMは、私が授業最初に教える用語。更に問15の組織形態と同じで、4用語は4選択肢と相性が良いので重要。>4用語の3出題パターンNote
>【Iパス】令和7年の解説Note
>【SG】平成31年春問47のNote
問14★ | 近距離無線通信の方が重要
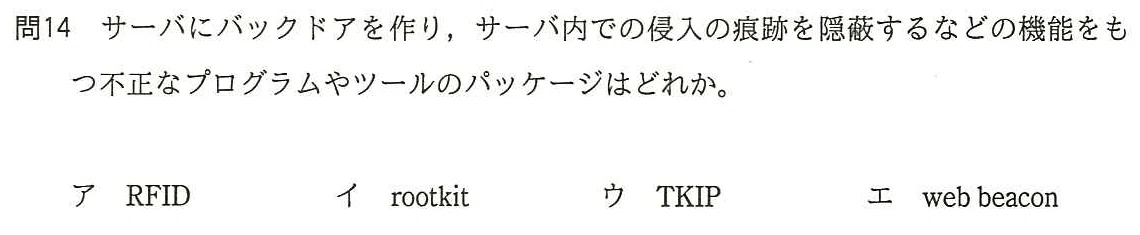
正答はイ。
「ツール」で、「バックドア」「侵入の痕跡を隠ぺい」するのに使う、といえば「rootkit」。ア(RFID)とイ(rootkit)が重要。次覚えるならウ(TKIP)とWPA(無線LAN)周り。
ア:RFID:近距離の無線通信規格。タグで荷物の追尾などに使われる。Iパスでも御用達。
>【Iパス】令和6年問59のNote❷
>【Iパス】令和5年問83のNote
>【Iパス】令和3年問27のNoteイ:「ルートキット(rootkit)」は、攻撃者が用意したプログラム群。侵入した後に再侵入に備えて隠し置きます。システムログを改ざんし、発見されにくくする。
>【SC】出題された73種類の攻撃方法Note
>【SG】平成30年春問21のNote
>【SG】平成29年秋問26のNoteウ:TKIPは暗号化アルゴリズム。無線LANのWPAで採用。無線LANの暗号化通信規格の変遷は、WEP→WPA(TKIP)→WPA2(CCMP)の経緯。最近はWPA3への移行も。
>【NW】無線LANのNote
>【SG】令和元年秋問18のNote
>【SG】平成31年春問20のNote
>【SG】平成30年春問12のNoteエ:web beaconは、Webページに埋め込まれた極小さい画像(人間には見えません)。覚えなくてOK。
アクセス解析に使います。アクセス解析したいwebサイトに、アクセス解析してるサービスが提供したweb beaconを掲載し、webサイトにアクセスされweb beaconがブラウザに読み込まれるのを検知します。アフィリエイトリンクにもweb beaconが含まれています(参考web)。
優先順は、ア(RFID)=イ(ルートキット)。余裕あればウ(TKIP)。エは忘れてOK。
今までRFIDなど近距離無線通信の補強をしてなかったので、やりますか。Iパスレベルですよ。>【Iパス】IoT❷特有の技術
NFC:近接の電波通信。ICカードなど。
RFID:タグ。荷物の追尾など。
Bluetooth:NFCより少し長い電波通信。ワイヤレスイヤホンなど
IrDA:赤外線通信。ガラケーでよく使われていました
また、IoTでの活用が期待されている無線通信もまとめますね。
BLE:ブルートゥースの発展版。最近すごく出題されてます
LWPA:低電力長距離通信の定番。ちょっと昔まで流行り
ZigBee:マイコンでの無線通信の定番。ITパスポートではあまり出ない。ジグビーと読みます。
問15★ | 流行語を補強する
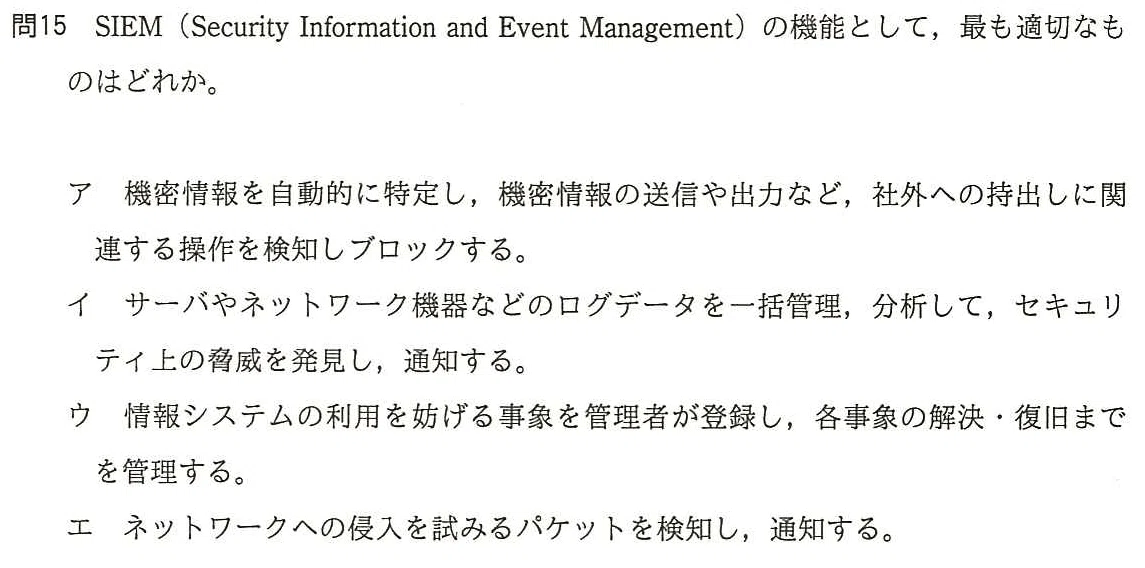
正答はイ。
「SIEM」は、各機器のログを収集・分析し管理者に通知。>【SG, FE, AP, SC】SIEMとCASBのNote
ア:「DLP」は、機密情報を自動的に特定し、送信や出力などを検知しブロックする技術。
>SIEMやCASBなど流行語のNote
>【SG】平成29年秋問13のNoteイ:正しい。複数の機器の「ログデータを一括管理、分析」で判断。
ウ:たぶん「CSIRT」。「CSIRT」:セキュリティインシデントへの対応チーム。
>【SG】令和元年秋問02のNote
>【SG】平成31年春問02のNote
>【SG】平成31年春問03のNote
>【SG】平成30年春問01のNote
>【SG】平成29年秋問03のNote
「CSIRTマテリアル」は、インシデント対応体制構築のガイド。「JPCERT/CC」=セキュリティ/インシデントの情報発信団体、が作成します。
>【SG】平成30年秋問01のNote
>【SG】平成29年春問03のNoteエ:「IDS」は、攻撃的な通信を検知したら、管理者に通知する。>【FE】NW❻セキュリティ機器Note
「IPS」は、検知したら通信を「遮断」。
>【SG】平成31年春問15のNote
>【SG】平成29年秋問13のNote
>【SG】平成29年秋問47のNote
また、IDSはネットワークを監視するネットワーク型IDS「NIDS」と、端末を守るホスト型IDS「HIDS」に分類される場合も。
>【SG】平成29年春問13のNote
最近流行のセキュリティ用語(技術)を知っておくとFE/AP/SC/NWで便利ですよ。
ゼロトラスト:従来の境界防御(FW)ではなく、情報への全アクセスを信頼せずに疑う
SIEM:各機器のログを収集・分析し管理者に通知
CASB:各社員のクラウド利用の可視化
EDR:端末を監視し異常や不審な動きがあれば、ネットワーク切断・プロセス終了
DLP:機密情報を自動的に特定し、送信や出力などを検知しブロック
>【SG, FE, AP, SC】SIEMとCASBのNote
>【SG】平成31年春問30のNote
>【SG】平成30年春問12のNote
>【SG】平成29年秋問14のNote
問16同 | 名称なしは覚えない
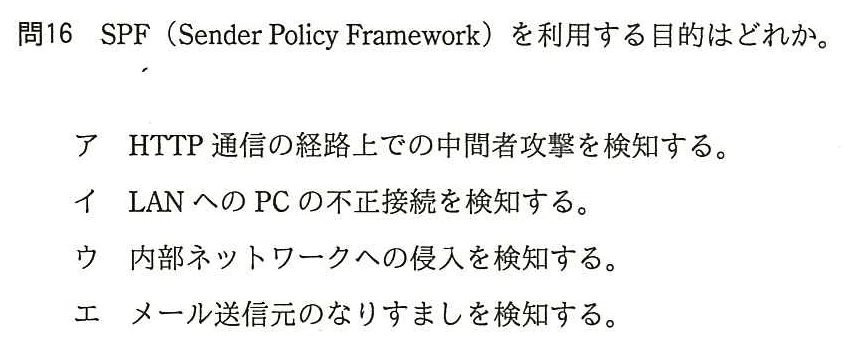
正答はエ。ア~ウは特に名前はないかなぁ。全く同じ出題あり。>【SG】平成31年春問11のNote
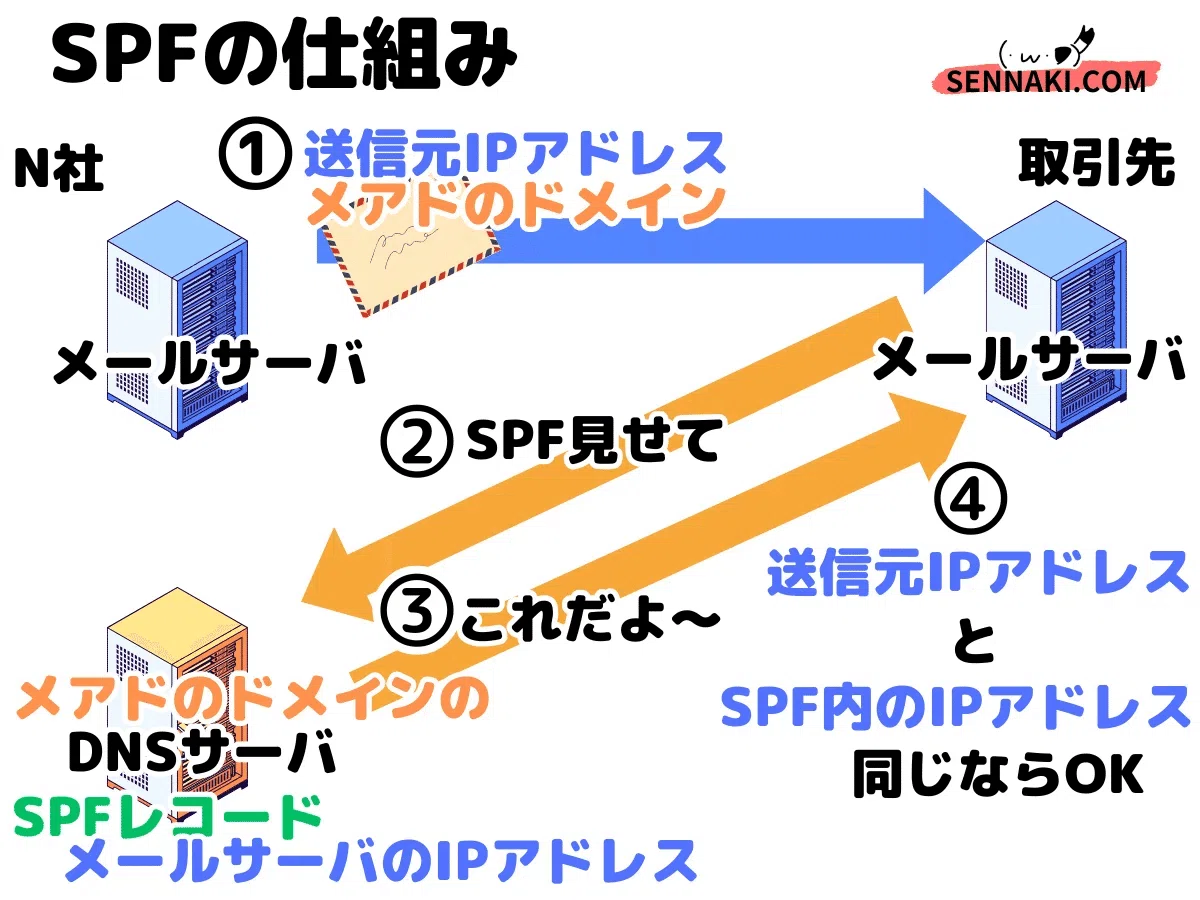
「SPF」は、届いたメールのメールアドレスのドメイン(@以降)を管轄するDNSサーバに管轄下メールサーバのIPアドレスを問い合わせます。受信したメールの送信元IPアドレスとDNSから得たIPアドレスが同じならOKと判断。>【SC】メール受信のNote
出題実績もあります。>【SG】令和元年秋科目A問07のNote
ここから先は
学習方法・問題特集のNoteは全て無料提供を続けます▼ もしご覧になったNoteが有益だったり、私の志に共感されたりしましたら、サポート頂けますと励みになります▼ もちろんコメントでも結構です(・ω・▼)ノシ
