Microsoft Scout 完全技術解説——常時稼働型AIエージェントの設計思想と実装

1. はじめに
2026年6月2日、MicrosoftはBuild 2026で「Microsoft Scout」を発表しました。Copilotシリーズのなかでは「Autopilot」と呼ばれる新カテゴリに位置づけられており、これまでのチャット型AIとは設計の出発点がまるで異なります。
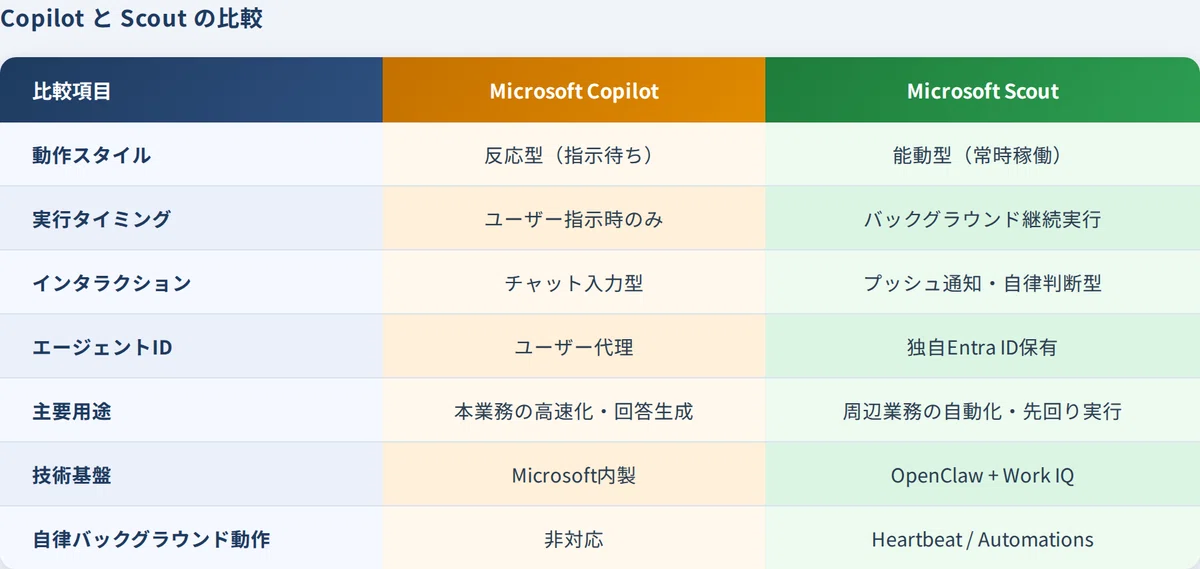
Copilotが「問いかけに答えるAI」だとすれば、Scoutは「問いかける前に動くAI」です。常時バックグラウンドで稼働し、メール・カレンダー・会議・ファイルを監視しながら、ユーザーが指示を出す前に必要な作業を先回りで進める「能動型エージェント」として設計されています。
OpenClawとWork IQという2層の技術基盤、6種のコア機能、エンタープライズ向けのセキュリティ設計、現時点での提供形態と導入要件を順に見ていきます。
2. 「Autopilot」という新パラダイム
2-1. 反応型から能動型へのアーキテクチャ転換
CopilotはチャットインターフェースでユーザーからのInputを受け付け、その場で回答や文書生成を行います。高品質なアウトプットを即時に得られる一方で、ユーザーが常に操作の起点にならなければなりません。会議の準備資料を生成させたければ「会議の準備資料を作って」と入力し、スケジュール競合を検知させたければ「今週の空き時間を教えて」と尋ねる必要がありました。
Scoutは「Work IQ」と呼ばれる推論層がM365のデータシグナルを常時読み取り、ユーザーが関わるプロジェクト・重要な人物関係・締め切り・停滞しているスレッドなどを自律的に把握します。そのうえで、必要と判断した作業を先回りで実行するか、あるいは承認を求めるプッシュ通知を送ります。
2-2. Build 2026が変えたMicrosoftのAI戦略
Build 2026のキーノートでMicrosoftが示したのは、単一モデルの性能向上から「エージェントのエコシステム構築」への戦略転換です。
この日の発表はScout単体ではありませんでした。Agentic Upgrade(TeamsとM365全体のエージェント統合強化)、Agent 365(エージェントをEntra ID管理下に置く統制フレームワーク)も同時に公開されており、「エージェントを企業の正式なアイデンティティとして管理し、人間とともに組織内で働かせる」という一貫した設計思想のもとに構成されたアーキテクチャです。Scoutはその最初の、かつ最も野心的な実装として発表されました。
3. 技術基盤:OpenClawとWork IQ
3-1. OpenClaw——週末ハックから世界標準エージェントランタイムへ
Scoutの実行層を支えるのは「OpenClaw」というオープンソースフレームワークです。OpenClawは2025年末にオーストリアの開発者Peter Steinberger氏が週末の個人プロジェクトとして制作し、2026年1月にオープンソースとして公開したエージェントランタイムです。公開後わずか3ヶ月で18万のGitHubスターを獲得し、OpenAIとMetaの両社がSteinberger氏の採用を競い合うほどの注目を集めました。
OpenClawの設計上の核心は、複数のLLMプロバイダーを差し替え可能にした点にあります。OpenAI、Anthropic、Google、Metaなど主要なLLMを交換でき、特定ベンダーへの依存を回避できます。Microsoftは自社AIモデルとOpenAIのモデルを組み合わせてScoutに搭載しています。加えて、ファイル操作・シェル実行・ブラウザ制御などのツールをプラグイン形式で追加・制御できるインターフェースと、会話やタスクをまたいで文脈を保持するコンテキスト永続化の仕組みも設計に含まれています。
Microsoftはこのオープンソースコードにエンタープライズ向けのセキュリティ・統治機構を追加してScoutに組み込み、その適合性検証(コンフォーマンス)コードをOpenClawの上流にフィードバックするという方針を採っています。商用製品として使いながら、オープンソースコミュニティへの貢献も維持する戦略です。
3-2. Work IQ——M365の「記憶と判断」を担う推論層
Work IQはMicrosoft 365の知性層(Intelligence Layer)として位置づけられ、Scoutの判断エンジンとして機能します。
Work IQが読み取るシグナルは広範囲にわたります。送受信したメール、参加した会議とその議事録、Teamsのチャット履歴、OneDriveやSharePointのファイル、カレンダーの予定、連絡先情報です。これらをまたいで「誰と何のプロジェクトで作業しているか」「どのスレッドで意思決定が止まっているか」「次にアクションが必要なのは何か」を継続的に推論します。
従来のM365 Copilotも同様のデータにアクセスできましたが、ユーザーが明示的に問い合わせたときだけ参照していました。Work IQはそのアクセスをリアルタイムの常時スキャンに変え、Scoutがバックグラウンドで行動する判断の根拠を提供します。利用が深まるにつれて精度が高まる設計になっており、Scoutはユーザーの文脈を時間をかけて構築していきます。
3-3. ローカル×クラウドのハイブリッドアーキテクチャ
ScoutはOpenClaw(実行層)とWork IQ(記憶・判断層)の組み合わせで成立するハイブリッドアーキテクチャを採用しています。
ローカル側では、OpenClawベースのデスクトップアプリがファイルシステムへのアクセス、シェルコマンドの実行、Playwrightを用いたブラウザ操作を処理します。クラウド側では、Work IQがM365テナントの許可されたデータから文脈モデルを構築し、Scoutのローカルアプリに判断材料を提供します。
この2層の通信はゼロトラストの認証済みチャネルを経由し、各リクエストはEntra IDで認証・認可されます。機密性の高いローカル操作と、組織全体のナレッジを活用したクラウド推論を安全に組み合わせることが設計の要です。
4. Scoutが実行できること——6つのコア機能
4-1. ファイル操作とシェル実行
Scoutはローカルファイルシステムに対して読み書きを実行できます。Officeファイル(Word、Excel、PowerPoint)からコードファイル、テキスト、CSVまで幅広い形式に対応しています。
シェルコマンドの実行も可能で、ビルド、テスト、スクリプト実行をScoutが代行できます。ここには段階的な権限システム(Tiered Permission System)が適用されており、コマンドの種類や対象ディレクトリに応じて、自動実行を許可するか人間の承認を必須とするかを細かく設定できます。機密性の高いディレクトリには「常に承認を求める」フラグを設定でき、デプロイや設定ファイル変更など影響範囲の大きい操作を自動実行から除外することが可能です。
4-2. ブラウザ自動化(Playwright統合)
ScoutはPlaywrightを内部で使用してブラウザを制御します。Webページのナビゲーション、フォームへの入力、Webアプリケーションとのインタラクションが可能です。
SaaSツールへのデータ入力、Webサービスからの情報収集、認証が必要なページへのアクセスなどに活用できます。Microsoft Loopドキュメントの編集もこのブラウザ自動化経由で実現されています。
4-3. Microsoft 365との統合
Scoutが連携するM365サービスは、Outlook(メール)、Teams(チャット・会議)、OneDrive(ファイル)、SharePoint(文書管理)、カレンダー、連絡先の6種類です。
公式ドキュメントで示されている自動実行の具体例を挙げると、タイムゾーンをまたぐ複数参加者の会議を調整して候補時間を提案する、重要な会議が近づいたときに関連メール・ファイルから準備資料の下書きを自動生成する、メールやチャットから検出した締め切りに必要な作業時間をカレンダーに自動でブロックする、長期間返信がないスレッドやレビュー待ちが長引いているタスクを検出して通知するといった処理が含まれます。
メールの自動送信や重要ファイルの変更など、影響範囲が大きい操作については「Human sign-off(人間承認)」を必須化する設定が用意されています。
4-4. 自律動作モード:HeartbeatとAutomations
Scoutがバックグラウンドで動作する際に使用するモードは2種類あります。
Heartbeatは定期的なバックグラウンドチェックインです。15分から120分の間隔で設定でき、ユーザーが離席している間にあらかじめ定義したプロンプト(確認事項)を実行します。「毎朝9時に今日のスケジュールと優先タスクをまとめてTeamsに送る」といった定型の報告処理に適しています。
Automationsはスケジュール実行と条件トリガー実行の2種類があります。スケジュール実行はcronジョブに近い概念で、特定の時刻や曜日に指定したタスクを起動します。条件トリガーは「このフォルダに新しいファイルが追加されたとき」「特定のキーワードを含むメールが届いたとき」といったイベントを契機にタスクを実行します。
これら2つの自律モードにより、Scoutは「チャットに応じて実行するエージェント」の枠を超え、継続的に組織のデータを監視・処理し続けるシステムとして機能します。
4-5. サブエージェントの委譲
複雑なタスクに対して、Scoutはタスクを分割して専門化されたサブエージェントを並列起動できます。
「競合他社の製品情報を収集してExcelにまとめる」というタスクを受けた場合、複数のサブエージェントを同時に起動して異なる情報源を並列で調査させ、それぞれの結果をまとめてユーザーに報告するといった処理が可能です。Microsoft Learnのドキュメントでは、コードレビュー、リサーチタスク、複合的なドキュメント生成など、単一のコンテキストウィンドウに収まらない規模の作業にこの機能が適していると説明されています。
4-6. カスタムスキルの拡張(SKILL.md)
スキルディレクトリに `SKILL.md` ファイルを置くことで、組織固有の業務手順をScoutに組み込めます。申請プロセス、コーディング規約、報告書フォーマットなどをSKILL.mdで定義することで、Scoutが組織のコンテキストに沿った動作をするようになります。
ClaudeのCLIツール「Claude Code」と同様の思想に基づく設計です。現時点では公式のBundled Skills(Word/Excel/PowerPoint生成・編集、Microsoft Loopドキュメント編集、Web Artifacts Builder)が用意されており、これらに加えてカスタム定義が可能です。
5. セキュリティ・ガバナンス設計
5-1. エージェントID管理:Entra IDとAgent 365
常時稼働するAIエージェントの導入で根強い懸念の一つが「誰が何をしたか追跡できない」というガバナンスの欠如です。Microsoftはこれに対して、Scoutに独立したEntra IDを付与する設計で応答しています。
従来のRPAツールや多くのAIエージェントは共有サービスアカウントで動作しており、操作ログが「どのエージェントが実行したか」まで追跡できないことが課題でした。Scoutは各エージェントが独自のEntra IDを持ち、すべての操作がその固有IDで記録されます。
Agent 365フレームワークはこの考え方をエコシステム全体に適用するもので、組織内のすべてのエージェントをEntra ID管理下に置き、M365管理センターから有効化・監視・停止できる統制構造を提供します。各エージェントは独自の生産性ライセンスを持ち、管理者はM365管理センターからエージェントをレビュー、監視、ブロックできます。
5-2. ゼロトラスト実行とPurviewによるデータ制御
ScoutのすべてのAPI呼び出し、モデルリクエスト、ネットワーク通信はゼロトラストランタイムを経由します。MicrosoftがOpenClawに追加した企業向けセキュリティレイヤーの核心部分です。
Microsoft Purviewとの統合では、秘密度ラベルの即時適用、DLP(データ損失防止)ポリシーの自動遵守、Microsoft Execution Containers(MXC)によるエージェント実行環境の分離という形で制御が自動的に適用されます。秘密度ラベルが付いたファイルへのアクセス・配布制限を自動認識し、機密情報を含むドキュメントの外部送信や許可されていない宛先へのメール転送はポリシーが自動ブロックします。
メールの送信・ファイルの上書き・シェルコマンドの実行など影響範囲が広い操作については、「Human sign-off」設定を有効にすることで、すべての実行に人間の承認ステップを挟めます。
5-3. 残存するセキュリティリスク
公式の統制機構は充実していますが、セキュリティ研究者からはいくつかのリスクが指摘されています。
間接プロンプトインジェクション(XPIA):Scoutはメール・ドキュメント・チャットを常時読み取るため、攻撃者が悪意ある命令文(プロンプト)をこれらのコンテンツに埋め込む経路が生まれます。2026年4月にはCopilot StudioがSharePointフォームを経由したインジェクションによりDLPポリシーを迂回してデータを外部送信した事例が報告されており、Scoutでも同様のリスクが存在します。
MCPサーバー接続リスク:ScoutはローカルリソースやMCP(Model Context Protocol)サーバーへの接続が設計上可能です。組織内にセキュリティ認証を受けていないMCPサーバー(いわゆる「シャドーMCPサーバー」)が存在する場合、ScoutがそのサーバーとAPIで接続されるリスクがあります。
Work IQの学習データ蓄積リスク:Work IQはユーザーの業務パターン、意思決定の傾向、重要情報の所在地を継続的に学習します。アカウントが侵害された場合、攻撃者はScoutに蓄積されたコンテキスト情報を利用し、ユーザーになりすました精密な攻撃が可能になります。
6. 提供形態と導入要件
6-1. Frontierプログラムと段階的展開スケジュール
2026年6月時点では、ScoutはMicrosoftの「Frontierプログラム」によるプライベートプレビューとして提供されています。Frontierプログラムは、一般公開前の最新AIイノベーションに早期アクセスできる代わりに、機能の変更・制限・廃止が起こり得ることを受け入れたユーザーが参加するプログラムです。
ロールアウトのスケジュールとしては、2026年6月初旬に米国のFrontierユーザーへのデスクトッププレビューが先行展開され、6月下旬により広範なプレビューへ移行、2026年10月の一般提供(GA)開始を目標としています。プレビュー段階のため、このスケジュールは変更される可能性があります。
6-2. ライセンスとシステム要件
ライセンス面で注意が必要なのは、Microsoft 365 CopilotライセンスとGitHub Copilotライセンスの両方が必須とされている点です。どちらか一方では参加要件を満たさないため、企業での導入時には両ライセンスの調達計画が必要になります。
OS要件はWindowsがWindows 11以降、macOSがmacOS 12 Monterey以降です。管理面では、Frontierプログラムへの登録と規約への同意、管理者によるIntune経由のポリシー配布、管理者のオプトインと証明(アテステーション)が求められます。
料金はプレビュー段階のため未公表です。一般提供時の価格はMicrosoft 365のライセンス構成に追加される形式になる見込みですが、正式な発表はまだありません。
7. 企業導入を見据えた準備ポイント
ScoutのGA(2026年10月目標)に向けて、組織がいまから準備できる内容を整理します。
M365 Copilotを先行導入している組織にとっては、Copilotで業務定着パターンをしっかり確立しておくことが導入加速につながります。Work IQの精度はM365データの質と量に依存するため、Teams・Outlook・OneDriveが組織全体で活発に使われていることが前提条件になるからです。
Copilot Studioで業務エージェントをすでに運用している場合、Scoutとの役割境界の設計が先決です。Scoutは個人向けパーソナルエージェントとして機能し、業務特化型エージェントと共存します。どちらに何を任せるかを明文化しておかないと、導入後に混乱が起きやすくなります。
セキュリティ・コンプライアンス担当者については、XPIA・MCPサーバーリスク・Work IQのデータ蓄積リスクへの対策を先行して検討しておく必要があります。PurviewのDLPポリシーとEntra IDのエージェント管理ルールの整備が最低限の備えになります。
Copilotをまだ導入していない組織については、Work IQの文脈構築がM365の利用実績データに依存するため、先にCopilotで組織全体のAI利用定着を図るのが現実的なステップです。スキップしてScoutへ直接移行するルートは推奨されていません。
8. おわりに
Autopilotというカテゴリ名が示すように、ScoutはAIエージェントを「使う道具」から「組織に属するメンバー」へと位置づけ直す試みです。Entra IDを持ち、独自のIDで操作を記録し、M365管理センターで管理される存在として設計されています。
セキュリティ面の課題、特に間接プロンプトインジェクションはまだ解決済みとは言いがたく、GAに向けてどう対処されるかが重要な観察点になります。Frontierプログラムの段階で企業が参加し、フィードバックを返せる機会があるうちに、自組織の懸念事項を整理しておく価値があります。
参考資料:
