「10日で全面復旧」ニチレイに学ぶ、サイバー攻撃に負けない強い企業の作り方

「10日で全面復旧」ニチレイに学ぶ、サイバー攻撃に負けない強い企業の作り方
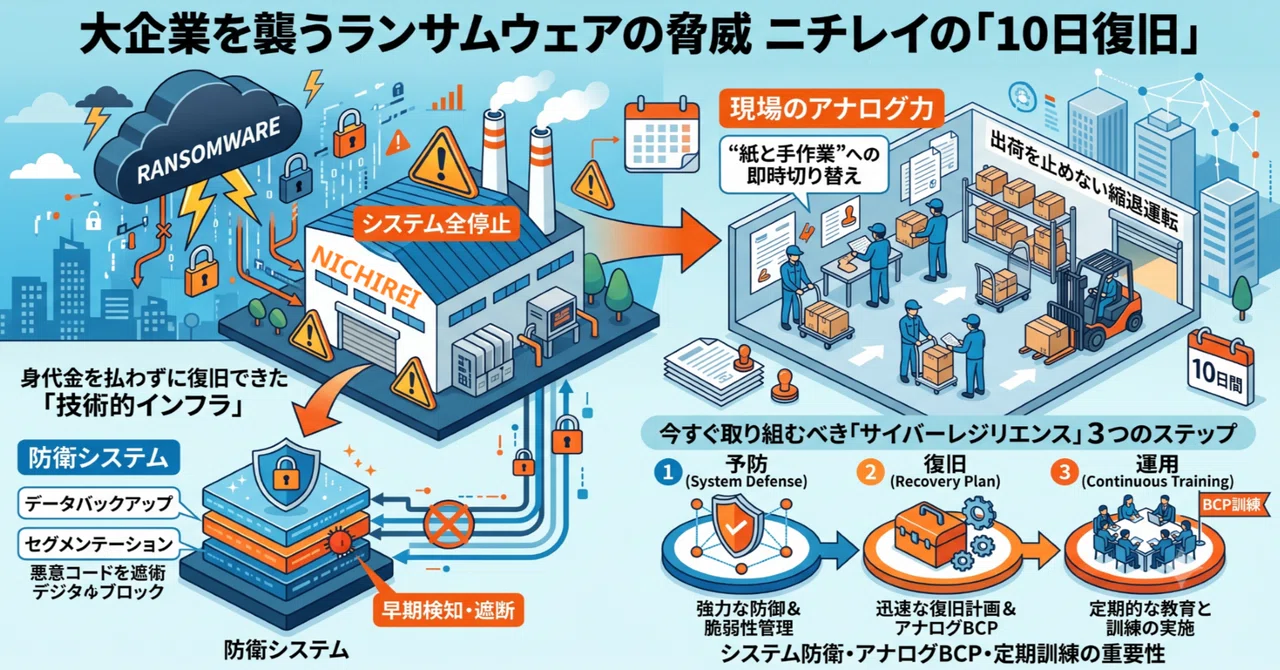
【背景】
・大企業を襲うランサムウェアの脅威と、ニチレイの「10日復旧」という異例のニュース
【要因1】身代金を払わずに復旧できた「技術的インフラ」
・暗号化させない「イミュータブルバックアップ」と「オフライン管理」
【要因2】システム全停止でも出荷を止めなかった「現場のアナログ力」
・「紙と手作業」への即時切り替えと「縮退運転」の実効性
【まとめ】自社が今すぐ取り組むべき「サイバーレジリエンス」3つのステップ
・システム防衛・アナログBCP・定期訓練の重要性
1. 復旧を最速化する「技術的インフラ対策」(システム面)
攻撃を受けた際、身代金要求を拒否して自力復旧するための最大の鍵は「バックアップの保全」です。
・イミュータブル(不変)バックアップの導入
近年のランサムウェアは、本番データだけでなくバックアップデータから優先して暗号化・削除しようと試みます。そのため、一度書き込んだデータを一定期間変更・削除できない技術(WORM機能など)を組み込むことが不可欠です。
・3-2-1-1ルールに基づくバックアップ構成
データは以下の構成で管理することが推奨されます。
・3つのデータを保有(本番データ + バックアップ2つ)
・2種類の異なるメディアで保存
・1つは遠隔地(DRサイト)に配置
・1つは完全に切断されたオフライン(物理的・論理的エアギャップ)環境で管理
・アイデンティティ(ID)管理の保護と隔離
Active Directory(AD)などの認証基盤が乗っ取られると全システムが制御不能になります。認証基盤単体のバックアップ確保と、迅速な復旧手順の確立が必要です。
2. 業務を止めない「アナログBCP(事業継続計画)の策定」(現場面)
システムが完全に停止した状態でも、企業の核心となるコア業務を維持するための仕組みづくりです。
・「手作業・紙運用」の標準マニュアル化
システム障害が発生した際、「どの帳票・どのフォーマットを使って手作業に切り替えるか」を平時から定義しておきます。受注・出荷・在庫管理など、止まると取引先に即座に大きな被害が出る最優先業務を特定(BIA:ビジネスインパクト分析)しておくことが重要です。
・縮退運転(優先順位付け)のガイドライン定義
平時の100%の業務量を手動で行うことは困難です。「どの製品・サービスを優先して届けるか」「どの業務を一時停止・延期するか」という意思決定基準を事前に策定しておきます。
・代替通信手段・連絡網の確保
社内メールやチャットツール(Teams/Slack等)がダウンした場合に備え、基幹ネットワークから完全に独立した連絡手段(専用の緊急連絡アプリ、外部チャット、固定電話網など)を用意しておきます。
3. 実効性を担保する「訓練と組織体制」(運用・人面)
どれだけ優れたシステムやマニュアルがあっても、有事に機能しなければ意味がありません。
・定期的な「ブラインド訓練・切り替え演習」
「システムが突然使えなくなった」という想定で、実際に紙とペンで出庫業務を行うような「アナログ代替訓練」を定期的に実施します。IT部門だけでなく、物流・製造・営業などの現場部門を巻き込んで行うことで、有事のパニックを防ぐことができます。
・経営陣主導のCSIRT(緊急対応チーム)と意思決定フロー
「システムを自ら一時遮断する(ネットワーク切断)」決断や、公表・警察・IPA等への報告判断を即座に下せるよう、経営トップと直結したCSIRT体制を整えておく必要があります。
・サプライチェーン(取引先)との事前合意
システム障害時に「紙の伝票やFAXでのやり取りに一時変更する可能性があること」について、主要な取引先や物流パートナーと事前に合意しておくことも、混乱を最小限に抑える重要な事前対策です。
【要点】
防御(セキュリティ機器の導入)だけに投資するのではなく、「破られた後にどうやって手作業で業務をつなぎ、どうやって安全なバックアップから書き戻すか」という「サイバーレジリエンス(回復力)」の設計こそが、事前の対策として最も求められている考え方です。
※画像は Google AI を活用して生成したイメージです。
