証拠がなければ点をつけない — ゼロトラスト現状評価の採点シート(全22問)

「ゼロトラスト化は終わっています」と答えた企業がありました。その内実は、自分たちがゼロトラストだと考える製品の導入を指していました。この記事は、その差を消すために組んだ8軸22問の判定文と証拠要件を、全問そのまま渡します。筆者の観察では、自己申告で集めた評価は実態より1〜2段高く出て、その数字がそのまま経営会議の資料に載ります。段が盛られているというより、別の物差しで測られていることがあります。これは担当者の誠実さの問題ではなく、設計した本人が採点する構造そのものに原因があります。「導入しましたか」と聞けば「はい」以外の答えは出しにくく、「効いていますか」と聞いても、判定材料を担当者自身が持っていないかぎり、答えは自己申告にしかなりません。証拠を先に指定して採点すれば、この曖昧さは消えます。
※本稿は個人の見解であり、所属組織の公式見解ではありません。冒頭の事例は実際のやり取りに基づきますが、企業が特定されないよう表現を一般化しています。
採点には4つの原則があります。証拠ベースで採点すること――設定画面やログ、ポリシー定義を確認し、自己申告は採用しません。ピラー内は最低値を採用すること――同じピラーの中でも機能ごとに実効性はばらつくため、平均ではなく最も弱い機能を実態とみなします。例外と旧経路を数えること――残存VPNや直接インターネット出口、共有アカウントは見なかったことにせず、減点要因として数えます。運用の持続性を見ること――誰が、どの頻度で見直すかが決まっていない制御は、いま動いていても一段下げて評価します。この4つを外すと、採点はすぐに担当者の自己申告へ逆戻りします。以下の22問の判定文は、この4原則を軸ごとに実装したものです。証拠として何を出させるかまで含めて、そのまま使ってください。
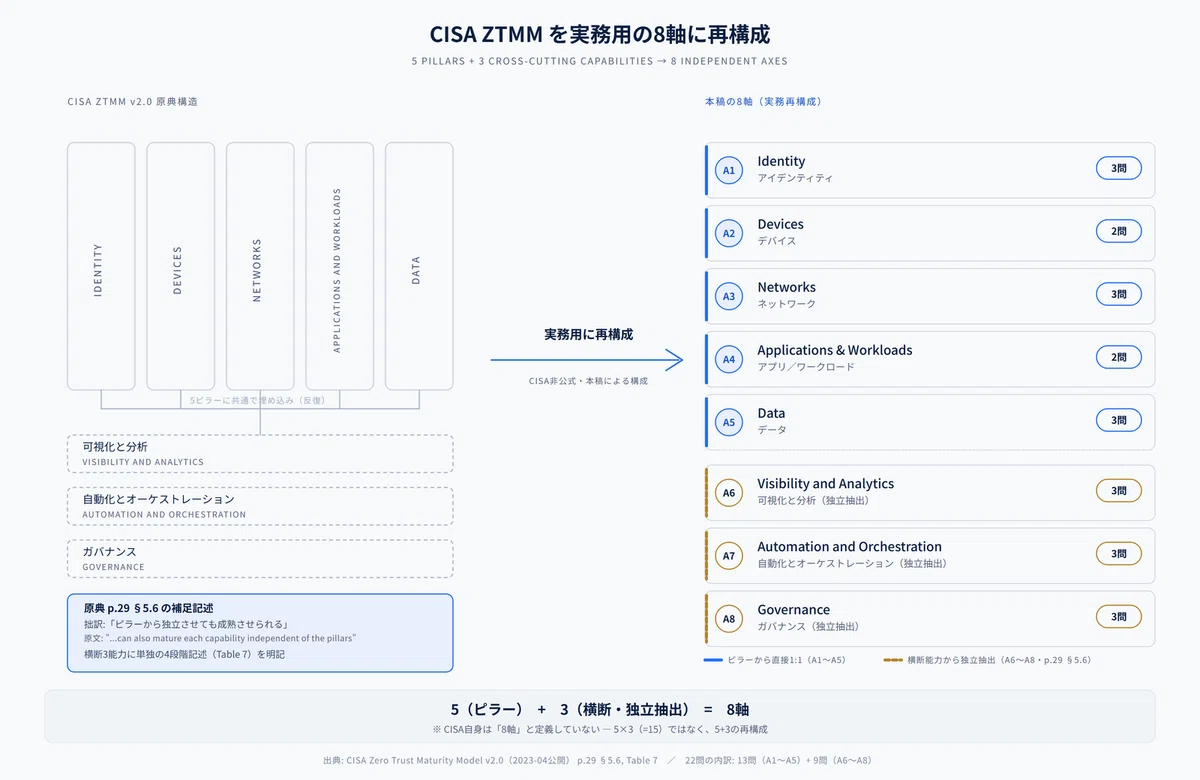
CISA Zero Trust Maturity Model Version 2.0(2023年4月公開)は5ピラーの中に3つの横断能力(可視化と分析、自動化とオーケストレーション、ガバナンス)を内包する構造で示していますが、原典は「ピラーから独立させても成熟させられる」(拙訳。原文: "they can also mature each capability independent of the pillars"、p.29 §5.6)とも述べ、横断3能力ごとに単独の4段階記述(Table 7)も与えています。本稿はこの道筋で5ピラーと横断3能力を実務用の8軸に再構成しました——CISA自身の「8軸」定義ではなく、ピラー内の公式「機能」名の逐語引用でもありません。四段階はTraditional→Initial→Advanced→Optimalの順です。A1〜A5は「何を守るか」を測るピラー、A6〜A8はその土台となる横断能力で、証拠はピラー側ほど単純に集約できず、詳しくは後段の残件で扱います。
念のため — CISAのピラー内「機能」も偶然ちょうど22個あります(4/4/4/5/5)。本稿の22問(ピラー13問+横断9問)とは配分も対応関係も別物で、数の一致は偶然です。
本稿では判定文の「主要」をTier1相当の対象、「大半」を8割以上と定義し、割合が出せない項目は一段下げて採点します。ピラー13問、横断9問の順に並べます。ここから下が採点シート本体です。
A1|Identity(3問)— 「誰が」を一意に識別・認証できているか
・Q1 認証方式の実効性
全社員および特権アカウントの認証方式は何ですか。フィッシング耐性MFA(FIDO2/パスキー等)はどこまで適用されていますか。
・証拠として提出させるもの
・IdP(ID基盤)の認証方式別ユーザー数レポート
・条件付きアクセスポリシーの設定画面
・特権アカウント専用ポリシーのエクスポート
・判定
パスワードのみ、またはSMS/OTP等フィッシング耐性のないMFAが主要認証手段 → Traditional
一部システムのみMFA導入、全社展開は未了。特権アカウントも一般アカウントと同一ポリシー → Initial
全社員にMFAが必須化済み、特権アカウントは追加要件で分離されている → Advanced
全社員がフィッシング耐性MFAを必須運用、リスクに応じて認証強度が動的に変わる → Optimal
・Q2 非人格IDの棚卸しと管理
サービスアカウント・APIキー・AIエージェント用IDは台帳化され、有効期限・ローテーションが管理されていますか。
・証拠として提出させるもの
・非人格ID台帳(生成日・有効期限・用途の列を含む実物)
・ローテーション設定のログ
・判定
台帳がない、または個人の記憶・個別ファイルで管理 → Traditional
台帳はあるが手動更新で鮮度不明。有効期限のないキーが存在する → Initial
台帳は定期的に自動棚卸しされ、有効期限管理・一部自動ローテーションがある → Advanced
発行から失効まで自動化され、異常な利用パターンを検知すると自動失効する → Optimal
・Q3 ID基盤の統合度
業務アプリのうちSSO連携済みの割合はどの程度ですか。未連携(ローカル認証)アプリはどの程度残っていますか。
・証拠として提出させるもの
・SSO連携アプリ一覧
・未連携アプリの棚卸しリスト
・アクセスレビュー実施ログ
・判定
主要アプリの多くがID基盤外(ローカルアカウント)で認証 → Traditional
主要業務アプリはSSO連携済みだが、アクセスレビューは手動・不定期 → Initial
大半のアプリがSSO連携済み、定期的な自動アクセスレビューが仕組み化されている → Advanced
属性ベースで動的にアクセス権が変わり、異常アクセスには自動的に再認証が要求される → Optimal
───────────
A2|Devices(2問)— アクセスに使われる端末の可視性と健全性判定が、アクセスの都度、実効的に行われているか
・Q4 エンドポイントの可視性と健全性判定
管理対象端末のカバレッジは何%ですか。アクセスの都度、健全性(ポスチャ)判定が行われていますか。
・証拠として提出させるもの
・EDR/UEM管理コンソールの端末カバレッジ画面
・ポスチャ判定ログ
・判定
管理端末の台帳が不完全で、健全性チェック自体がない → Traditional
主要端末は管理下にあるが、健全性チェックはアクセス時ではなく事後確認のみ → Initial
アクセス時にリアルタイムでポスチャ判定が実行され、非準拠端末は制限される → Advanced
継続的なリスクスコアリングで端末の信頼度が動的に変化し、非準拠時は自動修復が動く → Optimal
・Q5 未管理・BYOD端末の扱い
BYOD・未登録端末からのアクセスに、健全性チェックを含む制限がかかっていますか。
・証拠として提出させるもの
・未管理端末からのアクセスログ
・BYOD向けポリシー定義
・条件付きアクセスの端末チェック設定
・判定
BYODや未登録端末からも制限なく業務システムにアクセス可能 → Traditional
BYODは一部制限(VPN必須等)されているが端末の健全性は問わない → Initial
BYODは条件付きアクセスでポスチャチェック対象になり、非準拠端末は隔離される → Advanced
未管理端末は既定で最小権限のみ許可され、動的リスク評価で都度アクセス範囲が変わる → Optimal
───────────
A3|Networks(3問)— 通信経路がセグメント化され、暗黙的信頼ゾーンがどこまで排除されているか
・Q6 セグメンテーションの実効性
ネットワークは資産単位・アプリ単位でセグメント化されていますか、それとも境界防御のみですか。
・証拠として提出させるもの
・ネットワーク構成図
・マイクロセグメンテーションポリシーのエクスポート
・東西トラフィックのフローログ
・判定
フラットネットワーク、または大きなVLAN単位の境界防御のみ → Traditional
重要資産のみセグメント化に着手、大部分は未分離のまま → Initial
主要システム単位でマイクロセグメンテーションされ、ポリシーは中央管理されている → Advanced
アプリケーション/ワークロード単位で動的にセグメンテーションされ、ポリシーはリスクに応じ自動調整される → Optimal
・Q7 残存VPN・レガシー経路の有無
旧VPN・直接インターネット出口は、実際にどの程度の利用実績が残っていますか。
・証拠として提出させるもの
・VPN接続ログ(直近90日の接続数・接続元)
・廃止予定経路一覧
・境界機器の設定
・判定
レガシーVPNが主要リモートアクセス手段のままである → Traditional
新方式への移行は始まっているが、旧VPNが並存し利用実績もある → Initial
旧VPNは例外申請済みの限定用途に縮小され、大半が新方式経由になっている → Advanced
レガシー経路は完全に廃止済み、または委託先勘定として別管理された上で自社側はゼロ → Optimal
・Q8 トラフィック暗号化と可視化のバランス
内部(東西)通信は暗号化されていますか。暗号化された通信を検査する仕組みはありますか。
・証拠として提出させるもの
・暗号化通信の割合レポート
・復号・検査ポイントの構成図
・判定
内部通信の暗号化率が低く、検査の仕組みもない → Traditional
外部通信は暗号化済みだが内部通信は平文が残っている → Initial
内外とも暗号化が標準で、重要経路は復号検査ポイントを通過する → Advanced
全経路が暗号化され検査も継続的に行われ、利用中の暗号方式の棚卸し(将来のPQC移行検討を含む)が管理下にある → Optimal
───────────
A4|Applications & Workloads(2問)— アプリケーションへのアクセスが、ネットワーク到達性ではなくアプリ単位の認可で制御されているか
・Q9 アプリケーション単位のアクセス制御
アプリへのアクセスは、ネットワーク到達性(VPN接続=アクセス権)ではなくアプリ単位の認可で制御されていますか。
・証拠として提出させるもの
・アプリごとの認可ポリシー定義
・ネットワーク到達性のみで守られているアプリの棚卸し
・判定
ネットワーク到達性でアプリを保護している(接続できれば使える) → Traditional
一部アプリでアプリ単位の認可を導入、大半は未対応 → Initial
主要業務アプリはアプリ単位の認可が標準になっている → Advanced
属性・リスクベースでアプリごとに動的に認可され、継続的な再評価が行われる → Optimal
・Q10 アプリケーションセキュリティテストの組み込み
SAST/DASTなどのセキュリティテストは開発プロセス(CI/CD)に統合されていますか。
・証拠として提出させるもの
・CI/CDパイプラインのSAST/DAST実行ログ
・脆弱性検出から修正までのリードタイム記録
・判定
定期スキャンがない、または年次の手動診断のみ → Traditional
一部アプリでスキャンを実施するが、開発プロセスには未統合 → Initial
主要アプリでCI/CDにセキュリティテストが統合され、リリースゲートとして機能している → Advanced
開発ライフサイクル全体にセキュリティテストが統合され、検出から修正までが計測・改善サイクル化されている → Optimal
───────────
A5|Data(3問)— データが分類され、分類に応じた保護と監視が実際に紐づいているか
・Q11 データ分類の実施状況
データ分類体系はありますか。どの程度のデータが実際に分類済みですか。
・証拠として提出させるもの
・データ分類ポリシー文書
・分類済みデータの割合が分かるダッシュボード画面
・判定
分類体系がない、または一部文書への手動タグ付けのみ → Traditional
重要データのみ分類に着手、全体は未了 → Initial
主要データストアは分類済みで、自動分類ツールが継続稼働している → Advanced
新規データも生成時点で自動分類され、分類精度が継続的に監査されている → Optimal
・Q12 データ保護(暗号化・DLP)の適用範囲
重要データは保存時に暗号化され、DLPによる持ち出し制御はブロックまで実施されていますか。
・証拠として提出させるもの
・暗号化適用率レポート
・DLPポリシーのアラート・ブロックログ
・判定
保存時暗号化が一部のみで、DLPは未導入 → Traditional
主要データストアは暗号化済みだが、DLPはアラートのみでブロックはしない → Initial
重要データはDLPでブロックまで実施され、暗号化も標準化されている → Advanced
データ分類と連動して保護レベルがリアルタイムに変わり、異常な持ち出しは自動遮断される → Optimal
・Q13 重要データへの監視適用
事業継続に直結する重要データ(Tier1相当)は、分類と監視の両方が適用されていますか。
・証拠として提出させるもの
・重要データアクセスの監査ログ
・分類と監視の両方が適用済みのデータの割合
・判定
重要データの所在自体が把握されていない → Traditional
所在は把握しているが、アクセスログの継続的な分析(監視)は未整備 → Initial
重要データの大半で分類と監視の両方が適用されている → Advanced
重要データ全件で分類・監視・異常検知が連動し、逸脱時に自動アラートが発生する → Optimal
───────────
A6|Visibility and Analytics(3問)— 全ピラーの状態が観測可能で、その観測結果が意思決定に接続されているか(横断能力)
・Q14 ログ収集の網羅性
全社システムのうち、ログが統合分析基盤(SIEM等)に集約されている割合はどの程度ですか。
・証拠として提出させるもの
・ログ収集対象システムの一覧と取り込み率
・未収集システムのリスト
・判定
ログ収集は個別システムに散在し、統合分析基盤がない → Traditional
主要システムのログはSIEM等に集約されているが、カバレッジは一部にとどまる → Initial
大半のシステムのログが集約され、相関分析が可能になっている → Advanced
全社ログがリアルタイムで統合され、継続的な異常検知が稼働している → Optimal
・Q15 可視化から意思決定への接続
ダッシュボード上のアラートが、実際のアクション(アクセス遮断・ポリシー変更)に結びついた記録はありますか。
・証拠として提出させるもの
・可視化基盤からのアラート発報〜実際の対応までを追跡できるチケット記録またはログ
・対応までのリードタイム
・判定
可視化はあるが対応は個別・手動判断に依存し、記録が残らない → Traditional
一部のアラートは対応記録が残るが、大半は「見るだけ」で終わっている → Initial
主要なアラートは対応手順(runbook)に沿って処理され、記録が残る → Advanced
可視化から自動対応まで連動し、対応時間が計測・継続的に改善されている → Optimal
・Q16 他ピラーへの投資効果の証明能力
直近のセキュリティ投資の稟議・予算申請は、可視化基盤から抽出した定量データに基づいていますか。
・証拠として提出させるもの
・直近の予算申請資料に添付された効果測定データの実物(適用率などのKPIレポート)
・判定
投資効果を示す定量データがなく、稟議は定性説明のみ → Traditional
一部の指標(導入率等)はあるが、実効性(適用率)は測れていない → Initial
適用率ベースのKPIを定期算出し、予算申請の根拠として使用している → Advanced
KPIが継続的に自動算出され、経営報告と予算配分の意思決定に直結している → Optimal
───────────
A7|Automation and Orchestration(3問)— ポリシー変更・インシデント対応・例外管理が、手作業ではなく仕組みとして回っているか(横断能力)
・Q17 ポリシー変更のリードタイム
ポリシー変更(申請〜本番適用)にかかる時間はどの程度ですか。記録されていますか。
・証拠として提出させるもの
・直近のポリシー変更チケット(申請〜適用までのタイムスタンプ)
・変更履歴ログ
・判定
ポリシー変更は手動作業で、リードタイム自体が記録されていない → Traditional
変更はチケット管理されているが、適用作業は依然として手動が中心 → Initial
主要な変更はテンプレート化・一部自動化され、リードタイムが短縮傾向にある → Advanced
ポリシー変更がコード化され、検証・適用が自動化されたパイプラインで回っている → Optimal
・Q18 インシデント対応の自動化度
インシデント対応にplaybook(自動実行手順)は存在し、実際に自動トリガーされていますか。
・証拠として提出させるもの
・SOAR等のplaybook実行ログ
・自動対応と手動対応の件数比較
・判定
対応は個別対応者の判断と手作業に依存している → Traditional
一部のインシデント種別でplaybookはあるが、実行は手動トリガーのみ → Initial
主要インシデント種別はplaybookが自動トリガーされ、一次対応まで自動化されている → Advanced
検知から封じ込めまでが自動連鎖し、人はレビューと例外判断のみを担う → Optimal
・Q19 例外処理・承認フローの運用実態
セキュリティポリシーの例外申請は、期限管理を伴って運用されていますか。「一時的」のまま無期限化した例外がどれだけ残っていますか。
・証拠として提出させるもの
・例外申請の件数・承認までの平均日数
・期限切れ後も残存している例外の一覧
・判定
例外申請の記録がない、または申請せず現場判断で放置される経路がある → Traditional
申請フローはあるが期限管理がなく、期限超過例外(一時的が無期限化したもの)が相当数残っている → Initial
期限管理と定期棚卸しが仕組み化され、期限超過例外率が継続的に把握・低減されている → Advanced
例外の発生から失効までが自動追跡され、超過が見込まれる例外には事前アラートが出る → Optimal
───────────
A8|Governance(3問)— ポリシーの本番適用状況、役割分担、経営レビューが、文書上ではなく運用の実態として機能しているか(横断能力)
・Q20 ポリシーの実効性(設計と本番の一致)
セキュリティポリシーは本番環境で実際に「ブロックモード」で稼働していますか、それとも「監視モード」のままですか。
・証拠として提出させるもの
・ポリシー文書ではなく、本番環境のenforcement設定画面(監視モード/ブロックモードの表示)のスクリーンショットまたはエクスポート
・判定
ポリシー文書はあるが本番適用の裏付けがない、または大半が監視モード(Alert-onlyのみ) → Traditional
一部のポリシーは本番でブロックモードだが、大半は監視モードにとどまっている → Initial
主要ポリシーの大半が本番でブロックモードとして稼働している → Advanced
ポリシーの本番適用状況が継続的に自動監査され、監視モードのまま放置される項目がない → Optimal
・Q21 役割・責任の明確性
役割分担表(RACI等)は存在しますか。直近のインシデント対応は、その分担表どおりに動きましたか。
・証拠として提出させるもの
・役割分担表の実物
・直近のインシデント対応記録における担当者の実際の動き(誰が何を判断したかのログ)
・判定
役割分担表がない、または存在しても実態と乖離している → Traditional
役割分担表はあるが、直近12か月のレビュー・更新記録がない → Initial
役割分担表が定期更新され、直近のインシデント対応がその通りに動いた記録がある → Advanced
役割・責任がチケット管理・承認フローに組み込まれ、担当不明のまま滞留する項目が構造的に発生しない → Optimal
・Q22 経営レビューサイクルの実在性
成熟度スコアや例外の状況は、経営会議・セキュリティ委員会で定期的に議題化されていますか。
・証拠として提出させるもの
・直近2回分の経営会議(またはセキュリティ委員会)の議事録・提出資料
・判定
定期的な経営レビューの場自体がない → Traditional
レビューの場はあるが議題は活動報告中心で、成熟度や例外の数値は扱われていない → Initial
成熟度スコアや例外状況が定期的に議題化され、対応の意思決定が記録されている → Advanced
レビュー結果が次期の投資配分・ロードマップに直接反映された記録が継続的に存在する → Optimal
───────────
NG回答9件
証拠を求めても、現場からは似た型の回答が返ってきます。多くは悪意ではなく、証拠がない代わりに便利な言葉を差し出しているだけです。評価で想定される回答を9件の型に整理しました。
・NG1 「ポリシーは設計済みです」
差し戻し方: 設計文書ではなくQ20の本番enforcement設定画面を出してもらいます。監視モードのままならT/I判定になります。
・NG2 「ゼロトラスト化は終わっています」
差し戻し方: 「終わり」の中身を聞きます。特定の製品を導入したことだけを指しているなら、その製品がどの設問の証拠要件を満たすか(例: Q4の端末健全性判定ログ)を個別に確認します。製品の導入と成熟度の段は別物として扱います。
・NG3 「詳細は委託先/SIerに確認しないと分かりません」
差し戻し方: その場で確認できない項目は「未確認」として現時点で最も低い段の暫定採点にし、更新期限を切ります。自己申告のまま高い段にはしません。
・NG4 「セキュリティ規程に明記されています」
差し戻し方: 規程の存在ではなく、規程どおりに運用されている証跡(ログ・チケット・実際の設定)を要求します。
・NG5 「そこはグループ会社/委託先の管轄なので対象外です」
差し戻し方: 対象外にせず、委託先勘定として件数・比率のみ別建てで記録します。金額按分はせず、ゼロ扱いで消しません。
・NG6 「来期には対応予定です」
差し戻し方: ロードマップは採点対象にしません。現状の証拠のみで採点し、予定は別欄に記録します。
・NG7 「個別の担当者は把握していますが、台帳化はしていません」
差し戻し方: 台帳化されていない=組織として可視化されていない扱いとし、最も低い段で採点します。個人の記憶は証拠ではありません。
・NG8 「監査は毎年通っています(ISO27001認証等)」
差し戻し方: 認証は年次のスナップショットで直近の実効性は保証しません。直近のインシデント対応記録や本番ログで別途確認します。
・NG9 「そのシステムは重要度が低いので評価対象外です」
差し戻し方: 対象除外の基準(Tier分類)が評価開始前に合意されているか確認します。事後に自己都合で対象を狭める行為は、評価そのものを無効化するゲーミングとして拒否します。
───────────
評価会議の進行台本
差し戻しの型が決まれば、あとは会議の進行を型にするだけです。各軸に均等な時間を割り当てると、証拠が薄い軸ほど質問の勢いだけで押し切られます。横断3軸に5分ずつ多く積んでいるのは、証拠を探す時間が要るからです。1回の評価会議はおおむね次の流れで閉じます。
対象システムのTier・対象外合意の確認(5分)
証拠が出るまで次に進まない。A1〜A5は各10分、A6〜A8は各15分(計95分)
NG回答が出たら上の一覧で即時差し戻し、その場で暫定採点する(都度)
軸ごとに段を確定する。軸内の最低値を採用する。A1ならQ1〜Q3で最も低い段がA1の段(5分)
未確認項目は「証跡確認済みへの更新期限」を切って持ち越す(5分)
採点結果を次の言い換えで経営語彙に変換し、報告文言を合意する(10分。都度対応を含めて全体は2時間枠で組みます)
採点結果を経営語彙に変換する
段階名をそのまま報告すると、必ず「で、それは危ないのか」と返ってきます。TraditionalからOptimalは現場の作業言語であり、経営の意思決定言語ではないからです。伝え方を変えるだけで会議の反応は変わり、経営に伝わる言い方への変換は次の4行で足ります。
・Traditional → まだ設計段階。本番では効いていない
・Initial → 一部だけ効いている。大半は手つかず
・Advanced → 主要な資産では効いている。例外が残る
・Optimal → 効いている状態を自動で維持できている
これは軸ごとの成熟度であって、リスクの低さそのものではありません。全ピラーOptimalは目的ではなく、Optimalは投資の完了も意味しません。
残件 — 横断能力3軸は、今も解けていない
以下は筆者が実務で見てきた範囲での話です。正直に書きます。8軸のうちA6からA8の横断3能力は証拠が取りにくく、この質問票でも解決できていません。理由は共通していて、A1からA5の証拠は単一の設定画面やログに集約できますが、A6からA8の証拠は複数のシステムをまたいだ処理の連鎖が最後まで閉じたかを示す証跡です。多くの組織はその連鎖を追跡する専用の記録を持っておらず、証拠が「ない」のではなく、記録の型自体が組織側に存在しないケースが多いのです。次の5問が該当します。
・Q15(可視化から意思決定への接続): アラートを見て人間が対応した、という事実の多くはSlackやメール、口頭確認で完結し、検索可能な記録として残りません。「対応した」という自己申告と、対応が実際に発生した証跡を区別する手段が乏しいままです。
・Q16(投資効果の証明能力): 予算申請資料に定量データを添付する慣行自体がない組織が多く、「証拠がない」がTraditionalを意味するのか、単に稟議フォーマットにその欄がないだけなのかを判別できません。
・Q19(例外の期限超過リスト): 期限切れ後の残存例外を出すには、例外管理システムに有効期限フィールドが存在している必要があります。多くのチケット管理は自由記述の申請理由欄しか持たず、期限という構造化データがシステム上にありません。
・Q21(役割分担の実態): 分担表どおりに動いたかを検証するには、直近に実際のインシデントが発生している必要があります。無事故の期間が続くと、この設問は原理的に検証不能になります。
・Q22(経営レビューの実在性): 議事録は存在しても、記載密度は組織ごとに大きく違います。「委員会実施」の一行しかない議事録と、KPI添付の詳細な議事録を同じ「証拠あり」として扱ってよいかは、判定文だけでは割り切れません。
無理に判定文を精緻化して、「証拠さえあれば白黒つく」体裁は取っていません。自分のやり方が悪いのではなく、この3軸は構造的にそうなっていると分かることに意味があります。同じ壁にぶつかったら、暫定でInitial判定のまま更新期限だけ切って次に進んでください。
まとめ
自己申告のズレは、質問の設計で消えます。証拠を先に指定し、ピラー内は最低値を採用し、NG回答を型で差し戻し、採点結果は経営の語彙に変換する——ここまでが、上に出す数字を実態に近づけるための一式です。このシリーズの次回は、評価結果をもとに「どこまで上げるか」を事業部門・リスク管理部門と合意する会議のつくり方を書きます(次回:「全社をOptimalに」を止める — 到達目標を3階層で合意する会議のつくり方)。出典は次のとおりです。
・CISA Zero Trust Maturity Model Version 2.0(2023年4月公開)https://www.cisa.gov/zero-trust-maturity-model
