東大が「三線防御」を導入した理由—リスクガバナンス改革の読み解きと落とし穴

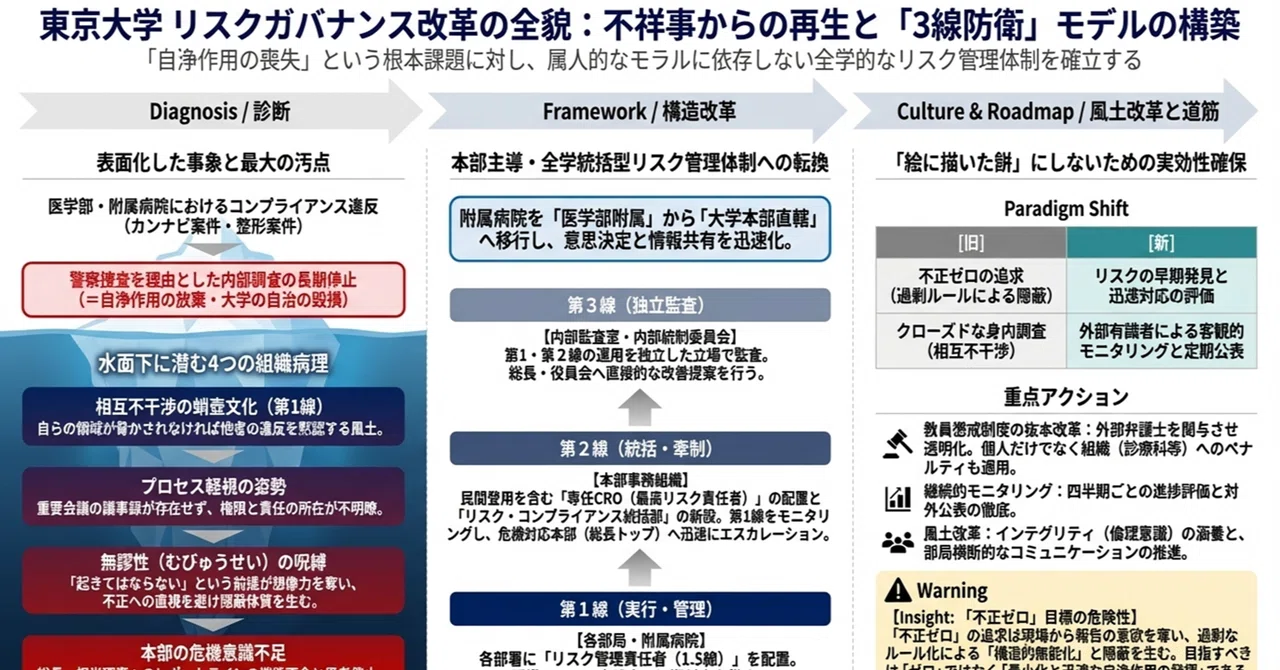
概要は以下にスライド形式でまとめています↓
2026年4月8日、東京大学がリスクガバナンスの包括的な改革資料を公開しました。
医学系研究科・医学部・附属病院の一連の不祥事を受けて設置された3つの委員会——「リスクガバナンス強化検討委員会」「医学部改革検討委員会」「教員懲戒制度WG」——の報告書が一斉に出た形です。
日本の最高学府が、自らのリスクガバナンスの課題を具体的に列挙した自己診断を公開し、企業で広く使われている「三線防御(Three Linesモデル)」を採用しています。企業のコンプライアンス実務者にとっても学ぶべき点が多い一方で、「絵に描いた餅」になりかねない落とし穴も見えます。両面から整理してみます。
東大の自己診断
リスクガバナンス強化対応方針の中で、東大は自らの現状を次のように診断しています。
全学としてのリスク管理戦略の体系的な定義が不十分で、個別リスク・個別部局ごとの「パッチワーク」になっている。CRO(最高リスク責任者)は2025年度まで兼任で、リスクを統括する組織そのものが存在しない。そして「全学におけるリスクへの感度、コンプライアンス意識が低い」と明記されています。
企業に置き換えれば、「グループ全体のリスクポリシーがない」「各事業部がバラバラに対応している」「CCOはいるが兼任で実質的に機能していない」「現場のコンプラ意識が薄い」という話です。心当たりのある企業は少なくないと思います。
もう一つ重要なのが、医学部改革提言です。提言は一連の事案について、「特定の個人の倫理観の欠如や逸脱の問題としてのみ捧えるべきものではなく、複数の構造的要因が重なった結果」だと明記しています。診療科への過度な権限委譲、外部資金管理の不備、病院の恒常的な赤字——こうした構造的要因が重なって、「悪い人ではない人」が問題を起こす環境を作ってしまった、という認識です。
この「個人のモラルではなく構造の問題」という診断は、品質不正でも不正会計でも、企業の不祥事調査で最も本質的な問いのはずです。「あの人が悪い」で終わらせるのか、それとも「そういう行動を生み出す仕組み」に目を向けるのか。
「三線防御」とは何か
東大が採用した「三線防御(Three Linesモデル)」は、企業のリスクマネジメントでは標準的なフレームワークです。
第1線(現場): 各部局・各事業部が自らリスクを把握・管理する。日常業務の中でリスクを見つけ、対応する最前線。
第2線(統括・牡制): CROやコンプライアンス統括部が、第1線のリスク管理が機能しているかをチェック・支援する。リスク対応方針の策定やモニタリングも担う。
第3線(監査): 内部監査部門が、第1線・第2線の両方を独立した立場で検証する。
金融機関や大手企業では既に広く導入されているモデルです。
実際、東大の運営方針会議(外部委員を含む)のメール審議(2025年10月)では、「国際機関や民間企業等において広く用いられているThree Linesモデルを組み込むこと」が明示的に求められています(賛成13、棄権1)。企業では当たり前のことが、大学ではできていなかった。その外部からの視点が、改革のトリガーになったということです。
東大が具体的に打ち出した施策は以下の通りです。
CROの専任化と、「リスク・コンプライアンス統括部」の新設
リスク・タクソノミー(主要リスクの体系的分類)の策定
危機レベル別の対応体制・プロセスの明確化
リスクカルチャー(リスクに対する組織風土)の醸成
企業のコンプラ実務者から見れば、どれも「そりゃそうだね」という内容です。でも、日本の最高学府ですらこれらが「できていなかった」という事実は重い。
「きれいなフレームワーク」の落とし穴
ここからは落とし穴の話です。
対応方針の体裁・構成・フレームワークの使い方から判断して、大手コンサルティングファームの支援が入っている可能性が高いと感じます。コンサルの戦略資料はきれいに整理されていて、論理的で、包括的です。それ自体は良いことです。ただ、自分がコンサル出身の実務家として知っているのは、きれいに整ったフレームワークが現場で機能するかどうかは全く別の問題だということです。
落とし穴①:「リスクカルチャー」が一番難しく、一番重要
対応方針には5つの構成要素(ポリシー・組織体制・プロセス・危機管理・リスクカルチャー)がありますが、最後の「リスクカルチャー」については「今後真因を分析し対応を具体化」と書かれており、具体策はまだありません。
しかし、組織のリスク感度やコンプライアンス意識という「風土」の問題こそが、実は最も本質的な課題です。三線防御もCROも、組織風土が変わらなければ形骸化します。以前の記事で書いた野中氏の「3つの過剰」と同じ構造です。
特に大学は、企業以上に部局の自治が強い組織です。教授会、診療科の独立性。「カルチャーを変える」難易度は、企業の比ではないはずです。
落とし穴②:CRO専任化の「中身」
CROが専任になること自体は前進です。ただ、その人に実質的な権限と情報が付与されなければ「専任のお飾り」になります。企業でも、リスクやコンプライアンスの責任者が置かれていても形骸化している例は多い。「ポジションがある」ことと「機能している」ことは全く別の話です。
落とし穴③:ロードマップのスピード
対応方針は「今後のロードマップ」を示していますが、大学の意思決定スピードを考えると、実現には相当の時間がかかります。教員懲戒制度改革のWG自身が、現行の懲戒手続きについて「全体として時間がかかりすぎているとの非難は免れない」と自己批判しています。きれいに整ったフレームワークが、いつ現場の実装に変わるのか。ここが一番注視すべきポイントだと思います。
落とし穴④:「不正ゼロ」を目標にすることの危険性
提言には「不正が生じることのない組織体制の確立」という表現があります。これは一見立派な目標ですが、自分はこれがかえって危険だと思っています。
まず、不正ゼロはどんな組織でも実現不可能です。これは自分の意見ではなく、国際的なコンプライアンスのガイドラインがそう言っています。たとえば米国のFCPA Resource Guideは、「すべての不正を防ぐことのできるコンプライアンスプログラムは存在しない」と明記しています。DOJ(米国司法省)が評価するのは「不正が起きたかどうか」ではなく、「合理的な予防の仕組みがあったかどうか」です。
そしてより本質的な問題は、「不正ゼロ」を目標に掲げること自体が、悪循環を生むことです。
「不正ゼロ」が目標になると、不正そのものではないが不正につながりうる芽——グレーゾーンの判断、現場の違和感、小さなルール逸脱——が報告しづらくなります。「不正ゼロ」を掲げている組織で「実はこういうグレーなことがあります」とは言えない。結果として、問題の芽が覚い隠され、表面化したときには大きな不正に育っている。
さらに、「不正ゼロ」を達成するためにルールやチェックが過剰に積み上がります。何のためのルールなのかわからないルールが増え、現場は形式的な対応に追われ、本来注力を向けるべきリスクに目が届かなくなる。そしてその形骸化したルール自体が、また別のルール違反や不正を生む。まさにオーバーコンプライアンスの悪循環です。
現実的な目標は「不正の発生を最小化し、発生したときに迅速に対応できる組織」であるべきです。OECDが『Anti-Corruption and Integrity Outlook 2026』で提唱している「予防への投資」という考え方も、「ゼロ」ではなく「最小化と迅速対応」を前提としています。
企業の実務者が学べること
落とし穴を踏まえた上で、それでもこの改革から学べることは大きいと思います。
第一に、「自己診断の正直さ」が改革の出発点であること。 東大が「コンプラ意識が低い」「CROが兼任」「パッチワーク」と自ら診断したように、まず自社のコンプラ体制の「本当の現状」を正直に見つめることが出発点です。「規程はある」「委員会はある」で満足しているとしたら、それ自体がリスクです。
第二に、「個人のモラル」ではなく「構造」を見ること。 不祥事の原因を「あの人が悪い」で終わらせない。品質不正でも、経費不正でも、ハラスメントでも、「そういう行動を生み出す仕組み」に目を向けることが再発防止の本質です。
第三に、「フレームワークを作って終わり」にしないこと。 東大の改革は始まったばかりです。この対応方針が「絵に描いた餅」に終わるか、実際に組織を変えるかは、これからの実装にかかっています。そしてそれは、企業のコンプラ体制にも同じことが言えるはずです。
次回は、OECDが2026年3月に公開した『Anti-Corruption and Integrity Outlook 2026』を読み解きます。東大の課題は実は世界共通の問題であり、OECDはそれを「実装ギャップ」と呼んでいます。
この連載「コンプライアンスの地図」では、贈収賄規制・不正対応・リスクガバナンスの「どうする?」に方位を示します。そもそもなぜこれらのルールがあるのか、その歴史的背景はマガジン「コンプライアンスの正体」へ。
いいなと思ったら応援しよう!
 よろしければ応援お願いします! いただいたチップはクリエイターとしての活動費に使わせていただきます!
