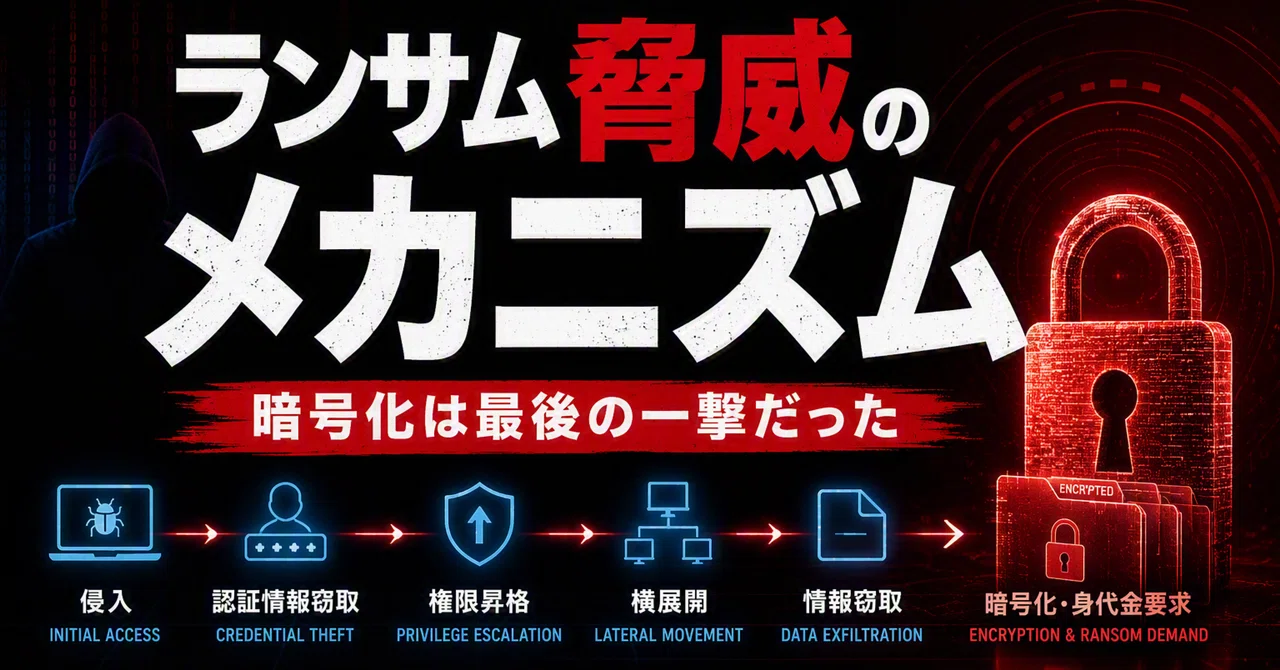
ランサム脅威のメカニズム 〜 暗号化は最後の一撃だった

参照元
TD SYNNEX Blog
ランサムウェアとは?仕組みや攻撃手法、被害事例をわかりやすく解説 – TD SYNNEX BLOG
はじめに
ランサムウェアという言葉を聞くと、
多くの人は
ファイルが開けなくなる
身代金を要求される
データが暗号化される
という場面を想像します。
しかし実際には、
ランサムウェア攻撃の本質は暗号化ではありません。
暗号化は、
攻撃者が最後に見せる結果に過ぎないのです。
私たちが見ているのは最後の一撃
一般的なイメージはこうです。
ランサムウェア感染
↓
暗号化
↓
身代金要求
しかし本当は、
もっと前から攻撃は始まっています。
ランサムウェア攻撃の実態
現在の攻撃は
侵入
↓
認証情報窃取
↓
権限昇格
↓
横展開
↓
重要情報へのアクセス
↓
情報窃取
↓
暗号化
↓
身代金要求
という流れで進行します。
つまり、
暗号化された時点で初めて気付いた場合、
攻撃者は既に環境全体を把握している可能性があります。
二重脅迫の時代
最近のランサムウェアは
データを暗号化するだけではありません。
事前に機密情報を盗み出し、
「支払わなければ公開する」
と脅します。
だから今のランサムウェア対策は
暗号化対策
だけでは足りません。
情報窃取対策
も必要になります。
ランサムウェアはマルウェアだけで動いていない
ここが最近のセキュリティ運用で重要なポイントです。
攻撃者は
PowerShell
WMI
RDP
PsExec
など、
Windowsの正規機能を利用します。
いわゆる
LOTL(Living Off The Land)
です。
つまり、
マルウェアだけを探していても十分ではありません。
見るべきは暗号化ではなく侵入
だから最近のセキュリティ運用では
Threat Hunting
Endpoint Visibility
Telemetry Correlation
が重要視されています。
必要なのは
「暗号化された後に対応すること」
ではなく、
「暗号化される前に攻撃を見つけること」
だからです。
ランサムウェアはどこで止められるのか
ランサムウェア攻撃は、暗号化から始まるわけではありません。
実際には次のような流れで進行します。
侵入
↓
認証情報窃取
↓
権限昇格
↓
横展開
↓
情報窃取
↓
暗号化
↓
身代金要求
見えているのは最後の「暗号化」だけですが、本当の戦いはもっと前から始まっています。
STEP1 侵入を防ぐ
侵入
ここで重要になるのが
Symantec Endpoint Security
です。
マルウェア対策
振る舞い検知
侵害防御
Adaptive Protection
によって、そもそも攻撃者を侵入させないことを目指します。
つまり、
「入れない」
ための対策です。
STEP2 攻撃者の行動を発見する
認証情報窃取
↓
権限昇格
↓
横展開
ここからは
Carbon Black EDR
の領域です。
攻撃者は
PowerShell
WMI
PsExec
RDP
などの正規ツールを利用します。
そのため、
マルウェア検知だけでは見つからないケースがあります。
Carbon Black EDRは
プロセス
実行履歴
振る舞い
を可視化し、
攻撃者が環境内で何をしているかを明らかにします。
つまり、
「攻撃者を見つける」
ための対策です。
STEP3 情報窃取を防ぐ
情報窃取
最近のランサムウェアは、
暗号化だけでは終わりません。
事前に
顧客情報
契約情報
設計情報
ソースコード
を持ち出します。
ここで有効なのが
Symantec DLP
です。
重要なのは、
ファイルを守ることではなく、
情報そのものを守ること。
ランサムウェア時代のDLPは、
情報漏えい対策そのものと言えます。
STEP4 攻撃全体を理解する
侵入
↓
権限昇格
↓
横展開
↓
情報窃取
↓
暗号化
現代の攻撃は、
1つのイベントではありません。
そのため必要なのは、
個々のアラートではなく
攻撃ストーリー全体
を見ることです。
そこで登場するのが
Symantec CBX
です。
CBXは
Endpoint
Network
Data
のシグナルを相関分析し、
攻撃全体を一つのストーリーとして可視化することを目指しています。
つまり、
「何が起きたのか」
ではなく
「攻撃者は何をしようとしているのか」
を理解するためのプラットフォームです。
まとめ
ランサムウェア対策とは、
暗号化を止める
ことではありません。
本当に重要なのは、
侵入を防ぐ
↓
攻撃者を見つける
↓
情報を守る
↓
攻撃全体を理解する
です。
だから
暗号化は最後の一撃だった
という表現になるのです。
ランサムウェアの本質は暗号化ではなく、
その前に行われる
侵入・横展開・情報窃取という攻撃そのもの
なのかもしれません。
