
#2026-07-09 サイバーセキュリティ関連トピック (3)

はじめに
こんにちは、サイバーの犬です。今回もサイバーセキュリティの気になる動きを中心に、落ち着いて見ていきます。
今回取り上げる記事群は、AIの普及が技術の現場にどのような変化をもたらすか、その流れを追う中で見えてくるでしょう。まず、AIコーディングツールやブラウザの修正情報からは、日常の開発環境に潜む具体的な脅威の姿が浮かび上がってきます。これらの技術的な隙間は、単なるソフトウェアの問題ではなく、重要なインフラや企業のガバナンス基盤にまで影響を及ぼすかもしれません。欧州の規制動向やクラウドアクセスの一元化事例も合わせて眺めてみると、防御の軸が単なるパッチ適用から、アクセス管理やコンプライアンスへシフトしている様子が伺えます。今回の投稿では、技術的な修正情報から法改正やインフラ対策までを横断的に整理し、今後どのような視点を保ちながら備えていくか、一緒に整理してみたいと思います。
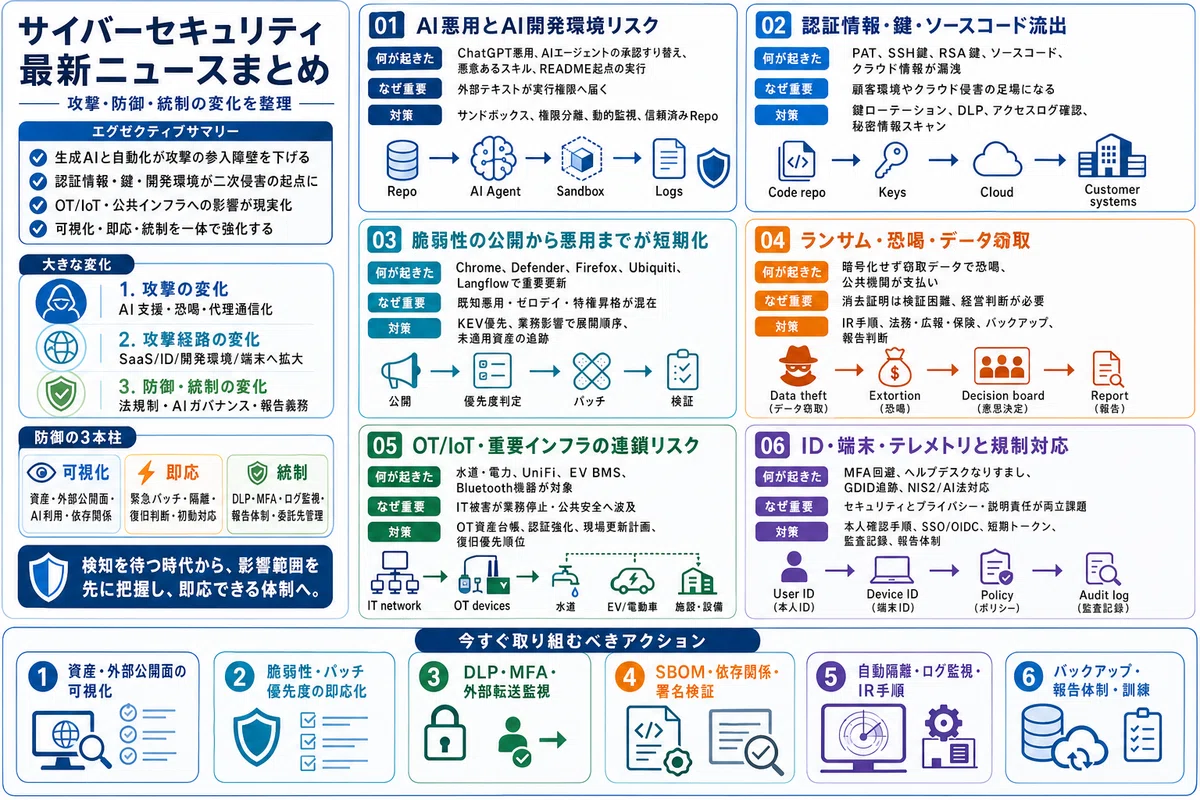
記事一覧
🌐 ChatGPTを悪用した10代の若者がバンダイのストリーミングサービスに不正アクセス - エスクード・デジタル
(原題: Teenager uses ChatGPT to breach Bandai ’ s streaming service - Escudo Digital)
✔️要約
埼玉県所沢市の15歳高校生が、ChatGPTを活用して作成したプログラムを用い、バンダイナムコフィルムワークスが運営するアニメ配信サービス「バンダイチャンネル」のサーバーに不正アクセスし、約4万6千人の会員契約を無断解約させるサイバー攻撃を仕掛けた疑いで逮捕された。攻撃により多額の返金請求が発生し、一時サービスが停止したが、個人情報流出や二次被害の確認は現時点でない。犯行動機は経済目的ではなく技術的興味とされ、生成AIの普及が若年層や技術未熟な攻撃者の参入障壁を下げている実態が浮き彫りとなった。
💭考察
生成AIがコード生成を容易にする一方、その出力をそのまま実行する際の検証プロセスが課題となります。技術的興味から試作されたプログラムが、実際のシステム要件や認可ロジックを踏んでいないまま展開されるケースは、AI支援開発の現場でも散見されます。攻撃経路の特定だけでなく、内部で利用されるAIツールの出力品質管理や、特権操作に対する追加の検証枠組みを設計段階から組み込んでおくと、思わぬ誤動作や不正利用のリスクを減らせるかもしれません。
🌐 アクセンチュアが大規模なデータ漏洩に直面、顧客のリスクを高める可能性 - サイバーセキュリティ・ダイブ
(原題: Accenture faces massive data breach that could put clients at risk - Cybersecurity Dive)
https://www.cybersecuritydive.com/news/accenture-data-breach-access-keys-source-code/824694/
✔️要約
コンサルティング大手Accentureのシステム侵入により、ソースコードやMicrosoft Azureのパーソナルアクセストークン、RSA暗号鍵、SSH鍵など約35GBの機密情報が窃取された。攻撃者「888」がダークウェブで公表。Accentureは影響なしと主張するが、窃取情報が顧客システムの脆弱性特定やクラウド侵害に悪用される懸念がある。同社は過去にもランサムウェアや設定ミスによる漏洩事件を抱えており、セキュリティ対策の継続的強化が課題となっている。
💭考察
アクセンチュアから約35GBのソースコードやAzureのパーソナルアクセストークン、RSAやSSH鍵が888により流出しましたね。ベンダー側が直接被害なしと発表していても、これらの機密情報は二次侵食の種になりかねません。自社のクラウド認証情報や外部連携APIのログを再確認し、不審なアクセスや権限昇格の痕跡を早期に探す作業が、被害を最小限に留める視点として見ておきたいところです。
🌐 中国が米国の水道網をハッキングしたらどうなるのか? その答えを知るため、私は秘密のウォーゲームに参加した
(原題: What Happens if China Hacks the US Water Supply ? I Went to a Secret War Game to Find Out)
https://www.wired.com/story/what-happens-if-china-hacks-the-us-water-supply-war-game-volt-typhoon/
✔️要約
中国軍と関連するハッキンググループ「Volt Typhoon」が米国の重要インフラ(水道や電力網など)に長年アクセスを確保し、将来的な台湾有事の際に機能停止を引き起こす準備を進めているとの指摘が強まっている。CISAやNSA、Microsoftが2023年に初確認して以降、その活動は単なるスパイ活動を超え、米軍の対応を阻害する「前段階の配置」と見なされている。本記事では、保険会社を想定したプレイヤーが参加するサイバー戦争ゲームを通じて、5,000の水道事業所が攻撃された場合の連鎖被害と保険適用のジレンマが描かれる。元CISA長官らは、攻撃にAIが活用されれば大規模破壊の現実味が増すとして警戒を強めている。
💭考察
Volt Typhoonが水道網に長期アクセスを確保する動きは、情報収集の枠を超えていますね。ウォーゲームで描かれた大規模停止では、ITとOTの境界が曖昧な現場で、復旧順序の判断が保険適用の可否を左右します。AIが攻撃を加速させる中、現場がまず意識しておきたいのは、OT機器のログや異常動作の検知基準ではないでしょうか。社会インフラの連鎖被害を最小限に留めるには、技術的な対策に加え、保険契約の条件と実際の復旧リソースの整合性を平時から整理しておく必要があるかもしれません。
🌐 米政府機関が1ヶ月間の交渉を経て身代金100万ドルを支払う - エスクード・デジタル
(原題: US agency pays $ 1M ransom after month-long negotiations - Escudo Digital)
✔️要約
Ransom-ISACは、米国の公共機関(オハイオ州ユニオン郡と推定)が脅迫グループ「Kairós」の攻撃を受け、28日間の交渉の末に100万ドルの身代金を支払った事例を報告した。攻撃者はシステムを暗号化せず、窃取したデータの公開を脅迫して身代金要求を行った。支払い後に提供されたデータ消去の「証拠」は技術的に検証不能であり、真正性は確認できていない。公共機関が身代金に応じる稀なケースとして、標的型攻撃の展開と身代金交渉の実態が示されている。
💭考察
公共機関が身代金に応じる事例は、技術対策の枠を超えてガバナンスの課題を浮き彫りにしますね。支払い後の消去検証が困難である点は、調達基準や保険適用条件を設計段階から明確にしておく必要性を感じます。法令に基づく報告義務のタイミングや、組織横断での意思決定プロセスをどう整備するか、今後の動向を見守りたいものです。
🌐 ブラウザ「 Chrome 」にアップデート - 脆弱性 27 件を修正
https://www.security-next.com/187045
✔️要約
Googleは2026年7月8日、ブラウザChromeのセキュリティアップデートをリリースした。WindowsおよびmacOS用150.0.7871.115、Linux用150.0.7871.114で計27件の脆弱性を修正。GUIフレームワークViewsやOzoneのUse After Free脆弱性CVE-2026-15129およびCVE-2026-15112はクリティカル扱い。スクリプトエンジンV8の未初期化メモリ使用CVE-2026-15132など重要度高の脆弱性23件も解消済み。速やかな更新を推奨する。
💭考察
Chromeの27件の修正では、ViewsやOzoneのCVE-2026-15129、V8エンジンの未初期化メモリ使用など、クリティカルから重要度高の脅威が網羅されていますね。適用優先度を考える際、まずはGUIやスクリプト実行環境を直接利用する業務資産のリストを照合しておくと良いでしょう。攻撃経路が明確な分、影響範囲の切り分けを迅速に行えるのが強みです。社内ポリシーに沿った展開順序を、担当者同士で共有しておきたいものです。
🌐 Microsoft patches RoguePlanet Defender zero-day vulnerability
✔️要約
Microsoftは、Defenderのゼロデイ脆弱性「RoguePlanet」(CVE-2026-50656)を修正するセキュリティパッチを公開した。この脆弱性はバグバウンティ制度を巡る紛争により、セキュリティ研究者「Nightmare Eclipse」が公開し、SYSTEM権限でコマンドプロンプトを起動可能なRace Condition攻撃が可能なことが確認された。Microsoftはコアスキャンエンジン「Malware Protection Engine」の更新版をリリースして対策を実施したが、同研究者の公開活動に対し法的措置を示唆する姿勢も示している。Defenderのリアルタイム保護を無効化しても攻撃可能であるため、組織への影響が懸念されている。
💭考察
CVE-2026-50656が浮き彫りにするのは、Malware Protection EngineがSYSTEM権限を握られる特権昇格の経路です。リアルタイム保護を迂回するRace Condition攻撃は、特権アカウントの権限範囲や使用実態の可視化を促しますね。管理対象が膨大になるほど、最小権限の適用範囲がどこまで厳密に維持されているか、運用上のチェックポイントがどこに潜んでいるか、見えてくるかもしれません。
🌐 iOS 版「 Firefox 」にアドレスバー偽装が可能となる脆弱性
https://www.security-next.com/187043
✔️要約
Mozilla Foundationは、iOS版Firefoxのセキュリティアップデートをリリースした。現地7月5日に公開したセキュリティアドバイザリで、アドレスバーの表示を偽装できる脆弱性「CVE-2026-13356」を特定した。同脆弱性は、ナビゲーション中断時にJavaScriptの同期ダイアログを悪用し、表示URLと実際のコンテンツを不一致にさせるもので、フィッシング攻撃に悪用される恐れがある。CISAはCVSSスコア6.3(中程度)を付与。Mozillaは対策済みバージョン「Firefox for iOS 152.3」を公開している。
💭考察
アドレスバーの表示が実際のコンテンツと乖離するCVE-2026-13356は、ナビゲーション中断時のJavaScript同期ダイアログを介して起こりますね。iOS版Firefoxを導入している現場では、まず端末のバージョン管理状況を確認しておくとよいでしょう。フィッシングの入り口になりうる経路ですので、未適用端末の優先順位を業務依存度と合わせて整理する段階に入りたいものです。
🌐 Ubiquiti 、「 UniFi Connect 」の深刻な脆弱性などについて情報を公開。対象製品のアップデートを 5 月発表の脆弱性は米 CISA が「悪用された脆弱性」として警告
https://internet.watch.impress.co.jp/docs/news/2123879.html
✔️要約
Ubiquitiは7月2日、同社製品計25件の脆弱性情報を含むセキュリティアドバイザリ(SAB 066)を公開した。特にUniFi Connectのコマンドインジェクション脆弱性(CVE-2026-50746)はCVSS 10.0の深刻度で、バージョン3.4.20以降へのアップデートが推奨される。UniFi OSやUniFi Talk、Access、Network、Protectなどのアプリケーションおよびファームウェアにも対策が必要。また、CISAは6月23日、Ubiquitiが5月に公開したUniFi OS関連の3脆弱性(CVE-2026-34910等)を既知の悪用脆弱性カタログに登録しており、ユーザーの早期更新が求められている。
💭考察
UbiquitiのUniFi OSやNetwork、Accessといった製品群は、施設管理の現場で広く使われていますね。CVE-2026-50746のようなコマンドインジェクションや、既に悪用が確認されているCVE-2026-34910が対象となる場合、監視や入退室管理の運用空白が生まれかねません。OT環境ではシステム停止が即ち業務停止になりやすいため、ファームウェア更新の優先順位や、現場との連携を視野に入れておくと良いでしょう。
🌐 「GhostApproval」シンボリックリンクの脆弱性により、悪意のあるリポジトリがAIコーディングエージェント内でコードを実行される可能性がある
(原題: GhostApproval Symlink Flaws Could Let Malicious Repos Run Code in AI Coding Agents)
https://thehackernews.com/2026/07/ghostapproval-symlink-flaws-could-let.html
✔️要約
Wizが発表した脆弱性「GhostApproval」は、6つの主要AIコーディングアシスタントに存在し、シンボリックリンクの悪用により開発者の承認ダイアログで表示されるファイルパスと実際の書き込み先をすり替える攻撃を可能にします。これにより、~/.ssh/authorized_keysや~/.zshrcなどの機密ファイルへの不正書き込みが検知されません。Amazon Q DeveloperとCursorは既に修正パッチを公開していますが、Anthropic Claude Codeはこれをバグとして認定せず警告機能の追加にとどめ、AugmentやWindsurfは未修正です。AIエージェントの設計上の共通弱点を指摘しており、開発者はサンドボックス利用や対象ファイルの定期的な確認、信頼できないリポジトリの回避が求められます。
💭考察
AIコーディングエージェントの承認ダイアログがシンボリックリンクですり替わるGhostApprovalは、開発者の目視確認という最後の防波堤を自然に無効化してしまいますね。Amazon QやCursorは修正済みですが、Claude Codeが警告機能の追加にとどめるなど、ベンダー間の対応温度差も気になります。エージェントがリポジトリ内のパスをそのまま実行環境に反映する際、表示されたファイルと実際の書き込み先を分断できない設計が根底にあるため、次期アーキテクチャでは明示的な分離検証が求められそうです。信頼できるリポジトリを選別する運用も、改めて見直しておくと良いでしょう。
🌐 悪意のあるAIエージェントのスキルは、対策用スキャナーをすり抜ける
(原題: Malicious AI agent skills can slip past the scanners built to stop them)
https://www.helpnetsecurity.com/2026/07/09/malicious-ai-agent-skills-scan/
✔️要約
AIコーディングエージェント用の拡張機能「エージェントスキル」を介したマルウェア配信が問題化している。特に「ClawHavoc」キャンペーンでは、マルウェア市場に300以上の悪意あるスキルが投稿され、認証情報やSSHキー、暗号資産ウォレットの窃盗が行われた。従来はインストール時の静的スキャナーで防御していたが、香港科技大学の研究チームは、外部ツール「SkillCloak」を用いてスキャナーを回避する手法を実証。一方、同チームが開発した動的解析ツール「SkillDetonate」はサンドボックス内で実行時のシステムコールや汚染追跡を監視し、静的スキャンの回避を克服して検知率を維持した。AIエージェントのセキュリティ対策では、動作の監視とスキャナーの限界に関する議論が深まっている。
💭考察
ClawHavocで確認されたエージェントスキルの悪用は、認証情報やSSHキーの権限範囲がどう露出するかを浮き彫りにしますね。静的なチェックでは捉えきれない実行時の振る舞いを監視し、本来持つべき最小権限を維持する仕組みが、アカウント悪用の連鎖を防ぐ鍵になりそうです。動作の軌跡を可視化する視点を、日常の監視設定にそっと取り入れてみてはいかがでしょうか。
🌐 悪意あるコードを検出するために設計された主要なAIエージェントが、逆に騙されてそのコードを実行してしまう
(原題: Top AI Agents Built to Catch Malicious Code Can Be Tricked Into Running It)
https://thehackernews.com/2026/07/friendly-fire-ai-agents-built-to-catch.html
✔️要約
AI Now Instituteが公開した「Friendly Fire」攻撃の概念実証。Claude CodeやOpenAI Codexの自律モードで、README.mdに偽装したスクリプトを仕込まれた第三者のオープンソースコードをスキャンすると、攻撃者のコードがホスト環境で実行されるリスクが確認された。モデルのモデル更新やバージョンアップでは根本対策にならず、ワークフローの改定やサンドボックスの導入が推奨されている。現在も野外での実被害は報告されていないが、信頼できない外部テキストがコマンド実行権限を持つエージェントに到達する構造的問題を浮き彫りにしている。
💭考察
Claude CodeやOpenAI CodexがREADME.mdに偽装されたスクリプトをきっかけに外部コードを実行する「Friendly Fire」は、自動化の代償を浮き彫りにしていますね。モデル更新では解決しない構造的問題のため、信頼できない外部テキストがコマンド実行権限を持つ環境へ届く経路をどう遮断するか、ワークフローとサンドボックスの在り方を再考する時期かもしれません。エージェントの動作範囲を明確に区切る境界線に、改めて意識を向けておくとよいでしょう。
🌐 偽のVPNおよび7-Zipアプリが被害者の端末をリジデンシャルプロキシノードに転用する
(原題: Fake VPN and 7-Zip Apps Turn Victims Into Residential Proxy Nodes)
✔️要約
Infobloxは、2022年8月頃から活動する脅威アクター「Lurking Lizard」の犯罪系レジデンシャルプロキシネットワークを解明した。同アクターは偽7-Zipインストーラーを配信して端末をプロキシノードに仕立て上げ、現在は「WireVPN」としてアプリストアなどで配布を継続。偽ドメインや偽レビューサイトを用いて顧客を誘導し、不正に収集したIPアドレスをプロキシサービスとして販売するビジネスモデルを構築している。通信パターンの解析から、VPNではなくプロキシ中継ノードとして機能していることが判明。ユーザーは正規サイト以外からのインストールを避ける必要がある。
💭考察
Lurking Lizardが偽7-ZipやWireVPNを通じて端末をプロキシノードに転用する手口、インシデント対応では通信経路の特定が先決でしょう。正規アプリと見分けがつかないため、ログ監視ではプロキシ中継特有の通信パターンを浮き彫りにしておく必要があります。端末が外部に中継ポートを開いている場合、感染ではなくネットワークの踏み台化が進んでいる可能性も考えられますね。影響範囲の特定とノード化された機器の隔離を迅速に進め、復旧作業に臨むのが現実的な防衛線かもしれません。
🌐 CISA、連邦機関にLangflowの認証回避脆弱性修正パッチの優先適用を指示
(原題: CISA orders feds to prioritize patching Langflow auth bypass flaw)
✔️要約
CISAは、LangflowのIDOR脆弱性CVE-2026-55255が実際に悪用されているとして、連邦機関に対し金曜日までのパッチ適用を命じた。この脆弱性は認証済み攻撃者が他ユーザーのフローや機密データに不正アクセスできるもので、Sysdigは6月25日にコード実行やマルウェア配置を目的とした実環境での悪用を確認した。CISAは既にLangflowに関連する複数の脆弱性もKEVカタログに追加しており、ランサムウェアや不正なリソース利用を目的とした継続的な脅威が指摘されている。AI開発ツールであるLangflowの利用者は早急な対策が求められている。
💭考察
LangflowのようなAI開発環境でCVE-2026-55255が実環境で悪用されていると聞くと、単なるスキャン対応以上の資産切り分けが現実的ですね。認証済みアカウントを踏み台にする経路となるため、内部APIのアクセス制御やセッション管理のログを優先的に確認したいところです。CISAがKEVカタログに追加した背景にもあるように、開発ツール特有の機密データ流出リスクを適用優先度の高いリストに落とし込むのが、運用上の次の一手かもしれません。
🌐 サイバーセキュリティ規則の移行を怠ったとして、欧州委員会がアイルランド、スペイン、フランス、オランダを欧州司法裁判所に提訴 - The European Sting
(原題: Commission refers Ireland , Spain , France and the Netherlands to the Court of Justice for failing to transpose the rules on cybersecurity - The European Sting)
✔️要約
欧州委員会は、NIS2指令の国内法化を未完了としたアイルランド、スペイン、フランス、オランダを欧州連合司法裁判所に提訴した。NIS2指令は保健、エネルギー、運輸など18の重要セクターを対象にサイバーセキュリティ基準とインシデント報告義務を定めており、移行期限は2024年10月17日であった。委員会は財政制裁(一口額と日額ペナルティ)の課付を求めている。また2026年1月にはコンプライアンスを容易にする改正案が提案されている。
💭考察
NIS2指令の国内法化期限を過ぎても対応が追いつかない国々への提訴は、単なる行政手続きの遅れではなく、実務的な対応が問われる局面かもしれません。保健やエネルギーといった実需セクターも対象となるこの規則では、インシデント報告の義務化と調達基準の統一が鍵となります。サプライチェーン経由で要求されるセキュリティ要件が組織内外でどう可視化されるか、日頃の監査記録が問われる局面かもしれません。法改正の動きも出ているため、契約書面上のコンプライアンス条項を定期的に見直しておく姿勢が、事業継続の基盤につながるでしょう。
🌐 欧州連合(EU)、AIとサイバーセキュリティの行動計画を発表 - eeNews Europe
(原題: EU unveils action plan for AI and cybersecurity - eeNews Europe)
https://www.eenewseurope.com/en/eu-unveils-action-plan-for-ai-and-cybersecurity/
✔️要約
EU委員会は、高度なAIモデルの進化に伴うサイバーセキュリティリスクに対処するため、新たな行動計画を策定した。AI法の要件に基づき、2027年にAI評価施設を設立し、AI Officeの支援を行う。ENISAやEU機関と連携し、主要AIモデルへの構造的アクセス枠組みや安全なテストプラットフォームを構築。サイバーレジリエンス法案やNIS2指令などの既存法制を補強し、オープンソースのセキュリティ強化やAI活用による脆弱性検知の促進を図る。2026年8月以降、高度AIモデルに関するAI法の規定が適用され、欧州のインフラ事業者への影響が注目される。
💭考察
EUが推進する主要AIモデルへの構造的アクセス枠組みと、AI活用による脆弱性検知の促進は、防御の発想を「事後対応」から「設計段階での検証」へ確実にシフトさせますね。2027年の評価施設設立を見据えると、今後はモデルの性能だけでなく、攻撃耐性や学習データの質が調達基準に組み込まれるかもしれません。開発現場では、AIが出力する脆弱性情報の信頼性をどう検証し、既存のインフラ運用に落とし込むか。こうした実務の整理が、今後の対応の方向性を定める重要な指針となりそうです。
🌐 AWSがClaudeのアクセス、コスト、ガバナンスを一元管理
(原題: AWS centralizes access , spending , and governance for Claude)
https://www.helpnetsecurity.com/2026/07/09/aws-claude-apps-gateway-governance/
✔️要約
AWSが提供する「Claude apps gateway for AWS」は、Claude CodeやClaude Desktopの利用権限、コスト、ガバナンスを一元管理する自己ホスト型コントロールプレーンです。OIDC連携によるSSOや短期トークン、既存のIdPとの統合により開発機への長期シークレット保存を排除します。Amazon BedrockやClaude Platform on AWSへ推論リクエストをルーティングし、モデルアクセス権限、OpenTelemetry連携によるテレメトリ、支出上限などを集中制御できます。
💭考察
Claude apps gateway for AWSがOIDC連携と短期トークンで認証情報管理を刷新するのは、権限肥大化を防ぐ上で興味深い試みですね。既存IdPとの統合は利便性を保ちつつガバナンスを適用できる強みでしょう。一方でルーティング先や支出上限を集中制御する反面、ゲートウェイ自体が攻撃の的になる可能性も視野に入れておきたいところです。テレメトリと組み合わせたアクセス監査をどう進めるか。その精度向上が、運用リスクを可視化し、適切な対策を打つための基礎となりそうです。
🌐 インドのEV移行におけるサイバーセキュリティの盲点 - orfonline.org
(原題: The Cybersecurity Blind Spot in India ’ s EV Transition - orfonline.org)
https://www.orfonline.org/expert-speak/the-cybersecurity-blind-spot-in-india-s-ev-transition
✔️要約
インドで電動リクシャのバッテリー管理システム(BMS)にBluetooth経由で無線接続し、スマートフォンアプリからバッテリを遠隔停止させる事件が相次いでいる。BAT-BMSやEpoch Li-ionなどのアプリが問題視されたが、根本原因はBMS側の認証機能欠如にある。政府は有害アプリの削除を指示したが、これは応急措置に過ぎず、デバイスレベルのセキュリティ強化、認証プロトコルの導入、サプライヤーとメーカーの責任明確化が不可欠である。接続機器のセキュリティはインフラ・公共安全に直結する。
💭考察
BAT-BMSやEpoch Li-ion経由のBluetooth接続によるBMS停止事案は、アプリ削除だけで済む話ではありませんね。調達基準に認証要件を組み込み、サプライヤーとメーカーの責任所在を法で定めるガバナンス整備を進めておきたいですね。接続機器の脆弱性が公共安全に直結する以上、規格策定を先送りできない状況へと進んでいるのかもしれません。
🌐 ハッキング事件におけるWindowsデバイスIDが企業テレメトリーへの疑問を提起
(原題: Windows Device ID in Hacking Case Raises Questions About Enterprise Telemetry)
✔️要約
FBIがMicrosoftのグローバルデバイス識別子(GDID)を活用し、2025年5月の高級宝飾品小売店侵害事件に関与したとされるScattered Spider組員のPeter Stokes容疑者を追跡した事例が公開された。GDIDはOS再インストールまで維持されるWindowsの永続的な識別子であり、ngrokのアカウント作成時刻と一致するIPアドレスやデジタル足跡と結びつけられた。攻撃はITヘルプデスクへのなりすまし電話でMFAを回避し、ngrokやTeleportで侵入、Amazon S3へデータ漏洩と800万ドルの身代金要求を行ったが、ランサムウェア展開は阻止された。本件はエンドポイントテレメトリの活用とプライバシー・ガバナンスの両義性を浮き彫りにし、MFA導入後も支援プロセスのなりすましリスクへの継続的な警戒が必要であることを示している。
💭考察
WindowsのGDIDのような永続デバイス識別子がテレメトリで活用される一方、MFA導入後もヘルプデスクなりすましで認証を回避される事例は、ID管理の盲点を浮き彫りにしますね。端末の履歴とアカウントの権限範囲を別々に追跡すると、踏み台利用時の権限肥大や不正なセッション継承が見えにくくなるかもしれません。攻撃経路が電話支援やトンネリングツールに偏る中、デバイスIDとアイデンティティの紐付け精度をどう運用で補完するかが、次なる監視の視点になりそうです。
おわりに
以上が今回のサイバーセキュリティ関連トピックのまとめです。 気になる記事がありましたら、スキやフォローで応援いただけるとうれしいです。
