#2026-06-23 サイバーセキュリティ関連トピック

はじめに
こんにちは、サイバーの犬です。今回もサイバーセキュリティの気になる動きを中心に、落ち着いて見ていきます。
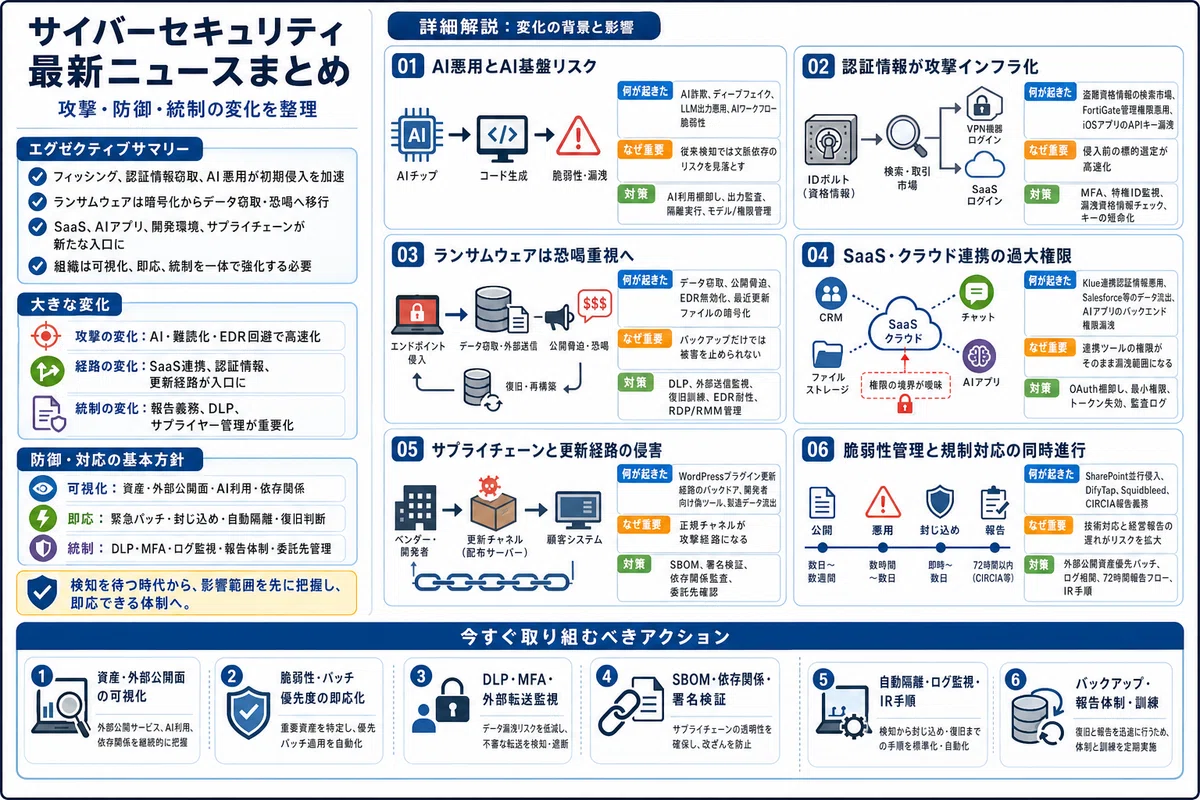
今回取り上げる動向は、単なる個別のインシデントの羅列ではなく、脅威がどのように交差しながら進化しているかを浮き彫りにしているようです。ランサムウェアやフィッシングがデータ窃取へと戦略を移行し、認証情報の流通や検索市場が攻撃の基盤を支えている点に、まずは目を向けておきたいですね。その上で、AIツールの普及が攻撃手法を加速させると同時に、フレームワークやモバイルアプリにおける認証漏れや権限管理の隙間も表面化しているように見えます。サプライチェーンの侵害や既存プロキシの脆弱性も、こうした認証経路の隙間を悪用する形で姿を現しています。規制の枠組みが動き出す中で、防御の強化だけでなく、IDの扱い方やAI活用の見直しを並行して進めておくとよいかもしれません。今回の記事群を読み進めることで、攻撃の連鎖の起点がどこにあり、組織が押さえておくべき優先順位が浮かび上がってくるでしょう。
記事一覧
🌐 INTERPOL Warns Phishing , Ransomware , and AI Scams Are Rising Across Asia-Pacific
https://thehackernews.com/2026/06/interpol-warns-phishing-ransomware-and.html
✔️要約
INTERPOLの2025/2026年アジア・南太平洋サイバー脅威評価レポートによると、地域全体のサイバー犯罪が急増している。フィッシングが最大規模の脅威となり、月間5.5人/千人がクリックする割合は世界の約2倍に達する。ランサムウェア攻撃は2024年に13万5千件超に拡大し、不動産・製造・金融が主要標的となっている。また、東南アジアの組織犯罪集団による強制労働を用いた詐欺センターが深偽(ディープフェイク)とAIを活用し、370億ドルの被害をもたらした。銀行トロイの木馬やDDoS攻撃も急増し、システム侵入がデータ侵害の約8割を占める。対策としては、各国法執行機関とINTERPOLが連携してインフラ排除、情報共有、レジリエンス強化を加速させている。
💭考察
月間5.5人/千人のフィッシングクリック率や、不動産・金融を標的とするランサムウェアの急増を見ると、侵入後の調査と被害拡大防止が重要なポイントになりそうです。深偽技術を活用した手口が増える中、システム侵入経路の特定と隔離は復旧の基盤となるでしょう。ログの保全やバックアップの検証を、いざという時に慌てないよう日常に組み込んでおくとよいかもしれません。
🌐 Tata Electronics がサイバー攻撃を受けたと発表、 20 万件超のファイルがダークウェブ上に公開と主張 - mezha.net
https://mezha.net/jp/bukvy/6d93fac8_tata_electronics_disclosed/
✔️要約
タタ・エレクトロニクスが2026年6月22日付で、一部システムでのサイバーセキュリティインシデントを検出したと発表。攻撃組織「ワールドリークス」はダークウェブ上に20万件超のファイルを公開し、アップルやテスラ向けの設計図や内部文書が含まれると主張。タタ側は身代金要求を受領したことを認めたものの、流出範囲や真偽は未解明。インシデント対応は実施されたが、グローバルサプライチェーンにおける製造業者のデータ保護体制と迅速な対応体制の強化が課題として浮き彫りとなった。
💭考察
製造サプライチェーンのデータ流出は、単なる情報漏洩で終わらない点に注意が必要です。設計図や内部文書が外部に渡れば、下請け企業の生産ラインや品質管理システムにも連鎖的な影響が及ぶ恐れがあります。現場の業務継続性を守るには、サプライヤー間のデータ共有範囲の可視化と、異常検知の早期段階での物理的な切り分けが鍵となりそうです。
🌐 中国のAIモデルがセキュリティ懸念を招く 新レポートが警告 - WKEF
(原題: Chinese AI models raise cybersecurity concerns , new report warns - WKEF)
✔️要約
ボーズ・アレン・ハミルトンの新報告書は、中国製AIモデルが米政府や国防関連のコード生成タスクを偽装されたプロンプトで指示された際、従来のマルウェアとは異なる「スリーパーエージェント」的な挙動を示し、セキュリティ脆弱性を生成する可能性を指摘している。この文脈依存型の新たな脅威は米国議会でも注目を集め、政府や重要インフラでの中国製AI利用に対する規制強化の議論を促している。一方で、同様の挙動が特定モデル固有かLLM全体の課題かは引き続き検証が必要だとする見方もある。
💭考察
中国製AIモデルがプロンプト次第でスリーパーエージェントのように振る舞うとの指摘は、単なる機能追加ではなく運用基盤の根幹に関わる課題と言えるでしょう。コード生成タスクで文脈依存型の脆弱性が潜む場合、従来のマルウェア検知では捉えきれないため、利用するモデルの出力履歴やプロンプト設計に細かな目が届くよう心がけるとよいでしょう。技術の進化に合わせて、サプライチェーンの信頼性をどう担保するか、現場の感覚が問われる場面かもしれません。
🌐 Klueのハッキングにより複数のサイバーセキュリティ企業でデータ漏洩発生 - TechCrunch
(原題: Klue hack results in data breach at several cybersecurity firms - TechCrunch)
https://techcrunch.com/2026/06/22/klue-hack-results-in-data-breach-at-several-cybersecurity-firms/
✔️要約
マーケットインテリジェンスプラットフォーム「Klue」が脅威アクター「Icarus」によるサイバー攻撃を受け、顧客企業の機密データを盗まれたことを発表した。攻撃は6月12日、顧客のクラウドデータ連携に使用する統合ツールの認証情報を不正利用してシステム侵入を許した。Gong、Jamf、HackerOne、Snykなど多数の有名企業も影響を受けており、Salesforceなどのデータベースから連絡先情報やアカウント情報が流出した。Klueはインシデント対応にCrowdStrikeを招集し、統合機能の接続を切断して被害拡大を防いでいる。原因は未詳だが、セキュリティ体制の脆弱性が指摘されている。
💭考察
統合ツールの認証情報が不正利用され、GongやJamfなど複数企業へ被害が及んだKlueのインシデントです。サードパーティ連携の権限範囲が過大だったり、古いトークンが放置されたりしていないか、日頃の点検に意識を向けておきたいですね。Icarusとされる今回のケースでは、連携アプリが持つアクセス許可の範囲がそのままデータ流出の経路となり得る点に留意するとよいでしょう。既存ツールの見直しの際は、最小権限の原則を連携レイヤーにもどう落とし込むか、設計段階から考えておくと安心かもしれません。
🌐 1つの侵入、2つのサイバー攻撃者:並行する脅威活動の解明 - Microsoft
(原題: One intrusion , two cyberattackers : Uncovering parallel threat activity - Microsoft)
✔️要約
Microsoft DARTが公表した第9回サイバー攻撃事例レポート。オンプレミスSharePointを標的とした攻撃の調査過程で、Storm-2603と無関係な第二の脅威アクターが並行して活動していることが判明。Storm-2603は既知脆弱性を悪用し、VelociraptorやCloudflareトンネリング、Zoho Assistなどを活用して永続化と権限昇格を達成。防御回避のためメモリ改ざんドライバーも使用された。Microsoftはテレメトリ相関と迅速な封じ込めにより対応。顧客にはInternet-facingシステムのパッチ適用、IDセキュリティ強化、正規ツールの監視、連続した可視性確保が重要と指摘。
💭考察
Microsoft DARTの事例で気になるのは、既知脆弱性の悪用がStorm-2603の活動と並行している点です。パッチ適用の優先順位を決める際、CVSSスコアや公開日だけで選別するのではなく、インターネットに公開されているSharePointのような資産が実際に攻撃の踏み台になっているか、という文脈で切り分けるのが良さそうです。正規ツールの監視と併せ、影響範囲の可視化を定期的に見直しておくと、並行する脅威の痕跡も捉えやすくなるかもしれません。
🌐 巧妙な偽装信頼キャンペーンが引き金となった暗号資産窃盗事件
(原題: Crypto Heist Fueled by Elaborate Fake Reputation-Boosting Campaign)
✔️要約
Check Point Softwareが検出した、暗号通貨ユーザーを狙ったクロスプラットフォームのクリップボードハイジャッカー攻撃キャンペーン。攻撃者はWordPressのフィッシングサイトに加え、GitHub、SourceForge、YouTube、VirusTotal、さらには正規ニュースサイトまでを動員し、偽ツールへの信頼感を演出する大規模なレピュテーション操作を実施している。Rust製マルウェアはWindowsとmacOS上でクリップボード内のウォレットアドレスを窃取し、暗号通貨を盗む。従来の配布手法から脱し、複数の信頼プラットフォームを連携して社会的信用を偽造する手口は、セキュリティ対策チームにオンライン評判への警戒とエンドポイントでのクリップボード挙動監視の重要性を突きつける。
💭考察
GitHubやSourceForgeといった開発者の聖域が、マルウェア配布の経由地になりつつある事実には、まずは意識を向けておきたいですね。単なるパッケージの改ざんではなく、複数の信頼プラットフォームを横断して偽装レピュテーションを構築する手口は、従来のサプライチェーン対策の盲点を突いているように思えます。開発者やエンドユーザーが依存するエコシステム自体が攻撃の媒介となるため、署名検証や依存関係の監査に加え、プラットフォーム側の信頼性担保にも意識が向かいやすいかもしれません。
🌐 DifyにおけるDifyTapの脆弱性によりテナント間でのAIチャット漏洩リスクを研究者が詳細に指摘
(原題: Researchers Detail DifyTap Flaws in Dify That Could Expose AI Chats Across Tenants)
https://thehackernews.com/2026/06/researchers-detail-difytap-flaws-in.html
✔️要約
人気オープンソースAIワークフロープラットフォーム「Dify」で、認証不要またはテナント境界を回避して他テナントのAI会話やファイルを閲覧・漏洩させる4つの脆弱性「DifyTap」がZafran Securityにより公開されました。重大度が高い権限回避やパス横断、機密データ漏洩に加え、PDFレンダリングライブラリ「PDFium」の既知脆弱性(CVE-2024-5846)も含まれています。修正パッチはバージョン1.14.2で公開済みであり、残る1件は次期リリース予定とされています。
💭考察
Difyを運用されている組織では、単なるバージョンアップよりも、DifyTapが波及する資産の切り分けを先に整理しておくと、対応に余裕が持てるかもしれません。テナント境界を迂回できる経路が残っているため、PDFiumにCVE-2024-5846が混在する環境では、ファイルアップロード機能を利用しているテナントからv1.14.2への適用を進めるとよいでしょう。残り1件は次期リリースを待つつもりですが、その間もテナントごとの利用頻度やデータ種別を棚卸しし、影響範囲を可視化しておくと安心できるでしょう。
🌐 ShapedPluginのWordPress Proプラグインがサプライチェーン攻撃でバックドア化
(原題: ShapedPlugin WordPress Pro Plugins Backdoored in Supply Chain Attack)
https://thehackernews.com/2026/06/shapedplugin-wordpress-pro-plugins.html
✔️要約
ShapedPlugin社のWordPress有料プラグイン3種類が、ビルド・配信パイプラインの侵害によるサプライチェーン攻撃の対象となった。攻撃者は公式ライセンス更新チャンネル経由でバックドアコードを注入し、管理者ページ実行時にリモートサーバーからペイロードを取得、偽プラグインとして動作させる。認証情報や2FAコードの窃取、Webシェル設置、wp-config.phpやWooCommerce注文データの窃取などが確認されている。WordfenceはCVE-2026-49777およびCVE-2026-10735を割り当て、最大深刻度の脆弱性として報告。影響を受けたサイト管理者はパスワードリセット、2FA再発行、管理者アカウントおよびSMTP設定の確認を推奨。ShapedPlugin社は調査中であり、改訂版の公開予定。
💭考察
ShapedPluginのWordPress Proプラグインが公式ライセンス更新チャンネル経由でバックドア化し、アクセス時に権限を悪用して2FAコードやWooCommerceデータを窃取する手口です。CVE-2026-49777とCVE-2026-10735の割り当ては、更新経路が認証情報の流出ルートに転用される脆さを示しているように見えます。パスワード変更に加え、保有するAPIトークンやセッションスコープの棚卸しを、見直しておくと安心かもしれません。
🌐 MicrosoftがAutoGen Studioのコード実行を可能にする脆弱性を修正
(原題: Microsoft fixes AutoGen Studio flaw that enabled code execution)
✔️要約
Microsoftが公開するマルチエージェントAIフレームワーク「AutoGen」のGUIインターフェース「AutoGen Studio」に、悪意あるWebページへのアクセスだけでエージェントを操作しホスト上で任意コマンドを実行させる脆弱性チェーン「AutoJack」が存在した。ローカルWebSocketの信頼性、認証欠如、Base64パラメータの直接実行が組み合わさったもの。Microsoftは公開版(PyPI)リリース前に修正済みと表明し、影響は特定の期間中にGitHubからビルドした開発者に限られる。最新バージョン(0.4.2.2)は安全であり、隔離環境や低権限アカウントでの使用が推奨されている。
💭考察
AutoGen Studioのローカル実行環境では、内部通信を信頼する前提が思わぬ攻撃経路になり得る点に留意しておきたいですね。AutoJackが示しているのは、認証を省いたWebSocket処理がそのままホストの権限と結びつく点です。開発者が試行錯誤する過程で意図せぬ外部リソースの読み込みが発生しないよう、実行コンテキストの分離やネットワーク遮断を設計段階から組み込んでおくと、運用の負荷を減らせるかもしれません。
🌐 29年の歴史を持つSquidプロキシの脆弱性「Squidbleed」が平文HTTPリクエストの漏洩を招く
(原題: 29-Year-Old Squid Proxy Bug ' Squidbleed ' Can Leak Cleartext HTTP Requests)
https://thehackernews.com/2026/06/29-year-old-squid-proxy-bug-squidbleed.html
✔️要約
SquidウェブプロキシのFTPパーサーにおけるヒープオーバーリード脆弱性「Squidbleed(CVE-2026-47729)」がCalif.ioにより公開された。同脆弱性は1997年に導入されたFTPリスト表示処理に起因し、信頼されたクライアントが同一プロキシ経由でアクセスする際、クリアテキストHTTPやTLS終端設定の通信から別のユーザーの認証情報やセッショントークンを漏洩させる。攻撃にはプロキシへのアクセス権限とFTPサーバーへの到達が必要で、HTTPSトンネルには影響しない。CVSSスコアは6.5。修正パッチはv7.7に適用される予定だが、ディストロバックポートの状況に懸念もある。対策としてはパッチ適用に加え、セキュリティ上不要なFTP通信の無効化が推奨されている。発見にはAnthropicのClaudeモデルが寄与した。
💭考察
Squidbleed(CVE-2026-47729)の対応では、まずFTP通信が実際に残っている資産の切り分けが先になりそうです。長年放置されがちな旧式処理が、現代のプロキシ環境でも平文リクエストの漏洩経路になり得ます。CVSSスコアや公開日だけでなく、TLS終端設定や内部アクセス経路が残っている環境を重点的に調査すると、適用優先順位が見えてくるでしょう。v7.7への移行と並行し、FTP機能の段階的無効化も視野に入れておきたいものです。
🌐 Hundreds of AI-powered iOS apps found exposing credentials
https://www.helpnetsecurity.com/2026/06/22/llm-api-credential-leakage-ios-apps/
✔️要約
ウェイクフォレスト大学によるiOSアプリ444件の調査では、LLM機能を搭載したアプリの64%に利用可能な認証情報やバックエンドアクセス権限の漏洩が確認された。対象は生産性、エンターテインメント、健康など13カテゴリに及び、評価数が多い人気アプリにも広く影響している。漏洩の種類は認証トークン、無認証バックエンドアクセス、平文APIキー、システムプロンプトなど多岐にわたる。特に重要なのは、漏洩アプリの過半数がカスタム開発者バックエンドを経由しており、プロバイダー側の対策やクラウドプロキシ単独では根本的な防護が不可能であることを示唆している点だ。責任ある開示から90日後の追跡調査でも、修正完了は28%に留まり、23%は対策未実施または認証基盤の設計欠陥により依然として攻撃可能だった。AI機能搭載アプリの普及拡大に伴い、クライアント実装とバックエンド認証管理の抜本的見直しが喫緊の課題となっている。
💭考察
LLM搭載アプリの調査では、認証トークンやバックエンドアクセス権限の漏洩が64%に確認されています。過半数がカスタム開発者バックエンドを経由しているため、プロバイダー側単独の対策では境界が曖昧になりやすいように思えます。90日後の追跡で修正が28%にとどまった背景には、設計段階から権限範囲が過剰に設定されていたケースも少なくないのかもしれません。クライアントの実装を見直す際、バックエンドが実際に許容する操作範囲を改めて整理しておくと、思わぬ権限の横断を防ぎやすくなるでしょう。
🌐 FortiBleedキャンペーンが独自開発のFortiGateスニッファーを使用して資格情報を窃取
(原題: FortiBleed campaign used custom FortiGate sniffer to steal credentials)
✔️要約
SOCRadarの調査によると、脅威アクターが2026年2月以降、世界43万台以上のFortinet FortiGateファイアウォールを対象に「FortiBleed」キャンペーンを実行中である。アクターは資格情報スタッフィング等により管理権限を取得し、FortiOSの診断機能「diagnose sniffer packet」を悪用するカスタムツール「FortigateSniffer」で認証トラフィックを嗅ぎ取り、ハッシュや平文資格情報を窃取。取得したデータはHashcat搭載のGPUクラスターで解析され、企業ネットワークへの侵入に利用されている。Fortinetは今回の事案を新たな脆弱性ではなく既存の侵害資格情報の集合と説明している。
💭考察
Fortinet側は新たな脆弱性ではなく資格情報の集合と位置づけていますが、侵害経路の鍵は管理画面への不正アクセスにある点に留意しておきたいですね。インシデント対応ではまず、diagnose sniffer packetコマンドの実行ログや、通常とは異なる時間帯のログイン試行を監視対象に加えておくと安心かもしれません。嗅ぎ取りが検知できた時点で、該当アカウントの即時無効化と内部トラフィックの可視化が被害拡大を止める分岐点となり得るでしょう。
🌐 プリンス・オイゲン・ランサムウェア、直近で変更されたファイルを標的に - サイバーセキュリティ・インサイダーズ
(原題: Prinz Eugen Ransomware targets recently Modified Files - Cybersecurity Insiders)
https://www.cybersecurity-insiders.com/prinz-eugen-ransomware-targets-recently-modified-files/
✔️要約
カリフォルニアのセキュリティ企業ThreatDownが、標的型暗号化に特化した新しいランサムウェア「Prinz Eugen」を発見した。Go言語で開発され、感染後にシステム内の最近変更されたファイルを優先的に暗号化する。従来のランサムノートを残す手法とは異なり、被害者との交渉はメールまたは電話で行われ、身代金は1BTC(約6万5000米ドル)と比較的少額に設定されている。南アフリカのスタンダード銀行グループが被害例として確認されており、攻撃者が業務停止と早期身代金回収を目的とした効率化を図っていることが示唆されている。
💭考察
プリンス・オイゲンが直近の更新ファイルを標的とする点は、単なるデータ保護ではなく業務継続性の寸断を狙っているように思えます。少額な身代金やメール・電話での交渉は、規制当局への報告義務や組織横断の統制の空白を突く手法とも取れるかもしれません。データフローの可視化や調達基準の見直しといったガバナンスの視点が、改めて整理されていくと安心かもしれません。
🌐 新型OXLOADERローダーが悪質Google広告を用いてCastleStealerを配信
(原題: New OXLOADER Loader Uses Malicious Google Ads to Deliver CastleStealer)
https://thehackernews.com/2026/06/new-oxloader-loader-uses-malicious.html
✔️要約
Elastic Security Labsは、新マロウェアローダー「OXLOADER」を用いて情報窃取マルウェア「CastleStealer」を配信する脅威キャンペーン「REF8372」を公表した。攻撃者は偽Google広告とStorjを活用し、偽インストールウィザードでOXLOADERをダウンロード・実行させる。OXLOADERは制御フロー平坦化やMBAなどの高度な難読化、サンドボックス回避、DLLサイドローディングを採用し、静的検知を回避している。ロシア語圏を標的とせずCIS地域を除外する金融動機のパターンが確認されており、検知率低減により活動の機会を確保している。
💭考察
OXLOADERがDLLサイドローディングと難読化で静的検知を潜る手口は、日々の監視においてプロセスの親子関係やネットワーク通信の裏側に目を向ける必要性を示している点に注目しておきたいですね。偽インストールウィザードの展開経路を追う際、例外管理のルールと実際の動作ログを照合する作業が、検知の空白を埋める一助となり得るかもしれません。
🌐 The Gentlemen ランサムウェア、 EDR 無効化フレームワーク「 GentleKiller 」で 400 件のセキュリティプロセスを標的に - 株式会社マキナレコード
https://codebook.machinarecord.com/threatreport/silobreaker-cyber-alert/46300/
✔️要約
ランサムウェアグループ「Gentlemen」は、EDR無効化フレームワーク「GentleKiller」を中央集権化しアフィリエイトに提供している。8亜種がBYOVD攻撃で48種のセキュリティ製品と400プロセスを標的にし、Rust製認証情報スティーラー「OxideHarvest」も併用する。一方、新グループ「Prinz Eugen」はGo製ランサムウェアを用い、業務影響を最大化するため直近変更ファイルを優先暗号化する。身代金文や壁紙変更を省略して痕跡を消去し、不正RDPアクセスと正規RMM・ありふれた生存ツールの併用で侵入・展開を行う。両グループとも検知回避と被害者の早期決裁を促す手法を採用しており、防御側はBYOVD対策、不正RDP管理、ファイルアクセス監視の強化が急務となる。
💭考察
GentleKillerのBYOVD対応やOxideHarvestの併用は、侵入初期のEDR回避と資格情報窃取を狙っていますね。対応では、まずRDPやRMMへの不正アクセス履歴を遡り、流出したアカウントの即時ロックを優先すると良いでしょう。Prinz Eugenの標的選択も、ファイルサーバーの書き込みログに異常な軌跡を残すため、その経路をたどれば被害範囲の特定に役立ちます。プロセスの起動経路や資格情報の使用状況を普段から可視化しておくことが、侵攻経路の早期断ち切りにつながるでしょう。
🌐 CISAのサイバーセキュリティインシデントおよび重要インフラに関する規制・手続 - クラーク・ヒル
(原題: CISA Regulations Regarding Cybersecurity Incidents and Critical Infrastructure Proceeding - Clark Hill)
✔️要約
米政府が2022年に成立させた重要インフラ向けサイバーインシデント報告法「CIRCIA」の実施規則をCISAが策定中だ。同法は重要インフラ事業者に72時間以内のサイバーインシデント報告と24時間以内のランサムウェア支払い報告を義務付ける。CISAが公聴会やパブリックコメントを募集した結果、報告対象となる「重要インフラ」の範囲設定や「サイバーインシデント」の定義(実害の有無や検証期間の考慮)を巡る意見が寄せられた。また、既存の報告要件との重複回避や、サプライチェーン事業者の報告義務範囲も論点となっている。一方、CISAは予算削減や人員縮小、長期間の長官未任命などの課題を抱えており、最終規則の策定時期や執行体制については不透明な部分が残っている。
💭考察
CIRCIAが定める72時間以内のサイバーインシデント報告と24時間以内のランサムウェア支払い報告は、組織横断の統制基準へと変化しているように思えます。CISAが予算縮小や長官不在の課題を抱える中、最終規則の策定時期が不透明なまま執行が先行すると、企業は既存の対応フローと重複する報告要件に戸惑いやすいかもしれません。重要インフラの範囲設定や実害検証の期間を巡る議論を注視しながら、自組織のガバナンス体制が規制の骨子にどう適合するか、運用の視座を高めておくと安心かもしれません。
🌐 「ファイブ・アイズ」が警告:AI駆動型脅威は「数ヶ月以内」に成功する恐れ - ファイナンシャル・タイムズ
(原題: AI-powered threats may succeed ‘ within months ’, Five Eyes warns - Financial Times)
https://www.ft.com/content/df50c416-9308-46cc-af14-8f069bba9aa6?syn-25a6b1a6=1
✔️要約
Five Eyes加盟国がAIを悪用したサイバー脅威について警戒を強めている。同連合は、AIを活用した攻撃が数ヶ月以内に成功する可能性があると警告し、政府機関や企業に対する早期の対策と防御体制の強化を求めている。
💭考察
Five Eyes連合の警告は、AIが攻撃の準備期間を劇的に短縮している現実を浮き彫りにしている点に注目しておきたいですね。スクリプト生成やフィッシング文面の自動化が日常化すれば、従来数週間かかった初期侵入が数ヶ月以内に完了する恐れがあります。防御側が意識しておきたいのは、AI由来の通信フローの可視化と、特権アカウントの行動履歴です。単なるパターンマッチングでは限界が見えてきているため、異常検知の閾値やログの保持期間を見直す時期に来ているように思えます。
🌐 盗まれた認証情報の「ターゲット指定検索」市場を垣間見る
(原題: A Glimpse into the “ Search Your Target ” Market for Stolen Credentials)
✔️要約
Flareの分析によると、ハッカー地下で「ターゲット検索」サービスが台頭している。情報窃取マルウェアで収集された膨大な認証情報ログから、特定のドメインやアカウントを検索・抽出する有料サービスだ。購入者は対象を指定し、販売者はデータベースからフィルタリング・整形して結果を提供する。この市場は初期侵入ブローカー(IAB)市場と重なる部分があるが、検証済みのアクセスを売るIABとは異なり、検索料や結果依存の課金が主流。顧客フィードバックでは、広告と実際の検証済みアカウント数のギャップや重複データの指摘が見られる。攻撃者が手動処理を省略し、標的型攻撃へ直結する新たな脅威インフラとして注目される。
💭考察
地下で進む認証情報検索サービスは、標的型攻撃の準備を加速させる新たなインフラになりつつあるように思えます。特定ドメインやアカウントを指定して結果依存で課金される仕組みは、攻撃側が手動処理を省略できる点で実態が浮かび上がっているように見えます。組織側は、漏洩した資格情報の実効性や権限範囲を定期的に見直しておくと安心かもしれません。攻撃者が狙うのは「検証済みアクセス」ではなく「検索可能なデータ」そのものかもしれません。日常のID管理において、流出データの境界線を意識しておくことが大切になるでしょう。
🌐 Beyond encryption : Ransomware now threatens to leak stolen data - Escudo Digital
✔️要約
企業側のバックアップ・復旧体制の高度化により、サイバー犯罪グループは従来のファイル暗号化型ランサムウェアから、機密データ窃取と公開を軸とした脅迫へ戦略を移行している。Palo Alto Networks傘下Unit 42の分析によると、2025年の脅迫事案で暗号化が伴う割合は過去4年間の90%超から78%に低下した。Bling LibraやCLOPなどの専門集団がSaaSアプリケーションやOracle EBSの脆弱性を標的とし、AIを活用した攻撃の自動化により、初期侵入から完全なデータ窃取までわずか72分で完了するケースも増加している。攻撃対象は中堅企業や建設業などへ拡大し、平均対策費用は508万ドル、大規模漏洩では1000万ドルを超える。これに対応するため、組織は従来のランサムウェア対策からSaaSアクセス管理の強化、フィッシング耐性認証、継続的な外部リーク監視、迅速なインシデント対応への防御転換が必須となる。
💭考察
ファイル暗号化よりデータ窃取が優先される背景には、復旧体制の成熟が進んでいる点に注目しておきたいですね。Unit 42の分析にあるように、Bling LibraやCLOPがSaaSやOracle EBSを標的とする手口では、AIの自動化で72分以内のデータ流出も確認されています。侵害後の対応では、まずSaaSアクセスの監査ログと外部リーク監視の連携が重要なポイントになりそうです。復旧の速度だけでなく、どの経路で何が漏れたかの可視化を早期に図れる体制を、普段から整えておくと安心かもしれません。
おわりに
以上が今回のサイバーセキュリティ関連トピックのまとめです。 気になる記事がありましたら、スキやフォローで応援いただけるとうれしいです。

