諜報業界用語: 「Layer 3/4/7 攻撃」

今回は「Layer 3/4/7 攻撃」について見ていきましょう。
これを見て懐かしいと思う方もいるかも(笑)。
_*_*_
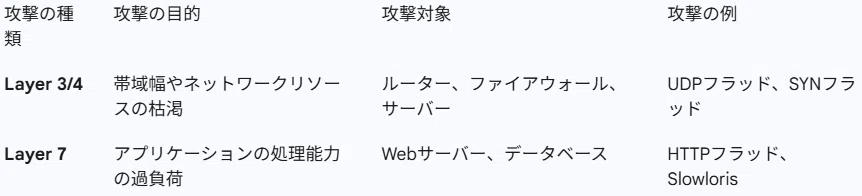
「Layer 3/4/7 攻撃」: 「Layer 3/4/7 攻撃」とは、DDoS攻撃(分散型サービス拒否攻撃)を、攻撃対象となるOSI参照モデルの層(レイヤー)によって分類したものです。攻撃の目的や手法がそれぞれの層で異なるため、対策もそれぞれに合ったものが必要となります。
Layer 3/4 攻撃 (インフラ層攻撃)
Layer 3(ネットワーク層)とLayer 4(トランスポート層)を標的とする攻撃です。これらは主に、標的のネットワーク機器や回線容量を大量のデータで飽和させ、正当な通信を妨害することを目的とします。
攻撃の目的: サーバーやネットワーク機器のリソース(帯域幅、接続数など)を使い尽くすこと。
攻撃の例:
UDPフラッド: UDPパケットを大量に送りつけ、サーバーの応答処理を過負荷にする。
SYNフラッド: TCP接続を確立する際の初期通信(SYN)を大量に送り、サーバーがすべての接続を処理できなくなるようにする。
特徴: * 攻撃の規模が大きく、大量のトラフィックが送信されるため、ボリューム攻撃とも呼ばれる。
多くの場合、ボットネットが利用される。
Layer 7 攻撃 (アプリケーション層攻撃)
Layer 7(アプリケーション層)を標的とする攻撃です。Webサーバーやアプリケーションそのものの脆弱性を狙い、少ないトラフィック量でもサーバーに大きな負荷をかけることを目的とします。
攻撃の目的: アプリケーションの特定の処理(データベース検索、ログイン処理など)を繰り返し実行させ、サーバーのCPUやメモリを消費させること。
攻撃の例:
HTTPフラッド: 正規のWebブラウザからのアクセスを装い、大量のHTTPリクエストを送りつける。
Slowloris: 複数の接続をゆっくりと確立し、サーバーのリソースを長時間占有する。
特徴: * 攻撃トラフィックが正規のユーザーの通信と区別しにくく、検知や対策が難しい。
Layer 3/4攻撃に比べて必要なトラフィック量が少ないため、小規模なボットネットでも実行可能。