EUに支社がなくても対象?作成物だけで“EU AI法”の対象になるかもしれない落とし穴

1. EU AI法と日本への影響
「EU AI法(EU AI Act)」と聞くと、多くの日本企業は「うちはEUに拠点もないし関係ない」と考えているかもしれません。ですが、もしあなたの会社が生成AIツールを使って作成した資料が、EU圏内で使われていたら?
実はそれだけで、EU AI法の適用対象となる可能性があります。本記事では、そうした“見落としがちなリスク”に焦点を当てて、現場レベルで知っておきたいポイントを分かりやすく解説します。
※記載内容にミスがあれば、コメントでご指摘をお願いいたします!私も100%の自信があるわけではありません
※本記事は私の経験と公開されているEU AI法の原文をもとに執筆した見解です。法的助言を提供するものではありませんので、実際の適用判断にあたっては専門家への相談を推奨いたします
2. ここが見落とされがち!成果物だけでもリスクになる理由
例えば、あなたの会社が営業資料を自動生成するAIツールを導入していたとしましょう。このツールは日本国内でのみ使っており、EUには拠点がなく、ツールそのものはEUで使われていません。
しかし、その生成された営業資料が、海外営業部門や現地代理店を通じてEU内(例えばドイツ)で利用された場合、EU AI法の適用対象になる可能性があるのです。
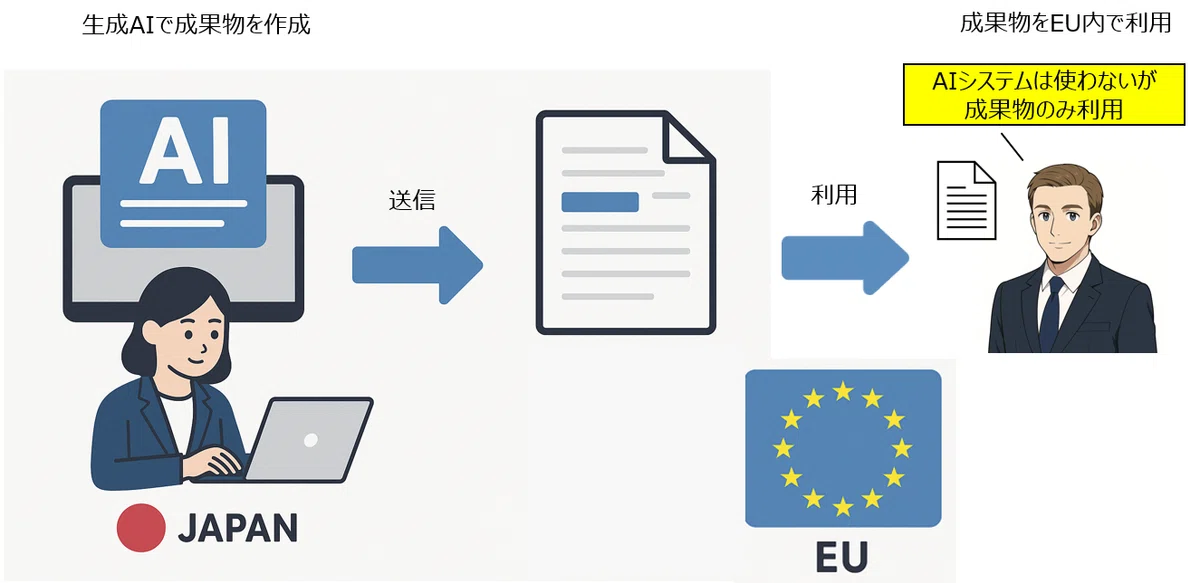
これはEU AI法の第2条1項(c)に、以下のような記載があるからです:
"Providers and deployers of AI systems that have their place of establishment or are located in a third country, where the output produced by the AI system is used in the Union"
太字の部分が曲者な一文で、AIシステム自体がEU圏外(日本など)で使われていたとしても、生成された成果物がEU内で使われる場合には、一定の要件のもとで規制の対象になることがあるというわけです。
「EUでは生成AIを使ってない」と思っていても、成果物が“海を渡る”だけでアウトになる可能性がある、という点はあまり知られていない落とし穴ではないでしょうか。
3. EU AI法とは(ざっくり解説)
EU AI法(正式名称:EU Artificial Intelligence Act.)は、AIの利用に関するリスクを分類し、リスクに応じた規制を課すことを目的とした法律です。誤解を恐れずに言うならば、GDPRのAI版とも考えられるもので、2027年1月から全面施行される予定です。
リスクは主に以下の4つに分類されます:
禁止AI(Unacceptable Risk):人間の行動を操るようなAIなど
高リスクAI(High Risk):医療機器、教育、雇用、金融など判断に関わるAI
限定的リスク(Limited Risk):チャットボットや生成AIなど
最小リスク(Minimal Risk):一般的な検索エンジンなど
高リスクAI以上に該当すると、厳格な透明性や記録保持、説明責任が求められます。
詳しくはこちらをお読みください。(弊社のダイレクトマーケティング)
4. よくあるユースケースと注意点
4-1. EUで直接AIを使う場合
こちらは比較的分かりやすいケースです。
自社が導入したAIチャットボットが、EU支社のカスタマーサポートで使われている
本社で作ったAI分析ツールを、EUの工場や支店で活用している
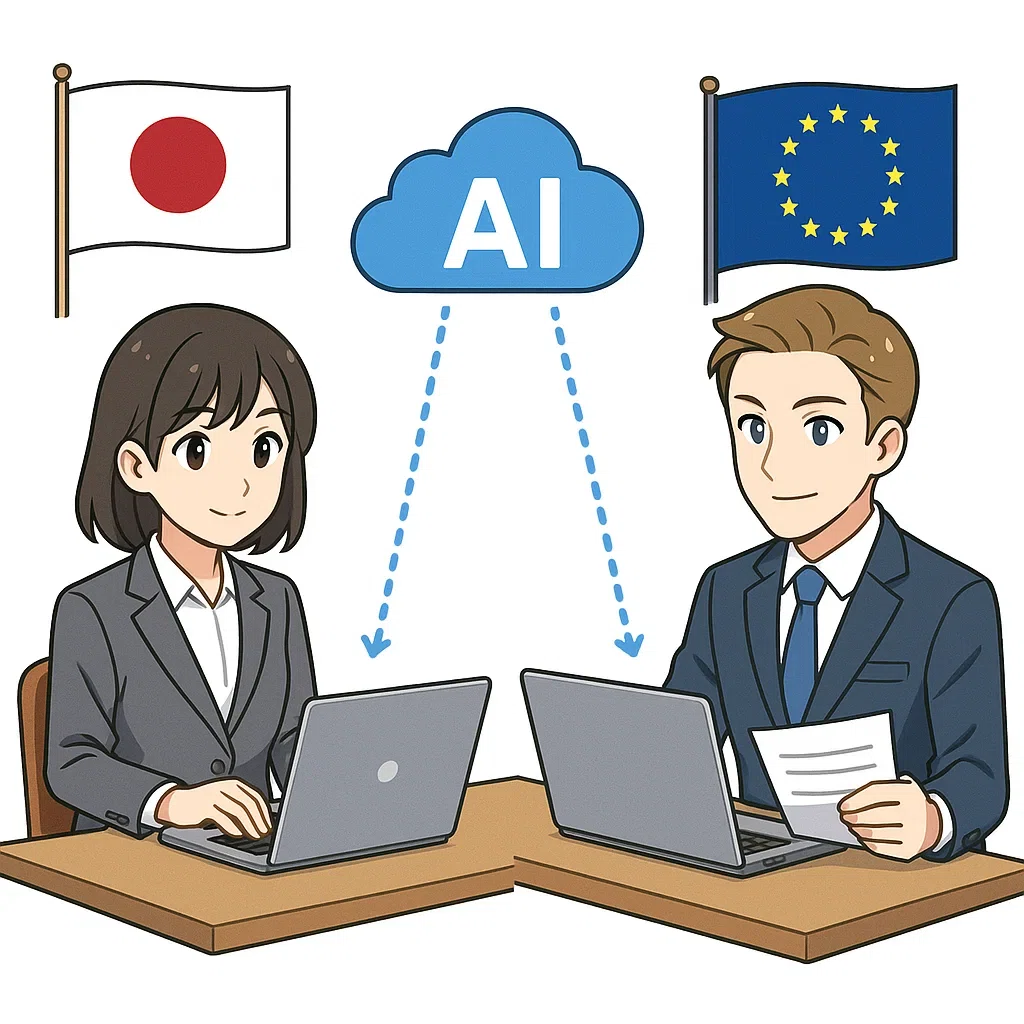
このようなケースでは、当然ながらEU AI法の対象範囲内になります。
特に個人情報を扱うチャットボット(採用系、医療系、金融系等)などは、綿密なリスク評価と対応策が必要です。
4-2. 成果物がEUで使われる場合(今回のポイント)
業資料や商品カタログ、パンフレットをAIで生成
これをEU向け商談やマーケティングで使用
たとえば、医療機器のパンフレットをAIで自動生成し、それをiPadに入れて現地の医師に配布する――このようなケースは、高リスクAIの成果物がEUで使われたとして、規制対象になる可能性が高まります。
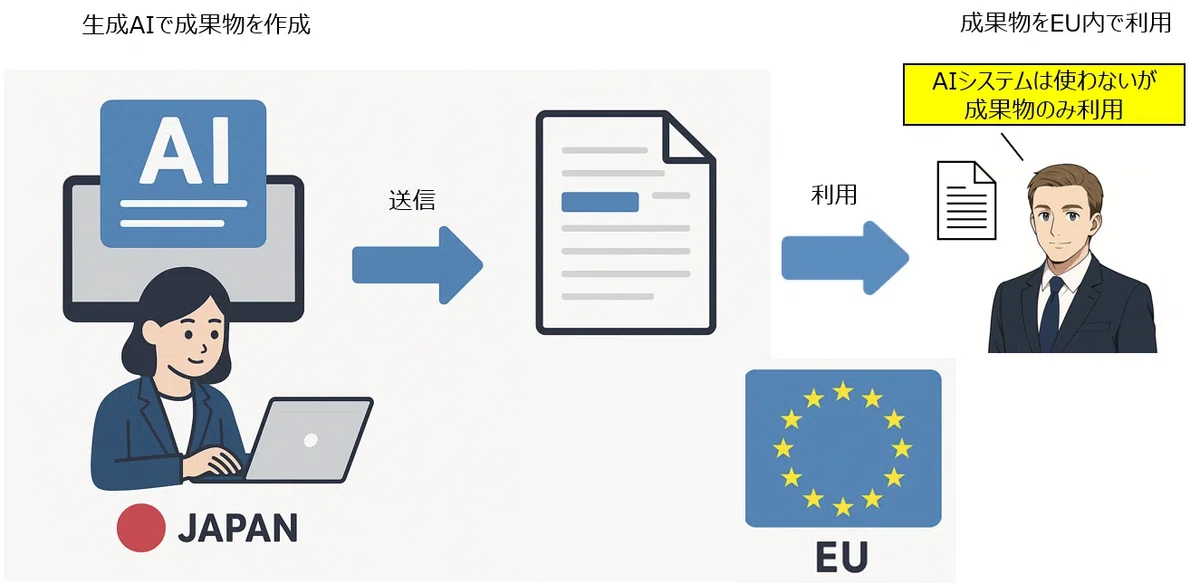
特に、以下の分野ではリスクが高まるため要注意です:
医療・薬事(患者の判断に影響)
教育(試験対策や進路に影響)
金融(信用評価に関わる)
雇用(採用資料や職業案内)
5. どう備えるべきか(対応策)
基本的に、自社に相当な有識者がいない限り、この問題は解決できません。怪しいと思った時点で専門家に相談することを強くお勧めいたします。 以下では、実務上必要となる基本的な備えを4つの観点から解説します。あくまで参考情報ですが、具体的な行動例も示します。
リスク分類の確認:
自社が導入している生成AIツールの成果物が、「高リスクAI」に該当するかを確認することが第一歩です
高リスクに分類されるのは、教育・医療・雇用・金融など、判断や人の権利に関わる分野です
EU AI法附属書III(Annex III)に記載されたユースケース一覧を参考に、「自社の成果物が該当しないか」をチェックリスト化してみるのもいい手です。が、これは相当な労力が必要となるので、1人や2人でできる作業ではないかと思います
例えば、「生成された営業資料が医療機器の治療方針に影響を与えないか?」など、用途の文脈で評価します
開示義務の検討:
低リスク以上の生成AIに対しては「AIによる生成であることの明示」が義務づけられるケースがあります
対応策としては、資料の脚注や末尾に「この資料はAIツールによって生成されたものをベースに作成されています」と記載するなど、読み手が誤認しないための透明性を担保しましょう。
社内テンプレートにあらかじめ文言を用意しておくことで、対応の抜け漏れを防ぐことができます。
社内ルールの整備:
生成AIを使った成果物がEUで使われる場合に備え、社内でのAI利用ルールやフローを明文化しておくことが重要です。
例:
AIで生成した資料をEUで使用する場合は法務部門のレビューを必須とする
設計書などのドキュメントは10年間保管する
EU AI法18条から引用 :
The provider shall, for a period ending 10 years after the high-risk AI system has been placed on the market or put into service, keep at the disposal of the national competent authorities:
生成プロンプト・バージョン・編集記録などをログとして保管し、少なくとも6ヶ月は再確認できる体制を整える
EU AI法19条から引用 :
the logs shall be kept for a period appropriate to the intended purpose of the high-risk AI system, of at least six months
成果物の用途、配布範囲、想定ユーザーを記録することを義務付ける
相談体制の明確化:
実務レベルで判断に迷った際にすぐ相談できる体制が不可欠です。
例えば、以下のような流れをあらかじめ定義しておくと有効です(あくまで例であり、これが最適解ではありません):
【レベル1】自部署内で用途と対象国をチェック
【レベル2】法務・情報セキュリティと連携してリスク評価
【レベル3】必要に応じて外部の法律事務所やリスクアドバイザーに相談
なお、社内にAI規制に精通した人材がいない場合は、最初から専門家と相談体制を構築しておく方が実効性があります。
こうした備えは、法対応のためだけでなく、クライアントや海外パートナーとの信頼構築にもつながります。
6. おわりに
生成AIの活用が進む中で、「AIそのもの」よりも「AIの出力」がリスクになる時代が来ています。
EU AI法は、まだ完全には施行されていないものの、“いつの間にか適用対象になっていた”というケースを避けるためにも、今からの備えが重要です。
成果物がどこで使われ、誰に影響を与えるのか。
AIの“出口”まで想定できる日本企業こそが、これからのグローバルリスクに強くなるのではないでしょうか。
いいなと思ったら応援しよう!
この記事は noteマネー にピックアップされました

