x 機能制限 3日

【エンジニア視点考察】万垢達成の翌日にXから3日間制限を喰らった件〜検知アルゴリズムの仕様を推測する〜
2026年6月12日、おかげさまでフォロワー1万人(万垢)という一つのマイルストーンを達成した。応援してくださった皆様、本当にありがとうございます。
……が、その【翌日(6/13)】、私のメインアカウントはXのセキュリティシステムによって「3日間の制限」という名のサンドボックス(隔離環境)に叩き込まれた。
発生したタイミングは万垢達成の翌朝。いつものように朝活などの定期ポストを投稿し、皆様への「いいね」を始めた瞬間だった。画面には3日間の制限メッセージと人間チェック(ボット判定テスト)が表示されたものの、具体的な違反要因についての記載は一切ない。いわゆる「ブラックボックス型の暫定ロック」だ。
大前提として強調しておきたいのは、私は自動化ツールやBotなどのAPI連携は一切行っておらず、「100%完全な手動操作」しかしていない。スマホとPCの画面に向き合い、生身の人間として温かい交流を重ねていた、ただそれだけだ。
誤解のないように言っておくと、私はXのシステムを批判したいわけではない。何億人ものユーザーが利用する超巨大プラットフォームにおいて、不正なBotやスパムを弾くための「検出システムが存在すること自体は至極当然」であり、同じシステムエンジニアとしてその必要性は痛いほど理解できる。インフラを守るためには、強固な防衛壁が不可欠だからだ。
では、なぜ完全手動のクリーンなアカウントが、その防衛システムに引っかかってしまったのか? 手元に残されたアナリティクス(ログデータ)を元に、ベテランシステムアーキテクトの視点から、Xの防衛アルゴリズムの盲点をプロファイリングしてみたい。
【ログ解析】システムが異常判定したトリガー条件の推測
Xのスパム・Bot検知システムは、ユーザーの「操作速度」や「急激なデータの変化率(デルタ)」を常に監視している。今回、エラー要因が明記されなかった背景には、特定の規約違反ではなく「インフラ保護のための自動防御(アノマリー検知)」が作動した可能性が極めて高い。
有力な原因は、手元のアナリティクスデータ(画像参照)が証明している。
① グラフが示す「トラフィックスパイク(フォロワー急増)」の閾値突破
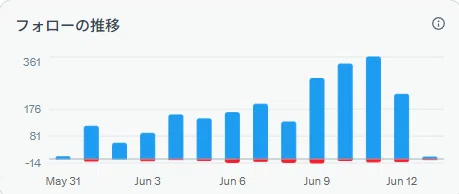
制限を受ける前々日(6/11付近)、私の「フォロー推移(被フォロー数)」は過去最高の【1日あたり361件】を記録していた。 当時の私のフォロワー数は9000人台。つまり、総母数の1/3〜1/4に匹敵する新規リクエストが、わずか24時間の間に一気に私のアカウントという単一ノード(エンドポイント)へ集中したことになる。
もちろん、芸能人や著名人、あるいはすでに何万人ものフォロワーがいるアカウントであれば、1日に数百〜数千の増加は日常茶飯事であり、システム側の評価基準も別レイヤー(認証済み、またはトラフィック上限の高いバケット)に割り振られているはずだ。公開されていない仕様である以上正確なロジックはブラックボックスの中だが、今回は「一般ユーザーの成長過程における異常値」として判定された可能性が高い。
② 「朝活ポスト+いいね」が呼び水となったレートリミット(処理制限)
前々日のスパイクによってアカウントの「警戒スコア」が一時的に高まっていた状態(ステージング環境に近い状態)のところへ、翌朝、私が手動で行った「定期ポストの投稿」と「連続いいね」というリクエストが送られた。
人間が全集中して高速で「いいね」を押す振る舞いは、防衛AIの目には「前々日から急増したフォロワー群に対して、Botが自動巡回バッチ処理を開始した」と誤認されやすい。この瞬間、システム保護のための「レートリミット(Rate Limit)」の安全装置がフルロックでトリガーされたのだと思われる。
【結論】万垢以下の一般運用者が意識すべき「イエローカード」の実例
実は、今回の3日間制限(レッドカード)を食らう3日前、明確な伏線(ログ)があった。
フォローの推移グラフで最初の大きなスパイクである【1日あたり285件】を記録したその日、私は少し長めのフォロー制限を受けていたのだ。通常なら数分〜数十分で自動解除されるライトな制限が、その日は明らかに長くホールドされた。
今思えば、これこそがシステム側が発動した「イエローカード(事前警告)」だった。
この実体験から、万垢以下の一般ユーザー(特にフォロワー数1万人未満の成長段階にあるアカウント)の皆様へ一つの実践的な仮説を共有したい。
【運用上の仮説】 万垢以下の一般アカウントにおいて、「総フォロワー数の1/4に相当する急激な動き(約280〜300件前後のリクエスト)」が集中したタイミングが、システム側の最初のチェックポイント(一次防衛ライン)になっている可能性が極めて高い。
すでに強固なドメインパワーを持つ万垢以上のレイヤーとは違い、発展途上のアカウントでのこのレベルのデータスパイクは、システムに「Botによる不正操作」の疑いを抱かせる最初のトリガーとなる。
もしこの規模の急増が発生している最中、あるいは直後に、「通常より解除の長いフォロー制限」などの違和感(イエローカード)が発生したならば、それはシステムが警戒モードに入ったサインだ。
その兆候を察知したならば、一時的に自身の「手動による高速いいね」や「連続リプライ」などのアクティビティを数日間は意図的に抑え、システムの警戒スコアが減衰するのを待つ(冷却期間を置く)のが、最悪の「3日間ロック」を回避する最も安全なハック術かもしれない。
まとめ:巨大な「過学習システム」との付き合い方
現在のXの不正検知AIは、大量のスパム業者を排除するために、フィルターの網の目を極限まで細かくしている。要因が明記されないのも、「システムの防衛ロジックをスパム業者にハックされないため」の、レガシーシステム特有の隠蔽仕様だろう。
だが、エンジニアとしてこの「3日間の冷却期間(Cooling Period)」すらも面白い仕様書(ネタ)に見えてくる。制限されているからといって、解除まで大人しく待つ気はない。仕様(制限)があるなら、それをコンテンツに変えてハックすればいいだけだ。
12月の起業(Cyber Dive Project)に向けた私のロードマップは、Xのレートリミットごときでは止まらない。
このトラブルすらも踏み台にして、新しいコード(未来)をガシガシ書いていくので、暖かく見守っていただければ幸いです。
