電子メールの不都合な真実

インターネットの電子メールは、仕事用にも私用にも普及しています。その利点は次の通りです。
コミュニケーション手段として普及していること
送受信できるデバイス、ソフトウェアが多いこと
汎用な用途に使えること
ツールを乗り換えるときにも送受信済データを引っ越しやすいこと
しかし、いいことはこれくらいです。これからの仕事の現場においては、セキュリティの観点から、電子メールに依存すべきではありません。
質問です。電子メールに依存すべきでない理由は何でしょうか。電子メールを利用していて都合が悪いこととして、どんなものがあるか思いつきますか。課題や欠点は何ですか。
詳しい方はできるだけ多く挙げてみてください。
上の質問への回答を考えている人がいると思うので、一覧を掲載する前に少し補足します。
深刻な事故を起こすメールはわずかですが、目立ちます。そして、事故はなくなりません。
悪目立ちする。対応に苦慮する。それがわかっていても防げない。こんな技術に依存すべきではないのです。
どんなツールを使えるかわからない相手に初めて連絡をするのであれば、電子メールを使うのは仕方がありません。しかし、その先は、先方に異なる手段を提案して、切り替えるべきです。
筆者はお客さまと契約後のデリバリーを担当しています。
筆者のチームに入る方にはメール原則禁止を徹底していただきます。
メールを使うのは法律や倫理に反しているわけではありません。高校生に原付バイクに乗るなと言っているような気分になるし、言われた方もそう思っているに違いありません。何の権利があって使うなと言っているのかと。
それでも筆者は言わなければなりません。インターネットを舞台とした事故の被害には上限がありません。しかし、バイクと違って賠償額無制限の任意保険は存在しません。
個人が気を付けて私的に使うのは自由です。しかし、組織やチームのセキュリティを管理する立場になったら、メンバーが行う可能性がある過失に対してリーダーは先回りで防止できないし、責任を取れません。
会社が適切に管理しているツールから自動的に発信するような用途はともかく、発信者が自分で宛先を指定して送る、いわゆるメール送信を行わなくても業務が回るようにするとよいでしょう。
電子メールの不都合一覧
お待たせしました。電子メールの課題、欠点をまとめた一覧です。
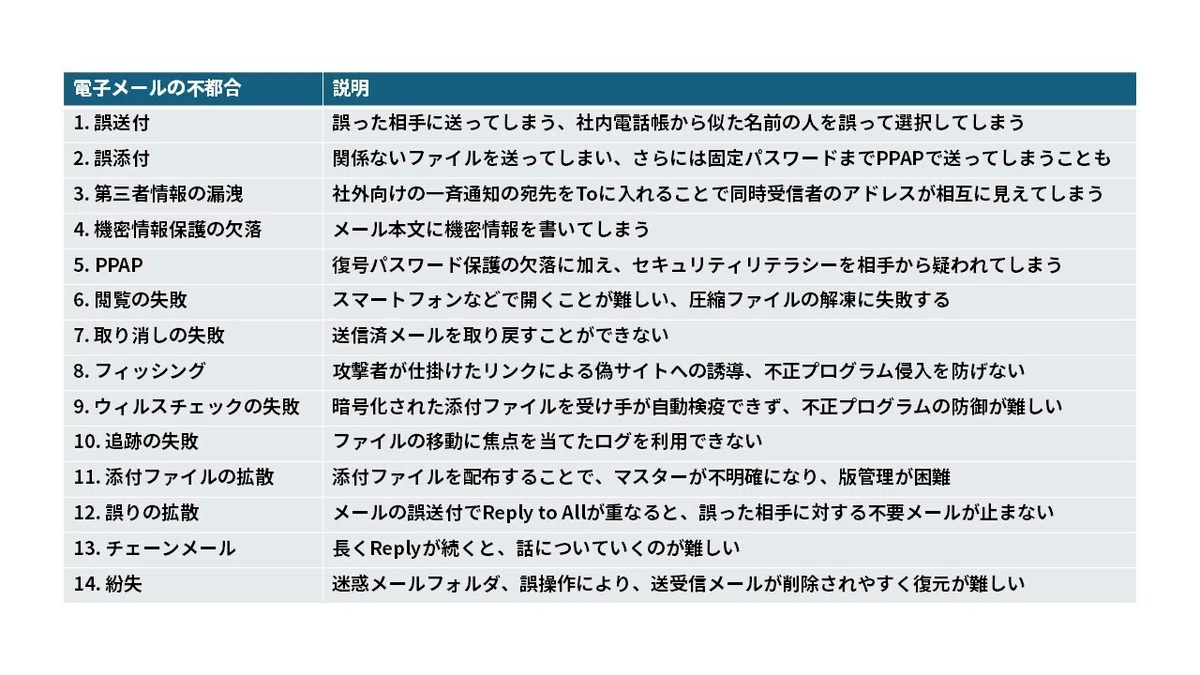
効果とリスクの二面性があるものは世の中に数多く存在します。包丁やナイフ、あるいは自動車やバイク。世の中に不可欠なのであれば正しく使えば問題ないとも言えます。
電子メールは、どうでしょうか。
今日では代替ツールがあり、不可欠である場面は極めて限られています
個人が気を付けて正しく使うことはできますが、他人に「正しく使わせる」「正しく使えるようにコントロールする」「事故を起こさせない」のがほぼ不可能です
正しく使わせることができないとはどういうことでしょうか。以下のような人を想定してください。
疲れている
他の作業をしながらメールを書いて出している
他人のチェックを受けていない
メーラー(メールソフト)は、間違いを防止できるように支援してくれることもありますが、間違う手助けをしてしまうこともあります。
それでも、用心深い人が正常な判断をもって使えばただちに危険ということはありません。しかし、自分のチームの10人にメールを使うよう指示したら、10人「全員が」「常に」「用心深く」「正常な判断をもって」使うとは限らない、というか、ほとんど無理なのです。
気づかないだけで、だいたい誰かが何かをやらかします。さらには自分たちで気づく前に、相手に気づかれてしまったら後処理が大変です。
性悪説に立てば、やらかしがないということはほぼありません。
誰かが何かやらかしているのですが、身内にばれていないだけです。
外部にばれていないのに内部では気づかないということがあったら最悪です。
具体的に何が起こってしまうのでしょうか。
1. 誤送付
似た名前の人、同じ姓の人に、誤爆してしまう事故。
メールアドレスは無味乾燥な文字列に見えます。そこで、メーラーは「もしかして、この人に送りたいですか?」とアドレス入力を補助してくれます。ところが、これが時にミスリードしてします。
具体例を出してみましょう。
疲れていると、頭の中では山科(やましな)さんの顔も声も思い浮かべているのに、なぜか山下と入力している。そのとき、本人が山下と勘違いしていることもあれば、本人の脳は山科と入れているつもりが手は山下と動いていることもあります。
ローマ字入力でyamashと入れたところで、メーラーがyamashitaと補ってしまうことがあります。本人は自ら山下と入れるつもりはなかったのですが、誤って入力されたことに気づかないのです。メーラーの入力補助をあえて無効にすることを推奨している組織もあります。パソコンの日本語変換ソフトの予測変換が悪さをする場合もあります。
誤送付の原因はソフトウェア内のいろいろなところに潜んでいます。すべてが正常に機能していないと、そして最終的には人間がしっかりしないと誤ったところにメールを送ってしまうのです。
クラウドにファイルの置き場所を設けて、そこを共有をする場合はどうでしょうか。山科さんに送りたいときは、山科さんがアクセスできる場所なのかをクラウドのアプリが事前検証してくれるのです。
「あなたが指定した山下さんにはアクセス権がありませんが、与えますか?」とクラウドから聞いてくれます。おかしなことに気づくチャンスが一度はあるということです。
存在しない宛先に送っていたら、宛先不明でエラーが返ってきます。しかし、主に大企業のメールシステムは社員名簿と見比べて入力を補助してしまうので、実在している別の社内の人に送ってしまう可能性は少なくないのです。小規模の企業でも、メールソフトを使い込んでいるうちに様々なお客さまの同姓の人のリストがたまっていきます。
鈴木さんや佐藤さんや高橋さんは身に覚えがあると思います。
社外にメールを送るときに、他の人にも内容をチェックさせるようにしている会社があります。しかし、しょせん他人が作ったメールです。メールを書いた人を信じて了承してしまうかもしれません。リモートワークが普及して、パソコン画面を直接のぞき込むことができなくなり、個人情報に厳しい現場以外では省略されがちです。
2. 誤添付
筆者も、最初、誤添付について聞いたときには誤送付と間違えました。誤送付と誤添付は全く異なる事故です。
誤添付単独の事故であれば、それは宛先も本文も、問題ないメールです。しかし、送りたい内容と全く関係ないファイルが添付されてしまいます。
歴史的には、コンピューターウィルスが感染拡大手段としてメーラーが狙われました。ウィルスを添付ファイルがばらまかれたのです。今日の場合は原因は別にあります。やはりメールの送信者が疲れているのです。
事故を起こした本人に聞くと、なぜこんなものを添付したのか自分にもわからないというほど、ひどいものもあります。
例えばA社の顧客にメールをしようとして、B社の情報を添付してしまう。
A社からの通報があって事故が発覚します。B社の情報を間違って握ってしまったA社にとっても想定外の機密情報入手にあたります。世の中、どこでつながっているかわかりません。A社からB社へ「実は御社の情報が他社から送られてきました」と通報されたら救いようがないので、B社にも本当のことを言って謝る必要があります。
B社の担当者は困惑します。
A社も「我々の情報もこんなずさんな扱いをされているかもしれない」と不安になります。
送信者は、B社の仕事をしながら、片手間にA社の仕事をしてしまったのでしょう。A社から「あれをもらうことになっていましたが、まだですか。すぐ送ってください」と電話などで言われたとしたら、慌ててしまったのでしょう。
デスクトップに作業中のファイルをめいいっぱい並べている人がいますね。オフィスのクリーンデスクと同じで、パソコン上のデスクトップも整理整頓するよう呼びかけるのはいいことです。
ただし、実際の事故を見ていると、クリーンデスクトップだけやっても、あまり意味がないかもしれないと思わざるを得ません。なぜそうなったのか理解に苦しみますよ。あまりにもかけ離れたものを送ったり、こればっかりは見せちゃだめでしょというものを送ったりしている。
ファイルを送る前に、あなたは本当に添付ファイルを送りますか?と確認してくれる確認補助ツールは存在します。
しかし、体を張って止めてくれるようなことはしてくれません。しょせんプログラムですし。人間が「OK」を押してしまったら、おしまいです。早く仕事を終えたいと思っているときは、確認メッセージなんて読み飛ばします。強力な抑止策にはなりえません。
誤送付は有名ですが、誤添付の方が実は恐ろしい。
3. 第三者情報の漏洩
社外向けの同報メールを送るときは、宛先をBccに入れることが絶対に必要です。
ただし、ToやCcに入れてしまう事故がなくなりません。
顧客同士は個人アドレスを見せ合う必要がないのに、同時に送信した人のアドレスもフルオープンしてしまいます。
受信者は、送信者でも受信者本人でもない第三者の情報を取得してしまいます。
実は、メールアドレス単体が漏れても、そんなに被害は大きくないものです。企業・団体のメールアドレスにおいて、付与ルールを知っていれば、本人から聞かなくても類推できてしまうことがあります。
しかし、同報事故は3つの派生リスクがあります。
1つ目は、誰かがReply Allをするリスクです。これは12「誤りの拡散」として別途取り扱います。
2つ目は、社外の場合は、報道されてしまい、信用を失くことです。
あとひとつは何でしょうか。
例えば、金融機関が富裕層向けに保険を広告するメールだったとしましょうか。すると、このメールは、
金融機関が取引したい富裕層が複数収録されていて、保険には未加入の人のリスト
と同じ意味を持ちます。「属性つき該当者リスト」です。
これは属性なしよりも、そして単体よりも価値が高い情報であり、つまり漏らしてはいけない情報なのです。
別の広告に悪用されるかもしれません。属性がわかっていることを踏まえて詐欺のメールを送ってくる者がいるかもしれません。広告も詐欺も、全員が乗っかるわけではないので数をこなすことが重要です。
属性が分からない人に対して、ひとりひとり送っていると効率が悪いのですが、リストがあれば詐欺メールを送ってみようという動機につながります。
そんなとても怖いものなのです。しかし、担当者がメーラーを使ってちょちょいと作成して、ポンって送っているのが現実です。
4. 機密情報保護の欠落
電子メールは暗号化されない状態で送られることが広く知られています。メールの暗号化技術はいくつか提唱されたのですが、統一規格として標準機能となるには至りませんでした。
電子メールははがきのような使い勝手だから普及したのです。はがきのような存在は必要だったと言えばそうかもしれません。
電子メール以外では、当たり前のように、そして、個人が意識しなくても暗号技術が用いられています。みなさんが読んでいるこの文書も、わたしがLinkedInで発信しているオリジナルにアクセスしていただいているのであれば、必ず暗号化されてみなさんの手元まで送られているのです。
なぜ電子メールがそうならなかったのかは、話すと長くなるのでやめておきます。はがきレベルでいいんじゃないの、という雰囲気のまま今日に至っているのです。筆者は、その雰囲気を引きずってはいけないと考えるので、依存してはいけないと申しています。
郵便はがきは郵便局員が扱うからそんなにひどいことにはならないというイメージがあって、社会的に受容されています。しかし、鍵をかけていても郵便ポストは荒らされます。完璧ではないのです。
インターネットを用いた電子メールとなると、郵便よりもさらに安全性が下がります。送信中も郵便車に乗せられることもなく、裸の状態で情報が伝送されます。中身は丸見えなのです。
丸見えである前提を忘れて、疲れている人がメールを書いています。
ファイルに機密情報を記入し、暗号化して添付すればいいのではないかと考える人がいます。添付ファイルについては誤添付以外にも問題があるのですが、そもそも、添付ファイルを用意しているのに、件名や本文に機密情報を書いてしまう人がいます。
例えば、送信者は、大量のメールを受け取っている相手に、何とか着信に気づいてもらおうとして、題名や本文を目立たせてしまいます。うっかり、機密に当たることを書いてしまいます。
筆者も「案件の内容を含む場合は、ファイルに保存して添付するように」と言われてきたし、個人ではがんばってそうしてきました。
でも、もし完全にやるなら件名は「お知らせ」としか書けませんよね。そんなメール、単なる挨拶と勘違いされて読んでもらえませんよ。
重要な用件は件名に「【重要】」と書いてしまいます。重要だと際立たせておいて、本文にも重要な情報を書いてしまいます。
すると、機密情報は暗号化されずにインターネット上をきょうも流れているのです。
5. PPAP
受取人以外には開けられなくするならば、秘密が守れるとは思うのですが、
開ける道具をいっしょに送るというのは、何の冗談でしょうか。
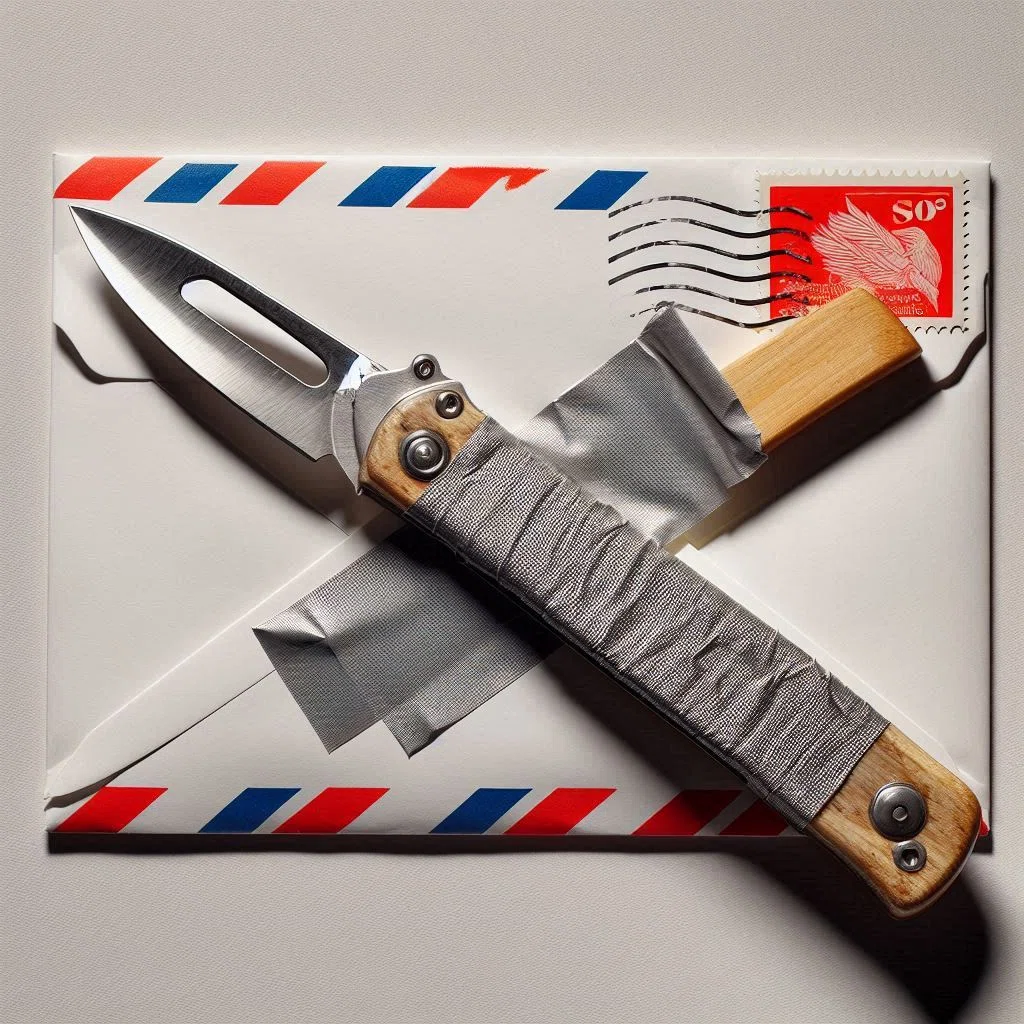
どこがセキュリティなの?
なんで余計なものを張り付けたの?
しかもそれが開けるための道具であるのはなぜ?
ところが、電子メールの世界では、これが慣習として、そしてマナーとして広まっていました。悪常識でしかありません。
PPAPは、「パスワード付きZipファイルを送ります・パスワードを送ります・暗号化・プロトコル」の略です。
お世話になっています。
山下修です。

報告書を作成しましたので、
添付ファイルをご高覧賜りますようお願いします。

添付ファイルのパスワードは「ikeikedondon2024!」です。

以上です
古いマナーにとらわれて、PPAPが当然と思っている人がいます。一方で、筆者のように「これはテロだ。あるいは、従業員を試すため、セキュリティの訓練のために送り付けられたものかもしれない」と思う人まで様々です。
人によって、180度異なる受け止め方をされるコミュニケーションはやめるべきです。
メールを使わせると、どこで習ってきたのか知りませんが、当たり前のようにPPAPをやらかす人がいます。
PPAPを組織内で徹底するために、自動でパスワードを掛けて、暗号化パスワード通知のメールまで自動で作るITサービスが普通に流通しています。そんなものにお金を払っている会社があります。
1日あけて送られるならまだしも、もとのメールとほぼ同時に相手に届きます。通信を盗聴している人がもしいれば、1通の中でPPAPをやっても、パスワードつきメールを別送しても、盗聴作業にはなんら変わりがありません。
文書を自動で封入して、自動でガムテープでレターオープナーをくくりつけているだけです。
どこがセキュリティなの?
なんで余計なものを張り付けたの?
しかもそれが開けるための道具であるのはなぜ?
さらには、それにお金を払うというのはどうして???
相手がどうしてもマナーを忘れられず、暗号化された添付ファイルを送信しなければならない場合は、せめて同じ経路でパスワードを送るべきではありません。暗号化ファイルを電子メールで送るのであれば、電子メールでパスワードを送らなくても済む方法を考えます。
対面、電話で伝える
パスワードを類推する方法をあらかじめ共有しておく
すでに相手と共有している、非公知の事実を使う
6. 閲覧の失敗
Zip形式などで圧縮したファイルは、暗号化されていなくてもスマートフォンで開くのが大変です。
圧縮ファイルはパソコンで取り扱うには便利ですが、パソコン以外で仕事をする人が増えています。
各種クラウドアプリはスマートフォンやタブレットでも読みやすいようにできていることから、TPOを問わず幅広い人とコラボレーションをしたいのであればメールではなくてクラウドでやりとりをするべきです。
私と付き合いたければパソコンの前にいろという姿勢は好ましくありません。外出先にいるならスマートフォンで読んでもらいましょう。
7. 取り消しの失敗
メーラーやメールアプリの中には、送信ボタンを押した後、送信を当面保留する機能が付いたものがあります。
ボタンを押した後「しまった、取り消したい!」と思う人が多いということです。誤送付、誤添付は本人が最初に気づくことがあります。
疲れていても、ボタンを押すことで頭の中がすっきりして、間違いに気づく人もいるようです。
クラウドサイト上にファイルを置いて共有すれば、相手が共有に気づく前ならばいつでも取り消しができます。相手がデータを読もうと思う時点で初めて相手の端末にデータ本体が届くからです。
メールは飛ばしたら最後、止めることができません。
8. フィッシング
フィッシングは、メールを餌として、インターネットから被害者を釣り上げようとする行為です。fishingを語源としますが、つづりはphishingと書きます。
実在する人や企業を騙って、偽情報に誘導し、ウィルスの感染や個人情報の収集を狙っています。
インターネットでは、相手が本物か機械的に確かめる技術が存在するのですが、これについても電子メールではうまく普及しませんでした。
従業員を騙すメールを定期的に送信して、フィッシングメールが来たと報告させる訓練を行っている組織がありますが、訓練をしていてもつい騙されてしまうことがあります。
騙されるというよりはつい押してしまったという感じでしょうか。誤送付、誤添付のときと同じです。そう、疲れているときに狙われるのです。
攻撃者は、重要だ、緊急だと言って読み手の判断を鈍らせます。
緊急の告知はメールで送らないとチームに徹底しておくことが重要だと思います。さまざまなデバイスで使える利点を生かすならば、災害時の連絡はメールでもいいと思います。一方、パスワードのリセット要請、メンバーの電話番号照会、機密ファイルの取り寄せは緊急であってもメールでは行わないことです。
もしくは、最初の連絡はメールだったとしても、折り返しはチャットツールや電話にするなど、他のチャネルを必ず併用するようにします。
9. ウィルスチェックの失敗
電子メールの本文はテキストで書くのが標準ですが、好きな形式のファイルをつけることができます。Gmailは添付ファイルのウィルススキャンを標準機能として提供します。
しかし、先述の暗号化済ファイルは、暗号化されているのでスキャンすることができません。手元の端末で複号した時点でウィルスになるのです。
ウィルスは故意に送られるものもありますが、送信者が自身の感染に気付かずに送ってしまうものもあります。
安全かどうかわからないもの、相手が危険を防げないものを相手に送るべきではありません。
10. 追跡の失敗
送ったメールは、受け取った人が自由に扱うことができます。どう扱ったかを送った人が確認することができません。このことによって、機密情報を送った場合には3つの不都合があります。3つを分けて回答してくださった方はわたしよりも多く回答できたことになります。
1つ目は、機密情報を適切に管理してくれているかがわからないことです。
2つ目は、受け取った人から漏洩したとしても、証拠をつかみにくいことです。
3つ目は、そもそも「そんな情報を受け取っていない」と、受け取ったはずのが否認することです。本当は受け取った人が情報を漏洩したにもかかわらず、受け取りを否認されてしまうと、情報漏洩したのは送った人なのではないかと疑われるかもしれません。
メールを複数人に送ると、情報は複数に分散されます。
クラウドを使えば、情報を分散しなくても1箇所で管理でき、情報を必要とする人がアクセスしにくればいいという仕組みにすることができます。誰がアクセスできるかの管理を確実に行うとともに、誰が入ってきたのかも識別し、いつ、どれをアクセスしたのか記録を取っておくと、否認を防止できる可能性が高まります。
11. 添付ファイルの拡散
文書ファイルをメールに添付して送ってしまうと、ファイルがあちこちにできてしまいます。機密の問題とは別に、どれがオリジナルなのかわかりにくくなってしまいます。
共同で文書を扱うときには、原本がどれなのか共通認識を持っておくことが必要です。コピーを作ることが必ず悪ではありません。でも、コピーを作った上でさらにそれを送受信していると、みんながばらばらに上書き編集してどれが正しいか、どれが最新なのかがわからなくなってしまいます。
添付ファイルを送る、そのメールにさらに返信する、そうやってメールボックスが肥大化することが問題になっていました。クラウドになってサーバーの容量を気にする必要はなくなりましたが、メールサーバーの中を検索しようとすると時間がかかります。
12. 誤りの拡散
大規模な組織で、限られた人に送ればいいはずなのに、組織全員が入っているグループアドレスを宛先に入れて送信したりする人がいるんですね。
あるいは、事業部全体に送ったメールの中に、すでに事業部から異動した人が宛先に入ったまま送ってしまうといったこともあります。
きっかけは先に説明した誤送付の一種です。
コミュニケーションツールにおいて、宛先を誤ること自体はメールに限ったことではありませんが、メールには「Reply to All」という機能があります。
誤りです。宛先を確認してください。
指摘としては正しいのですが、それをなぜかReply to Allしてしまう。発信人だけに返信しようとして誤ったのかもしれないし、そもそも発信人が誰か特定できないのであえてReply to Allをしてしまいます。
その結果、誰が受け取ってもうれしくないメールをさらに受け取ってしまう。さらにはそれが連鎖します。
もう、このメールに返信を入れるのはやめましょう。
誰かがこう言うまでなくなりません。
過去においては、送信しているのが人間ではなくウィルスだったということもあるんですね。ウィルスに誤送付を指摘しても直るはずがありません。
今風に言うと、ロボットに対して指示を誤る人が出てくるかもしれません。誤送付メールが自動で作られる機会も今後は増えると思われます。
13. チェーンメール
「このはがきを受け取った方は、同じ文面で5人に送ってください・・・」といういたずらの話ではなく、オリジナルのメールを引用した状態での返信が重なって、とても長大なメールをいただくことがある件です。
件名に、Re: Re: Re: ...と並んでいる、あのメールです。
元の話題から変わっても、チェーンメールで話を続ける人がいます。伝えるべき相手が絞られてきてもチェーンメールを好む人がいます。
メールは誤送付を防ぐために、宛先を確認してから送るべきですが、それを省きたいために「オリジナルメールと同じ宛先に届くなら問題ないだろう」と考える人がかなり多いのだと思われます。
筆者は、長いメールが苦手だし、下の方は読まないので、自分が返信しなければならないときは下の方を削除してから送るようにしていました。
しかし「これまでの会話がわからなくなる」とクレームしてくる人もいました。
これまでの会話も、すべてメールボックスに入っているはずなので、それを自分で拾って読み返してほしいものです。
そもそも、冗長なメールを送ってきて、そのすべてを理解している前提で返信をしなければならないのは気が重いです。
11.で書いた通り、その長いメールの中に添付ファイルが入ったまま送り返されると、同じファイルを何度も何度も受け取ることになります。
9.~12.で見てきた通り、ビジネス上でファイルを共有するのに、ファイルを送信して相手に渡すという発想が時代遅れです。
クラウドに置いて、URLリンクを共有するようにしたいです。
14. 紛失
業務でデータを扱うのに、Deleteキー一発で、サクッと情報が消えてしまうのはよくないと思います。
あるいは、メールボックス内に作ったフォルダーに入れたつもりが、誤って隣のフォルダにいれてしまい、行方不明になったりもします。
迷惑メールの検知性能が上がりましたが、フィルタリングルールの誤った設定や過剰検知により、利用者の目に触れず削除されていくメールもあります。
それに関連して、こんな例もあります。
筆者は、X社のサービスからダイレクトメールが頻繁に来るので、別フォルダに入るように設定していたのですが、別の会社であるY社が、X社の別のサービスを利用して書類を送ってきました。
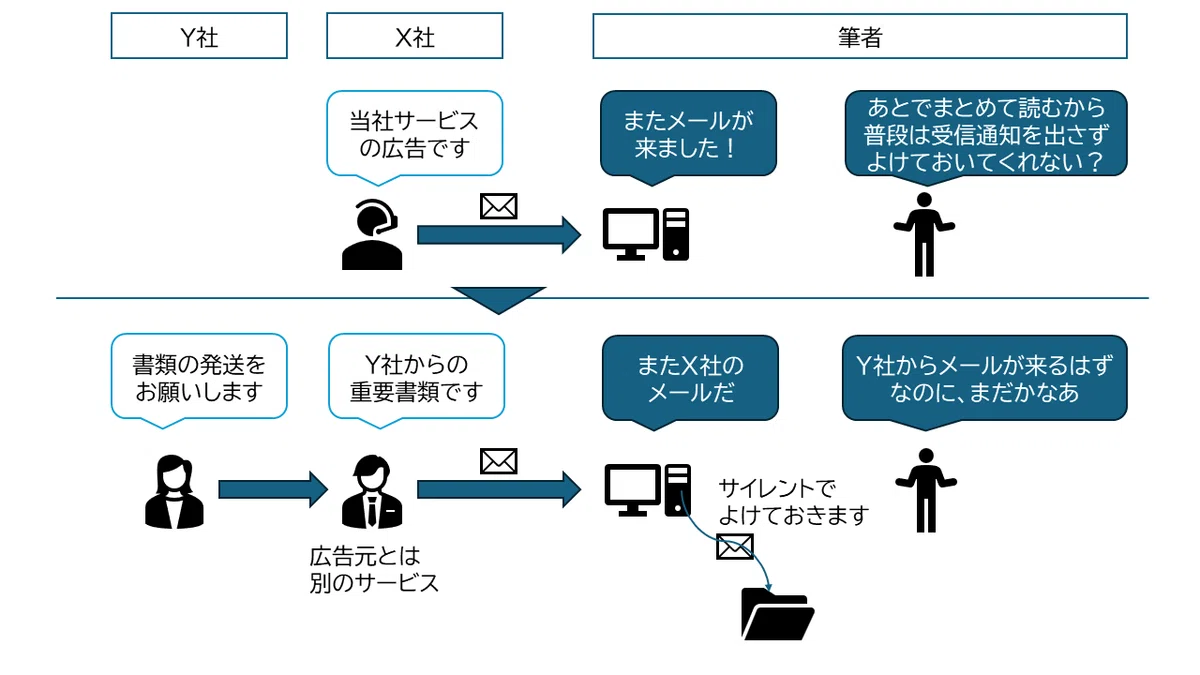
Y社からのメールをずっと待っていたのですが、来ない。たまたまごみ箱をみたら、重要な書類が捨てられていました。そのメールはX社から来ていました。X社フォルダがたまってきたので、わたしがフォルダを空にしたのでしょうね。「でしょうね」ってどういうことかというと、筆者は覚えていないんです。
電子メールには、本人限定郵便や郵便書留はありません。しかも、受け取った人や、その人のメーラーがメールを捨ててしまうことがあるのです。削除作業や削除設定は慎重にやらなければなりませんが、迷惑メールフォルダに紛れ込んでしまったらわかりません。
LINEなどのメッセンジャーツールでも「読み飛ばし」はあるのですが、消去まで進んでしまうのはメールの欠点です。
そもそも、重要な通知を初めての相手に送る場合は、メールだけに依存せず、携帯電話にショートメッセージを送るなどを複数チャネルを併用する設計にした方がいいと思います。
あとは、メールを使ったサービスを運営している会社は、同じ会社でダイレクトメールを送らないでほしいものです。メールドメインを変えたり、ダイレクトメールで用いている文字列を使わないのがいいと思います。X社がX社の名前でダイレクトメールを出しているのであれば、重要な通知をするサービスではメールの件名にX社の名前を含めないようにします。
おわり
いいなと思ったら応援しよう!
 いつも応援ありがとうございます!
