2026年8月施行「EU AI Act」解説|AI画像にC2PAは本当に必須?デザイナーが知るべき第50条

2026年8月19日時点の一次情報で確認しました。結論から言うと、EU AI Act 第50条は「AI画像にはC2PAを付けろ」「SynthIDを使え」とは書いていません。 求めているのは、生成AIのprovider(提供者)が出力を「機械可読な形式でマーキングし、AI生成・加工だと検出可能」にすることです。C2PA、不可視ウォーターマーク、fingerprintなどはその実装候補です。 (EUR-Lex)
また重要な更新として、AI Act全体は2026年8月2日から適用ですが、2026年8月2日より前にEU市場に出ていた生成AIシステムについては、第50条(2)対応期限が2026年12月2日まで延長されています。 (EUR-Lex)
以下、確認できないものは「不明」としています。法的助言ではなく、一次資料に基づく制度整理です。
1. 第50条が実際に要求する「機械可読マーキング」
条文そのもの
Article 50(2)は、synthetic audio / image / video / textを生成するAIシステムのproviderに対し、
出力をmachine-readable formatでmarkする
AIによって生成・操作されたことをdetectableにする
技術的に可能な範囲で effective interoperable robust reliable
であることを要求しています。コスト、コンテンツ形式の限界、state of the art、技術標準も考慮されます。 (EUR-Lex)
「machine-readable = C2PA」ではない
ここが最も重要です。
条文には、
C2PA
Content Credentials
SynthID
IPTC
EXIF
のどれを使え、とは書かれていません。
Recital 133では、可能な方法として具体的に、
watermarks
metadata identifications
cryptographic provenance/authenticity methods
logging methods
fingerprints
その他の技術
またはそれらの組合せを挙げています。 (EUR-Lex)
したがって技術的には、たとえば
C2PA署名メタデータ + SynthIDのようなピクセル内不可視ウォーターマーク + fingerprintによる外部照合
という複層方式も成立します。
実際C2PA自身も、通常の埋め込みmanifestとは別に、不可視ウォーターマークやfingerprintによる「soft binding」を規格化しています。 (C2PA Spec)
可視ラベルとは別物
第50条には2種類の透明性が混在しているので注意が必要です。
Provider側:第50条(2) → 機械可読マーキング。
Deployer側:第50条(4)(5) → deepfake等について、人間が見たり聞いたりして分かる明確な開示。
欧州委員会は、deepfakeのdeployerについて、機械可読マーキングだけに頼ってはいけないと明記しています。visible / audible label等、人間に知覚可能な開示が必要です。 (デジタル戦略 EU)
2. EU域外、日本の個人クリエイターは対象になるか
結論
EU域外だから除外、ではありません。
Article 2(1)(c)は、EU外に所在するprovider/deployerでも、AI出力がEU内で使用される場合を対象にしています。 (EUR-Lex)
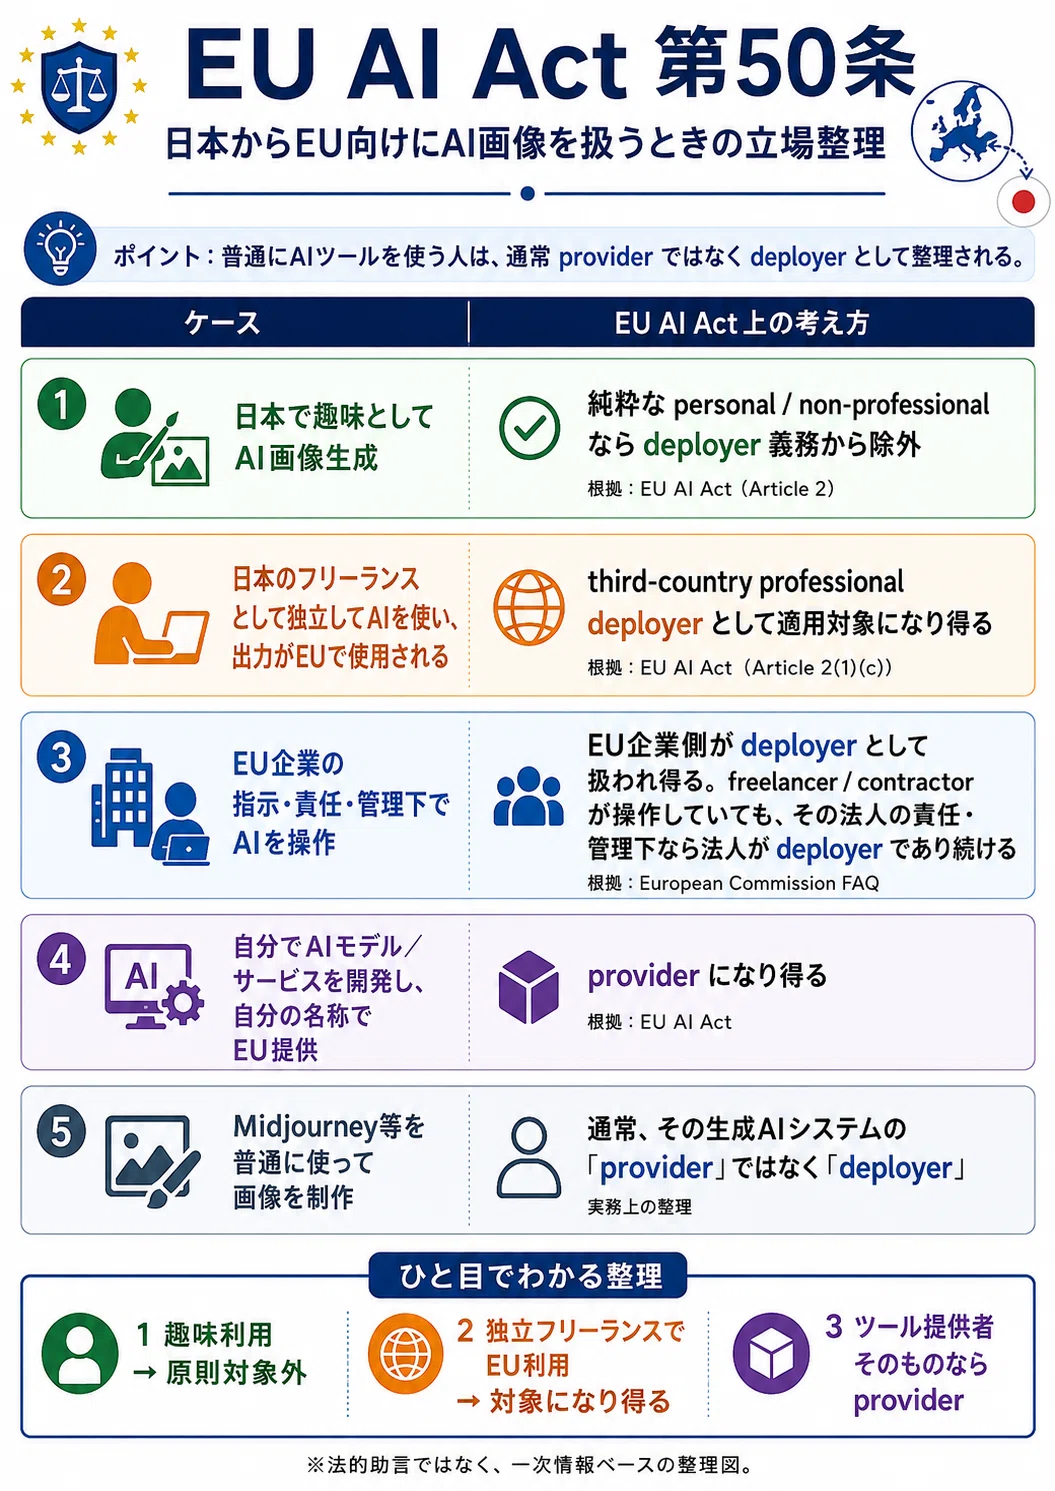
さらに欧州委員会FAQは、報酬を得るbusiness / trade / occupational / freelance activityはprofessional activityであり、自然人でもdeployerになり得ると明記しています。 (デジタル戦略 EU)
日本在住フリーランス → EU企業へ納品
ここは次のように分けるのが正確です。
Provide a caption (optional)
ここから重要な実務上のポイントがあります。
普通の日本人クリエイターがMidjourneyやFireflyを使ったからといって、第50条(2)に基づき自分でC2PAやSynthIDを画像へ埋め込む義務が直接生じる、という条文構造ではありません。
第50条(2)はAI system providerの義務です。 (
EUR-Lex
)
一方、フリーランス自身がdeepfakeをEU向けに公開・利用するdeployerに該当する場合などには、第50条(4)の人間向け開示が問題になります。通常の架空イラストや通常の商品ビジュアルすべてをdeepfakeとして可視表示せよ、という規定ではありません。 (
デジタル戦略 EU
)
したがって、
「EUクライアント向けのAI制作物は全部、クリエイター自身がC2PAを入れないと違法」
という説明は不正確です。
3. 主要ツールのSynthID / C2PA対応
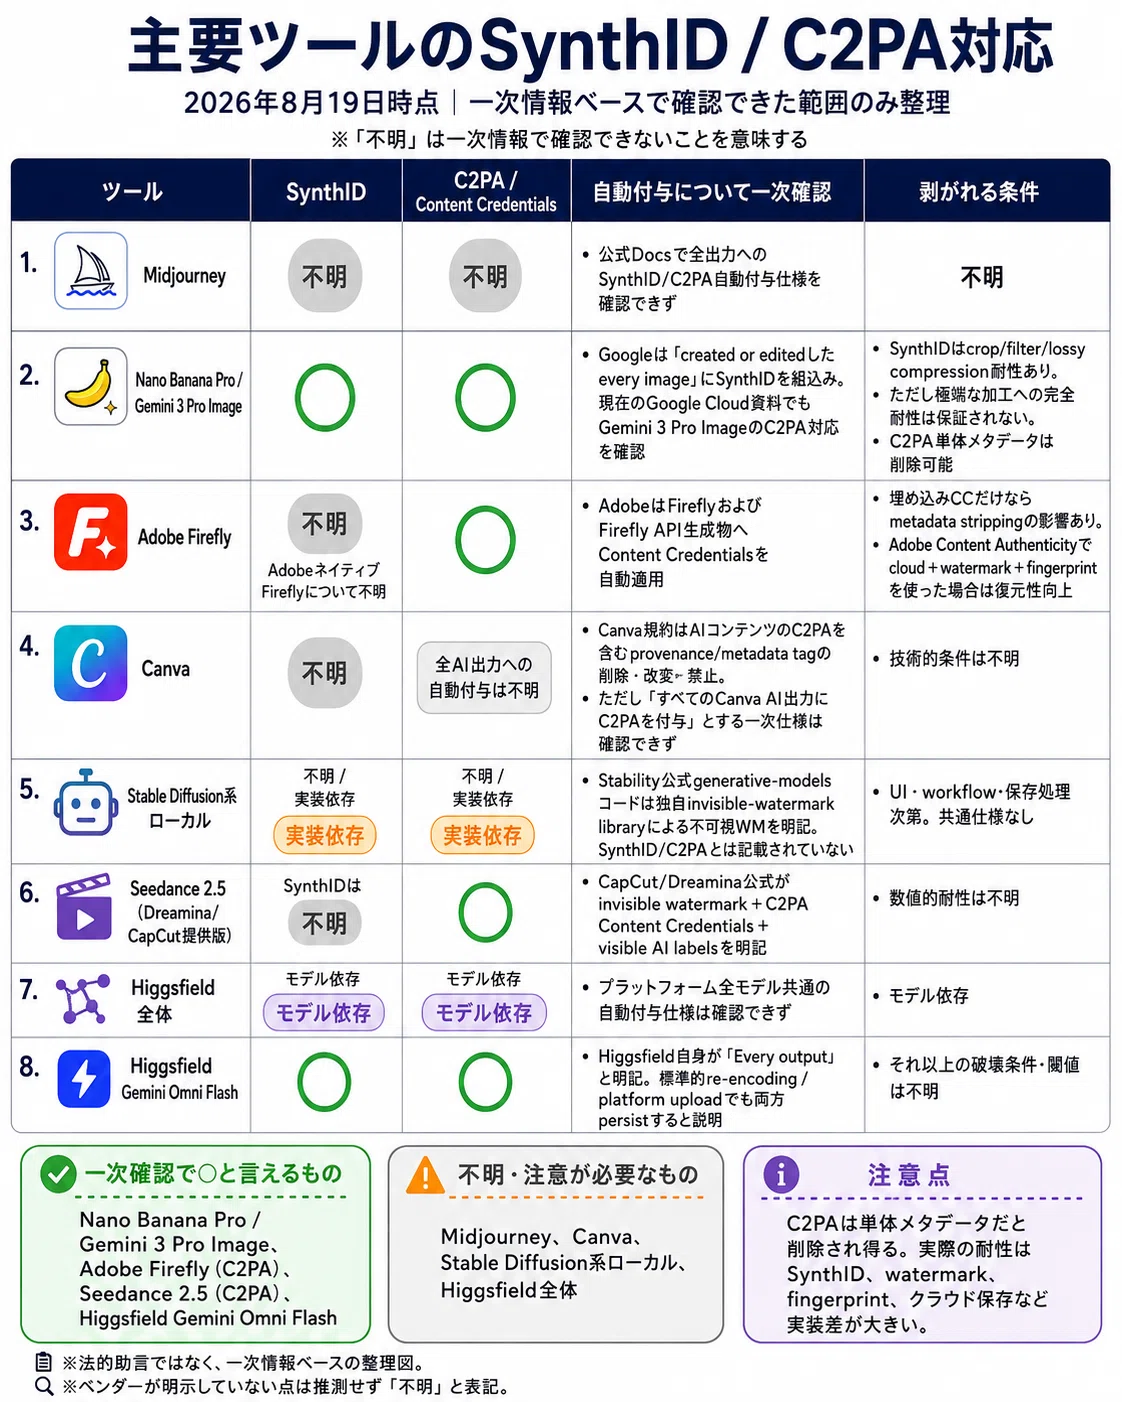
2026年8月19日時点です。
各一次URL
Midjourney
https://docs.midjourney.com/
→ 2026年8月19日時点で、公式ドキュメントからSynthID/C2PAの全出力自動付与を確認できませんでした。したがって「付いていない」とも断定しません。
Nano Banana Pro
GoogleはNano Banana ProについてSynthIDを全ての生成・編集画像に組み込むと明記しています。C2PAは当初Gemini app / Vertex AI / Google Adsで展開され、その後Google Cloudの現行資料でもGemini 3 Pro ImageへのContent Credentials対応が確認できます。 (blog.google)
Adobe Firefly
AdobeはFirefly生成物およびAPI生成物へのContent Credentials自動適用を明示しています。 (Adobeヘルプセンター)
Canva
現在のCanva AI Product TermsはC2PAを含むprovenance metadataの除去を禁止しています。ただし、それだけから「Canva AI全出力にC2PAが付く」とは判断できません。 (Canva)
Stable Diffusion / Stability
Stability公式コードはinvisible-watermarkを使います。ローカルStable Diffusion全般には統一されたprovenance実装がないため、ComfyUI等を含めて一括して「自動C2PAあり」とは言えません。 (GitHub)
Seedance
ByteDanceのモデルそのものというより、Dreamina/CapCutで提供されるSeedance 2.5についてC2PA等が確認できます。 (Dreamina)
Higgsfield
Gemini Omni FlashではSynthID+C2PAを明記していますが、Higgsfield全モデルへ一般化する根拠はありません。 (Higgsfield)
4. トリミング・再圧縮・スクショするとどうなるか
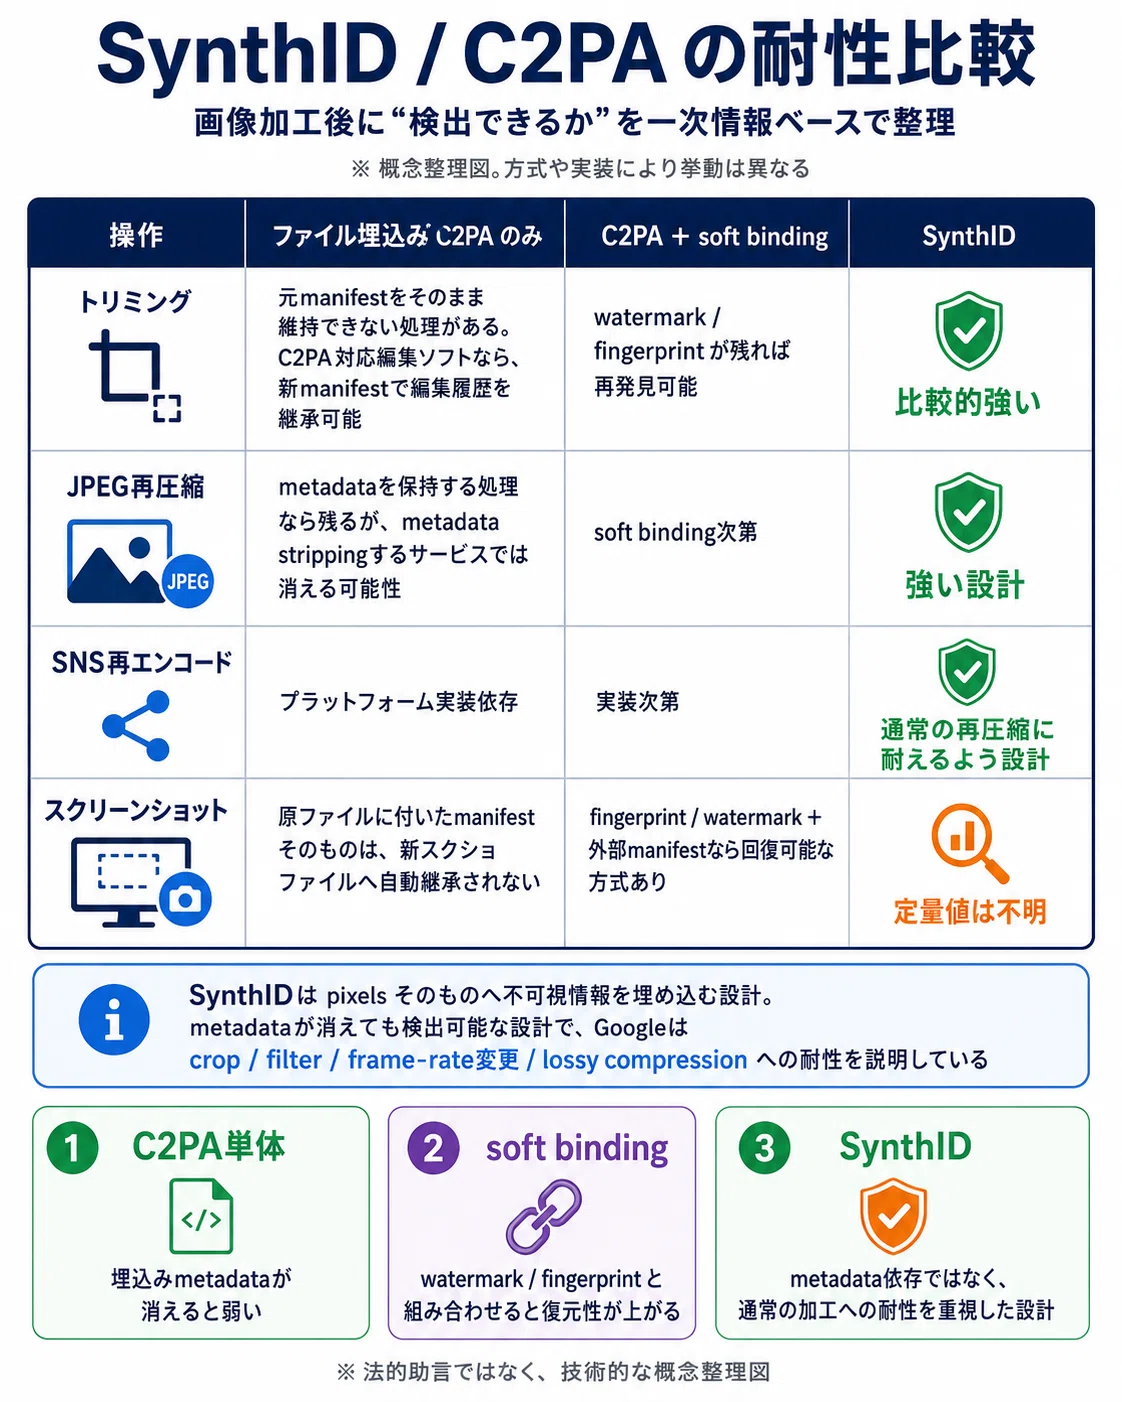
まず、C2PAとSynthIDは仕組みが違います。
C2PA
基本的なContent Credentialは暗号署名されたprovenanceデータです。
しかしC2PA自身が、
provenance metadataは削除できる
と明記しています。そのためC2PAは、watermark / fingerprintによる「durable Content Credentials / soft binding」も仕様に含めています。
(C2PA Spec)
SynthID
C2PA仕様はこちらです。 (C2PA Spec)
Adobeはスクショ対策まで実装している
Adobe Content Authenticityでは、
file-attached Content Credentials
invisible watermark
digital fingerprint
Adobe public Content Credentials cloud
を組み合わせ、metadataが除去されたりscreenshotを撮られた場合にも復元できる方式を公式に説明しています。 (Adobeヘルプセンター)
ただしAdobeは公開ページで「スクショ後99.xx%」のような検出率を公表していません。
数値:不明。
SynthIDの実測データ
Google/DeepMindによるSynthID-Image論文では、
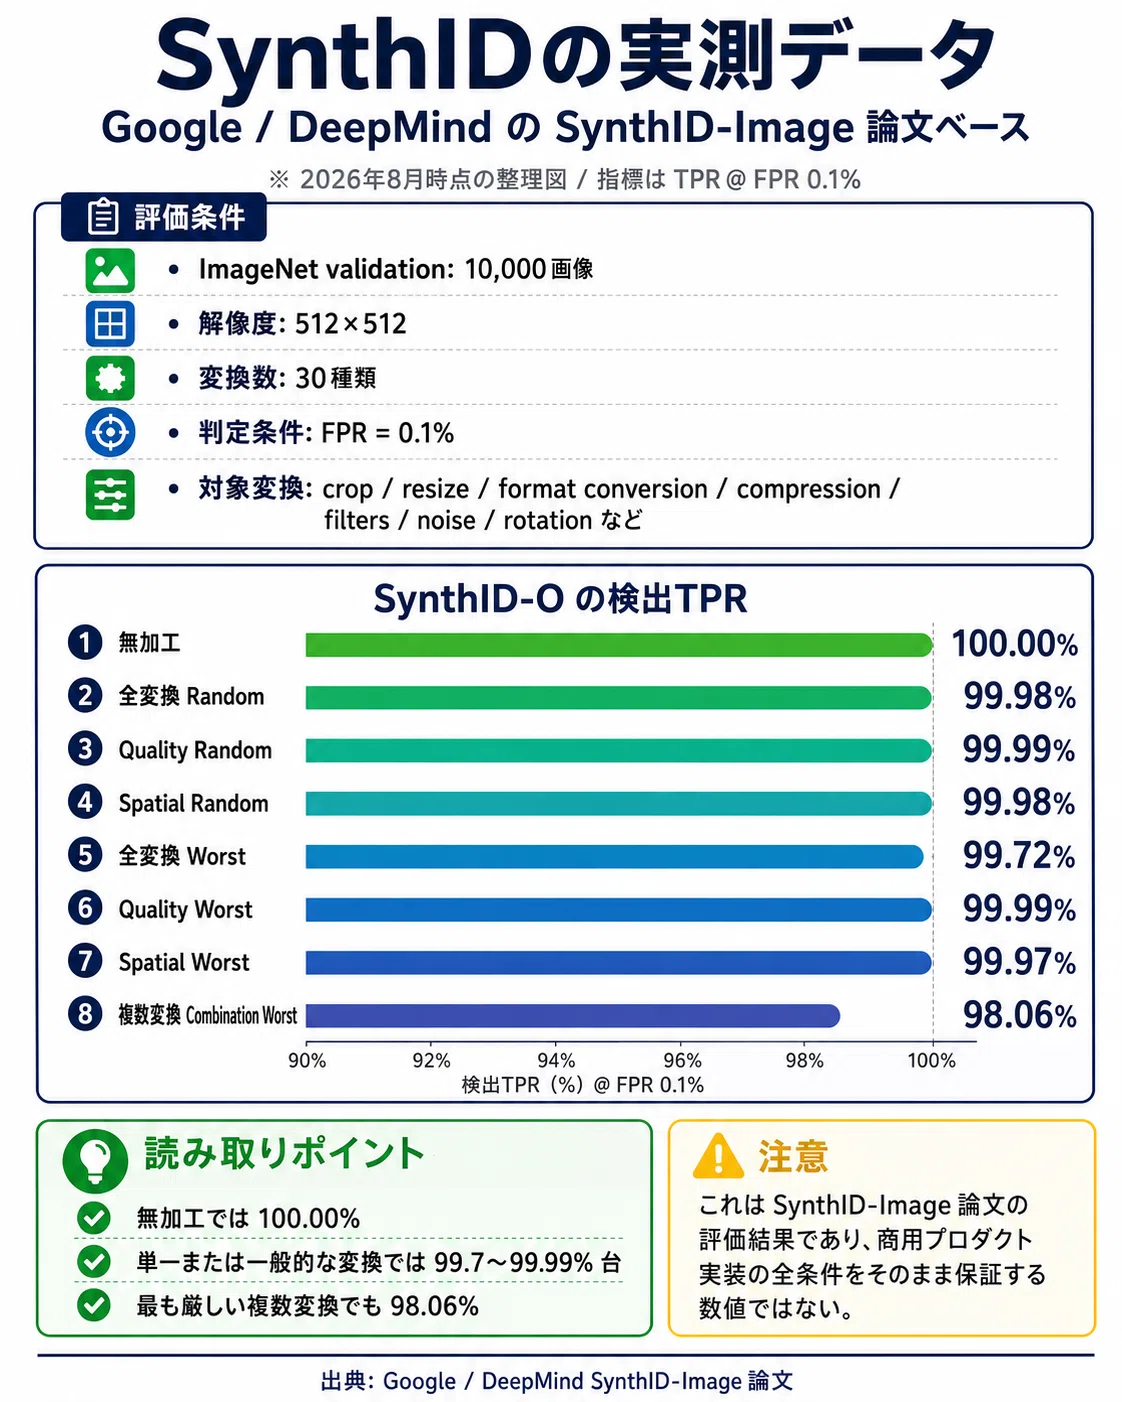
ImageNet validation 10,000画像
512×512
30種類の変換
FPR = 0.1%
crop/resize、format conversion、compression、filters、noise、rotation等
で評価しています。 (
arXiv
)
SynthID-Oの検出TPRは、
条件TPR @ FPR 0.1%無加工100.00%全変換 Random99.98%Quality Random99.99%Spatial Random99.98%全変換 Worst99.72%Quality Worst99.99%Spatial Worst99.97%複数変換 Combination Worst98.06%
でした。 (
arXiv
)
ただし注意点があります。
この数字はcropだけ、JPEGだけの数字ではなくカテゴリ集計値です。また論文評価対象はSynthID-Oであり、Nano Banana Proの商用production版検出器と完全に同一であるとは一次資料から確認できません。
したがって、Nano Banana Proならトリミングしても99.97%残ると断定するのは不正確です。
スクリーンショット単独のproduction SynthID検出率:不明です。
論文一次URL:
https://arxiv.org/html/2510.09263v1
Google SynthID:
https://deepmind.google/models/synthid/
5. California SB 942との違い
California AI Transparency Act(SB 942)は2026年1月1日からoperativeです。 (
LegInfo
)
かなりEUと設計が違います。
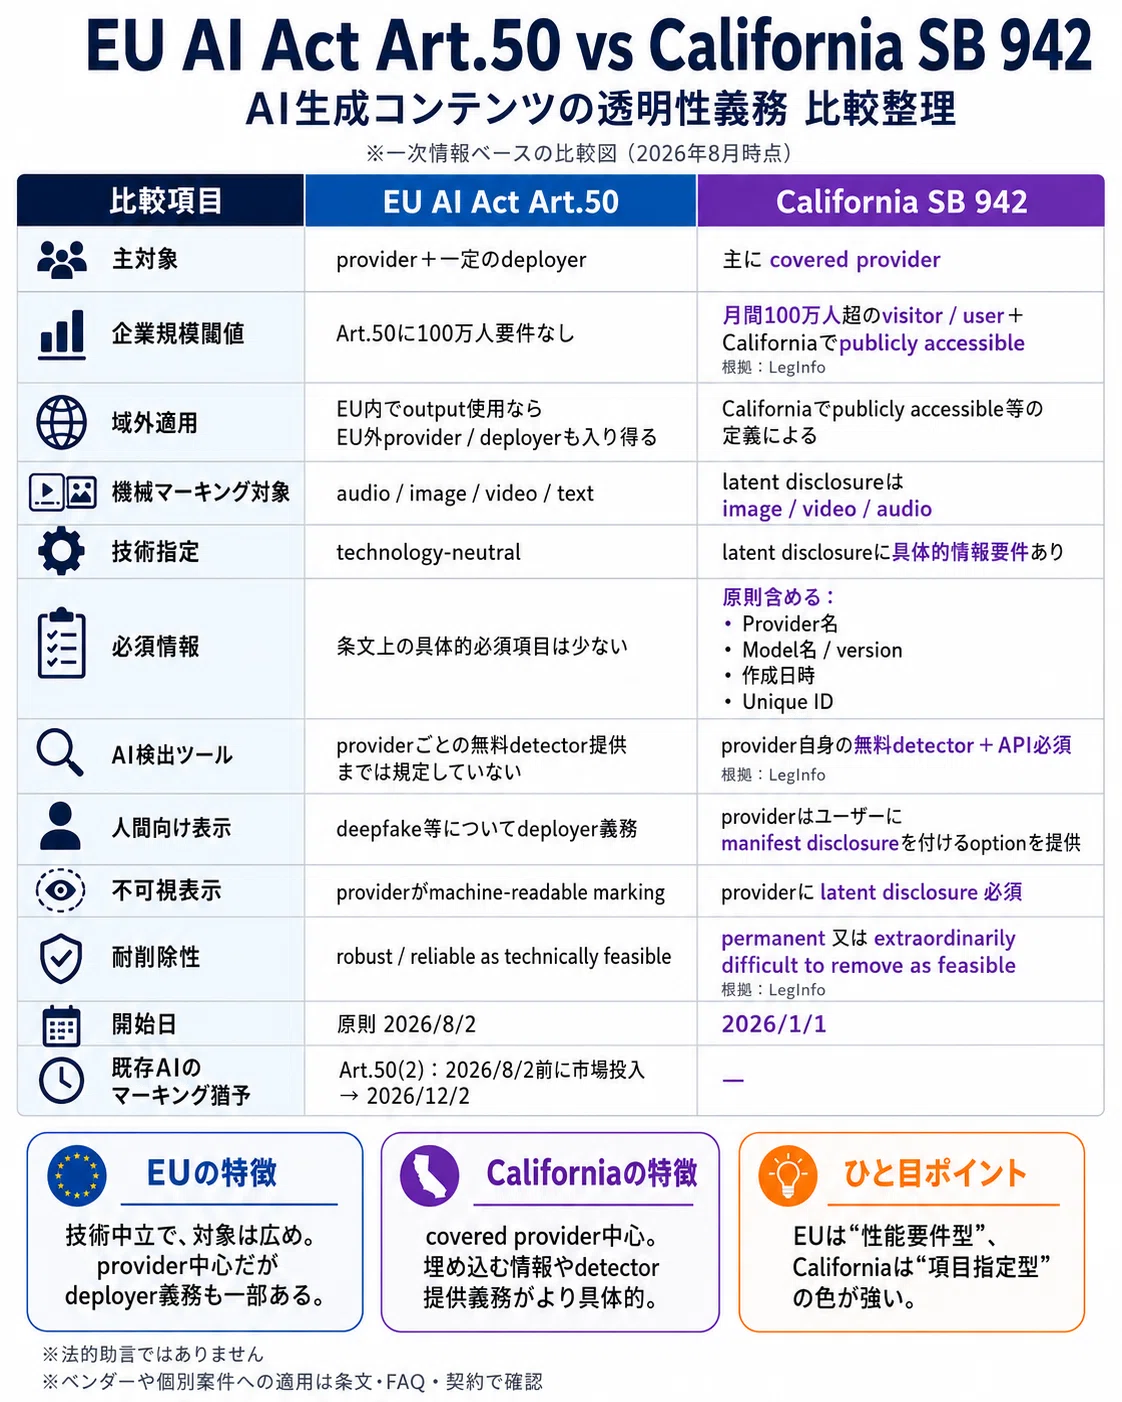
SB 942はlatent disclosureに、
provider
GenAI system名+version
作成/変更日時
unique identifier
を、技術的・合理的に可能な限り含めるよう要求しています。 (LegInfo)
この点では、SB 942の方がデータ項目は具体的です。
逆にEUは、技術方式を固定せず「interoperable / robust / reliable / effective」という性能側を要求する設計です。 (EUR-Lex)
6. 「GoogleショッピングでAI画像は露出低下」の一次ソース
ここはかなり重要です。
結論
「生成AI画像だからGoogle Shoppingの露出・順位を下げる」というGoogle公式ポリシーは、一次情報では確認できませんでした。
したがって、
AI画像 → 自動的に露出低下
という主張の一次ソースは現時点で不明です。
確認できたGoogle公式ルールは別のものです。
① AI生成商品画像にはprovenance metadataが必要
Merchant Centerは、生成AIで作成された画像についてAI生成を示すmetadataを保持するよう要求しています。
現在のimage_link仕様ではこれはminimum requirementに入っています。Googleは例としてIPTCの
DigitalSourceType = TrainedAlgorithmicMedia
などを挙げています。要件を満たさない画像は商品不承認の対象になり得ます。 (Google サポート)
これは「ランキングを少し落とす」という話ではなく、
商品画像の適格性要件です。
② 適用開始
Merchant Center変更履歴ではこのルールは2024年2月に告知されています。
正確な日付は公式Change Logに記載されていないため、
2024年2月、日付不明
が正確です。 (Google サポート)
対象画像属性は、
image_link
additional_image_link
lifestyle_image_link
です。 (Google サポート)
対象商品カテゴリ
衣料、家具、食品などの特定の商品カテゴリ限定とは公式文書に書かれていません。
つまり「AI画像規制は○○カテゴリだけ」という一次根拠は確認できません。
特定商品カテゴリ:不明/限定記載なし。
③ 2026年7月から広告用AIラベル機能も展開
別件としてGoogleは、EU・India・New York等のAI透明性規制への対応のため、
Google Ads
Display & Video 360
Campaign Manager 360
Merchant Center
Ads Editor
にAI label settingを2026年7月を通じて段階的に展開するとしています。 (
Google サポート
)
ただし、この公式ページにも、
という記載はありません。
最終的に実務で押さえるべきポイント
EU案件を受けるAIクリエイターの観点では、次の理解が安全です。
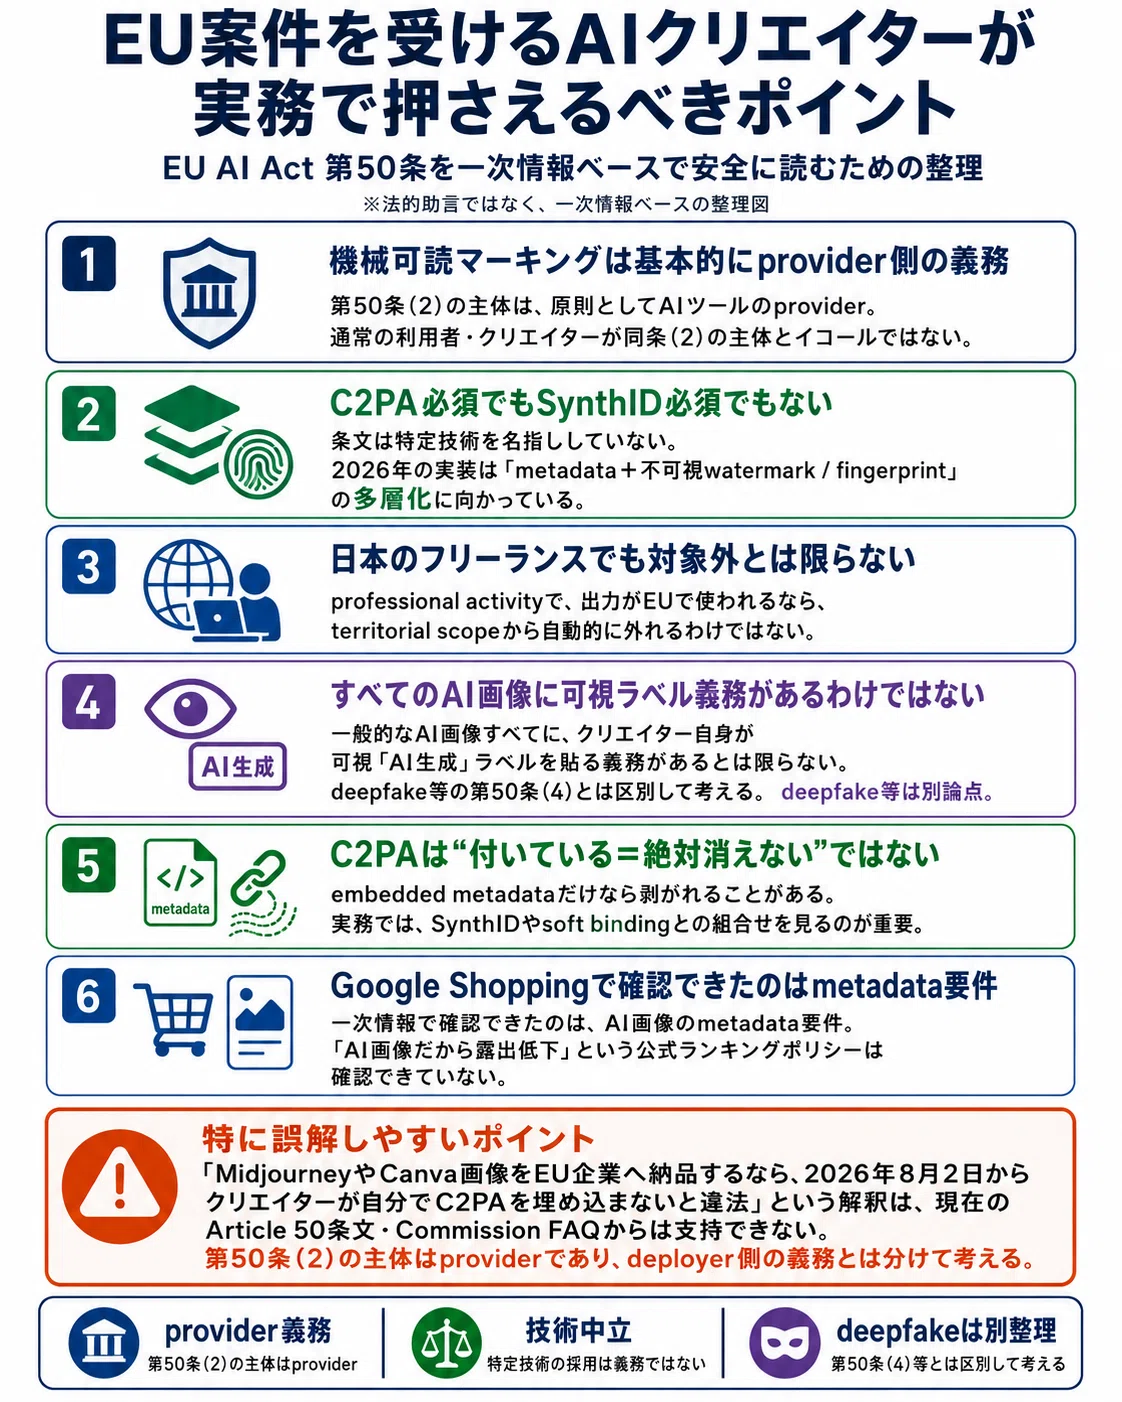
第50条(2)の機械可読マーキングは基本的にAIツールprovider側の義務。
C2PA必須でもSynthID必須でもない。ただし2026年の実装は**「metadata+不可視watermark/fingerprint」の多層化**に向かっています。 (
)
日本のフリーランスも、professional activityで出力がEUで使われるならAI Actのterritorial scopeから自動的に外れるわけではありません。 (
)
ただし一般的なAI画像すべてにクリエイター自身が可視「AI生成」ラベルを貼る義務があるわけではない。deepfake等の第50条(4)対象とは区別する必要があります。 (
)
C2PAは「付いている=絶対消えない」ではありません。embedded metadataだけなら剥がせるため、SynthIDやsoft bindingとの組合せが重要です。 (
)
Google Shoppingについては、確認できたのはAI画像metadata要件であり、「AI画像だから露出低下」という公式ランキングポリシーではありません。 (
)
特に、「MidjourneyやCanva画像をEU企業へ納品するなら、2026年8月2日からクリエイターが自分でC2PAを埋め込まないと違法」という解釈は、現在のArticle 50の条文・Commission FAQからは支持できません。第50条(2)の主体はproviderであり、クリエイター/deployer側の義務とは分けて考える必要があります。 (
EUR-Lex
)
今後もAIに関する有益情報を発信していくのでフォローやブックマークお願いします!
