


做企业内网运维和数据安全的朋友应该都有同感:U盘真的是让人又爱又恨的存在。
日常办公传文件、拷资料全靠它,效率确实高。但与此同时,绝大多数内网泄密、病毒植入、木马横向扩散问题,基本都和U盘脱不开关系。
很多公司的U盘管理其实一直处在“摆烂”或者“极端”的状态:要么直接全部禁用,员工办公各种不方便、业务频频受阻;要么彻底放开不管,全靠员工自觉,内网安全完全裸奔。
说到底,问题不在于U盘本身,而是缺少一套精细化、不折腾业务的管控方案。今天结合实际落地经验,分享下基于迪康端点安全一体化管理系统的USB管控思路,兼顾安全、合规和办公效率,适合政企、中小企、制造业等各类终端场景参考。
一、聊聊传统U盘管控的真实痛点
在没有专业终端安全平台加持的情况下,传统管控方式的弊端非常明显,也是运维最头疼的几个问题:
- 权限太死板:只有全开、全关两种模式,不能按部门、岗位区分权限。涉密岗位风险极大,普通岗位办公又处处受限。
- 外来设备防不住:员工私人U盘、外来不明设备随便插内网电脑,自带病毒、恶意程序,一不小心就全网中招。
- 出事查无痕迹:文件拷贝、U盘插拔完全没有日志记录,真出现数据泄露、资料外传,根本无从溯源、无法定责。
- 刚需场景无解:偶尔确实有业务需要用U盘,但没有正规审批通道,员工只能私下绕开规则,反而形成更大的安全盲区。
二、分级USB权限:不再一刀切,按需管控更合理
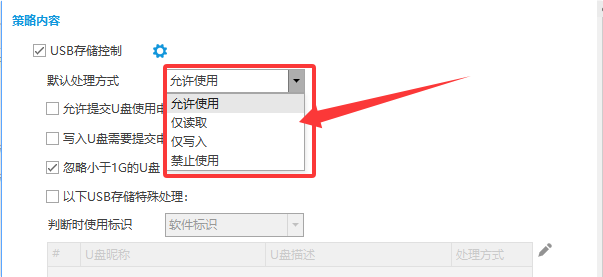
这套方案最大的亮点,就是摆脱了粗放式管理,把U盘权限做细、做灵活。平台提供四种核心管控模式,运维可以根据终端安全等级自由搭配,真正落地“最小权限原则”。
- 完全禁止模式
直接封堵所有USB存储设备接入。适合研发核心机、财务终端、涉密机房等高风险场景,从根源杜绝资料拷贝外泄,安全性拉满。 - 只读模式
允许读取U盘里的文件,但禁止电脑任何资料往外拷。这个模式非常常用,既能满足查看外来文件的需求,又能死死守住本地核心数据,防止私自外带泄密。 - 只写模式
可以往U盘里拷文件,但不能读取U盘内容。主要用来规避陌生U盘带毒入侵的问题,适合对外资料分发、文件导出场景。 - 完全放行模式
正常开放读写权限,给到行政、后勤等普通办公岗位,不影响日常基础办公流程。
除此之外,系统还支持自定义小细节:自动忽略1G以下小U盘,减少日常弹窗干扰;支持搭建企业U盘白名单,只放行公司授信设备,陌生设备直接拦截,进一步降低风险。
三、柔性审批:解决“安全卡死业务”的尴尬
很多公司不敢严管U盘,本质是怕影响业务。毕竟很多特殊场景,确实临时需要拷贝资料。
针对这个问题,平台内置了轻量化审批流程,不用人工反复开权限、改策略。员工有业务需求时,可以自主提交U盘使用、文件写入申请,备注清楚用途和使用时长。
管理员可以在后台、企微、钉钉、飞书多端接收通知,快速审批。同时支持临时授信、权限到期自动回收、过期自动拒绝、委托审批等实用功能。
简单说:常规严格管控,特殊合规放行,既守住了安全底线,又不会耽误正常工作。
四、加密U盘管理:内部设备全生命周期可控
针对企业专用U盘,系统支持自建USB存储库,批量制作企业加密U盘。
这类专属U盘带有独立安全分区,只能在公司内网授权终端正常使用,脱离公司环境后需要密码才能解锁。很大程度上避免了U盘丢失、外借、私带外出导致的数据泄露问题。
运维端还能远程弹出设备、临时授信、取消权限,全程可控可监管,把内部移动设备的安全风险降到最低。
五、全链路日志审计:出事可追溯,合规不慌
做终端安全,管控是基础,溯源才是兜底。
系统会自动记录所有U盘相关操作:插拔记录、接入时长、文件读写、拷贝、删除、写入行为,同时留存设备标识、终端信息、操作人员、操作时间等完整数据,日志全程留痕、无法篡改。
一旦遇到违规拷贝、数据外泄、病毒入侵等问题,运维可以直接通过日志复盘全过程,快速定位问题源头和责任人,完美适配日常安全自查和合规审计要求。
六、落地场景适配
这套管控逻辑适配性很强,不同部门可以套用不同策略,非常贴合真实企业运维场景:
- 研发、涉密部门:禁用或只读管控 + 全程审计,严防核心资料泄露
- 普通办公部门:正常放行 + 行为追溯,保障效率、留好底线
- 临时、外勤岗位:按需审批授信,灵活适配移动办公
七、写在最后
做企业U盘安全管控,核心从来不是“禁止一切”,而是管住风险、放开效率、全程可控。
迪康端点安全一体化管理系统的USB管控能力,刚好补齐了传统运维中“要么太松、要么太紧”的短板,通过分级权限、柔性审批、加密防护、全量审计的组合方案,让终端数据安全治理不再是形式化操作,而是真正落地、省心、高效的常态化能力。
对于日常做终端运维、数据安全合规的小伙伴来说,这套轻量化的管控方案,能够极大降低内网泄密风险,同时最大程度保留企业办公灵活性。


 扫一扫


 1269

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


