


一、AD主备正常情况下验证操作步骤:
1、主域上操作步骤:
操作步骤 # 获取当前域控制器机器基本情况:(PowerShell下运行) Get-ADDomainController -filter * | select hostname,IPv4Address,IsGlobalCatalog,IsReadOnly,OperatingSystem | format-table -auto repadmin /showrepl#查看域控制器之间复制状态 dcdiag #在主域控中进行目录活动诊断,确定诊断无问题,进行操作 netdom query fsmo #查看5种操作主机角色的位置 默认都是在主域控中Dsquery Server –Hasfsmo Schema #查看架构主机Dsquery Server –Hasfsmo Name #查看域命名主机Dsquery Server –Hasfsmo PDC #查看PDC模拟器主机Dsquery Server –Hasfsmo RID #查看RID主机Dsquery Server –Hasfsmo Infr #查看基础架构
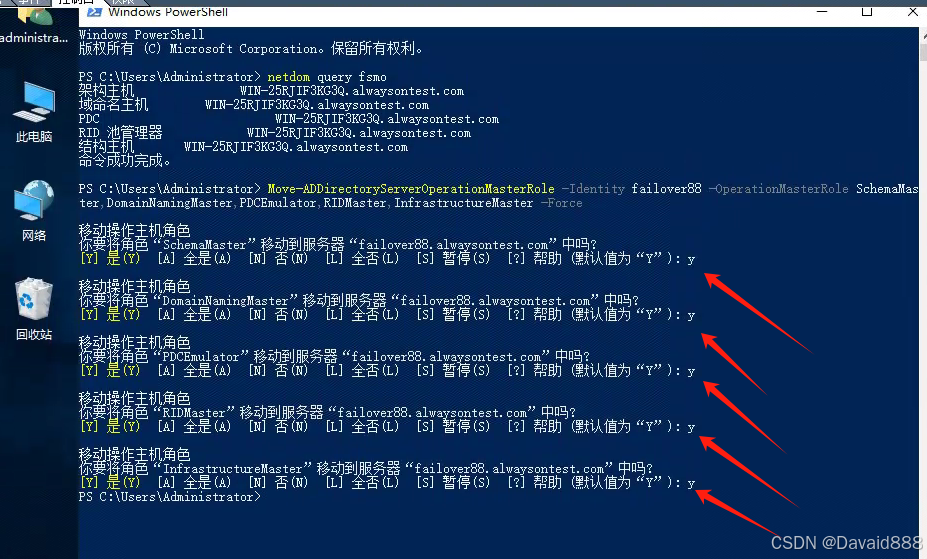
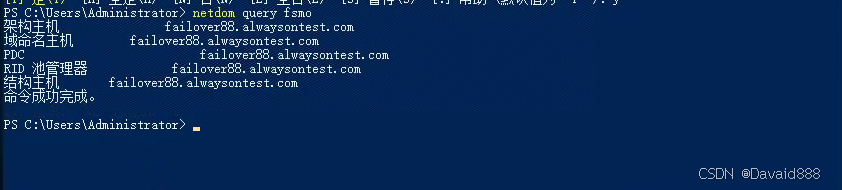
2、再次操作netdom query fsmo,查看5种操作主机角色的位置 已切换到原备域控中,主备角色切换成功
二、模拟灾备场景(灾备恢复):
- 1、灾备方案(使用Windows Server Backup进行备份)
- 2、主控制器无法启动情况下进行恢复
灾备演示:
1、主域控无法启动情况下进行恢复:
按需求,我们有两台虚拟机,PDC主域控制器,BDC为辅助域控制器。模拟PDC出现问题,无法启动的情况出现。
我们登陆到BDC并在命令行工具上运行netdom query fsmo来查看5种操作主机角色的位置;所有的5中角色都在PDC上,也就是说PDC就是我们所说的主域控制器
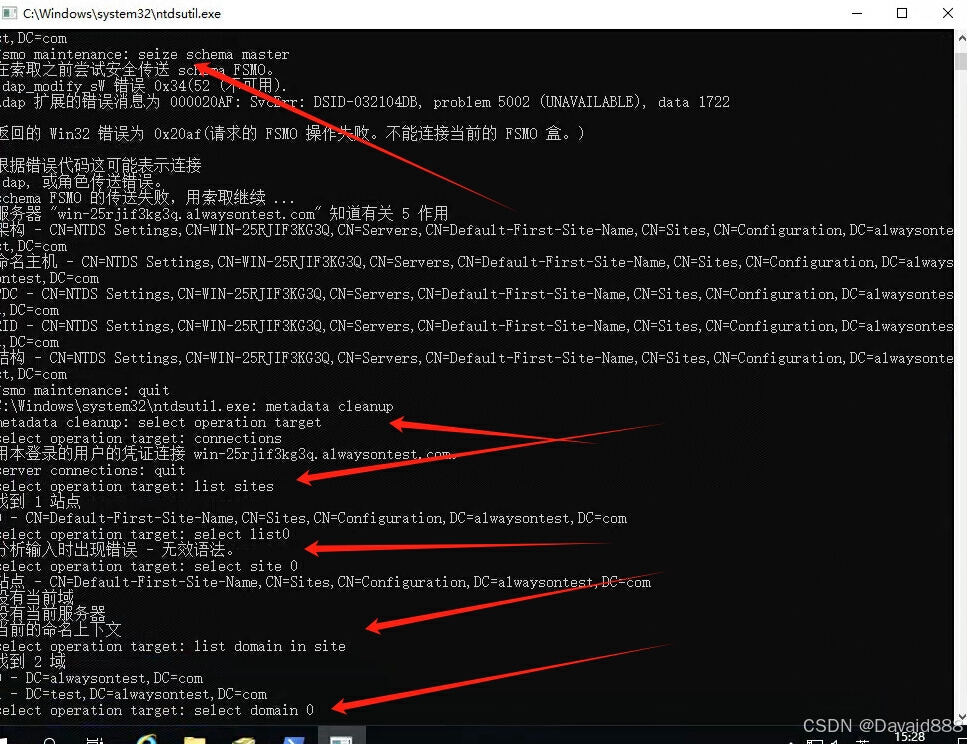
我们直接关闭PDC模拟服务器无法启动的状态,我们登陆到辅助域控制器上面进行处理,并进行角色的抢夺;分别抢夺以下各个角色:域命名主机、架构主机、PDC、RID池管理器、结构主机。命令行操作:
场景一:
ntdsutil
环境:辅域控制器WIN-25RJIF3KG3Q,主域控制器failover88,辅助域控服务器运行正常,主域控服务器关机
目的:辅助域控服务器强制夺取RID、PDC、Domain、Schema、Naming角色及GC功能成为新主域控,并强制删除域中残留原有主域控信息 。
解决思路:通过Ntdsutil工具强制夺取5种角色, 并删除原主域控server ,另删除DNS服务器中所有区域内的原有主域控DNS 记录 ,删除‘站点与服务’里原主域控server 。配置WIN-25RJIF3KG3Q为GC(全局编录)
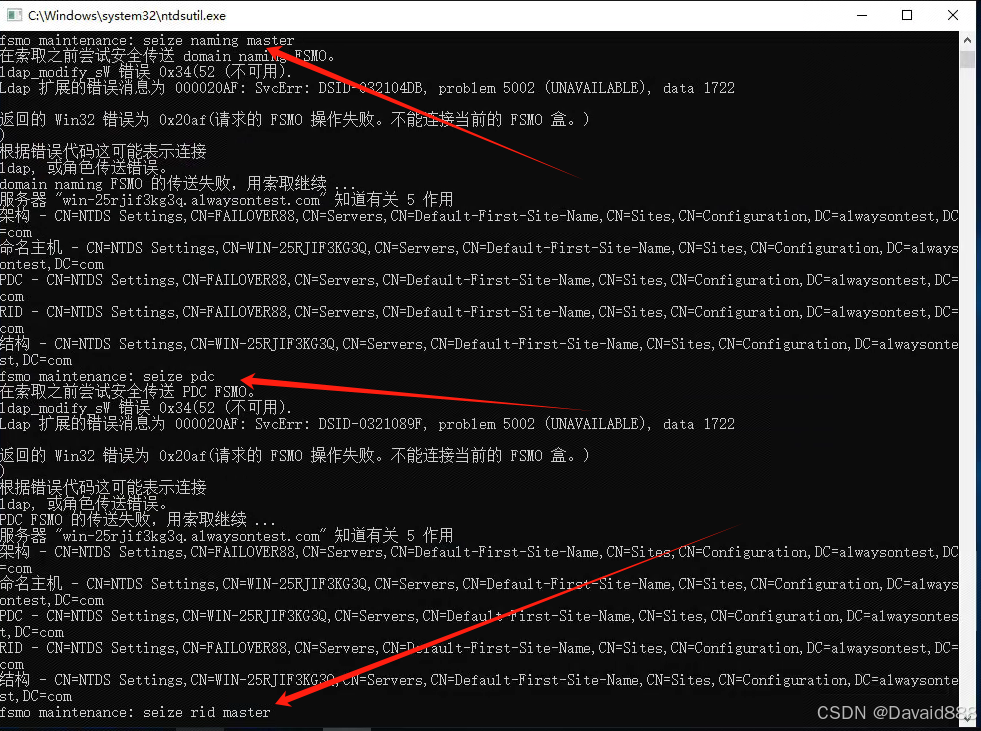
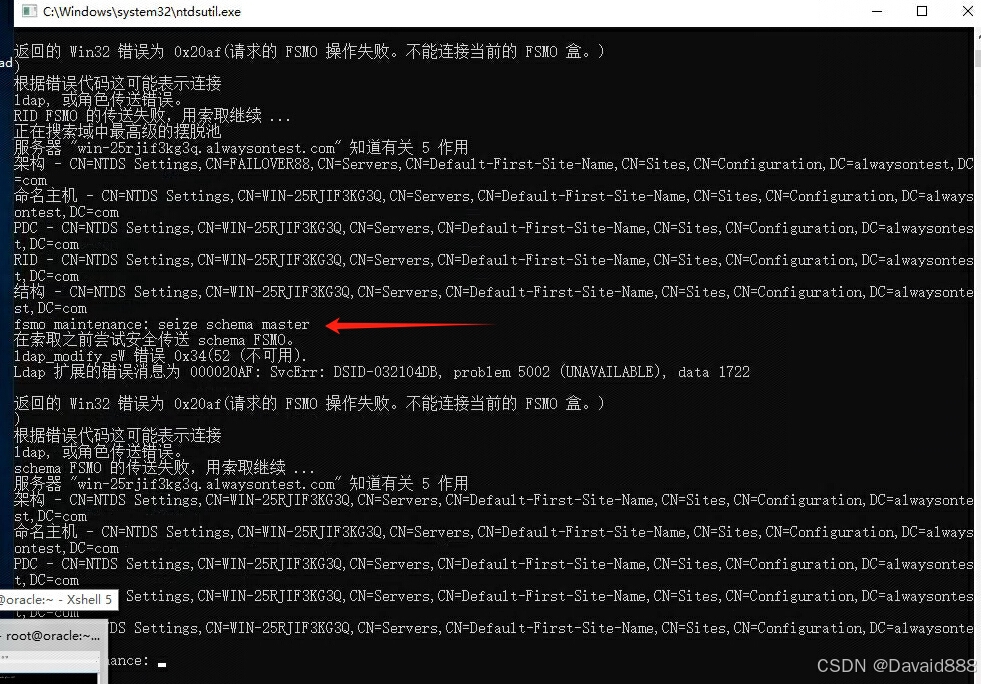
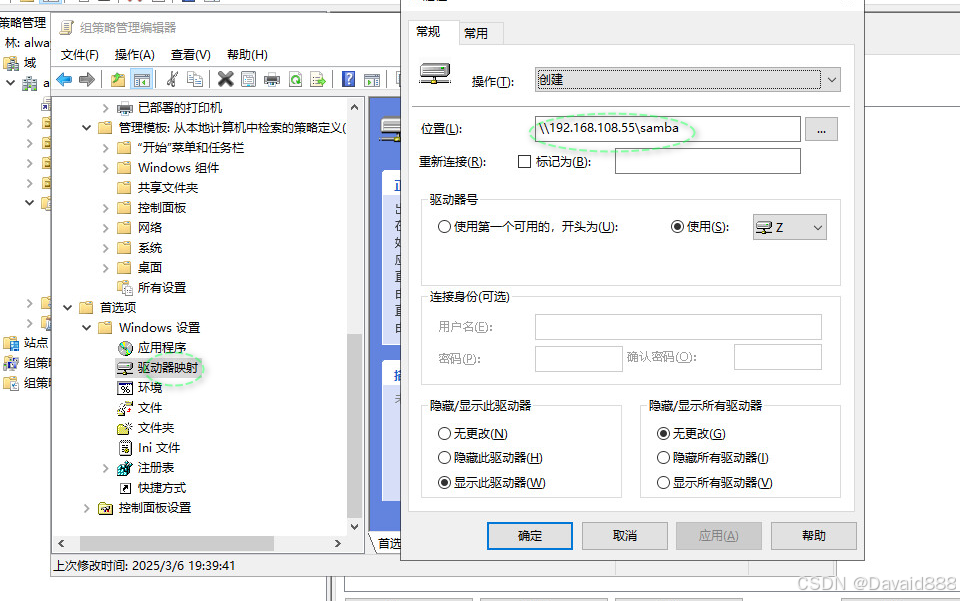
再次操作netdom query fsmo,查看5种操作主机角色的位置 已强制夺取主域角色,在现域控中删除原域控站点信息及DNS记录,旧域控切务再次接入域网络,重装系统!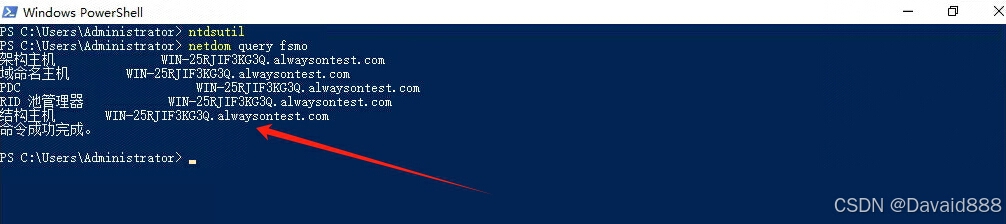 AD域组策略下发映射磁盘,共享文件夹及打印机
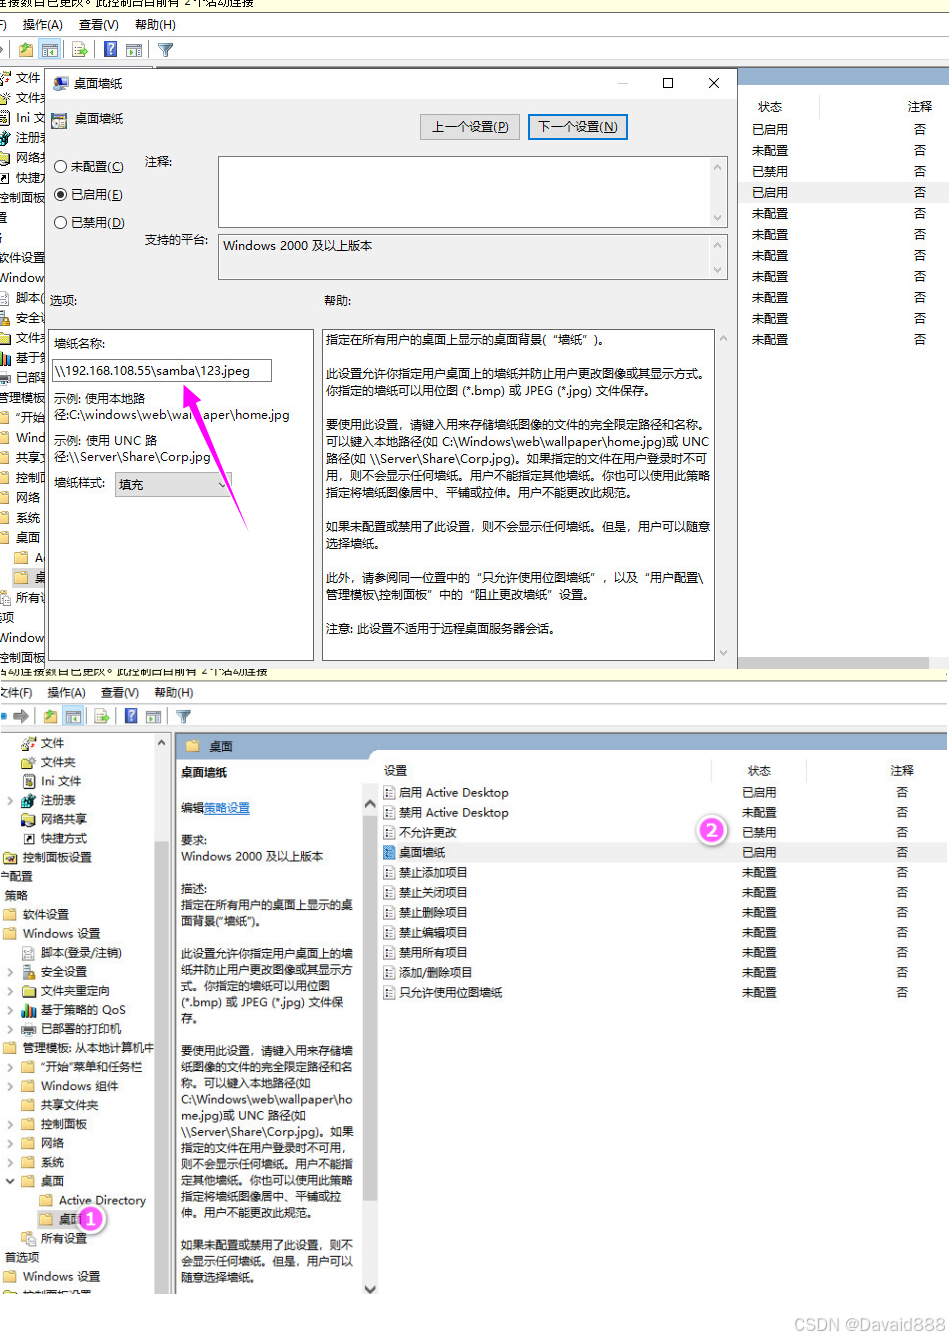
 统一桌面
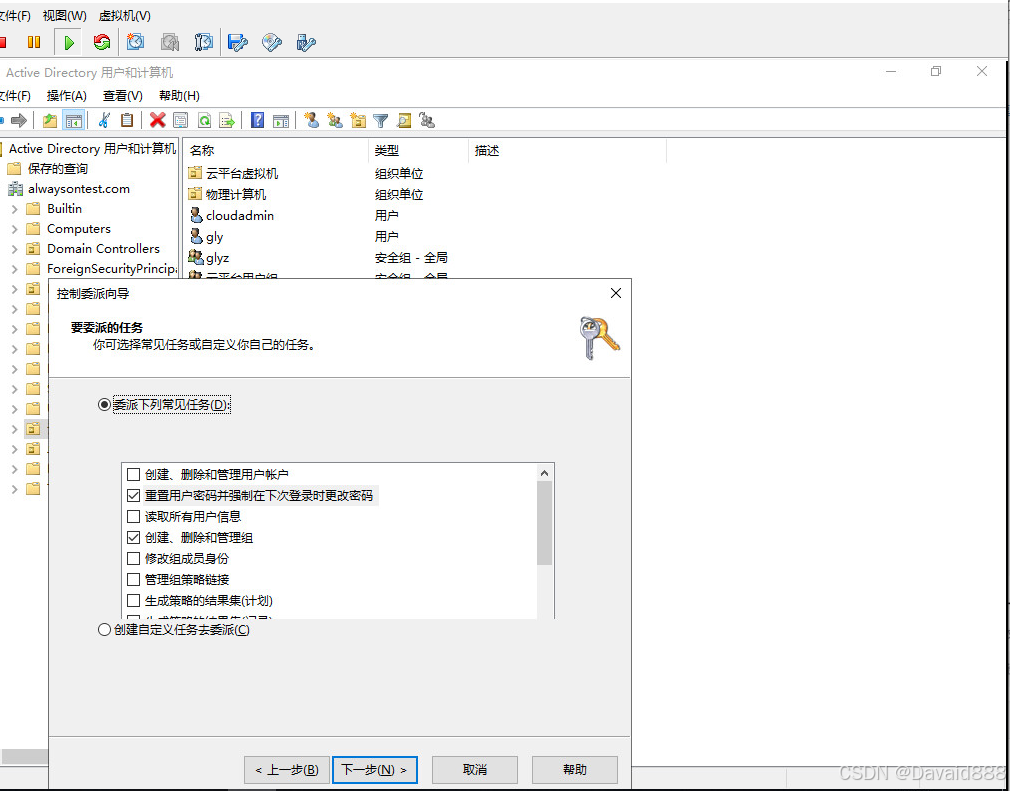
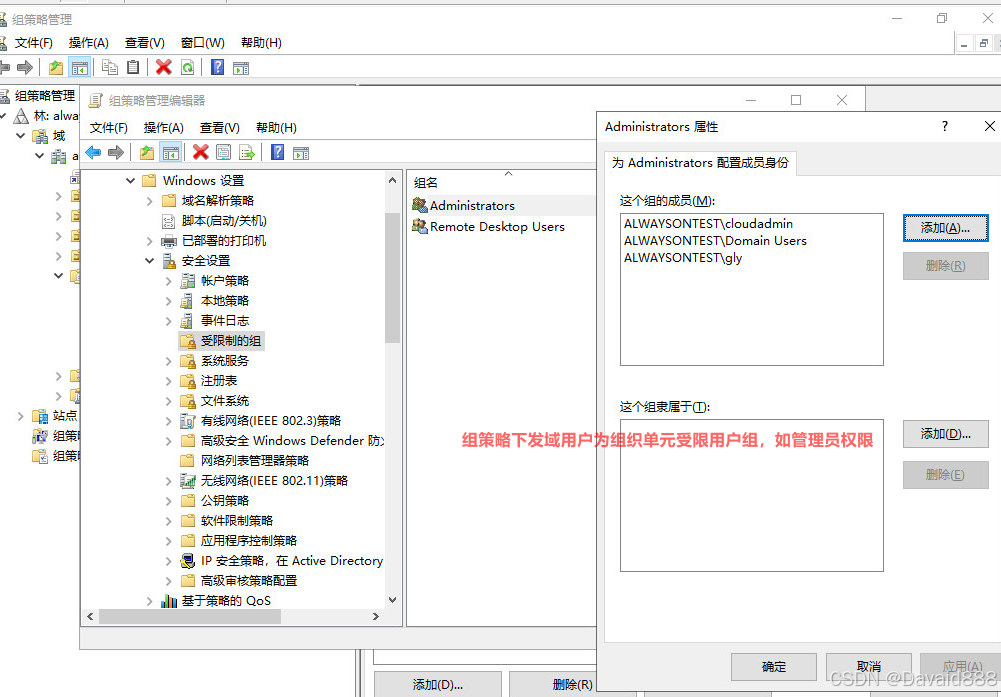
 委派任务及组策略下发域用户为该主机受限组如管理员组,减少手工加入,灵活分配


 扫一扫


 7315

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


