离职员工“危机风云”,安全管理部门 “奇招” 何在?

开发者福利!热门AI工具限时免费用 购周边即赠Coding Plan Lite,Claude Code、Cursor等20+工具畅享,效率翻倍! 阅读详情

某制造业企业,专注于高端精密设备的研发制造与生产工艺创新,在行业内声誉卓著,产品广泛应用于航空航天、汽车制造、医疗器械等多个关键领域,然而,近期企业内部却因数据安全问题陷入了一场危机...

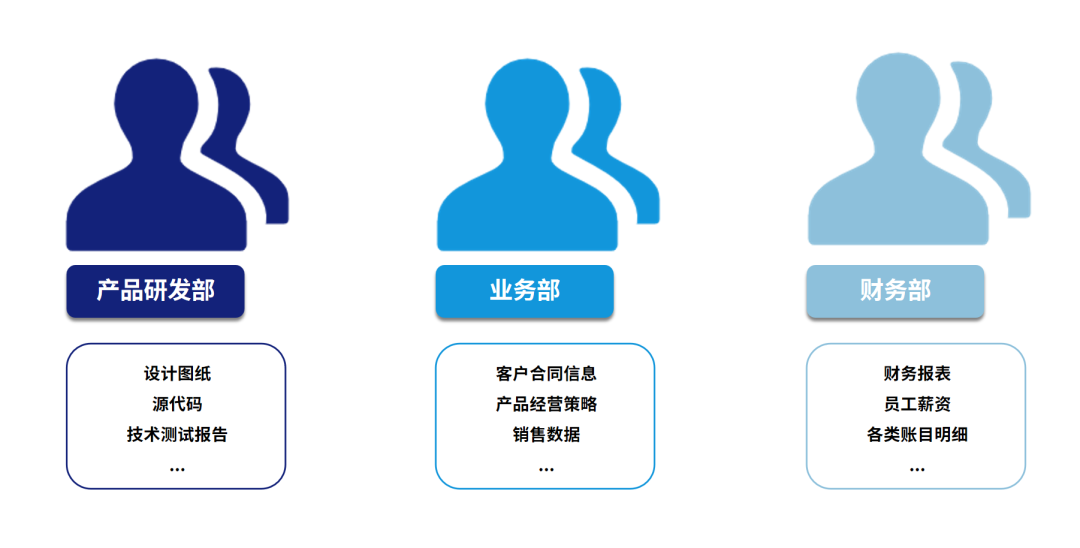
事情源于产品研发部门的几名资深工程师提出离职,这几位成员在公司效力多年,期间参与了多个核心设备的研发工作,掌握着大量设计图纸、源代码、技术测试报告等高度敏感的信息。

眼瞅着这些掌握公司 “命根子” 的员工进入待离职状态,信息安全管理部门肩负着确保这些敏感信息不被泄露的艰巨任务,一旦这些员工在离职前出于个人利益或其他原因,通过U盘拷贝、微信传输、网盘上传等方式将敏感资料下载带走,后果不堪设想。若竞争对手趁机借此克隆核心技术,推出竞品抢占市场高地,那真可谓 “辛辛苦苦几十年,一招回到解放前”。

深入剖析此局该何解:

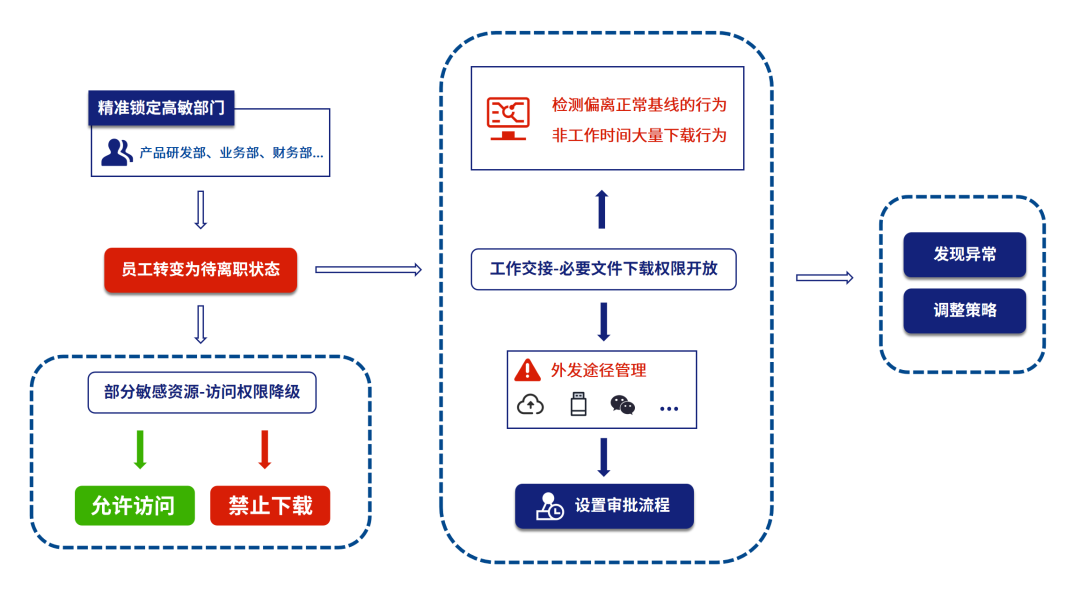
在企业内部,先精准锁定高敏部门无疑是首要之举。
图片

当高敏部门成员即将离职时,应对之策需步步为营:

01 敏感资源的访问控制

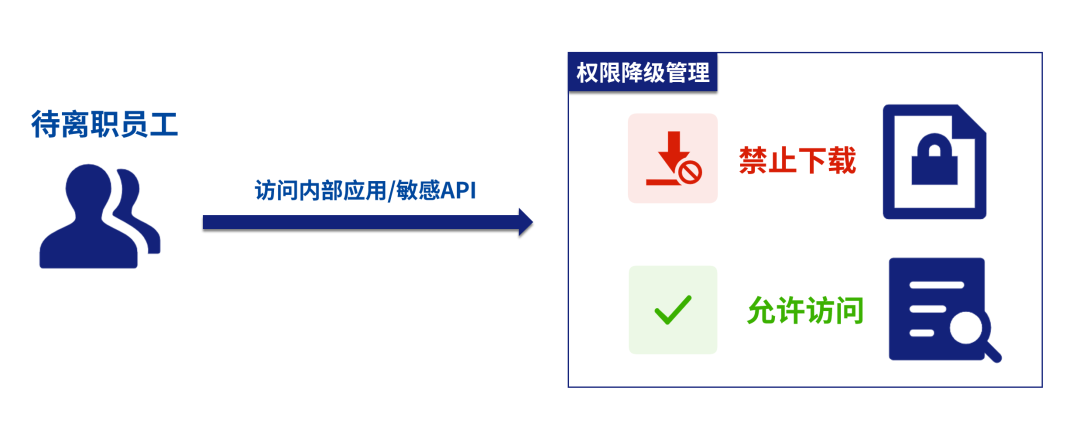
内部系统与应用的精细化访问权限管控,是防泄密的首要关卡。

内部系统与应用的访问权限需要管控精细至每一个敏感资源 API,对于至关重要的文件,应当仅授予查看权限,禁止下载。
图片

然而,为确保工作交接顺畅,部分必要文件的下载权限不得不予以开放,这时,这些高敏文件可能就成了“漏网之鱼”。

02 设置文件外发的“安检关卡”

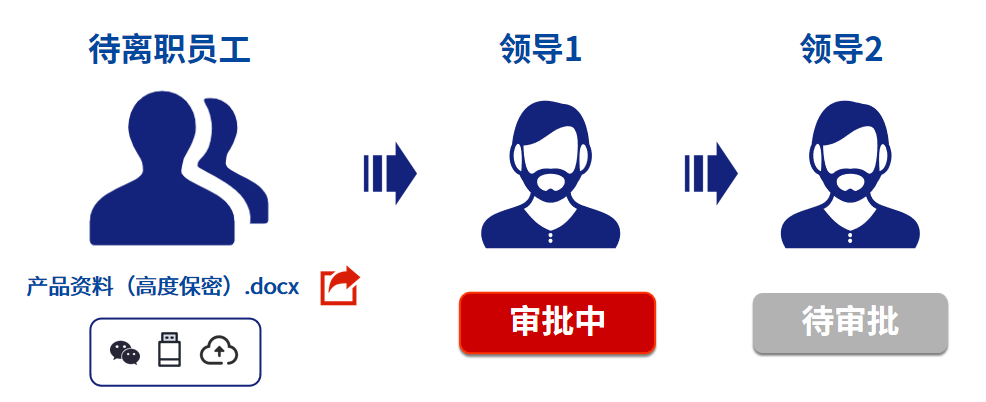
文件外发管理的目标只有一个:严防机密资源外泄。若有待离职员工试图通过 U 盘拷贝、微信、网盘等途径外发已下载的高敏文件,可立即启动严格的外发审批流程。
图片

03 智能AI深度分析风险行为

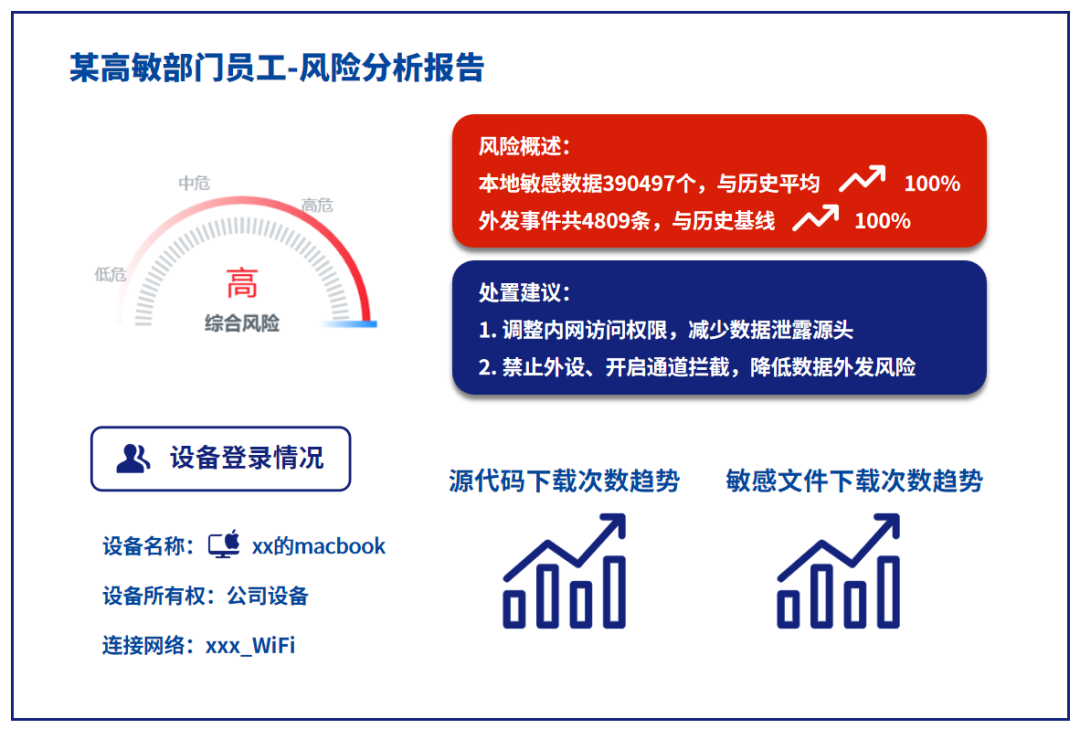
自高敏部门员工进入待离职阶段起,我们将通过智能 AI 风险分析系统密切关注其外发风险行为,倘若发现有员工在非正常工作时段大量下载敏感文件,信息安全管理部门必即刻警觉,迅速调整策略,进一步收紧其个人权限。
图片

总结

亿格云自研一体化办公安全平台——亿格云枢,融合零信任与数据防泄漏安全能力于一个平台,帮助企业打造从敏感资源下载到流转、外发全链路环节防护的安全体系。在员工状态变动时精准地管控敏感资源,通过对各类偏离正常基线的行为严密监测与及时告警,确保企业敏感数据在下载、流转以及外发过程中的安全性。

图片

【AgentScope 2.0】18-安全体系:RBAC 与认证——BCrypt、opaque token 与「身份从自报变派生」 本文介绍loser-agent平台的安全体系设计,基于认证、授权与身份防伪造三要素,采用BCrypt+opaque token机制实现无密钥管理、可吊销的登录认证;通过RBAC五表模型与servlet风格URL模式匹配实现细粒度授权;核心创新在于S1闭环——由Filter自动派生X-Emp-Id等头,丢弃客户端自报值,确保身份不可伪造。全链路零改造兼容现有代码,支持disabled/local/sso三态模式,保障开发效率与生产安全 阅读详情

相关推荐

TensorRT-LLM环境配置避坑指南:从安装到实战

本文是一份详尽的TensorRT-LLM环境配置避坑指南。文章重点解析了从Python、CUDA、PyTorch版本选择,到解决mpi4py安装这一核心难题的完整流程,并提供了经过验证的稳定版本组合与实战排错方案,帮助开发者高效部署大语言模型推理优化环境。

a0b1c2d3的专栏 955

我在阿里工作9年,今天我离职

相关阅读:阿里职位层级(附P级详细要求)“我在公司待了 6 年,清退我却只花了 6 分钟”Docker 完全指南2009年7月3号正式入职,2018年7月3号 last ...

emprere的博客 9456

Aspice的理解

ASPICE 是由汽车行业的主要公司和组织合作开发的,包括德国汽车工业联合会(VDA)和国际汽车工作组(Automotive SIG)。其目标是通过标准化的软件开发流程,提高汽车电子系统的软件质量和可靠性。

hkj8808的博客 1991

自然语言交互赋能船舶安全运营决策研究

本文分析自然语言交互在船舶安全运营决策中的赋能机制,从打破专业壁垒、降低使用门槛到让数据主动服务管理者,论证"随问随答"式智能助手对安全管理落地的意义,并以金海星巡查卫士的海星智能助手为案例,探讨智能产品如何把复杂分析转化为直观决策依据。金海星巡查卫士作为面向船舶安全的智能管控产品,将"智能"赋能"安全",并以海星智能助手作为人机交互入口,把自然语言能力嵌入安全管理流程,让一线管理者用最熟悉的方式调取最专业的分析结果,降低系统使用门槛,使智能监控从"建得成"真正走向"用得好"。传统模式里,人是报表的读者;

2601_95935018的博客 213

CN Bio器官芯片安全毒理应用:遗传毒性、肠道、肺和肾毒性4个案例

本文基于四项公开研究,展示PhysioMimix微生理系统在药物安全毒理评估中的多器官应用:Liver-on-Chip实现人源代谢依赖型遗传毒性精准预测;HIO与gut-on-a-chip提升胃肠道毒性敏感性;灌流气道模型揭示杯状细胞功能异常等早期肺毒性信号;不同肾脏模型对比表明动态流体环境显著增强肾毒性预测能力。研究表明,MPS通过模拟人体真实生理环境,可有效提升毒理评价的准确性与临床相关性。

MineBio的官方博客:分享前沿资讯、技术干货、行业动态。 540

红外活体模组,Windows 设备安全身份入口解析

模组通过发射人眼不可见的近红外光线,扫描用户面部,捕捉皮肤纹理、面部凹凸结构、皮下毛细血管等专属生物特征,生成高精度三维面部深度图谱,而非简单拍摄二维人脸图像。依托红外活体模组打造的 Windows Hello 人脸认证,成为当下主流、高安全级别的设备身份入口,兼顾便捷解锁与底层安全防护,是民用终端安全体系的核心硬件支撑。对于企业办公设备,可有效防范设备被盗、账号冒用、数据泄密等风险,适配政企、教育、金融等多场景终端安全需求,成为 Windows 设备标准化的安全硬件配置。一、红外活体模组的核心工作原理。

2601_96236497的博客 310

JDK 27发布:紧凑对象头、G1默认、量子安全TLS

JDK 27把每个Java对象的“身份证”从12字节砍到8字节,你一行代码不改,堆内存直接瘦身三成!一个没写任何新语法、没加任何新关键字的Java版本,凭什么让全球几百万台服务器悄悄省下几百亿字节内存!2026年9月15日,Oracle正式发布JDK 27,这个非LTS版本藏着9个JEP,其中最狠的一刀砍在JVM最底层:对象头默认从96位压缩到64位,G1垃圾回收器在所有环境默认上岗,再加上抗量子TLS加密和JFR自动脱敏,零代码改动就能让老应用跑得更省更快。

极道Jdon的技术博客 220

医疗行业远程控制:如何把安全可信做成全链路工程能力

2026年7月,国家药监局综合司发布《采用机器人技术的医用电气设备远程传输通用要求(草案)》,将远程传输能力上升为强制性技术指标。这份草案释放的信号很明确:医疗设备的远程能力,正从“能否连通”走向“能否精确定义、量化测量、有效验证及全过程追溯”。这份草案的核心,不只是要求设备“能远程”,而是要求远程能力。这意味着,安全可信不再是设备厂商可以自行定义的概念,而是一套需要被证明的工程能力。延迟能不能稳住?操作能不能追溯?安全是不是只等于加密?这三个问题,正在成为手术机器人厂商选择远程连接方案时的硬门槛。

oray2013的专栏 96

AI 能力的边界:不是“它聪不聪明”,而是“它能不能稳定、安全、可验证地把事做完”

大众总以 “聪明与否” 评判 AI 能力,实则 AI 的核心价值不在于智商,而在于稳定、安全、可落地的执行能力。本文拆解 LLM 九大能力边界,剖析 Agent 多步执行的误差短板,提供可直接套用的 AI 工程落地风控规则,帮从业者认清 AI 能力边界,科学搭建 AI 应用工作流。

ProbeX的技术漫游笔记 | 云原生·可观测·AI入门科普 不讲黑话,只讲人话。一个测试工程师的硬核技术漫游。 385

项目管理软件部署模式怎么选:成本、安全与运维的决策框架

项目管理软件部署模式怎么选?本文提供专有云、私有化、混合云、SaaS的决策框架,含六层成本清单、5年TCO测算思路、数据分级分层部署路径与选型自检清单,面向IT负责人、CTO、CIO及金融、医疗、政企等受监管行业决策者。

X717z的博客 305

从海量告警到精准修复:安全智能体如何打通开发安全工具链

安全智能体通过接入SAST、SCA、IAST等工具数据,打破检测孤岛,实现误报剔除率超90%、漏洞精准定位与优先级分级,输出可落地的修复方案,推动安全从“告警泥潭”迈向闭环治理。在金融场景中,显著提升漏洞处理效率与研发协同能力,助力构建轻量化、可落地的DevSecOps体系。

moresec的博客 134

国产信创动环监控系统赋能智能环境安全新未来

国产信创动环监控系统在智能环境安全领域展现出强大的赋能能力,提升了环境监测的效率与精准度。通过先进技术,这一系统整合了数据采集与分析,助力企业实现智能化管理,保障环境安全和资源优化,为可持续发展开辟新的可能性。

drs_6939的博客 122

工业 AI 如何安全进入制造现场?EES 需要建立四道安全边界

当 AI 从分析走向设备诊断、工艺优化与受控执行,制造现场需要更明确的安全边界。EES 通过权限、审计、人工确认与异常回退等机制,让 AI 在工程规则内参与生产流程。PreMaint EES 正在为工业 AI 的安全落地提供可控、可追踪的设备工程支撑。

PreMaint的博客 171

企业 U 盘管控系统:移动存储外设安全治理实战方案

本文基于制造企业终端安全实战案例,剖析U盘管控中数据外泄与恶意代码入侵双重风险,指出仅靠组策略禁用USB的局限性。提出以硬件ID识别、白名单管理、行为审计、分级权限为核心的综合管控体系,强调分阶段部署、外设摸排、临时审批与离职权限闭环的重要性。选型需避坑“盘符识别”“无日志审计”等陷阱,确保兼容信创环境与业务需求,实现安全与效率平衡。

chengxuyuan33的博客 156

企业文件外发管控落地实践 —— 基于迪康端点安全一体化管理系统

本文基于迪康端点安全一体化管理系统外发管控模块,解析敏感文件(如图纸、合同、源码)对外协作中的失控风险,提出“审批、受控阅图、隐形水印、行为审计”四维管控体系。强调先审计后拦截、试点再铺开的灰度落地节奏,避免业务中断。通过可量化的密级管理、白名单控制、权限绑定与智能告警,实现文件“出得去、管得住、追得到”,助力制造、研发类企业安全高效协同。

DKcoolmu的博客 522

7.秒杀接口安全升级:临时地址+限流+验证码

本文提出基于临时地址的秒杀接口优化方案,通过生成绑定用户与商品的60秒有效、一次性使用的随机路径,隐藏真实接口,防止恶意攻击。结合Redis高效验证与自动失效机制,提升安全性与性能。辅以限流、验证码及Lua脚本保障高并发下的稳定性,实现安全、高效、可扩展的秒杀系统。

yxl219的专栏 181

大模型安全之二十一:构建 AI 安全控制栈:从威胁映射到持续合规的完整指南

本文系统阐述构建企业级AI安全控制栈的完整框架,强调通过“威胁→控制→产品”可追溯映射,实现风险与防护的精准对齐。基于分层防御原则,针对数据、模型、工具等各层设计针对性控制,并提出30/60/90天落地路线图,推动从可见性评估到持续监控与合规的演进。附带可复用的模板框架,明确责任归属与量化指标,助力组织将AI安全从抽象理论转化为可衡量、可改进的工程实践,实现可信、韧性、可持续的企业级AI应用。

jimmyleeee的专栏 465

大模型安全之二十二:AI 安全实践:真实案例研究与经验教训

本文通过金融、医疗与技术行业的AI安全案例,揭示了企业部署AI时面临的挑战与解决方案。三大行业分别采用AI防火墙、安全RAG架构及持续风险评分等策略,构建分层防御体系。关键经验表明:安全需融合技术、治理与文化,依赖持续监控、主动响应与跨团队协作。文章提出“AI安全实施地图”,强调从输入到治理的全链路防护,倡导将安全嵌入创新流程,打造可问责、透明且默认安全的AI系统。

jimmyleeee的专栏 241

JVS-IOT 数字孪生实战指南:作为容错缓冲层的工程实现与规则安全调用

本文从开发者视角解析 JVS-IOT 中数字孪生的技术本质——它不是可视化特效,而是基于物模型构建的云端状态镜像;重点说明其作为‘容错缓冲层’的实现机制、数据同步逻辑及在规则引擎中安全调用的具体方法。

155

Debian SSH 安全配置:密钥登录、来源限制、Fail2ban 与审计日志

1. 服务介绍 OpenSSH 为 Linux 服务器提供加密远程登录、命令执行和 SFTP 文件传输能力。通过主机密钥、用户密钥、来源地址限制、最小权限账号和登录审计,可以把 SSH 从“能远程登录”提升为可验证、可控制、可追踪的管理入口。 本文以 Debian 系统为例,配置 SSH 密钥登录、限制允许的用户和来源、关闭 root 远程登录、启用 Fai

weixin_44524357的博客 200

变电站工控安全防护与等保三级合规:自动化安全测评与防护怎么做

变电站工控安全如何同时满足等保三级、电力监控系统防护导则与密评三套要求?本文按GB/T 36572-2018的技术、应急备用、安全管理三维框架逐层展开防护与取证动作,给出自动化安全测评的四阶段组织方式、九类高频不符合项与30条验收清单。

安当加密官方技术博客 | 数据库加密与等保合规实战指南 340
上一篇: 从尼得科泄密事件角度看:零信任正在加速“淘汰”传统VPN...
下一篇: 警惕AI伪装者!如何识破DeepSeek仿冒攻击?
亿格云安全Lab
博客等级 码龄3年 272粉丝 45原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值