什么?初级程序员才删库跑路,高级的都在代码投毒。。。

开发者福利!热门AI工具限时免费用 购周边即赠Coding Plan Lite,Claude Code、Cursor等20+工具畅享,效率翻倍! 阅读详情

得之我幸,失去是你的损失                       – 徐志摩托

事情是这样的,最近在做开源软件供应链安全相关的项目,之前没了解这方面知识的时候感觉服务器被黑,数据库被删,网站被攻,这些东西都离我们太遥远了,因为感觉好像都轮不到我们,直到我开始做这个项目,才发现网络安全,软件安全问题真的是无处不在。今天我们来聊聊删库跑路和代码投毒。 我们从可操作性及易发现性还有后果及预防策略上来探讨一下。

删库跑路
可操作性

1. 权限控制

像数据这么敏感的权限会控制的比较严格,比如人员的权限控制及防范:

1.运维人员需进行双因素认证;
2.防火墙或其他安全设备进行网络限制,仅允许从堡垒机才可访问至核心资产;
3.数据库等系统资源账号密码托管在堡垒机中,堡垒机定期自动改密,运维人员无需知道数据库等系统资源的账号密码;
4.严格控制后台资源的访问权限,做到访问权限最小化原则,给不同运维人员分配最小访问权限;
5.设置数据库等高危操作命令的金库模式,执行高危命令时可触发阻断、二次审批等操作;
6.根据实际情况设置更高级别安全限制,比如登录堡垒机时的IP地址、MAC地址限制,登录堡垒机的时间限制等等。

看到了没,首先第一步你让007来也不一定能搞定。就算侥幸跨过了第一步。。。然后就被警察抓走了。。。猪角卒。。
2. 数据备份

1.数据定期备份。
2.云厂商数据防护。
3.异地多活。

就算删了也能快速恢复。

综上:你能删库的概率基本为0了,只要地球还在数据就还在

易发现性

这个不用多讲,即使能删库,有这个权限的人一根指头都能数清,那就是你了。。

影响后果

删库跑路一般是只会影响自己的公司,对其他企业或者人员没啥影响。但是对于你。。。。
相信你已经做出了你的选择。

代码投毒

代码投毒,是指攻击者在合法软件的开发、传播和升级过程中进行劫持或篡改,从而达到非法目的的攻击类型。鉴于当前超过99%的商业软件包含开源软件,一旦具有大规模用户基础的开源软件存在安全漏洞,势必会影响整个软件产业、甚至其他重要行业的供应链安全。

最近的案例

node-ipc 包的作者 RIAEvangelist 在以反战名义代码投毒投毒

他提交的是一段恶意攻击代码:如果主机的 IP 地址来自俄罗斯或白俄罗斯,该代码将对其文件进行攻击,将文件全部替换成 ❤。该作者是个反战人士,还特意新建了一个 peacenotwar 仓库来宣传他的反战理念。据悉,该 package 每周下载量达到了百万。另外,使用 Yarn 的开发者也受到了影响。

PyPI 官方仓库遭遇150+恶意包疯狂投毒

攻击者mega707通过模仿agoric,datadog等知名软件包进行钓鱼,当用户安装攻击者的恶意包时,攻击者可窃取用户信息,环境地址等敏感信息上传至指定服务器。

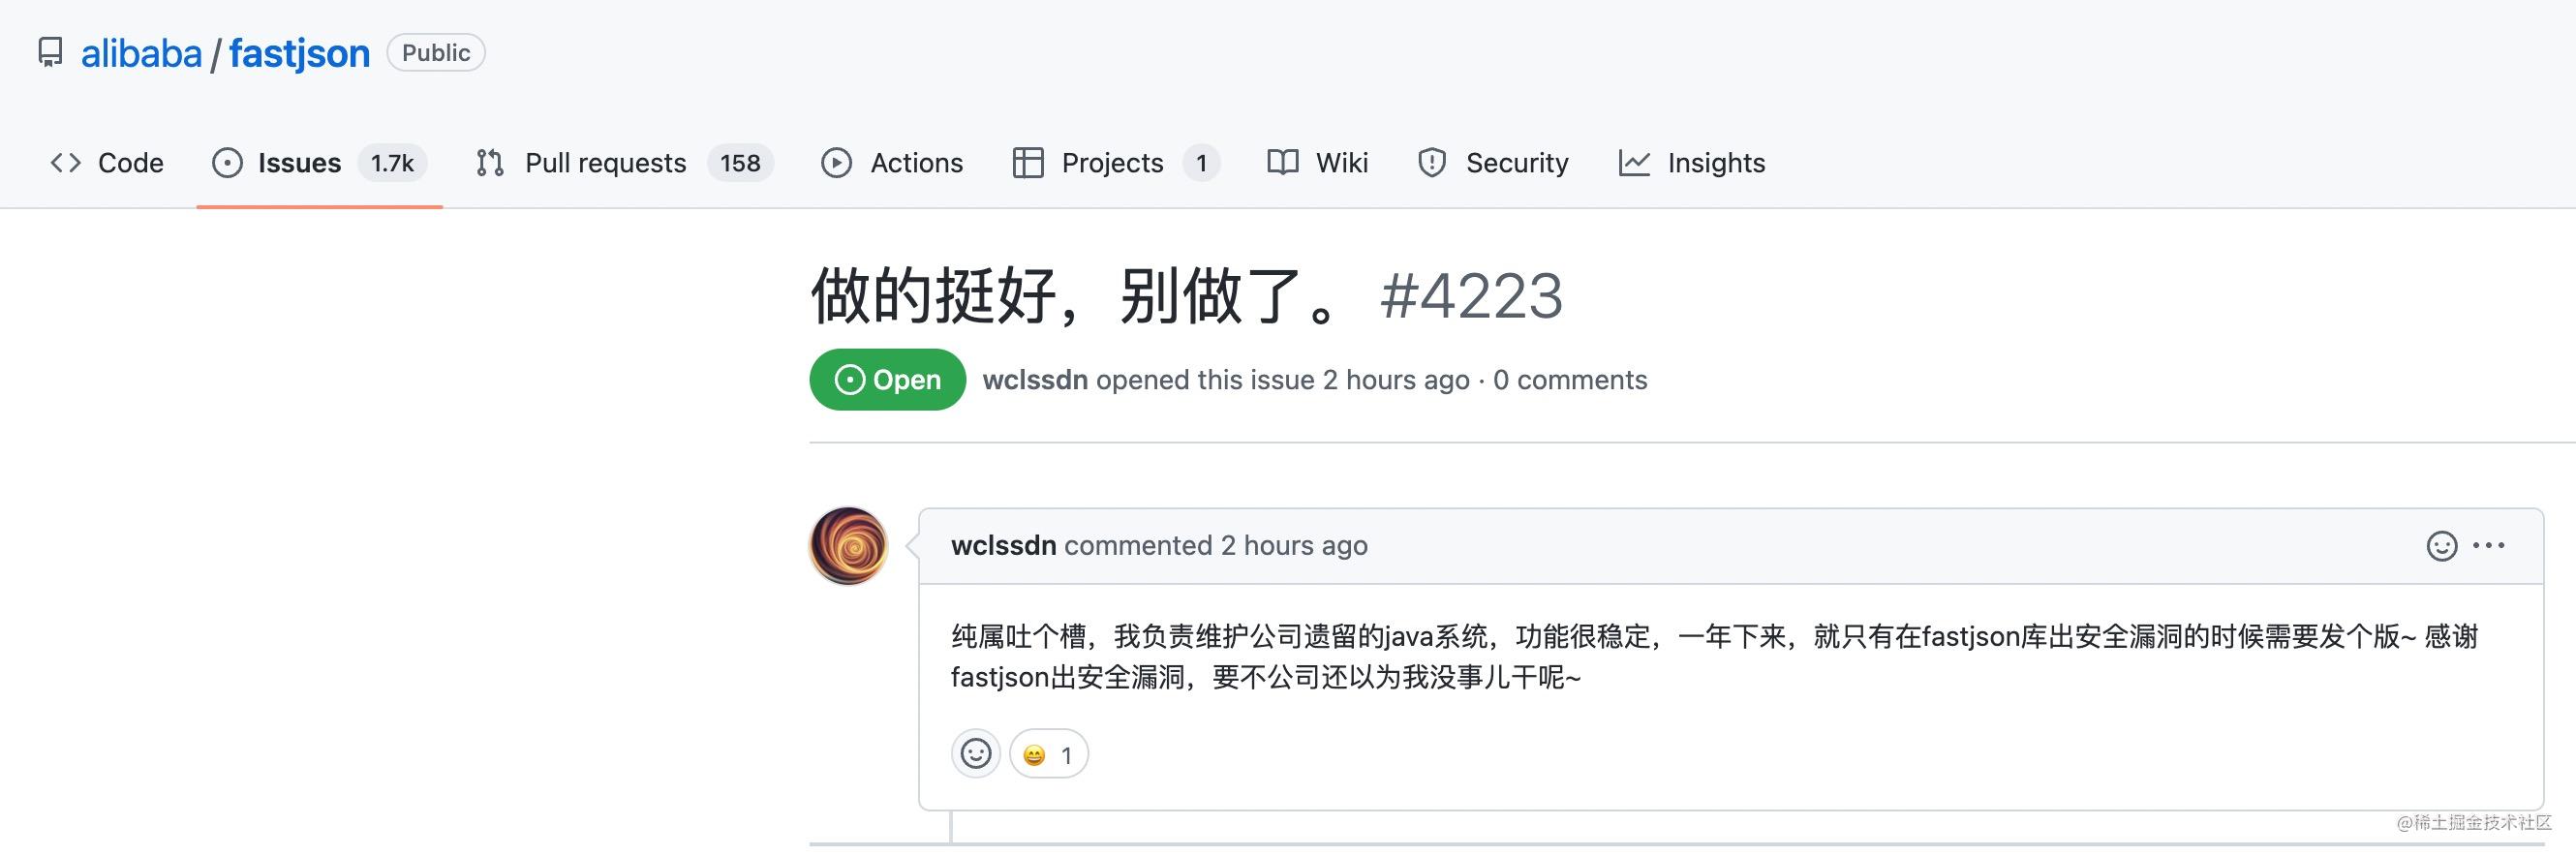
Fastjson官方披露高危漏洞,包括rocketmq、jeecg-boot等近15%的github开源项目受影响

2022年5月23日,fastjson 官方发布安全通报,fastjson <= 1.2.80 存在反序列化任意代码执行漏洞,在特定条件下可绕过默认autoType关闭限制,可能会导致远程服务器被攻击,风险影响较大。建议使用了 fastjson 的用户尽快采取安全措施保障系统安全。
可操作性

1.包抢注攻击

攻击者通过向主流的软件包管理员(PyPI、Node.js npm、Maven、RubyGems、Docker Hub)投放大量「相似拼写名称」谐音的软件包或镜像,仿冒正规项目,从而让有恶意代码的代码包被安装到开发或生产环境。

2.依赖库注入恶意代码

攻击者通过自身的攻击能力与掌握的漏洞,入侵软件、硬件供应商的办公与开发环境,直接向产品代码内植入后门,在设备上预安装的恶意软件 (相机、USB、电话等),实现恶意代码与后门的分发,最终进入被攻击目标的网络。

预防策略

1)企业内部维护可信软件仓库,尽量减少企业人员从各种未知渠道下载软件。

2)监测服务器和PC运行软件的异常操作和流量,甚至提前对软件进行沙盒检测,主动发现潜在隐患。

3)全面梳理和维护企业在用软硬件信息,在供应链攻击曝光时做到快速止损定损。

4)使用官方渠道下载的IDE;软件分发及升级采用HTTPS等加密传输;避免内置远程控制能力;定期自检官网代码和执行程序是否存在恶意篡改。

对于企业级的,可以引入DevSecOps ,把安全扫描引入到DevOps流程当中,做好预警通知的能力,第一时间发现并修复软件漏洞。

最后

不管是删库跑路还是代码投毒,这些都是法律的红线,调侃归调侃,玩笑归玩笑,笑过以后,希望每个开发者都应该有敬畏之心,不然就只能到包吃包住的地方摸鱼了。学习网络安全技术的方法无非三种:

第一种是报网络安全专业,现在叫网络空间安全专业,主要专业课程:程序设计、计算机组成原理原理、数据结构、操作系统原理、数据库系统、 计算机网络、人工智能、自然语言处理、社会计算、网络安全法律法规、网络安全、内容安全、数字取证、机器学习,多媒体技术,信息检索、舆情分析等。

第二种是自学,就是在网上找资源、找教程,或者是想办法认识一-些大佬,抱紧大腿,不过这种方法很耗时间,而且学习没有规划,可能很长一段时间感觉自己没有进步,容易劝退。

如果你对网络安全入门感兴趣,那么你需要的话可以点击这里👉网络安全重磅福利:入门&进阶全套282G学习资源包免费分享!

第三种就是去找培训。

image.png

接下来,我会教你零基础入门快速入门上手网络安全。

网络安全入门到底是先学编程还是先学计算机基础?这是一个争议比较大的问题,有的人会建议先学编程,而有的人会建议先学计算机基础,其实这都是要学的。而且这些对学习网络安全来说非常重要。但是对于完全零基础的人来说又或者急于转行的人来说,学习编程或者计算机基础对他们来说都有一定的难度,并且花费时间太长。

第一阶段:基础准备 4周~6周

这个阶段是所有准备进入安全行业必学的部分,俗话说:基础不劳,地动山摇
image.png

第二阶段:web渗透

学习基础 时间:1周 ~ 2周:

① 了解基本概念:(SQL注入、XSS、上传、CSRF、一句话木马、等)为之后的WEB渗透测试打下基础。
② 查看一些论坛的一些Web渗透,学一学案例的思路,每一个站点都不一样,所以思路是主要的。
③ 学会提问的艺术,如果遇到不懂得要善于提问。
image.png

配置渗透环境 时间:3周 ~ 4周:

① 了解渗透测试常用的工具,例如(AWVS、SQLMAP、NMAP、BURP、中国菜刀等)。
② 下载这些工具无后门版本并且安装到计算机上。
③ 了解这些工具的使用场景,懂得基本的使用,推荐在Google上查找。

渗透实战操作 时间:约6周:

① 在网上搜索渗透实战案例,深入了解SQL注入、文件上传、解析漏洞等在实战中的使用。
② 自己搭建漏洞环境测试,推荐DWVA,SQLi-labs,Upload-labs,bWAPP。
③ 懂得渗透测试的阶段,每一个阶段需要做那些动作:例如PTES渗透测试执行标准。
④ 深入研究手工SQL注入,寻找绕过waf的方法,制作自己的脚本。
⑤ 研究文件上传的原理,如何进行截断、双重后缀欺骗(IIS、PHP)、解析漏洞利用(IIS、Nignix、Apache)等,参照:上传攻击框架。
⑥ 了解XSS形成原理和种类,在DWVA中进行实践,使用一个含有XSS漏洞的cms,安装安全狗等进行测试。
⑦ 了解一句话木马,并尝试编写过狗一句话。
⑧ 研究在Windows和Linux下的提升权限,Google关键词:提权
image.png
以上就是入门阶段

第三阶段:进阶

已经入门并且找到工作之后又该怎么进阶?详情看下图
image.png

给新手小白的入门建议:
新手入门学习最好还是从视频入手进行学习,视频的浅显易懂相比起晦涩的文字而言更容易吸收,这里我给大家准备了一套网络安全从入门到精通的视频学习资料包免费领取哦!

如果你对网络安全入门感兴趣,那么你需要的话可以点击这里👉网络安全重磅福利:入门&进阶全套282G学习资源包免费分享!
LangChain链和LangGraph图的学习笔记【十】——格式化输出(3):【PydanticOutputParser格式输出】 PydanticOutputParser是LangChain中实现结构化输出的核心工具,通过Pydantic模型定义数据格式契约,自动将LLM输出解析为类型验证的Python对象。其核心功能包括类型校验、字段描述注入、值域约束、嵌套结构支持与默认值机制,确保输出合规。结合PromptTemplate与LCEL链式调用,可实现提示词自动生成、格式指令注入与流式/异步无缝切换,显著提升代码可读性与开发效率。 阅读详情

相关推荐

三级等保网络拓扑图实战:从零搭建符合标准的医院安全架构

本文详细阐述了如何从零开始设计并搭建符合三级等保标准的医院网络安全架构。文章基于“一个中心,三重防护”的核心框架,深入解析了医院网络分区设计、安全域划分、关键安全设备选型与配置等实战要点,并提供了绘制专业网络拓扑图的技巧与等保测评准备指南,旨在帮助医院IT人员系统化地构建既合规又实用的纵深防御体系。

weixin_29326909的博客 451

程序员必备技能----跑路大总结

免责申明:纯属技术总结,勿模仿,造成一切后果和刑事责任与博主无关!跑路大总结,各个都是大杀器,破坏性太大,轻易不要尝试。

专注IT技术免费指导以及想、项目分享 1020

论文阅读:ICLR 2023 FINE-TUNING ALIGNED LANGUAGE MODELS COMPROMISES SAFETY, EVEN WHEN USERS DO NOT INTEND

对大型语言模型(LLMs)进行微调以适应特定用例通常涉及对预训练的LLMs进行进一步的定制。Meta公开发布Llama模型和OpenAI的API允许在自定义数据集上微调GPT-3.5 Turbo,也鼓励这种做法。但是,这种自定义微调与安全成本有何关联?我们注意到,尽管现有的安全对齐基础设施可以在推理时限制LLMs的有害行为,但它们并未涵盖将微调权限扩展到最终用户时的安全风险。我们的红队研究发现,即使是只有几个设计有敌意的训练示例进行微调,也可以破坏LLMs的安全对齐。

CSPhD-winston的博客 785

跑路技巧 跑路命令

1. Linux操作系统上的跑路 # 除根目录下所有文件,杀伤力极大,请谨慎使用 # 此命令一出,Linux根目录下很多文件,可以能彻底从这个星球上彻底消失了 rm -rf /* # 指定路径除,菜刀可以用来做菜亦可以用来s人 rm -rf /home/fileName 2. sql上的跑路 此部分杀伤力就没有第一部分十足了,当时依然需要跑路 # 数据库 # 除后可能会遗留日志...

twelvecoder 5万+

什么?初级程序员跑路高级的都在代码投毒

事情是这样的,最近在做开源软件供应链安全相关的项目,之前没了解这方面知识的时候感觉服务器被黑,数据库,网站被攻,这些东西都离我们太遥远了,因为感觉好像都轮不到我们,直到我开始做这个项目,才发现网络安全,软件安全问题真的是无处不在。今天我们来聊聊跑路代码投毒。 我们从可操作性及易发现性还有后果及预防策略上来探讨一下。 在软件行业,“跑路”流传已久,对,就是,跑在监狱的路上,这个对于安全来说简直是小儿科。像数据这么敏感的权限控制得比较严格,比如人员的权限控制及防范:看到了没,首先第一步你让0

m0_67261762的博客 1009

初级程序员跑路高级的都在代码投毒

得之我幸,失去是你的损失                       -- 徐志摩托事情是这样的,最近在做开源软件供应链安全相关的项目,之前没了解这方面知识的时候感觉,这些东西都离我们太遥远了,因为感觉好像都轮不到我们,直到我开始做这个项目,才发现网络安全,软件安全问题真的是无处不在。今天我们来聊聊我们从上来探讨一下。

2301_77472496的博客 185

龙虾必装的18个“神级”插件

本文精选18款OpenClaw核心插件,分为四大类:1.底层基建类(如代码自修复、安全扫描);2.效率工具类(智能API调度、文档处理);3.内容创作类(海报设计、视频生成);4.自动化类(浏览器操作、自我进化)。推荐通过腾讯云SkillHub等渠道获取插件,建议选用Qwen3.5-27B模型提升处理能力,并介绍了中科院开源的DeepPresenter项目在PPT生成领域的突破。文章指出AI竞争已转向生态能力建设,这些插件将显著提升智能体的实用价值。

plawuyue的博客 843

CMS不是建站工具,而是内容生产流水线

CMS(内容管理系统)本质上是支撑内容从创意到多端分发的工业化流水线,其核心在于结构化建模、自动化加工与跨渠道协同。它基于数据库设计(如WordPress的wp_posts表)、API能力与权限治理等技术原理,实现内容生命周期管理、角色适配与安全分发。在企业数字化实践中,CMS的技术价值已超越页面生成,演进为连接运营、开发与合规的关键基建。典型应用场景包括电商多端同步、政务多级审核、视频站自动采集,以及AI驱动的智能内容中枢。理解CMS需回归‘内容即服务’本质,而非仅关注模板或界面——这正是wordpres

weixin_33907511的博客 594

第一章 初识智能体 · 学习笔记

本章系统阐述智能体核心概念:从传统反射型到学习型的演进路径,揭示LLM驱动下智能体的本质——以自主决策为核心,依托PEAS模型定义环境,通过Thought-Action-Observation循环实现动态交互。重点突破“神经符号融合”范式,即用自然语言生成(亚符号)与结构化推理(符号)协同工作,最终以130行代码实现出裸智能体,为理解后续框架奠定基础。

萌新一枚 472

学习ARM

以前写中断程序,只知道开中断、写中断服务函数。看懂这部分,以后遇到中断嵌套、程序死机、内存访问错误,就不再只会盲目调试,可以从模式切换、现场保存、向量表这几个方向排查问题。ARM Core,也就是ARM内核,是基于RISC精简指令集的CPU核心电路,是芯片里面负责取指、运算、执行指令、处理异常的主体。• 一旦发生异常,硬件会自动切换到对应的异常模式,使用该模式专属的影子寄存器,避免破坏用户程序现场。ARM处理器有7个基础工作模式,分为特权模式和非特权模式,其中5种属于异常模式,由异常事件触发。

c1582914的博客 205

蜗牛学苑 Java 智能体学习 Day42|项目周开发技术汇总 1 思维导图复盘

重生之我在蜗牛学苑学代码

weixin_75217422的博客 264

沉浸式思政精神谱系智慧教学,让学习从“听讲”变为“亲历”

南京恒点推出思想政治精神谱系教育智慧实训室,依托AI、VR/MR、虚拟仿真等技术,围绕建党精神、井冈山精神、苏区精神、长征精神、延安精神、抗战精神等模块,构建跨时空、高沉浸、可交互的体验式学习场景。

恒点虚拟仿真官方博客 180

Rust学习笔记:错误处理——panic!、Result、Option与_运算符

Rust 通过 panic! 处理不可恢复错误,用 Result<T, E> 和 Option<T> 处理可恢复错误,强制编译期检查。match、unwrap、expect 及 ? 运算符实现错误优雅传播,链式调用简洁高效。核心原则:优先使用 Result/Option,善用 ? 简化代码,避免滥用 panic!。

欢迎访问我的个人博客:https://www.lxpavilion.top/ 69

嵌入式 ARM 学习第一天:从零开始的入门指南

嵌入式系统是指以应用为中心、以计算机技术为基础,软硬件可裁剪,对功能、可靠性、成本、体积和功耗有严格要求的专用计算机系统。它通常被嵌入到更大的设备中,完成特定的控制、监测或数据处理任务。专用性强:针对特定任务设计,功能相对固定。资源受限:处理器性能、内存、存储和功耗都受到严格限制。实时性要求高:许多嵌入式系统需要在规定时间内完成响应。软硬件紧密结合:开发者往往需要同时理解硬件原理和软件逻辑。可靠性要求高:在工业、医疗、汽车等领域,系统故障可能造成严重后果。

2601_96623467的博客 326

RoboTok:用于人类演示检索与灵巧操作学习的互联网规模数据引擎

2026年9月来自美国Rice大学和Nvidia的论文“RoboTok: An Internet-scale Data Engine for Human Demonstration Retrieval and Dexterous Manipulation Learning”。RoboTok 是一个互联网规模的数据引擎,它根据人类操作演示片段中的 3D 自我中心(egocentric)手部轨迹对这些片段进行索引。图中展示 RoboTok 嵌入(embeddings)的 t-SNE 可视化结果

yorkhunter的博客 454

学嵌入式和Linux应用编程|学习日记:HTTP协议核心知识与实战解析

对于新手来说,在嵌入式和C语言中处理HTTP,核心在于:建立TCP Socket连接。按照HTTP报文格式,通过send()发送拼接好的ASCII字符串(注意\r\n换行)。通过recv()接收响应,根据或Connection状态解析数据。注意处理粘包(如果连续发送)和JSON数据解析。打好这些基础,你就能让嵌入式设备顺利与云端通信了!

kkkkkkkkkk_Z的博客 66
上一篇: 深入原生冰山安全体系,详解华为云安全服务如何构筑全栈安全
下一篇: 什么时候线程不安全?怎样做到线程安全?怎么扩展线程安全的类?
程序员负总裁
博客等级 码龄4年 1万+粉丝 2074原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值