



引言:移动安全攻防的"军备竞赛"
在移动应用生态中,APK加固已成为标配安全措施。行业数据显示:
- 2023年Google Play TOP 1000应用加固率高达98%
- 企业级应用平均采用2.8种加固方案
- 金融类APP加固强度是普通应用的5倍以上
开发者面临核心困境:
- 逆向成本激增:强加固APK分析耗时增加300%
- 漏洞检测障碍:黑盒测试无法覆盖核心安全风险
- 兼容性问题:加固导致崩溃率提升1.7倍
脱壳技术的战略价值:
- 安全研究:漏洞挖掘前置条件
- 恶意分析:木马行为溯源基础
- 合规审计:代码安全验证路径
- 性能优化:解决兼容性问题
一、加固技术体系解析
1.1 加固技术演进图

1.2 主流加固方案对比
| 方案类型 | 技术特点 | 强度 | 代表产品 |
|---|---|---|---|
| Dex加密 | 类加载时解密 | ★★☆ | 梆梆免费版 |
| VMP保护 | 指令虚拟化 | ★★★★ | 腾讯御安全 |
| 函数抽取 | 代码分散存储 | ★★★☆ | 360加固 |
| Java2C | 编译为Native | ★★★★★ | 阿里聚安全 |
| 混合加固 | 多层次防护 | ★★★★★★ | 网易易盾 |
二、脱壳技术全景
2.1 静态脱壳技术
2.1.1 文件结构分析
# 解包分析流程
apktool d target.apk -o output      # 解包APK
dex2jar classes.dex                 # 转换Dex
jd-gui classes_dex2jar.jar         # 查看Java代码
2.1.2 加密特征识别
# 识别Dex加密特征
def detect_encrypted_dex(apk_path):
    from zipfile import ZipFile
    with ZipFile(apk_path) as z:
        for name in z.namelist():
            if name.endswith('.dex'):
                dex_data = z.read(name)
                # 检测非标准Dex头
                if dex_data[:4] != b'dex\n':
                    print(f"加密Dex: {name}")
                    return True
    return False
2.2 动态脱壳技术
2.2.1 内存Dump机制
// Android进程内存扫描
void scan_process_memory(pid_t pid) {
    char maps_path[256];
    sprintf(maps_path, "/proc/%d/maps", pid);
    FILE *maps = fopen(maps_path, "r");

    // 遍历内存区域
    char line[256];
    while (fgets(line, sizeof(line), maps)) {
        unsigned long start, end;
        sscanf(line, "%lx-%lx", &start, &end);

        // 查找Dex特征
        uint8_t header[8];
        process_vm_readv(pid, &header, sizeof(header), start);

        if (memcmp(header, "dex\n035", 7) == 0) {
            dump_dex(pid, start, end - start);
        }
    }
    fclose(maps);
}
2.2.2 调试Hook方案
// Xposed内存Dump模块
public class DexDumper implements IXposedHookLoadPackage {

    @Override
    public void handleLoadPackage(LoadPackageParam lpparam) {
        // Hook Dex加载过程
        XposedHelpers.findAndHookMethod(
            "dalvik.system.DexPathList",
            lpparam.classLoader,
            "findClass",
            String.class,
            List.class,
            new XC_MethodHook() {
                @Override
                protected void afterHookedMethod(MethodHookParam param) {
                    Class<?> clazz = (Class<?>) param.getResult();
                    if (clazz != null) {
                        // 获取Dex文件地址
                        String dexPath = getDexLocation(clazz);
                        dumpDexFile(dexPath);
                    }
                }
            });
    }
}
三、商业级脱壳实战
3.1 案例1:某盾函数抽取加固
加固特征:
- 函数体被替换为native方法
- 真实代码存储在assets加密文件
- 运行时动态恢复
脱壳流程:
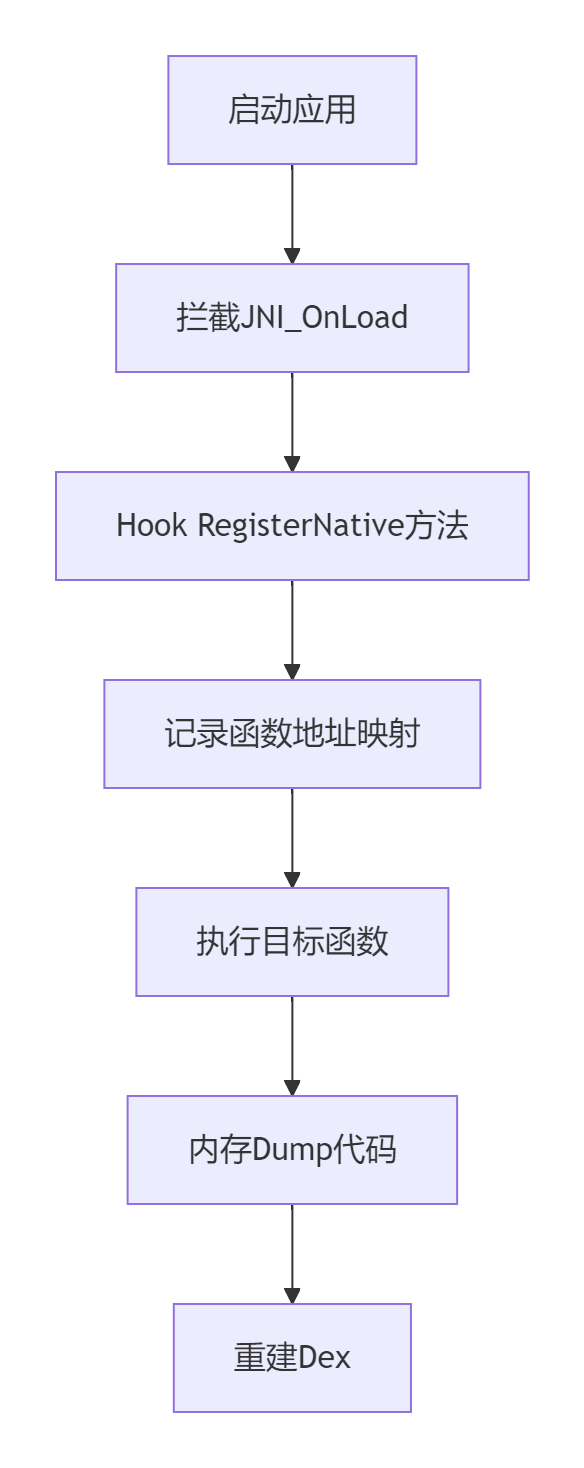
关键Hook点:
// Frida脚本拦截函数恢复
Interceptor.attach(Module.findExportByName(null, "RegisterNativeMethods"), {
    onEnter(args) {
        const className = Memory.readCString(args[0]);
        const methods = args[1];

        const methodCount = Memory.readInt(methods.add(4));
        for (let i = 0; i < methodCount; i++) {
            const methodName = Memory.readCString(methods.add(8 + i * 16));
            const newPtr = methods.add(8 + i * 16 + 8);
            const fnPtr = Memory.readPointer(newPtr);

            // 记录函数映射关系
            g_methodMap[`${className}->${methodName}`] = fnPtr;
        }
    }
});

// 执行函数时Dump
Object.keys(g_methodMap).forEach(key => {
    Interceptor.attach(g_methodMap[key], {
        onEnter(args) {
            const dexBase = this.context.r0.toInt32();
            const dexSize = this.context.r1.toInt32();

            // Dump完整Dex
            dumpMemory(dexBase, dexSize);
        }
    });
});
3.2 案例2:某卫士VMP加固
加固特点:
- 自定义指令集替代字节码
- 私有虚拟机解释执行
- 反调试+代码混淆
脱壳策略:
-
定位解释引擎:
strings libjiagu.so | grep "vmp_interp" # 输出: vmp_interpreter_arm64 -
Hook执行流程:
// 自定义解释器Hook
void hook_interpreter(void *interp_func) {
    DobbyHook(interp_func,
              (void *)new_interpreter,
              (void **)&orig_interpreter);
}

// 替换解释器
void *new_interpreter(VMContext *ctx, uint32_t *code) {
    // 记录指令地址
    log_instruction(code, ctx->pc);

    // 调用原始解释器
    return orig_interpreter(ctx, code);
}
- 指令翻译系统:
# VMP指令翻译
def translate_vmp(code_segment):
    dex_code = bytearray()
    pc = 0
    while pc < len(code_segment):
        opcode = code_segment[pc]
        # 指令映射表
        if opcode in OPCODE_MAP:
            dex_code.append(OPCODE_MAP[opcode])
            dex_code.extend(code_segment[pc+1:pc+OP_SIZE[opcode]+1])
            pc += OP_SIZE[opcode] + 1
        else:
            # 未知指令处理
            dex_code.append(0x00)
            pc += 1
    return dex_code
3.3 案例3:某梆多重混合加固
加固方案:
| 防护层 | 技术 | 强度 |
|---|---|---|
| 应用层 | Dex加密 | ★★☆ |
| Native层 | 代码混淆 | ★★★☆ |
| 执行层 | 指令抽取 | ★★★★ |
综合脱壳方案:

多阶段Hook脚本:
// 第一阶段:捕获DexFile
Java.perform(() => {
    const DexFile = Java.use("dalvik.system.DexFile");
    DexFile.$init.overload('java.lang.String', 'java.lang.String', 'int').implementation = function(mCookie, path) {
        console.log(`[+] 捕获Dex加载: ${path}`);
        dumpMemory(mCookie.value, 0x10000);
        return this.$init(mCookie, path);
    };
});

// 第二阶段:拦截类加载
Interceptor.attach(Module.findExportByName("libdvm.so", "dvmDefineClass"), {
    onEnter(args) {
        this.classDescriptor = args[1];
        this.loader = args[2];
    },
    onLeave(retval) {
        if (!retval.isNull()) {
            const classObj = new NativePointer(retval);
            // Dump类字节码
            const classData = dumpClass(classObj);
            saveClass(this.classDescriptor, classData);
        }
    }
});
四、高级对抗技术
4.1 反反调试策略
// PTrace对抗
void anti_ptrace() {
    // 防止自身被调试
    if (getppid() == 1) return; // 父进程为init

    if (ptrace(PTRACE_TRACEME, 0, 0, 0) == -1) {
        // 检测到调试器
        fork();     // 创建子进程监控
        return;
    }

    // 轮询检测
    while (1) {
        if (ptrace(PTRACE_TRACEME, 0, 0, 0) == -1) {
            // 被附加调试
            spawn_anti_thread(); // 启动反制线程
            break;
        }
        sleep(5);
    }
}
4.2 内存完整性校验
// Dex内存校验
void verify_dex_integrity() {
    DexHeader* header = dex_memory_base;

    // 1. 校验头部签名
    if (memcmp(header->magic, "dex\n035", 7) != 0) {
        trigger_alarm();
    }

    // 2. 代码段CRC校验
    uint32_t calc_crc = crc32(header->dataOff, header->dataSize);
    if (calc_crc != header->checksum) {
        trigger_alarm();
    }

    // 3. 内存哈希校验
    if (compute_sha1(dex_memory_base, dex_memory_size) != stored_hash) {
        trigger_alarm();
    }
}
五、自动化脱壳系统
5.1 企业级脱沙箱架构
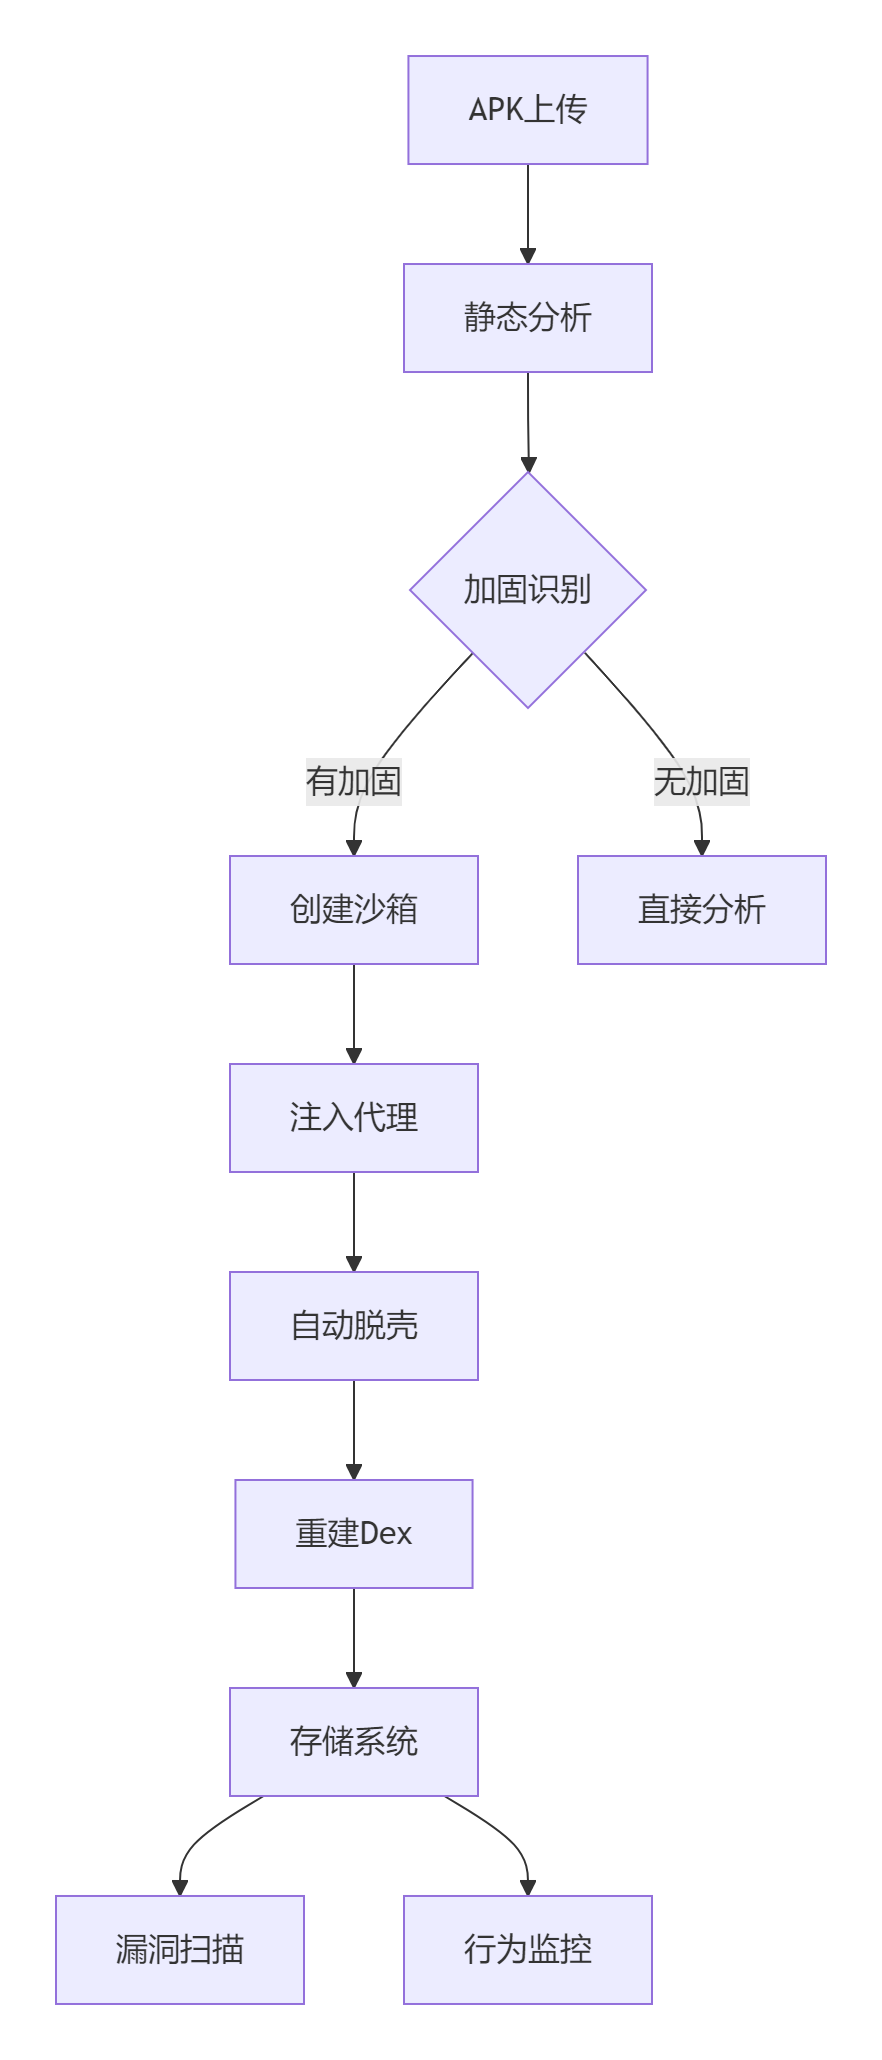
5.2 分布式脱壳集群
# 任务调度算法
def schedule_task(apk_queue):
    workers = get_available_workers()
    task_map = {}

    for apk in apk_queue:
        # 识别加固类型
        packer = detect_packer(apk)

        # 选择最优worker
        worker = select_worker(workers, packer)

        # 分配任务
        worker.assign(apk)
        task_map[apk.id] = worker

    # 监控任务状态
    while not all_done(task_map):
        for task in task_map:
            if task.status == TIMEOUT:
                handle_timeout(task)
            elif task.status == CRASHED:
                handle_crash(task)
总结:脱壳技术演进与未来
技术能力矩阵
| 技术方案 | 适用场景 | 自动化程度 | 成功率 |
|---|---|---|---|
| 静态解包 | 基础加固 | ★☆☆ | 35% |
| 内存Dump | Dex加密 | ★★☆ | 78% |
| 函数级捕获 | 函数抽取 | ★★★☆ | 92% |
| 指令翻译 | VMP | ★★★★ | 65% |
| 混合脱壳 | 商业加固 | ★★★★★ | 85% |
实践建议指南
-
设备矩阵配置
设备类型 数量 系统版本 用途 真机Root 10+ Android 5-10 基础脱壳 定制ROM设备 3-5 Android 10+ 高级加固 云手机 50+ 多版本 自动化测试 -
脱壳工作流优化
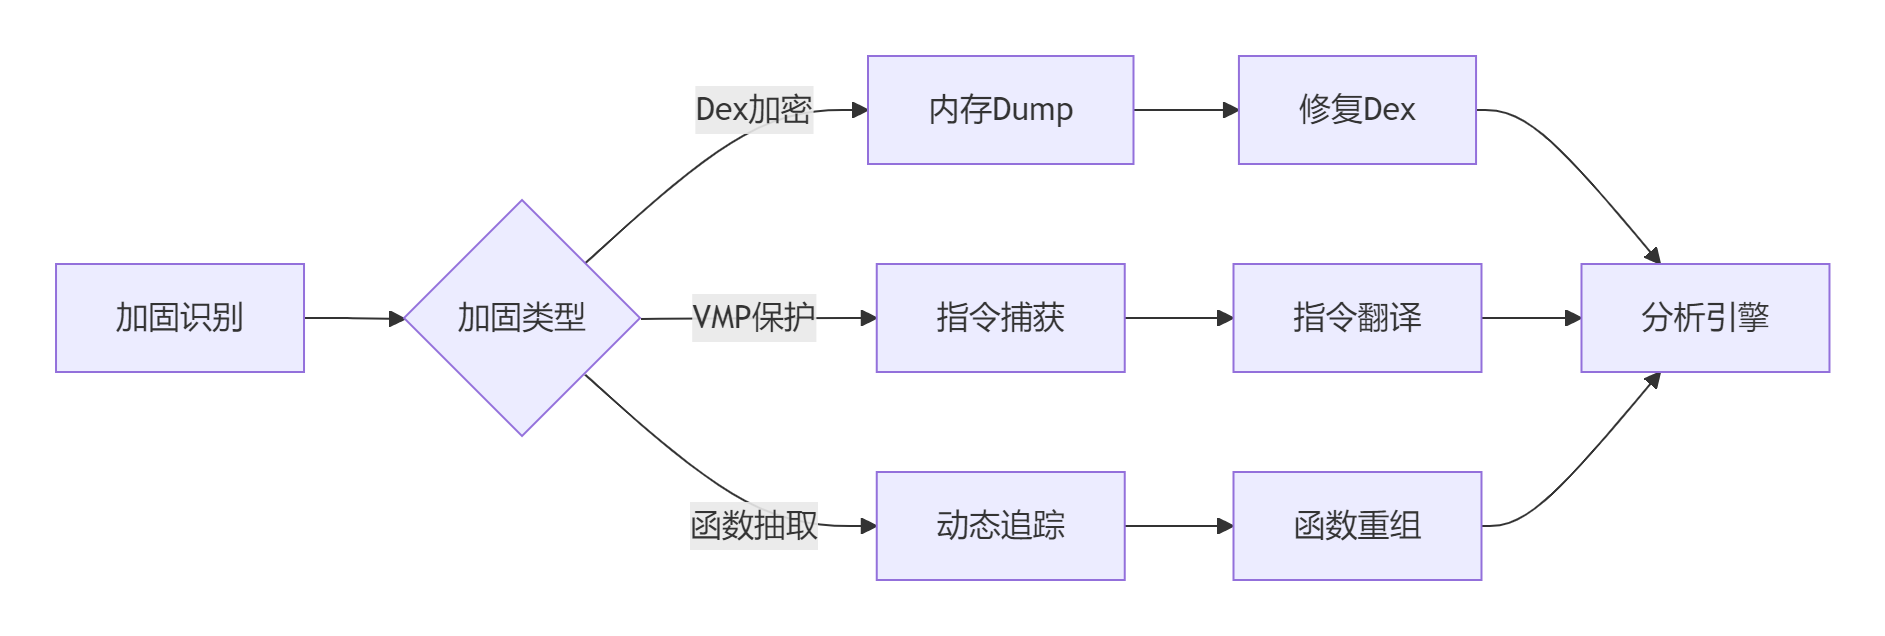
-
持续对抗策略
- 建立加固特征库(每周更新)
- 运行环境多样性(防止指纹检测)
- 脱壳失败自动上报分析
- 机器学习辅助指令恢复
未来趋势预测
-
硬件级保护
- TEE可信执行环境
- HSM硬件安全模块
-
AI加固技术
- 神经网络代码混淆
- 动态防御策略生成
-
量子安全
- 抗量子破解加密
- 量子密钥分发
Android脱壳技术是移动安全研究的基石能力。随着加固技术的持续进化,脱壳方法论也在不断革新。掌握从基础Dump到指令翻译的全套技术体系,将使安全团队在攻防对抗中获得关键优势,为企业应用安全构筑坚实防线。
最新技术动态请关注作者:Python×CATIA工业智造
版权声明:转载请保留原文链接及作者信息



 扫一扫


 8138

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


