


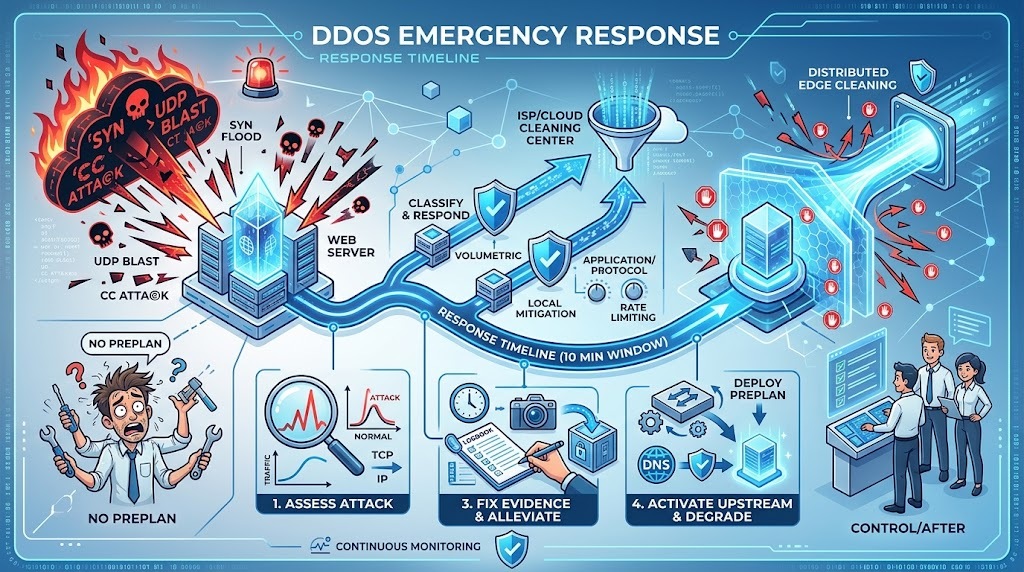
多数团队在遭受DDoS攻击时暴露的短板,不是没有防护产品,而是没有预案。告警响起后的第一小时,处置全靠临场发挥。攻击方深谙这一点——据信通院参与联合发布的攻击趋势报告,82%的攻击在10分钟内结束,攻击者打的正是响应链路的时间差。
本文按应急响应的真实时序,拆成判定、分级、处置、预案化四个环节,可直接作为团队应急预案的编写底稿。
一、攻击判定:四步确认"是不是被打"
误判的代价往往高于攻击本身:把大促流量当攻击紧急切换DNS,正常业务被自己掐断;把攻击当系统故障反复重启,既无效又销毁证据。下面四个问题按顺序自问,每个都给出"去哪看、看到什么算异常"。
第一步:流量是"涨上来"的还是"跳上来"的?
打开流量监控。正常业务的流量像爬坡——晚高峰从七点开始慢慢爬上去,有涨有落,跟运营节奏对得上。攻击流量是跳崖式的:几秒之内从正常水平直接蹿到几十倍,事先没有任何征兆。
一句话口诀:看曲线陡不陡,不看数值高不高——大促带宽跑到十倍但它是爬上去的,多半是好事;半夜三点带宽突然跳到五十倍,那是被打。
第二步:流量里"装的是什么"比例对不对?
网站正常干活时,流量主要是网页和接口的访问。如果监控里发现别的种类突然占了主导,基本可以定性:连接请求占比飙升到九成以上,是典型的SYN Flood洪水攻击;UDP、ICMP这类平时占比很低的流量突然放大,是UDP泛洪或者反射放大攻击——攻击者冒充你的地址去请求大量第三方服务器,让回包全涌向你。
这一步在云监控的"协议分布"面板里能看到。看不懂面板,记住结论就行:正常流量成分复杂但比例稳定,攻击流量成分单一且比例畸形。
第三步:服务器的连接是什么状态?
让运维在服务器上执行 netstat 命令看连接列表。两种典型异常:一是大量连接停在"握手中"的状态,只敲门不进门——这是SYN Flood的直接证据,攻击者故意只完成一半握手,把你的连接名额耗光;二是连接都正常,但成千上万个一模一样的请求全在轰击登录或支付接口——这是CC攻击:流量不算大,但CPU最先被拖垮,服务器"没被打满,就是转不动"。
第四步:访问者是谁?
看来源IP的分布。真实用户的IP是分散的,地域符合你的用户画像——做国内生意的,来源主要是国内各省。攻击流量的IP要么扎堆在异常网段,要么均匀得反常(反射攻击的回包来自遍及各地的第三方服务器)。
特别提醒一个反面情况:如果异常从某个功能上线后开始、报错也集中在它身上,先别急着按攻击处理——大概率是发布Bug或缓存失效引发的雪崩。两种情况处置方向完全相反,宁可多花一分钟确认。
二、分级响应:不同攻击类型对应不同处置路径
判定完成后按类型分支处置:
|
攻击类型 |
特征 |
优先处置动作 |
|
流量型(UDP/ICMP泛洪、反射放大) |
带宽被垃圾流量塞满 |
依赖上游清洗与高防牵引,服务器自身无解 |
|
协议型(SYN Flood) |
大量"只敲门不进门"的半握手连接 |
开启SYN Cookie防御、缩短连接超时时间 |
|
应用层(CC攻击) |
雷同请求集中轰击单一接口 |
接口限速、人机验证、按行为特征拦截 |
|
混合型(占比超七成) |
以上多种手段叠加 |
分层处置,优先保核心链路 |
要点在于:流量型攻击服务器自身无法对抗,必须触发上游能力;应用层攻击恰恰不需要大流量,本机的限速与验证策略反而最有效。两者处置依赖完全不同,混用动作只会浪费时间。
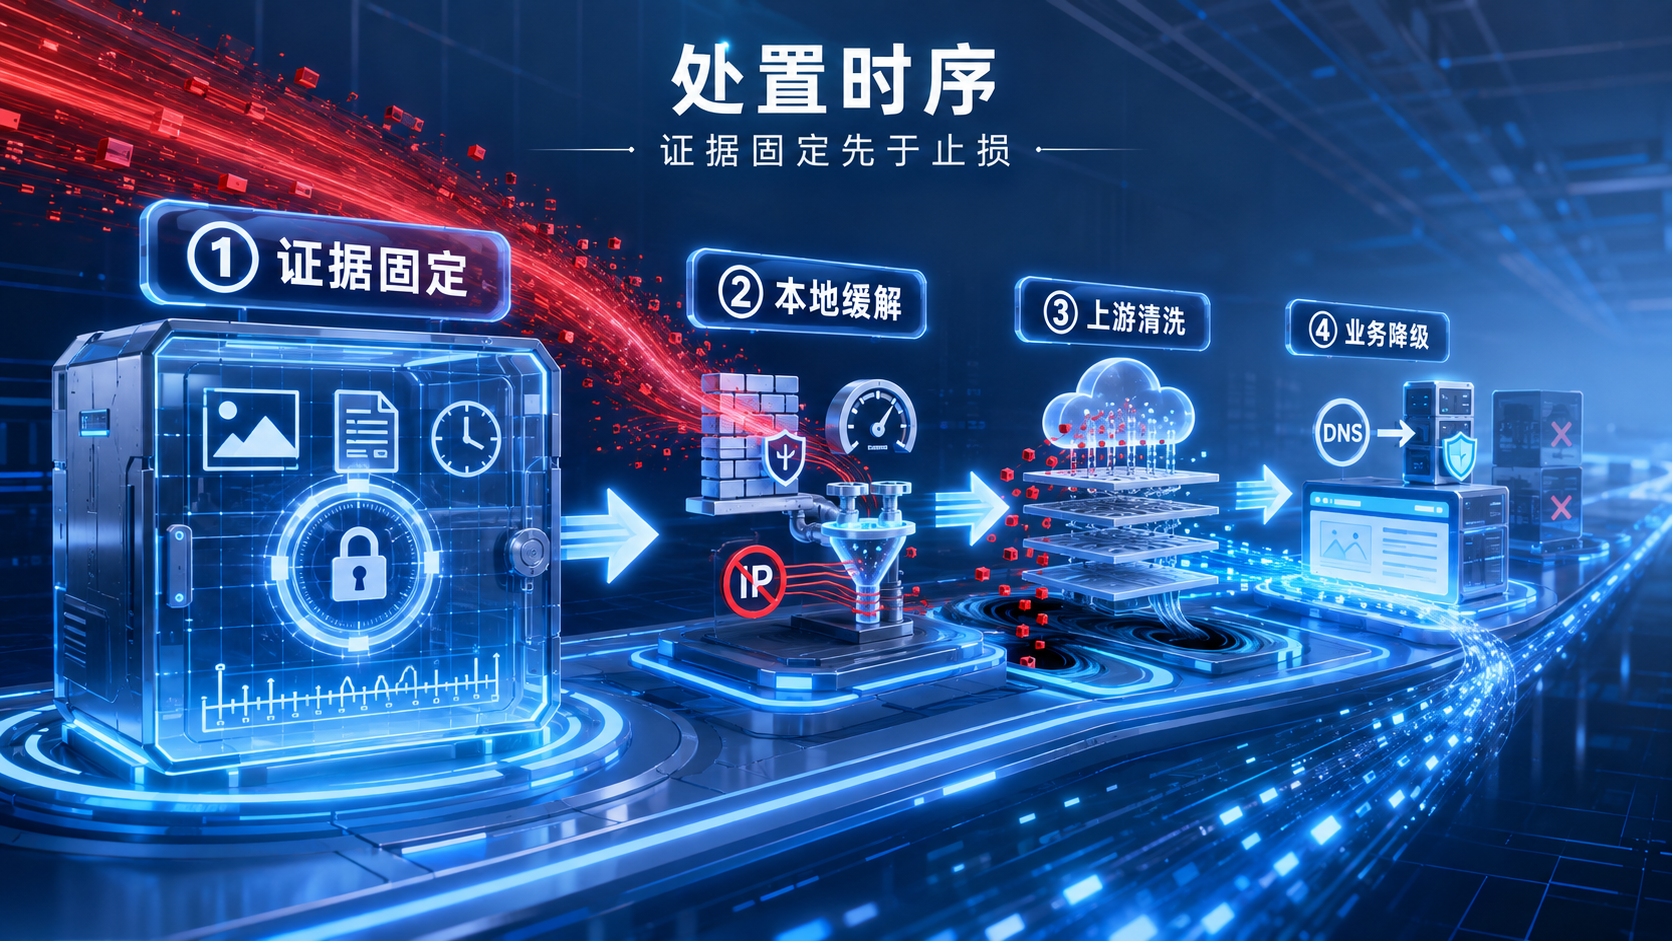
三、处置时序:证据固定先于一切止损动作
确认攻击后,按固定时序执行,不可颠倒:
第一动作是证据固定。 截图监控大屏、导出攻击日志、记录告警与处置的时间线——它们是报警立案的溯源依据、应对勒索邮件的筹码、核查清洗计费的凭证。只占两分钟,错过不可补。
第二动作是本地缓解。 按上表执行对应类型的本机策略:协议型调内核参数,应用型上限速与人机验证。封禁注意粒度——按异常IP段封,不做地区级一刀切,大促期间误伤真实用户的损失可能超过攻击本身。
第三动作是触发上游清洗。 两条通报线并行:主机运营商确认IP是否已被黑洞牵引——超出基础防护阈值时运营商会将目标IP直接牵引至黑洞,全网不可达,须问清解封条件与时长;防护服务商确认清洗已生效、攻击峰值是否超出清洗带宽上限。
第四动作是业务降级。 DNS切换备用高防IP、非核心服务摘除、首页静态化。DNS切换有TTL缓存延迟,预案中应预先调低TTL。
四、预案化:把临场反应变成肌肉记忆
要让告警、清洗和恢复跑进攻击窗口,关键是把应急流程预案化:明确值班、网络、业务和对外沟通职责,用检查表固化动作;每季度完整演练一次“告警—清洗生效”流程并计时;大促、开服等高危窗口前,验证自动响应是否满足预设的秒级目标。
人工判定往往难以匹配脉冲式攻击的速度,因此,选择具备自动检测、流量清洗和资源弹性调整能力的方案,有助于缩短攻击影响窗口。以 OgCloud 为例,其DDoS防护服务覆盖流量检测与清洗、恶意流量过滤及资源按需调整。具体效果仍需结合攻击类型、业务架构和防护配置评估。
结语
DDoS应急响应的本质,是把不可控的攻击转化为可控的流程。判定有指标,处置按类型,动作按时序,预案用演练校验——四层做扎实,攻击窗口期就从"灾难现场"变成"按表执行"。
文中提到的分布式边缘清洗能力,OgCloud(天耘科技旗下云服务平台)在多地部署有防护节点,支持按干净流量计费,具体以官方信息为准。
数据来源:中国信通院参与联合发布的《AI时代云上攻防产业观察——DDoS攻击趋势与防御演进》


 扫一扫


 3533

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


