第2章 cmd命令基础:传输命令(bitsadmin)

使用计划任务和bitsadmin实现恶意代码长期控守 使用计划任务和bitsadmin实现恶意代码长期控守第一步:文件下载由于我们想要不被计算器防火墙拦截的下载木马文件,所以考虑使用Windows自带的命令行工具。使用bitsadmin下载工具就可以做到这点。 这是写好保存的.ps1脚本# 创建一个新的Job,命名为Window Updatess bitsadmin /Create "Window Updatess"# 指定一个下载任务和下载的地址 阅读详情

Hi~ 我是李小咖,主要从事网络安全技术开发和研究。

本文取自《李小咖·网安技术库》,欢迎一起交流学习🫡:https://imbyter.com


BITS(Background Intelligent Transfer Service)是Windows中用于管理文件传输的一种服务,而bitsadmin命令则是用于管理BITS的命令行工具,能够实现文件的下载传输。


一、BITS服务是什么

BITS (后台智能传送服务) 是一个Windows服务,它可以在前台或后台异步传输文件,为保证其他网络应用程序获得响应而调整传输速度,并在重新启动计算机或重新建立网络连接之后自动恢复文件传输。

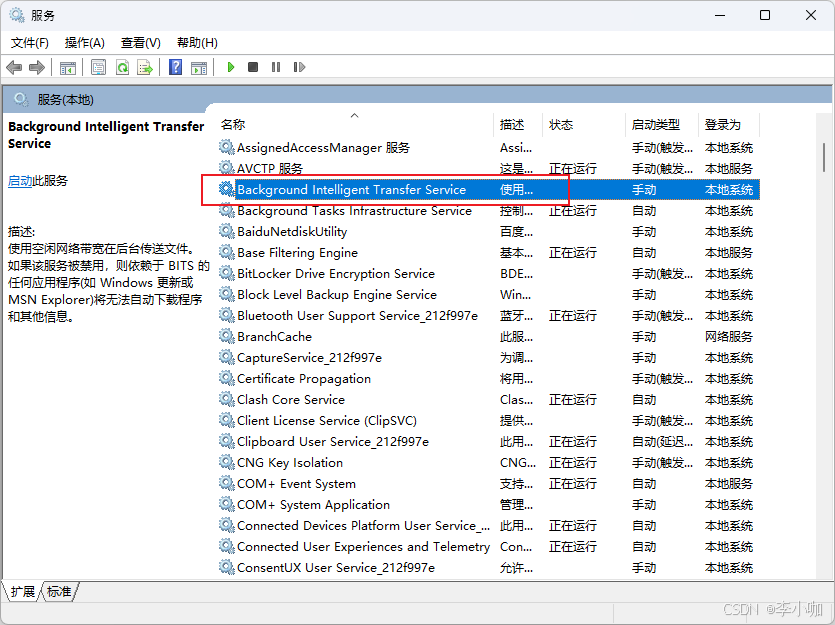
在后台所对应的系统服务名为:BITS(显示名为“Background Intelligent Transfer Service”):
​


二、bitsadmin是什么

Bitsadmin是一个系统自带的命令行工具(C:\Windows\System32\bitsadmin.exe),用于创建、下载或上载文件,以及监视其进度。

因为bitsadmin是一个独立的可执行程序,所以可以在cmd中执行,也可以单独运行这个程序。不过一般为了便于查看bitsadmin执行后的输出结果,所以大多会在cmd中执行。


1. 查看BITS任务

我们可以使用bitsadmin命令来查看当前系统中所有BITS任务的信息。例如,以下命令会列出所有BITS任务的名称、状态、文件大小等信息:

bitsadmin /list /allusers

其中,/allusers参数表示列出所有用户的BITS任务信息。


2. 文件下载

我们可以使用bitsadmin命令来创建一个新的BITS任务,来将web上的图片下载到本地。

E:\>bitsadmin /transfer aaa /download https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png E:\1.png

如上命令,表示创建了一个图片下载的BITS任务,将https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png下载到本地E:\1.png。

  • /transfer:表示数据传输作业,名称为aaa;

  • /download:表示类型是下载,后跟web文件路径,以及存放到本地的路径。

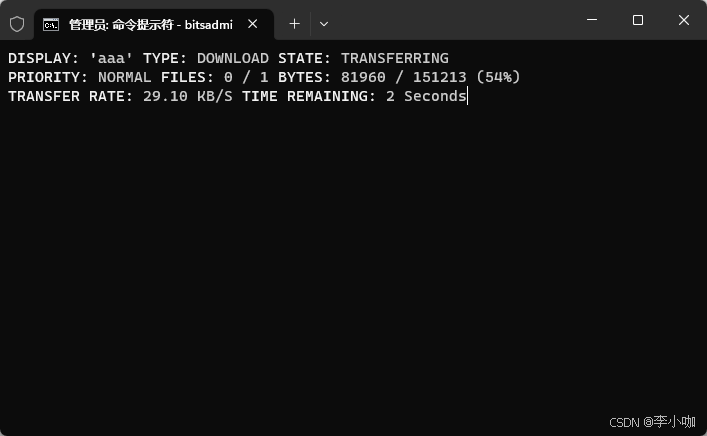
如上命令执行时,过程如下:
​

  • DISPLAY:显示名(即作业名);

  • TYPE:类型(下载);

  • STATE:当前的状态(下载中);

  • PRIORITY:作业的优先级(正常);

  • FILES:目标文件列表;

  • BYTES:传输的进度;

  • TRANSFER RATE:传输速度;

  • TIME REMAINING:剩余时间;

3. 高速下载

  1.   一般使用bitsadmin进行文件下载时,如果不刻意指定优先级,则默认会以中等优先级(即priority参数为normal)进行下载。此时下载任务会根据当前系统数据传输的情况,智能的调配自己传输的速度(在不影响其他进程数据传输速度的情况下)。

      优先级参数/priority有以下四个级别:
    • FOREGROUND

    • HIGH

    • NORMAL

    • LOW

      其中low是最低级别,normal是正常级别,high是高级别,foreground是前台级别(即全速状态)。

      我们可以使用/priority foreground来设置高速下载:

    E:\>bitsadmin /transfer aaa /priority foreground /download https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png E:\1.png

此时我们会发现,速度明显高于之前正常级别下载的时候。

4. 直接下载,不显示进度

如果不关注下载的进度信息,可以添加/rawreturn参数:

E:\>bitsadmin /rawreturn /transfer aaa /download https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png E:\1.png

5. 创建后台下载作业

  创建任务

  使用bitsadmin /create创建后台下载作业:

# 创建一个名为aaa的作业(作业名不能重复创建)
E:\>bitsadmin /create aaa

  创建成功后,会有类似如下的输出,表示创建成功:


  添加任务

  作业创建成功后,当前作业是空的,里面还没有任务,需要用/addfile添加新任务:

# /download是缺省参数,可以不写
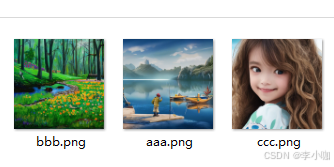
E:\>bitsadmin /addfile aaa https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png E:\aaa.png

  执行后效果:


注意:相较于之前使用 /transfer 的前台单文件下载,后台下载方式可以添加多个文件同时下载,继续添加使用/addfile参数。

# 继续添加其他下载文件
E:\>bitsadmin/addfileaaahttps://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641014906a21b6a39f0896d7.png E:\bbb.png

E:\>bitsadmin/addfileaaahttps://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/64081e68c9e8438484c96d19.png E:\ccc.png

  查看任务

  使用/list参数来查看当前作业信息:

E:\>bitsadmin /list


  执行任务

  使用/resume(后跟作业名)来将作业执行起来:

E:\>bitsadmin /resume aaa

  查看下载进度

  执行后,整个下载的过程会在后台进行,前台无进度界面。可以通过/info(后跟作业名)来查看当前下载进度:

E:\>bitsadmin /info aaa


还可以通过/verbose来查看更详细的进度情况:

E:\>bitsadmin /info aaa /verbose
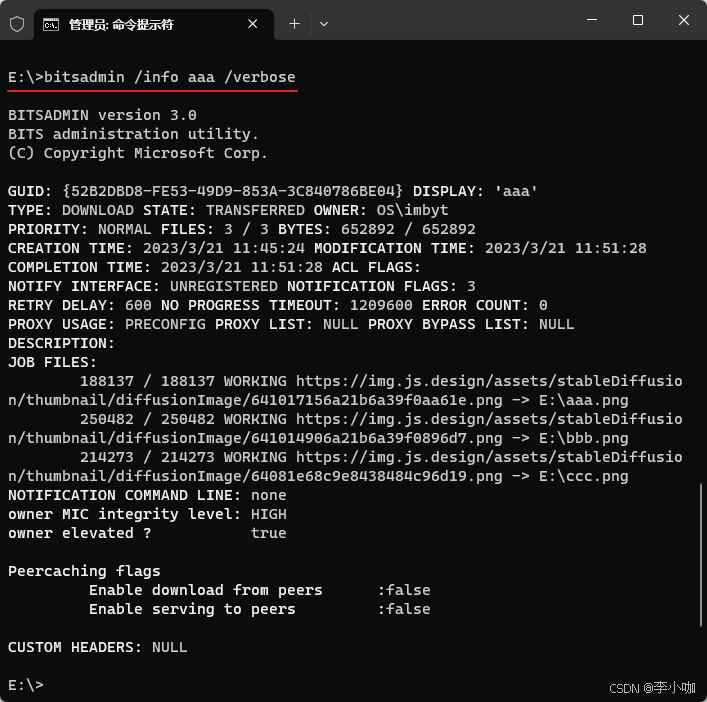
  

如果在传输过程中我们发现速度很慢,可以使用/setpriority选项重新设定将指定的作业优先级,这样能即时改变作业的传输速度:

# /setpriority 后先跟作业名,再跟优先级
E:\>bitsadmin /setpriority aaa foreground


  完成下载

  使用后台下载的方式,需要我们先使用/info查看任务传输,在传输完成后,要使用/complete来手动将作业设置为“已完成”状态,这样才能将下载好的文件恢复出来:

# /setpriority 后先跟作业名,再跟优先级
E:\>bitsadmin /setpriority aaa foreground
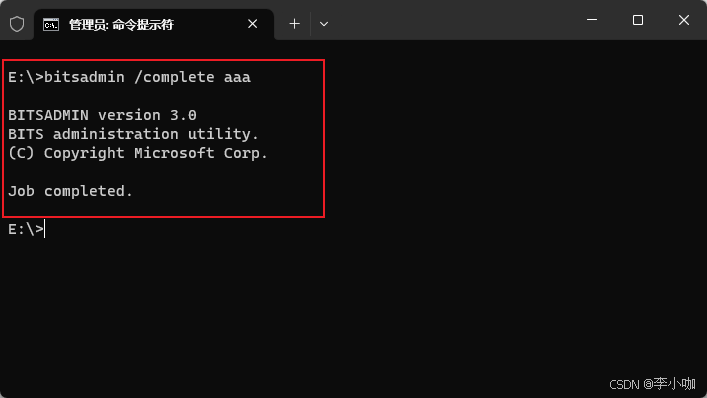
  

在我们未使用/complete设置作业“已完成”时,被下载的文件会在目标目录一直以临时文件的形式存在:
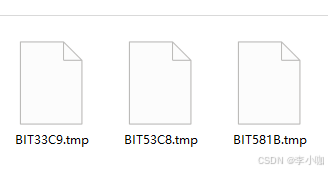
  

直到使用/complete设置“已完成”后,才会恢复显示:
  

  清除作业

  对于使用bitsadmin /complete设置为“完成”状态的任务,会被自动清除。对于未执行下载或下载失败的任务,可以使用/cancel来手动清除:

# /cancel 后跟作业名
E:\>bitsadmin /cancel aaa

  总结一下,后台下载方式:

  流程步骤:

  创建作业(/create)-->添加文件(/addfile)-->开始下载(/resume)-->查看进度(/info)-->完成下载(/complete)


  三、注意事项

  使用bitsadmin进行文件下载时,需要被下载的文件所在的web服务器支持该文件的range请求头响应,否则无法下载。可以使用curl命令来测试目标web服务器是否支持range响应:

# -H表示添加额外请求头
# Range: bytes=0-10,表示请求的是0-10个字节的内容
E:\>curl -H "Range: bytes=0-10" https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641014906a21b6a39f0896d7.png

  备注:实测未能实现使用bitsadmin进行文件上传的功能,有实测成功的同学可以实测后评论区 show 出来🫰👍

  参考资料:

渗透测试常用文件传输方法-Windows篇(如何向Windows服务器中上传文件?) (゚益゚メ) 渗透测试 文章目录文件传输certutil 文件传输 文件传输在渗透测试中主要用于将攻击载荷上传到目标主机或者获取目标资产使用。 certutil certutil是Windows内置的一个证书服务的一部分,其中有可以被我们利用的下载模块。 # 显示或删除 URL 缓存项目 -URLCache # 分离嵌入的抽象语法标记1(ASN.1)元素,并保存到文件 -URLCache -split -URLCache -f ... 阅读详情

相关推荐

Windows CMD命令行下载文件:certutil、curl、bitsadmin工具详解与实战

命令行操作是计算机系统管理的核心技能之一,尤其在自动化脚本和服务器运维中至关重要。其原理在于通过文本指令直接与操作系统交互,绕过图形界面的资源消耗和限制,实现高效精准的控制。掌握命令行下载技术,能显著提升在受限环境、批量任务和后台传输场景下的工作效率。在Windows系统中,certutil作为内置工具提供了零依赖的下载能力,而curl则以其强大的协议支持和断点续传功能成为现代脚本的事实标准。这些工具在自动化部署、日志收集和软件包管理等应用场景中发挥着关键作用。本文聚焦于Windows CMD环境,深入解析

weixin_29229055的博客 385

Windows10可以禁用的服务

1、Background Intelligent Transfer Service **描述:**使用空闲网络带宽在后台传送文件。如果该服务被禁用,则依赖于 BITS 的任何应用程序(如 Windows 更新或 MSN Explorer)将无法自动下载程序和其他信息。 如果不用系统自动更新,并且已经关闭win10系统自动更新的用户可以关闭此服务。对系统使用没有任何的影响。但是想要使用win10系统...

qq_41934604的博客 1万+

Windows CMD命令行下载文件全攻略:从bitsadmin到curl实战详解

在计算机操作系统中,命令行界面(CLI)是实现自动化任务和远程管理的核心工具。其工作原理是通过执行特定命令与操作系统内核交互,完成文件操作、网络通信等底层功能。掌握命令行工具的技术价值在于能够实现批量处理、脚本集成和无人值守操作,大幅提升工作效率。在自动化部署、服务器维护、数据同步等应用场景中,命令行下载文件成为关键技能。本文聚焦于Windows CMD环境下的文件下载方案,详细解析bitsadmin、certutil等内置工具与curl、wget等外部神兵的使用方法,并针对“cmd下载文件”这一常见需求提

weixin_28730353的博客 352

网络安全基础-1

这些规则用于限制外部网络中的计算机向内部网络发送数据的类型和数量,以防止外部网络的攻击和入侵。这里,"myDownloadJob" 是你给下载作业起的名字,"http://URL/FileName" 是文件的URL,"C:\path\to\Save-As-FileName" 是文件的保存路径和名称。这里,"http://URL/FileName" 是你想要下载的文件的URL地址,"Save-As-FileName" 是你希望将文件保存为的名称(包括文件格式后缀)。操作系统负责程序的加载和执行。

lin__ying的博客 1074

Windows命令行下载文件全攻略:从bitsadmin到curl的实战指南

命令行下载是自动化运维和脚本开发中的基础技能,它通过直接调用系统工具或第三方程序实现文件传输,无需图形界面即可完成操作。其核心原理是利用HTTP/HTTPS等网络协议与服务器通信,将数据流写入本地文件。这项技术的价值在于提升工作效率、支持批量处理和服务器环境下的自动化部署,广泛应用于软件安装、数据备份、持续集成等场景。本文聚焦Windows平台,详细解析bitsadmin、PowerShell的Invoke-WebRequest以及curl等工具的使用方法,涵盖批量下载、断点续传等进阶技巧,并针对常见错误如

weixin_28312391的博客 295

Windows CMD批处理脚本实现下载链接提取与验证

在数据处理与自动化运维中,链接提取与验证是常见的基础需求。其核心原理是通过正则表达式匹配文本中的URL模式,并结合网络请求工具进行状态码检查。这项技术的价值在于能够自动化处理大量链接,提升工作效率,减少人工操作。在应用场景上,广泛用于批量下载管理、网页内容抓取、资源有效性监控等任务。本文聚焦于Windows CMD环境,利用系统内置的findstr命令进行链接提取,并结合certutil或curl工具实现链接验证与下载,通过批处理脚本将这些功能整合,打造一个轻量级的便携工具。

weixin_34321753的博客 355

基于HTA和BITSAdmin的模拟渗透攻击实验

本实验模拟了攻击者利用Metasploit生成恶意HTA文件,通过BITSAdmin工具投递到Windows靶机,最终获取Meterpreter反向Shell的攻击流程。实验在Kali攻击机和Windows靶机环境下进行,展示了从载荷生成、Web投递到会话建立的全过程。实验揭示了"无文件攻击"和"Living off the Land"技术的威胁,建议通过用户教育、网络防护、终端安全等措施防御此类攻击。本文仅供教育研究,禁止非法使用。

Bruce_xiaowei的博客 975

命令行下载工具全解析:从wget、curl到自动化脚本实战

在计算机操作中,文件下载是基础且高频的需求。传统图形界面下载方式虽然直观,但在自动化、批量处理和服务器管理等场景中存在局限。命令行下载工具通过脚本化能力,实现了高效、可编程的资源获取。其技术价值在于提升操作效率、支持复杂网络协议,并能无缝集成到自动化工作流中。常见的应用场景包括远程服务器文件获取、数据管道构建、持续集成环境等。本文聚焦于wget、curl等核心工具,深入讲解其断点续传、多线程加速等热词功能,并结合PowerShell、aria2等热词工具,展示如何通过命令行实现稳定、高效的下载任务,满足开发

weixin_42528191的博客 341

LOLBAS 实战解析:利用 Bitsadmin.exe 实现下载、文件复制与 NTFS ADS 隐蔽执行

> 本文以 LOLBAS 仓库中 Bitsadmin.exe 条目([Archive-Old-Version/OSBinaries/Bitsadmin.exe.md](https://link.gitcode.com/i/f0f16ea9f38d9b0b30b1321629e05008))为骨架,结合结构化条目 [yml/OSBinaries/Bitsadmin.yml](https://link

gitblog_00977的博客 163

bitsadmin命令(Windows下载文件命令)

【代码】bitsadmin命令(Windows下载文件命令)

墨痕诉清风的博客 8337

科研党必备:Zotero+Deepseek 打造AI文献阅读助手(附详细插件配置指南)

本文详细介绍了如何利用Zotero和Deepseek打造AI文献阅读助手,提升科研效率。从Zotero基础安装到中文文献处理插件茉莉花的配置,再到Deepseek API的集成与模型选择策略,全面覆盖了AI辅助阅读的关键环节。特别适合需要高效管理海量文献的科研工作者,显著提升文献筛选和分析速度。

backprop5master的博客 410

利用python库在局域网内传输文件 通过cmd去下载网络文件(可以写脚本)

目的: 实现局域网内,文件的共享下载,. cmd 命令下载文件到指定位置的多种方法 知识点: SimpleHTTPServer HTTP协议基于TCP协议,但增加了更多的规范。这些规范,虽然限制了TCP协议的功能,但大大提高了信息封装和提取的方便程度。对于一个HTTP请求(request)来说,它包含有两个重要信息:请求方法和URL。请求方法(request method)...

zero 1313

STM32H745xI双核芯片SMPS/LDO配置误区:从复位失败到精准排查的实战复盘

本文详细分析了STM32H745xI双核芯片在SMPS/LDO配置中的常见误区,特别是复位失败问题的排查过程。通过对比参考板与故障板的波形数据,揭示了电感选型不当导致的电源稳定性问题,并提供了硬件设计检查清单和调试技巧,帮助开发者避免类似陷阱。

weixin_42531588的博客 261

如何使用Windows命令提示符(CMD)上传文件

在渗透测试的过程中,常常需要向目标主机上传文件,我在最近的学习测试过程中就碰到了这个问题,要求只能通过cmd shell向目标主机(Windows系统)上传文件,所以本文就对该技巧做一下总结。图片来自于http://www.telegraph.co.uk/news/worldnews/northamerica/usa/11754089/Hacker-remotely-crashes-Jeep-from-10-miles-away.html。

黑战士的博客 4361

改进的主动轮廓模型实现图像分割

主动轮廓模型的优点在于可以自适应地调整轮廓形状和位置,适用于不同形状和大小的目标分割。改进的主动轮廓模型是一种有效的图像分割方法,能够适应不同场景下的图像分割需求。改进的主动轮廓模型涉及到许多参数,如模型参数、分割参数、权值系数等,这些参数的调整也会直接影响到分割结果。本文将介绍一个改进的主动轮廓模型,该模型可以实现对图像进行有效的分割。改进的主动轮廓模型是在传统的主动轮廓模型基础上进行的改进。和传统的模型相比,改进的主动轮廓模型加入了外部力和内部力,能够更好地适应复杂场景下的图像分割。

qq_39605374的博客 290

关于 Nginx 监听地址 0.0.0.0 的详细解释

0.0.0.0在Nginx配置中表示监听服务器所有网络接口(包括公网IP、内网IP和本地回环地址),这是默认配置。当使用listen 80;时,Nginx会接受通过服务器任何IP地址的80端口访问请求。相比只监听特定IP,这种配置更通用,但也意味着服务会对外网开放,需注意安全风险。可通过netstat命令验证监听状态,显示0.0.0.0:80即表示正确配置。

weixin_43674738的博客 1557

cmd echo写入shell_渗透技巧——通过cmd上传文件的N种方法

0x00 前言在渗透测试的过程中,常常需要向目标主机上传文件,我在最近的学习测试过程中就碰到了这个问题,要求只能通过cmd shell向目标主机(Windows系统)上传文件,所以本文就对该技巧做一下总结。0x02 测试环境OS:Win7 x86test exe:ssss2.exe,成功运行后输出10x03 通用上传方法1、 debugdebug是一个程序调试工具,功能包括:直接输入,更改,跟踪,...

weixin_34570232的博客 694

【图像去噪】论文复现:灵感源自MAE!进一步解决BSN的局限性,破坏真实噪声的空间相关性!AMSNet的Pytorch源码复现,跑通源码,原理详解!

论文题目:Asymmetric Mask Scheme for Self-Supervised Real Image Denoising —— 自监督真实图像去噪的非对称掩码方案【图像去噪】论文精读:Asymmetric Mask Scheme for Self-Supervised Real Image Denoising(AMSNet)AMSNet是基于PyTorch Lightning CLI深度学习框架编写的,比较适合复杂的大型任务,复用很方便,但是安装和环境配置问题太多。

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 533

cmd远程下载文件

cmd远程下载文件 速度快,输出少 certutil -urlcache -split -f http://pluto.ink/test.exe %~dp0\test.exe 速度慢,输出多 bitsadmin /transfer n http://pluto.ink/test.exe %~dp0\test.exe 参考: https://www.jianshu.com/p/afb1e7b8a...

lingmessy的博客 1300

[QMT和ptrade量化交易小白入门]-109、小市值选股的基础上用六脉神剑评分,回测年化可到132%

本专栏主要是介绍QMT和ptrade的基础用法,常见函数,写策略的方法,也会分享一些量化交易的思路,大概会写200篇左右。QMT的相关资料较少,在使用过程中不断的摸索,遇到了一些问题,记录下来和大家一起沟通,共同进步。

木头大左的博客 1843

如何使用CPU-Z获取内存条频率信息(编程)

当我们需要获取计算机内存条的频率信息时,可以利用CPU-Z这个工具来实现。CPU-Z是一款专门用于获取计算机硬件信息的工具,它提供了API接口,我们可以通过编程的方式来获取内存条频率信息。你可以从CPU-Z官方网站下载适用于你的操作系统的CPU-Z程序,并从安装目录中找到。函数,我们可以初始化CPU-Z,如果返回值不为0,则表示初始化失败。函数来获取内存条频率信息,如果返回值小于等于0,则表示获取失败。函数来初始化CPU-Z并获取内存条频率信息。最后,我们将获取到的内存条频率信息打印输出,并使用。

ByteProwl的博客 446

渗透测试实战:命令传输通道构建与隐蔽通信技术详解

在网络安全领域,命令执行与控制是渗透测试与攻防对抗的核心环节。其基本原理在于利用系统漏洞或配置弱点,在目标主机上执行指令并获取回传结果,从而实现信息收集、权限提升或持久化控制。这项技术的核心价值在于突破安全边界,验证系统在真实攻击下的防御有效性。从应用场景看,无论是企业红蓝对抗、CTF竞赛还是安全评估,稳定、隐蔽的命令传输通道都是评估纵深防御能力的关键。本文将聚焦于实战中高频出现的【反向Shell】与【DNS隧道】两种典型技术路径,深入剖析其在不同网络环境下的适用性、绕过防御机制的方法,以及如何结合系统内置

转些好文章,促进分享。 443

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

Windows CMD批处理脚本实现下载链接自动提取与批量下载

在自动化运维和数据处理领域,文本处理与文件下载是常见的需求。通过正则表达式匹配,可以从日志、网页源码等非结构化文本中精准提取目标信息。Windows CMD环境虽然看似基础,但其内置的findstr命令支持基础正则匹配,结合curl或bitsadmin等系统工具,能够构建轻量级的自动化处理流程。这种纯原生方案的技术价值在于零依赖、快速部署,尤其适合在软件安装受限或需要即时响应的环境中,实现链接批量提取与下载任务的自动化。本文聚焦于利用批处理脚本,手把手教你打造一个实用的下载链接读取器,涵盖从链接提取、过滤去

weixin_30279671的博客 386

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

第五期:合法工具的武器化 —— 披着羊皮的狼 (Living off the Land)

【摘要】LotL(Living off the Land)攻击利用Windows系统内置可信工具(LOLBins)执行恶意操作,具有高隐蔽性。典型武器包括:CertUtil(滥用下载功能)、BITSAdmin(后台传输服务)和MSBuild(通过XML执行代码)。防御需关注异常行为特征:如非标准参数、非常规进程血缘关系及异常网络连接。关键防御策略包括:进程血缘分析、命令行审计、限制高危工具网络访问,以及部署AppLocker应用程序控制。

c_program113的博客 789

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

命令行/终端下载指令大全(Win+Linux)

实用小技巧

nimo观察者 1万+
上一篇: 第2章 cmd命令基础:计划任务命令(schtasks)
下一篇: 第2章 cmd命令基础:证书操作(certutil)
李小咖
博客等级 码龄14年 446粉丝 47原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值