第2章 cmd命令基础:证书操作(certutil)

Windows神器certutil:证书解析、文件校验与密码安全实践 【Windows安全工具certutil实用指南】 本文深入解析Windows内置的certutil工具的核心功能与应用场景: 证书管理 使用"-dump"参数解析证书文件(.cer/.crt)和吊销列表(.crl) 可查看颁发者、有效期、公钥等完整证书信息 注意需指定完整文件路径,仅提示"命令成功"不代表实际解析成功 文件校验 支持MD5/SHA1/SHA256等哈希算法 示例:certutil -hashfile "setup.exe" SHA 阅读详情

Hi~ 我是李小咖,主要从事网络安全技术开发和研究。

本文取自《李小咖·网安技术库》,欢迎一起交流学习🫡:https://imbyter.com


Certutil是一个Windows操作系统自带的命令行工具,主要用于执行各种与数字证书相关的任务,同时也可以校验文件MD5,SHA1,SHA256,下载文件等。

在cmd中执行certutil命令,其实执行的是C:\Windows\system32\certutil.exe程序。


一、证书操作

1. 查看证书

certutil可以用来查看数字证书的详细信息。例如,要查看某个证书的详细信息,可以执行以下命令:

# certutil -dump <证书文件名> 
E:\>certutil -dump test.cert

该命令将输出证书的详细信息,包括证书序列号、颁发机构、公钥、签名、有效期等:
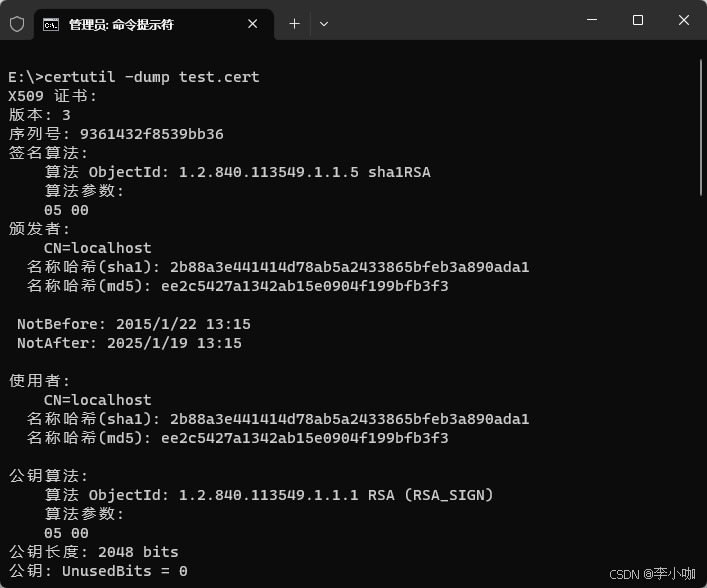
2. 安装证书

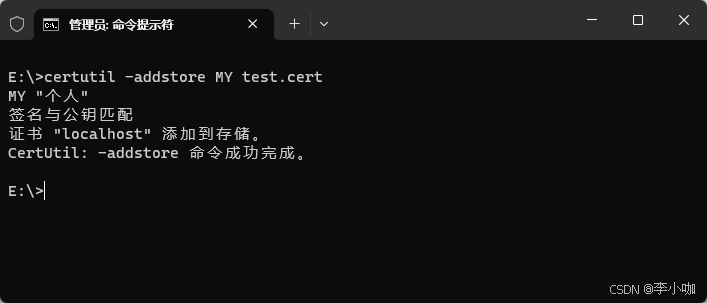
Certutil可以用来安装数字证书。例如,要将某个证书安装到本地证书存储区,可以执行以下命令:

# certutil -addstore <存储区名> <证书文件名>
E:\>certutil -addstore MY test.cert

其中,存储区名可以是以下之一:

  • MY:个人证书存储区

  • CA:中央证书存储区

  • ROOT:根证书存储区

3. 导出证书

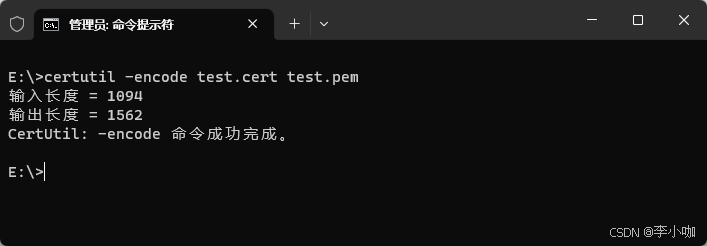
Certutil可以用来导出数字证书。例如,要将某个证书导出为PEM格式,可以执行以下命令:

# certutil -encode <证书文件名> <输出文件名>
E:\>certutil -encode test.cert test.pem

该命令将把证书导出为PEM格式,并保存到指定的输出文件中。
4. 检查证书链

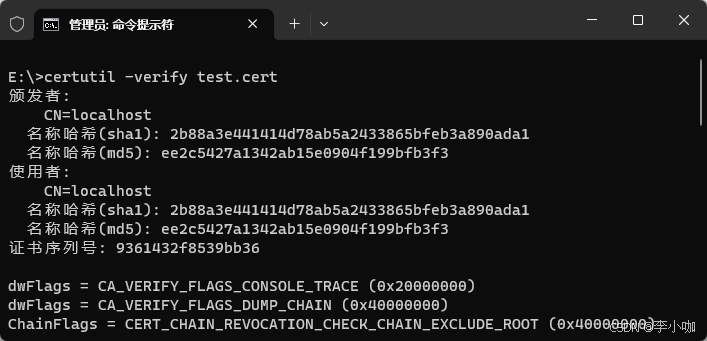
Certutil可以用来检查数字证书的证书链。例如,要检查某个证书的证书链是否完整,可以执行以下命令:

# certutil -verify <证书文件名>
E:\>certutil -verify test.cert

如果证书链完整,该命令将输出“证书链完整”;否则,将输出有关证书链不完整的信息。
5. 列出证书

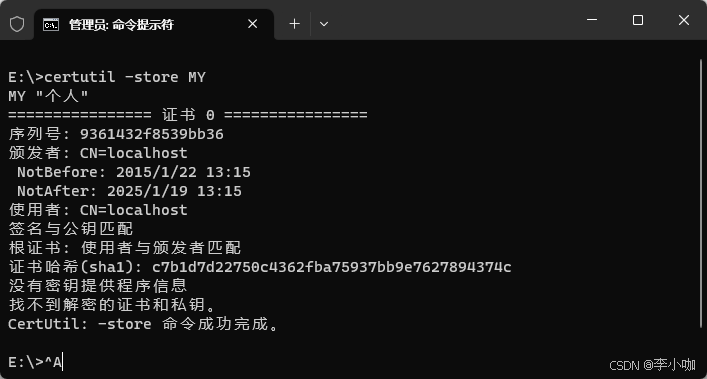
Certutil可以用来列出数字证书。例如,要列出个人证书存储区中的所有证书,可以执行以下命令:

# certutil -store MY
E:\>certutil -store MY

该命令将列出个人证书存储区中的所有证书,并显示每个证书的序列号、主题、颁发机构等信息。

二、编码解码

1. Base64编码解码

Certutil可以将指定文件的内容进行Base64编码,结果保存到新文件中。

# certutil -encode 目标文件 编码后的新文件
E:\>certutil -encode 123.txt encode.txt

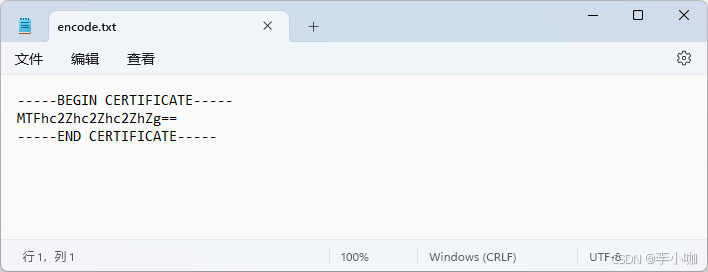
执行效果:
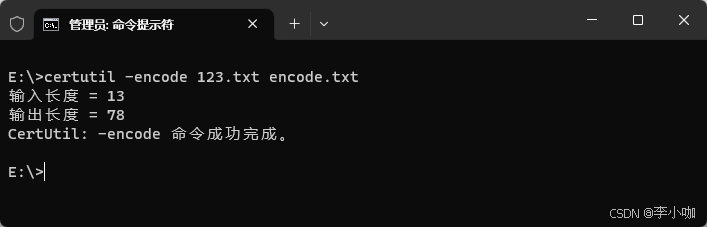
被编码的文件内容,会以-----BEGIN CERTIFICATE-----开头,-----END CERTIFICATE-----结尾。

解码,使用 -decode 参数,即可实现对编码后的文件解码:

# certutil -decode 已经编码的文件 解码后的新文件
E:\>certutil -decode encode.txt 123.txt

2. 十六进制编码

Certutil可以将指定文件的内容进行十六进制编码,结果保存到新文件中。

# certutil -encodehex 目标文件 编码后的新文件
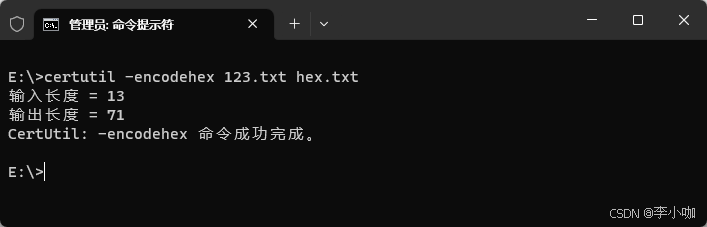
E:\>certutil -encodehex 123.txt hex.txt

执行效果:
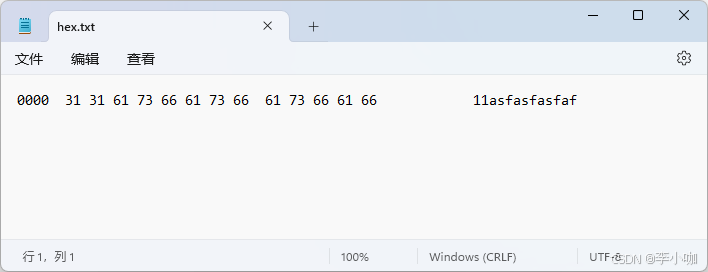
被编码的文件内容,如下格式保存:

解码,使用 -decodehex 参数,即可实现对编码后的文件解码:

# certutil -decodehex 已经编码的文件 解码后的新文件
E:\>certutil -decodehex 123.txt hex.txt

三、计算散列值

Certutil可以对指定文件进行散列值的计算,支持的算法有MD5,SHA1,SHA256。

1. MD5

# certutil -hashfile 目标文件 哈希算法
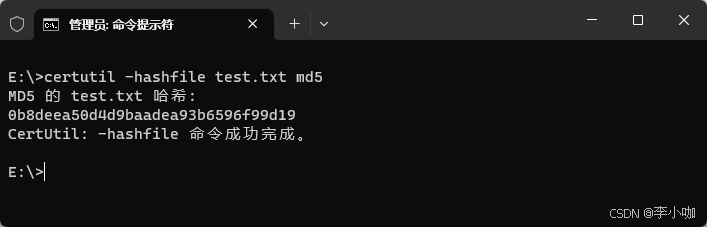
E:\>certutil -hashfile test.txt md5

执行效果:
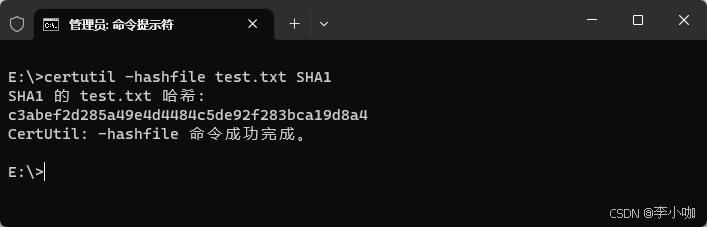
1. SHA1

# certutil -hashfile 目标文件 哈希算法
E:\>certutil -hashfile test.txt SHA1

执行效果:
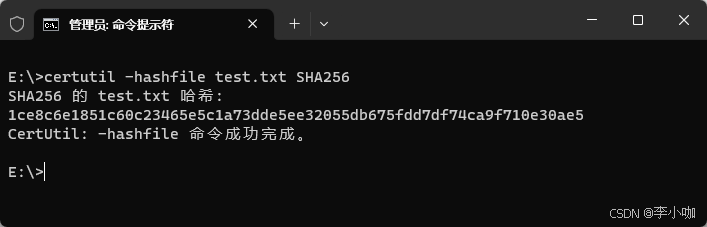
2. SHA256

# certutil -hashfile 目标文件 哈希算法
E:\>certutil -hashfile test.txt SHA256

执行效果:

四、文件下载

Certutil命令还支持从远程web服务器中下载文件和资源。

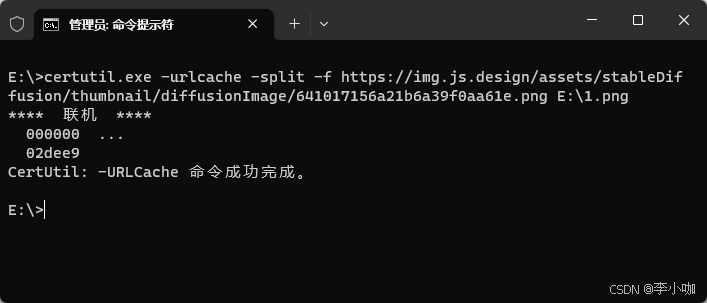
格式:certutil -urlcache -split -f 网络资源 保存路径。

  • 网络资源是您要下载的文件的URL;

  • 保存路径是您要将该文件保存到计算机上的位置。

E:\>certutil.exe -urlcache -split -f https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png E:\1.png

注意:

此命令将从指定的URL下载文件并将其保存到指定的位置。如果在指定位置已经存在具有相同名称的文件,则该文件将被覆盖。

执行效果:

五、缓存操作

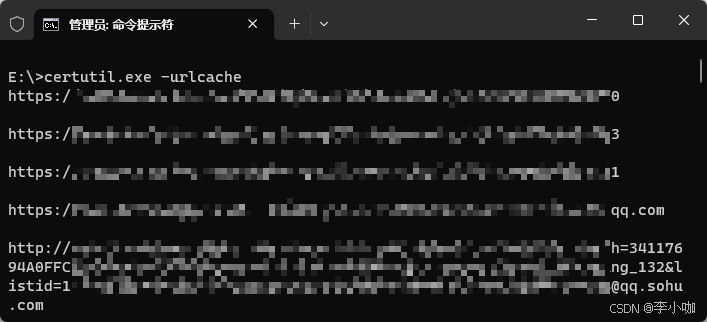
对于使用Certutil下载文件,以及其他内部调用WinHTTP API或WinInet API的网络软件工具,在下载文件的时候,都会留下一些缓存数据,可以用Certutil查看这些数据。

1. 查看所有缓存

命令:certutil.exe -urlcache

E:\>certutil.exe -urlcache

执行效果:

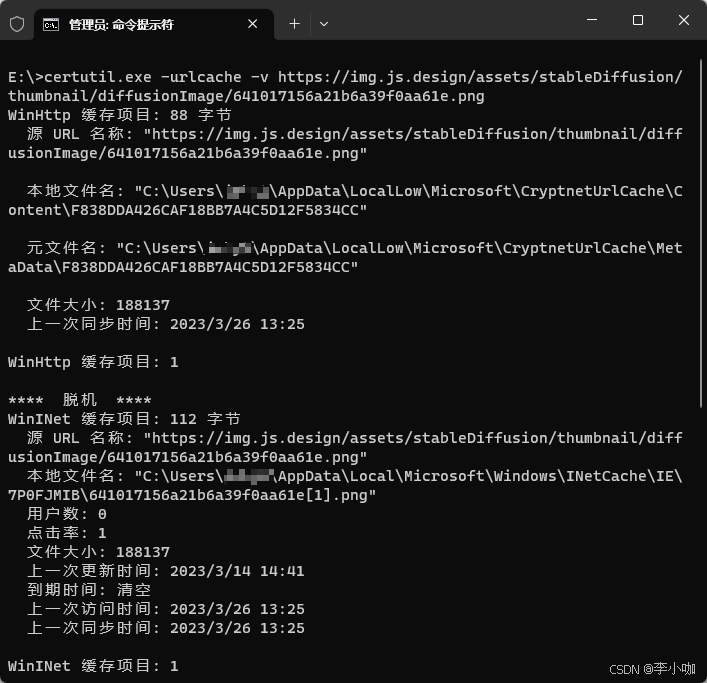
2. 查看指定下载缓存

如果要查看指定文件的下载缓存,可以用certutil.exe -urlcache -v 下载过的文件命令,比如查看上述下载图片的缓存:

E:\>certutil.exe -urlcache -v https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png

执行结果:

3. 清除缓存

清除指定下载的缓存文件,可以执行:certutil.exe -urlcache 下载过的文件 delete

E:\>certutil.exe -urlcache https://img.js.design/assets/stableDiffusion/thumbnail/diffusionImage/641017156a21b6a39f0aa61e.png delete

清除所有文件缓存:

E:\>certutil.exe -urlcache * delete

六、获取错误代码

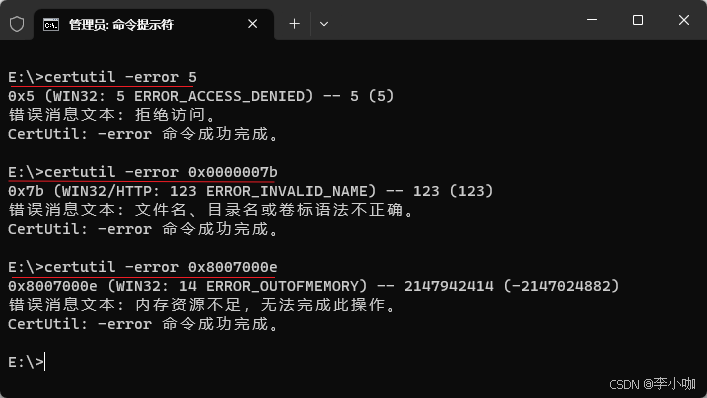
可以用Certutil来查询在编程开发,或者系统弹框的一些错误的解释。

格式:certutil -error 错误码

E:\>certutil -error 5

E:\>certutil -error 0x0000007b

E:\>certutil -error 0x8007000e

Windows CMD命令行下载文件:certutil、curl、bitsadmin工具详解与实战 命令行操作是计算机系统管理的核心技能之一,尤其在自动化脚本和服务器运维中至关重要。其原理在于通过文本指令直接与操作系统交互,绕过图形界面的资源消耗和限制,实现高效精准的控制。掌握命令行下载技术,能显著提升在受限环境、批量任务和后台传输场景下的工作效率。在Windows系统中,certutil作为内置工具提供了零依赖的下载能力,而curl则以其强大的协议支持和断点续传功能成为现代脚本的事实标准。这些工具在自动化部署、日志收集和软件包管理等应用场景中发挥着关键作用。本文聚焦于Windows CMD环境,深入解析 阅读详情

相关推荐

Windows下CertUtil校验和编码文件

目录前言CertUtil计算文件hash计算MD2计算MD4计算MD5计算SHA1计算SHA256计算SHA384计算SHA512文件base64编码文件base64解码文件hex编码文件hex解码结语前言     CertUtil.exe是一个命令行程序,作为证书服务的一部分安装。可以使用CertUtil.exe转储和显示证书颁发机构(CA)配置信息、配置证书服务、备份和恢复CA组件,以及验证...

janbar的博客 1329

Certutil工具(Windows命令行下载常用)

Certutil包含一个编码参数(编码)。这有助于在Base64中编码文件的内容。这是在Windows中等效于Linux中的base64命令。不能打开.exe可执行文件时候,可以使用certutil对可执行文件进行编码。然后传输编码后的数据,然后在接收机上对其进行解码。这里创建一个名为test.txt的文本文件,输入一些内容,打开powershell命令:Add-Content test.txt “ni hao”编码(base64)

bring_coco的博客 4万+

certutil 命令详解:用 Windows 自带工具校验文件完整性

在日常开发与运维中,文件完整性校验是保障数据可靠性的基础环节。无论是从网络下载安装包,还是传输大文件,一旦文件在传输过程中发生字节丢失或中断,轻则程序报错,重则引入安全隐患。其核心原理依托哈希算法,将任意长度的数据映射为固定长度的“指纹”,如 SHA-256 生成 64 位十六进制字符串,任一字节变化都会导致结果迥异。通过比对官方发布的哈希值与本地计算结果,即可快速判定文件是否完整。这项技术在软件分发、镜像下载、批量文件核对等场景中至关重要。Windows 系统自带的 certutil 命令,正是实现这一校

weixin_29215815的博客 222

在命令提示符下输入“certutil /?“来查看完整的命令参数列表和使用说明。

Certutil命令起源于微软Windows操作系统,用于执行各种与证书和密钥相关的操作。它是Windows操作系统中的一个命令行工具,最初引入于Windows 2000。Certutil的主要功能包括查看证书、导出证书、导入证书、验证证书链、生成密钥对等。它通常被系统管理员和安全专家用于管理和维护证书、密钥和证书颁发机构(CA)相关的任务。Certutil命令的设计旨在提供一种灵活而强大的方式来处理数字证书和密钥,以确保系统的安全性和可信度。

xcntime的专栏 2761

利用Windows certutil实现Chrome与Firefox证书自动化管理

SSL/TLS证书是保障网络通信安全的核心机制,其工作原理基于公钥基础设施(PKI)体系,通过数字签名实现身份验证与数据加密。在工程实践中,尤其是在自动化测试、CI/CD流水线及大规模环境部署场景下,手动管理浏览器证书库效率低下且易出错。本文聚焦于Windows系统原生工具certutil,深入解析其如何通过命令行精确操作系统级证书存储与Firefox的NSS数据库,实现证书的批量导入、删除与查询。该方法特别适用于需要为大量机器统一配置代理根证书(如Burp Suite、mitmproxy)或清理过期证书的

weixin_27722377的博客 286

Windows自带certutil命令:文件哈希校验与完整性验证实战

哈希算法是计算机数据完整性校验的基石,它将任意大小的文件映射为固定长度的数字指纹,任何微小改动都会导致摘要面目全非。Windows系统自带的certutil命令提供了无需安装的哈希计算能力,通过`certutil -hashfile`即可快速计算文件的MD5、SHA1、SHA256等校验值,帮助用户在下载安装包、跨设备拷贝或备份大文件后确认内容未被篡改或损坏。掌握这一基础命令行工具,能够在没有第三方软件的环境下完成可靠的文件验证,构建起数据安全传输的最后防线。

weixin_28716443的博客 277

CMD 中certutil 操作命令

Certutil.exe是一个命令行程序,作为证书服务的一部分安装。您可以使用Certutil.exe转储和显示证书颁发机构(CA)配置信息,配置证书服务,备份和还原CA组件,以及验证证书,密钥对和证书链。 certutil/?动词: -dump -- 转储配置信息或文件 -dumpPFX -- 转储 PFX 结构 -asn...

weixin_30613727的博客 2930

Windows自带渗透工具Certutil介绍(免杀、哈希计算、md5、sha256、下载文件、base64编码)

目录 Certutil 环境 编码 解码 散列 下载 系统错误代码 使用Certutil进行渗透测试 提交恶意可执行文件 提交恶意 DLL 编码(免杀) 有效载荷可以被编码或加密,以避免被检测(免杀)。 Certutil 是 Windows 操作系统上预装的工具,可用于 校验文件MD5、SHA1、SHA256,下载恶意文件和免杀。 本文仅供学习使用,请勿用于非法操作,后果与作者无关。 下面,将介绍它在 Windows 渗透测试中的作用。 Certutil Certutil

墨痕诉清风的博客 7831

Windows 证书管理:certmgr.exe 与 certutil 命令行实战,5个存储区操作详解

本文详细解析了Windows证书管理中certmgr.exe和certutil两大命令行工具的使用方法,涵盖5个核心存储区的操作技巧。通过实战示例和自动化脚本,帮助系统管理员高效管理证书存储、验证和部署,提升Windows系统安全性和运维效率。

weixin_29215391的博客 353

certutil工具的用法

certutil certutil也是windows下一款下载文件的工具,自从WindowsServer 2003就自带。但是在Server 2003使用会有问题。也就是说,以下命令是在Win7及其以后的机器使用。 远程下载 certutil -urlcache -split -f http://114.118.80.138/shell.php #下载文件到当前目录下 certutil -urlcache -split -f http://114.118.80.138/shell.php c

谢公子的博客 8170

Windows 10 命令行计算文件哈希值:CertUtil

Windows 10原生哈希校验指南(150字摘要) Windows 10虽无md5sum命令,但内置工具可完美替代: CMD方案:使用certutil -hashfile "文件路径" MD5,支持拖拽文件路径,可替换算法为SHA1/SHA256等 PowerShell方案:Get-FileHash -Path "路径" -Algorithm SHA256默认更安全,支持管道批量处理 安全提示:MD5存在碰撞漏洞,安全场景务必使用SHA256 扩展方案:通过Git/WSL或自制脚本实现Linux风格命令

数字人生 215

使用cmd命令行进行本地证书读取

显示本地所有证书:运行cmd命令 certmgr.msc 读取本地证书信息:certutil -store root #受信任的根证书颁发机构 certutil -store -user My #个人 certutil -store -user AddressBook #其他人 certutil -store ... # 分类名称 将证书存到本地:certuti...

aiyujing9501的博客 2348

深度学习初探 - 入门 DL 主流框架

这个课程主要是引导大家入门TensorFlow、Theano、Keras 及 Caffe 几个主流的深度学习框架。在课程中有关各种算法的详细推导及思想我们不会做过多的陈诉,旨在通过让同学们动手操作搭建自己的神经网络模型,了解如何使用这些框架解决实际问题。课程会基于每个框架的官方文档,先带大家熟悉框架中基本的定义语法及常用函数(可看成深度模型的小零件),每个实验最后都会综合这些零件搭建一个简易的神经深度网络模型。这个项目十分适合具有一定python编程基础,对人工智能、深度学习感兴趣的同学。Theano。

2401_86435672的博客 1223

渗透中Windows利用Certutil进行文件下载

是一个合法Windows文件,用于管理Windows证书的程序。此合法Windows服务现已被广泛滥用于恶意用途渗透中主要利用其下载、编码、解码、替代数据流等功能可以在命令行用certutil -?

大河之犬的博客 4228

PPT高清导出秘籍:如何轻松设置600dpi图片分辨率

本文详细解析了PPT导出图片模糊的根本原因,并提供了通过修改Windows注册表将导出分辨率从默认的96dpi提升至600dpi的完整教程。该方法能显著提升图片清晰度,满足学术出版与高质量印刷需求,文中还包含效果对比、进阶设置及常见问题解答。

a0b1c2d3的专栏 1298

Ubuntu上通过FinalShell或Asbru访问CentOS虚拟机

使用FinalShell或Asbru远程连接虚拟机

howard2005的专栏 2265

CMD命令导入证书

公司要求在装机时能自动导入证书 经查询得到以下命令 在powershell中键入certutil -addstore root D:\1.crt 新建一个ps1文件加入MDT服务器的TASK中

qq_42005831的博客 2572

北斗导航 | 2023 PTTI会议论文 2023 ITM会议论文 2022 ION GNSS+ 会议论文下载:ION 美国导航学会

2023 国际技术会议(ITM) 2023 精密时间和时间间隔系统和应用会议(PTTI) 2022 美国导航学会国际会议(ION GNSS +)

尘世冰封的专栏 4605

Windows原生命令行下载神器:Certutil实战指南

Certutil是Windows系统内置的证书管理工具,因其底层依赖WinHTTP API而天然具备HTTP/HTTPS下载能力。它不依赖PowerShell、无需额外安装、绕过执行策略限制,成为受限环境(如组策略禁用、EDR拦截、最小化容器)下最可靠的命令行文件获取方案。其核心参数-urlcache -split -f可实现静默、无痕、高兼容性的远程资源落地,在渗透测试、内网运维、离线部署等场景中展现出独特技术价值。本文详解Certutil下载原理、实操语法、代理配置、避坑要点及生产级BAT封装,覆盖从基

weixin_32308101的博客 133

对角两对双差速轮AGV的平移、直行、转弯和原地旋转之PID控制

本示例将展示如何使用PID控制算法,控制具有对角线布置的两对双差速轮(左前和右后)的AGV,实现平移、直行、转弯和原地旋转等运动。通过对车辆的运动学和PID控制器的设计,我们可以精确地控制AGV的运动

xiaoc100200的博客 1498

手把手教你学Simulink——基于通信协议与标准的场景实例:卫星通信中的网络安全协议(IPSec)仿真

随着卫星通信在国防、金融、应急指挥、能源管网等关键领域的广泛应用,其安全性已成为系统设计的核心要求。然而,卫星链路具有广播特性、长距离传输、地面站分布广等特点,极易遭受窃听、篡改、重放、中间人攻击等网络威胁。传统的“信任链路层安全”已不足以应对现代网络攻击。为此,国际标准组织(如IETF、ETSI、CCSDS)推荐在卫星通信中部署协议,实现端到端的数据机密性、完整性、身份认证和抗重放保护。本文将手把手教你如何在中构建一个符合标准的仿真系统,涵盖从明文传输到加密隧道的完整安全链路建模。本文完整实现了。

MHD0815的博客 142

Windows文件校验:CertUtil与Get-FileHash命令实战用法

哈希算法是保障文件完整性的核心技术,SHA256等哈希值如同文件的数字指纹,内容稍有变化便会生成完全不同的校验结果。在下载大型安装包、系统镜像或传输关键数据时,通过比对哈希值能快速确认文件是否完整或遭受篡改。Windows系统内置的CertUtil与Get-FileHash命令,无需安装第三方工具即可完成校验,既避免了安全风险,也适用于服务器等纯命令行环境。Get-FileHash作为PowerShell的专用指令,支持批量处理和结构化输出,而CertUtil则是CMD下的轻量备选。无论是日常软件验证还是自

weixin_34080951的博客 576

Unity之ASE+ShaderGraph+VFX入门到精通 目录

这里是ASE+ShaderGraph+VFX从入门到精通专栏的目录,不停更新中,有问题随时留言或者私信。

TxNet 2833

CMD命令下载远程文件

用于证书管理 支持环境: XP - Windows 10 全系统 更多:https://technet.microsoft.com/zh-cn/library/cc755341(v=ws.10).aspx downloader (1) 保存在当前路径,文件名称同URL eg: certutil.exe -urlcache -split -f https://raw.githubuserconten...

weixin_30367945的博客 8224

本地搭建 GitLab 14.1.0版本CI/CD

GitLab 镜像版本 gitlab/gitlab-ce:14.1.0-ce.0 GitLab Runner 镜像版本 gitlab/gitlab-runner:v14.1.0 搭建此套环境是在一台32G的windows电脑上安装的。 使用dokcer安装。 此外还涉及的软件Docker Desktop,WSL 安装GitLab 首先启动 dockcer,打开WSL 打开后 首先定义GitLab的持久化目录 export GITLAB_HOME=/srv/gitlab 然后运行安装GitLab的命令

知无涯 4485

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

Windows的“双刃剑”:深入解析Certutil的攻防艺术

微软签名的certutil.exe常被攻击者滥用为"多功能特工",用于文件下载、数据编码和系统侦察。本文深入剖析其LOLBAS攻击手法,包括通过-urlcache参数下载文件、-encode/-decode进行数据混淆等隐蔽操作。针对此类威胁,提出蓝队防御策略:启用进程命令行审计(事件ID 4688)、部署EDR行为链分析、实施严格出口流量过滤。强调现代防御需从静态检测转向动态行为分析,构建基于Sysmon和EDR的"天网"系统来识别合法工具的恶意行为。

专注于网络安全攻防技术与安全运营(SecOps)实践。 789

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

上一篇: 第2章 cmd命令基础:传输命令(bitsadmin)
下一篇: 第2章 cmd命令基础:执行动态链接库(rundll32)
李小咖
博客等级 码龄14年 446粉丝 47原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值