



 本文介绍了渗透测试中常见的加密算法,包括MD5、时间戳、URL编码、Base64、Unescape和AES。重点讲解了AES的加密强度和解密需求。通过实例演示了御剑扫描工具对IP的扫描,以及如何通过代码审计和解密过程找出明文信息。
在渗透测试中,常见的密码等敏感信息会采用加密处理,其中作为安全测试人员必须要了解常见的加密方式,才能为后续的安全测试做好准备。
在线工具:
cmd5解密网站 此网站是靠枚举方式解密,不是反逆向这种正规方式
aes解密
下载工具:在线下载解密工具
1、MD5
特点:16位/32位密文,不可逆,不能从密文得到明文
2、时间戳
将人们能看懂的时间转化为计算机web、服务器、脚本使用的时间。

3、URL
url编码解码,又叫百分号编码,是统一资源定位 (URL)编码方式。
例如:%20是空格

4、Base64
特点:明文有多长,密文相应变长,0-9,a-z区分大小写,末尾经常有一两个=
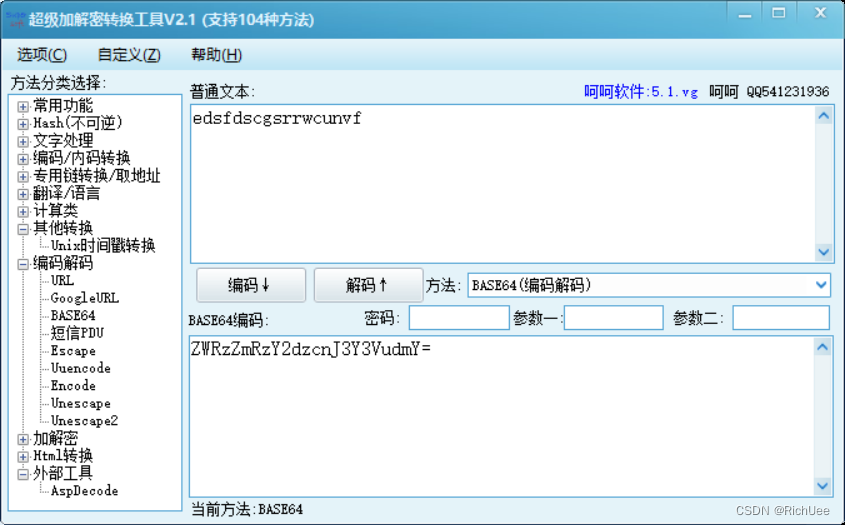
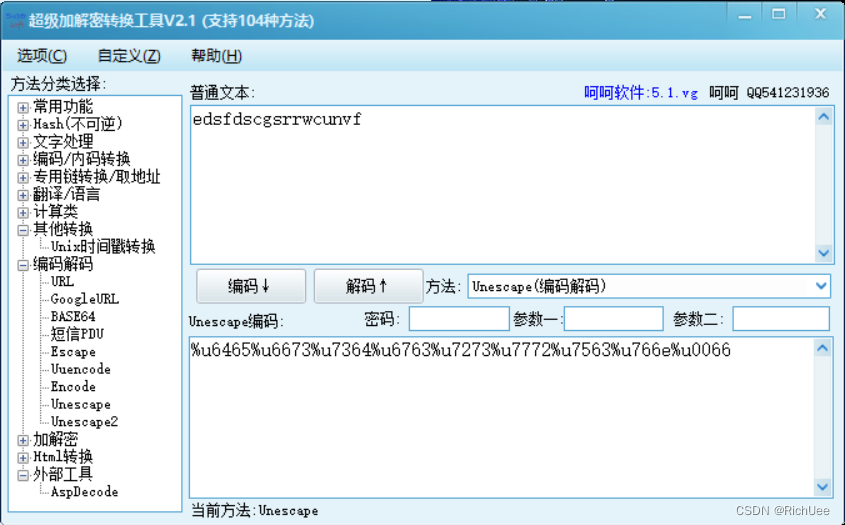
5、Unescape
特点:以%u开头后加四位数字,一个%uxxxx对应两个字符,应用在web中
6、AES
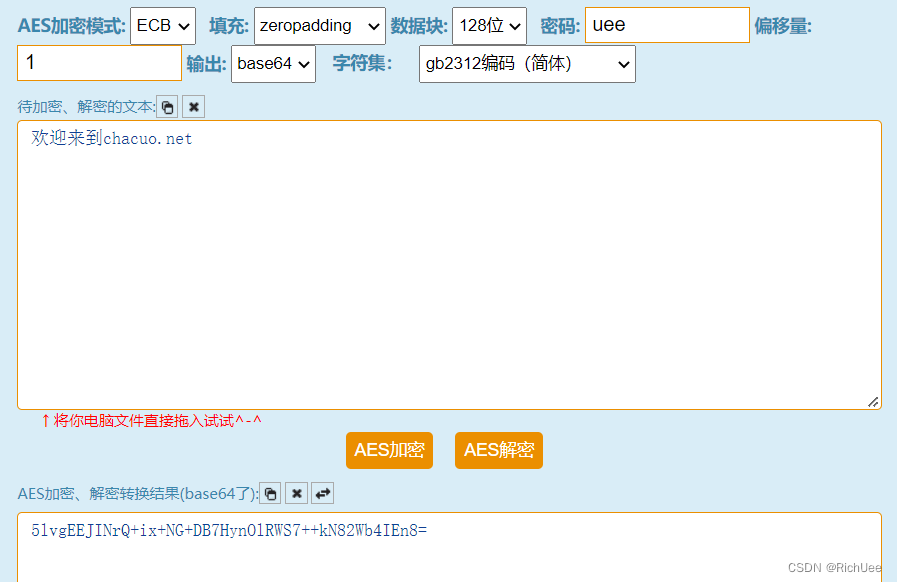
特点: AES比其他加密方式强度更高,涉及到密码、偏移量、填充和数据块等方面。通常网站md5加密居多,aes在安全大网站使用多
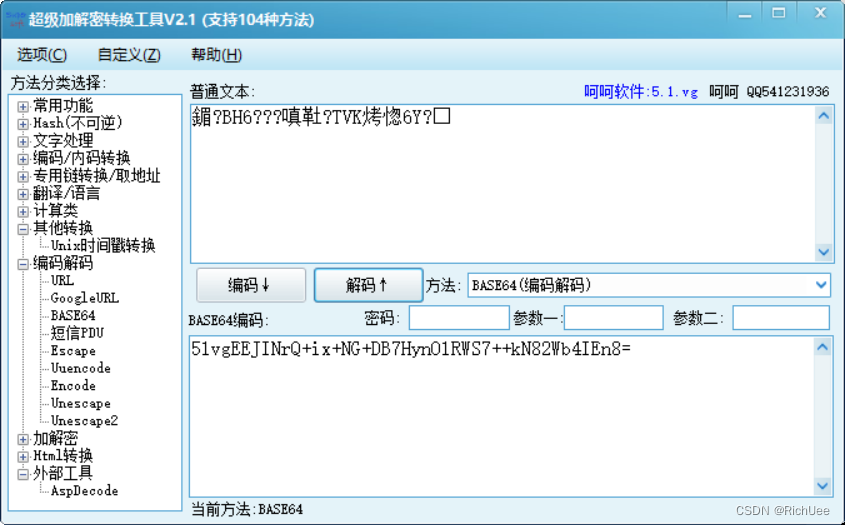
把aes加密后的密文用base64解码后出现乱码,猜测是aes加密
解密时必须有密码和偏移量,否则不可能解密
7、总结
常见加密形式算法解析:
直接加密,带salt,带密码,带偏移,带位数,带模式,带干扰,自定义组合等
常见加密方式:
枚举,自定义逆向算法,可逆向
了解常规加密算法的特性:
长度位数,字符规律,代码分析,搜索获取等
8、实例演示
墨子学院:SQL注入漏洞测试
根据题意判断,涉及到信息泄露,所以采用御剑工具对ip进行扫描
(1)御剑扫描
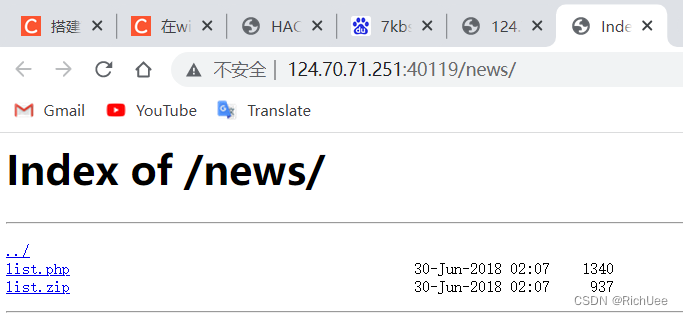
扫描ip:124.70.71.251:40119,挨个查看扫出的网址
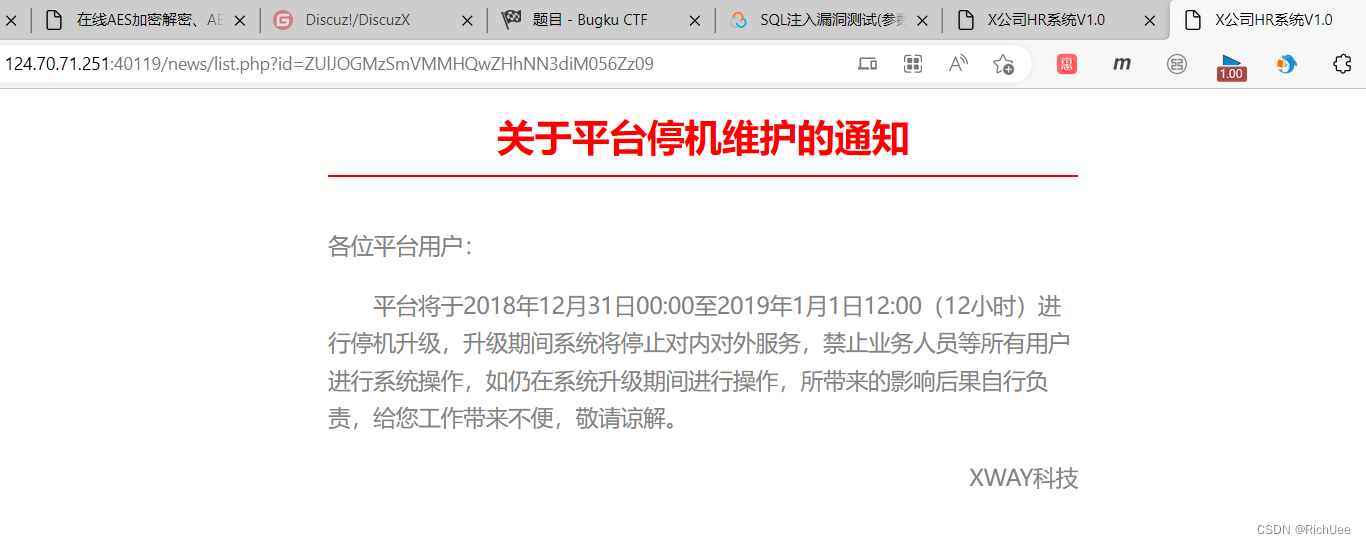
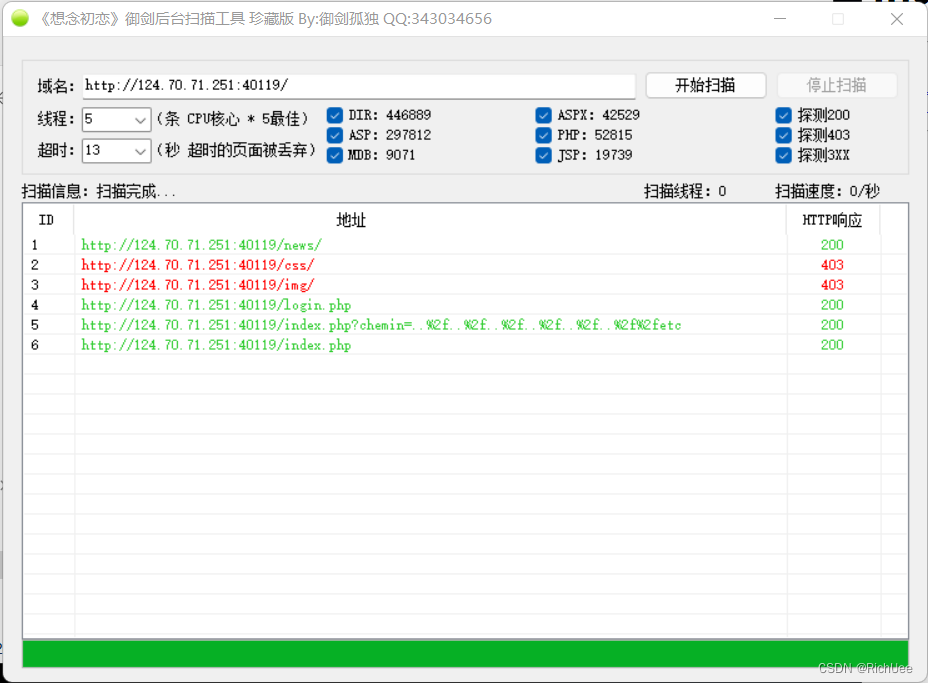
发现124.70.71.251:40119/news/中存在后台文件,打开list.zip
(2)代码审计
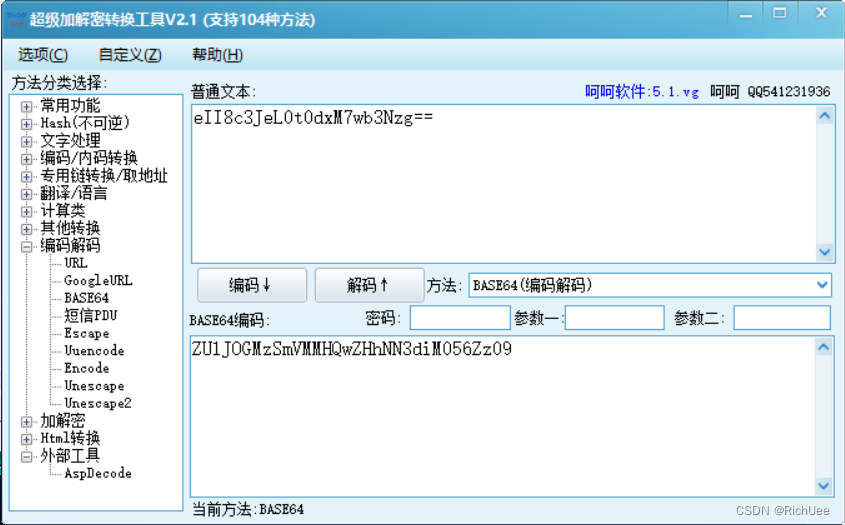
查看list.zip发现这是一个解密的过程——先对密文进行一次Base64解密,然后在进行一次AES解密(AES自带一次Base64加密),然后去掉明文后6个字符。

(3)解密
找到密文:

对密文进行Base64解密:
对上步的密文进行AES解密:
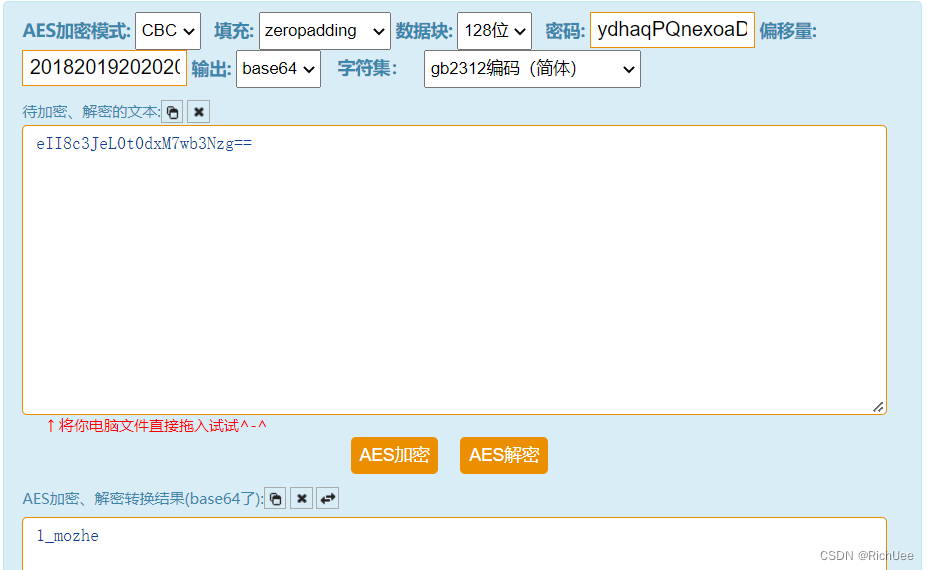
得到明文1_mozhe,然后去掉_mozhe,最终的结果为1。


 扫一扫


 1442

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


