2023护网行动面试题目汇总

2023国护护网hw面试经历全记(推荐新手入门看) 2023大学生护网面经+经历 阅读详情

目录

一、常用的外围打点工具有哪些?

二、描述一下外围打点的基本流程?

三、怎么识别CDN?

四、怎么判断靶标站点是windows系统还是Linux系统?

五、举常见的FOFA在外网打点过程中的查询语句?

六、常见的未授权访问漏洞有哪些?

七、文件上传功能的检测点有哪些?

八、常见的中间件有哪些,常见都有哪些相关漏洞?

九、介绍一下SQL注入种类?

十、Windows常用的命令有哪些?

十一、Linux常见的命令有哪些?

十二、在Windows靶标站点如何建立隐藏用户?

十三、正向shell和反向shell的区别是什么?

十四、连接不了MySQL数据库站点的原因有哪些?

十五、哪些漏洞经常被用于打点?

十六、常见的端口和渗透方式简单描述一下?

一、常用的外围打点工具有哪些?

二、描述一下外围打点的基本流程?

五个步骤,分别是靶标确认、信息收集、漏洞探测、利用漏洞和获取权限,最终要得到的是获取靶标的系统权限进而获得关键数据。

三、怎么识别CDN?

  • 使用ping命令看回显

  • 使用nslookup查询域名解析,看域名解析情况

  • 使用超级ping工具,像Tools,all-toll.cn等。

四、怎么判断靶标站点是Windows还是Linux?

  • 通过ping靶机,看返回的TTL值,Windows大于100、Linux小于100的

  • 看大小写,Linux区别大小写,Windows则不分。

五、举常见的FOFA在外围打点过程中的查询语句?

  • 漏洞方面:body=“Index of/”(列目录漏洞)

  • 框架:body=“icon-spring-boot-admin.svg"(Spring Boot Admin)

  • 子域名:host=“x.cn”

  • 后台挖掘:title=“后台” && body=“password” && host=“x.cn”

六、常见的未授权访问漏洞有哪些?

  • Active MQ 未授权访问

  • Atlassian Crowd 未授权访问

  • CouchDB 未授权访问

  • Docker 未授权访问

  • Dubbo 未授权访问

  • Druid 未授权访问

  • Elasticsearch 未授权访问

  • FTP 未授权访问

  • Hadoop 未授权访问

  • JBoss 未授权访问

  • Jenkins 未授权访问

  • Jupyter Notebook 未授权访问

  • Kibana 未授权访问

  • Kubernetes Api Server 未授权访问

  • LDAP 未授权访问

  • MongoDB 未授权访问

  • Memcached 未授权访问

  • NFS 未授权访问

  • Rsync 未授权访问

  • Redis 未授权访问

  • RabbitMQ 未授权访问

  • Solr 未授权访问

  • Spring Boot Actuator 未授权访问

  • Spark 未授权访问

  • VNC 未授权访问

  • Weblogic 未授权访问

  • ZooKeeper 未授权访问

  • Zabbix 未授权访问

七、文件上传功能的监测点有哪些?

  • 客户端的JS检测(主要检测文件名后缀)

  • 服务端检测(MINE类型检测、文件后缀名、文件格式头)

八、常见的中间件有哪些?常见都有哪些相关漏洞?

  • IIS:解析漏洞、短文件名枚举、远程代码执行、PUT漏洞

  • Apache:解析漏洞、目录遍历、shiro反序列化漏洞

  • Nginx:解析漏洞、目录遍历、CRLF注入、目录穿越

  • Tomcat:示例目录、远程代码执行、反向路径遍历、war后门文件部署

  • Jboss:反序列化、war后门文件部署

  • web Logic:反序列化、SSRF任意文件上传

九、介绍一下SQL注入种类?

  • 提交方式分为:GET型、POST型、Cookie型

  • 注入点分为:数字型、字符串型、搜索型

  • 运行结果分为:基于时间的盲注、基于报错、基于布尔的盲注、基于数字

十、Windows常用的命令有哪些?

  • ping:检查网络联通

  • ipconfig:查看ip地址

  • dir:显示当前文件夹的内容

  • net user:查看用户

  • netstat:查看端口

  • tasklist:查看进程列表

  • find:搜索文件中的字符串

十一、Linux常见的命令有哪些?

  • ls:显示当前文件夹的内容

  • ifconfig:查看ip地址

  • whoami:查看用户

  • netstat:查看端口

  • ps:查看进程列表

  • grep:文件中搜索字符串

  • crontal:检查定时任务

十二、在Windows靶标站点如何建立隐藏用户?

net user xiaofeng$ 112233 /add (建立隐藏用户xiaofeng)

net localgroup administrators xiaofeng$ /add (将隐藏用户xiaofeng加入管理员用户组)

十三、正向shell喝反向shell的区别是什么?

内外网区别,正向shell是攻击者处于内网,被攻击者处于公网;而方向shell是攻击者处于外网,被攻击者处于内网,且是被攻击主动连接攻击者。

十四、连接不了MySQL数据库站点的原因有哪些?

  • 3306端口没有对外开放

  • MySQL默认端口被修改(最常见)

  • 站库分离

十五、那些漏洞经常被用于打点?

  • 边界网络设备资产跟弱口令结合

  • 上传漏洞

  • Log4j

  • Apache Shiro漏洞

  • Fastjson漏洞

十六、常见的端口和渗透方式简单描述一下?

题外话

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

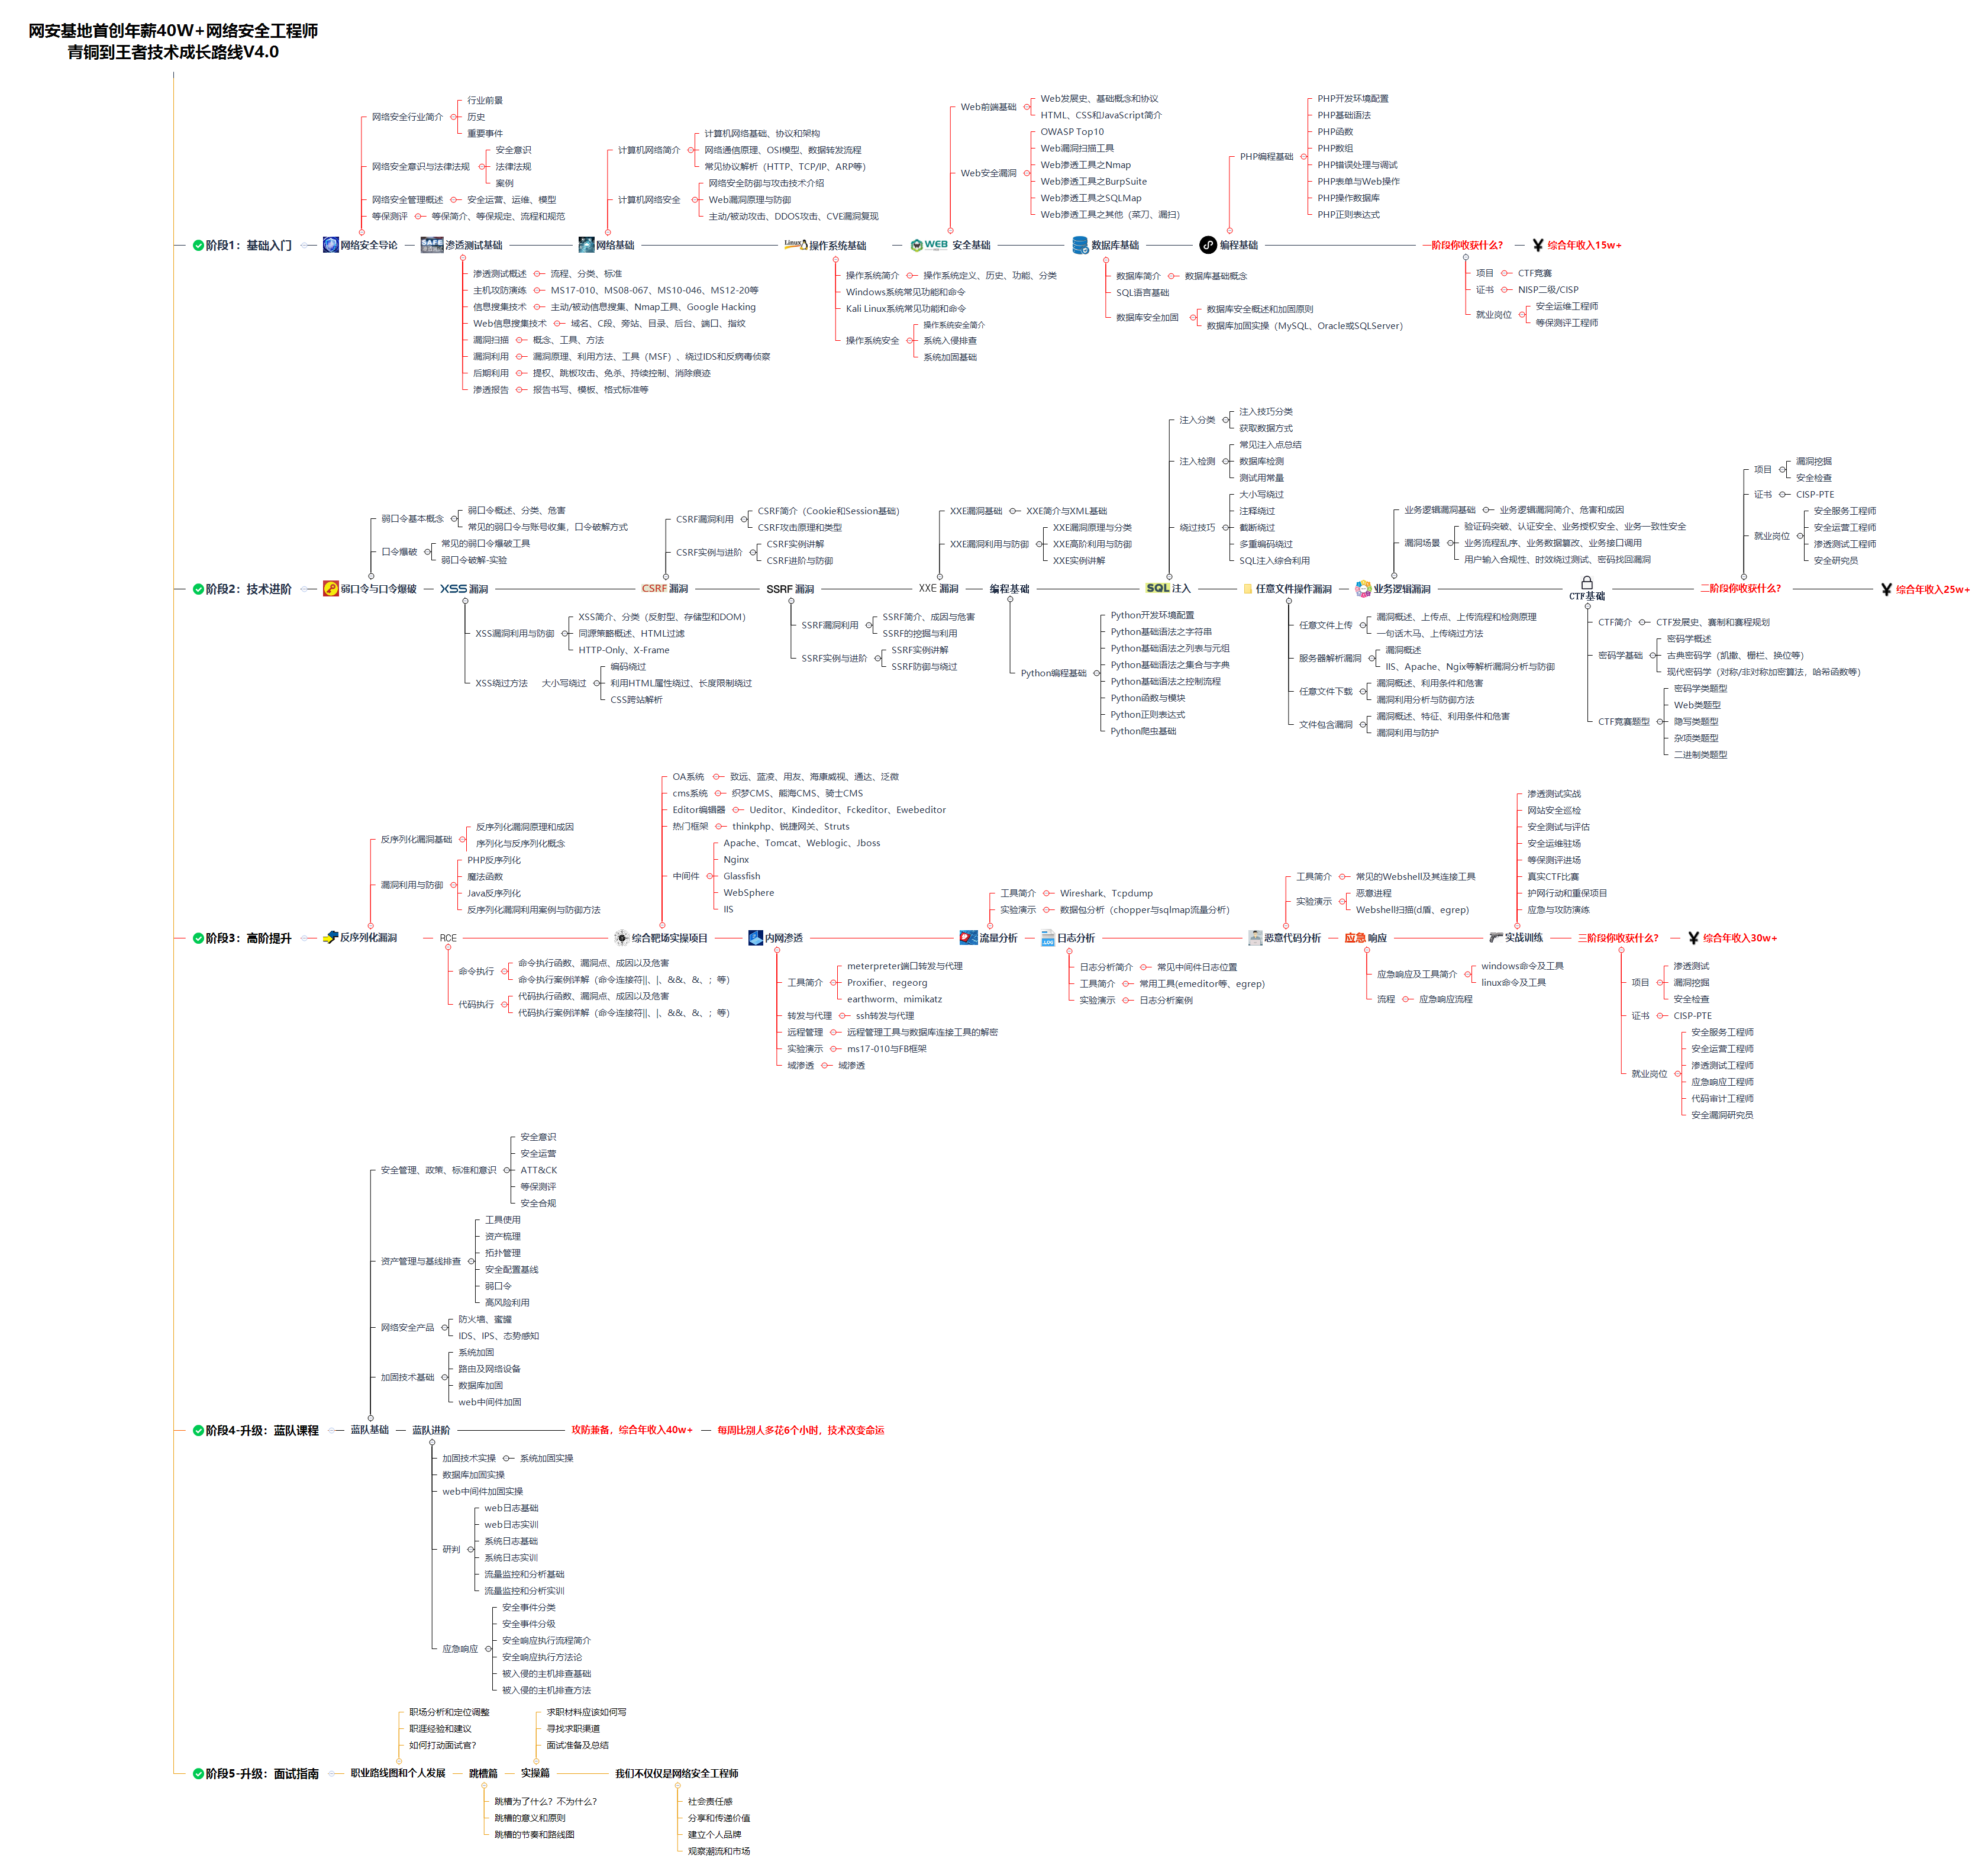
1.学习路线图
在这里插入图片描述

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
在这里插入图片描述

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

3.技术文档和电子书
技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

4.工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源
————————————————

版权声明:本文为博主原创文章,遵循 CC 4.0 BY-SA 版权协议,转载请附上原文出处链接和本声明。

2023护网面试题200道(附答案) 另外,还需要注意在电脑上和移动设备上的安全性,定期检查本地的登录记录、应用程序的授权和权限等情况,并保持杀毒软件和更新的操作系统。答:保护移动设备的网络安全性可以采取如下措施:档板密码和生物识别技术来保护设备和数据,保证设备的操作系统和应用程序的及时更新,使用加密性的Wi-Fi连接,保护移动设备免受恶意软件和网络攻击的脱离。答:外部攻击的方式多种多样,组织可以通过采取多种措施来防范外部攻击,例如加强网络安全设备、使用强密码和多因素身份验证、定期更新和升级系统和软件,以及禁止使用未授权的设备和应用程序。 阅读详情

相关推荐

2023护网蓝初面试题汇总

日薪1000+的护网行动开始招人了,有想法的速看!

m0_74131821的博客 2443

2023网络安全HW蓝队面试题汇总

护网行动是提高国家网络安全防御能力的一种有效手段,而蓝队作为攻防演习中的防守方,也是护网行动的重要一份子。 在这篇文章中,我们将汇总多篇有关护网行动蓝队初级人员面试题的资料,对这些资料进行整合和分析,为准备参加面试的蓝队初级人员提供参考,为读者提供一些实用的技巧和建议,帮助大家更好地应对蓝队初级人员面试。基础篇题目Q讲一下TOP10有哪些?A1.失效的访问控制2.加密机制失效3.注入(包括跨站脚本攻击XSS和SQL注入等)4.不安全设计5.安全配置错误6.自带缺陷和过时的组件7.身份识别和身份验证错误8.软

网络安全 2万+

21 硬件工程师笔面试高频考点真题解析——单片机

本文系统介绍了单片机的核心概念与应用知识,包括:单片机定义与选型要点(性能、存储、外设等);核心参数(主频、I/O、通信接口等);最小系统组成(电源、复位、晶振、BOOT);常见外设(GPIO、ADC、定时器等);GPIO工作模式(输入/输出);死机原因分析(硬件干扰、软件错误等);上电故障排查流程(电源、时钟、程序等);与DSP、FPGA的对比(控制vs运算vs可编程);常用通信总线特点(UART、I2C、SPI、CAN);看门狗功能(超时复位防死机)。内容涵盖单片机硬件设计关键要点,适合嵌入式开发者参考

XU157303764的博客 1241

2023网络安全HW蓝队面试题汇总(全网最全,爆肝100页!!!)

这种方法也是使用 token 并进行验证,和上一种方法不同的是,这里并不是把 token 以参数的形式置于 HTTP 请求之中,而是把它放到 HTTP 头中自定义的属性里。通过 XMLHttpRequest 这个类,可以一次性给所有该类请求加上 csrftoken 这个 HTTP 头属性,并把 token 值放入其中。

Galaxy_0的博客 3190

XIAO ESP32S3 Sense摄像头与麦克风实战:从硬件连接到AI语音视觉项目

本文详细介绍了如何使用Seeed Studio XIAO ESP32S3 Sense开发板进行AI语音视觉项目开发。从硬件连接到Arduino环境搭建,再到摄像头拍照、视频流传输、麦克风录音等实战操作,最后引导读者探索基于TensorFlow Lite Micro的语音唤醒和SenseCraft AI的图像识别等AI应用,为物联网和边缘AI项目提供了完整的入门指南。

xray4的博客 1015

手机如何高效辅助林业调查

手机如何高效辅助林业调查 很多林业工作者将栅格类型的地形图处理后导入平板电脑,在林地使用平板电脑加载小班矢量图,辅助林业调查。但是,如果没有地形图底图,这种方法可能就有难度,而且最重要的是,大部分林地工作者没有能力配置平板电脑。大凡林业基层工作者在林地调查时,除调查记录本等部分纸质材料外,都必然携带手机和水杯,此外其他设备已经成为累赘,尤其是炎热的夏季在杂灌丛生的林地进行调查作业。因此,使用手机...

xu780820的博客 3069

2023护网行动HW面试题目精华

而方向shell是攻击者处于外网,被攻击者处于内网,且是被攻击主动连接攻击者。框架:body=“icon-spring-boot-admin.svg"(Spring Boot Admin)Tomcat:示例目录、远程代码执行、反向路径遍历、war后门文件部署。运行结果分为:基于时间的盲注、基于报错、基于布尔的盲注、基于数字。IIS:解析漏洞、短文件名枚举、远程代码执行、PUT漏洞。Apache:解析漏洞、目录遍历、shiro反序列化漏洞。Nginx:解析漏洞、目录遍历、CRLF注入、目录穿越。

goodxianping的专栏 1171

阿里云Ubuntu部署Steam饥荒联机版服务器:从零到多人联机的完整指南

本文详细介绍了在阿里云Ubuntu系统上部署Steam饥荒联机版服务器的完整流程,包括环境准备、SteamCMD安装、服务端配置、Mod管理及后台运行技巧。通过2核4GB的ECS实例配置和端口设置,实现5人流畅联机体验,适合游戏爱好者快速搭建专属服务器。

weixin_29229261的博客 1014

2023年网络安全HW攻防技术总结(珍藏版)

2022年护网正当时,相信不少网安人都已经进入了状态。我们都知道,是国家应对网络安全问题所做的重要布局之一。至今已经是7个年头了,很多公司在这时候人手不够,因此不得不招募一些网安人员来参加护网。扮演攻击的角色,扮演防守、溯源的角色,紫队当然就是甲方了。参与护网,尤其对安全新人和未毕业的同学来说,是相当,既能第一手接触安全技能,又能挣一笔不菲的收入,关键是对以后入职有很大帮助。广州到北京再加200,日薪2000元红队和蓝队的价格一般是不相等的,红队要高于蓝队,且初级<中级<高级。红队。

VN520的博客 1158

单相全桥逆变三种SPWM调制方式(单极/双极/倍频)到底怎么选?一篇讲透优缺点与选型

本文深入解析单相全桥逆变器中单极性、双极性和单极性倍频三种SPWM调制方式的原理与工程选型策略。通过对比开关损耗、谐波特性和驱动复杂度等关键指标,提供基于STM32的实战方案和选型框架,帮助工程师在新能源发电、电机驱动等应用中做出最优决策。

weixin_34046298的博客 774

速腾R128雷达+海康全景相机ROS数据采集避坑实录:从‘雷达不转’到MATLAB标定的完整流程

本文详细记录了速腾R128激光雷达与海康威视全景相机在ROS环境下的数据采集与MATLAB标定全流程。从硬件配置的常见陷阱(如雷达旋转参数设置)、驱动编译的依赖管理,到多传感器同步的实战技巧和MATLAB标定方法,提供了完整的避坑指南和技术方案。特别针对RoboSense R128雷达和海康相机的特殊需求给出了具体解决方案。

weixin_28717807的博客 1207

护网行动面试指南:网络安全实战能力解析

网络安全实战演练是检验安全工程师综合能力的重要场景,其中护网行动作为国家级红蓝对抗演练,已成为行业能力评估的标杆。理解Web安全、内网渗透等核心技术的原理与应用,掌握SIEM日志分析、应急响应等关键技术,是构建有效防御体系的基础。在金融、能源等关键基础设施领域,这些技术能有效应对APT攻击、0day漏洞等高级威胁。本文基于真实护网案例,解析面试中的高频技术考点如SQL注入绕过、域环境权限维持,以及压力应对、法律意识等非技术要素,为安全从业者提供从知识体系搭建到实战演练的完整路径。

weixin_30897079的博客 355

基于情感分析+聚类分析+LDA主题分析对服装产品类的消费者评论分析

本研究旨在通过对服装产品类的消费者评论进行综合分析,为企业提供更全面、更深入的市场洞察和决策支持。同时,本研究的方法和结果也可以为其他领域的消费者评论分析提供借鉴和参考。

m0_64336780的博客 2万+

护网行动面试试题(2)

常见网络安全工具与漏洞分析 安全工具涵盖扫描、抓包、自动化检测等类型,如Nmap、Burpsuite、AWVS等。Nmap支持多种扫描模式,包括隐蔽性强的SYN扫描(-sS)和全面的-A模式。近年来HW行动中高频漏洞包括弱口令、未授权访问、文件上传及各类框架漏洞(如Log4j、Shiro反序列化)。

一只枷锁的博客 1535

【RT-DETR涨点改进】独家小目标涨点改进篇 | TGRS 2025 | RT-DETR引入ABRNet小目标检测顶刊中的:ARF自适应性感受野和MCA双向交叉轴注意力,适合小目标检测有效涨点

本文提出了一种改进的RT-DETR小目标检测方法,通过集成自适应感受野模块(ARF)和多尺度交叉轴注意力模块(BC)来提升检测性能。ARF模块采用多种卷积核动态调整感受野,有效捕获多尺度目标特征并减少背景干扰;BC模块通过多尺度交叉轴注意力机制增强全局信息提取和特征融合能力。实验表明,该方法在复杂背景下显著提升了红外小目标检测的精度和效率,同时降低了计算开销。文章详细介绍了模块结构、原理及实现代码,并提供了多种改进配置方案,为小目标检测任务提供了有效的解决方案。

Ai缝合怪、助力小伙伴高效发论文 567

农作物生长模型:数学建模与实战案例

在本篇博客中,我们介绍了农作物生长模型的基本原理,并结合Matlab代码和实战案例,演示了如何应用数学建模技术进行农作物生长模型的研究与应用。农作物生长模型在农业领域具有重要意义,希望本篇博客能帮助读者更好地理解农作物生长模型的原理和应用,并在实际农业生产中取得更好的效果。

YOLO 2732
上一篇: 网络安全工程师应该具备哪些职业技能?
下一篇: 全球暗网监控工具 TOP 10
程序员霸哥
博客等级 码龄5年 2万+粉丝 4163原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

