全球暗网监控工具 TOP 10

Windows下的darknet安装 1、下载darknet源码后,解压到文件夹: 下载链接:https://link.zhihu.com/?target=https%3A//github.com/AlexeyAB/darknet 解压后的文件夹里面的内容是: 2、打开build文件夹下的darknet文件夹,并用编辑器(推荐使用sublime,安装包在硬盘内)打开darknet.vcxproj,用搜索功能(ctrl+f)查找CUDA,修改为自己的CUDA版本号,安装CUDA和CuDNN在下一笔记中。 注意:一共... 阅读详情

每个首席信息官(CIO)都不希望自己公司的数据最终落入暗网这种地方。一般来说,暗网包括那些没有被谷歌这样的流行搜索引擎索引的网站,也包括那些通常通过网络攻击获得数据的地下黑市。获取这些网站中数据提供的运营情报对于防范网络犯罪分子至关重要,这些网络犯罪分子会利用泄露的账户进行攻击、实施欺诈,或使用鱼叉式网络钓鱼或品牌欺骗进行活动。暗网也是犯罪集团的行动、战术和意图的情报来源。监控暗网泄露数据的工具可用于这些目的。

谁需要暗网监控工具?

由于暗网网站通常只有受邀者(invite-only)才能进入,因此要想进入暗网,通常需要伪装成恶意用户或市场上想窃取身份或公司数据的人进行渗透。这就要求个人或服务机构具备相关技能,不仅能够识别这些网站,还能获取与保护企业身份或数据相关的数据。

大多数企业不需要直接进行暗网研究,相反地,他们可以利用监控工具来扫描暗网。此外,像扩展检测和响应(XDR)等工具或托管检测和响应(MDR)等服务,通常也会从暗网收集数据,以识别受感染的帐户、评估风险并为威胁分析提供上下文。

一些行业,尤其是政府、金融机构、某些知名IT安全企业以及其他一些关键行业,可能需要更多地、更直接地获取只能从暗网上得到的情报。在许多情况下,这些公司寻找的不仅仅是泄露的凭据或公司数据。相反地,他们需要有关威胁参与者、不断发展的攻击载体或漏洞的情报。

另一方面,零售或制药等其他业务部门更容易受到非传统攻击的影响,比如虚假域名或网络钓鱼攻击等形式的品牌欺骗。针对这种情况,数字足迹监测无疑是一个特别有价值的工具,而这类工具中通常会包含暗网组件。此外,下架服务是越过数字足迹监控的自然步骤。一般来说,单个企业不会与互联网服务提供商、云托管平台,甚至执法部门建立必要的联系,从而自行实施下架。数字风险保护服务(DRPS)很好地填补了这一空白,它提供基于服务的解决方案,通过监控(互联网、表层网和暗网)和更实际的方法(如网站下架服务)来保护组织的品牌。

10大暗网监控工具

以下是一些最流行的暗网监控工具:

Brandefense

Brandefense是一种人工智能(AI)驱动的数字风险保护(DRPS)解决方案,可以扫描表层网/明网(surface web)和暗网,收集攻击方法或数据泄露的详细信息,将这些数据关联起来并将其情境化,然后在事件与用户品牌相关时提供警报。如果有必要,Brandefense还可以协助打击威胁行为者,使组织的安全态势领先于攻击,而不是被动地等待响应攻击。

高级管理人员(或VIP)的安全是Brandefense的另一个重点领域,因为这些人通常不仅是公司品牌的一部分,而且经常沦为攻击目标。他们的姓名和电子邮件也经常被用于针对员工或客户的鱼叉式网络钓鱼攻击。

CTM360 CyberBlindspot和ThreatCover

CTM360提供了两种不同的解决方案来监控暗网,以保护组织免受新威胁影响。其中,CyberBlindspot专注于与公司资产有关的情报,扩展了入侵指标(IOC)的概念,以尽可能早地暴露并警告攻击指标,允许组织更主动地识别网络威胁。

ThreatCover则为安全分析师提供了深入研究威胁情报源的工具,为事件响应团队提供优化的数据质量和上下文信息。CTM360还可以通过其Takedown++服务在全球范围内提供下架服务。

IBM X-Force Exchange

IBM X-Force Exchange主要是一个数据共享平台和社区,它将威胁和情报馈送到一个交互式、可搜索的数据库中,该数据库还可以通过API和自动警报集成到组织现有的安全堆栈中。IBM提供的许多工具都是免费的,甚至不需要注册,但建议在使用IBM X-Force Exchange时最好进行注册,以便通过保存与相关域名和品牌有关的搜索和跟踪提要来定制门户。API访问、高级分析和高级威胁情报报告服务需要订阅。

IntSights威胁情报平台

IntSights威胁情报平台(现属Rapid7家族的一部分)提供了全面的外部威胁情报和IoC监控。它能挖掘暗网的威胁情报,如战术、技术和程序(TTP)、威胁行为者以及恶意软件变种。这些情报可以帮助安全专业人员跟上不断发展的攻击方法,提供调整防御措施和培训用户最佳实践的手段。此外,IntSights的产品还提供了一个窗口,可以查看暗网上引用公司品牌或域名的活跃对话,让组织有机会主动应对威胁,而不是被动等待攻击开始。

恶意软件信息共享平台-MISP

恶意软件信息共享平台(MISP)是一个基于共享威胁情报数据理念的开源平台。MISP提供可以安装在用户数据中心或各种云平台上的开源软件,并利用开源协议和数据格式在MISP用户之间实现信息共享或将情报集成到各种信息安全工具中。事实上,对MISP集成的支持经常是解决方案的一大卖点。虽然MISP威胁流的管理方式与商业工具不同,但它是组织建立内部暗网监控解决方案的一种低成本选择。

MandiantDigital Threat Monitoring

Mandiant Digital Threat Monitoring提供了在开放互联网或暗网上有关威胁和泄露凭据或其他组织机密等情报的可见性。这些情报数据得到了通过机器学习提供的上下文支持,可驱动相关地、优先级的警报,以推进分类进程。除了品牌监控(包括VIP管理层保护)之外,Mandiant Digital Threat Monitoring还提供对上下游企业的监控服务。通过监控这些存在信任关系的企业,组织可以进一步保护供应链,并防止可能绕过现有安全控制的跨域攻击。

Mandiant还提供数字威胁监控作为其Advantage Threat Intelligence方案的附加模块,将许多相同的暗网监控功能整合到威胁情报产品中。

OpenCTI

OpenCTI是另一个用于收集、管理并与威胁情报数据交互的开源工具。OpenCTI由Filigran开发和拥有,可以作为Docker容器部署,使其与平台无关,并提供大量连接到其他安全平台和软件工具的连接器,以集成和丰富OpenCTI数据流。

OpenCTI的功能集包括针对信息安全团队的基于角色的访问控制、基于标准的数据模型以及指示发现来源的属性数据。所有类型的自动化都可以使用OpenCTI for Python客户端来实现,它公开了带有辅助函数的OpenCTI API和一个易于使用的框架,允许用户基于事件数据快速开发自定义逻辑。

Palo Alto Networks AutoFocus

众所周知,Palo Alto Networks是网络安全领域的主要参与者,而AutoFocus则是Palo Alto Networks投资组合中的一个关键部分。AutoFocus将深入的上下文和洞察力带到最前沿,使安全分析师能够对事件进行分类并确定响应工作的优先级。Palo Alto Networks不仅从开放互联网和暗网上的数据存储库收集信息,而且还使用其遍布全球的设备和服务中的数据进行关联和情境化。

Recorded FutureIntelligence Cloud Platform

Recorded Future提供的情报云平台(Intelligence Cloud Platform)可以持续监控超过300个国家行为者、300万个已知的犯罪论坛、数十亿个域名以及互联网和暗网上的数亿个IP地址。这些庞大的情报数据被输入到分析工具中,以便对数据集进行分类和应用上下文,最后,将其输出到专注于企业品牌、威胁和漏洞、身份和其他几个领域的模块中。每个模块都提供可操作的情报,允许用户根据业务需求和风险对响应进行优先级排序,以最大限度地减少响应时间,并促进有效的补救措施。

SOCRadar RiskPrime

SOCRadar为安全专业人员提供了多种服务和工具,包括各种免费工具,用户可以使用这些工具免费对域名或IP地址进行手动一次性检查。要获得更全面、重复发生的监控功能则需要订阅其RiskPrime服务。RiskPrime提供PII(个人身份信息)监控,同时还能跟踪受损的VIP账户,并执行声誉监控和网络钓鱼检测。此外,通过RiskPrime还可以获得下架服务,但除非用户使用的是企业级服务级别,否则会产生额外的成本。

题外话

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

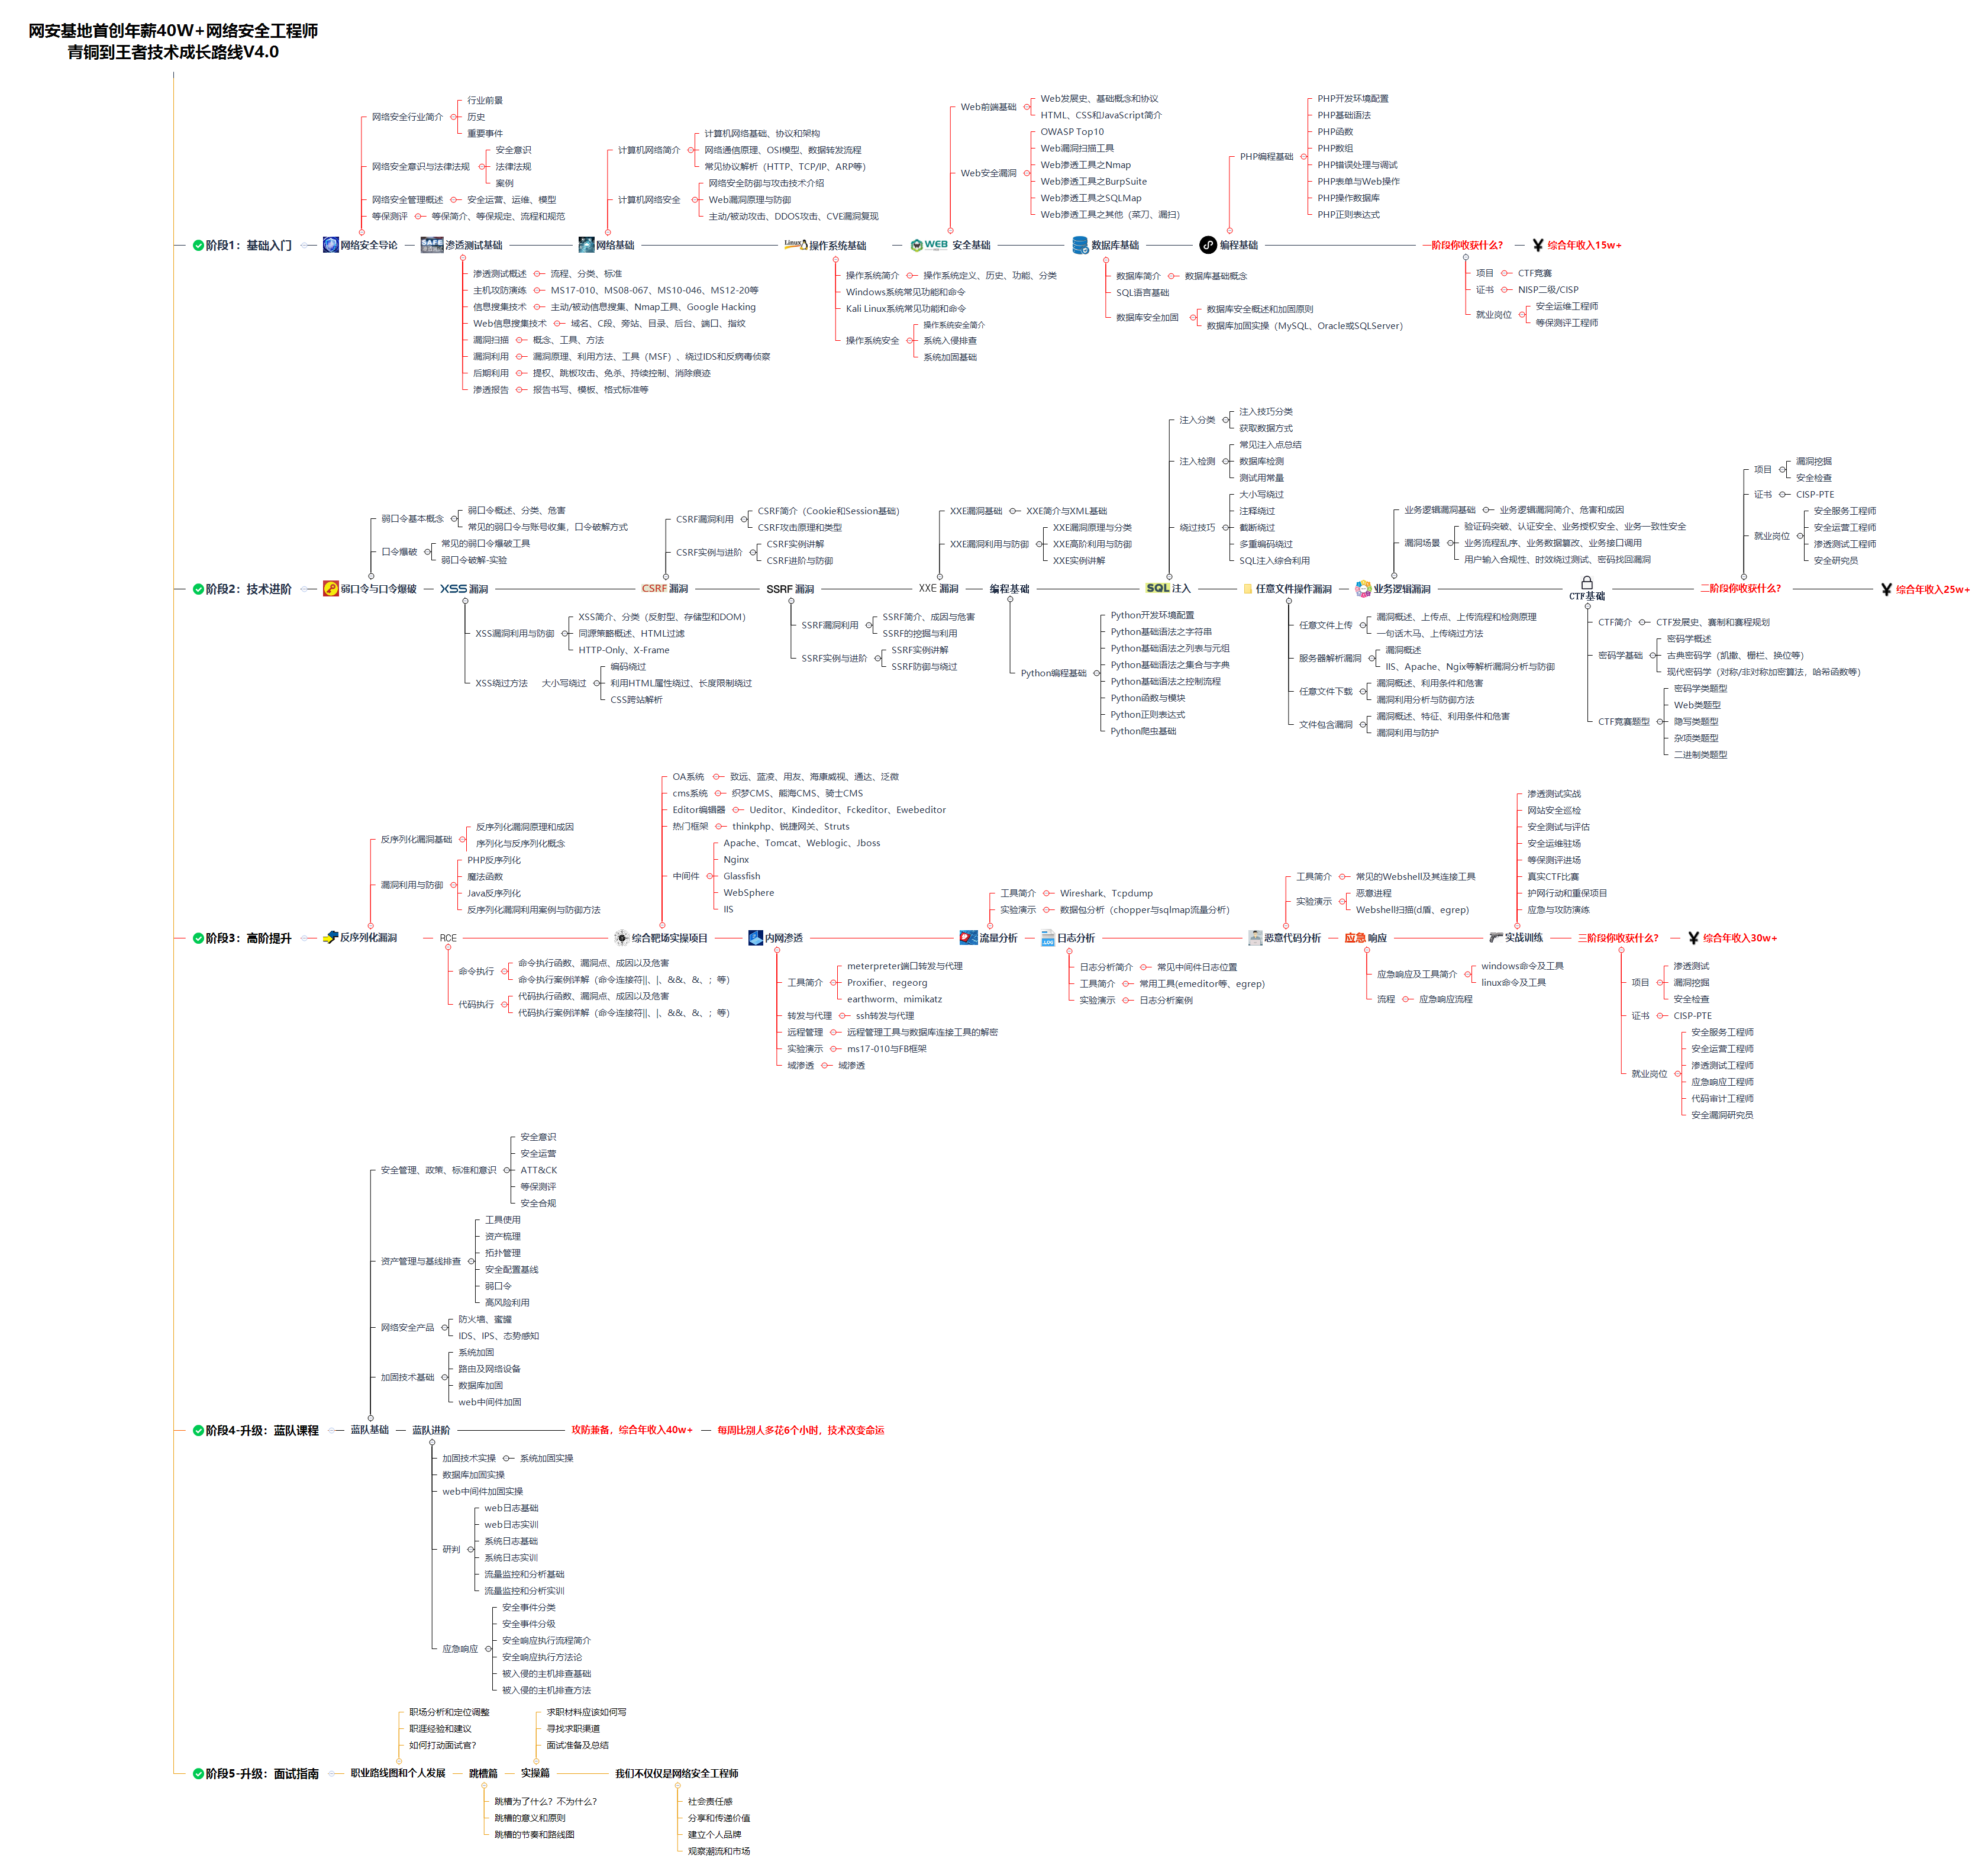
1.学习路线图
在这里插入图片描述

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
在这里插入图片描述

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

3.技术文档和电子书
技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

4.工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源
————————————————

版权声明:本文为博主原创文章,遵循 CC 4.0 BY-SA 版权协议,转载请附上原文出处链接和本声明。

精选 Top10 开源调度工具,解锁高效工作负裁自动化 任务调度和工作负载自动化是现代 IT 运营和数据处理的核心。无论是开源工具还是商业产品,企业可以根据自身需求选择合适的解决方案,从而在大数据时代中保持高效竞争力。本文由白鲸开源科技提供发布支持! 阅读详情

相关推荐

Python爬虫实战:Netflix Top 10 全球榜单数据截获(API 逆向版)!

我长期专注 Python 爬虫工程化实战,主理专栏 👉 《Python爬虫实战》:从采集策略到反爬对抗,从数据清洗到分布式调度,持续输出可复用的方法论与可落地案例。内容主打一个“能跑、能用、能扩展”,让数据价值真正做到——抓得到、洗得净、用得上。

喵手的博客 1135

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4836

碧蓝档案 动态壁纸碧蓝档案 动态壁纸

碧蓝档案 动态壁纸

2025软考网络工程师--基础知识精讲视频

对软考网络工程师教材进行了详细解析,通过对考查知识点的细致讲解,让考生掌握解题思路和方法,做到举一反三,事半功倍。小任老师帮你把握考试重点,用短的时间,让你学到应该掌握的软考网络工程师内容。

暗网模型中的YOLO-V_YOLO-V3 in DarkNet Models.zip

暗网模型中的YOLO-V_YOLO-V3 in DarkNet Models.zip

深入MIPI DSI显示技术栈 (三) DSI vs CSI-2:孪生协议的本质差异

MIPI协议中的DSI与CSI-2存在本质差异:DSI为输出导向协议(Host→Display),用于屏幕控制和画面传输;CSI-2为输入导向协议(Sensor→Host),专攻图像采集。二者在包结构、同步机制、物理层优化等方面均有显著区别:DSI支持命令包和BLLP包,CSI-2具备嵌入式数据包;DSI时钟模式以Burst为主,CSI-2支持Continuous模式。典型场景中,二者协同工作(如手机相机预览),需注意时序同步和延迟控制。设计混合系统时,需合理规划虚拟通道和物理层资源,充分发挥这对&quot

GateWorld的博客 2096

全球暗网监控工具 TOP 10,零基础入门到精通,收藏这篇就够了

数字风险保护服务(DRPS)很好地填补了这一空白,它提供基于服务的解决方案,通过监控(互联网、表层网和暗网)和更实际的方法(如网站下架服务)来保护组织的品牌。此外,通过RiskPrime还可以获得下架服务,但除非用户使用的是企业级服务级别,否则会产生额外的成本。Brandefense是一种人工智能(AI)驱动的数字风险保护(DRPS)解决方案,可以扫描表层网/明网(surface web)和暗网,收集攻击方法或数据泄露的详细信息,将这些数据关联起来并将其情境化,然后在事件与用户品牌相关时提供警报。

leah126的博客 1375

银河麒麟高级服务器操作系统V10SP2(X86)PXE无人值守批量部署实战指南

本文详细介绍了银河麒麟高级服务器操作系统V10SP2(X86)PXE无人值守批量部署的实战指南。通过PXE网络引导技术,实现全自动化、高效率的系统部署,特别适用于企业级数据中心和国产化替代项目。文章涵盖基础环境准备、关键服务配置、Kickstart高级定制及部署测试等核心内容,帮助用户快速掌握批量部署技巧。

weixin_42525637的博客 377

2025全球Top10运维工具推荐及实战教程

2025年运维工具聚焦AI原生、多云协同与信创适配三大趋势。Zabbix 6.0强化AI异常检测和信创支持;嘉为蓝鲸V3.1内置运维大模型,适配国产芯片;Datadog实现云原生全栈监控;Ansible 2.10新增AI脚本生成;K8s 1.30优化容器管理;ELK 8.15提升日志分析能力;Terraform 1.9增强多云IaC安全。这些工具覆盖监控、自动化、容器化等场景,助力企业构建智能运维体系。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 1828

一个Android应用层开发如何转型深入Android Framework?

不知何时起,单纯的Android应用层开发越来越少了,主流技术演变也越来越快,从之前的rxjava到如今的协程,从之前MVC到如今的MVVM,还有Flutter、Compose等技术,可以说是日新月异。

m0_64420071的博客 1904

保姆级教程:用STM32H743+TJA1042T玩转FDCAN,CubeMX配置1M/5M双速率通信(附完整代码)

本文提供STM32H743与TJA1042T实现FDCAN双速率通信的保姆级教程,详细讲解CubeMX配置1M/5M双速率通信的全过程,包括硬件连接、时钟树配置、过滤器设置及中断管理,并附完整代码示例,助力开发者快速掌握FDCAN高速通信技术。

weixin_30698297的博客 467

【渗透整理】OWASP Top 10

补坑 找实习遇到的坑,写在这里给自己加深印象。今天给面试问蒙了,思路都不清楚,不知道自己说了个啥,让我自闭一会。。。 什么是 OWASP Top 10 OWASP(开放式Web应用程序安全项目)的工具、文档、论坛和全球各地分会都是开放的,对所有致力于改进应用程序安全的人士开放,其最具权威的就是“10项最严重的Web 应用程序安全风险列表” ,总结了Web应用程序最可能、最常见、最危险的十大漏洞,是...

一个偶尔更新,有点神经质的开发人员,专注于网络安全和人工智能应用领域。 1万+

手把手教你用ADuC845 DAC调试恒流电路(附实测数据与避坑指南)

本文详细介绍了如何利用ADuC845 DAC调试恒流电路,包括硬件搭建、DAC输出校准、低端死区问题解决方案及系统级调试技巧。通过实测数据和避坑指南,帮助工程师快速解决非线性输出和稳定性问题,提升电路性能。

life6的博客 331

OWASP TOP 10 – 终极漏洞指南(2021)

OWASP Top 10 是由开放 Web 应用程序安全项目 (OWASP) 建立的,该项目是一个非营利组织,可免费提供有关 Web 应用程序安全的文章和其他信息。 目录 什么是OWASP? 什么是 OWASP 前 10 名? OWASP 前 10 名名单 1.注入攻击 2. 破解认证 3. 敏感数据暴露 4. XML 外部实体 (XXE) 5. 破坏访问控制 6. 安全配置错误 7. 跨站脚本(XSS) 8. 不安全的反序列化 9.使用已知漏洞的组件 10. 日志记录和监控.

琦彦 3万+

①Modbus TCP转Modbus RTU/ASCII网关同步采集无需编程高速轻松组网

MS-A1-50X1系列作为MODBUS TCP通信的服务器进行动作。可通过MODBUS TCP 通信,将 MS-A1-50X1 系列产品通过 RS485 采集的仪器仪表之类的值作为通信数 据输出到 PLC,上位机等。

2401_89571741的博客 1386

万字长文解密:SAP Fiori 首屏加载缓慢背后的真相

什么是一个健康理想的 Fiori 首次加载状态?FLP 首页不臃肿,用户默认看见的内容不多但足够用缓存作业按规则运行,冷启动不至于每次都从零开始应用首屏只读必要数据,UI5 资源经过 preload,视图异步加载OData 服务字段克制、分页合理、缓存分层清楚后台 CDS 与 HANA 只为当前屏幕做最必要的工作。只要这些标准同时满足,用户第一次打开 Fiori 页面的体感通常会从明显卡顿变成可接受甚至顺滑。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 533

OWASP-TOP10概述

十大漏洞分类和常见漏洞

笔记整理 1808

数仓建模—维度建模之维度表

首先要学会识别维度,维度是相对稳定的、可抽象具有共性的、固有的(天然的)描述度量或事实的上下文属性信息,失去维度信息的度量信息是没有意义的或者说是失去维度信息的事实表是没有意义的。其次要掌握维度表的设计原则和设计流程,从而更加科学的设计维度表,其实这些东西都是术,我们一直都说一句话大道至简,其实如果你掌握了精髓,抛开这些术也可以做到得心应手,这就像张无忌练太极剑一样,忘记了才能达到道的境界,也就是无我,如果做不到就记住这些原则加以应用从而达到术的境界。

2401_84052244的博客 4358

OWASP TOP 10

OWASP TOP 10

weixin_59616219的博客 6198

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

全球TOP网络安全厂商有哪些

全球TOP安全厂商盘点

weixin_40628059的博客 5753

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

网安系列【4】之OWASP与OWASP Top 10:Web安全入门指南

了解OWASP及其Top 10清单,可以帮助开发者和企业避免类似的灾难性后果。

缘友一世的博客 1438

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

什么是OWASP Top 10安全标准?

是一个由发布的、最权威的全球性Web应用程序安全风险清单。它不是一份技术标准,而是一份简单来说,它就像是网络安全领域的“通缉令”,告诉你当前最需要防范的前十大威胁是什么。

AngelCryToo的专栏 935

全球PLC品牌TOP10

可编程逻辑控制器即常说的PLC,在装备制造,尤其是工业机器人中有重要应用,堪称控制工业机器人的大脑。

viixin的博客 3058
上一篇: 2023护网行动面试题目汇总
下一篇: 信息安全专业将来选择主攻二进制安全还是网络渗透比较好?
程序员霸哥
博客等级 码龄5年 2万+粉丝 4164原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

