iptables网络限制redis连接

Linux操作系统之防火墙、redis安装 iptables -t filter -P INPUT DROP #将filter表中的INPUT链的默认规则修改为DROP (默认修改filter表)防火墙会根据数据包中的协议、端口、地址、状态、内容等信息进行判断、判断这个数据包是否为合法包,从而对数据包进行传输控制。1、防火墙的作用:对通过防火墙的数据包进行过滤,只让安全的数据包通行,让不安全的数据包禁止通行。厂商:思科、华为、pix、天融信、启明星辰、绿盟、联软。iptables中,可以拦截数据包的表:filter。 阅读详情

iptables网络限制

应用场景redis做IP限制
一、216段ip 只允许本机访问本机216redis
二、223/213段ip,都放问223服务器redis

具体配置方式:
一:
216上执行

//允许173.32.11.216 ip 访问6379端口
 iptables -A INPUT -s 173.32.11.216 -p tcp --dport 6379 -j ACCEPT
//其他ip访问全部拒绝
iptables -A INPUT -p TCP --dport 6379 -j REJECT
-- 

二:

//允许173.32.11.216 ip 访问6379端口
 iptables -A INPUT -s 173.32.11.213 -p tcp --dport 6379 -j ACCEPT
 iptables -A INPUT -s 173.32.11.223 -p tcp --dport 6379 -j ACCEPT
//其他ip访问全部拒绝
iptables -A INPUT -p TCP --dport 6379 -j REJECT
-- 

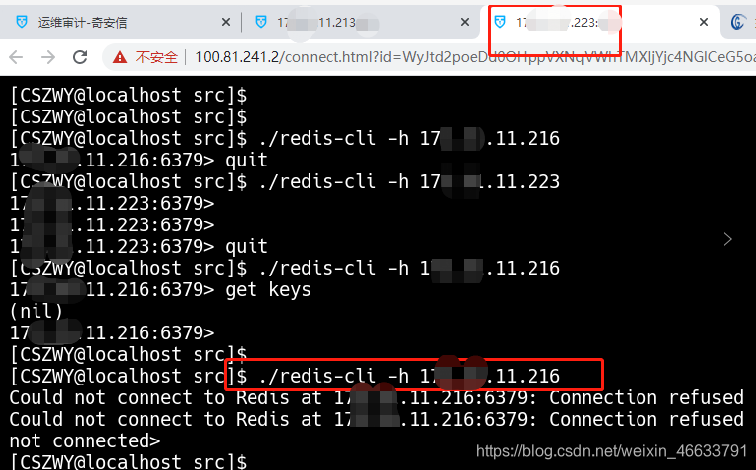
效果图:
在这里插入图片描述阿斯顿
如上所示:216网段访问223无法访问

在这里插入图片描述
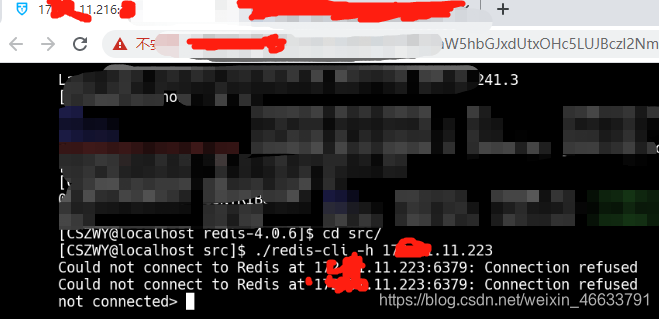
如上所示:未限制ip时223可以访问216redis
设置限制IP后223无法连接216。设置成功!

Ubuntu 14.04 Redis安全加固:iptables与redis.conf实战指南 Redis 是一款广泛使用的内存键值数据库,其默认配置存在未授权访问风险,尤其在老旧系统如 Ubuntu 14.04 上更为突出。其核心原理在于服务默认监听全网地址、无认证机制、开放高危命令,导致攻击者可通过 redis-cli 直接读写数据甚至执行系统指令。技术价值体现在通过网络层(iptables)与应用层(redis.conf)协同防御,实现低成本、高确定性的安全水位提升。典型应用场景包括金融离线测试环境、边缘计算节点及遗留业务系统维护。本文聚焦于 Ubuntu 14.04 环境下,利用原生 ipta 阅读详情

相关推荐

阿里云中Redis远程连接不上解决方案(连接RedisDesktopManager,连接springboot项目)

今天有必要说说困扰了我几天的一个问题,springboot项目远程连接阿里云中的redis不成功的问题。 看了网上很多解决方案,都是端口问题,将127.0.0.1注释或改为0.0.0.0,但是本人的问题不是端口问题,这些配置之前也都改过了。 其实redis无法连接数据库就只有这几种可能,防火墙,安全组,密码,绑定IP。 按照顺序依次检查了防火墙,安全组,密码,配置文件,都确认没有问题之后,再次启动redis,依然是服务器可以访问,本地telnet都无法连接。这个问题很像是防火墙和绑定IP的原因。 所以我再次

即使再小的帆也能远航 5878

使用iptables规则,禁止外部服务器访问本地服务器中容器部署的redis

首先要搞明白的是iptables底层的“四表五链”,默认的是filter表,我们的docker的规则是不可以放在这里的,使用iptables -t raw -L 、iptables -t nat -L和iptables -t mangle -L可以看到nat表和mangle表都有很多规则,而raw表是空的;为此,我需要在服务器上添加iptables规则,禁止其他用户访问我的redis,只允许我服务器上的程序或容器访问redis的6379端口。上面可以看出,我的11.0.1.11所在的网卡为ens33。

你说亮不亮的博客 603

关于新版CenterOS7配置redis出现iptables错误的解决方法

关于新版CenterOS7配置redis出现redisiptables错误的解决方法, 排除/etc/rc.d/init.d/iptables: No such file or directory 错误原因 , CentoOS7下配置redis并将端口通过防火墙解决方法;

Linux iptables防火墙规则配置的两个坑

Linux iptables防火墙规则配置的两个坑,包括规则保存和规则生效机制

lujian1989的专栏 9174

实战指南:在摩尔线程GPU上部署AI模型的完整流程

本文提供了一份详尽的实战指南,手把手教你如何在摩尔线程GPU上成功部署AI模型。内容涵盖从驱动安装、Docker环境配置,到核心的代码适配与模型运行全流程,并分享了性能调优技巧与常见避坑方法,旨在帮助开发者高效利用国产硬件进行AI应用开发。

weixin_29271263的博客 502

Ubuntu22.04下3分钟搞定GitHub加速:SwitchHosts+小鱼工具保姆级配置指南

本文提供Ubuntu22.04下快速解决GitHub下载超时问题的保姆级教程,通过SwitchHosts图形化工具和小鱼一键换源工具实现高效加速。详细步骤包括环境准备、工具安装配置及验证方法,帮助开发者轻松优化GitHub访问速度,提升工作效率。

weixin_29258297的博客 548

iptables安装使用 (为Redis开放特定IP)

iptables安装使用 (为Redis开放特定IP)停用firewalliptables安装iptables配置启动iptables 停用firewall 由于centos7默认是使用firewall作为防火墙,先关闭firewall。 #停止firewall systemctl stop firewalld.service #禁止firewall开机启动 systemctl disabl...

灵动的艺术的博客 2979

三轴云台稳定控制算法优化实战:从PID到模糊自适应

本文深入探讨了三轴云台稳定控制算法的优化实践,从经典PID控制到模糊自适应算法的进阶应用。通过实战案例和代码示例,详细解析了PID调参技巧、模糊控制实现及多传感器数据融合方法,帮助工程师在复杂环境下提升云台抗干扰能力和响应速度,特别适用于无人机航拍等场景。

green的博客 905

解决IDEA连接Redis时DNS解析成功但连接失败的排查指南

本文针对IDEA连接Redis时常见的“DNS解析成功但连接失败”问题,提供了一套完整的排查指南。文章详细分析了错误原因,并逐步指导开发者从Redis服务状态、配置、防火墙、SELinux到客户端网络进行系统性诊断,重点解决因服务不可达或网络策略导致的Failed to connect问题,帮助开发者快速恢复连接。

ggg99的专栏 396

从零开始用QP框架开发STM32:事件驱动编程实战指南(附状态机设计技巧)

本文详细介绍了如何使用QP框架在STM32上实现事件驱动编程,包括状态机设计技巧和嵌入式开发实践。通过对比传统前后台系统和RTOS,展示了QP框架在资源占用、实时性和代码可维护性方面的优势,并提供了从环境搭建到高级状态机设计的完整指南。

h6i7j8的博客 1165

RestFul API 详解

RESTful API 经常也被叫做 REST API,它是基于 REST 构建的 API。RESTful API 可以让你看到 URL+Http Method 就知道这个 URL 是干什么的,让你看到了 HTTP 状态码(status code)就知道请求结果如何。

wynn的博客 7573

Ubuntu 14.04 配置iptables防火墙

Ubuntu默认安装是没有开启任何防火墙的,为了学习redis数据库,需要启用防火墙设置 # whereis iptables #查看系统是否安装防火墙可以看到: iptables: /sbin/iptables /usr/share/iptables /usr/share/man/man8/iptables.8.gz #表示已经安装iptables sudo apt-get install

qq_39422827的博客 684

强化学习优化多目标冲突推理的决策过程设计

1. 背景介绍 强化学习(Reinforcement Learning,RL)作为机器学习的一个重要分支,近年来在计算机科学和人工智能领域取得了显著的进展。其核心思想是通过试错来学习最优策略,从而在复杂的环境中实现目标。然而,在多目标冲突推理(Multi-Objective Conflict Reasoning,MOCR)问题上,强化学习面临着诸多挑

AI天才研究院 1499

远程连接腾讯云服务器redis解决方案

问题:java配置IP端口和密码后仍连接不了redis服务器 云服务器系统:CentOS 8

qq_26939835的博客 779

华为HCIE之TS部分整理

TroubleShooting 整体拓扑 1. MSTP 题目需求:site1 中,CLIENT1 属于 VLAN12,CLIENT3 属于 VLAN34;MSTP 中的 VLAN12 属于 instance1,vlan34 属于 instance2;两个 instance 的主备根桥分别在 SW1 和 SW2 上,并且要求 CLIENT1访问 R1 时经过的路径是 SW3-SW1-R1;同时要求 CLIENT3 访问 R1 时经过的路径是SW3-SW2-R1; 排错思路: ①查看SW3 SW1 SW

ledrsnet的博客 5748

Cesium教程(十七):淹没分析

淹没分析是根据某片区域的地形及洪水流量速度,动态模拟该地形区域水位逐渐上涨的淹没过程。该功能可适用于山区、丘陵等地形起伏较大区域,模拟洪水涨到安全限定高度的淹没过程,为防洪水救灾提供一定的参考。此外,还可以为河谷地带修建水利工程设计与选址提供参考依据。

WwLK123的博客 2993

Redis连接问题排查:虚拟机NAT模式下端口无法访问的5个常见原因及解决方案

本文深入解析了在虚拟机NAT网络模式下Redis服务端口无法访问的五大核心原因,包括防火墙配置、Redis绑定与保护模式、服务启动配置及网络层问题。通过系统性的分层诊断方法和实战解决方案,帮助开发者快速定位并修复连接故障,确保开发环境畅通。

gitlab7runner的博客 554

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

利用Firewalld和Iptables实现IP端口限制与开放

在服务器管理中,梳理清楚当前服务器有哪些需要对外访问的服务非常重要。类似1.3中查看连接IP并不全面,因此需要结合实际情况进行规则配置。通过firewalld和iptables,我们可以灵活地控制IP端口的访问权限,从而提升服务器的安全性。

Mr_Wanter 2371

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

Redis密码设置与访问限制(网络安全)

原因就是redis简单高效。redis里的数据也越来越重要了,例如一些业务的中间数据会暂时存放在redis里,所以限制redis的访问还是很有必要。修改/etc/nologin.txt,没有的话就手动新建一个,在里面添加给被禁止用户的提示(这种方式的所有用户的锁定信息都在这个文件中,在登陆时给与提示)。2) 如果你再生产环境中,那么你一般会需要绑在网卡上,以便其他主机也能访问redis,那么我们会有一些其他的方式保证redis数据的安全。重启redis服务后,你的客户端都需要通过密码的方式访问redis。

2401_88750741的博客 811

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

Java 安全 14:Redis 未授权访问防护(密码 + IP 限制)

在讲防护前,我们必须先搞懂:未授权访问到底是怎么发生的?它的危害又有多大?只有理解风险本质,才能针对性地做防护。Redis 未授权访问是“低成本高危害”的漏洞,但通过“密码 + IP 限制”的组合防护,能轻松将风险降到最低。密码防护:开启配置,Java 客户端通过auth()或配置文件适配密码;IP 限制:用bind配置和防火墙双重限制,只允许业务 IP 访问;Java 优化:使用连接池、加密敏感数据、禁止高危命令;监控审计。

千淘万漉虽辛苦,吹尽狂沙始到金 2万+

Redis bind 限制和指定IP访问

2019独角兽企业重金招聘Python工程师标准>>> ...

weixin_33892359的博客 5675

Redis内网访问限制配置

在Linux环境下部署Redis时,限制内网访问是保障数据库安全的关键措施。根据Redis的安全特性和网络架构,可通过绑定IP、防火墙配置、认证机制等多层防护实现内网访问控制。通过上述多层防护措施,可有效将Redis访问限制在内网环境,同时保障服务可用性和数据安全性。实际部署时应根据具体网络架构调整IP段和防护策略,并在变更前进行充分测试。3. Redis认证加固(应用层防护)2. 防火墙规则配置(网络层防护)1. 网络绑定限制(基础防护)一、核心配置方案对比。4. 系统级安全加固。三、生产环境部署示例。

m0_67707220的博客 521

linux redis访问权限,Redis bind 限制和指定IP访问

Redis VersionRedis server v=3.2.3参考关于bind################################## NETWORK ###################################### By default, if no "bind" configuration directive is specified, Redis listens#...

weixin_39682897的博客 2304
上一篇: Iframe嵌入页面大小边框和调整
下一篇: Linux chrony时间同步
小猴子m
博客等级 码龄7年 8粉丝 23原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值