Linux iptables防火墙规则配置的两个坑

Linux操作系统之防火墙、redis安装 iptables -t filter -P INPUT DROP #将filter表中的INPUT链的默认规则修改为DROP (默认修改filter表)防火墙会根据数据包中的协议、端口、地址、状态、内容等信息进行判断、判断这个数据包是否为合法包,从而对数据包进行传输控制。1、防火墙的作用:对通过防火墙的数据包进行过滤,只让安全的数据包通行,让不安全的数据包禁止通行。厂商:思科、华为、pix、天融信、启明星辰、绿盟、联软。iptables中,可以拦截数据包的表:filter。 阅读详情

好久没有更新了,之前的一篇文章写到一半就放草稿箱没再动。汗颜-_-||


0. 起因

  使用redis数据库,一台主机作为server启动后,另一台主机作为client连接不上server,经查询,可能是由于server防火墙的原因。
  
  由于使用的centos7之前已将防火墙由firewalld换成iptables (参考:CentOS7将firewalld换成iptables ),故只需进行iptables的规则配置,允许其他ip访问特定端口。

1. 坑1(规则的保存)

  网上涉及iptables规则设置的文章太多了,包括上文链接中就有提及,打开/etc/sysconfig/iptables,写入新的规则,保存文件,然后通过service iptables save + service iptables restart命令进行规则的保存与生效。
  
  这里写图片描述

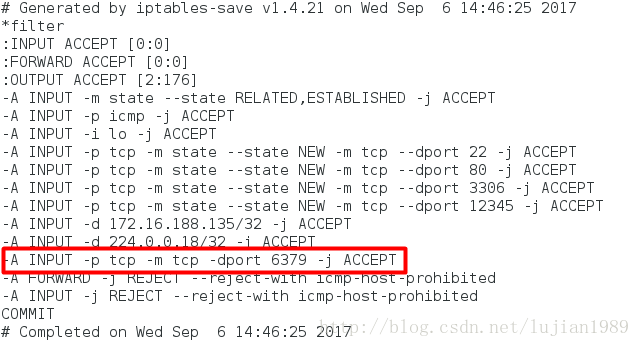
  上图中,我试图在原iptables文件中加入标红的一行规则。
  看着挺简单的吧,然而save + restart之后,再打开iptables文件,发现新加规则并不在里面。
  
  针对这个问题搜索,发现这个帖子Linux中iptables设置详细有提及。按照说明,先进行restart再save。execuse me?
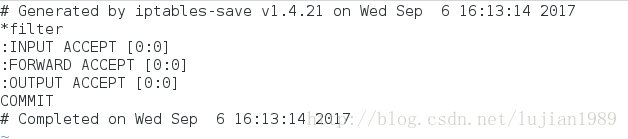
  
  这里写图片描述
  
  如上图,原来的规则都没有了!!

  当然,问题还是解决了,方法就是只用service iptables restart命令,规则即可保存和生效。
  

2. 坑2(规则的添加位置)  

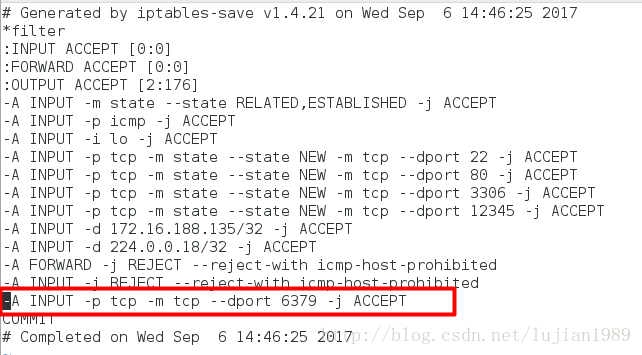
这个主要是自己对规则的含义以及生效机制不甚清楚。开始添加的时候,如下图所示
这里写图片描述

  对比第一张图,可以看到规则添加的位置不一样。这样添加后,client仍然访问不了server。分析问题应该是出在规则表中,而最后两条涉及REJECT的规则不清楚其含义。

  centos iptables 浅析 ,该文中有提及,REJECT规则含义为拒绝访问并返回出错信息。关键是iptables规则自上而下匹配,之前的规则均生效,而之后允许访问的规则则被屏蔽。
  
  故只要把需要添加的规则加到前面就可以了。

实战指南:Linux系统中iptables防火墙的端口与ICMP安全配置 本文提供了一份详尽的Linux服务器iptables防火墙实战配置指南。文章深入解析了iptables的工作原理,并重点演示了如何实现精细化的端口访问控制与ICMP协议管理,例如限制特定IP访问SSH端口、防御暴力破解以及区分内外网ping请求,旨在帮助管理员构建更安全、可控的网络环境。 阅读详情

相关推荐

Linux iptables防火墙实验

实验要求 1. 利用Linux自带的iptables配置防火墙。完成如下配置: 要求:(1)阻止任何外部世界直接与防火墙内部网段直接通讯 (2)允许内部用户通过防火墙访问外部HTTP服务器允许内部用户通过防火墙访问外部HTTPS服务器 (3)允许内部用户通过防火结防问外部FTP服务器。 (4)其余功能可自行添加,作为加分项。 iptables防火墙简介 在linux上设置防火墙规则时,一定要先用...

qq_45070118的博客 8996

使用iptables规则,禁止外部服务器访问本地服务器中容器部署的redis

首先要搞明白的是iptables底层的“四表五链”,默认的是filter表,我们的docker的规则是不可以放在这里的,使用iptables -t raw -L 、iptables -t nat -L和iptables -t mangle -L可以看到nat表和mangle表都有很多规则,而raw表是空的;为此,我需要在服务器上添加iptables规则,禁止其他用户访问我的redis,只允许我服务器上的程序或容器访问redis的6379端口。上面可以看出,我的11.0.1.11所在的网卡为ens33。

你说亮不亮的博客 603

Linux: iptables && ufw 配置防火墙规则

iptables 是一个用户空间实用程序,它允许系统管理员配置 Linux 内核防火墙的IP 数据包过滤规则,这些规则以不同的 Netfilter 模块实现。过滤器组织在一组表中,其中包含如何处理网络流量数据包的规则链。目前,不同的内核模块和程序用于不同的协议;iptables 适用于 IPv4,ip6tables 适用于 IPv6,arptables 适用于 ARP,ebtables 适用于以太网帧。iptables 需要提升权限才能运行,并且必须由root用户执行(sudo&&sudo -i。

Jackey_Song的博客 2028

iptables网络限制redis连接

iptables网络限制 应用场景redis做IP限制 一、216段ip 只允许本机访问本机216redis 二、223/213段ip,都放问223服务器redis 具体配置方式: 一: 216上执行 //允许173.32.11.216 ip 访问6379端口 iptables -A INPUT -s 173.32.11.216 -p tcp --dport 6379 -j ACCEPT //其他ip访问全部拒绝 iptables -A INPUT -p TCP --dport 6379 -j REJEC

46633791的博客 975

【linux】Ubuntu上的防火墙iptables的基本配置与使用

关于防火墙firewall,从字面上理解,就是防止非法的数据包进入的一道墙,合法的数据从门里进来,不合法的数据被墙挡在外面。而到底哪些是合法哪些是不合法的数据呢,这个是由墙里面的设备或者人给的配置决定的。如果是人为设置的,配置得好,自然好,配置得不好,等于防火墙是个摆设。对于我们在进行学习时,当然防火墙可以关掉,如在linux下使用telnet部署web这篇文章中的做法,以便于我们的数据包可以自由

编程纯手工,拒绝复制粘贴 1万+

关于新版CenterOS7配置redis出现iptables错误的解决方法

关于新版CenterOS7配置redis出现redisiptables错误的解决方法, 排除/etc/rc.d/init.d/iptables: No such file or directory 错误原因 , CentoOS7下配置redis并将端口通过防火墙解决方法;

iptables:应用防火墙规则:ptables-restore: 【失败

https://blog.csdn.net/ypf1527542612/article/details/78908199 开启端口的方法: 方法一:命令行方式 1.开放端口命令:/sbin/iptables -I INPUT -p tcp --dport 8080 -j ACCEPT 8080 端口,...

zxl2016的博客 5980

FDTD Script命令学习-farfield3d/farfieldux/farfielduy

介绍了farfield3d/farfieldux/farfielduy命令功能,及不同应用语法和参数介绍,以及对官网示例进行介绍。

jxxl_1314的博客 3086

iptables详解

iptables 详解

miner_k的博客 2034

如何利用ADS中的耦合线设计带通滤波器并转换为HFSS模型

耦合线带通滤波器是一种常用的微带滤波器形式,由多个长度为四分之一波长的耦合线节组成,在所需频点形成谐振,构成滤波器的频率响应特性。首先我们先来了解一下耦合线带通滤波器的电路结构,见下图:包括两对耦合线,中间为公共连接点,其中两对耦合线的偶奇模阻抗为(Z1e,Z1o)和(Z2e,Z2o,端口输入阻抗为Z0)。2.指定一个初始奇偶模值,ADS优化出一个合适的结果,通过奇偶模值利用linecalc工具计算出微带耦合线尺寸。假设中心频率为2GHz,则对应频点的电长度为。5.运行结果,两个软件仿真结果基本一致。

auqihc的博客 2224

最佳量化交易的计算机操作系统

本文在Creative Commons许可证下发布   我经常被问到的一个问题是:用哪种计算机操作系统和计算软件进行量化交易的理论研究和代码实现?   我想把这个问题简化,从挑选的计算软件和计算库来反推最佳使用的计算机操作系统。简而言之,就是在本文撰写的时候而言,如果你想进行基于任何严肃的数学理论和金融量化交易研究理论,这里特指机器学习或者深度学习。并且需要在本地研究机器上使用桌面版本,...

evilqliang的博客 2298

安全运维入门:用 iptables 写 1 个防火墙规则,10 分钟搞定

本文介绍了使用iptables配置Linux防火墙的快速入门方法。首先讲解了iptables的三个核心概念:链(Chain)、表(Table)和动作(Target),特别强调了INPUT链在安全防护中的重要性。然后通过一个实战场景,演示了如何用5个步骤10分钟内完成防火墙配置:封禁恶意IP、开放SSH端口、开放Web服务端口(80/443)、允许回包连接,最后设置INPUT链默认拒绝策略。文章还提供了规则验证方法和3个新手避坑技巧,包括配置顺序注意事项、防止规则重启失效等问题。通过这种"先防御再开

xx16755498986的博客 714

STM32电机PID速度控制

2.3 STM32电机PID速度控制 之前的文章,完成了直流减速电机的PWM控制、电机测速。本篇文章,将实现电机的速度闭环控制。 在公众号:小白学移动机器人,发送:速度PID,即可获得本篇文章的STM32工程文件以及相关资料。 2.3.1 解决的问题 解决带编码器直流电机的速度闭环问题。 2.3.2 PID理论 将偏差的比例、积分、微分,通过线性组合构成控制量,用控制量对被控对象进行控制,这样的控制器称为PID控制器。在连续空间中,我们通常探讨模拟PID的控制原理,如图所示: 我们这里用电机速度控制为例,

「小白学移动机器人」一个专注分享移动机器人相关知识的公众号! 6万+

Linux 防火墙 iptables 的简介和配置详解

iptables -A INPUT -j DROP # 必须放在末尾。

vsv43i72P的博客 260

linux系统宝塔服务器temp文件夹里总是被上传病毒php脚本

服务器时不时的会发送短信说你服务器有病毒,找到了这个tmp文件,删除了之后又有了。确实是有很多人就这么无聊,每天都攻击你的服务器。找了很久的原因,网上也提供了一大堆方法,但都是很简陋的答案,具体怎么操作并没有说。没办法只能自己去排查这个问题。从两个角度来考虑,第一是服务器系统问题,比如宝塔的漏洞。但一时半会看不出问题来。只能去排查自己的项目代码。最后了解到代码确实是存在漏洞的。但代码中也确实了很多的校验,为什么会存在漏洞了?这就不得不从上传的过程开始说起。

guiplan 1488

AD9914数字斜坡模式使用

类似的,如果DRG输出处于负斜率斜坡中间,DRCTL引脚由逻辑0变为逻辑1,那么DRG会立即切换成正斜率参数,恢复在两个限值之间振荡输出。当两个非驻留位同时设置时,每次DRG输出达到编程设定的上限值或下限值后(假定DRG过输出使能位(0x01[13])已设置),DROVER信号会产生一个正脉冲(两个DDS时钟周期)。不过,在非驻留操作中,DRG输出不一定保持在上下限值。例如,设置数字斜坡非驻留高位,则当达到上限值时,DRG会自动(立即)跳到下限值(这一过程并非以斜坡方式返回下限值,而是直接跳至下限值)。

wangjie36的博客 3852

Linux下iptables防火墙配置

1. NEW:主机连接目标主机,在目标主机上看到的第一个想要连接的包 2. ESTABLISHED:主机已与目标主机进行通信,判断标准只要目标主机回应了第一个包,就进 入该状态

asdfg___xiaobai的博客 8788

【Bug已解决】[Bug]: ValueError: No user query found in messages QWEN 3.5 27B VLLM 0.16.0 NIGHTLY 解决方案

用 vLLM 0.16.0 nightly 给发聊天请求时,服务端在处理消息时抛ValueError,请求失败。

博客 378

如何列出和删除 iptables 防火墙规则

Iptables 是大多数 Linux 系统中网络安全中起着至关重要作用的防火墙。虽然许多 iptables 教程会教你如何创建防火墙规则来保护你的服务器,但这篇教程将专注于防火墙管理的另一个方面:列出和删除规则。列出规则清除数据包和字节计数器删除规则清空链(删除链中的所有规则)清空所有链和表,删除所有链,并接受所有流量。

rubys007的博客 8331

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

iptables:超详细Iptables防火墙基础规则(四个规则表,5个种规则链)与编写Iptables防火墙规则,

Iptables防火墙基础规则与编写Iptables防火墙规则Linux包过滤防火墙概述■iptables的表、链结构■默认包括5种规则链■规则表的作用■默认包括4个规则表■表链的结构示意图数据包过滤的匹配流程■规则表之间的顺序■规则链之间的顺序■规则链内的匹配顺序iptables安装iptables的基本语法■注意事项■数据包的常见控制类型iptables的管理选项■添加新的规则■查看规则列表;■删除、清空规则■设置默认策略■常用管理选项汇总规则的匹配条件■通用匹配■隐含匹配■显式匹配■常见的通用匹配条件

著名艺术家 2万+

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

Linux之iptables防火墙概述及相关规则

保障数据的安全性是继保障数据的可用性之后最为重要的一项工作。 防火墙作为公网与内网之间的保护屏障,在保障数据的安全性方面起着至关重要的作用。

Stevelu的技术博客 4429

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

Linux - iptables 防火墙

iptables 四表 五链 一些命令操作

qq_57093716的博客 3285
上一篇: Merlin doc 0.0.1
下一篇: CUED-RNNLM:一个有效训练评估RNN语言模型的开源工具包
lujian1989
博客等级 码龄16年 73粉丝 15原创
评论 3
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值