GABINETE DE PERITOS E LABORATÓRIO FORENSE
Informática forense e preservação de provas digitais
Investigações forenses independentes e pareceres de peritos para a justiça, advogados, empresas e particulares.
A página apresenta uma visão geral de todas as áreas de investigação Informática forense – Serviços. Para suportes de dados danificados, existe a Recuperação de dados em Colónia à disposição.
Identificar vestígios digitais. Recolher provas. Esclarecer os factos de forma compreensível.
Atualmente, as provas digitais desempenham um papel importante tanto em processos civis e penais como em inquéritos internos, incidentes cibernéticos, litígios económicos ou em casos de suspeita de manipulação e perda de dados. Os smartphones, computadores, suportes de dados, serviços na nuvem e comunicações digitais podem conter informações decisivas neste contexto.
A nossa missão não consiste em confirmar um resultado desejado. As investigações forenses informáticas são realizadas de forma imparcial, transparente e com base nas pegadas digitais efetivamente existentes.
Qualificações e método de trabalho
Qualificação certificada pela TÜV Rheinland
A base técnica é uma qualificação certificada pela TÜV Rheinland em análise forense de dispositivos móveis e do Windows. Ambas as certificações constam na base de dados de certificados Certipedia da TÜV Rheinland, com o número de certificação 0000067863 acessível ao público.
Desde 2015, para tribunais e autoridades
A LanCologne desenvolve atividade forense a nível nacional desde 2015 e, durante este período, tem vindo a realizar investigações nas áreas do direito penal e civil. As referências serão fornecidas mediante pedido.
Metodologia compreensível
Os dados originais são protegidos contra alterações, são criadas cópias forenses e as etapas de processamento são documentadas. Desta forma, o procedimento de investigação e as conclusões permanecem verificáveis do ponto de vista técnico – inclusive por terceiros.
Laboratório forense próprio
Dispomos nas nossas instalações de uma bancada de sala limpa (Clean Bench) com filtro HEPA H14, postos de trabalho para Chip-Off e JTAG, blindagem de Faraday e estações Write-Blocker. Os dispositivos móveis são protegidos da rede móvel através de blindagem, e os suportes de dados são lidos exclusivamente em modo de leitura-somente. O material de análise não é transmitido a terceiros. Para o laboratório
Neutro e imparcial
A LanCologne é contratada por autoridades policiais e judiciais, bem como pela defesa, por empresas e por particulares. Cada caso e cada dispositivo exigem uma abordagem específica – o critério é inegociável: São analisados os elementos relevantes para a questão em causa, independentemente de confirmarem ou refutarem uma hipótese de trabalho. O âmbito e os limites da análise são documentados. É também indicado o que não é possível determinar com base nos vestígios disponíveis.
Seminários próprios sobre perícia forense móvel
A LanCologne partilha os seus conhecimentos especializados em seminários, com especial enfoque na análise forense de dispositivos móveis. Os seminários baseiam-se na experiência prática adquirida na análise de casos forenses e transmitem métodos que são utilizados no seu próprio laboratório.
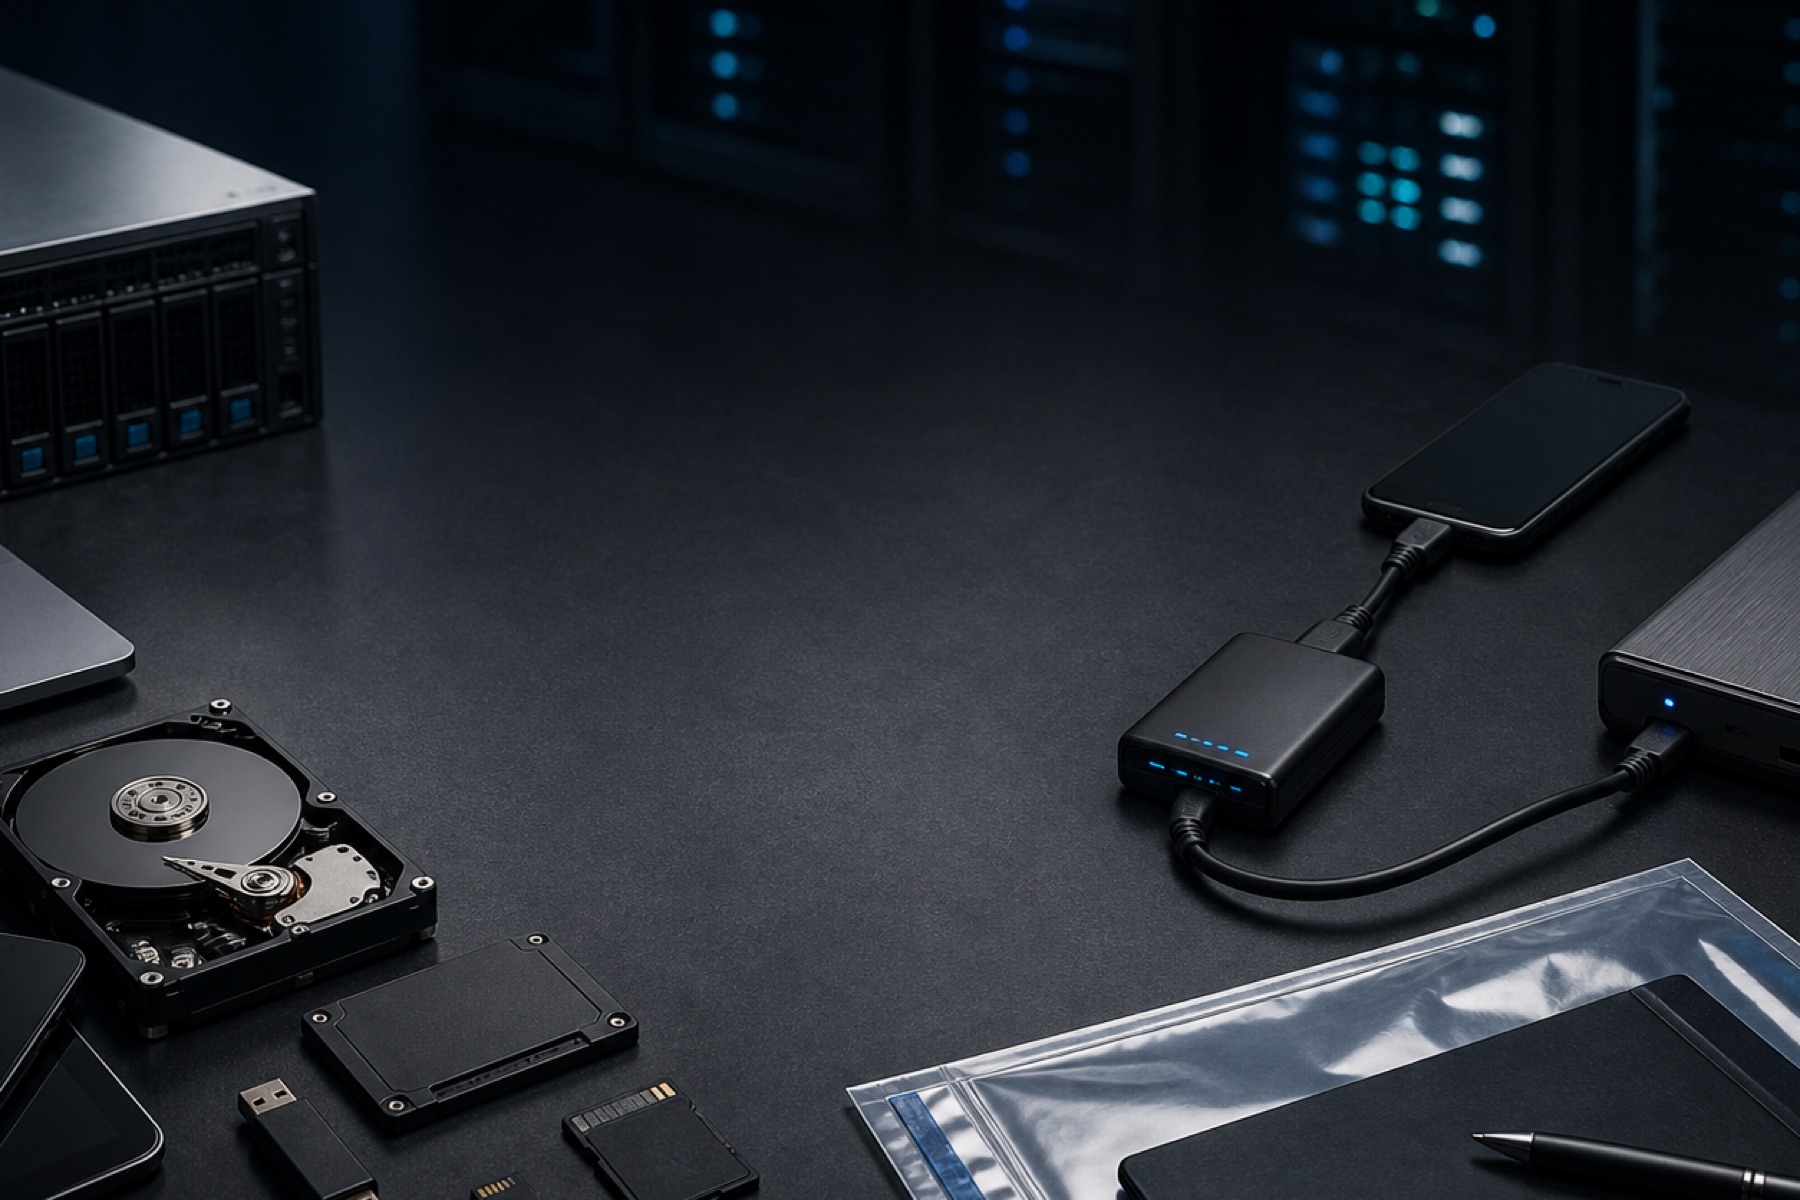
Análise e Preservação de provas
Estudos sobre diferentes questões
Dependendo do pedido, analisamos e recolhemos provas, entre outros, de smartphones, tablets, computadores, discos rígidos, SSDs, suportes de dados USB, cartões de memória, Server, dados na nuvem e outros sistemas digitais.
Isso pode incluir, por exemplo, a reconstrução de dados apagados, a análise de comunicações digitais, carimbos de data/hora e metadados, a identificação de atividades dos utilizadores, a análise de sistemas de ficheiros ou a reconstrução de determinados acontecimentos.
É dada especial ênfase à Análise forense de dispositivos iOS e Android bem como na análise forense de sistemas Windows, macOS e outros sistemas informáticos. Os métodos de análise utilizados dependem do elemento de prova em questão, do seu estado técnico e da questão concreta a abordar.
Preservação de provas e documentação rastreável
Uma investigação forense informática realizada de forma adequada começa já com a preservação das provas digitais. Na medida do tecnicamente possível e conforme necessário para a investigação em questão, são Dados originais protegidos contra alterações e criadas cópias de trabalho forenses ou imagens.
A integridade e as etapas do processamento são documentadas, de modo a permitir a rastreabilidade da origem, da segurança e da análise dos dados digitais. Para tal, temos em conta tanto os resultados já existentes como as limitações técnicas e os aspetos que não podem ser determinados com certeza com base nos dados disponíveis.
O resultado pode ser registado — dependendo do mandato — numa documentação técnica, num relatório de investigação forense ou num parecer pericial de informática forense.
As provas são guardadas numa área separada, de acesso restrito. A receção, a guarda e a devolução são documentadas, de modo a que a cadeia de custódia (Chain of Custody) permaneça rastreável. O material de investigação não é transmitido a terceiros. As referências são fornecidas mediante pedido.
Análise forense informática para A sua área
Tribunais
Análise pericial de provas digitais e pareceres transparentes sobre questões probatórias judiciais.
Advogados e defensores criminais
Análise técnica de provas digitais, pareceres privados e avaliação dos resultados das investigações disponíveis.
Justiça e autoridades
Recolha e análise forense para as autoridades responsáveis pela aplicação da lei e pelas investigações.
A empresa
Investigações internas, possíveis fugas de dados, incidentes cibernéticos e a reconstrução do desenrolar concreto dos acontecimentos.
Seguros
Análise técnica de sinistros, verificação de provas digitais e deteção de perdas de dados.
Particulares
Análise dos próprios dispositivos, preservação de provas digitais e explicação clara dos resultados.
Bubs helps you with general questions about digital forensics and data recovery – for example about IT forensics, mobile forensics, digital evidence preservation and the process of an examination or enquiry with LanCologne.
Note: Bubs is our AI and can make mistakes. Please do not enter passwords, login credentials or confidential case information. An external AI service is technically involved in answering your enquiry. To improve our information service, conversations are stored for 30 days without IP addresses. Further information can be found in our privacy policy.
Prefer a personal contact?
Phone: +49 221 64306610 · Contact form
Seminários sobre informática forense
A área da informática forense oferece uma vasta gama de ferramentas. Entre outros temas, abordam-se a pesquisa específica de conteúdos em suportes de dados de grande volume e em serviços de armazenamento online, a análise forense em tempo real, bem como a análise de dispositivos móveis, como smartphones e relógios inteligentes. O âmbito específico é definido pelo programa do seminário.
A nossa gama de serviços