【NFT】Chromeのバージョンは手動で定期的に上げて、防御力を高めておきましょうねという話

はじめましてのヒトは、はじめまして。
いつもの皆様、こんにちわ。
大葉さんです。
前回のお話
世間一般では、NFTブームがめっきり冷え込んでいますが、そんな中でもメタマスクのハッキングの話は流れてきます。いつものかな〜と思ってたんですが、今回はちょっと毛色が違いましてブラウザ拡張機能の脆弱性を突くStilachiRATと呼ばれる新型トロイの木馬ウィルスのお話でした。
詳細については、Microsoftが公開しているセキュリティレポートをご確認ください。
セキュリティに詳しい人ならご存知だと思うのですが、この手のレポートが一般公開されるということは即ち、攻撃に使われた脆弱性の修正はすでに終わっていて、かつ、一定の規模でパッチを配布済みであることを意味します(セキュリティに関わる会社は、対策をとっていない弱点を無闇に公開するなどという愚かな行動は取りません)が、そんなのはIT技術オタクの暗黙の前提知識でしかなくて、一般のNFTユーザーに浸透しているかっていうとそんなことは全然ないので、note記事を書いて、警告と対策のHowToをお伝えしようと思います。
インターネットに慣れている方々にとっては、なんだそんな基本的な話かって思うかもしれませんが、読み流して下さいませ。
なぜこの記事を書いたのか?
最近はChromeの脆弱性を使ったアタックが多いので
(1)Chromeのバージョンを最新に上げる
(2)ブラウザのキャッシュを削除する
(3)パスワード等々を確認した上で、保存しているCookieを削除する
を、強く強くオススメします。
脆弱性を突く何かがキャッシュに潜んでるかも。
以上が伝えたいことです、お〜け?
オッケーな方は、ここから下を読む必要はないです。
それでは、以降はQAなどなど。
■ブラウザの種類とか、特徴とか
世の中は広くて、世界にはユーザーが利用しているブラウザの種類を調査している会社があったりします(画面を直接貼ると利害関係になるかもなので、URLのみご紹介します)
一般的には「Chrome」「Edge」「Safari」「FireFox」あたりが有名どころですね。ここ数年はTopが「Chrome」2位にAppleユーザーの数に比例して「Safari」3位に「Edge」で、以降は(昔は強かった)Firefoxを含めてマイナー勢力といった感じ。
Chromeが強い理由ですが、Googleが主導するオープンソースのウェブブラウザプロジェクト『Chromium』というものがあって、それの代表作がChromeだからです。EdgeもChromiumの仲間ですし、一部のクリプトユーザーが愛用しているBrave(ライオン)もChromiumをベースにしてます。その他、筍のように生えてくる独自ブラウザ系も、だいたいChromiumがベースです。
詳しくは、(厳密には正しくないけど)ふわっと概要を理解するには便利なWikipediaさんをご一読ください。
そんなのと真っ正面からぶつかって2位を掠め取っていく独自開発ブラウザのSafariさん。アップル信者さんって怖いっすね〜(※個人の感想です)
■ブラウザ拡張機能とは
さて、Chromiumベースで開発された、Chromeを含むブラウザはChrome ウェブストアから「拡張機能」を追加できます。MetaMaskもこの機能を使っていますね。
ブラウザの機能拡張を使うメリットは、パソコンのOSの影響を受けないことです。Windowsを使っていても、Macを使っていても、同じブラウザを使っていれば、同じアプリを動かせます。他のソフトウェアみたいにWindows版、Mac版って、別々のアプリケーションを作らなくて良いです。便利!
Chromeで使える機能拡張は、Chromiumベースで開発されたブラウザとは互換性を保てるので、Brave(ライオン)はこれを売りにして、広告ブロックが優秀なChromeもどきとして、クリプトの方々に現在も愛されています。
■ブラウザ拡張機能の弱点
メリットがそのまま、デメリットになります。
Windowsを使っていても、Macを使っていても、同じブラウザを使っていれば、同じ悪意のあるコードやウィルスを仕込めます、仕込めてしまいます。
そうならないように、Googleストアで承認されたものだけが機能拡張として公開されるのですが、Googleのアプリの審査はAppleのそれに比べて、結構ゆるゆるなので有名です。かくて、残念ながら悪意を持つコードを含むツールが少なくない数、世にばら撒かれてしまっています。
Chromeの危機はすなわち、互換性を持つChromiumベースの他ブラウザの脅威。
そんなわけで、以下を延々と繰り返す日々です。
脆弱性が見つかる→Chromeのバージョンアップが発生する→他のブラウザでもバージョンアップが行われる→数ヶ月経って、バージョンアップが行き渡った頃に、権威あるセキュリティ会社から、セキュリティーレポートが公表される→世の中のニュースサイトでお祭り騒ぎになる(ここまでテンプレ)
Safariさんは、遠くからお茶を飲みながら眺めている事がほとんどです。AppleのOSバージョンアップと同タイミングで、しれっとパッチが当たったりもしてます。
■ブラウザ拡張機能の弱点の克服
ニュースになった時点で、対策は行われているはずなので、ユーザとしての対応はとっても簡単です。
常にブラウザのバージョンを最新に保ちましょう。
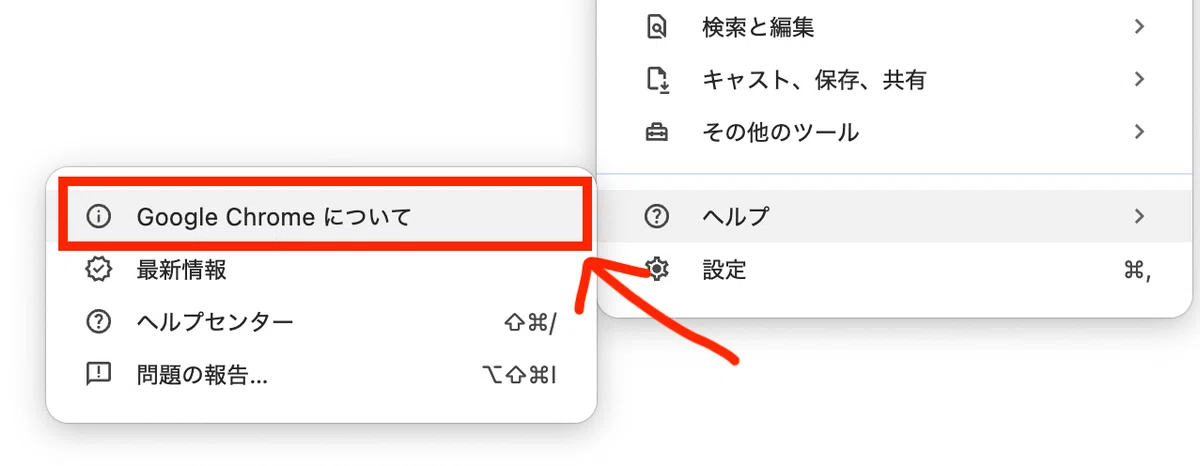
ときどき、ここをポチポチするだけです。もし新しいソフトウェアがリリースされている場合は、自動的に適応されます。日本時刻、朝9時に配布されることが多いです。
バージョンアップしたのち、ブラウザを再起動するまでは、古いバージョンで動いている=危険な状態なので、必ず再起動して下さい。
時々、強制バージョンアップが降ってくる場合もありますが、こちらも再起動するまでは危険な状態です。いっぱい開いているタブを閉じるのがめんどくさいって気持ちは重々分かるのですが、再起動して下さいお願いします。
え?対策が出ていないのにうっかり世間でニュースになったパターンも聞いたことがある?それは「ゼロディアタック」と呼ばれる、一番ヤバいやつです。
■バージョンアップ後に、キャッシュをクリアしましょう
見落としがちなポイント、その1です。
ブラウザを最新に更新すれば、脆弱性は塞がれます。安全安心…とはなりません。キャッシュをクリアして下さい。
ブラウザをバージョンアップする「前」にダウンロードしたキャッシュ、その中に、悪意あるコードを実行する何かが残っているかもしれません。
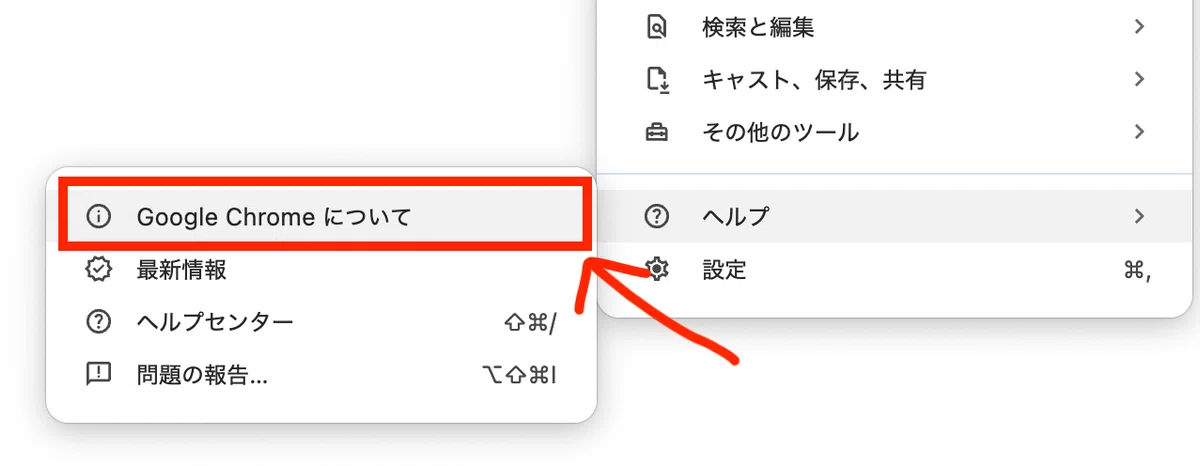
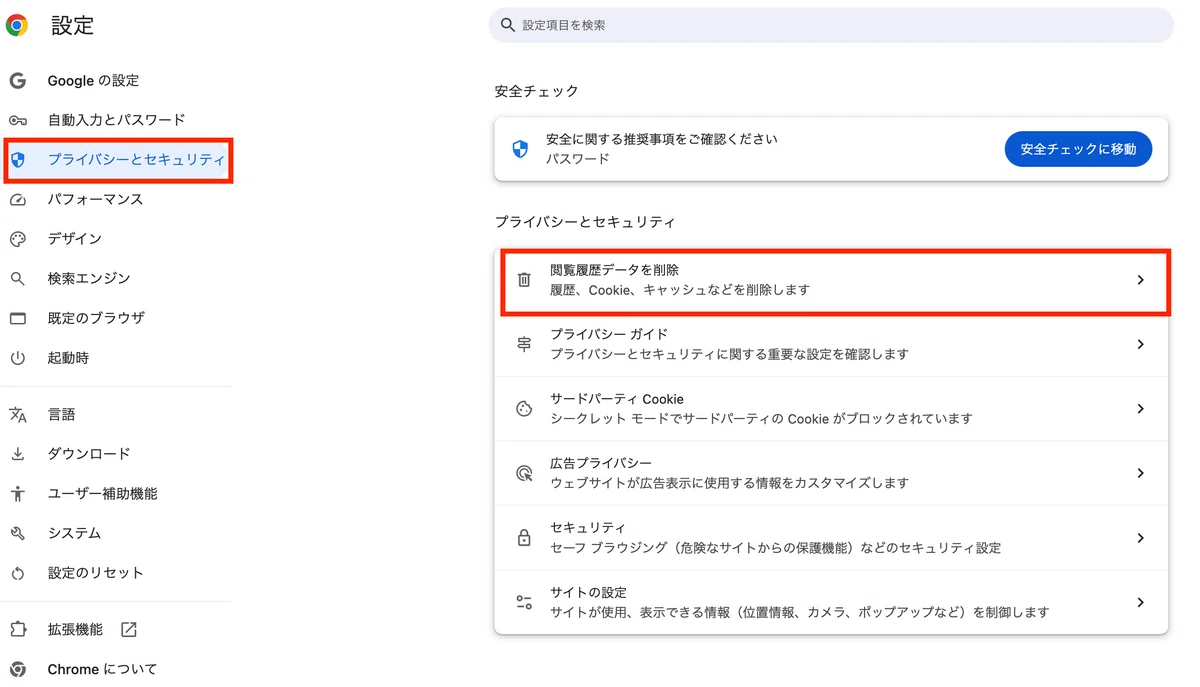
ここにあります。
Googleさんは食いしん坊さんなので、ちょっと目を離すと、数Gくらいはぺろっとキャッシュを溜め込んでしまいます。
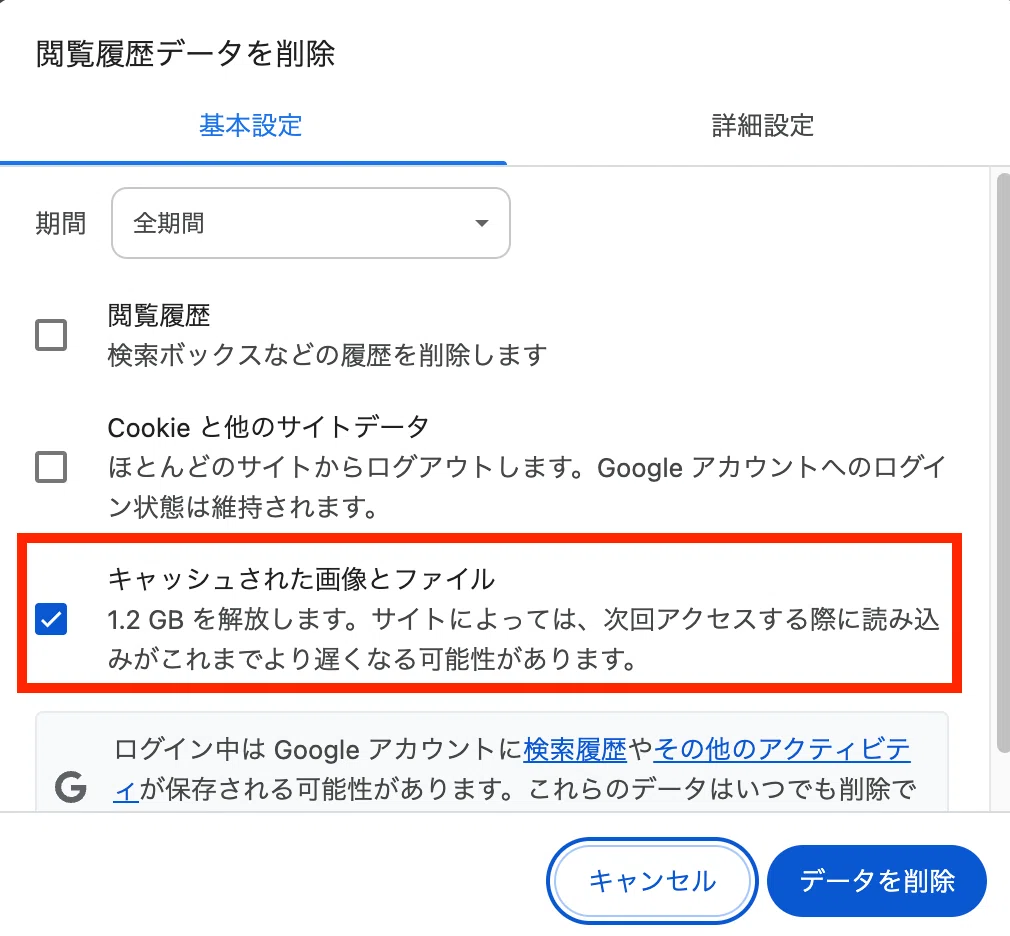
全期間を選んで、キャッシュを一括削除しましょう。
■パスワード等々を確認した上で、保存しているCookieを削除しましょう
見落としがちなポイント、その2です。
具体的にはここです。
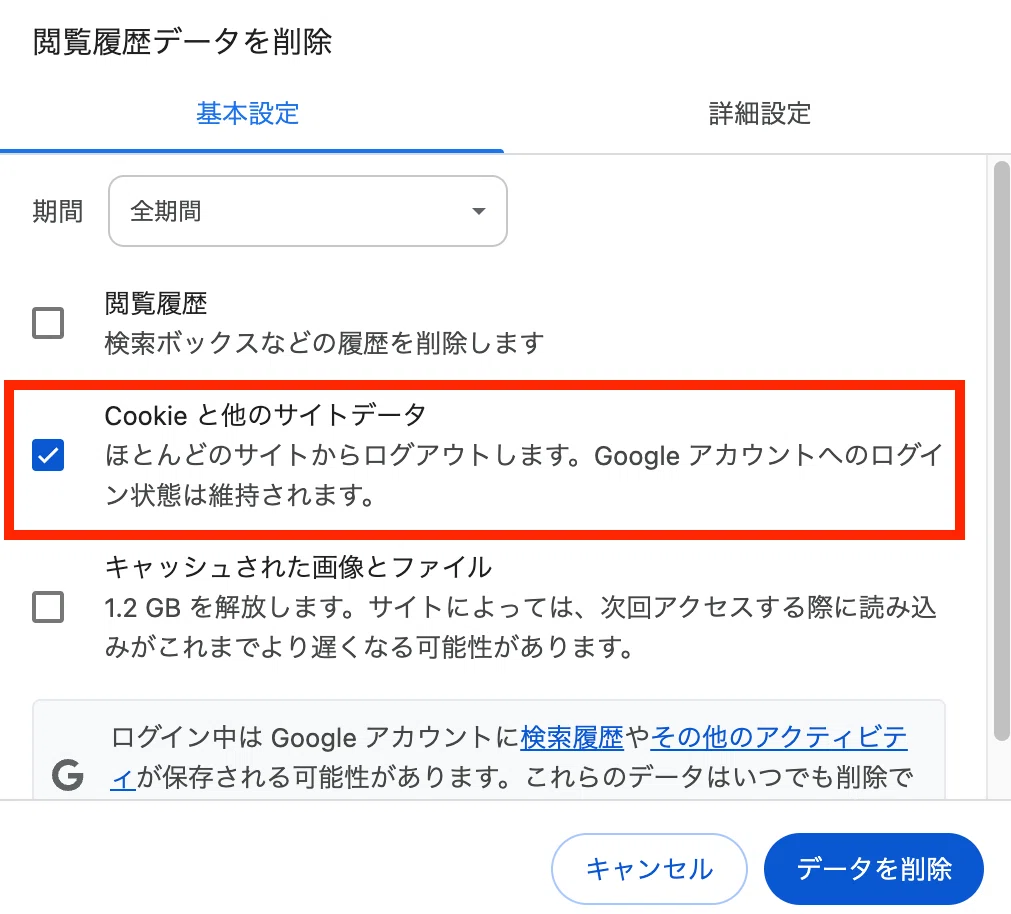
影響が大きいので、流石に毎回やって下さいとは言えないんですが、半年に1回くらいは、大掃除だと思って削除したほうが良いです。
バージョンアップ前に、ここに悪意あるツール(例えばキーロガー)が仕込まれていたりすると、ブラウザのバージョンアップのみでは攻撃が防げなくなります。
もっと身近な話をします。
X(旧Twitter)へログインしているしていないみたいな情報も、Cookieに保存されています。
つまり、これを消さない状態で(あるいはTwitter側で明確にログアウトボタンを押して、Cookieに「ログアウトしています」と伝えていない状態で)あなたのパソコンを誰かに渡してしまうと、あなたのアカウントが第三者に使われてしまいます。
Cookie管理、大切!
昔はどのサイトでも無言でクッキー情報管理していたんですが、流石にそれはまずいだろってことで、ニュースサイト等では数年前から警告を出すのが義務になりました。
例えば、海外のニュースサイトBloombergではこんな感じ。
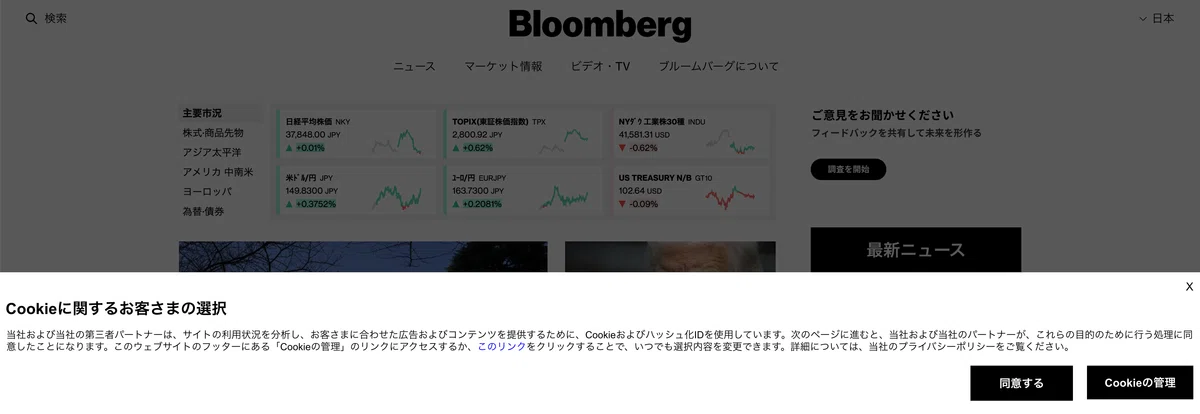
ですが、悪意あるコードを仕込む方々は、このような警告なしでいきなりCookieを利用します。
いつ何をどんな感じで仕込まれているかわからないので、時間があるときに定期的に実施しましょう。
■revoke確認もお忘れなく!
NFTアートにどっぷりだったみなさま、もうご存知かとは思いますが。
ここ数年で危なさそうなのは、こちら。
■【蛇足】とっても重大なセキュリティホールが見つかった場合は、セキュリティエンジニアが嬉々として悲鳴をPOST /RPするので、耳を澄ましておくと良いかと思います🔔🦜
習性というか、呼吸というか、人生の一部みたいなもんなので、、、
ああ、またそんな季節か、睡眠時間少なくなるにゃ〜、早く帰れると良いにゃ〜、みたいな。
実際、ワタクシ、最短でこのnote書き上げましたし、そーいうもんです。
それではみなさま、引き続き防御力高めに、ご安全に!
ではでわ〜
次のお話
