アラートを待つのをやめる——脅威ハンティングという考え方

はじめに
セキュリティの現場には、たくさんのアラートが鳴ります。EDRが不審な挙動を検知した、SIEMの検知ロジックに引っかかった。担当者はそれを見て、本物の攻撃かどうかを調べます。
この「アラートが鳴ったら対応する」やり方は、セキュリティ運用の基本です。ただ、ここには一つ、構造的な弱点があります。
自動検知は、何らかの検知ロジックがあって初めてアラートを出します。つまり、その仕組みでは捉えられない攻撃者の動きは、検知できない可能性があります。
そこで出てくるのが、脅威ハンティングという考え方です。「アラートを待つ」のではなく、「もう入られているかもしれない」という前提で、自分から探しに行く。この記事では、脅威ハンティングが具体的に何をするのか。そして、なぜ単純な手がかりだけでなく、攻撃者の「やり方」まで見ることが重要なのかを、できるだけやさしく整理します。
脅威ハンティングとは何か
脅威ハンティングを一言でいうと、こうなります。
すでに侵入されているかもしれないという前提で、自動検知をすり抜けた脅威を、仮説を立てて自分から探しに行く活動。
ポイントは二つあります。
一つは、「すでに入られている前提」で動くことです。これはセキュリティの世界で assume breach(侵害を前提とする)と呼ばれる考え方です。「防いでいるから大丈夫」ではなく、「もう突破されているとしたら、その痕跡はどこにあるか」と考えます。
もう一つは、「自分から探しに行く」ことです。アラートが鳴るのを待つ受け身の姿勢ではなく、能動的にログやデータの中を掘っていきます。
つまり脅威ハンティングは、検知の「受け」を「攻め」に変える活動だと言えます。
なぜ「待つ」だけでは足りないのか
自動検知は、とても優秀です。既知の攻撃や、あらかじめ特徴を捉えられている怪しい動きは、自動検知が得意です。ではなぜ、わざわざ人が探しに行く必要があるのでしょうか。
理由は、自動検知が「検知の仕組みに組み込まれたもの」を中心に見ているからです。
攻撃者も、検知の仕組みを知っています。だから、わざと既知のパターンを避けて動きます。正規の管理ツールを悪用したり、盗んだ正規の認証情報でログインしたりすれば、「攻撃」と「普通の業務」の区別が難しくなる場合があります。そうなると、自動検知はアラートを上げにくくなります。
しかも攻撃者が長期間気づかれずに活動しようとする場合、派手な動きを避け、時間をかけて内部を調べ、権限を広げ、目的の情報に近づこうとすることがあります。このように、侵入後の活動が検知されないまま一定期間続くこともあります。
脅威ハンティングは、この沈黙の期間に光を当てる活動です。「アラートは鳴っていない。でも、本当に何も起きていないと言い切れるか?」という問いから始まります。
攻撃者を痛がらせる場所を知る:Pyramid of Pain
では、探しに行くとして、何を手がかりに探せばいいのでしょうか。ここで役に立つのが、Pyramid of Pain(痛みのピラミッド)という有名な図です。2013年に David Bianco が提唱しました。
これは、「攻撃の痕跡」を6つの種類に分け、それぞれを潰されたとき攻撃者がどれくらい痛いかを、ピラミッドで表したものです。
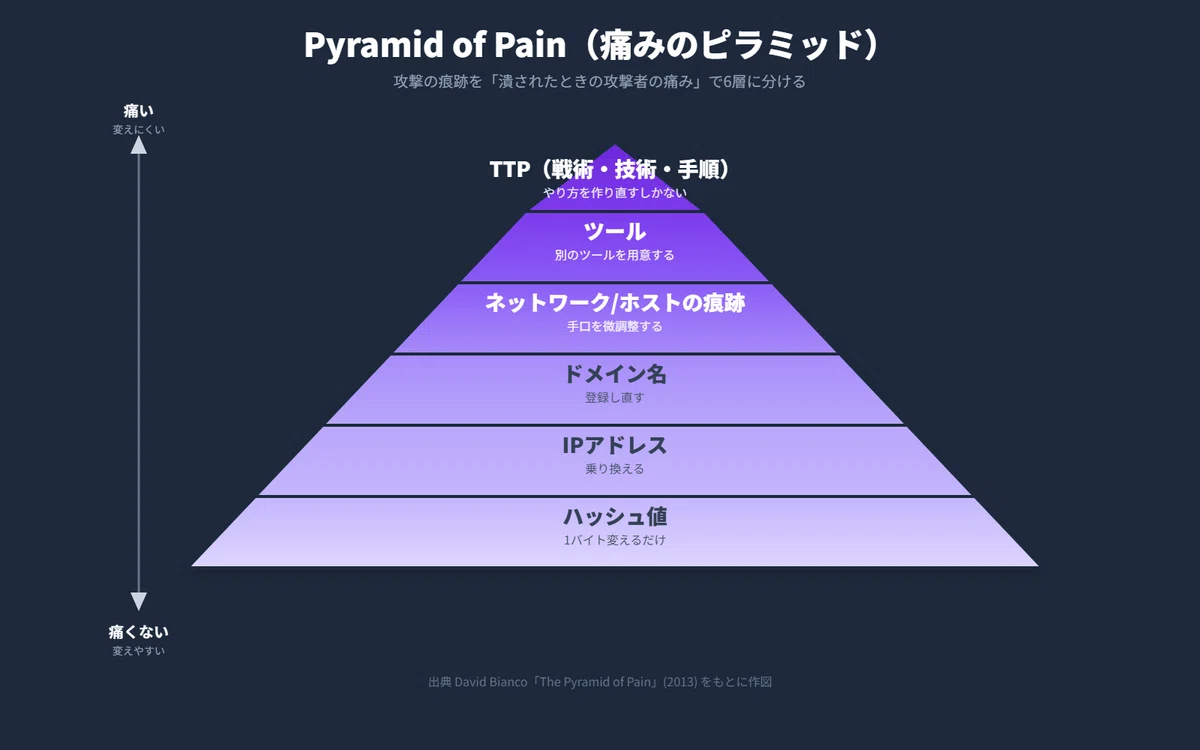
下にいくほど「潰しやすいが、攻撃者にとって痛くない」。上にいくほど「潰しにくいが、攻撃者にとって痛い」。この違いが肝心です。
一番下のハッシュ値を考えてみます。あるマルウェアのファイルを特定してブロックしても、攻撃者はファイルを少し書き換えるだけで、まったく別のハッシュ値にできます。こちらの労力に対して、相手はほぼノーダメージです。
IPアドレスやドメイン名も似ています。攻撃者が別のサーバーやドメインに切り替えることで、回避できる場合があります。少し面倒ですが、致命傷ではありません。こうした下の層の個別の手がかりは、まとめてIOC(侵害を示す手がかり)と呼ばれます。
一方、一番上のTTP(戦術・技術・手順)——攻撃者のやり方の型そのもの——を潰されると、話が変わります。たとえば、正規の管理機能を悪用して横移動する、といった攻撃者の行動パターンを検知されると、攻撃者はそのやり方自体を設計し直さなければなりません。道具を変えるのとはわけが違います。だからここが一番痛い。
脅威ハンティングでも、下の層のIOCだけでなく、その背後にある「攻撃者の行動パターン」まで、できるだけ上まで捉えることが重要になります。ハッシュ値やIPを追いかけるのも無駄ではありませんが、それだけでは攻撃者はすぐに逃げ替えます。「攻撃者の手口(TTP)」を見つけて潰すことが、相手に一番効きます。
ここで一つ注意があります。Pyramid of Painは、「脅威ハンティングとは何か」を定義する図ではありません。ハンティングで見つけたものを、単なる手がかりで終わらせず、攻撃者の行動やTTPまで捉えるにはどう考えればいいか。その視点を与えてくれる補助線です。
では、どうやって探すのか
上の層を狙うといっても、やみくもにログを眺めても何も見つかりません。眺めても進まないのは、探す対象を決めていないからです。
そこで脅威ハンティングは、仮説を立てることから始めます。ここは、科学の実験によく似ています。「もし攻撃者が入っているなら、この手口を使うはずだ。だとすれば、このデータにこういう痕跡が残るはずだ」——こう仮説を立て、実際のデータで確かめます。
仮説の材料になるのが、脅威インテリジェンス(最近どんな攻撃が流行っているか)や、MITRE ATT&CK です。ATT&CK は、実際に観測された攻撃をもとに、攻撃者の戦術(なぜ)、技術(どうやって)、具体的な手順・実例を体系的に整理したナレッジベースです。ここから「自分の環境なら、この手口はこう現れるはず」と仮説に落とします。
確かめる先は、EDRやログ、SIEMに集まっているデータです。エンドポイントの挙動、認証の記録、通信のログ。仮説に沿って、この中から「あるはずの痕跡」を探します。
見つからなければ、その仮説については「今回は明確な痕跡を確認できなかった」。見つかれば、さらに調査し、必要に応じてインシデント対応へ引き継ぎます。
見つけて終わりではない
脅威ハンティングの価値は、その場で脅威を一つ見つけることだけではありません。もっと大事なのは、見つけた手口を「次からは自動でつかまえる」仕組みに変えることです。
ハンティングで新しい手口を見つけたら、それを検知ルールに落とします。すると、同じ手口は次回からアラートとして自動で鳴るようになります。人が探して見つけたものを、機械が見張る対象に格上げする。これを繰り返すと、自動検知の網の目が少しずつ細かくなっていきます。
この「人が探して、機械に戻す」という流れは、脅威ハンティングの成熟度を測るモデルにも表れています。先ほどの痛みのピラミッドを作った David Bianco が、その2年後(2015年)に提唱した Hunting Maturity Model(HMM)です。
HMM は、組織のハンティング能力を5段階で表します。自動アラートに頼るだけでハンティングと呼べる活動がない段階から、脅威インテリジェンスを使い始め、確立された手順を回せるようになり、独自の手法を編み出し、そして見つけた手法を自動化していく段階へと上がっていきます。
この記事で言いたい「人が探して、見つけた知見を自動化へ戻す」という循環も、こうした成熟の方向の一つです。
出典:David Bianco「A Simple Hunting Maturity Model」(2015)
AIはどこで効くのか
脅威ハンティングは、大量のデータの中から「普通ではない何か」を探す活動です。ここは、AIや機械学習が力を発揮しやすい場所でもあります。
AIは、膨大なログを人間がすべて読む代わりに、怪しい候補を絞り込んだり、関連するイベントをまとめたりする「トリアージ」の部分で特に役立ちます。たとえば、いつもと違う挙動を浮かび上がらせる異常検知や、利用者ごとの普段の振る舞いを学習して逸脱を見つけるUEBAといった仕組みは、人が仮説を立てる前の「当たりをつける」段階を助けてくれます。
ただし、注意したいのは、AIはあくまで道具だということです。「いつもと違う」を大量に拾い上げることはできても、それが本当に攻撃なのか、業務上の正当な例外なのかという判断には、依然として人による確認や文脈の理解が重要です。仮説を立て、痕跡の意味を読み解き、TTPとして捉え直す。この部分は、人が担う役割が大きいところです。
AIは、探す範囲を絞り込む手伝いをしてくれる。でも「何を仮説にするか」「見つけたものをどう意味づけるか」は人が担う。この役割分担を押さえておくと、ツールに振り回されずに済みます。
まとめ
脅威ハンティングは、特別な製品やツールの名前ではありません。「もう入られているかもしれない」という前提で、自動検知をすり抜けた脅威を、仮説を立てて自分から探しに行く——その姿勢そのものを指します。
整理すると、こうなります。
アラートを待つ受け身の検知には、「検知の仕組みに乗っていないものは見逃しうる」という穴がある
だから侵害前提で、自分から探しに行く
探すなら、個別の手がかり(IOC)だけでなく、攻撃者が一番痛がる層(TTP=やり方の型そのもの)まで捉える
やみくもに眺めるのではなく、仮説を立てて確かめる
見つけた手口は検知ルールに還元し、機械の見張り対象に変えていく
「脅威ハンティング」という言葉を聞いたときは、道具ではなく、この一連の姿勢を思い出してみてください。アラートが鳴っていないことは、安全の証明にはならない。そこから一歩踏み込むための考え方が、脅威ハンティングです。
関連記事:漏洩したパスワードに、賞味期限はない
セキュリティの世界には、「守る」だけでなく「探す」という考え方があります。難しそうに見える言葉も、何を前提に、何を狙って、どう確かめるのかに分解すると、輪郭が見えてきます。今後も、こうした考え方を交通整理するような記事を書いていきたいと思います。
フォローしてもらえると、次を書く励みになります。
いいなと思ったら応援しよう!
 記事が役に立ったら、応援してもらえると次を書く励みになります!いただいたチップは、書籍代や受験料にあてさせてもらいます!
