【関連問題も充実】令和08年度科目Aの解説(情報セキュリティマネジメント試験, SG, 午前, セキュマネ)
このNoteでは「情報セキュリティマネジメント試験(SG)」令和08年度科目Aを解説します。
このNoteの解説には、過去問の関連問題へのリンクを貼っています。演習しないと学習効果が無くなるので、必ず演習をお願いしますね。
>【SG】令和元年度秋期の解説Note
>【SG】平成31年度春期の解説Note
>【SG】平成30年度秋期の解説Note
>【SG】平成30年度春期の解説Note
>【SG】平成29年度秋期の解説Note
>【SG】平成29年度春期の解説Note
>【SG】平成28年度秋期の解説Note
>【SG】平成28年度春期の解説Note
※以上をできれば2周
>【SG】サンプルの解説Note
※以上を満点か95%したなら
>【SG】令和05年度の解説Note
>【SG】令和06年度の解説Note
>【SG】令和07年度の解説Note
今回の問題を私なりに分類すると以下。
★:02問:必ず正解する
☆:03問:正解できるようになる
同:01問:新しい問題に流用された
推:04問:覚えず消去法/推測で対応
捨:02問:対応しない/捨てる
推が多いのが印象的でした。また捨に分類した「残留リスク」「セキュアOS」は今後も出ると思うので、他を覚えたら対応しときたいです。
SG公開問題はそもそも問題数が少ないので、無駄にできません。このNoteでは、基礎/重要語の補強/リンク、優先順にまで書きましたので、学習に役立てて頂ければ嬉しいです。
それでは始めましょう!
※このNoteは、いずれマガジンにします。お早めに使い倒して下さいね。
私のNoteは600記事以上あります(2026/07/26)。>全Noteへのリンク
問01捨 | そんなことより基礎を確認
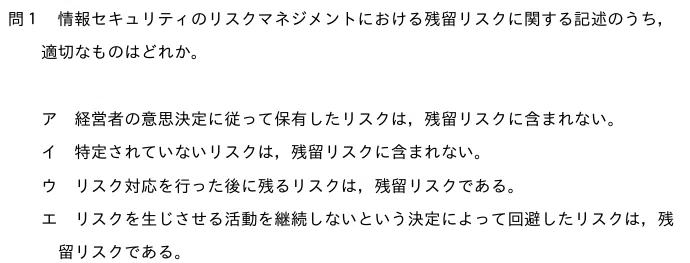
正答はウ。
「残留リスク」は対策が実施されなかったリスク。>【SG】平成28年秋問09のNote
ちょっと理解がややこしいです。「顕在化する確率が残ってるなら残留リスク」と思えばOK。
残留リスクは、認知されていないリスク、認知はしているものの対策を講じていないリスク(リスク保有)、また、リスク対応後に残るリスク(リスク回避以外では確率ゼロにできないので残る)(学校リスクマネジメント推進機構web)
ア:「リスク保有=把握はしたけど対策はしない」とリスク対応を判断した後、リスクはそのまま残ってます。残留リスクに該当。
イ:特定されてないリスクは、把握していないだけでリスクとして残ってます。残留リスクに該当。
ウ:リスク対応を行った後に、規模や確率が減っても、なお残ってるので。残留リスクに該当します。
エ:「リスク回避」したので、リスクが顕在化しません(発生確率ゼロ)。リスクが全く残ってません。残留リスクに該当しません。
この問題、間違えも良いですよ。それよりも「リスク対応」4種類と「リスクアセスメント」3種類は完璧にして下さい。「残留リスク」はその後。
リスク対応4種+リスクアセスメント3種が最優先
リクス対応は4種類なので4択問題と相性抜群。>【Iパス】リスク対応のNote
低減(軽減)は、リスクが顕在化する確率・損害規模を小さくする対策です。
回避は、リスクを完全に回避します。個人情報漏えいを完全回避するには、個人情報を「取り扱わない」のが一番です。
共有(移転, 転嫁)は、保険加入などをして社外組織とリスクを共有・移転します。
保有(受容)では特に対策しません。発生確率や規模が小さい場合、判断します。
リスク対応はIパスから高度資格まで御用達のテーマです。
>【SG】平成31年春問05のNote
>【SG】平成29年秋問06のNote
>【SG】平成30年春問02のNote
>【SG】平成28年秋問02のNote
リスク対応の後は、リスクアセスメントの学習をお願いします。
>【SG】令和元年秋問05のNote
>【SG】平成30年秋問07のNote
>【SG】平成30年春問03のNote
>【SG】平成29年秋問05のNote
>【SG】平成29年秋問07のNote
>【SG】平成29年秋問10のNote
>【SG】平成29年秋問06のNote
>【SG】平成29年秋問07のNote
問02同 | 過去2回同じ出題あり
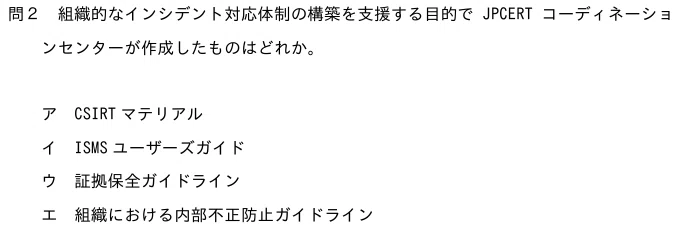
正答はア。
全く同じ問題が出てます。
>【SG】平成30年秋問01のNote
>【SG】平成28年春問03のNote
以下の解説もコピペ。過去問演習された方は斜め読みで。
選択肢は覚える気が全くないですが、関連する知識は重要です。
ア:CSIRTマテリアルを覚える気はないですが、重要なのは、「CSIRT」がセキュリティインシデントへの対応チーム。
>【Iパス】令和01年問02の解説Note
>【Iパス】平成31春問02の解説Note
「JPCERT/CC」は、セキュリティ/インシデントの情報発信団体。>【SC】令和3年度春期午後2問1設問3(1)cの解説Note
今回で"CIRSTとCERTって似てるから関連してるね"と屁理屈で関連付けときますか。イ:覚える気はないですが「ISMS」と「ISMS認証」は知っておきます。「ISMS」は組織にセキュリティを導入すること。国際規格は「ISO27000シリーズ」。「ISMS適合性評価制度(≒ISMS認証)」は「JIPDEC」による認証制度/認証を受けたこと。
>【Iパス】令和01年問09の解説Note
>【Iパス】令和01年問27の解説Noteウ:覚える気はないですが、証拠保全と云えば「デジタルフォレンジックス」。不正アクセスなどの電子的な記録を法的証拠として使えるようにすること。Iパスでも出ましたし、SCでも書かせてきました。
>【Iパス】令和04年問61の解説Note
>【SC】平成25年春午後1問4設問2の解説Noteエ:覚える気はないですが、言葉から想像できますね。なお、IPA(SG試験の運営組織)が作っているとのこと。
>【SG】平成30年秋問01のNote
>【SG】平成28年春問03のNote
問03★ | 社外と社内の境界か
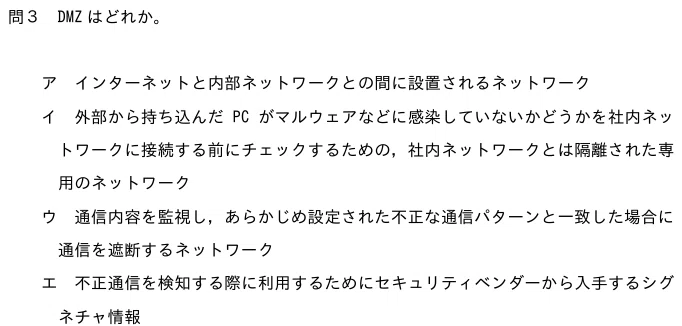
正答はア。
「DMZ」は、外部からも内部からもアクセスできる領域。よくWebサーバーや外部メールサーバを置くトコ。
ア:DMZ。インターネット(外部)と内部ネットワーク(社内LAN)の「間」、の旨から判断。FW(ファイアウォール)で社外/DMZ/社内を区切るので「境界防御」と云われ、対義語「ゼロトラスト」が最近の流行語。>【SG】令和07年度科目A問03の解説Note
イ:「検疫ネットワーク」は、特に社外から持ち込まれたPCにマルウェア感染などがないかをチェックするために接続するネットワーク。チェックが済めば本ネットワークに接続を許します。
>【SG】令和元年秋問29のNote
>【SG】平成29年秋問30のNote
ウ:該当用語なし。「通信を遮断するネットワーク」というか「通信を遮断する機器」なら「IPS」。機器が遮断するので、結果として、遮断するネットワークが形成されている、という旨だったんですかね。
「IDS」は、攻撃的な通信を検知したら、管理者に通知する。「IPS」は、検知したら通信を「遮断」する機器。
>【FE】NW❻セキュリティ機器Note
>【SG】平成31年春問15のNote
>【SG】平成29年秋問13のNote
>【SG】平成29年秋問47のNote
また、IDSはネットワークを監視するネットワーク型IDS「NIDS」と、端末を守るホスト型IDS「HIDS」に分類される場合も。>【SG】平成29年春問13のNote
エ:「シグネチャ」はウィルスや攻撃を検出するために使うパターンや特徴をまとめたもの。
ウィルス検知における「パターンマッチング法」は、プログラムやデータなどの特徴的なパターンを登録しておいて、検出する方式。他にも「ビヘイビア法」などあり。>【SG】令和06年問03のNote
DMZとサーバの配置
「DMZ」は、外部からも内部からもアクセスできる領域。
>【FE】NW❻セキュリティ機器Note
>【NW】DMZを用いたセキュリティNote
>【SG】平成31年春問30のNote
>【SG】平成29年秋問13のNote
>【SG】平成29年春問17のNote
Iパスレベルですが「DMZ」は、Webサーバやプロキシサーバを置いて、外部と内部の橋渡しをする領域。学校や会社におけるミーティングルーム/応接室みたいな。
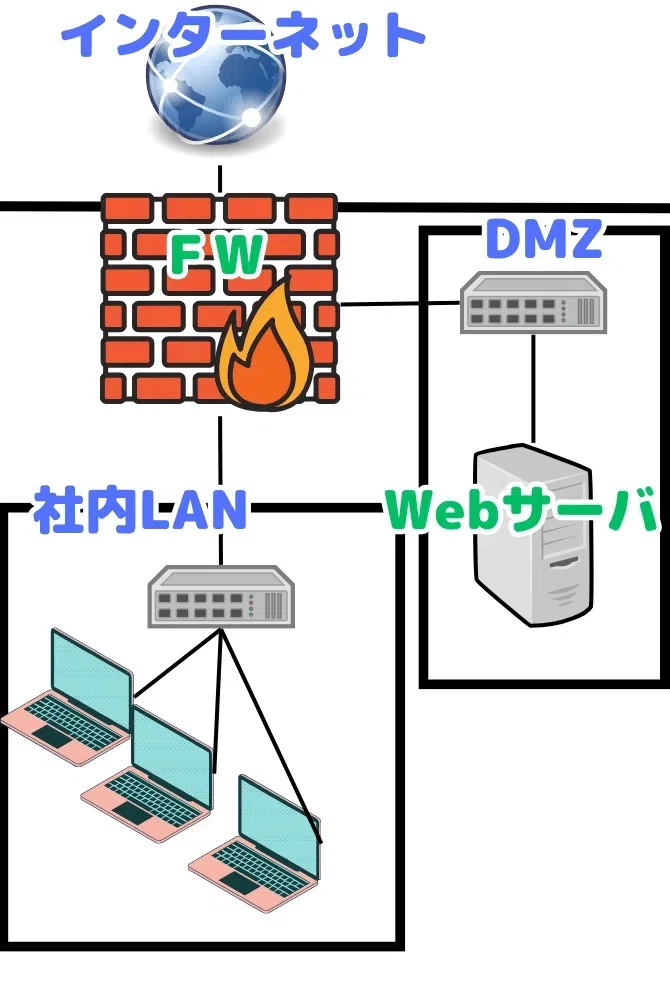
IPA資格にはたくさんのサーバが登場します。Webサーバ、プロキシサーバ, 外部/内部メールサーバ, 外部/内部DNSサーバ, ファイルサーバ。DMZに置いたり、社内LANに置いたり、最近はクラウドにしたり色々。
上の文章を読んだ時点で「あいつはあそこに配置だな」と浮かばなければ、SG科目Bで苦労しますよ。SCまで生かせる強力な知識です。図解でまとめました。>【AP】12種類のサーバ配置まとめ
問04☆ | サーバーが乱数を作るか
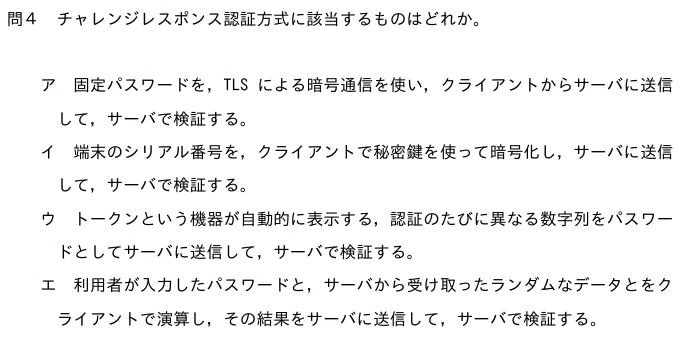
正答はエ。
「チャレンジレスポンス」は、サーバから乱数(チャレンジ)を送って、クライアント側でチャレンジとパスワードと混ぜて送り返す認証方式。
ア:チャレンジ(サーバが作った乱数)を使ってないので。「TLSによる暗号通信」は、HTTPSなどを指します。
>【FE】通信プロトコル7+3種のNote
>【NW】SSL/TLSのNoteイ:たぶん「クライアント証明書」。クライアントで(クライアントの)秘密鍵を使って暗号化(≒署名)して、サーバー側で(クライアントの)公開鍵で復号(≒検証)している感じ。
「クライアント証明書」は、。"利用者本人ですよ"を示す「デジタル証明書」。SC御用達。>【SC】電子証明書の特集Noteウ:「トークン」は、パスワード生成器のこと。
「ワンタイムパスワード(OTP)」は、一度だけ使える「使い捨てのパスワード」。代表格は、生成に時刻を使う「TOTP」で、生成から一定時間だけ有効なOTP。エ:「サーバから受け取ったランダムなデータ」が、チャレンジ(乱数)なので。
チャレンジレスポンス方式 | 第一のハードル
「チャレンジレスポンス方式」は、サーバからチャレンジ(乱数)を送信し、クライアントはパスワードとチャレンジを組み合わせたハッシュ値を計算して送信。サーバ側も同じように計算し、両者を比較。
>【SG】平成31年秋問21の解説Note
>【NW】CHAPのNote
チャレンジレスポンスは、難しいですね。FE/APから意識するでも良いかも。>【FE】平成21年秋問4の解説Note
チャレンジレスポンス方式の良い点は、「パスワード+ランダムなチャレンジのハッシュ値」を通信するので、パスワードそのものが送られず、毎回違う値なので、盗聴されても特定が極めて困難。>【NW】CHAPのNote
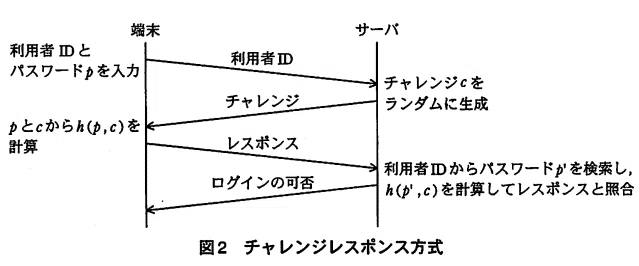
チャレンジレスポンス方式では、サーバからチャレンジ(乱数)を送信し、クライアントはパスワードとチャレンジを組み合わせたハッシュ値を計算して送信。サーバ側も同じように計算し比較します。>【NW】CHAPのNote
ソルトやDH鍵はFEでは出ますが、SGは今後の出題をみて対応するか判断hします。
クライアント証明書
端末を認証するデジタル証明書を「クライアント証明書」と云います。”私は正当な利用者端末ですよ”という証明。
>【SG】平成28年秋午後問2の解説Note で全SGから集約した特集を2節組んでます。
❶クライアント証明書の用途(下図)
❷秘密鍵と公開鍵の使い方
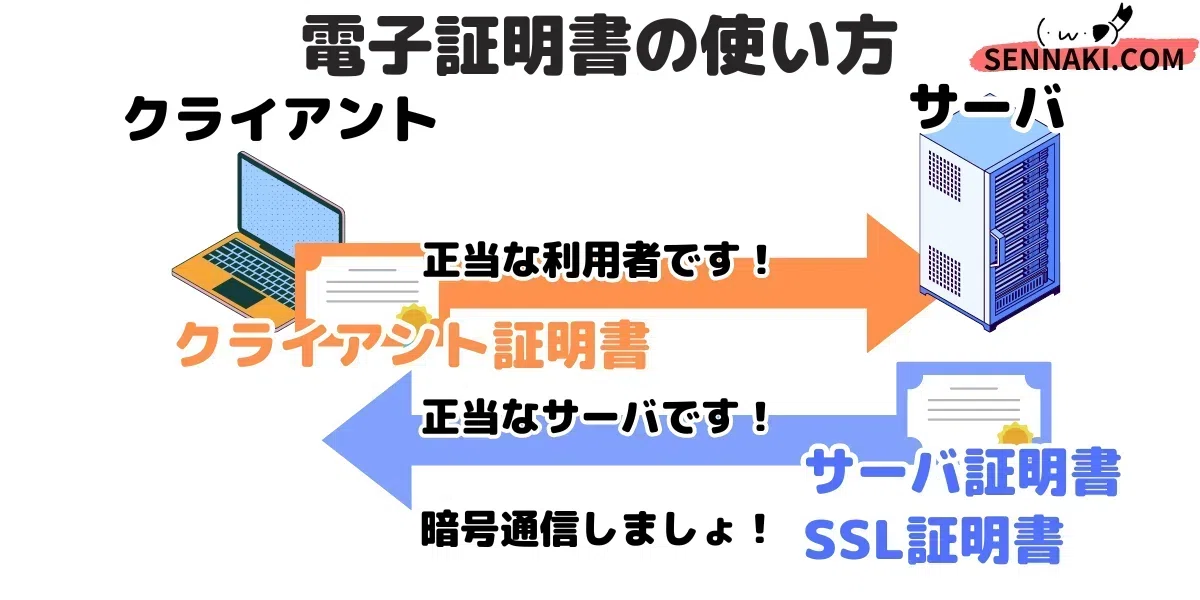
出題実績。
>【SG】令和元年度秋午後問1設問1(3)cの解説Note
>【SG】平成31年度春午後問3の解説Note
>【SG】平成30年度秋午後問1補強の解説Note
上の他にも選択肢や関連技術がチラチラ出てきます。
ワンタイムパスワード(OTP, TOTP)
ワンタイムパスワード(OTP)は、”使い捨てのパスワード”。ID/PWDが正しく入力された後に、追加入力させる使われ方が多いです。
ID/PWDに、OTP入力が2段目として追加されたので「2段階認証」と云えます。認証要素視点でも見ると、PWDは”知識”、OTPは(発行がアプリ/トークンなら)”所有物”になるため「2要素認証」とも云えます。>【Iパス】2要素/段階/経路の認証Note
OTPの作り方/伝え方は色々。
サーバから別の通信手段(SMS, 電話, メール)でOTPを通知する方式。SBI証券の認証で使われてます。
利用者はアプリでOTPを生成する方式。生成手法はサーバでも同じ。利用者が入力したOTPとサーバで生成したOTPが同じならOK。大抵は時刻を種にして生成するの「TOTP」とも云われます。三井住友銀行の振込で使われます。
>【SG】令和5年度科目B問15補強❹の解説Note
>【SG】平成30年度秋午後問1の解説Note(TOTP)
問05★ | 中身を見ているか
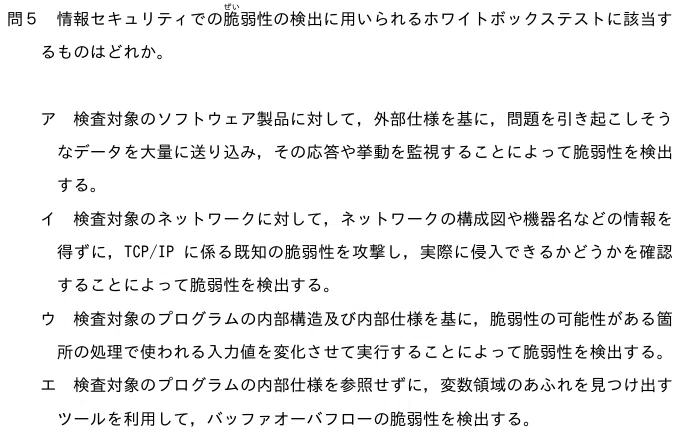
正答はウ。「内部構造」「内部仕様」で判断。
2つのテストが対義語(反対の意味)な「ペア用語」。
ホワイトボックステスト:内部構造を考慮したテスト
ブラックボックステスト:内部構造を考慮しないテスト
各選択肢も重要な用語が割り当ててます。
ア:「ファジング」。問題を起こしそうなテストデータを入力して、製品/システムの応答/挙動から脆弱性を検出する手法。
>【SG】令和元年秋問11のNote
>【SG】平成29年秋問17のNote
>【SG】平成29年秋問30のNoteイ:「ペネトレーションテスト」。実際に侵入できるか試すテスト。「実際に侵入できるか」より。SGにかーなーりー出てます。
>【SG】令和元年秋問29のNote
>【SG】令和元年秋問39のNote
>【SG】平成31年春問15のNote
>【SG】平成31年春問18のNote
>【SG】平成29年秋問20のNote
>【SG】平成29年春問13のNoteウ:「内部仕様を基に」で判断。
エ:「ブラックボックステスト」。「内部仕様を参照せずに」で判断。外部から入力と出力を見るテスト。私たちが、電化製品のボタンを押してどう動くか見るようなもの。中身なんて知りませんよね。
問06捨 | セキュリティ的に良い方向は
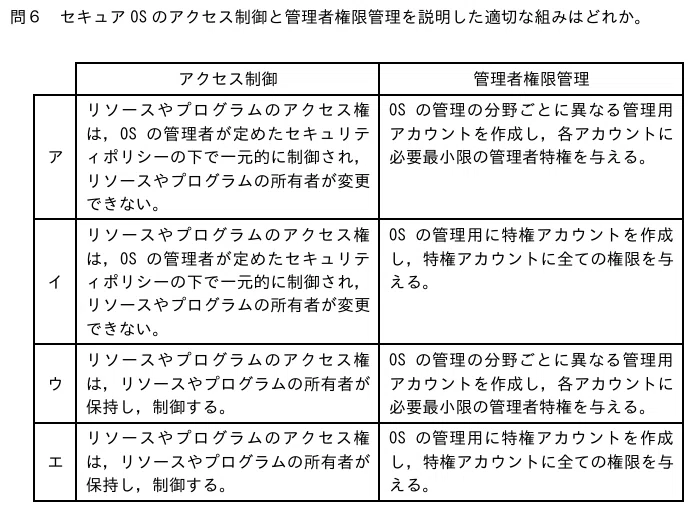
正答はア。
覚えなくても良いので。「セキュア」って言うぐらいなんだから、セキュリティ的にキビシイ/厳格/良い方向かで判断します。
アクセス制御について。
アクセス権の制御をファイル所有者が持つか/管理者のポリシーで一元管理するか。
所有者に管理させると、PC/サーバ全体でのセキュリティの基準が統一されないかな。残るのはアとイ。
管理者権限について。
特権アカウントが全権限を持つか/管理分野ごとに特権アカウントを設けるか
1つのアカウントが全権限持つって不正の牽制や発見に不利。残るのはアとウ。
以上より、ア。
セキュアといえば「セキュアブート」
SGでは「セキュアブート」をよく見ます。
「セキュアブート」とは、ソフトウェア改ざん検知に用いられ、OSやファームウェアなどの起動時に、デジタル署名を検証して正当であると場合だけ実行する技術。
>【Iパス】IoT❷特有の技術Note
>【SG】平成30年秋問17のNote
セキュアブートの次に「BIOSパスワード」「HDDパスワード」にも対応を。持出しPC関連でよく出題されているので。>【SG】平成28年度秋午後問2設問2(2)の解説Note
「BIOSパスワード」の出題
>【SG】平成31年春問22の解説Note
>【SG】平成30年秋問17の解説Note
>【SG】平成28年春問20の解説Note
>【SG】サンプル問題科目A問11の解説Note
>【SG】平成30年度春午後問1設問2(1)の解説Note
>【SG】平成30年度春午後問3設問3(3)の解説Note
「HDDパスワード」の出題
(BIOSパスワードと一緒に出ること多し)
>【SG】平成31年度春期科目A問22の解説Note
>【SG】平成30年度秋期科目A問17の解説Note
内部(HDDなど)/外部記憶媒体の「暗号化」
>【SG】平成30年度春午後問3設問3(3)の解説Note
>【SG】平成29年度秋午後問1設問3(4)eの解説Note
>【SG】平成29年度秋午後問3設問2(1)eの解説
問07推 | 計算機=PC, 破壊=消去/改ざん
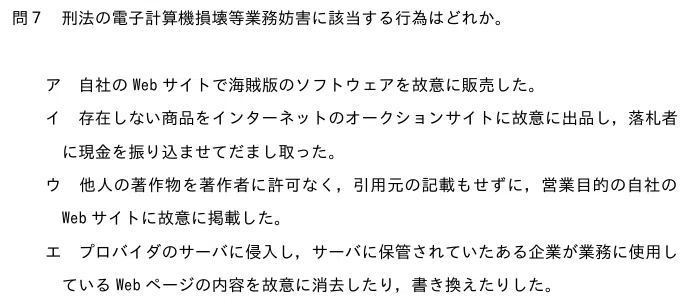
正答はエ。
ア:著作権。ソフトウェアのパクリをしてるので。
>【Iパス】著作権は消去法で解くNote
>【Iパス】法律⓳:著作権Noteイ:詐欺罪。
ウ:著作権。「引用元の記載もせず」で引用
エ:正しい。「電子計算機(=PC)」のデータを消去/書換えて「破壊」してるので。
法律はIパスで特集組んでます。
>【Iパス全過去問を分析】法律問題の出題数と対策順Note
著作権と産業財産権(特許, 実用新案, 商標, 意匠)が大事ですね。
>【Iパス】産業財産権4つ
>【Iパス法律⓲】産業財産権Note
>【Iパス】著作権は消去法で解く
>【Iパス法律⓳】著作権Note
故意/悪意⇔知らずに
「故意に」は、悪意を持って/わざと/悪いと知っていながら、なので情状酌量の余地ないですね。
例えば「ウイルスと知らずにメールで送ってしまった」だと、一概に刑罰に処されるとは限りません。気づかない/気づくには高度なスキルが必要なのに、やってしまって逮捕/禁固/罰金って可哀そうですもんね。とはいえ、無知で法律違反をして良いって意味ではないですが。
問08推 | フォロー=追跡
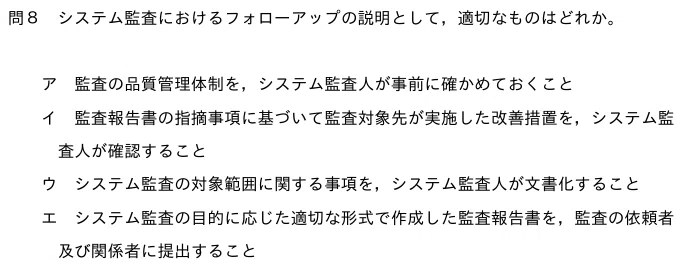
正答はイ。イメージで解いて良いです。
フォローは「後追い」、アップはブラッシュアップ(良くする)の類かな、と解釈すると。「監査後に良くなったかチェックかな」と連想できるかと。
たしかに、監査の基礎で。モニタはするが、計画・指示・実施はしないってありました。>【Iパス】監査のNote
ア:「事前に」がフォローって感じしない
イ:正しい。監査で指摘したことへの、改善措置を(監査後に)確認しているので。
ウ:特段覚えるべき用語なし
エ:特段覚えるべき用語なし
各選択肢を覚える必要もないですね。
監査は学びポイントが多い
監査で覚えるべきは、監査人の独立性・客観性、監査人の監査業務の手続きです。>【Iパス】監査のNote
立場の独立性:社外or社長直轄にし、関係者以外にする
手続き:予備調査・本調査・評価や報告
指摘:監査報告書と監査証拠
改善:モニタはするが、計画・指示・実施はしない
SGでもちょいちょい出てきます。
>【SG】平成28年度春午後問3設問2の解説Note
>【SG】平成29年度秋午後問1設問3(7)fの解説Note
★>【SG】平成31年度春午後問3設問2(1)aの解説Note
>【SG】平成31年度春午後問1設問1(1)aの解説Note
>【SG】令和元年度秋午後問3設問2bの解説Note
>【SG】令和元年度秋午後問2設問4(1)cの解説Note
問09推 | サービスの定量的性能か
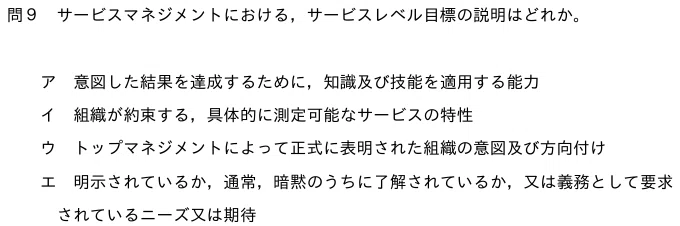
正答はイ。
「サービスレベル」は、提供者と利用者で合意した提供する「サービス品質」のこと。稼働率(月何時間)や復旧時間・回線速度や応答速度などの数値目標を立てて、評価します。
ア:「知識~技能を適用する能力」は違う。
イ:「測定可能な」を数値、「サービスの特性」をサービス品質と解釈。ア~エで唯一「サービス」って言葉もありますし。
ウ:「トップマネジメント(経営層)」による「組織」の「方向付け」なので、方針/ポリシーの類。セキュリティ分野なら、「情報セキュリティポリシー」が重要用語。
>【Iパス】情報セキュリティポリシー5点
>【Iパス】法律⓱:情報セキュリティポリシNoteエ:「ニーズ(需要)」なので違う。
SLM/SLAは計算問題でも出る
サービスレベルマネジメント「SLM」は、サービスレベル合意「SLA」を継続的に満たすよう管理維持すること(PDCAで)。「SLA」は、サービス提供者とユーザ締結するサービス品質についての合意書。品質が達成できない場合のペナルティも記載するのが特徴。
SG/FEから計算問題も出てます。
>【SG】令和06年問09のNote
>【SG】平成30年秋問40のNote
>【SG】平成29年秋問42のNote
>【FE】計算⓭MTBFとMTTRのNote
>【FE】計算⓮SLAの計算Note
>【AP】計算➐稼働率(MTBF/MTTRの式, 直列/並列公式)
>【AP】計算➑SLA/可用性Note
SGでは「OLA」が出ました。びっくりしました。>【SG】平成29年春問41のNote
OLA(運用レベル合意書):サービス提供者側の社内部署で締結。各部署の役割・責任・目標を定めています。
問10☆ | FEまでには完全理解を
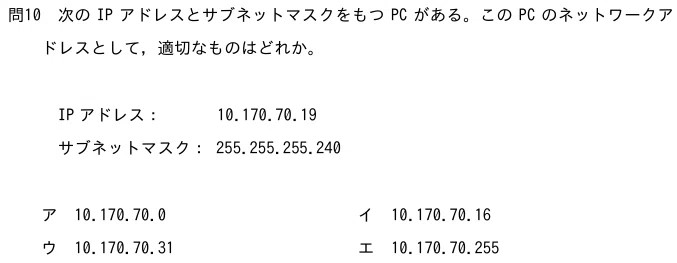
正答はイ。
全く同じ出題あり(基本情報技術者試験 平成29年秋問35)。>【FE9問】IPアドレスの計算問題を集めてみたNote
ネットワークアドレスは、ホスト部を全て0にしたものです。
サブネットマスクの 255 は 11111111 と分かっているので、255.255.255までがネットワーク部なのは確定( 8×3=24ビット )。
240 を 2進数変換してさらに調べます。240 は 11110000。よってネットワーク部は、24+4=28ビット
次はIPアドレスのホスト部を全て0 に書き換れば、ネットワークアドレスになります。
19を 2進数8桁に変換して、00010011。
先頭4ビットはネットワーク部なのでそのまま
残り4ビットがホスト部なので 0に書き換えて00010000
00010000 を10進数にすると16。
よって、10.170.70.16のイが正答。
座学 >【全6パターン】IPアドレスの問題対策Note
演習 >【FE9問】IPアドレスの計算問題を集めてみたNote
演習 >【AP9問】IPアドレスの計算のNote
問11推 | 四穴=四択→1個ずつ該当
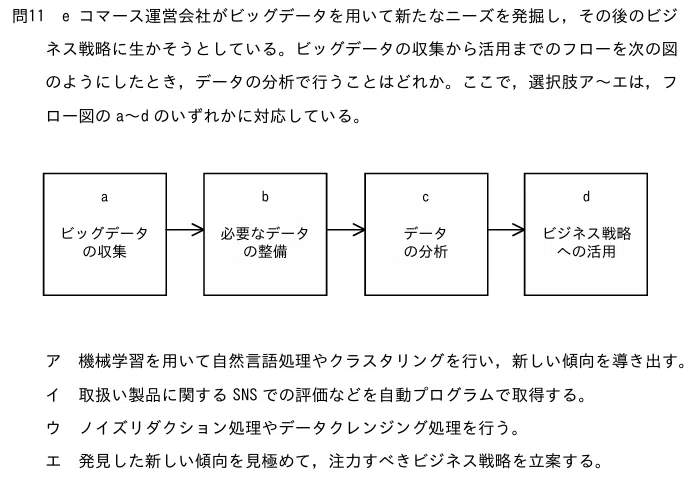
正答はア。
「分析」っぽい旨が書かれた選択肢を選びます。また、a~dの4つ=選択肢も4つなので、a~dにア~エが1個ずつ配置されている、ってメタ読みもあり。>4択。
ア:c。「クラスタリング」は、グループを作る分析手法。「新しい傾向を導き出す」のも分析と解釈。
イ:a。「評価(データ)を~取得」を「収集」と解釈。SNSからコメントをとにかく集めてるのが分かります。
ウ:b。「データクレンジング」を「整備」と解釈。「データクレンジング」は、データを整えること。ゴミデータを弾いたりなどですね。AI絡み。
Iパスでは「アノテーション=データに関連情報を付与すること」も出ました。>【Iパス】令和8年度問16の解説Noteエ:d。「ビジネス戦略を立案」は「ビジネス戦略への活用」と一致。「BI」は、企業内に蓄積された大量のデータを分析して、事業戦略などの意思決定に活用する手法。Iパスレベル。
>【Iパス】令和7年問27の解説Note
>【Iパス】令和6年❶問01の解説Note
>【SG】平成31年度春午後問3設問3(4)eの解説Note
問12☆ | 表を見たら×て+せ
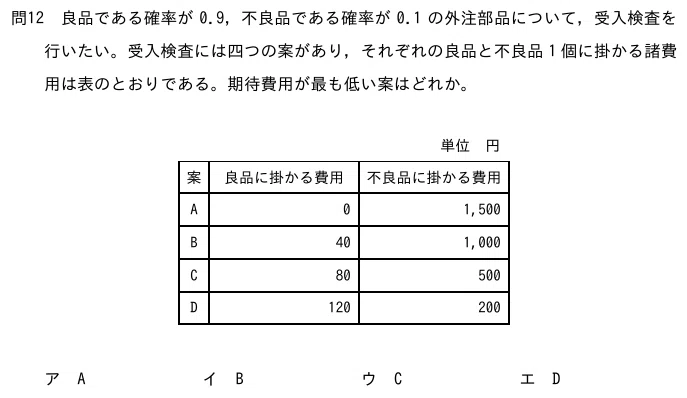
正答はウ。
値と確率が出たので、掛けて足す「期待値」計算。問題文にも「期待」費用って書いてます。
>【FE計算②】表は掛けて足すNote
>【AP計算㉛】平均&期待値⇒加重平均へNote
A:(0 × 0.9) + (1500 × 0.1) = 0 + 150 = 150
B:(40 × 0.9) + (1000 × 0.1) = 36 + 100 = 136
C:(80 × 0.9) + (500 × 0.1) = 72 + 50 = 122
D:(120 × 0.9) + (200 × 0.1) = 108 + 20 = 128
Cが一番お安いです。
まとめ
お疲れでした!
今回を試験直前の模擬試験にされた方。大丈夫でしたかね。科目B解説も作成しますが、私を待たずにどんどん受験して下さいね。応援しています。
今回を最初に解いた方は「分からされた」はず。下記の手順で学習を進めてください。
>【SG】令和元年度秋期の解説Note
>【SG】平成31年度春期の解説Note
>【SG】平成30年度秋期の解説Note
>【SG】平成30年度春期の解説Note
>【SG】平成29年度秋期の解説Note
>【SG】平成29年度春期の解説Note
>【SG】平成28年度秋期の解説Note
>【SG】平成28年度春期の解説Note
※以上をできれば2周
>【SG】サンプルの解説Note
※以上を満点か95%したなら
>【SG】令和05年度の解説Note
>【SG】令和06年度の解説Note
>【SG】令和07年度の解説Note
私のNoteにはIパスやFEのも沢山あるので、SGへ活かす/FEへ活かすこともできます。更に高度なAP, SC, DB, NWまで作成を進めています。
是非ご活用下さい。少しでも参考になる部分があったら嬉しいです。
またお会いしたいです。気が向いたが覗きにきてやってください。でわでわ!(>ω<*▼)ノシ
いいなと思ったら応援しよう!
 学習方法・問題特集のNoteは全て無料提供を続けます▼
もしご覧になったNoteが有益だったり、私の志に共感されたりしましたら、サポート頂けますと励みになります▼
もちろんコメントでも結構です(・ω・▼)ノシ
