「日本の『秘密』が売られる」ローカルLLM勉強会、始めました。(自社AI:情報安全保障の新常識⑮)

これまで、日本企業がなぜローカル(自社)AIを構築すべきか、企業秘密・機微な個人情報の漏洩につながるクラウドAIの利用に警鐘を鳴らし、情報を自主的に自社・自組織で管理すべき(=AIガバナンスの確立)という観点で述べてきました。
▼過去の連載はこちら
③ あなたのデータはどこにある?AIの「拠点」戦略
④ クラウドAIの光と影:便利さの裏に潜むもの
⑩ 機密情報の砦:企業がローカルAIを選ぶべき「深い事情」
昨日(2025年8月14日)、オンラインで行ったローカルLLMの勉強会「Local LLM を語る会【第0回】」。本編が終わりQ&Aコーナーで、ある方から「挙手(オンライン会議ツールのボタン)」がありました。
「製造業勤務です。某海外AI会社に自社の機密情報を預けています」
「会社の意思とは裏腹に、個人的な不安を抱いており参加しました」
まさに、このような課題意識をお持ちの方へ向けた勉強会でした。
ローカルLLM(自社AI基盤)は、日本企業の競争優位性を守るための情報の「砦」です。その砦を、某海外AI会社に「依存」している、そんな企業が増えています。
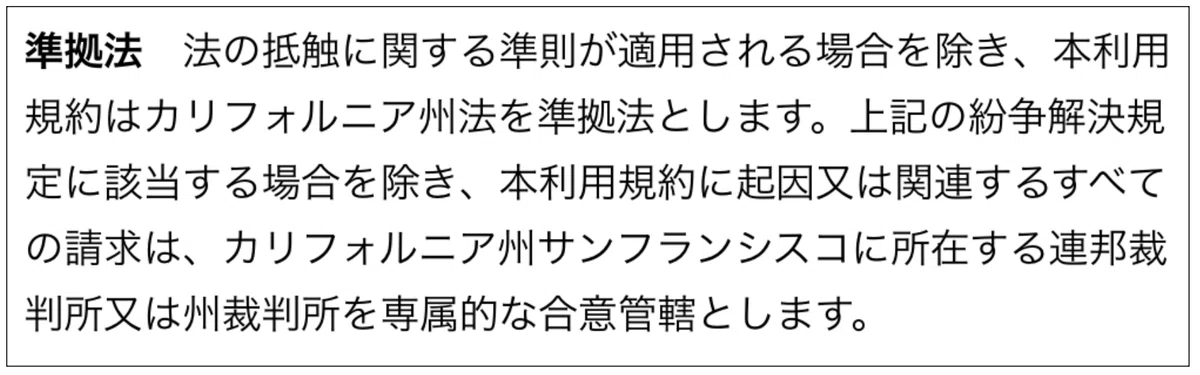
しかも某海外AI会社の利用規約はアメリカ・カリフォルニアの州法に基づき、合意管轄裁判所(訴訟になった場合どの裁判所で裁判を行うかを事前に決めておく条項)はカリフォルニア州です。つまり、日本企業はカリフォルニア州法の弁護士(アメリカは州ごとの弁護士資格が必要)を雇い対応することになります。ぜひ、ChatGPTに「カリフォルニア州法の弁護士のタイムチャージを教えて」「日本企業が海外の準拠法に基づく会社のサービスを利用するリスクを教えて」と聞いてみてください。
日本企業が売られていく
日本の企業秘密が海外AI会社に流出し、ひいては「日本企業が売られていく」という状況は、もはや絵空事ではありません。多くの企業が便利なクラウド型AI(LLM)を日常的に利用していますが、皆さんがAIに投げかけた質問や提供したデータは、一度、AI提供会社のサーバーに送られ、そこで処理されてから回答が返ってきているのです。この「見えない部分」にこそ、重大なリスクが潜んでいます。
データ管理と外国法適用リスク
まず、「データの管理」と「外国法の適用リスク」が挙げられます。海外クラウドベンダーは、たとえデータが日本国内のリージョンに保存されていたとしても、そのデータが米国法の管轄下に入る可能性があります。例えば、米国のCLOUD Actは、米国企業が保有するデータに対し、そのデータがどこにあっても開示を強制できる権限を明確化しました。また、FISA Section 702は、米国外の非米国居住者を対象とした監視を許可するもので、日本の医療データのような機微な情報が、日本の司法当局の関与なしに、外国の国家安全保障の論理に基づいてアクセスされる可能性を示唆しています。これは、日本の「データ主権」に対する直接的な侵害であり、企業の機密情報が意図せず外国政府の手に渡るリスクを内包します。
日本企業の「知的資産」
企業が長年蓄積してきた顧客情報、製品設計図、研究開発データ、財務情報、熟練技術者の知見といった「機密性の高い独自データ」は、その企業独自の「知的資産」であり、AIモデルの学習に活用することで他社にはない高精度で差別化されたAIサービスを構築できます。しかし、これらのデータは極めて機密性が高く、外部環境に持ち出すことはできません。自社AI基盤(以降「ローカルLLM」)は、こうした機密データを安全にAIモデルの学習に利用し、情報漏洩リスクを大幅に低減しつつ、企業独自の強みを最大限に引き出すことを可能にします。現に、あおぞら銀行や常陽銀行、織田病院といった日本の企業・組織が、機密性の高い情報を扱うためにローカルLLMを導入し、セキュリティ確保と業務効率化を両立させています。
規制遵守とコンプライアンス
また、厳格な規制遵守とコンプライアンスの観点も無視できません。金融、医療、製造といった規制産業では、データ保護規制(例:個人情報保護法、GDPRなど)への遵守が事業継続の絶対条件です。クラウドサービスを利用する場合、データがどの国のデータセンターに保存されるか、その国の法規制がどう適用されるかといった「データ所在地」の問題が複雑に絡み合い、コンプライアンスリスクが増大します。オンプレミス環境であれば、データが日本の国内に確実に存在し、日本の法規制下で管理されるため、コンプライアンス要件を容易に満たし、法的リスクを大幅に軽減できます。日本の法規制や文化的な背景(データ漏洩に対する社会的な非難の高さなど)は、欧米企業以上にローカルLLMの必要性を高める可能性を秘めています。
BCPとサプライチェーンリスク
さらに、ビジネス継続性(BCP)とサプライチェーンリスクの観点からも、海外クラウドベンダーへの依存は危険です。海外拠点の障害、地域的な自然災害、地政学的リスク(地域法改変、経済制裁、紛争など)は、クラウドサービスの可用性に重大な影響を及ぼす可能性があります。例えば、米国の医療サプライヤーに対するランサムウェア攻撃は、米国医療史上最大のデータ侵害となり、広範囲な影響を及ぼしました。単一の海外ベンダーに依存することは、予期せぬサービス停止やコスト増に直面するリスクを高めます。また、サイバーセキュリティインシデントへの脆弱性も無視できません。国内外の医療機関で、ランサムウェア攻撃による診療停止や情報漏洩が多数報告されており、クラウド環境における境界防御の欠如やサプライチェーンの脆弱性が攻撃経路として悪用され得ることも明らかになっています。これらのリスクは、医療行為の継続性に直接影響を及ぼし、ひいては国民の生命に関わる事態に発展する可能性さえあります。
無自覚な「企業秘密の流出」
データという企業秘密の流出は、企業の競争力を直接的に損ないます。 独自の製品開発ノウハウ、顧客リスト、事業戦略といった情報が外部に漏れれば、競合他社に模倣されたり、外国企業や政府によって悪用されたりする危険性が高まります。
これは、単に「情報が漏れた」というレベルを超え、企業のコアビジネスや将来の成長エンジンが奪われることを意味します。つまり、日本の企業が持つ本来の価値や競争優位性が、海外AI企業への無自覚なデータ依存によって「売られていく」状況に繋がりかねないのです。
「鍵をかけずに出かけたら、家財が売られていた」
これが多くの日本企業の姿です。
情報の「砦」、自社AI(ローカルLLM)
ローカルLLMは、このようなリスクから日本の企業を守るための「砦」です。データが企業の物理的なインフラ内に留まるため、外部への情報送信を必要とせず、完全なデータ管理と自由なカスタマイズが可能です。この自社AI基盤の構築は、日本の情報安全保障を確保し、企業独自の強みを最大限に引き出し、グローバル市場での競争力を一層強化するための必須要件と言えるでしょう。
先述の勉強会は、まさにこの差し迫った課題を認識し、対策を講じたいと考える方々のためのものです。
我々は、AIの登場で大きな「自由」を手にしました。
この「自由」をどう使うかは、私たち自身にかかっています。
▼過去の連載はこちら
① ChatGPTのその先へ!AIを「自分の手元で動かす自由」とは?
② 基礎を学ぶ: AIの「頭脳」、LLMって何?
③ あなたのデータはどこにある?AIの「拠点」戦略
④ クラウドAIの光と影:便利さの裏に潜むもの
⑤ 国内ローカルLLM事例8選
⑥ GPT‑OSS登場─本当の「オープン」AIがもたらす企業のAI基盤革命
⑦ デジタル赤字と小作人化する日本
⑧ 医療AI革命:患者データを守るローカルLLM
⑨ ローカルLLMの用語集
⑩ 機密情報の砦:企業がローカルAIを選ぶべき「深い事情」
⑪ 従業員がChatGPTを使うリスクとは?
⑫ 製造業のAI最前線:品質と効率を高める秘密
⑬ リアルタイムAIの真価:遅延が命取りになる現場とは
⑭ AIの倫理を考える:「便利さに任せた衝動」か、「責任ある未来」か

