平成29年度 秋期 情報処理安全確保支援士試験 午後I|ネットワークドライブが全社停止を招いた—ランサムウェア被害から学ぶ情報処理安全確保支援士の実践知識

この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 平成29年度 秋期 情報処理安全確保支援士試験 午後I
主なテーマ: ランサムウェア、ネットワークドライブ経由の横展開、バックアップ復旧、証拠保全、メール偽装
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
「うちはバックアップを取っているから大丈夫」——そう思っている組織こそ、この事例を読んでほしい。
ランサムウェアによる被害は年々深刻化している。しかし、被害が深刻になる本当の原因は、ランサムウェアそのものの高度さではなく、日常の「便利な運用」がそのまま攻撃者の侵攻ルートになってしまう構造にある。
この記事では、従業員300名規模の建築資材販売会社B社で実際に起きたインシデントを題材に、なぜ1台のPCの感染が全社の基幹業務を止めたのかを解き明かす。情報処理安全確保支援士試験の対策としてはもちろん、経営者にとっても「何にコストをかけるべきか」を判断するための実践的な材料になるはずだ。
インシデントの概要
B社は従業員300名、本社と10か所の営業店を構える建築資材販売会社だ。社内には2つの重要なサーバがある。1つは全社員がファイルを共有するためのGサーバ、もう1つは出荷指示や受注管理を動かす業務システム用のDサーバだ。
B社の社内ネットワークには、社員の業務効率を上げるための「便利な仕組み」が組み込まれていた。社員がPCにログオンすると、ネットワークドライブ(社内のサーバにある共有フォルダを、あたかも自分のPCの中にあるドライブのように使える機能)が自動的に接続される設計だ。Gサーバの共有フォルダは「Gドライブ」、Dサーバの共有フォルダは「Dドライブ」として、毎朝PCを起動するだけで使えるようになっていた。
この「ログオンするだけで何もしなくてもサーバに繋がる」設計は、確かに社員にとっては便利だった。しかし裏を返せば、もし1台のPCがウイルスに感染すれば、そのウイルスもまた「何もしなくてもサーバに手が届く」状態にあるということだ。
そしてある日、この構造上の弱点が現実の被害として表面化する。
何が起きたのか
1通のメールから始まった
その日、B社営業部門のPC05を使う社員のもとに、社内の同僚から送られたように見える1通のメールが届いた。件名にも本文にも不自然なところはない。添付ファイルの名前は画面上「invoice.exe.pdf」と表示されていた。請求書のPDFだと思った社員は、疑うことなくダブルクリックした。
しかし、このファイルの正体はPDFではなかった。攻撃者はRLO(Right-to-Left Override)というUnicodeの制御文字を悪用していた。RLOとは、本来アラビア語のように右から左に書く言語を表示するための仕組みだが、これをファイル名の途中に挿入すると、それ以降の文字が画面上で逆順に表示される。実際のファイル名は「invoice.[RLO]fdp.exe」——つまり拡張子は「.exe」の実行ファイルだった。画面に映る「.pdf」は、この反転トリックによる見せかけにすぎない。
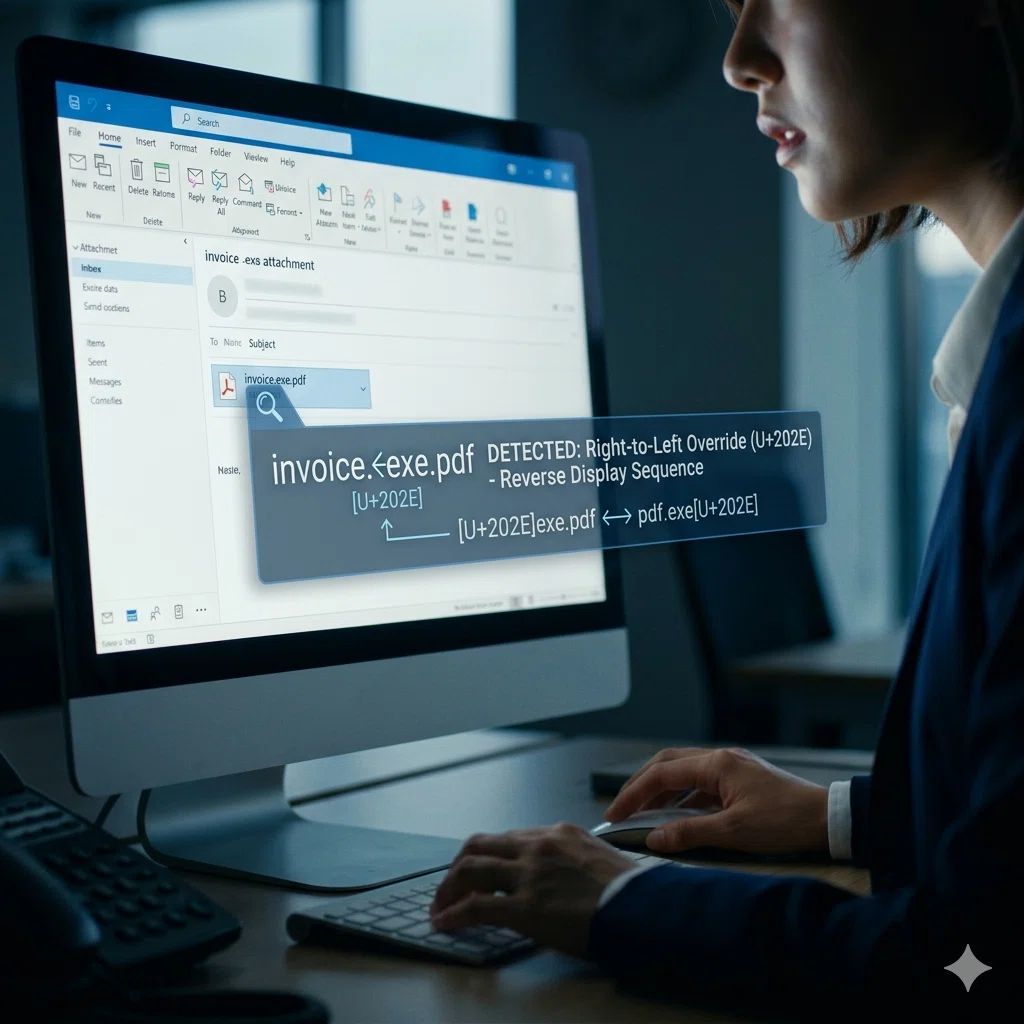
社員がダブルクリックした瞬間、実行されたのはPDFビューアではなく、ランサムウェアX(身代金要求型のマルウェア、つまりファイルを暗号化して「元に戻してほしければ金を払え」と脅すプログラム)だった。
暗号化はPCの中だけでは終わらなかった
ランサムウェアXは、まずPC05のローカルディスク(PC本体に入っているハードディスク)内のファイルを次々と暗号化し始めた。ドキュメント、スプレッドシート、画像——手当たり次第に鍵をかけていく。
だが、被害はここで終わらなかった。ランサムウェアXには「接続されているネットワークドライブも探し出して暗号化する」という機能が備わっていた。PC05には、朝のログオン時にDサーバの共有フォルダが「Dドライブ」として自動接続されている。ランサムウェアXはこの経路を発見し、Dドライブ越しにDサーバ内部のファイルにまで手を伸ばした。
出荷指示データ、受注情報、業務に不可欠なファイルが次々と暗号化されていく。PC05の社員1人の問題ではなくなった。Dサーバを利用する全社の出荷業務が、完全に停止した。
全社的な業務停止、そして対応へ
異変に気づいたのは、出荷指示ファイルを開こうとした別の拠点の社員だった。ファイルが開けない、見慣れない拡張子に書き換えられている——ランサムウェア被害の典型的な兆候だ。
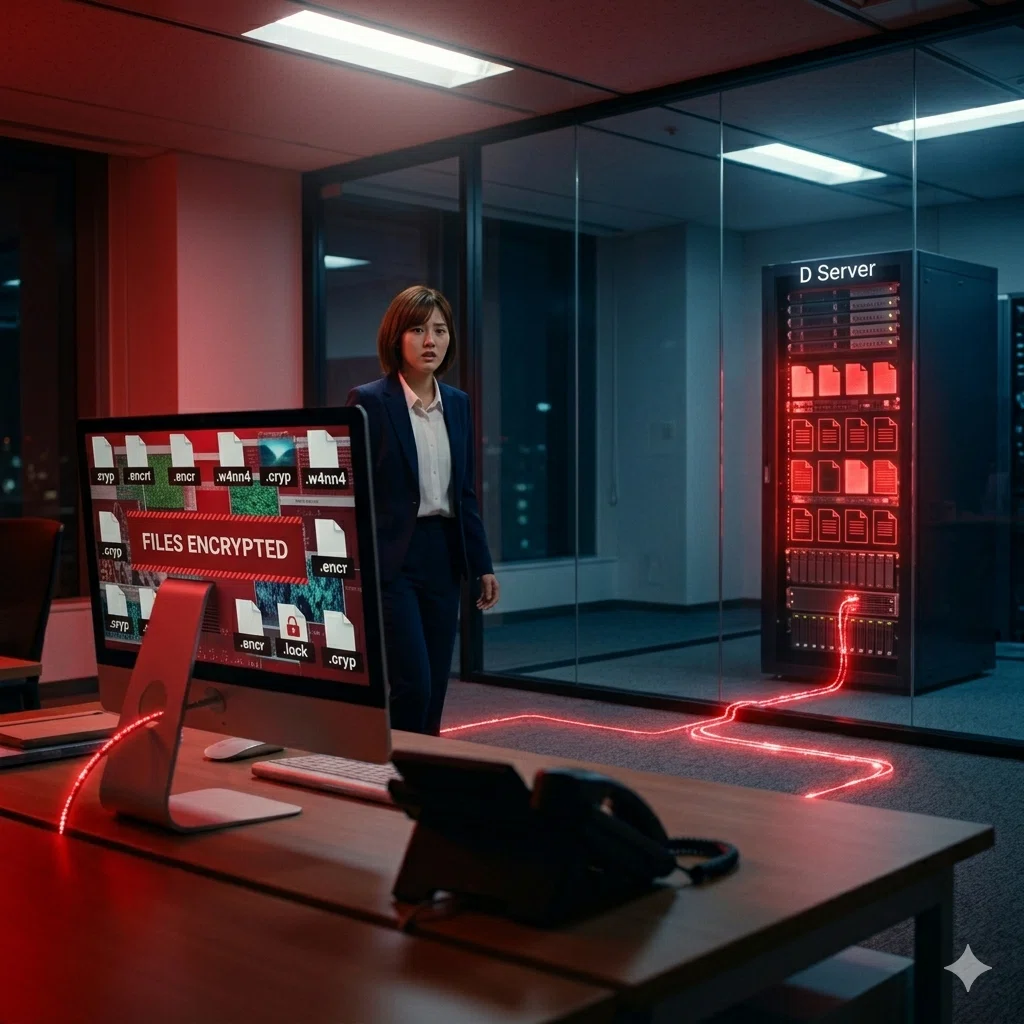
報告を受けたインシデント対応チームは、まずPC05をネットワークから切り離した。これ以上の暗号化の拡大を止めるためだ。しかし、Dサーバ上のファイルは既に使い物にならない状態になっていた。
ここからB社は「バックアップからの復旧」に望みを託すことになる。だが、この復旧作業にも落とし穴が待ち受けていた。どの時点のバックアップなら安全に戻せるのか——その判断を誤れば、暗号化されたデータをそのまま「復旧」してしまう危険があった。
さらに、もう一つの問題があった。PC05の電源をどうするか、だ。感染PCの電源を慌てて切ってしまえば、RAM(メモリ)——つまり電源を切ると中身が消える揮発性の記憶領域——の中に残っているかもしれない暗号鍵が永久に失われてしまう。この鍵さえ取り出せれば、身代金を払わずにファイルを復号できる可能性があった。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
