令和7年度 春期 情報処理安全確保支援士試験 午後 問4|解約したはずのサブドメインが乗っ取られる——情報処理安全確保支援士で学ぶIT資産管理と脆弱性管理のセキュリティ事例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和7年度 春期 情報処理安全確保支援士試験 午後 問4
- 主なテーマ: IT資産管理、公開IT資産の棚卸し、サブドメインテイクオーバー(ダングリングDNS)、WHOISとOSINTによる資産発見、CVSS・KEVカタログによる脆弱性対応の優先順位づけ
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
セキュリティ対策と聞くと、ファイアウォールや暗号化、最新の防御製品を思い浮かべる方が多いかもしれません。しかし、攻撃者が最初に狙うのは、しばしば「守る人が存在を忘れていたサーバやドメイン」です。誰も管理していない、台帳にも載っていない——そんな「忘れられた公開資産」は、攻撃者にとって格好の侵入口になります。
情報処理安全確保支援士試験の令和7年度春期 午後 問4は、まさにこの「自分たちが何を公開しているのか、実は把握できていない」という、多くの企業が抱える盲点を扱った事例です。解約したはずのクラウドサービスのサブドメインが第三者に乗っ取られる「サブドメインテイクオーバー」、台帳に載らない事業部の独自サーバ、そしてそれらをどう発見し、どう優先順位をつけて対応するか——管理(マネジメント)の視点が前面に出た良問です。
この記事では、ある製造業で起きたインシデントのニュースをきっかけに、自社の公開IT資産管理を一から見直していく過程を、一つの事例として読み解きます。「守るべきものを把握する」という、セキュリティのいちばん土台となる営みの重要性が見えてくるはずです。
インシデントの概要
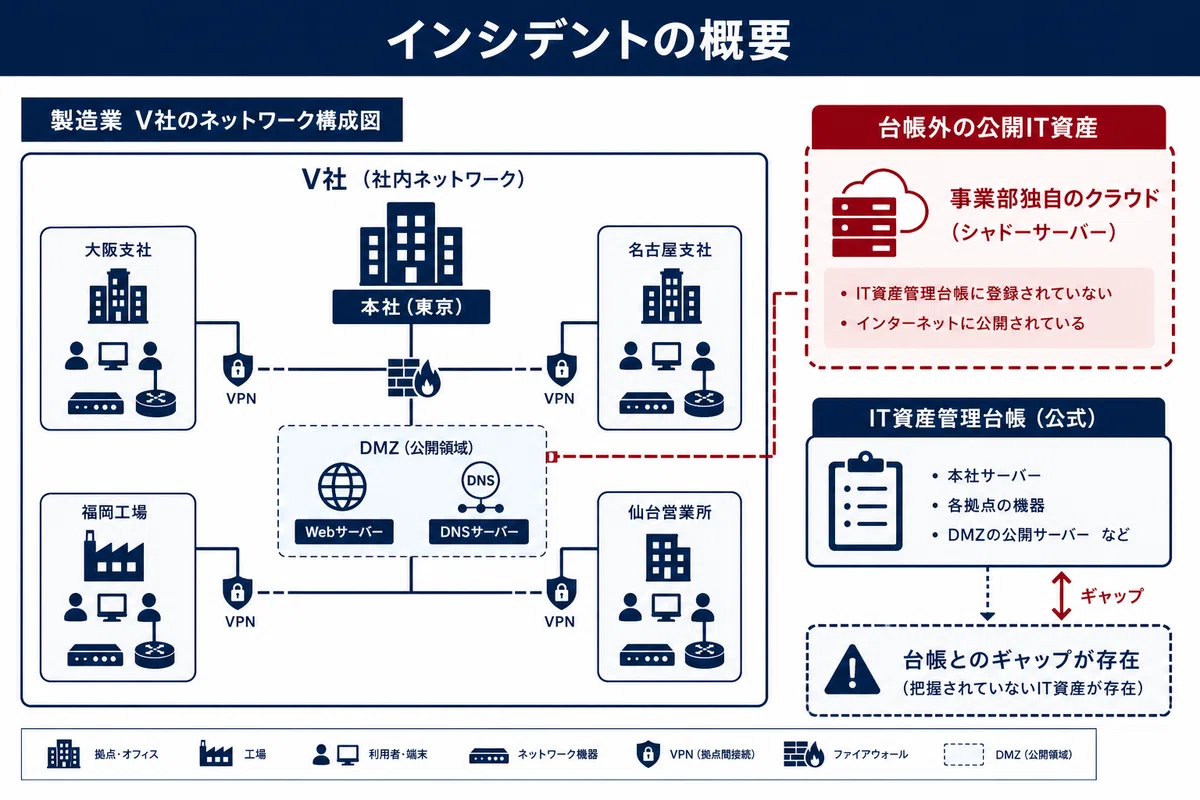
舞台はV社。従業員3,000名の製造業で、東京に本社、大阪・名古屋・福岡に支社があります。J事業部、K事業部、情報システム部(以下、情シ部)、総務部、経理部などから成り、社内システムやネットワークの運用、情報セキュリティ管理は、情シ部のB部長とS主任を含む8名が担当していました。
V社のネットワークは、本社のDMZ(外部に公開するサーバを置く緩衝地帯)に公開Webサーバや権威DNSサーバ(自社ドメインの名前解決を担うサーバ)を構え、本社・支社・データセンター間をUTM(統合脅威管理装置)のVPN機能で結ぶ構成でした。各支社には、UTMを除いてインターネットから直接アクセスできるIT機器はありません。
V社にはIT資産管理のルールがありました。インターネットからアクセス可能なすべてのIT資産を「公開IT資産」と定義し、IT資産管理台帳で管理する——一見、しっかりした体制に見えます。しかし、この台帳には大きな穴がありました。事業部が他社のデータセンターやクラウドサービス、レンタルサービスを契約してサーバを利用する場合は、台帳に登録していなかったのです。情シ部を通さずに事業部が独自に立てたサーバは、会社として把握できない「影」になっていました。
この盲点が、ある日のニュースをきっかけに、はっきりと姿を現します。
何が起きたのか
きっかけは、世間を騒がせた三つのサイバー攻撃のニュースでした。
一つ目は、Webサーバの通信暗号化に関する脆弱性(CVEという形で公表された脆弱性)を悪用した攻撃で、ある広告代理店が大きな被害を受けたという話。二つ目が、V社の経営層をとりわけ不安にさせました。ある著名な会社が1年前、CDN事業者(コンテンツ配信を高速化するサービス事業者)のサービスを使ってWebサーバを立ち上げ、自社のサブドメインを使って1か月間のキャンペーンを行った。キャンペーン後すぐにCDNサービスを解約したのに、今になって、そのサブドメインが海外の会社の広告サイトとして使われていることが発覚した——という事例です。三つ目は、競合他社で、不要になったのに公開されたままだったWebサーバが改ざんされ、フィッシングに悪用されていたというニュースでした。
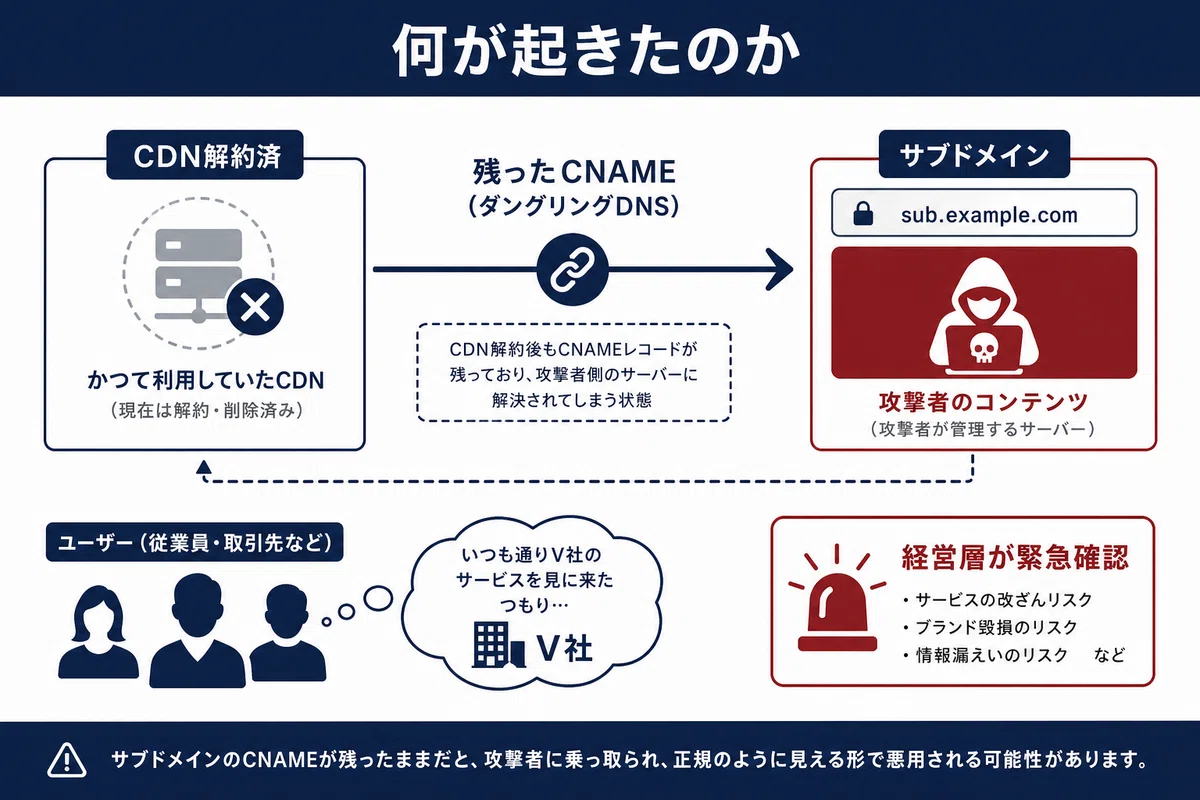
二つ目のニュースを聞いて、V社の経営層は青ざめます。なぜなら、V社にもまったく同じ経験があったからです。過去にCDN事業者のサービスを使ってWebサーバを立ち上げ、キャンペーンを行った後にCDNサービスを解約した経緯がある。「うちは大丈夫なのか」——経営層は情シ部に緊急の確認を指示しました。
情シ部が調べた結果、問題があることが分かりました。キャンペーンに使っていたサブドメインのDNSレコードが、サービス解約後も削除されずに残っていたのです。これが「サブドメインテイクオーバー」の温床でした。
仕組みを少し説明します。V社は、キャンペーン用サブドメインの名前解決を、CDN事業者のサーバへ向けるCNAMEレコード(あるドメイン名を別のドメイン名の別名として指し示すDNSの設定)で設定していました。CDNサービスを解約すると、CDN事業者側のそのリソースは解放されます。しかし、V社の権威DNSサーバには、解放されたリソースを指し示すCNAMEレコードが残ったまま。この状態を「ダングリング(宙ぶらりんの)DNS」と呼びます。
ここに攻撃者が目をつけます。攻撃者は、同じCDN事業者で、V社が以前使っていたのと同じ名前のリソースを取得する。すると、V社のサブドメインへのアクセスが、攻撃者の用意したコンテンツに流れ込むようになるのです。V社の正規のドメイン名でアクセスしているのに、表示されるのは攻撃者のサイト——利用者は、まさかV社の名を騙る偽サイトだとは気づきません。
V社は急いで、権威DNSサーバから、終了したサブドメインのCNAMEレコードを削除しました。これで当面の危機は去ります。しかし経営層と情シ部は、この一件を「氷山の一角」と捉えました。台帳に載らない公開IT資産が、ほかにもあるのではないか——。
ここから、V社の本当の戦いが始まります。「自分たちが何を公開しているのかを、漏れなく把握する」という、地道で骨の折れる作業です。
情シ部のB部長とS主任は、まず公開IT資産管理と脆弱性管理の目標を整理しました。台帳に公開IT資産を漏れなく登録すること、サーバの導入ソフトウェアを一元管理すること、重要な脆弱性を事業部が修正したかを情シ部が確認できるようにすること、そして利用が終わった公開IT資産には必要な措置を漏れなく行うこと——この四つです。
公開IT資産を漏れなく把握するために、二つのアプローチが採られました。一つは、各事業部に対して、台帳に未登録の公開IT資産(クラウドサービス、レンタルサービス、他社データセンターを契約して利用しているもの)を調査して報告させること。もう一つは、情シ部自身が外部から自社の資産を探すことでした。
S主任は、自分でインターネットをスキャンする方法(負荷をかけるうえ時間もかかる)ではなく、すでに外部に構築されているデータベースを検索する「検索エンジン型」の方法を選びます。WHOIS(IPアドレスの割当てやドメイン名の登録者情報を、レジストラやレジストリに問い合わせる標準プロトコル)をはじめ、ドメイン名の検索サービス、GIP(グローバルIPアドレス)の検索サービス、そしてFQDNやOS・ポート番号まで分かる統合的な検索サービスを組み合わせ、V社が管理すべき公開IT資産のリスト(Fリスト)を作り上げました。
このFリストと、事業部から提出されたリストを突き合わせたところ——案の定、Fリストにしかない「調査漏れ」が見つかります。その一つ(結果1)は、FQDNが sub1.v-sha-g.jp、ドメイン名の組織名はV社、GIPの部署名は「V社G事業部」というものでした。
ところが、調べてみるとG事業部はもはや存在しませんでした。業務を引き継いでいたのはK事業部です。S主任が外部からの調査でさらに踏み込むと、このサーバは公開サービスとしてWebだけが動いており、しかも利用しているOSやソフトウェアのバージョンが古く、多くの脆弱性が内在しているらしいことが分かりました。組織再編のはざまで、誰も面倒を見なくなった老朽サーバが、インターネットに口を開けたまま放置されていたのです。
S主任は、攻撃を受けて被害が出ないよう、このサーバを継続利用する場合としない場合のそれぞれで、K事業部が取るべき具体的な対応を伝えました。継続するなら、いったんサービスを停止して脆弱性を修正してから再開する。しないなら、速やかにネットワークから切り離して機器を廃棄する——どちらにせよ、「放置」という選択肢だけは許されませんでした。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
