令和6年度 秋期 情報処理安全確保支援士試験 午後 問1|PowerShellマルウェアのRDP横展開とファイル持出しインシデント事例

この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 令和6年度 秋期 情報処理安全確保支援士試験 午後 問1
主なテーマ: マルウェア感染、エンドポイントのログ分析、PowerShellスクリプトによる攻撃、RDPによる横展開(ラテラルムーブメント)、ファイルの不正持出し、インシデントレスポンス
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
「マルウェアに感染したらしい」という一通のアラートメールから、どこまで被害を追いかけられるか。これは情報処理安全確保支援士(旧称セキュリティスペシャリスト、企業のセキュリティ対策を技術と運用の両面から支える国家資格)の試験で繰り返し問われるテーマであり、現場のインシデント対応そのものでもあります。
この記事では、令和6年度 秋期 情報処理安全確保支援士試験 午後 問1を題材に、一台のPCで始まったマルウェア感染が、どのようにして社内の別のPCやファイルサーバへと広がり、機密ファイルが外部へ持ち出されていったのかを、一つのセキュリティインシデント事例として再構成します。エンドポイント(社員が使う端末)のログをどう読み、攻撃の流れをどう復元し、何を止めれば被害を食い止められるのか。受験対策として「なぜその答えになるのか」を押さえつつ、経営者や管理職が投資判断のために知っておくべき視点もあわせて解説します。
ログ分析は地味に見えて、インシデント対応の成否を分ける中核スキルです。攻撃者が残した足跡を時系列で並べ直すと、断片的だったアラートが一本の「攻撃のストーリー」につながる瞬間があります。その読み解き方を、具体的なログとともに体験してください。
インシデントの概要
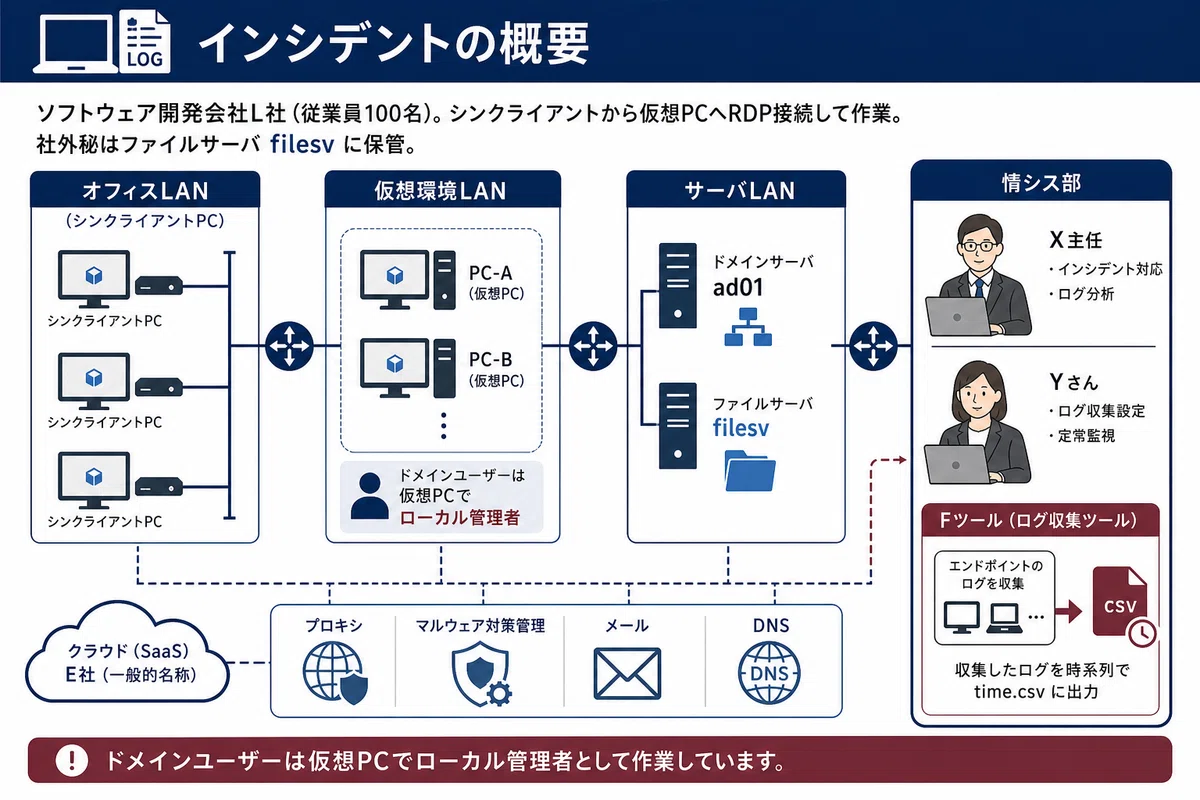
舞台となるのは、従業員100名のソフトウェア開発会社L社です。社内システムの運用とインシデント対応は、情報システム部(以下、情シス部)が担っています。
L社は、外部のクラウド事業者であるE社のSaaS(Software as a Service、インターネット経由で使うソフトウェアサービス)を利用しています。E社のSaaSには、社内からインターネットへの通信を中継して制御するプロキシサービス、各端末のマルウェア対策ソフトを集中管理するマルウェア対策サービス、メールサービス、DNSサービスが含まれます。
L社のネットワークは用途ごとに分かれています。社員が直接触れる端末はシンクライアントPC(データを手元に持たず、画面転送で別のPCを操作する薄型端末)で、これはオフィスLANに置かれています。社員が実際に作業するのは、仮想環境LAN上に並んだ「仮想PC」です。一人につき一台の仮想PCが割り当てられ、社員はシンクライアントPCからRDP(リモートデスクトッププロトコル、離れた場所のPCの画面を手元で操作する仕組み)で自分の仮想PCに接続して仕事をします。仮想PCのホスト名は「PC-」に英大文字が続く形(PC-A、PC-Bなど)です。
サーバLANにはドメインサーバとファイルサーバがあります。ドメインサーバは「ad01」という社内ドメインを管理し、各従業員に一つずつ割り当てられたドメインユーザー(社内システム共通のアカウント)の認証を一手に引き受けています。社員がプロキシ、メール、社内のサーバ、仮想PCを使うときは、すべてこのドメインユーザーのIDとパスワードでログオンします。ファイルサーバ(ホスト名 filesv)には、顧客情報や設計書といった社外秘情報が保管されており、「社外秘情報は仮想PCに置かず、必ずファイルサーバに保管する」という運用ルールが定められていました。
ここで重要なのが、社員が使うドメインユーザーは、自分の仮想PC上ではローカルアドミニストレーター権限(その端末を自由に操作できる管理者権限)を持っているという設定です。一見便利ですが、後で見るように、これが被害拡大の一因になります。
情シス部のX主任とYさんは、インシデント対応のたびにログ収集に手間取らないよう、証拠データを自動で集める「Fツール」を自作していました。Fツールは仮想PCからファイル操作・サービス・認証・通信などのログを集め、時刻順に並べ替えた `time.csv` をはじめとする複数のファイルに出力できます。この内製ツールが、この後の調査で大きな武器になります。
何が起きたのか
事の発端は、12月6日に届いた一通のアラートメールでした。
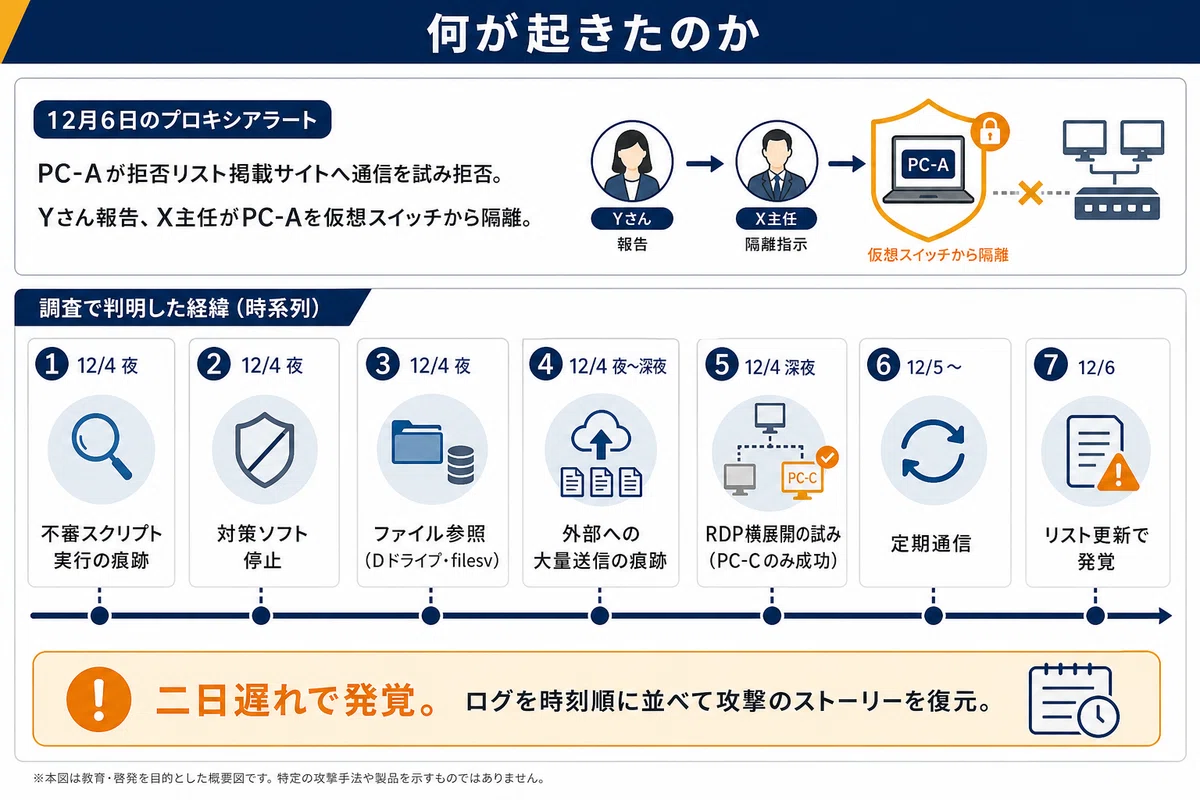
情シス部のYさんのもとに、プロキシサービスからアラートが上がってきます。内容は、仮想PCの一台であるPC-Aが「https://〇〇〇.com/」にアクセスしようとしたが拒否された、というもの。しかもそのURLは、E社から日次で提供される「ベンダー拒否リスト」の中で、マルウェア感染のカテゴリに分類されていました。つまり、PC-Aは既知の悪性サイトと通信しようとしていたのです。Yさんは即座に上司のX主任へ報告します。
X主任の判断は素早いものでした。まずPC-Aを割り当てられている従業員に連絡を入れた上で、PC-Aを仮想スイッチから切り離して社内ネットワークから隔離します。そして、自作のFツールを実行してPC-Aのログを吸い上げ、「なぜ〇〇〇.comにアクセスしたのか、その原因を突き止めてほしい」とYさんに調査を指示しました。隔離は、感染が他へ広がるのを止めるための定石です。
Yさんが `time.csv` を時刻順にたどっていくと、アラートが鳴った12月6日よりずっと前、12月4日の夜に、攻撃の「本番」がすでに終わっていたことが見えてきます。
22時12分、PC-Aはあるサイトにアクセスしていました。続いて22時20分、PC-Aは「https://△△△.com/i.ps1」から `i.ps1` というファイルをダウンロードしています。`.ps1` はPowerShell(Windowsに標準搭載された強力な操作・自動化用スクリプト言語)のスクリプトファイルです。22時32分、`i.ps1` がディスク上に作成され、その数十秒後の22時33分、PowerShellによって実行されました。
ここからの動きは、まるで台本があったかのように速く正確でした。`i.ps1` が実行された直後、「install」という名前のタスク(決められたタイミングで自動実行されるスケジュール設定)が登録され、すぐさま実行されます。このタスクは「https://△△△.com/v/q.ps1」から `q.ps1` という別のスクリプトをダウンロードし、ディスクに保存せずメモリ上だけで実行するものでした。ファイルとして残さないことで、検知や事後解析を避ける狙いです。
`q.ps1` が動き出すと、22時34分、PC-Aのマルウェア対策ソフトのサービス(VSCAN_SVC)が停止させられます。守りの目を最初に潰したのです。その直後から、PC-AのDドライブのファイルが次々と参照され、さらに22時42分には「\\filesv」、つまりファイルサーバ上のファイルまで参照され始めます。社外秘情報が集まっているまさにその場所です。
22時59分、`s.rar` という圧縮ファイル(RAR形式のアーカイブ)が作成されます。集めたファイルを一つにまとめたものです。そして23時00分、PC-Aは「https://△△△.com/v/upl」へ511メガバイトものデータを送信していました。`net2.csv`(プロセスごとのネットワーク送受信量の記録)を見ると、この時間帯にpowershell.exeが810メガバイトもの通信をしており、大量のデータが外部へ流れ出たことが裏付けられます。仕上げに23時10分、証拠隠滅のためか `s.rar` は削除されていました。
しかし攻撃はここで終わりません。23時31分以降、ログには別の種類の記録が大量に並び始めます。PC-Aから、ドメインサーバ、PC-B、PC-C、PC-D……と次々にRDP接続を試みた記録です。アカウントは「ad01\user019」(PC-Aの従業員のドメインユーザー)と「.\administrator」(その端末のローカル管理者)の二種類を使い分けています。ほとんどは「失敗した」と記録されていますが、その中でただ一つ、PC-Cへの「.\administrator」での接続だけが「許可された」と記録されていました。マルウェアは盗み出した認証情報を使い、社内を一台ずつ叩いて回り、PC-Cへの侵入に成功していたのです。これがラテラルムーブメント(横展開、最初の1台から社内の別の端末へ攻撃を広げる動き)です。
そして12月5日以降、PC-Aは1時間おきに「https://〇〇〇.com/」へ静かに通信を続けていました。攻撃者の指令を受け取るためのコネクトバック通信(感染端末から攻撃者側へ定期的に接続を試みる仕組み)です。この通信が長く見逃されていたのは、当初〇〇〇.comがどのブロックリストにも載っていなかったからでした。ところが12月6日、E社のベンダー拒否リストが更新され、〇〇〇.comがマルウェア感染カテゴリとして登録されます。その瞬間、PC-Aの定期通信が拒否され、アラートが鳴った――これが、二日遅れで発覚した今回のインシデントの全貌でした。なお拒否された後、マルウェアは通信先を「https://□□□.com/」へ切り替えて活動を継続しようとしていたことも、ログから読み取れます。
X主任はさらに、PC-Aの証拠データと `i.ps1` をセキュリティ専門会社のC社へ提供し、詳細な解析を依頼しました。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
