令和7年度 秋期 情報処理安全確保支援士試験 午後 問4|親会社の監査で見えた工場の死角——情報処理安全確保支援士で学ぶサプライチェーンとSCADAのIT/OT分離事例

この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 令和7年度 秋期 情報処理安全確保支援士試験 午後 問4
主なテーマ: サプライチェーン管理、サイバーセキュリティ経営ガイドライン、IT/OT分離、SCADA(制御・監視システム)、最小権限の原則、リスク対応(回避・移転・保有)、防御・検知・分析、事業継続(2時間以内の復旧)
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
大手家電メーカーJ社の売上の9割を占める部品メーカーL社——一見、堅実な取引関係に見えます。ところがJ社からL社への設計情報の提供、定期監査、漏えいや納期遅延に対する損害賠償責任という契約条件は、L社のセキュリティを「自社だけの問題」ではなく、サプライチェーン全体のリスクとして位置づけています。
経済産業省・IPA(独立行政法人情報処理推進機構)の「サイバーセキュリティ経営ガイドライン Ver.3.0」に沿った対策の構築をJ社から求められたL社は、情報処理安全確保支援士(登録セキスペ)であるN社コンサルタントのC氏と、CISO(最高情報セキュリティ責任者)を務めるE取締役のもと、リスク識別から攻撃シナリオへの対策、さらには工作機械停止時の2時間以内復旧までを見据えた整備に取り組みます。
情報処理安全確保支援士試験の令和7年度秋期・午後 問4は、製造現場のNC(数値制御)プログラムとSCADA(Supervisory Control And Data Acquisitionの略称で、日本語では「監視制御システム」と呼ばれます。)、USBによるデータ移送、ファイアウォール(FW)の脆弱性、メール経由のマルウェア——IT(情報系)とOT(制御系)が一枚のLAN(社内ネットワーク)でつながるとき何が起きうるかを、経営ガイドラインの「指示4」「指示5」「指示8」を軸に問う良問です。
インシデントの概要
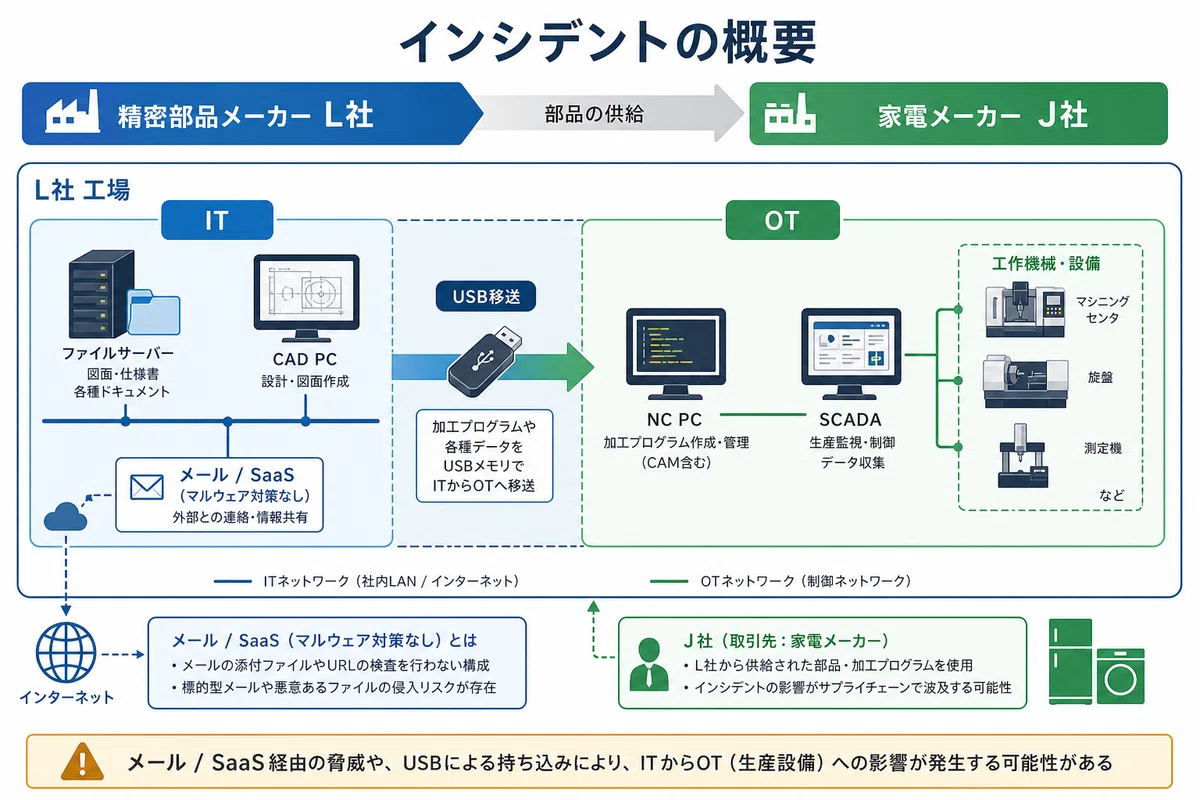
L社は従業員100名の精密部品メーカーです。総務部(総務課・情報システム課)、営業部、製造部(設計課・製造課・品質保証課)から成り、J社から受け取った設計情報ファイルをもとに試作から量産までを行います。
ネットワークは、インターネットからサーバ室のFW(通信を許可・拒否する関所)を経てL3SW(レイヤ3スイッチ。部署ごとに通信を振り分ける装置)へつながる構成です。サーバ室にはファイルサーバ(設計情報・図面を領域別に保存)とLDAPサーバ(利用者認証を行うサーバ)があります。設計課にはCAD PC(設計用端末)、品証課や営業部には一般PC(事務用端末)、製造部にはNC PC(NCプログラム作成用端末)とSCADA(工作機械を監視・制御するシステム)、工作機械および工作機械操作用PCが置かれています。電子メールはSaaS(クラウド上のサービス)で、マルウェア対策機能は未契約でした。
試作の製造では、NC PCで作成したNCプログラムをUSBメモリ(携帯用の記録媒体)でSCADA操作用PCへ運び、SCADAの試作領域へ保存してから工作機械を動かします。量産時はSCADA内の量産用NCプログラムを使い、USBの手作業は減ります——しかし試作のたびにIT側とOT側をUSBで結ぶ運用が、攻撃シナリオの起点になります。
L社が使う機器の多くは、一般PCと同じOSをベースに動いています。SCADAも同系統のサーバOS上で稼働し、パターンマッチング型の対策ソフトを備えています。予備機として、OS未インストールのSCADAとSCADA操作用PCが倉庫に保管されている点は、復旧策の素材にもなります。電子メールSaaSには、表2に示されるパターンマッチング型とサンドボックス型のマルウェア対策機能がありますが、L社はどちらも未契約——「メールは届けばよい」という状態で、防御の第一関門が空いていました。
何が起きたのか
この事例は、すでに被害が炸裂した後の調査報告というより、「監査とガイドライン整備の過程で、起きうる事故を四つの攻撃シナリオとして描き、対策と復旧手順まで落とし込む」物語です。C氏とE取締役は、サイバーセキュリティ経営の重要10項目のなかから、まず指示4(リスクの識別と対応計画)と指示5(防御・検知・分析の仕組み)、指示8(インシデント後の事業継続・復旧)に焦点を当てました。
C氏とE取締役の作業は、まず図8の手順に沿って進みます。L社が保護すべき情報資産を特定し、設計情報ファイルがファイルサーバのどの領域に置かれ、誰がどう扱うかを把握する。続いてリスクを識別し、レベル分けしたうえで、低減・回避・移転・保有のいずれかで対応計画を立てる——。E取締役は「LAN接続PCに対策ソフトがあるから設計情報は安全」と考えていましたが、C氏はパターンマッチング型の限界を指摘し、最小権限の原則に基づく表3の権限見直しを低減策の例として示します。
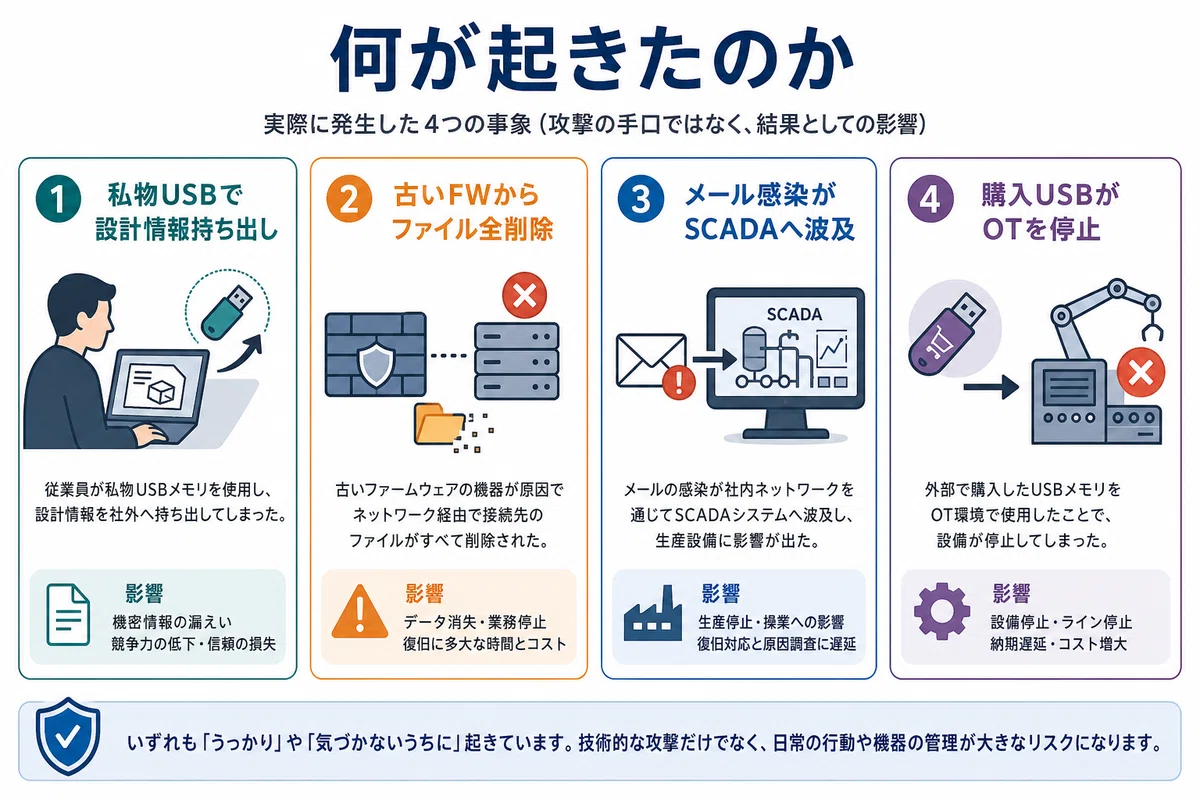
そのうえで、指示5に沿い、C氏が表4に整理した第一のシナリオは、内部不正に近い人為的な脅威です。営業部の社員が私物のUSBメモリを一般PCに差し、ファイルサーバ上の設計情報をコピーして持ち出し、J社の競合へ売却する——。J社との契約上、これは致命的な情報漏えいです。対策は、図3の営業部一般PCでUSBメモリの使用をOS設定により禁止することでした。
第二のシナリオは外部攻撃です。パッチ未適用のFWの脆弱性を突かれ、インターネットからL社ネットワークへ侵入。推測されたIDとパスワードでファイルサーバに不正アクセスし、保存ファイルをすべて削除する——。J社から預かった設計情報まで消える可能性があり、試作・量産の両方が止まります。対策は、接続点(あ)に現行と異なるベンダのFWを追加導入することでした。既知の脆弱性を抱えた装置をそのまま使い続けるリスクは、回避(リスクそのものをなくす対応)ではなく低減の話ですが、装置の入れ替えは実務的な「防御」の柱になります。
ここで攻撃者の動きをもう少し具体的に想像してみます。インターネット上からFWの穴を突き、LDAP認証を突破してファイルサーバへ到達する——社内の一般PCを感染させなくても、サーバ上のデータだけを消す経路です。設計課や営業部の端末は無傷でも、ファイルサーバが空になる時点でL社の製造は止まります。サプライチェーンの観点では、「端末対策だけやっていれば大丈夫」という思い込みが崩れるパターンです。
第三のシナリオは、ITからOTへの感染拡大です。メールに添付されたマルウェアが社内の一般PCに感染し、ラテラルムーブメント(最初に侵入した端末から社内の別システムへ攻撃が広がること)を経てSCADAまで到達。NCプログラムが使えなくなり、工作機械が止まる——。図4の試作フローを思い浮かべると、設計課のCAD PC、製造課のNC PC、SCADA、工作機械が一列につながっており、どこか一台が感染すれば次の段へ進みやすい構造です。
L社は各PCとSCADAにパターンマッチング型(既知の悪性プログラムの指紋と照合する方式)の対策ソフトを入れていましたが、未知のマルウェアには効きません。C氏は、電子メールSaaSの両方のマルウェア対策機能の契約、一般PCとSCADAへの非パターンマッチング型対策ソフトの導入に加え、製造部入口(け)への追加FWを提案しました。IT側の感染がOT側へ流れ込む前に、ネットワーク段階で遮断する——IT/OT分離の考え方そのものです。設問3のfが(け)になる理由も、業務への影響を抑えつつOT直前で通信を絞れるからです。
第四のシナリオは、USBがOTを直接狙うパターンです。購入したUSBメモリにマルウェアが仕込まれ、SCADA操作用PCに接続した瞬間に感染。マルウェアがSCADAへ不正操作を行い、SCADAが停止する——。試作工程で日常的に使っているUSBが、今度は攻撃の物理的な入口になります。対策は、SCADA操作用PCへの対策ソフト導入に加え、USB接続時の挙動を確認するソフトウェアを入れた、社内LANから切り離された検査用PCの導入でした。NCプログラムをSCADAへ運ぶ前に、一度「無菌室」で検査するイメージです。
E取締役は「マルウェア対策ソフトがあるから追加対策は不要」と考えがちでした。C氏は、パターンマッチング型では未知のマルウェアを検知できないこと、設計情報ファイルの権限設定が最小権限の原則(業務に必要な最小限の権限だけを付与する考え方)から外れていることを指摘します。たとえば営業部は受注処理のために読み書きが必要ですが、設計課や製造課は読み取りだけで足り、総務課は設計情報に触れる必要がありません。情報システム課だけが権限変更を担えば、感染PCから書き換えや削除が広がる範囲を抑えられます。
表4の四シナリオを読むと、攻撃の「入口」がバラバラであることが見えてきます。USB、FW、メール、購入USB——防御を一か所に固めても、別の経路からOTは揺らぎます。だから指示5は、防御だけでなく検知(異常を見つける)と分析(原因と範囲を突き止める)まで含めた仕組みを求めるのです。
さらに指示8では、工作機械がすべて止まっても2時間以内なら出荷への影響は限定的、という経営上の許容時間が設定されていました。E取締役は「今まで2時間を超える停止は経験していない」と答えますが、C氏は、想定しなければ復旧時間は読めないと切り返します。SCADA故障時のホットスタンバイ(待機系への切り替え)手順に加え、一般PC・CAD PC・NC PCの感染からSCADA経由で工作不能になるシナリオでは、業務アプリケーション入りのPC復旧媒体、予備SCADAへのSCADAアプリ復旧、NCプログラムのバックアップ媒体とリストア手順、そして感染PCが大量パケット(通信データのかたまり)を送ってSCADAと工作機械の通信を妨害する被害に対しては、SCADA・工作機械・製造監視用PCだけの独立LAN(他と切り離したネットワーク)を構成する機器と、平常時から切り離しておく手順までが問われました。
表5には、SCADA故障でNCプログラムを工作機械へ載せられなくなる例として、ホットスタンバイSCADAへの切替が示されています。表6はさらに踏み込み、外部サイバー攻撃を発端とした被害を想定します。復旧の論点が「装置の交換」から「プログラムとデータの復元」「ネットワークの分離」へ広がっていく流れを、記事として追うと指示8の全体像が掴みやすくなります。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
