平成31年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1|「鍵をかけたはず」の無線LANから侵入された日——情報処理安全確保支援士で学ぶ無線LANの脆弱性とマルウェア感染の実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 平成31年度(2019年)春期 情報処理安全確保支援士試験 午後Ⅱ 問1
- 主なテーマ: 無線LANの脆弱性(KRACKs)、WPA2とAES-CCMP、暗号モード(ECB/CTR)、MACアドレス偽装、IEEE 802.1X認証、HTTPS復号機能、L7FW、CSIRTの初動とデジタルフォレンジック
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
オフィスの無線LANには、ちゃんとパスワードがかかっている。暗号化方式もWPA2を選んである。接続できる端末はMACアドレスで絞り込み、しかも社員IDによる認証まで通さないとつながらない——。ここまで守りを固めていれば、まさか外から勝手に入られることはないだろう。多くの企業がそう考えています。
ところが、情報処理安全確保支援士試験の午後Ⅱで出題されたこのセキュリティインシデントは、その「鍵をかけたはず」の無線LANが、外部の攻撃者にまるごと突破される様子を描いています。しかも攻撃者は、特別な裏口を見つけたわけではありません。無線LANの暗号方式そのものに潜んでいた弱点と、それを前提にした巧妙な偽装、そして「暗号化していない通信が一つだけ残っていた」という運用の隙間。これらが順番に組み合わさって、最終的にはマルウェア(悪意のあるソフトウェア)感染とC&Cサーバ(攻撃者が遠隔から指令を送るサーバ)への情報送信にまで至りました。
この記事を読むと、なぜWPA2で暗号化していても通信を傍受されるのか、MACアドレスや社員ID認証がなぜ突破されてしまうのか、暗号モードのどこに弱点があったのか、そしてそれを検知できなかったファイアウォールには何が足りなかったのかが、一本の物語としてつながって見えてきます。受験者にとっては無線LAN・暗号・SSLインスペクションという頻出テーマを横断して学べる教材であり、無線LANを業務で使うすべての組織にとっては「自社の無線LANは本当に安全なのか」を点検する判断軸になるはずです。
インシデントの概要
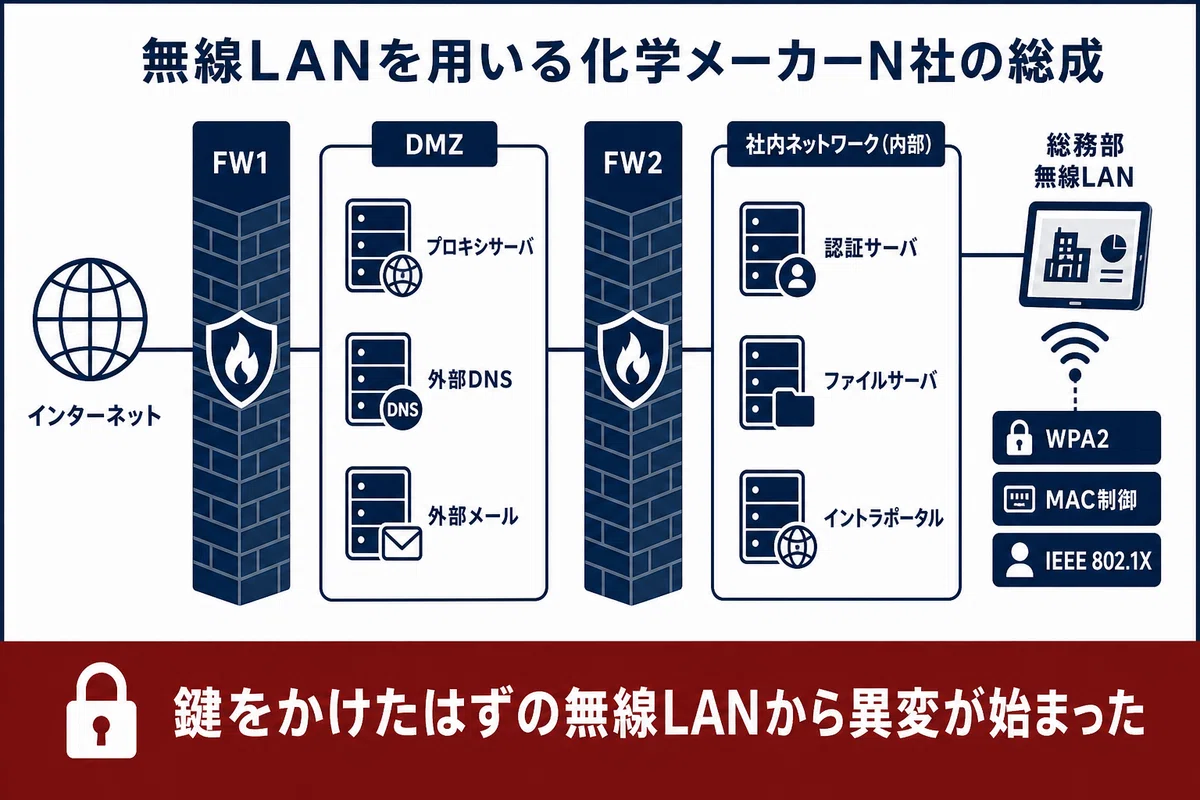
舞台は、従業員数5,000名を抱える化学メーカー、N社です。総務部、営業部、製造部、そして情報システム部(社内では「情シス」と呼ばれています)があり、国内には工場も持つ、それなりの規模の企業です。
社内ネットワークは、インターネットとの境界にFW1(ファイアウォール)を置き、その内側にもう一段FW2を構えた二段構えの構成でした。インターネットに面したDMZ(社外に公開するサーバを置く緩衝地帯。直訳すると非武装地帯)には、プロキシサーバ(社内から外部Webへのアクセスを中継するサーバ)や外部DNSサーバ、外部メールサーバが並びます。内部には認証サーバ、ファイルサーバ、内部メールサーバ、社内ポータルであるイントラポータルサーバなどが置かれ、各部門のセグメント(区切られたネットワーク)にはデスクトップPC(社内ではD-PCと呼ばれます)が配置されていました。
N社では全従業員に一人ひとつ利用者IDが割り当てられ、IDとパスワードが認証サーバに登録されています。社内PCへのログオンや、内部メールサーバ・ファイルサーバへのアクセス時には、この認証サーバを使った認証が行われていました。
そして総務部では、持ち運びできるタブレットPCを無線LANで使っていました。無線LANの暗号化にはWPA2を採用。さらにW-AP(無線LANアクセスポイント)には、不正な端末の接続を防ぐために二重の対策がかけられていました。ひとつは「登録済みのMACアドレスをもつ端末だけを接続可能にする接続制御」、もうひとつは「総務部所属の従業員の利用者IDだけ接続を許可するIEEE 802.1X認証」です。後者は認証サーバと連携し、利用者IDとパスワードを使って認証する方式(EAP-PEAP)でした。
技術的には、かなり手堅い構成に見えます。ところが2019年春のある日、この守りの内側で、すでにマルウェアが静かに動き始めていたのです。
何が起きたのか
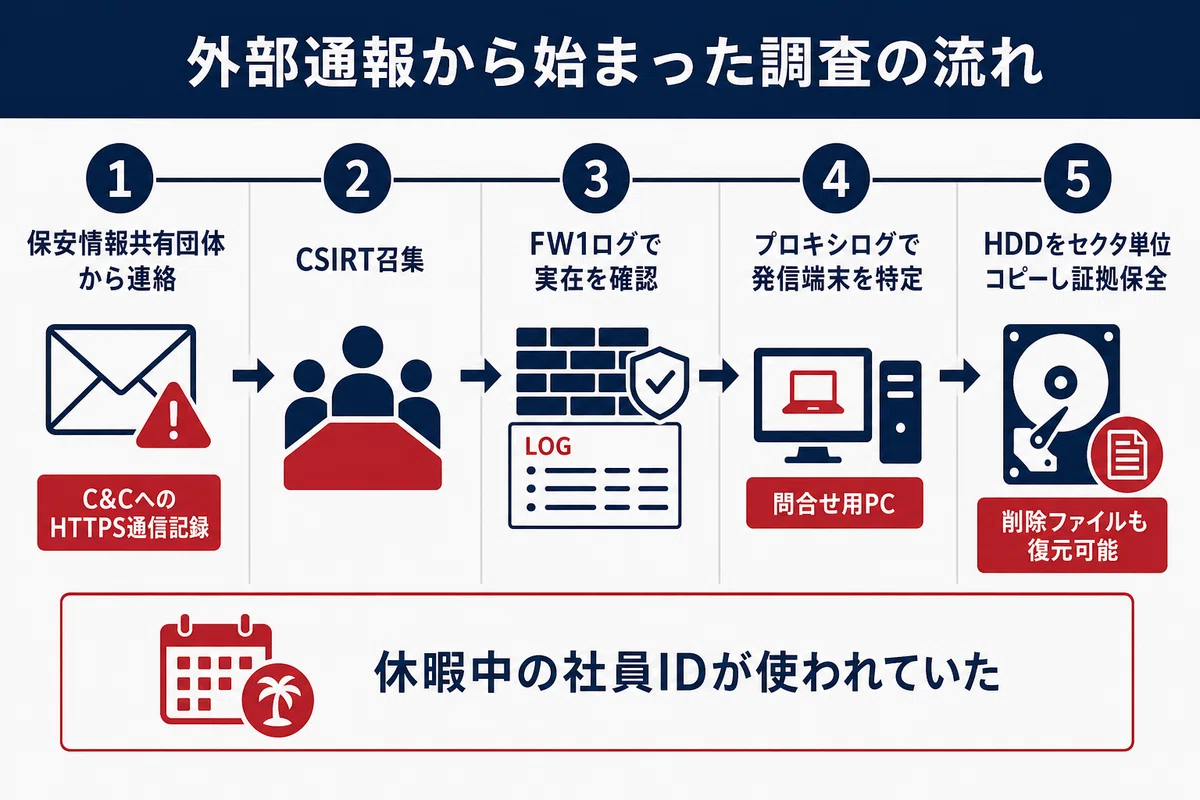
最初の異変は、N社の外から届きました。4月12日の午後1時頃、あるセキュリティ情報共有団体からN社に連絡が入ります。「あるC&Cサーバを調査していたところ、そのサーバに対するN社からの通信記録を発見した」——。提供された情報には、送信元IPアドレスがN社のプロキシサーバのもの、宛先がC&CサーバのIPアドレス、宛先のTCPポート番号が443、そして通信が始まった時刻が4月10日の午後2時ちょうど、と記されていました。
ポート443はHTTPS(暗号化されたWeb通信)で使われる番号です。社内のプロキシサーバから、攻撃者の指令サーバへ、暗号化された通信が出ていた——これは見過ごせません。
連絡を受けたN社では、ただちにCSIRT(シーサート。セキュリティ事故に対応する専門チーム)が招集されました。リーダーであるR課長は、メンバーのP君に対し、登録セキスペ(情報処理安全確保支援士)であるW主任の支援を受けながら、すぐに状況を確認するよう指示します。
P君がまず行ったのは、提供された情報が本物かどうかの裏取りでした。送信元はプロキシサーバのIPアドレス。プロキシサーバからインターネットへ出ていく通信は、必ずインターネットとの境界にあるFW1を通ります。そこでP君は【FW1のログ】を確認し、たしかにN社からその通信が発信されていたことを突き止めました。
次に知りたいのは、「では社内のどの端末がその通信を始めたのか」です。プロキシサーバは、各機器からの全てのアクセスについてアクセスログを取得していました。P君が【プロキシサーバのログ】を確認すると、問合せ用PC(会社Webサイトの問合せフォームから届くメールを受信する専用のD-PC)から、C&Cサーバに向けてHTTPSと思われるセッションが確立していたことが分かったのです。
無害なはずの「問合せ受付PC」が、攻撃者の指令サーバと通信していた。事態の深刻さが見えてきました。
ここからP君は、決められたインシデント対応手順に従い、問合せ用PCのHDD(ハードディスク)をコピーします。このとき彼が選んだのは、ファイル単位ではなく【セクタ単位で全セクタを対象にしたコピー】でした。原本のHDDはそのまま証拠として保全し、予備のD-PCを新しい問合せ用PCに仕立てて、業務は止めずに継続させます。
なぜ「全セクタ」だったのか。ファイル単位のコピーでは、すでに削除されたファイルは写し取れません。しかしディスク上では、削除されたファイルの中身は「空きセクタ」として残骸が残っていることが多い。セクタ単位で丸ごとコピーしておけば、その空きセクタの情報から、削除されたファイルの内容を後で復元して調査できる——これがデジタルフォレンジック(電子的な証拠保全・分析)の基本的な考え方でした。
複製したHDDと関連機器のログを突き合わせると、感染までの経路が浮かび上がってきます。4月10日の午前10時、ある被疑IPアドレスから問合せ用PCへのリモートデスクトップ(離れた場所からPCを遠隔操作する仕組み)ログオンが成功していました。そのログオンに使われた利用者IDは、総務部のBさんのものでした。
DHCPサーバ(端末にIPアドレスを自動で割り当てるサーバ)のログを見ると、その被疑IPアドレスは、午前9時半から11時半までの間、ある「被疑PC」に割り当てられていたことが分かります。さらにW-APのログを調べると、午前9時半に、その被疑PCを発信元として、BさんのIDを使ったIEEE 802.1X認証の要求が成功していました。認証サーバのログにも、同じ時刻にBさんのIDで認証成功の記録が残っていたのです。
ところが、決定的におかしな点がありました。当のBさんは、4月10日は休暇を取得しており、出社していなかったのです。念のため彼女のタブレットPCのログを調べても、その日に使われた形跡はありませんでした。
つまり——Bさん本人が使っていないIDとパスワードが、何者かによって使われ、無線LAN経由で問合せ用PCに不正ログオンされていた。攻撃者はBさんの認証情報を手に入れ、それを使ってまんまと社内に入り込み、マルウェアを実行していたのです。複製HDDからは、マルウェアと思われるファイルと、それが実行された痕跡も見つかりました。
しかし、ここで新たな疑問が生まれます。総務部のW-APはMACアドレスによる接続制御をしているのに、どうして攻撃者の端末が接続できたのか。そしてそもそも、認証サーバに登録されたBさんのIDとパスワードを、攻撃者はどうやって知ったのか。物語は、無線LANそのものの弱点へと深く分け入っていきます。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
