令和7年度 秋期 情報処理安全確保支援士試験 午後 問3|リモートワークの入口を固める前に、振込先がすり替わっていた——情報処理安全確保支援士で学ぶVPN・DNS・多要素認証の実例

この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 令和7年度 秋期 情報処理安全確保支援士試験 午後 問3
主なテーマ: リモートワーク、VPN型セキュリティサービス(Kサービス)、DNSSEC・DoH・DoT、多要素認証(MFA)、インターネットバンキングの偽サーバ攻撃、送信元IP制限、端末状態チェック、OS移行の推進
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
リモートワークは、子育てや介護といった理由から「働き方の選択肢」として定着しつつあります。一方で、社外から社内の業務システムへつなぐ経路は、攻撃者にとっても格好の入口になります。DNS(ドメイン名をIPアドレスに変換する仕組み)の改ざん、通信の盗聴、多要素認証(MFA:パスワードに加えて別要素で本人確認する仕組み)のすり抜け——入口を固めないままリモートワークだけ広げると、業務効率の代償にセキュリティの穴が残ります。
情報処理安全確保支援士試験の令和7年度秋期 午後 問3は、機械部品の商社P社を舞台に、インターネットバンキング(IB)の振込先すり替えリスクの見直しから、KサービスというVPN型のセキュリティサービス導入、そしてDNSと認証基盤の設計までを一本の物語として問う事例です。受験者には「脅威と対策の対応」を整理する力が、経営者・管理職には「リモートワークはインフラと運用のセットで決める」という示唆が得られるはずです。
インシデントの概要
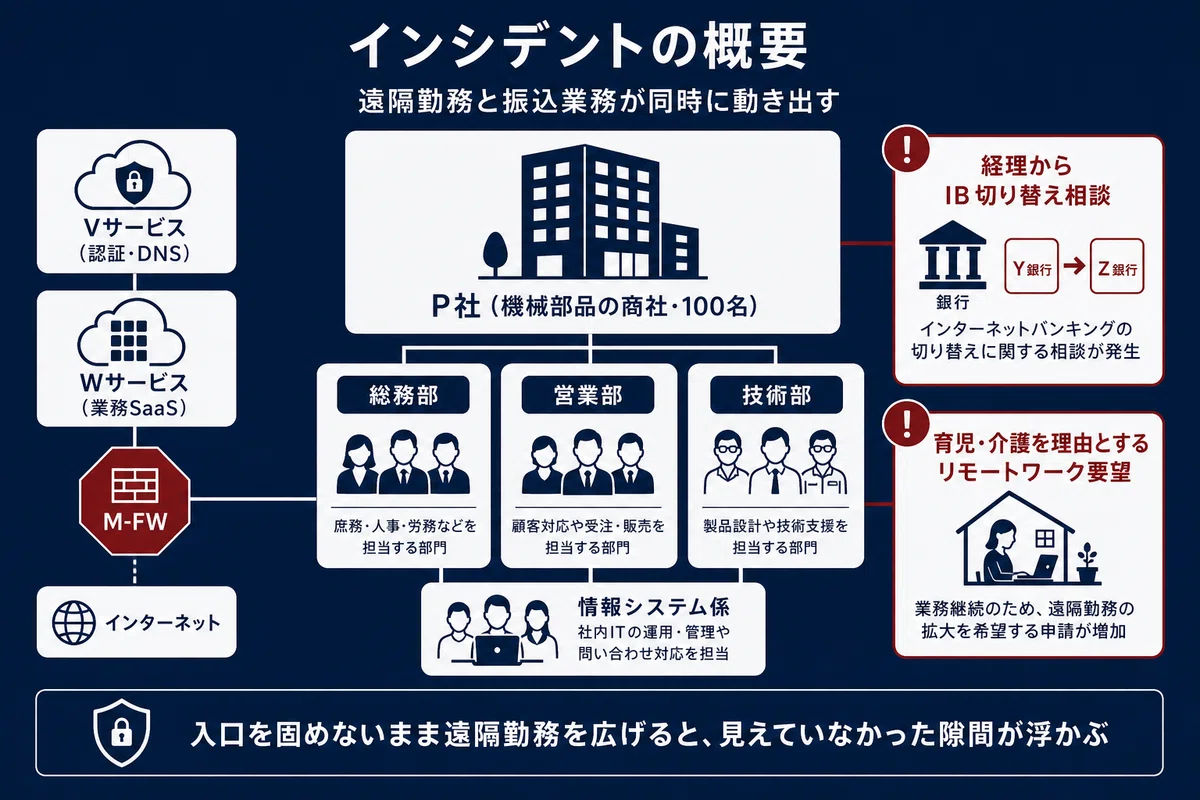
舞台はP社。従業員100名の機械部品の商社で、総務部・営業部・技術部の三部署体制です。情報システム係にはH係長、T主任、Fさんがおり、各部には情報セキュリティ推進者が配置されています。社員には社有PCと社有スマートフォン(以下、情報端末)が一人一台貸与され、個人スマートフォンは社有端末の故障や災害時など緊急時のみ利用できます。
P社の情報システムは、オンプレミスではなくV社のVサービスとW社のWサービスという二つのSaaS(クラウド上のソフトウェアサービス)に依存しています。社内LANはM-FW(多機能ファイアウォール:状態監視型のパケット検査、DNSキャッシュ、Webプロキシを兼ねる装置)を経由してインターネットへ出ます。M-FWのインターネット側インターフェースのグローバルIPアドレスは a1.b1.c1.d1 です。W社のW-GW(レイヤ3ゲートウェイ)経由で、P社専用の人事労務・販売管理・ファイル・社内Webの各サービスに届きます。
社有PCのOSは、ベンダーサポート中のバージョンXから後継のバージョンYへ移行中です。Xは一年後にサポート終了予定で、各部の推進者が六か月以内の完了を目指していますが、進みは遅れがちでした。表1の規程では、社有PCの脆弱性パッチは公開から二週間以内、社有スマートフォンは一週間以内の適用が求められ、推進者が月次で確認する仕組みになっています。
Vサービスの権威DNSは、応答に電子署名を付与する機能、HTTPSで問い合わせを行う方式、TLSで暗号化するDoTに対応しています。認証基盤はMFAを提供し、P社はスマートフォンアプリによる方式2を採用、設定画面へのアクセス元IPも制限できます。W-GWは、M-FWのグローバルIP a1.b1.c1.d1 からの接続だけをP社専用Wサービスへ通します。営業部・技術部が使う取引先Webサービスも、同じく a1.b1.c1.d1 からの接続のみを許可するIPフィルタが前提です。
経理のGさんから、Y銀行のY-IBからZ銀行のZ-IBへ切り替えてよいかという相談が入ります。同時に、育児・介護を理由としたリモートワーク要望が押し寄せ、H係長は経理のIB利用と情報システム管理を除く全社員向けのリモートワーク基盤の検討をT主任に指示します。ここから、セキュリティの「見えていなかった隙間」が次々と浮かび上がっていきます。
何が起きたのか
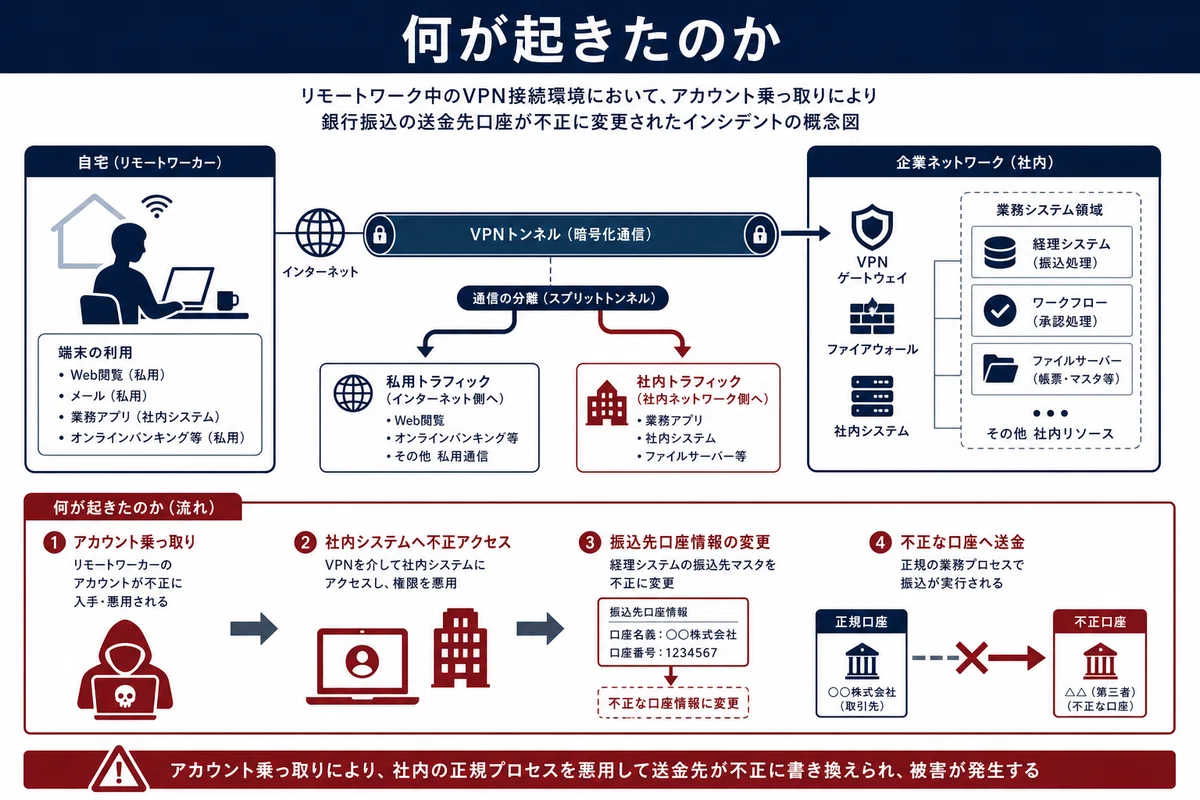
振込先が攻撃者口座にすり替わる、という最悪のシナリオ
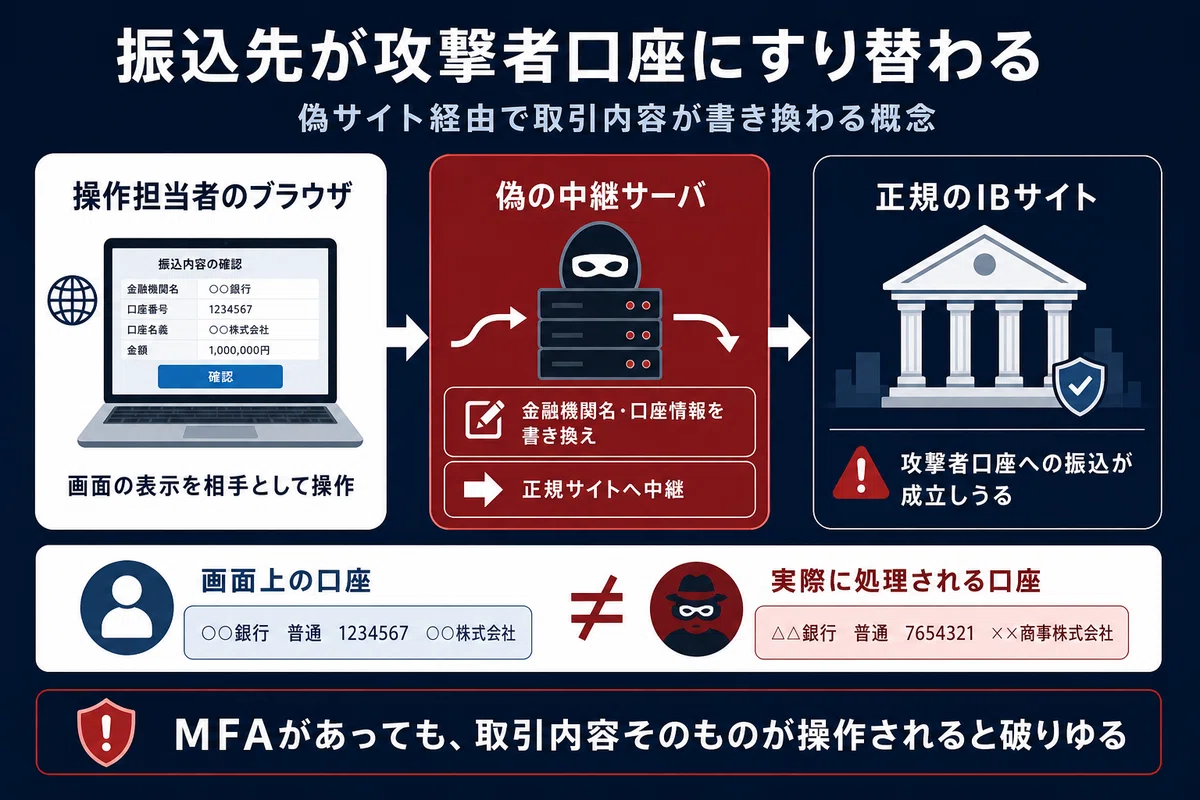
Fさんが最初に掘り下げたのは、Y-IBでの振込業務です。操作担当者と操作確認者の二人制で、金融機関名・支店・口座・金額を順に確認しながら進める手順は整っていました。振込金額の入力後、操作担当者は宛先口座番号を数字入力トークン(ハードウェア型のワンタイム認証装置)に打ち込み、トークンが表示する認証番号をWeb画面へ返す——この流れは、一見すると堅牢に見えます。
ところが、社有PCがマルウェアに感染し、操作担当者が偽のサーバ(本物の銀行サイトに見せかけた攻撃者のサーバ)へ誘導された場合のやり取りをモデル化すると、背筋が寒くなる展開が見えてきました。偽サーバは、金融機関名や店名、口座種別・口座番号、名義人表示、振込金額を、攻撃者口座向けに書き換えたうえで本物のY-IBサイトへ中継します。操作担当者がトークンへ入力する口座番号や、高額振込時に追加で表示されるポップアップ画面(図5)に従って入力する数字も、攻撃者の用意した値に誘導され得ます。認証番号さえ横取りできれば、本物のサイト側では攻撃者口座への振込が成立しかねません。
図4のやり取りでは、操作担当者のブラウザは偽サーバとだけ通信しているように見えても、裏側では本物のY-IBサイトへ中継されています。表5が示すように、金融機関名や口座番号の段階で攻撃者口座の情報が混ざり、高額振込時の追加本人確認(図5)では、偽サーバが送った数字をトークンへ入力させる余地があります。設問2で問われる空欄d・eは、このときトークンへ入力される口座番号が「書換え前の値(イ)」なのか「攻撃者口座(ア)」なのかを切り分けるための論点です。
Fさんの分析では、Z-IBが採用するカメラ付きトークンは、QRコード(二次元コード)に取引内容を載せ、トークン自身の画面に振込先を表示するため、Web画面で口座が書き換えられても利用者が気づきやすい——すなわち、攻撃者口座への誤振込リスクはZ-IBのほうが低い、と結論づけられました。経理はY-IBからZ-IBへ切り替える方向になります。ここでの教訓は、多要素認証を導入していても、認証に使う「取引内容そのもの」が攻撃者に操作されると、番号の横取りで突破され得る、という一点です。
リモートワークは「Kサービス」で一本化する方針へ
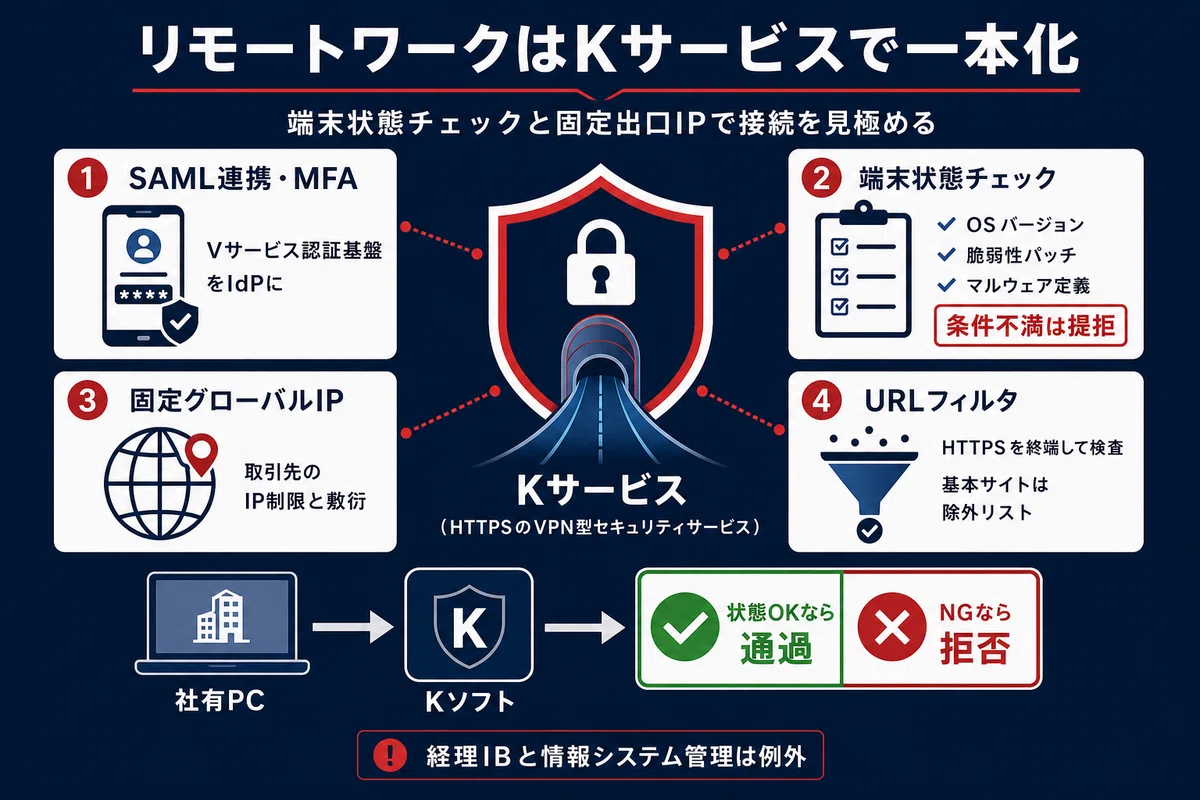
リモートワークの調査で、T主任とFさんはR社のモバイルルータR-MRと回線R-service、そしてW社のKサービス(HTTPSで提供されるVPN型のセキュリティサービス)に注目します。Kサービスは専用のKソフトで接続し、Vサービスの認証基盤をSAMLのIdP(Identity Provider:本人確認を仲介する側)としてMFA連携します。接続時にはOSバージョン、脆弱性パッチ、マルウェア定義の状態を記録し、条件を満たさない端末は拒否できます。契約者専用の固定グローバルIPを出口に使えるため、取引先サービスが要求するIP制限とも相性がよいのです。
新規社有PCの導入時(図7)には、情報システム係がアカウント作成とパッチ適用を行い、利用者は社内LANからMFA設定画面へアクセスして社有スマートフォンに認証アプリを登録、続けてKサービス設定サイトからKソフトを入手します。初期設定後の追加作業(図2)では、OS更新サイトやQ社のマルウェア定義配布サイト、Vサービス、P社専用Wサービスといった「基本サイト」へ到達できることを確認し、VサービスとP社専用WサービスのURLをブックマーク登録する——リモートワーク後も迷わず安全な経路へ誘導するための下準備です。
社内でもKサービス経由にすればHTTPSのURLフィルタリングが効く——この判断から、リモートワーク時だけでなく、経理のIB利用と情報システム管理を除き、社有PCは原則いつもKサービスを使う方針(図8)がH係長に承認されます。KサービスはHTTPSを一旦終端してフィルタリングしますが、基本サイトと取引先サービスのFQDN(ドメイン名)は除外リストに載せ、通信の暗号化と検査のバランスを取ります。先行利用ではT主任とFさんが社内・R-service経由の両方で一か月ずつ検証し、問題ないと確認しました。
一方で、社有スマートフォンが故障するとMFA方式2(認証アプリ)が使えなくなる事態が発生します。管理者は方式3(ログインのたびに方式1か2を選べる方式)へ切り替え、先行利用者については方式1の電話番号として個人所有スマートフォンの番号を登録する対応が取られました——これは可用性のための判断でしたが、セキュリティ上の副作用ものちに問われることになります。
M-FWでは社内からのHTTPを禁止し、HTTPSは原則Kサービス宛てのみ許可する案が出ますが、Z-IBやOS更新サイト、認証基盤、Kサービス設定サイトなど、Kサービス以外へ向かう必要がある宛先を追加で許可する必要も明らかになりました。Kサービス設定サイトへのアクセスは、社内からに限るのではなく、接続元IPアドレスを a1.b1.c1.d1 に制限する——すなわちM-FWのグローバルIPからだけ管理画面を開ける——という具体策が採られます。取引先サービスには、P社専用のKサービス固定グローバルIPを接続許可IPとして登録してもらう依頼(空欄f)も並行して進められます。
OS移行が遅れている問題に対しては、Kサービス接続ログに記録された端末情報からOSがバージョンXの社有PCを抽出し、アカウント名で利用者を特定、所属部の情報セキュリティ推進者へ報告してバージョンYへの移行を促す——という運用施策(下線③)まで踏み込みました。H係長は、リモートワークと情報セキュリティ強化の両方にKサービスが有効だと判断し、全社展開へ進めることになります。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
