平成31年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2|取引先から漏れた設計図——情報処理安全確保支援士で学ぶサプライチェーン攻撃と不正ログインの実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 平成31年度(2019年)春期 情報処理安全確保支援士試験 午後Ⅱ 問2
- 主なテーマ: 標的型攻撃メール、ダウンローダ型マルウェア、不正ログイン、なりすまし、ログ調査、営業秘密管理、委託先・取引先管理(サプライチェーンセキュリティ)、集中管理
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
「うちは小さな会社だから狙われない」——この思い込みが、いちばん危険です。情報処理安全確保支援士試験の午後Ⅱで出題されたこのセキュリティインシデント事例は、まさにその油断を突いてきます。攻撃者が最初に侵入したのは、大企業ではなく、その取引先である従業員200名の金型加工業者でした。セキュリティ対策が手薄な取引先にまず入り込み、そこを足がかりに大企業の重要情報を狙う——いわゆるサプライチェーン攻撃(取引網の弱い部分を突いて本命の組織に到達する攻撃)の典型です。
この事例の怖いところは、漏れたのが「自社の情報」だけではなかった点にあります。共同で展示会に出品しようとしていた取引先の設計情報まで、いっしょにインターネット上に流出してしまった。被害は自社の信用にとどまらず、取引先からの調査依頼、責任の追及へと広がっていきます。
しかも、攻撃の入口は特別なものではありませんでした。運送会社を装った一通のメール。誰のもとにも届きうる、ありふれた偽メールです。そこから、マルウェア感染、認証情報の漏えい、なりすましによる不正ログインへと、被害が連鎖していきます。
この記事を読むと、ダウンローダ型マルウェアがどうやって社内のサーバから設計図を盗み出すのか、なぜ「ログに残った利用者ID」だけでは犯人を特定できないのか、そして初期パスワードの使い回しや利用者IDの共用がいかに致命的かが見えてきます。受験者には記述式で頻出のログ分析・なりすまし・アクセス制御の論点が詰まっており、経営者には「取引先のセキュリティは自社のリスクである」という現実を突きつける教材になります。
インシデントの概要
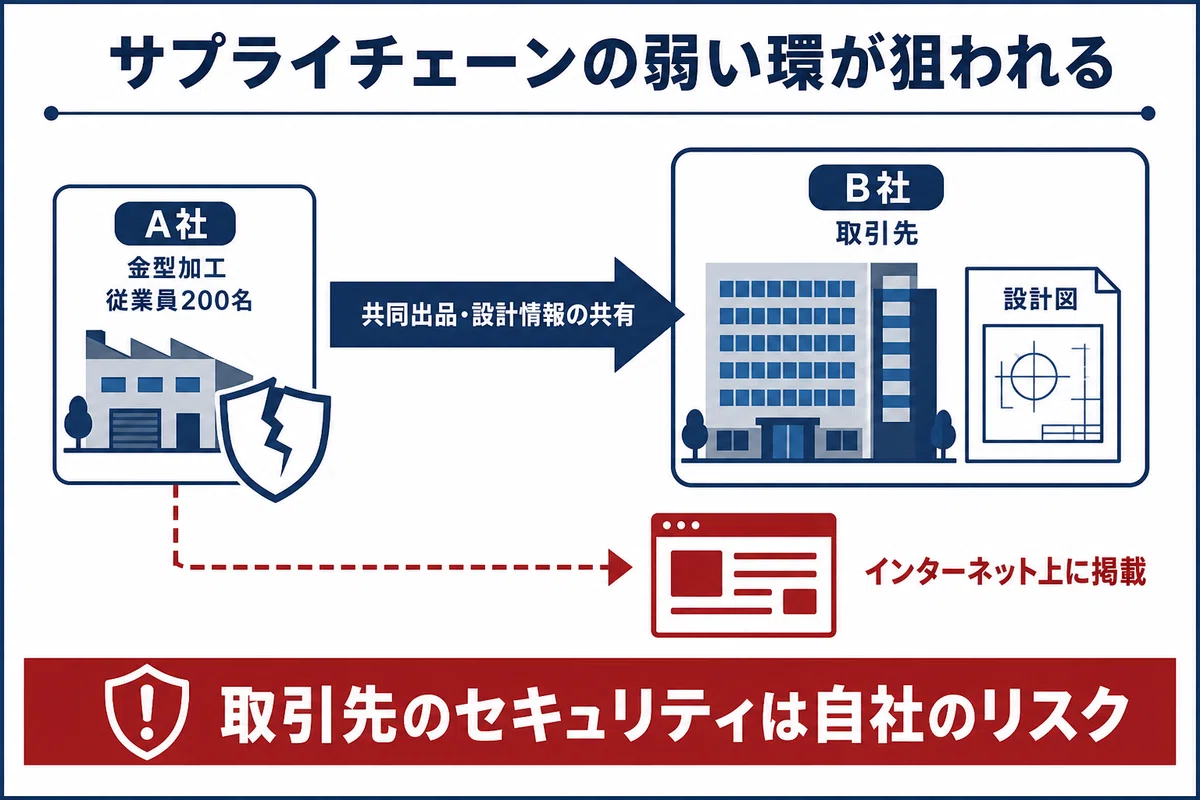
舞台は、新潟市内に本社と工場を構え、大阪市に営業拠点を持つ、従業員200名の金型加工業者A社です。A社の金型加工技術は評価が高く、大企業から金型加工を請け負うこともありました。金型加工に必要な情報をまとめた「設計情報ファイル」を、DVD-Rや電子メールを使って発注元とやり取りするのが日常の業務です。
A社は、自社の営業秘密が不正競争防止法で守られるよう、経済産業省の「営業秘密管理指針」を参考にした管理規則を定めていました。設計図のような技術情報は、まさに会社の競争力の源泉です。それを守るために、文書には「A社秘密情報」と記載し、閲覧できる人を業務上必要な従業員に限る——そうした地道なルールを整備していたのです。
システム環境も、それなりに整っていました。全従業員にデスクトップPC(以下、DPC)を貸与し、社外への持ち出しは禁止。クラウドサービスを使ってDNS(ドメイン名とIPアドレスを対応づける仕組み)やメールを運用し、DMZ(インターネットと社内ネットワークの間に置く緩衝地帯)にはキャッシュDNSサーバとプロキシサーバ、内部システムLANには設計情報を管理する「設計情報管理サーバ」を置いていました。マルウェア対策ソフトも導入し、脆弱性修正プログラムも毎月適用していた。一見すると、対策は十分に見えます。
ところが、ある日、取引先からの一本の連絡が、その「十分」だったはずの守りに大きな穴があったことを暴き出します。
何が起きたのか
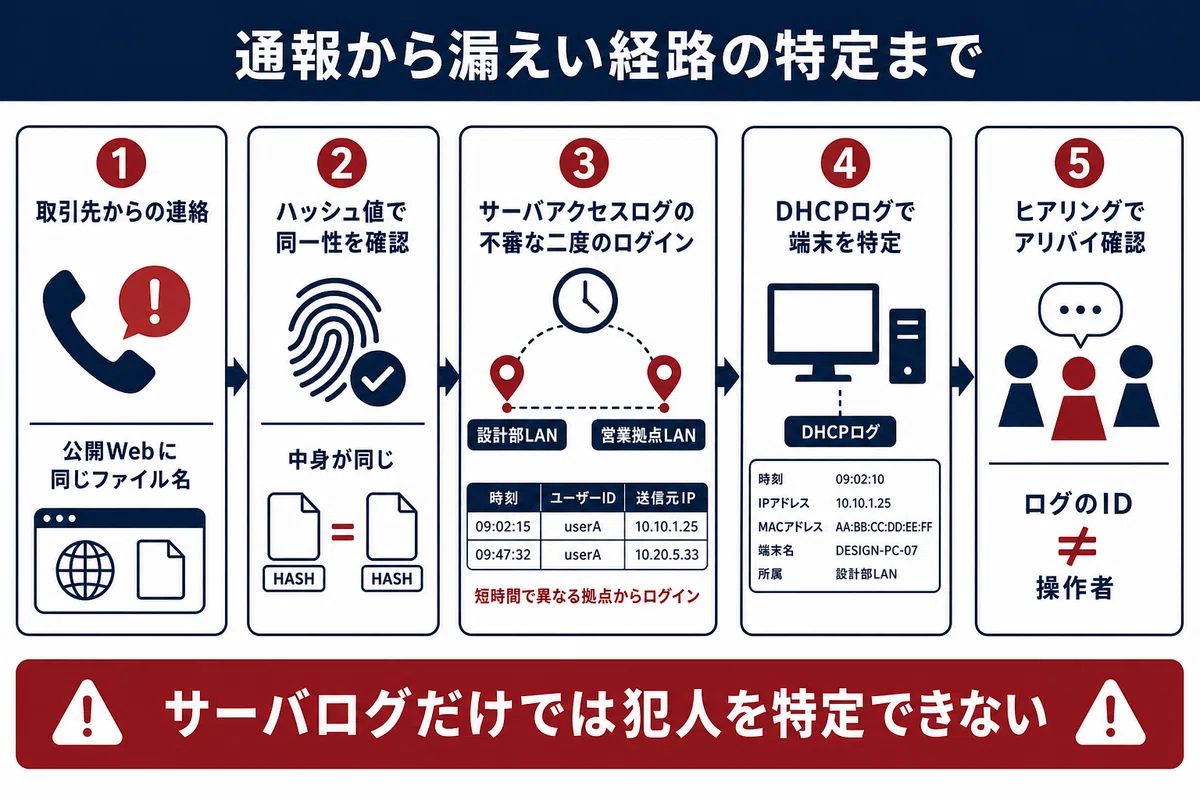
6月7日、金型加工業者B社のL氏から、A社設計部のJさんに連絡が入りました。「御社の情報が漏えいしているおそれがある」——。
L氏が検索サイトで金型技術の情報を調べていたとき、見覚えのあるファイル名が目に飛び込んできたのです。それは、A社とB社が共同で展示会に出品する予定だった金型(以下、共同出品金型)の設計情報ファイル、「ファイルS」とまったく同じ名称のファイルでした。それが、あるWebページに堂々と掲載されていたのです。
ファイルSは、6月1日にJさんがDVD-R(以下、DVDS)に保存し、L氏に直接手渡したばかりのものでした。それが、なぜインターネット上に? しかもWebページに表示されたファイルの更新日付は「6月4日」。手渡しの後の日付です。
L氏は冷静でした。掲載されていたファイルが本当にファイルSと同一なのかを確かめるため、B社のセキュリティ担当者に調査を依頼します。担当者は、ファイルのハッシュ値(ファイルの中身から計算される、指紋のような固有の値。中身が1ビットでも違えば値が変わる)を調べました。Webページのファイルのハッシュ値は、DVDS内のファイルSのハッシュ値と一致——同一ファイルであることが、技術的に確定したのです。
B社は、自社からの漏えいを疑い、まず自分たちを点検しました。B社では設計情報ファイルを設計室の閉じたネットワークだけで扱っており、インターネットに漏れる可能性は低い。DVD-Rの持ち込み・持ち出しの管理記録を見ても、DVDSは設計室内に持ち込まれ、設計室内で使われただけでした。B社側に漏えいの痕跡はない。だからこそL氏は、「A社から漏れたのではないか」とA社に調査を求めてきたのです。
事態を重く見たA社のE部長は、システム係のFさんに調査を指示しました。情報システムの運用を支援してきたシステム会社のG氏も協力します。FさんとG氏は、まず設計情報管理サーバのアクセスログから調べ始めました。ファイルSはこのサーバから取り出された可能性が高いと考えたからです。
ログを追うと、不審な記録が浮かび上がりました。Jさんが共同出品金型の作業用に登録した利用者ID「kyoudou@a-sha.co.jp」(以下、ID-K)による奇妙なアクセスが、6月1日に二度、まったく違う場所から発生していたのです。
一度目は、午前11時40分台。接続元IPアドレスは192.168.19.8——設計部LANの中です。ログイン成功、「kyoudousyuppin.zip」というファイルのアップロード、そしてログアウト。これは正常な業務に見えます。
問題は二度目でした。同じ日の午後4時50分、接続元IPアドレスは192.168.64.3——大阪の営業拠点にある拠点LANです。しかも、ログイン失敗が3回続いたあと、4回目でようやく成功している。その直後、ファイルの一覧を表示し、午後4時51分に「kyoudousyuppin.zip」をダウンロードしていました。共同出品金型の設計に携わるメンバ(以下、共同出品担当メンバ)が使うはずのID-Kが、なぜ営業拠点から、3回も失敗した末にアクセスしているのか。
FさんはDHCPサーバ(DPCに自動でIPアドレスを割り当てるサーバ)のログを照合します。すると、午後の不審なアクセスに使われた192.168.64.3は、営業係のKさんのDPCに割り当てられていたものだと分かりました。Kさんは、共同出品担当メンバではありません。そもそも設計情報管理サーバの利用者IDすら持っていない人物です。
ここでFさんは、重要な判断を下します。「サーバのログだけでは、操作した人物を特定できない」。ログに残った利用者IDはID-Kでも、実際にキーボードを叩いていた人間が誰かは、ログには映らないのです。Fさんは当事者へのヒアリングと、DPC自体の動作ログの調査に踏み込みました。
ヒアリングで、アリバイがはっきりします。共同出品担当メンバの3人は、6月1日の午後1時30分から5時30分まで、B社で打合せをしていました。午後4時50分に大阪の拠点LANからKさんのDPCを操作することなど、物理的に不可能です。Kさん本人も、その時間は別の業務をしていました。
つまり、午後の不正アクセスは、人間の操作ではなかった。FさんとG氏は、KさんのDPCがマルウェアに感染し、そのマルウェアが自動でファイルSを盗み出した可能性が高いと結論づけます。FさんはKさんのDPCを回収し、予備機を貸与。そしてJさんに、不正ログインに使われたID-Kのパスワードを変更するよう、一時的な対処を依頼しました。
追加の調査で、攻撃の全貌が明らかになっていきます。
発端は、5月21日。Kさんのもとに、運送会社のメールアドレスを装い、ZIP形式の圧縮ファイルが添付されたメールが届いていました。Kさんは添付ファイルをDPCに保存して展開します。中には「送信状」という名前のPDFファイル。開いてみると身に覚えのない内容だったので、Kさんはそのまま削除しました——このとき、PDF閲覧ソフトの脆弱性を突かれ、DPCはすでにマルウェアX(以下、マルウェアX)に感染していたのですが、本人は気づいていません。
マルウェアXは「ダウンローダ型」と呼ばれる種類でした。自分自身は小さな運び屋にすぎず、内部に攻撃者のC&Cサーバ(Command and Control。感染した端末に指令を出す司令塔)のURLを隠し持っています。そこから本命の不正プログラム、マルウェアY(以下、マルウェアY)をダウンロードして実行するのが役目です。
そしてマルウェアYこそが、設計図泥棒の正体でした。マルウェアYは、PCのhostsファイル(PC内に持つ、サーバ名とIPアドレスの対応表)を手がかりにWebサーバを探します。A社のDPCには、設計情報管理サーバの名前とIPアドレスがhostsファイルに登録されていました。マルウェアYは、この情報からWebインタフェースを持つ設計情報管理サーバを見つけ出し、C&Cサーバから受け取った利用者IDとパスワードのリストを使って、片っ端からログインを試みたのです。
ここで、二つの致命的な弱点がかみ合います。
一つは、利用者IDの漏えい。ID-Kのメールアドレス「kyoudou@a-sha.co.jp」は、もともと共同出品金型用の同報用アドレスでした。Jさんは、共同出品関係者とのメールのやり取りでこのアドレスをCc(同報先)に指定し、ときには社外のメーリングリスト宛てにもCcとして使っていました。つまり、このアドレスは社外の多くの人の目に触れていた。設計情報管理サーバの利用者IDはメールアドレスそのものなので、アドレスが漏れることは、利用者IDが漏れることと同じだったのです。
もう一つは、パスワード。ID-Kの初期パスワードには、メールアドレスと同じ文字列が設定されていました。そしてJさんは、4月に登録して以来、そのパスワードを一度も変更していなかった。利用者ID(=メールアドレス)さえ分かれば、初期パスワードも自動的に分かってしまう状態だったのです。3回の失敗のあとに成功したのは、リスト型攻撃(入手したIDとパスワードの組合せを次々に試す攻撃)が、まさにこの組合せに行き着いた瞬間でした。
ログインに成功したマルウェアYは、サーバ内をクローリング(自動的に巡回)してファイルを一つずつダウンロードし、攻撃者が用意したサーバへ送り出しました。こうして共同出品金型の設計情報ファイルSは攻撃者の手に渡り、6月4日、Webページに掲載されたのです。
幸い、製造情報管理サーバには不審なログインの記録はなく、被害はファイルSに絞り込まれました。Fさんは6月8日、念のため全従業員にフルスキャン(PC内の全ファイルを検査する操作)を指示します。ただし普段は負荷軽減のためスキャン対象外にしている圧縮ファイルも、このときは一時的に対象に含めました。マルウェアXが圧縮ファイルとして潜んでいる可能性を、洗い出すためです。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
