令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2|テレワークが開けた「裏口」——情報処理安全確保支援士で学ぶ、自社と取引先をまたぐマルウェア感染インシデント

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和3年度(2021年) 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2
- 主なテーマ: テレワーク環境のマルウェア感染対応、クラウドメールへの不正ログイン、C&C通信の遮断、DNSシンクホール、横展開(ラテラルムーブメント)、ログ消去、取引先(コンソーシアム会員)を含むインシデント対応
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
働き方を変えるためのテレワークが、いつの間にか攻撃者のための「裏口」を開けてしまう——この情報処理安全確保支援士のセキュリティインシデント事例は、まさにその落とし穴を正面から描いています。
舞台になるのは、従業員8,000名の化学素材会社。感染症の流行を受けて急いでテレワークへ舵を切り、支社にも広げるためにネットワーク構成まで作り変えました。その「急いだ変更」の一つが、後にマルウェア感染を成功させる決定的な要因になります。しかも被害は自社の中だけにとどまりません。同社が運営する研究開発のコンソーシアム(複数の組織が共通の目的のために作る連合体)を通じて、ガバナンス(管理・統制)が直接届かない他社の端末にまで、感染が広がりかねない事態へと発展していきます。
この記事を読むと、クラウドメールへの不正ログインを起点にした標的型攻撃がどう進むのか、C&Cサーバ(攻撃者がマルウェアを遠隔操作するための指令サーバ)への通信をどう断つのか、ログを消されたPCの感染をどうやって見つけるのか、そして「自分の会社では直接手を出せない取引先」の感染拡大をどう食い止めるのかが見えてきます。試験対策としては令和3年度午後Ⅱでも屈指のボリュームを誇る総合問題ですが、それ以上に、テレワークとクラウド移行を進めるすべての組織にとっての実務的な教訓が詰まっています。
インシデントの概要
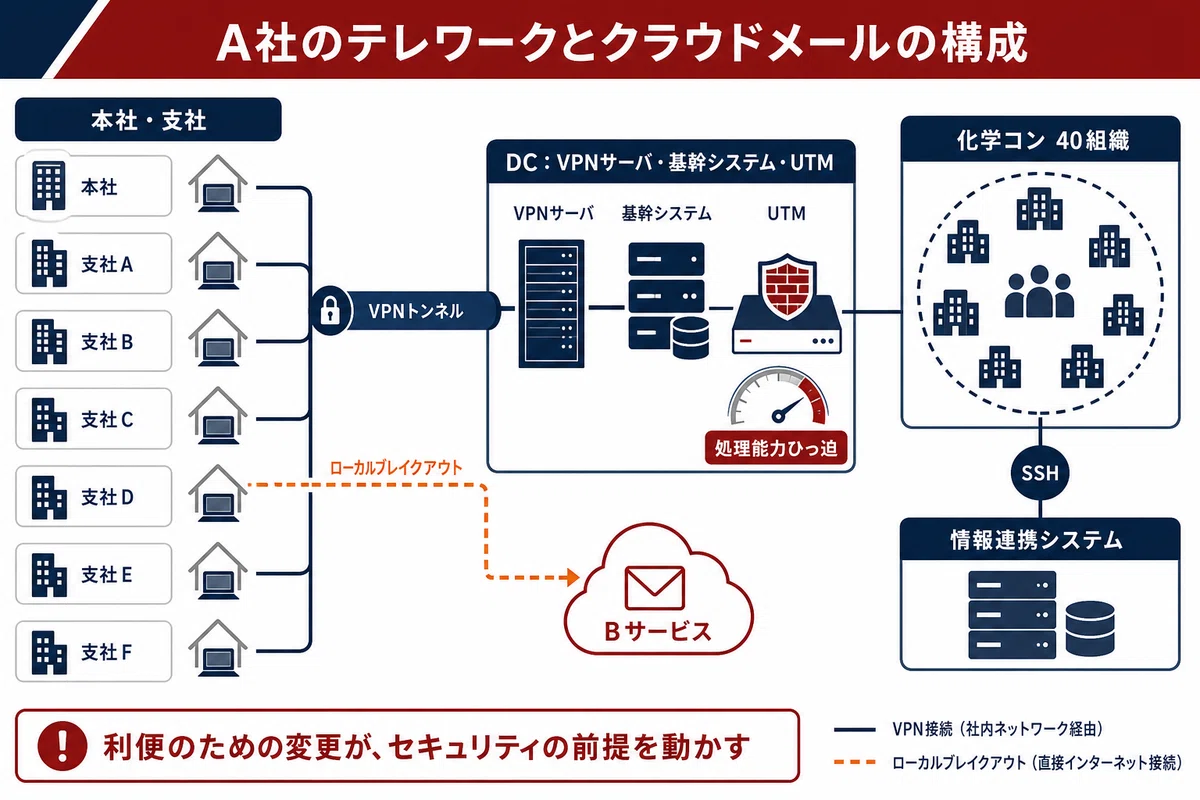
主役となるA社は、首都圏に本社、地方に六つの支社を構える化学素材会社です。素材の研究開発で古くから産学官連携をリードしてきた、技術が資産の会社だと考えてください。
A社は、社外のデータセンタ(DC)とハウジング契約(自社の機器を預けて運用する契約)を結び、その中にVPNサーバと基幹システムを置いていました。VPN(Virtual Private Network。インターネット上に暗号化された専用通信路を作る仕組み)は、テレワークの従業員が自宅から社内のリソースへ安全につなぐための入口です。メールはかつて社内のサーバで運用していましたが、いまはクラウド上のWebメールサービス(以下、Bサービス)に移していました。
ここで一つ目の伏線が張られます。Bサービスへの移行で通信量が増え、DCに置いた統合脅威管理装置(UTM。ファイアウォールや侵入検知など複数のセキュリティ機能を一台にまとめた装置)の処理能力が、すでにひっ迫していたのです。
A社の業務PCは会社が貸与したもので、従業員はこれをWebアクセスやメール送受信に使います。テレワークでは業務PCを自宅に持ち帰り、自宅のネットワークからVPNサーバを介して社内につなぐ。Bサービスのようなインターネット上のサービスへの通信も、いったんVPNサーバを経由する設計でした。つまり「社外に出ていく通信もすべてDCを通って外へ出る」ことが、Bサービス側のアクセス制限の前提になっていたのです。Bサービスは「アクセス元のIPアドレスがUTMのものであるときだけ利用を許す」設定になっていました。これが二つ目の伏線です。
そしてもう一つ、A社の研究部は「化学研究開発コンソーシアム」(以下、化学コン)という、研究機関・大学・企業など40組織が加盟する団体を運営していました。会員との重要情報のやり取りには、SSH(暗号化された安全な通信路を作る仕組み)を使った「情報連携システム」が使われ、各会員は専用の「連携端末」を設置していました。A社の本社に置かれた連携サーバと、会員側の連携端末が、3時間に一度ファイルをやり取りする。一見閉じた仕組みですが、ここにも見えにくい接点が潜んでいました。
何が起きたのか
物語の起点は、感染症の流行に伴う急激な働き方の変化でした。A社は2月、本社勤務の従業員を原則テレワークにする方針を決め、さらに支社にも広げる検討を始めます。ところが、支社のテレワークに本社と同じ「すべての通信をDC経由にする」方式を採ると、すでにひっ迫していたUTMの処理能力を超えてしまう。そこでA社は、各支社に新たなインターネット接続回線を引き、Bサービスへの通信だけは支社の回線から直接外に出す——という新しいネットワーク構成を導入することにしました。特定の通信だけを拠点から直接インターネットへ逃がすこの方式を、ローカルブレイクアウトと呼びます。
導入前のテストで、さっそく問題が起きます。ある支社のテレワーク勤務者が、一般のインターネットには出られるのに、Bサービスにだけつながらないというトラブルです。原因は、Bサービスが「UTMのIPアドレスからの通信だけ許可する」設定だったこと。ローカルブレイクアウトでBサービスへの通信が支社の回線から直接出るようになった結果、アクセス元のIPアドレスがUTMのものではなくなり、Bサービスに弾かれてしまったのです。A社はこのトラブルを解消するため、4月1日にBサービスの設定を変更します。支社の新しい回線のIPアドレスからのアクセスも許可するようにした——この変更が、攻撃者にとっての「裏口」を広げることになるとは、このとき誰も気づいていませんでした。
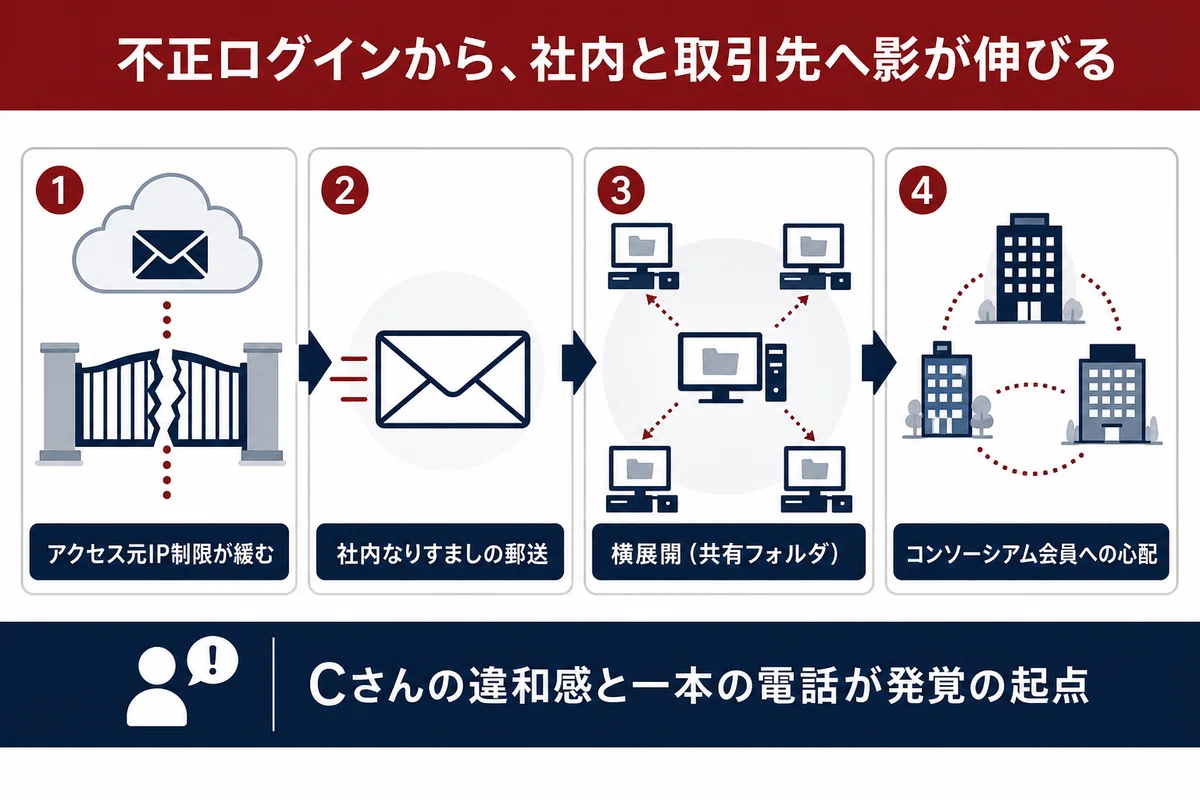
時を同じくして、攻撃者は静かに動き始めていました。7月9日、攻撃者は何らかの方法で入手した総務部Dさんのアカウントを使い、インターネット側からBサービスへ不正にログインします。後に、Dさんが脆弱な(推測されやすい)パスワードを設定していたことが分かりますが、この時点では誰も異常に気づきません。Bサービスの設定変更でアクセス元の制限が緩んでいたことも、不正ログインを後押ししました。
7月14日、攻撃者はDさんになりすまし、研究部のFさん宛てにマルウェアαを添付したメールを送ります。Fさんは、社内の総務部の人間からのメールだと信じて添付ファイルを開きました。その瞬間、Fさんの業務PCがマルウェアαに感染します。マルウェアαは、感染するとC&Cサーバと通信を確立し、攻撃者がそのPCを遠隔操作できる状態にするものでした。攻撃者は遠隔操作を使い、同じ日のうちに、その業務PCをもう一つのマルウェアβにも感染させます。
このマルウェアβが、実に厄介な性質を持っていました。感染すると、「待機機能(何もしない)」「横展開機能」「遠隔操作機能」の三つのうちのどれかを、あらかじめ決められた確率でランダムに実行する。しかもこの実行は1週間の間隔を置いて繰り返され、遠隔操作機能の実行に成功するまで続きます。横展開機能(ラテラルムーブメント。最初に侵入した1台から、社内の別のPCやサーバへ攻撃を広げていくこと)は、到達できるネットワーク内をスキャンし、脆弱性のある機器を見つけて自分を感染させます。さらに、アクセスできる共有フォルダを見つけると、細工した文書ファイルをそこに置く。その文書を開いた機器が、また新たに感染する——という仕掛けです。
攻撃者は焦りませんでした。むしろ「ゆっくり」を徹底します。メールの送信間隔を空け、マルウェアの拡散速度をあえて遅くし、目立たないように社内の情報を盗み出していく。Dさんに気づかれないよう、自分が送ったメールは送信済みボックスからこまめに削除する。一部の業務PCでは、すべてのイベントログ(OSが記録する動作の記録)を消した痕跡まで残っていました。7月28日から9月11日にかけては、Dさんのアカウントを使って、システム管理者のCさんを含む数名の従業員にマルウェアβ付きのメールを断続的に送り続けます。攻撃は、誰にも気づかれないまま、二か月以上も続いていたのです。
潮目が変わったのは9月11日でした。システム管理者のCさんが、差出人が「総務部のDさん」と表記されたメールを受け取ります。文面に、どうにも違和感がある。Cさんは念のためDさんに電話で確認しました。返ってきたのは「そんなメールは送っていない」という答え。Cさんはすぐさま社内のCSIRT(シーサート。インシデント対応の専門チーム)に報告します。報告を受けたEさんは、Dさんの証言やBサービスの利用履歴を調べ、「Dさんのアカウントが第三者に不正利用されている可能性が高い」と判断。Dさんのアカウントの無効化を依頼したうえで、契約中のセキュリティベンダX社の情報処理安全確保支援士(登録セキスペ)であるP氏の支援を受けながら、9月16日に初期調査結果をまとめました。
解析の結果は深刻でした。マルウェアαもβも、A社を狙ったとみられる固有の文字列やファイルパス、そしてC&CサーバのIPアドレスとFQDN(完全修飾ドメイン名。ホスト名からトップレベルまでを省略せず記したドメイン名)のリストを内部に持っていた。しかも、どちらもA社が導入していたマルウェア対策ソフトでは検出できなかったのです。A社は重大なインシデントと判断し、緊急の対策本部を立ち上げました。
そして、対策本部の議論の中で、もっとも背筋が寒くなる指摘が出ます。連携サーバ自体は感染していなくても、連携サーバを経由して、化学コンの会員企業の連携端末にまでマルウェアβの感染が広がっているかもしれない——自社の壁の外、直接コントロールできない他社にまで、被害が及んでいる可能性が浮かび上がったのです。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
